Профилактика вирусов шифровальщиков: практическое руководство для дома и бизнеса
Профилактика вирусов шифровальщиков — это набор мер, которые снижают риск заражения ransomware и помогают быстро восстановиться без выплаты выкупа. Вирусы-шифровальщики блокируют доступ к файлам, серверам или рабочим станциям, а затем требуют деньги за расшифровку. В этой статье разберём, как они попадают в систему, какие настройки действительно важны, как организовать резервное копирование, обучить сотрудников и составить план действий на случай инцидента.
Что такое вирусы-шифровальщики и почему они опасны
Вирус-шифровальщик, или ransomware, — это вредоносная программа, которая шифрует файлы пользователя или компании. После этого злоумышленники показывают требование выкупа. Иногда они также угрожают опубликовать украденные документы, если жертва не заплатит.
Главная опасность шифровальщика не только в потере файлов. Атака может остановить продажи, производство, бухгалтерию, поддержку клиентов и внутренние сервисы. Даже если данные получится восстановить, компании часто приходится тратить время на проверку систем, переустановку рабочих станций, смену паролей и расследование причин заражения.
Для домашнего пользователя последствия тоже серьёзны. Под угрозой оказываются фотографии, документы, архивы, учебные материалы, проекты и данные в облачных папках. Если вредоносная программа получила доступ к синхронизируемому каталогу, зашифрованные версии файлов могут быстро попасть и в облако.
Как шифровальщики попадают на компьютеры и серверы
Чтобы профилактика была эффективной, важно понимать типовые пути заражения. Большинство атак начинается не с сложного взлома, а с ошибки в базовой защите.
Фишинговые письма и вредоносные вложения
Злоумышленники часто маскируют письмо под счёт, акт, резюме, уведомление от службы доставки, запрос от контрагента или сообщение от банка. Во вложении может быть архив, документ с макросами, исполняемый файл или ссылка на поддельный сайт.
Особенно опасны письма, которые создают чувство срочности: «оплатите сегодня», «ваш аккаунт заблокирован», «проверьте договор», «срочно подтвердите данные». Пользователь открывает файл, разрешает выполнение макросов или вводит пароль на фальшивой странице. После этого атакующий получает точку входа.
Уязвимости в программах и операционной системе
Если обновления не устанавливаются месяцами, злоумышленники могут использовать известные уязвимости. Риск выше для серверов, удалённого доступа, VPN-шлюзов, почтовых систем, браузеров, офисных пакетов и программ для работы с архивами.
Патчи безопасности нужны не «для галочки». Они закрывают конкретные ошибки, о которых уже известно исследователям и преступникам. Поэтому регулярное обновление — одна из самых простых и важных мер защиты от шифровальщиков.
Слабые пароли и доступ по RDP
Удалённый рабочий стол, админ-панели, SSH, VPN и облачные кабинеты часто становятся целью подбора паролей. Если используется простой пароль, повторяется пароль от другого сервиса или нет многофакторной аутентификации, риск резко растёт.
Особенно опасно публиковать RDP напрямую в интернет. Даже при сложном пароле это увеличивает поверхность атаки. Лучше использовать VPN, ограничение по IP, шлюзы удалённого доступа и строгие правила входа.
Пиратское ПО и сомнительные загрузки
Кряки, активаторы, «бесплатные» версии платных программ и неизвестные утилиты часто содержат вредоносный код. Пользователь сам отключает защиту, запускает файл с правами администратора и тем самым открывает путь для заражения.
Для бизнеса такой сценарий особенно опасен. Один заражённый компьютер может стать точкой входа в общую сеть, файловые папки и серверы.
Базовые принципы профилактики вирусов-шифровальщиков
Надёжная защита строится по принципу нескольких барьеров. Если один уровень не сработал, следующий должен остановить атаку или уменьшить ущерб. Не существует одной настройки, которая навсегда решает проблему. Нужна комбинация технических, организационных и пользовательских мер.
Принцип минимальных привилегий
Пользователь должен иметь только те права, которые нужны для работы. Если сотруднику не требуется администрировать компьютер, он не должен работать под учётной записью администратора. Если отделу не нужен доступ к папке с финансовыми архивами, его следует закрыть.
Этот принцип ограничивает распространение шифровальщика. Даже если вредоносная программа запущена, она сможет повредить меньше файлов и не получит доступ к критичным системам.
Разделение сети и важных ресурсов
Серверы, рабочие станции, бухгалтерские системы, производственные сегменты и гостевой Wi-Fi лучше разделять. Это можно сделать с помощью VLAN, межсетевых экранов и правил доступа. Цель проста: заражение одного компьютера не должно автоматически давать доступ ко всей инфраструктуре.
Для небольшого офиса полезно хотя бы отделить гостевую сеть от рабочей, ограничить доступ к файловым папкам и не хранить все данные в одном общем каталоге без прав.
Защита электронной почты и веб-трафика
Почтовые фильтры, проверка вложений, блокировка опасных типов файлов, антиспам и защита от фишинга заметно снижают риск. На уровне браузера помогают репутационные фильтры, безопасный DNS и запрет загрузки исполняемых файлов из ненадёжных источников.
Однако фильтры не заменяют внимательность. Некоторые письма выглядят правдоподобно. Поэтому пользователи должны знать, как проверять отправителя, домен, вложение и ссылку до открытия.
Резервное копирование как главный способ снизить ущерб
Даже лучшая защита не даёт абсолютной гарантии. Поэтому резервное копирование — ключевой элемент защиты от ransomware. Цель бэкапа не просто «иметь копию», а иметь копию, которую шифровальщик не сможет испортить.
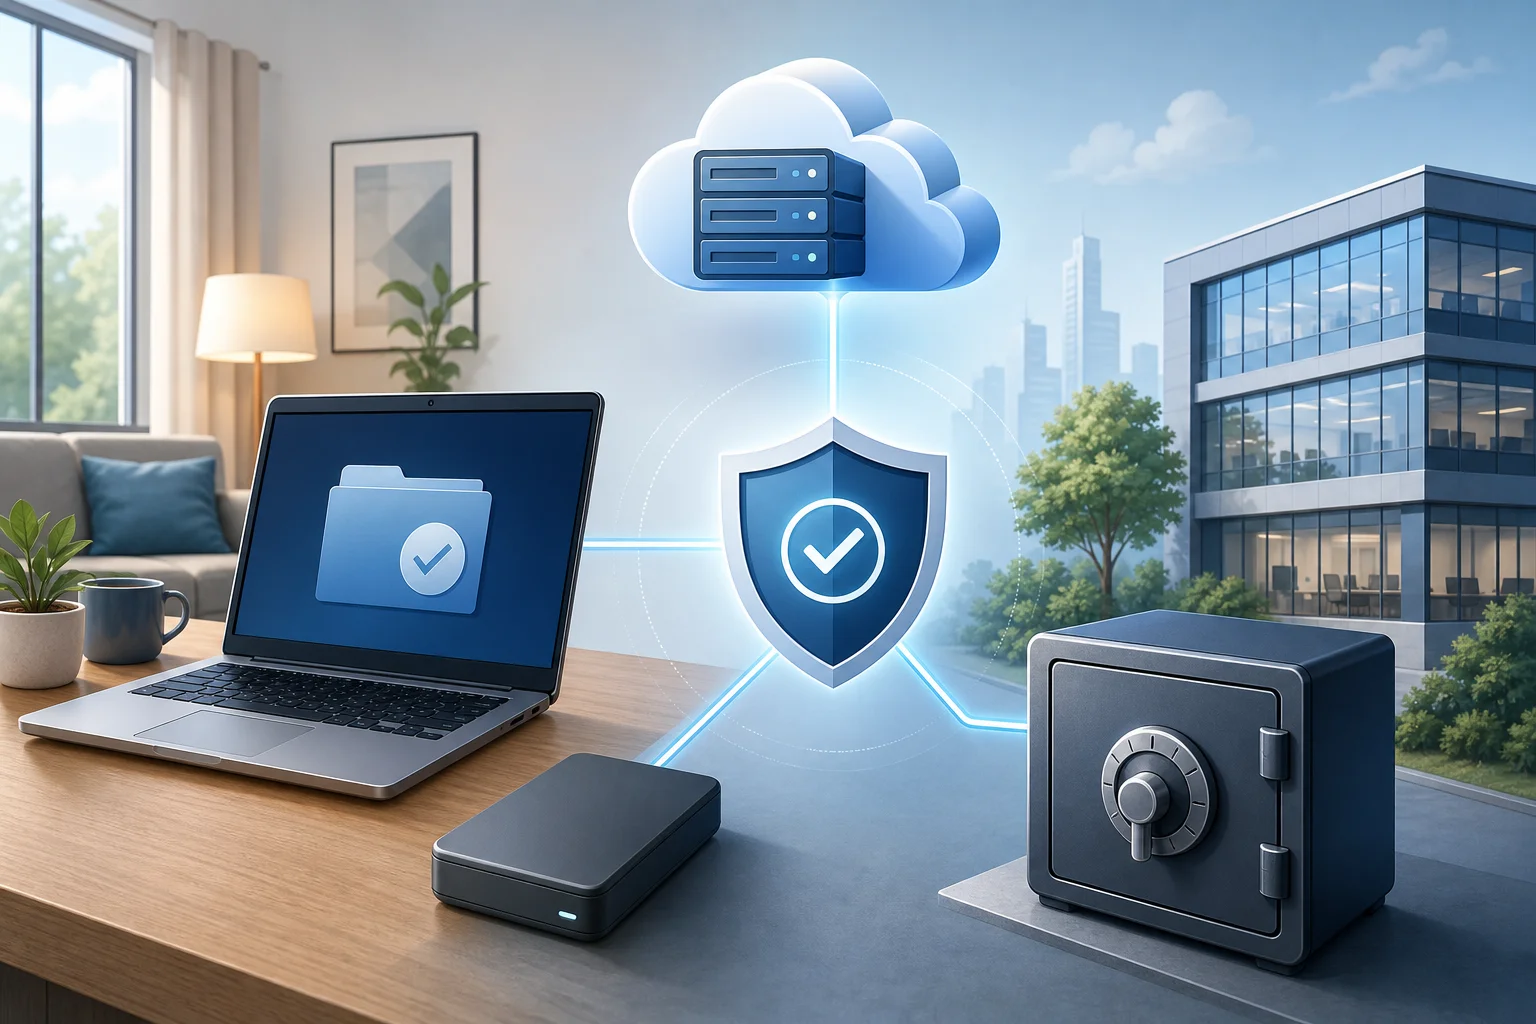
Правило 3-2-1 для резервных копий
Классический подход выглядит так:
- Храните минимум три копии данных: рабочую и две резервные.
- Используйте как минимум два разных типа носителей или хранилищ.
- Держите одну копию отдельно: вне основной сети, в другом месте или в защищённом облачном хранилище.
Для бизнеса стоит добавить ещё один принцип: одна копия должна быть неизменяемой или недоступной для обычных учётных записей. Это называют immutable backup или защищённой копией. Если шифровальщик получил доступ к домену или файловому серверу, он не должен иметь возможность удалить бэкапы.
Какие данные нужно копировать в первую очередь
Начните с инвентаризации. В список критичных данных обычно входят:
- бухгалтерские базы и документы;
- CRM, ERP и базы клиентов;
- договоры, счета, акты и первичная документация;
- рабочие проекты и исходные файлы;
- почтовые архивы и важная переписка;
- конфигурации серверов, сетевого оборудования и приложений;
- ключи, сертификаты и настройки интеграций;
- персональные данные, если они обрабатываются в компании.
Для домашнего пользователя приоритеты проще: документы, фото, видео, учебные материалы, пароли в менеджере паролей, проекты и файлы, которые невозможно скачать повторно.
Как часто делать бэкапы
Частота зависит от того, сколько данных вы готовы потерять. Если компания может восстановить работу при потере одного дня данных, ежедневного бэкапа может быть достаточно. Если каждый час простоя критичен, нужны более частые копии и журналы транзакций.
Полезно определить два показателя:
- RPO — допустимый объём потери данных во времени;
- RTO — допустимое время восстановления работы.
Например, если RPO равен 4 часам, копии должны создаваться чаще, чем раз в сутки. Если RTO равен 2 часам, процесс восстановления должен быть заранее отработан, а не придуман во время атаки.
Проверка восстановления
Бэкап без проверки — это предположение, а не защита. Регулярно восстанавливайте тестовую копию и проверяйте, открываются ли файлы, запускаются ли базы и хватает ли прав доступа. После крупных изменений в инфраструктуре тест восстановления особенно важен.
Для малого бизнеса достаточно завести календарь проверок: например, раз в месяц восстанавливать выборочные файлы, а раз в квартал проверять ключевую систему целиком.
Пошаговый план защиты от шифровальщиков
Ниже — практический план, который можно использовать как чек-лист. Он подходит для небольшой компании, офиса, фрилансера и продвинутого домашнего пользователя.
- Составьте список критичных данных и устройств. Определите, где хранятся важные файлы, кто имеет к ним доступ и какие системы нельзя останавливать надолго.
- Настройте резервное копирование по правилу 3-2-1. Добавьте офлайн-копию или неизменяемое хранилище. Проверьте восстановление на тестовых данных.
- Обновите операционные системы и программы. Включите автоматические обновления там, где это безопасно. Для серверов настройте регулярное окно обслуживания.
- Ограничьте права пользователей. Уберите лишние права администратора. Разделите доступ к папкам по ролям. Отключите неиспользуемые учётные записи.
- Включите многофакторную аутентификацию. Начните с почты, VPN, облачных сервисов, администраторских аккаунтов и удалённого доступа.
- Закройте опасный удалённый доступ. Не публикуйте RDP напрямую в интернет. Используйте VPN, ограничение по IP и журналирование входов.
- Настройте антивирус или EDR. Включите поведенческий анализ, защиту от изменения файлов, облачную проверку и автоматическую изоляцию угроз.
- Защитите почту. Включите антиспам, проверку вложений и доменные механизмы SPF, DKIM и DMARC для корпоративной почты.
- Обучите пользователей. Покажите примеры фишинга, объясните правила работы с вложениями и создайте простой канал для сообщений о подозрительных письмах.
- Подготовьте план реагирования. Опишите, кого уведомлять, как отключать заражённое устройство, где лежат бэкапы и кто принимает решение о восстановлении.
Такой список лучше проходить не один раз, а регулярно. Инфраструктура меняется: появляются новые сотрудники, сервисы, ноутбуки, облачные папки и внешние подрядчики.
Сравнение мер защиты по эффективности и сложности
| Мера защиты | Что даёт | Сложность внедрения | Приоритет |
|---|---|---|---|
| Резервное копирование 3-2-1 | Позволяет восстановить данные без выкупа | Средняя | Очень высокий |
| Многофакторная аутентификация | Снижает риск входа по украденному паролю | Низкая или средняя | Очень высокий |
| Регулярные обновления | Закрывают известные уязвимости | Низкая | Высокий |
| Ограничение прав доступа | Сдерживает распространение атаки | Средняя | Высокий |
| Защита почты и антифишинг | Блокирует частые сценарии заражения | Средняя | Высокий |
| Отключение RDP из интернета | Убирает популярную точку входа | Низкая | Высокий |
| Обучение сотрудников | Снижает риск ошибок | Низкая | Средний или высокий |
| Сегментация сети | Ограничивает движение злоумышленника | Средняя или высокая | Средний |
| EDR и мониторинг | Помогают обнаружить атаку на ранней стадии | Средняя | Средний или высокий |
Таблица показывает важный принцип: начинать стоит не с самых дорогих решений, а с мер, которые закрывают самые частые риски. Бэкапы, MFA, обновления и ограничение доступа дают сильный эффект даже в небольшой организации.
Настройки рабочих станций и серверов
Рабочие станции часто становятся первой точкой заражения. Серверы, в свою очередь, содержат самые ценные данные. Поэтому подход должен быть разным, но согласованным.
Что настроить на компьютерах пользователей
На рабочих станциях стоит внедрить следующие меры:
- использовать актуальную операционную систему;
- включить автоматические обновления безопасности;
- запретить обычным пользователям установку программ без необходимости;
- включить защиту от вредоносных программ и подозрительного поведения;
- ограничить запуск скриптов из временных папок и почтовых вложений;
- показывать расширения файлов, чтобы пользователь видел разницу между PDF и EXE;
- запретить или ограничить макросы из интернета;
- настроить блокировку экрана и шифрование диска на ноутбуках;
- использовать менеджер паролей вместо повторного применения одного пароля.
Особое внимание стоит уделить локальным администраторам. Если на всех компьютерах одинаковый локальный пароль администратора, одна утечка может привести к массовому заражению. Для корпоративной среды лучше использовать централизованное управление такими паролями.
Что настроить на серверах
На серверах важны контроль доступа, обновления и журналирование. Не храните рабочие файлы и резервные копии на одном сервере под одинаковыми правами. Разделяйте административные учётные записи и используйте отдельные аккаунты для повседневной работы.
Для серверов полезны такие меры:
- установка обновлений по утверждённому графику;
- запрет входа под общими учётными записями;
- MFA для администраторов и удалённого доступа;
- ограничение доступа к административным интерфейсам по IP;
- журналирование входов, изменений прав и массовых операций с файлами;
- контроль целостности важных каталогов;
- отдельное хранение резервных копий;
- регулярная проверка открытых портов и лишних служб.
Если сервер доступен из интернета, его нужно рассматривать как объект повышенного риска. Чем меньше открытых сервисов, тем проще контролировать безопасность.
Защита электронной почты от ransomware
Почта остаётся одним из главных каналов атаки. Поэтому профилактика заражения шифровальщиками невозможна без правил работы с письмами.
Правила для пользователей
Пользователям нужно объяснить простые признаки риска:
- письмо пришло неожиданно и требует срочного действия;
- адрес отправителя похож на настоящий, но отличается одной буквой или доменом;
- вложение находится в архиве с паролем;
- документ просит включить макросы или «разрешить содержимое»;
- ссылка ведёт на домен, не связанный с организацией;
- текст содержит необычные ошибки, странное обращение или давление;
- отправитель просит перевести деньги, изменить реквизиты или ввести пароль.
Важно не ругать сотрудников за сообщения о подозрительных письмах. Наоборот, удобный канал для проверки снижает риск. Лучше получить десять лишних обращений, чем один запущенный шифровальщик.
Технические меры для почты
На стороне домена и почтового сервиса стоит настроить SPF, DKIM и DMARC. Эти механизмы помогают снизить риск подделки отправителя. Также полезны песочницы для вложений, блокировка исполняемых файлов, анализ ссылок и предупреждения для писем от внешних отправителей.
Для компаний, где активно работают с документами, стоит ограничить макросы. Если макросы действительно нужны, их можно разрешить только для подписанных документов из доверенных источников.
Роль антивируса, EDR и мониторинга
Антивирус не должен быть единственной линией обороны, но он остаётся важным элементом защиты. Современные средства безопасности анализируют не только сигнатуры, но и поведение программ. Например, массовое переименование и шифрование файлов может быть признаком атаки.
EDR-решения дают больше возможностей: они собирают события с рабочих станций, помогают расследовать инциденты, изолировать устройства и видеть цепочку действий злоумышленника. Для малого бизнеса это может быть избыточно, но для организаций с несколькими десятками компьютеров и серверами такой подход часто оправдан.
Минимальный набор настроек должен включать:
- регулярное обновление баз и компонентов защиты;
- включённую защиту в реальном времени;
- блокировку подозрительных скриптов;
- контроль изменений в защищённых папках;
- автоматическую отправку подозрительных файлов на анализ;
- уведомления администратору о критических событиях;
- запрет пользователям отключать защиту без разрешения.
При этом важно следить за ложными срабатываниями. Если система безопасности постоянно мешает работе, пользователи начнут искать обходные пути. Настройки должны быть строгими, но управляемыми.
Обучение сотрудников и правила цифровой гигиены
Технические меры работают лучше, когда пользователи понимают риски. Обучение не должно быть длинной лекцией раз в год. Лучше проводить короткие регулярные занятия, рассылать примеры фишинга и разбирать реальные ситуации без обвинений.
Что должен знать каждый сотрудник
Минимальная программа включает пять тем:
- Как отличить фишинговое письмо от обычного.
- Почему нельзя включать макросы и запускать неизвестные файлы.
- Как проверять ссылки перед переходом.
- Почему пароли должны быть уникальными.
- Куда сообщать о подозрительной активности.
Полезно закрепить правила в короткой памятке. Она должна быть простой: «не открывайте», «проверьте», «сообщите», «не вводите пароль после перехода из письма». Сложные инструкции в момент стресса почти не работают.
Как проводить тренировки
Для компаний полезны учебные фишинговые рассылки. Их цель — не наказать, а показать слабые места. После тренировки нужно объяснить признаки письма, разобрать ошибки и обновить инструкции.
Также стоит проводить настольные учения по инциденту. Участники обсуждают сценарий: заражён компьютер, на файловом сервере появились зашифрованные файлы, часть сотрудников не может открыть документы. Команда должна понять, кто отключает сеть, кто проверяет бэкапы, кто общается с руководством и клиентами.
Что делать при подозрении на заражение
Если вы заметили массовое изменение расширений файлов, появление записки с требованием выкупа, резкое замедление системы или странные процессы, действовать нужно быстро. Не пытайтесь «понаблюдать ещё немного». Каждая минута может увеличить ущерб.
Первые действия
- Отключите устройство от сети: выньте сетевой кабель, выключите Wi-Fi и Bluetooth.
- Не выключайте компьютер, если есть возможность привлечь специалиста по расследованию. Оперативная память может содержать важные следы.
- Сообщите ответственному за ИТ или руководителю по заранее согласованному каналу.
- Не подключайте внешние диски и не открывайте общие папки.
- Зафиксируйте признаки: время, имя устройства, сообщение вымогателей, изменённые расширения файлов.
- Проверьте, затронуты ли сетевые папки, серверы и облачные каталоги.
- Начинайте восстановление только после изоляции угрозы.
Для домашнего пользователя главное — отключить интернет и не подключать резервный диск до проверки системы. Иначе шифровальщик может повредить копии.
Нужно ли платить выкуп
Платёж не гарантирует восстановление файлов. Злоумышленники могут не прислать ключ, прислать неработающий инструмент или потребовать деньги снова. Кроме того, оплата поддерживает преступную схему и не устраняет причину заражения.
Правильный путь — изоляция, расследование, очистка систем и восстановление из проверенных резервных копий. Если затронуты персональные данные, коммерческая тайна или критичные сервисы, стоит привлечь специалистов по информационной безопасности и юристов.
Частые ошибки при защите от шифровальщиков
Многие организации внедряют отдельные меры, но оставляют критичные пробелы. Вот самые распространённые ошибки:
- резервные копии лежат в той же сети и доступны тем же администраторам;
- восстановление из бэкапа никогда не проверялось;
- сотрудники постоянно работают с правами администратора;
- один пароль используется для нескольких сервисов;
- RDP открыт в интернет без VPN и MFA;
- устаревшие программы остаются на рабочих компьютерах «потому что нужны»;
- почтовые вложения из архивов не проверяются;
- нет списка критичных систем и ответственных людей;
- журналы событий не собираются или быстро перезаписываются;
- план реагирования существует только в голове одного администратора.
Исправление этих ошибок часто дешевле, чем восстановление после атаки. Начните с бэкапов, доступа и обновлений. Затем переходите к сегментации, мониторингу и регулярным учениям.
FAQ о профилактике вирусов-шифровальщиков
Как защититься от вируса-шифровальщика дома
Используйте актуальную операционную систему, включите антивирус, не запускайте неизвестные файлы, храните важные данные в нескольких копиях и держите одну копию отключённой от компьютера. Также используйте уникальные пароли и многофакторную аутентификацию для почты и облака.
Поможет ли облачное хранилище от ransomware
Облако может помочь, если в нём есть история версий и восстановление удалённых файлов. Но синхронизация сама по себе не является полноценным бэкапом. Если шифровальщик изменит файлы в локальной папке, зашифрованные версии могут синхронизироваться в облако. Поэтому проверьте настройки версионирования и сроки хранения.
Какой антивирус лучше против шифровальщиков
Важнее не название продукта, а включённые функции: защита в реальном времени, поведенческий анализ, блокировка подозрительных скриптов, контроль защищённых папок и регулярные обновления. Для бизнеса полезны централизованное управление и уведомления администратору.
Можно ли полностью исключить риск заражения
Полностью исключить риск нельзя. Можно существенно снизить вероятность атаки и подготовиться к восстановлению. Для этого нужны резервные копии, обновления, MFA, ограничение прав, защита почты, обучение пользователей и план реагирования.
Как часто нужно проверять резервные копии
Для домашних данных достаточно периодически восстанавливать выборочные файлы, например раз в месяц. Для бизнеса проверки должны быть регулярными и документированными. Критичные системы стоит тестировать после крупных изменений и по заранее утверждённому графику.
Что делать, если файлы уже зашифрованы
Изолируйте устройство, не подключайте резервные диски, зафиксируйте признаки атаки и обратитесь к специалисту. Проверьте наличие чистых бэкапов и возможность восстановления предыдущих версий файлов. Не удаляйте следы до анализа, если инцидент затронул важные системы.
Краткий чек-лист профилактики
Используйте этот список для быстрой самопроверки:
- важные данные определены и внесены в список;
- резервные копии создаются автоматически;
- одна копия хранится отдельно или защищена от изменений;
- восстановление регулярно проверяется;
- операционные системы и программы обновляются;
- у пользователей нет лишних прав администратора;
- включена многофакторная аутентификация;
- RDP и админ-панели не открыты всему интернету;
- почта фильтрует опасные вложения и фишинг;
- макросы из интернета ограничены;
- сотрудники знают, куда сообщать о подозрительных письмах;
- есть план реагирования на инцидент;
- журналы событий сохраняются и просматриваются;
- старые учётные записи отключаются вовремя.
Если хотя бы несколько пунктов не выполнены, это хорошее место для начала. Не пытайтесь сделать всё за один день. Расставьте приоритеты и двигайтесь от самых критичных рисков к менее срочным.
Заключение
Профилактика вирусов шифровальщиков начинается с простых, но дисциплинированных действий: надёжных резервных копий, обновлений, многофакторной аутентификации, ограничения прав и внимательной работы с почтой. Затем защиту усиливают сегментацией сети, мониторингом, EDR и регулярными тренировками. Проверьте свои бэкапы сегодня, закройте лишний удалённый доступ и составьте краткий план реагирования — эти шаги помогут сохранить данные и быстрее восстановить работу при атаке.