Защита от вирусов шифровальщиков: практическое руководство для дома и бизнеса
Защита от вирусов шифровальщиков нужна всем, кто хранит важные файлы на компьютере, сервере, NAS или в облаке. Такие вредоносные программы, также известные как ransomware, блокируют доступ к данным и требуют выкуп за расшифровку. В этой статье разберём, как работают шифровальщики, какие меры реально снижают риск заражения, как настроить резервное копирование, защитить почту, удалённый доступ и рабочие станции, а также что делать, если атака уже произошла.
Что такое вирус шифровальщик и почему он опасен
Вирус шифровальщик — это вредоносная программа, которая шифрует файлы пользователя или организации. После этого злоумышленники оставляют записку с требованием выкупа. Обычно они обещают предоставить ключ расшифровки после оплаты. Однако гарантий нет: ключ может не подойти, преступники могут исчезнуть, а часть данных может быть повреждена ещё до шифрования.
Современные атаки часто не ограничиваются одним заражённым ноутбуком. Злоумышленники могут несколько дней или недель находиться внутри сети, искать серверы, резервные копии, бухгалтерские базы, документы, почтовые архивы и общие папки. Затем они запускают шифрование сразу на многих системах. Поэтому защита от шифровальщиков должна быть комплексной.
Главная опасность ransomware состоит не только в потере файлов. Возможны простой бизнеса, утечка персональных данных, нарушение договорных обязательств, расходы на восстановление инфраструктуры и репутационные потери. Для домашнего пользователя последствия тоже серьёзны: исчезают семейные фотографии, документы, учебные проекты, пароли и архивы.
Как шифровальщики попадают на устройства
Чтобы выстроить защиту, важно понимать типичные пути заражения. Большинство атак начинается с ошибки в процессах, настройках или поведении пользователя.
Фишинговые письма и вредоносные вложения
Самый распространённый сценарий — письмо с вложением или ссылкой. Оно может выглядеть как счёт, акт, уведомление от службы доставки, сообщение от банка или документ от партнёра. Внутри часто находится архив, офисный файл с макросом, исполняемый файл, ярлык или ссылка на поддельную страницу.
Даже если письмо выглядит убедительно, его нужно проверять. Обратите внимание на адрес отправителя, неожиданный тон сообщения, срочность, странные расширения файлов и просьбы включить макросы. В организациях для этого нужны не только инструкции, но и техническая фильтрация почты.
Уязвимости в программах и операционных системах
Если система давно не обновлялась, злоумышленники могут использовать известные уязвимости. Это касается Windows, Linux-серверов, браузеров, почтовых клиентов, VPN-шлюзов, гипервизоров, систем удалённого доступа, CMS и сетевого оборудования.
Опасность возрастает, когда уязвимое приложение доступно из интернета. Например, устаревший VPN-сервер или веб-панель администрирования может стать входной точкой в сеть без участия пользователя.
Слабые пароли и открытый RDP
Удалённый рабочий стол, админ-панели, SSH, VPN и облачные аккаунты должны быть защищены сильными паролями и многофакторной аутентификацией. Открытый RDP с простым паролем — частая причина компрометации. После входа атакующий может отключить защитные средства, изучить сеть и запустить шифровальщик вручную.
Пиратское ПО и сомнительные загрузки
Кряки, активаторы, бесплатные сборки программ и игры из непроверенных источников часто содержат вредоносный код. Пользователь сам запускает файл с правами администратора, потому что ожидает «установщик» или «активатор». В результате защита обходится ещё до того, как антивирус успевает отреагировать.
Базовые принципы защиты от программ-вымогателей
Надёжная защита от ransomware строится по принципу нескольких рубежей. Ни одна мера не даёт абсолютной гарантии. Но вместе они резко уменьшают вероятность успешной атаки и упрощают восстановление.
Используйте правило минимальных привилегий
Пользователь не должен работать под учётной записью администратора каждый день. Административные права нужны только для задач администрирования. Если вредоносный файл запустится от имени обычного пользователя, его возможности будут ограничены.
В компании стоит разделить учётные записи: отдельная обычная учётная запись для работы, отдельная административная — для настроек. Для доменных администраторов нужно запретить вход на обычные рабочие станции, если это не требуется.
Обновляйте системы и приложения
Регулярные обновления закрывают известные уязвимости. Обновлять нужно не только операционную систему, но и браузеры, офисные пакеты, Java, PDF-просмотрщики, архиваторы, агенты VPN, серверные приложения, прошивки сетевых устройств и системы виртуализации.
Для бизнеса желательно вести реестр активов. Нельзя защитить то, о чём вы не знаете. Если в сети есть старый сервер, забытый NAS или тестовая виртуальная машина, они могут стать слабым звеном.
Включите многофакторную аутентификацию
MFA особенно важна для почты, VPN, удалённого доступа, облачных сервисов, панелей администрирования и учётных записей с повышенными правами. Даже если пароль утечёт, злоумышленнику потребуется второй фактор.
Лучше использовать приложение-аутентификатор, аппаратный ключ или push-подтверждение с дополнительной проверкой. SMS лучше, чем отсутствие MFA, но этот способ менее устойчив к некоторым видам атак.
Ограничьте запуск неизвестных программ
На рабочих станциях полезны политики контроля приложений. Например, можно запретить запуск исполняемых файлов из папок загрузок, временных каталогов, профиля пользователя и вложений почты. В Windows для этого применяют AppLocker, Windows Defender Application Control или аналогичные решения.
Для домашних пользователей минимальная мера — не запускать файлы из непроверенных источников и включить защиту от потенциально нежелательных приложений в антивирусе.
Резервное копирование как главная линия обороны
Если шифровальщик всё же сработал, резервные копии часто становятся единственным быстрым способом вернуть данные. Но обычная копия на подключённом диске или сетевой папке может быть зашифрована вместе с основными файлами. Поэтому резервное копирование нужно проектировать правильно.
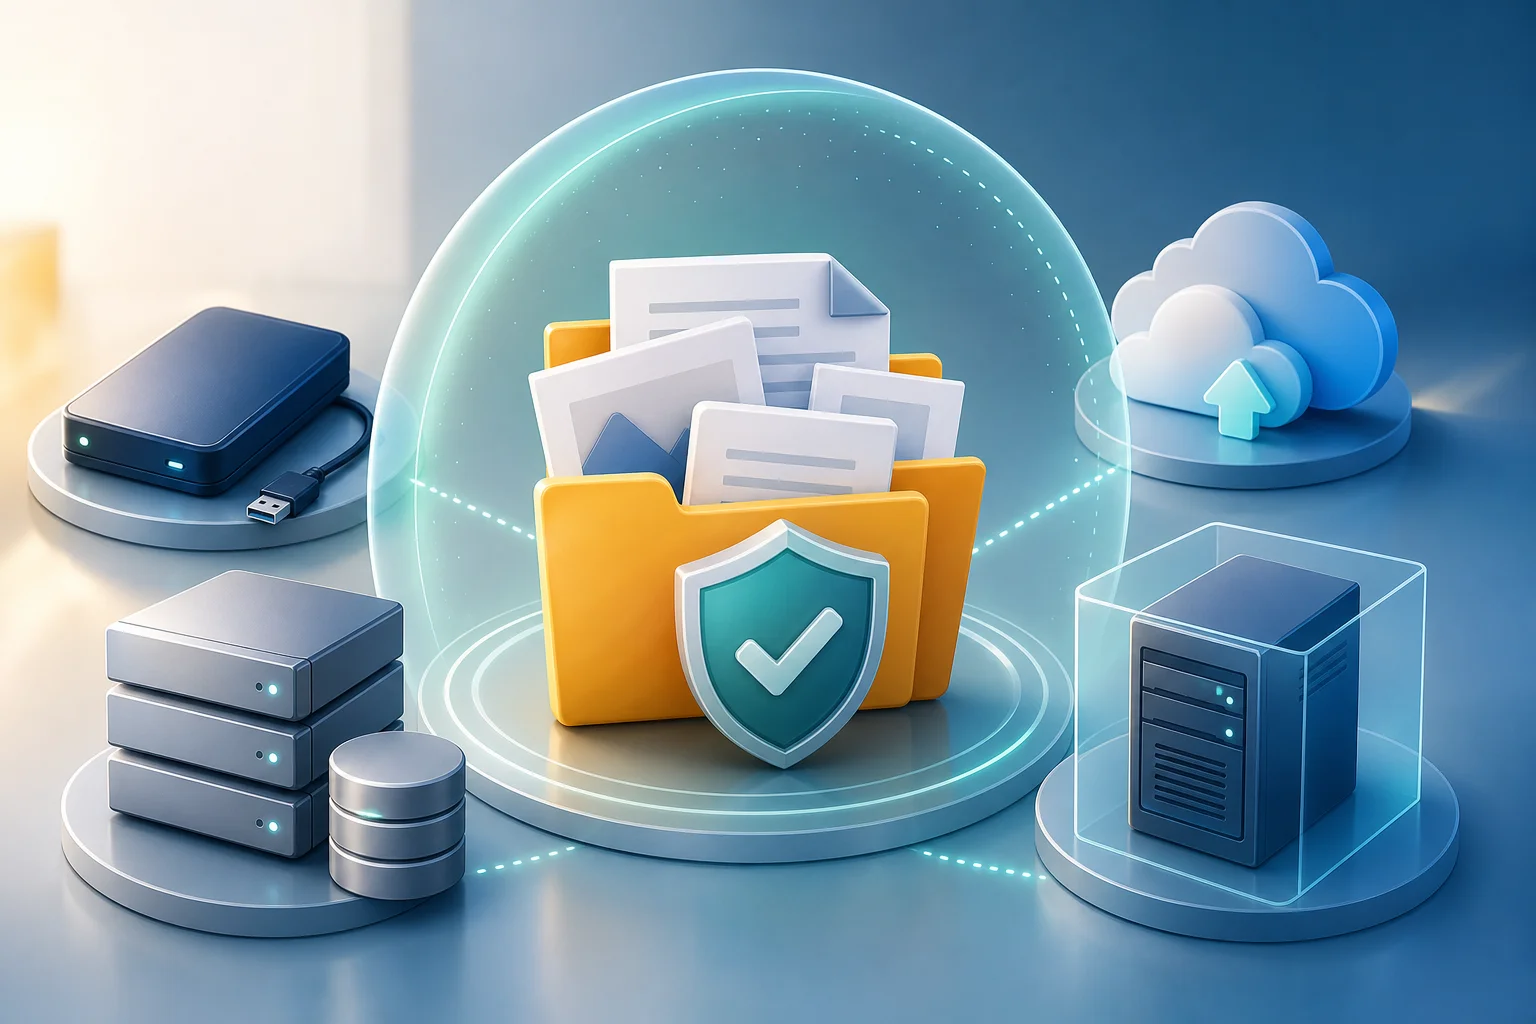
Правило 3-2-1 для резервных копий
Классический подход — правило 3-2-1:
- Храните не менее трёх копий данных: основную и две резервные.
- Используйте как минимум два разных типа носителей или хранилищ.
- Держите одну копию отдельно от основной инфраструктуры: офлайн, в другом облачном аккаунте или на изолированном хранилище.
Для защиты от шифровальщиков особенно важны неизменяемые или офлайн-копии. Если резервная папка постоянно подключена к заражённому компьютеру с правами записи, она уязвима.
Какие резервные копии устойчивы к шифровальщикам
Устойчивость повышают следующие подходы:
- офлайн-диски, которые подключаются только на время копирования;
- облачные хранилища с версионированием файлов;
- immutable backup, то есть неизменяемые копии на заданный срок;
- отдельные учётные записи для резервного копирования без доступа у обычных пользователей;
- хранение копий в другом сегменте сети;
- регулярная проверка восстановления, а не только факта создания копии.
Важно помнить: резервная копия полезна только тогда, когда её можно восстановить. Поэтому периодически выполняйте тестовое восстановление отдельных файлов, баз данных и целых систем.
Как часто делать резервное копирование
Частота зависит от того, сколько данных вы готовы потерять. Домашнему пользователю может хватить ежедневной или еженедельной копии важных папок. Бизнесу нужно определить RPO — допустимую точку потери данных. Например, если бухгалтерская база не должна потерять больше одного часа работы, копирование раз в сутки недостаточно.
Также нужно определить RTO — допустимое время восстановления. Если простой сервера на два дня неприемлем, заранее подготовьте план восстановления, запасное оборудование, инструкции и ответственных сотрудников.
Пошаговый план защиты от вирусов шифровальщиков
Ниже — практический план, который можно использовать как чек-лист. Он подходит для домашнего компьютера, малого офиса и как основа для корпоративной политики.
- Составьте список важных данных. Определите, где хранятся документы, базы, фотографии, проекты, почта, ключи, сертификаты и архивы.
- Настройте резервное копирование по правилу 3-2-1. Минимум одна копия должна быть недоступна для постоянной записи с основного компьютера.
- Проверьте восстановление. Восстановите несколько файлов в отдельную папку. Для бизнеса протестируйте восстановление критичных сервисов.
- Обновите операционные системы и приложения. Удалите программы, которые больше не используются.
- Включите антивирус и защиту от ransomware. Используйте актуальные базы, поведенческий анализ и контроль доступа к защищённым папкам, если функция доступна.
- Ограничьте права пользователей. Не работайте постоянно под администратором. В компании разделите обычные и привилегированные учётные записи.
- Включите MFA. Начните с почты, VPN, удалённого доступа, облаков и администраторских аккаунтов.
- Закройте лишний удалённый доступ. Не публикуйте RDP напрямую в интернет. Используйте VPN, списки разрешённых адресов и журналирование.
- Настройте фильтрацию почты. Блокируйте опасные вложения, проверяйте ссылки, отключайте автоматический запуск макросов.
- Подготовьте план реагирования. Запишите, кого уведомлять, какие системы отключать, где лежат резервные копии и как восстанавливать сервисы.
Такой чек-лист не заменяет полноценный аудит, но он закрывает самые частые причины успешных атак.
Сравнение защитных мер
| Мера защиты | От чего помогает | Ограничения | Приоритет |
|---|---|---|---|
| Резервные копии 3-2-1 | Потеря данных после шифрования | Не предотвращают заражение | Очень высокий |
| Обновления ПО | Эксплуатация известных уязвимостей | Не закрывают ошибки пользователей | Очень высокий |
| MFA | Кража паролей и подбор доступа | Не спасает от уже заражённого устройства | Высокий |
| Антивирус или EDR | Известные угрозы и подозрительное поведение | Не даёт 100% гарантии | Высокий |
| Фильтрация почты | Фишинг и вредоносные вложения | Возможны пропуски и ложные срабатывания | Высокий |
| Ограничение прав | Распространение вредоносного кода | Требует настройки процессов | Высокий |
| Сегментация сети | Массовое заражение серверов и ПК | Нужна грамотная архитектура | Средний или высокий |
| Обучение пользователей | Ошибки при работе с письмами и файлами | Требует регулярного повторения | Средний |
Настройка антивируса и EDR
Антивирус остаётся важным элементом защиты, но его нельзя считать единственной мерой. Современные шифровальщики могут использовать легитимные инструменты администрирования, скрипты и украденные учётные записи. Поэтому полезны решения с поведенческим анализом, контролем запуска приложений, защитой от изменения файлов и централизованным мониторингом.
Что включить на домашнем компьютере
На Windows стоит включить встроенную защиту, облачную проверку, защиту в реальном времени и контроль репутации приложений. Также полезна функция контролируемого доступа к папкам, если она не мешает рабочим программам. Она ограничивает изменение файлов в выбранных каталогах неизвестными приложениями.
Пользователям macOS и Linux тоже нужна дисциплина: обновления, осторожность с правами администратора, проверка скачанных файлов и резервные копии. Шифровальщики существуют не только для Windows, хотя Windows остаётся частой целью из-за широкой распространённости в офисах.
Что важно для бизнеса
Организации стоит рассмотреть EDR или XDR-решения, которые помогают обнаруживать подозрительные действия: массовое изменение файлов, запуск инструментов для удаления теневых копий, необычные входы, перемещение по сети и использование скриптов. Важна не только установка агента, но и процесс реагирования на оповещения.
Если уведомления никто не анализирует, защита теряет эффективность. Назначьте ответственных, настройте приоритеты, заведите журнал инцидентов и регулярно проверяйте, что агенты установлены на всех рабочих станциях и серверах.
Защита электронной почты и браузера
Почта и браузер — основные рабочие инструменты, а значит, популярные каналы атак. Защита должна сочетать технические настройки и понятные правила для пользователей.
Как снизить риск фишинга
Используйте антиспам и антивирусную проверку вложений. Блокируйте опасные типы файлов: исполняемые файлы, скрипты, ярлыки, архивы с паролем из неизвестных источников. Настройте проверку ссылок, если такая функция доступна в почтовом шлюзе или сервисе.
Для доменной почты важны SPF, DKIM и DMARC. Эти механизмы не решают всю проблему фишинга, но помогают снизить подделку отправителя и улучшают доверие к легитимным письмам.
Макросы и офисные документы
Макросы в документах долго использовались для доставки вредоносного кода. В большинстве компаний пользователям не нужно запускать макросы из интернета. Поэтому безопаснее запретить их по умолчанию и разрешать только подписанные макросы из доверенных источников.
Если документ просит «включить содержимое», чтобы увидеть счёт или договор, это тревожный сигнал. Лучше связаться с отправителем через другой канал и уточнить, действительно ли он отправлял файл.
Защита удалённого доступа и сетевой инфраструктуры
Удалённая работа стала нормой, но она расширяет поверхность атаки. Ошибки в настройке VPN, RDP и облачных сервисов могут привести к полной компрометации сети.
Безопасный RDP и VPN
Не публикуйте RDP напрямую в интернет. Если удалённый рабочий стол необходим, используйте VPN, MFA, ограничение по IP-адресам, сложные пароли и блокировку после неудачных попыток входа. Логи входов нужно просматривать, особенно для администраторских учётных записей.
VPN-серверы также требуют обновлений. Уязвимость в VPN-шлюзе опасна тем, что даёт злоумышленнику доступ внутрь сети. Следите за бюллетенями производителя и устанавливайте исправления без долгих задержек.
Сегментация сети
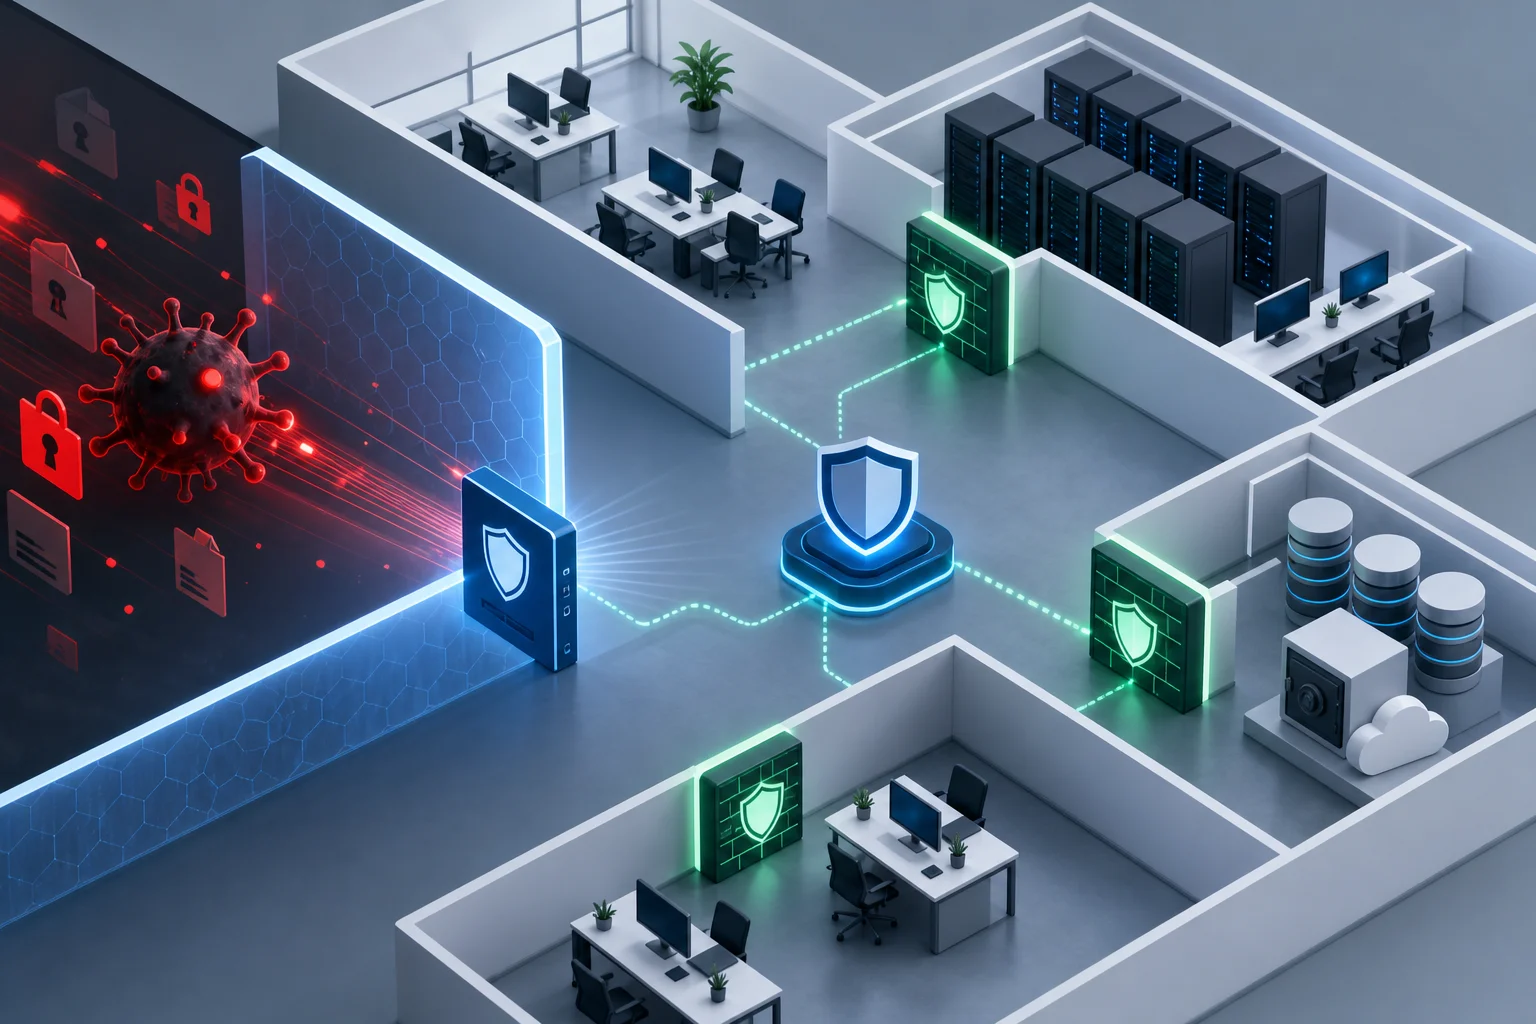
В плоской сети заражённая рабочая станция может видеть слишком много ресурсов. Сегментация ограничивает распространение атаки. Например, пользовательские компьютеры не должны иметь прямой доступ к административным интерфейсам серверов, хранилищам резервных копий и управляющим сетям.
Для малого офиса это может быть разделение на VLAN для пользователей, серверов, гостевого Wi-Fi и резервного хранилища. Для крупной организации — более детальная модель с межсетевыми экранами, списками доступа и мониторингом трафика.
Что делать, если шифровальщик уже запущен
Если вы заметили странные расширения файлов, записку с выкупом, массовое переименование документов или резкое замедление системы, действуйте быстро. В этот момент важно не усугубить ситуацию.
Первые действия при заражении
- Отключите устройство от сети. Выдерните сетевой кабель, отключите Wi-Fi и VPN. Не выключайте компьютер сразу, если есть возможность сохранить данные для расследования.
- Изолируйте общие папки и серверы. Если заражение в компании, ограничьте доступ между сегментами сети и отключите подозрительные учётные записи.
- Не подключайте резервные диски. Если шифровальщик активен, он может зашифровать и их.
- Сфотографируйте или сохраните записку с требованием выкупа. Это поможет идентифицировать семейство вредоносной программы.
- Сообщите ответственным. В организации нужно уведомить ИТ, службу безопасности, руководство и, при необходимости, юридический отдел.
- Проверьте другие устройства. Один заражённый ПК может быть только видимой частью инцидента.
- Начинайте восстановление только после очистки. Иначе восстановленные файлы могут быть снова зашифрованы.
Нужно ли платить выкуп
Оплата выкупа не гарантирует восстановление данных. Кроме того, деньги поддерживают преступную модель и могут не решить проблему утечки информации. В некоторых случаях платежи могут создавать юридические риски, особенно если получатель связан с санкционными списками или запрещёнными группами.
Перед любыми решениями оцените доступность резервных копий, масштаб заражения, требования законодательства и рекомендации профильных специалистов. Если речь идёт о компании, лучше привлечь специалистов по реагированию на инциденты и юристов.
Можно ли расшифровать файлы бесплатно
Иногда для конкретных семейств ransomware существуют бесплатные дешифраторы. Это возможно, если в шифровальщике найдена ошибка или правоохранители получили ключи. Но рассчитывать на это нельзя.
Проверьте надёжные источники, например проекты по борьбе с ransomware и сайты известных антивирусных компаний. Не загружайте «дешифраторы» с форумов и случайных сайтов. Под видом помощи часто распространяют новое вредоносное ПО.
Частые ошибки при защите от шифровальщиков
Даже при наличии антивируса и резервного копирования организации и пользователи допускают повторяющиеся ошибки.
Хранение резервных копий в той же сети
Если резервная копия находится на общей папке с доступом на запись для обычных пользователей, шифровальщик может уничтожить и её. Для критичных данных нужны изолированные копии, отдельные права и версионирование.
Отсутствие тестового восстановления
Многие узнают о нерабочих бэкапах только после атаки. Причины разные: копировались не все папки, база была в неконсистентном состоянии, не хватало ключей, закончилась лицензия, повредился носитель. Регулярная проверка восстановления обязательна.
Один пароль для разных сервисов
Повторное использование паролей создаёт цепную реакцию. Утёк пароль от одного сайта — под угрозой почта, VPN и облако. Используйте менеджер паролей и уникальные длинные пароли для каждого сервиса.
Игнорирование журналов и предупреждений
Необычные входы ночью, множество ошибок аутентификации, отключение защитных служб, массовое удаление теневых копий и сканирование сети — важные признаки атаки. Если их не отслеживать, шифрование может стать финальным этапом уже длительного взлома.
Практические рекомендации для домашнего пользователя
Домашняя защита может быть простой, но её нужно настроить заранее.
- Храните важные файлы в папках, которые попадают в резервное копирование.
- Используйте внешний диск и отключайте его после завершения копии.
- Включите версионирование в облачном хранилище, если оно доступно.
- Обновляйте Windows, macOS, браузеры и офисные приложения.
- Не отключайте антивирус ради установки сомнительных программ.
- Не открывайте вложения от неизвестных отправителей.
- Проверяйте расширения файлов. Например,
document.pdf.exe— это не PDF-файл. - Используйте менеджер паролей и MFA для почты.
- Создайте отдельную учётную запись без прав администратора для повседневной работы.
Эти меры не требуют сложной инфраструктуры, но существенно повышают устойчивость к заражению и потере данных.
Практические рекомендации для бизнеса
Для компании важны не только отдельные инструменты, но и управляемый процесс. Начните с оценки рисков и критичных сервисов.
Организационные меры
Назначьте владельцев систем и данных. Опишите, какие сервисы критичны, кто отвечает за резервные копии, кто принимает решения при инциденте и как связываться с подрядчиками. Подготовьте план реагирования в понятном виде, чтобы им можно было пользоваться в стрессовой ситуации.
Регулярно обучайте сотрудников. Обучение должно быть коротким и практичным: как распознать фишинг, куда отправлять подозрительные письма, почему нельзя включать макросы, что делать при появлении странных файлов.
Технические меры
Внедрите централизованное управление обновлениями, антивирусом, политиками паролей и журналами. Ограничьте локальных администраторов. Настройте MFA для всех внешних сервисов. Проведите инвентаризацию публичных ресурсов и закройте лишние порты.
Для критичных серверов используйте отдельные сегменты сети, резервные копии с неизменяемостью, мониторинг целостности и журналирование действий администраторов. Проверьте, что учётные записи для резервного копирования не используются для обычного входа в систему.
FAQ: частые вопросы о защите от вирусов шифровальщиков
Какой антивирус лучше защищает от шифровальщиков
Лучший выбор зависит от вашей системы, бюджета и требований. Важно не название продукта, а включённая защита в реальном времени, поведенческий анализ, регулярные обновления, контроль запуска приложений и возможность быстро реагировать на оповещения. Для бизнеса полезны EDR-функции и централизованное управление.
Помогает ли облачное хранилище от ransomware
Да, если в облаке есть история версий и восстановление удалённых файлов. Но синхронизация сама по себе не является полноценным бэкапом. Если шифровальщик изменит файлы на компьютере, зашифрованные версии могут синхронизироваться в облако. Поэтому проверьте сроки хранения версий и возможность массового отката.
Можно ли полностью исключить риск заражения
Полностью исключить риск нельзя. Можно снизить вероятность атаки и подготовиться к восстановлению. На практике важнее устойчивость: обновления, MFA, ограничение прав, фильтрация почты, резервные копии и план реагирования.
Что делать с заражённым компьютером после восстановления файлов
Сначала нужно убедиться, что вредоносная программа удалена и входная точка закрыта. В надёжном сценарии систему переустанавливают или восстанавливают из чистого образа, меняют пароли, проверяют другие устройства и только потом возвращают данные из резервной копии.
Нужно ли отключать интернет при подозрении на шифровальщик
Да, заражённое устройство нужно изолировать от сети как можно быстрее. Это помогает остановить распространение по общим папкам и серверам. Однако не стоит хаотично удалять файлы или запускать случайные утилиты до консультации со специалистом, если данные критичны.
Минимальный чек-лист на сегодня
Если времени мало, начните с действий, которые дают быстрый эффект:
- проверьте, есть ли актуальная резервная копия важных файлов;
- отключите резервный диск после копирования;
- включите MFA для почты и удалённого доступа;
- обновите систему и браузер;
- удалите ненужные программы;
- запретите работу под администратором без необходимости;
- проверьте, не открыт ли RDP в интернет;
- включите защиту антивируса и не отключайте её;
- предупредите сотрудников или членов семьи о фишинговых письмах;
- запишите простой план действий при заражении.
Эти шаги можно выполнить без сложных закупок. Затем переходите к более зрелым мерам: сегментации сети, EDR, централизованному журналированию, политике контроля приложений и регулярным учениям.
Заключение
Защита от вирусов шифровальщиков работает только как система: резервные копии, обновления, MFA, ограничение прав, безопасная почта, защищённый удалённый доступ и понятный план реагирования. Начните с инвентаризации важных данных и настройки резервного копирования по правилу 3-2-1, затем закройте самые рискованные точки входа. Чем раньше вы внедрите эти меры, тем выше шанс пережить атаку без выкупа, паники и долгого простоя.