Prevenzione dei virus criptatori: guida pratica per la casa e le aziende
La prevenzione dei virus criptatori è un insieme di misure che riducono il rischio di infezione da ransomware e aiutano a riprendersi rapidamente senza pagare un riscatto. I virus criptatori bloccano l'accesso ai file, ai server o ai computer e poi richiedono denaro per la decrittazione. In questo articolo analizzeremo come entrano nel sistema, quali impostazioni sono veramente importanti, come organizzare il backup, formare i dipendenti e creare un piano d'azione in caso di incidente.
Cosa sono i virus criptatori e perché sono pericolosi
Il virus criptatore, o ransomware, è un software malevolo che cripta i file di un utente o di un'azienda. Dopo di che, i criminali mostrano una richiesta di riscatto. A volte minacciano anche di pubblicare documenti rubati se la vittima non paga.
Il principale pericolo del criptatore non è solo la perdita dei file. L'attacco può interrompere vendite, produzione, contabilità, supporto clienti e servizi interni. Anche se i dati possono essere ripristinati, le aziende spesso devono spendere tempo per controllare i sistemi, reinstallare i computer, cambiare le password e indagare sulle cause dell'infezione.
Per un utente domestico, le conseguenze sono altrettanto gravi. A rischio ci sono fotografie, documenti, archivi, materiali didattici, progetti e dati nelle cartelle cloud. Se il software malevolo accede a una cartella sincronizzata, le versioni criptate dei file possono rapidamente finire anche nel cloud.
Come i criptatori entrano nei computer e nei server
Affinché la prevenzione sia efficace, è importante comprendere i percorsi tipici di infezione. La maggior parte degli attacchi inizia non con un hack complesso, ma con un errore nella protezione di base.
Email di phishing e allegati malevoli
I criminali spesso camuffano l'email come una fattura, un atto, un curriculum, un avviso da un corriere, una richiesta da un contraente o un messaggio da una banca. In allegato può esserci un archivio, un documento con macro, un file eseguibile o un link a un sito falso.
Particolarmente pericolose sono le email che creano un senso di urgenza: “paga oggi”, “il tuo account è bloccato”, “controlla il contratto”, “conferma urgentemente i dati”. L'utente apre il file, consente l'esecuzione delle macro oppure inserisce la password in una pagina falsa. Dopodiché, l'attaccante ottiene un punto d'ingresso.
Vulnerabilità nei programmi e nel sistema operativo
Se le aggiornamenti non vengono installati da mesi, i criminali possono sfruttare vulnerabilità note. Il rischio è maggiore per server, accesso remoto, gateway VPN, sistemi di posta, browser, pacchetti per ufficio e programmi per la gestione degli archivi.
Le patch di sicurezza non sono necessarie solo “per far numero”. Chiudono specifici errori già noti a ricercatori e criminali. Pertanto, l’aggiornamento regolare è una delle misure di protezione più semplici e importanti contro i criptatori.
Password deboli e accesso tramite RDP
Desktop remoto, pannelli di amministrazione, SSH, VPN e cabine cloud diventano spesso obiettivi per il tentativo di indovinare le password. Se viene utilizzata una password semplice, se la password di un servizio viene ripetuta o non c'è autenticazione multifattoriale, il rischio aumenta drasticamente.
Particolarmente pericoloso è pubblicare RDP direttamente su Internet. Anche con una password complessa, questo aumenta la superficie di attacco. È meglio utilizzare VPN, restrizioni basate su IP, gateway di accesso remoto e severe regole di accesso.
Software pirata e download dubbi
Crack, attivatori, versioni “gratuite” di programmi a pagamento e utility sconosciute spesso contengono codice malevolo. L'utente disattiva la protezione, esegue il file con privilegi di amministratore e così facendo apre la via all'infezione.
Per le aziende, questo scenario è particolarmente pericoloso. Un computer infetto può diventare un punto d'ingresso per la rete condivisa, le cartelle file e i server.
Principi di base per la prevenzione dei virus criptatori
Una protezione affidabile si costruisce secondo il principio di più barriere. Se un livello non funziona, il successivo dovrebbe fermare l'attacco o ridurre i danni. Non esiste una sola impostazione che risolve il problema per sempre. È necessaria una combinazione di misure tecniche, organizzative e per l’utente.
Principio dei diritti minimi
L'utente deve avere solo i diritti necessari per svolgere il proprio lavoro. Se un dipendente non deve amministrare il computer, non deve lavorare con un account amministratore. Se un reparto non ha bisogno di accesso a una cartella con archivi finanziari, questa dovrebbe essere chiusa.
Questo principio limita la diffusione del criptatore. Anche se il software malevolo è attivo, sarà in grado di danneggiare meno file e non avrà accesso ai sistemi critici.
Segmentazione della rete e delle risorse importanti
Server, postazioni di lavoro, sistemi contabili, segmenti produttivi e Wi-Fi per ospiti dovrebbero essere meglio separati. Questo può essere fatto utilizzando VLAN, firewall e regole di accesso. L'obiettivo è semplice: l’infezione di un computer non dovrebbe automaticamente fornire accesso all'intera infrastruttura.
Per un piccolo ufficio è utile almeno separare la rete ospiti da quella lavorativa, limitare l'accesso alle cartelle file e non conservare tutti i dati in un'unica cartella condivisa senza diritti.
Protezione della posta elettronica e del traffico web
Filtri di posta, verifica degli allegati, blocco di tipi di file pericolosi, anti-spam e protezione contro il phishing riducono notevolmente il rischio. A livello di browser aiutano i filtri di reputazione, DNS sicuro e divieti per il download di file eseguibili da fonti non affidabili.
Tuttavia, i filtri non sostituiscono l'attenzione. Alcune email appaiono credibili. Pertanto, gli utenti devono sapere come controllare il mittente, il dominio, l'allegato e il link prima di aprirli.
Backup come principale modo per ridurre i danni
Anche la migliore protezione non offre garanzie assolute. Pertanto, il backup è un elemento chiave di protezione contro il ransomware. L'obiettivo del backup non è solo “avere una copia”, ma avere una copia che il criptatore non possa rovinare.
Regola 3-2-1 per i backup
L'approccio classico appare così:
- Conservare almeno tre copie dei dati: una attiva e due di backup.
- Utilizzare almeno due tipologie diverse di supporti o archiviazione.
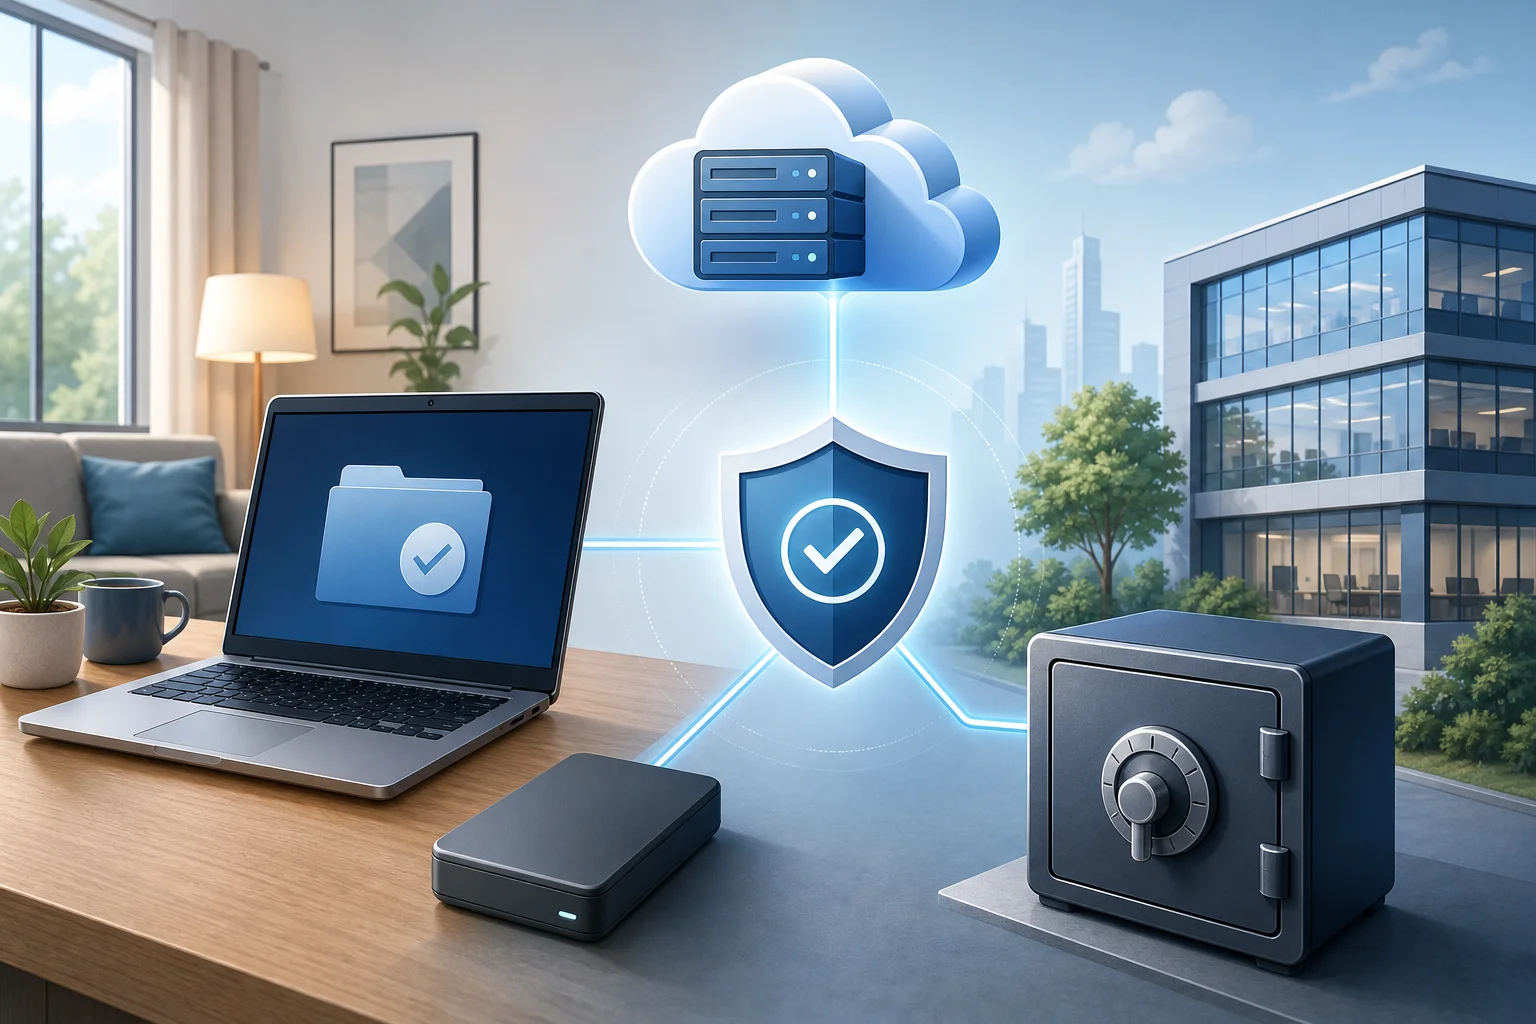
- Tenere una copia separata: al di fuori della rete principale, in un'altra posizione o in uno spazio cloud protetto.
Per le aziende, vale la pena aggiungere un altro principio: una copia deve essere immutabile o inaccessibile per gli account normali. Questo è chiamato backup immutabile o copia protetta. Se il criptatore ha accesso al dominio o al server file, non dovrebbe avere la possibilità di eliminare i backup.
Quali dati copiare per primi
Comincia con un'inventario. Di solito, l'elenco dei dati critici include:
- basi e documenti contabili;
- CRM, ERP e basi clienti;
- contratti, fatture, atti e documentazione preliminare;
- progetti lavorativi e file sorgente;
- archivi di posta e corrispondenza importante;
- configurazioni di server, apparecchiature di rete e applicazioni;
- chiavi, certificati e impostazioni di integrazione;
- dati personali, se vengono elaborati in azienda.
Per un utente domestico, le priorità sono più semplici: documenti, foto, video, materiali didattici, password nel gestore di password, progetti e file che non possono essere scaricati di nuovo.
Con quale frequenza effettuare il backup
La frequenza dipende da quanti dati sei disposto a perdere. Se un'azienda può riprendere l'attività dopo aver perso un giorno di dati, un backup giornaliero potrebbe essere sufficiente. Se ogni ora di inattività è critica, sono necessarie copie più frequenti e registrazioni delle transazioni.
È utile definire due indicatori:
- RPO — volume di perdita di dati tollerabile nel tempo;
- RTO — tempo di ripristino tollerabile.
Ad esempio, se l'RPO è di 4 ore, le copie devono essere create più frequentemente di una volta al giorno. Se l'RTO è di 2 ore, il processo di ripristino deve essere pre-praticato, e non concepito durante l'attacco.
Verifica del ripristino
Un backup senza verifica è solo un'ipotesi, non una protezione. Ripristina regolarmente una copia di prova e verifica che i file si aprano, i database vengano lanciati e che ci siano sufficienti diritti di accesso. Dopo significativi cambiamenti nell'infrastruttura, il test di ripristino diventa particolarmente importante.
Per le piccole aziende, è sufficiente istituire un calendario di verifiche: ad esempio, una volta al mese ripristinare file campione e una volta ogni trimestre controllare l'intero sistema chiave.
Piano d'azione passo-passo per proteggere contro i criptatori
Di seguito trovi un piano pratico che può essere utilizzato come checklist. È adatto per piccole aziende, uffici, liberi professionisti e utenti domestici avanzati.
- Elenca dati e dispositivi critici. Identifica dove sono archiviati i file importanti, chi ha accesso e quali sistemi non devono essere bloccati a lungo.
- Imposta il backup secondo la regola 3-2-1. Aggiungi una copia offline o un'archiviazione immutabile. Verifica il ripristino su dati di prova.
- Aggiorna sistemi operativi e programmi. Abilita aggiornamenti automatici dove sia sicuro. Per i server, imposta una finestra di mantenimento regolare.
- Limita i diritti degli utenti. Rimuovi i diritti amministrativi inutili. Dividi l'accesso alle cartelle per ruoli. Disabilita account inutilizzati.
- Attiva l'autenticazione multifattoriale. Inizia con email, VPN, servizi cloud, account amministrativi e accesso remoto.
- Disattiva l'accesso remoto pericoloso. Non pubblicare RDP direttamente su Internet. Usa VPN, restrizioni basate su IP e registrazione degli accessi.
- Imposta antivirus o EDR. Abilita analisi comportamentali, protezione dalle modifiche ai file, verifica cloud e isolamento automatico delle minacce.
- Proteggi la posta elettronica. Abilita anti-spam, verifica degli allegati e meccanismi SPF, DKIM e DMARC per la posta aziendale.
- Forma gli utenti. Mostra esempi di phishing, spiega le regole per lavorare con gli allegati e crea un canale semplice per segnalare email sospette.
- Prepara un piano di risposta. Descrivi chi deve essere informato, come disattivare un dispositivo infetto, dove si trovano i backup e chi prende la decisione sul ripristino.
Tale lista è meglio esaminarla non una sola volta, ma regolarmente. L'infrastruttura cambia: nuovi dipendenti, servizi, laptop, cartelle cloud e appaltatori esterni possono apparire.
Confronto delle misure di protezione in base all'efficacia e alla complessità
| Misura di protezione | Cosa offre | Complessità di implementazione | Priorità |
|---|---|---|---|
| Backup 3-2-1 | Permette di ripristinare dati senza riscatto | Media | Molto alta |
| Autenticazione multifattoriale | Riduce il rischio di accesso con una password rubata | Bassa o media | Molto alta |
| Aggiornamenti regolari | Chiudono vulnerabilità note | Bassa | Alta |
| Limitazione dei diritti di accesso | Contiene la diffusione dell'attacco | Media | Alta |
| Protezione della posta e anti-phishing | Blocca scenari di infezione comuni | Media | Alta |
| Disabilitazione di RDP da Internet | Rimuove un popolare punto d'ingresso | Bassa | Alta |
| Formazione dei dipendenti | Riduce il rischio di errori | Bassa | Media o alta |
| Segmentazione di rete | Limita i movimenti del malintenzionato | Media o alta | Media |
| EDR e monitoraggio | Aiutano a rilevare l'attacco in una fase iniziale | Media | Media o alta |
La tabella mostra un principio importante: è meglio non iniziare dalle soluzioni più costose, ma da misure che chiudono i rischi più comuni. Backup, MFA, aggiornamenti e limitazione degli accessi generano un grande effetto anche in una piccola organizzazione.
Impostazioni delle postazioni di lavoro e dei server
Le postazioni di lavoro diventano spesso il primo punto di infezione. I server, a loro volta, contengono i dati più preziosi. Pertanto, l'approccio deve essere diverso, ma coordinato.
Cosa impostare sui computer degli utenti
Sulle postazioni di lavoro è utile implementare le seguenti misure:
- utilizzare un sistema operativo attuale;
- abilitare gli aggiornamenti di sicurezza automatici;
- vietare agli utenti normali di installare programmi senza necessità;
- abilitare la protezione da malware e comportamenti sospetti;
- limitare l'esecuzione di script da cartelle temporanee e allegati di posta;
- mostrare le estensioni dei file, in modo che l'utente veda la differenza tra PDF e EXE;
- vietare o limitare le macro provenienti da Internet;
- configurare il blocco dello schermo e la crittografia del disco sui laptop;
- utilizzare un gestore di password al posto del riutilizzo di una sola password.
Particolare attenzione deve essere rivolta agli amministratori locali. Se su tutti i computer c'è la stessa password locale per gli amministratori, una violazione può portare a un'infezione di massa. Per un ambiente aziendale è meglio utilizzare la gestione centralizzata di tali password.
Cosa impostare sui server
Nei server sono importanti il controllo degli accessi, gli aggiornamenti e la registrazione. Non conservare file di lavoro e backup nello stesso server con gli stessi diritti. Separare gli account amministrativi e utilizzare account distinti per il lavoro quotidiano.
Per i server, le seguenti misure sono utili:
- installazione degli aggiornamenti secondo un programma approvato;
- divieto di accesso con account generali;
- MFA per amministratori e accesso remoto;
- restrizione dell'accesso alle interfacce di amministrazione per IP;
- registrazione degli accessi, delle modifiche di diritti e delle operazioni di massa con file;
- controllo dell'integrità delle cartelle importanti;
- conservazione separata dei backup;
- verifica regolare delle porte aperte e dei servizi superflui.
Se il server è accessibile da Internet, deve essere considerato un oggetto a rischio elevato. Meno servizi aperti, più facile controllare la sicurezza.
Protezione della posta elettronica dal ransomware
La posta rimane uno dei principali canali di attacco. Pertanto, la prevenzione dell'infezione da criptatori è impossibile senza regole di gestione delle email.
Regole per gli utenti
Gli utenti devono conoscere semplici segnali di rischio:
- l'email è arrivata inaspettatamente e richiede un’azione urgente;
- l'indirizzo del mittente sembra autentico, ma differisce per una lettera o un dominio;
- l'allegato si trova in un archivio con password;
- il documento richiede di abilitare le macro o “consentire contenuti”;
- il link porta a un dominio non collegato all'organizzazione;
- il testo contiene errori insoliti, frasi strane o pressione;
- il mittente chiede di trasferire denaro, di cambiare i dati bancari o di inserire la password.
È importante non rimproverare i dipendenti per le segnalazioni di email sospette. Al contrario, un canale comodo per il controllo riduce il rischio. È meglio ricevere dieci comunicazioni in più piuttosto che uno ransomware attivo.
Misure tecniche per la posta
Lato dominio e servizio di posta, è necessario configurare SPF, DKIM e DMARC. Questi meccanismi aiutano a ridurre il rischio di falsificazione del mittente. Sono utili anche i sandbox per gli allegati, il blocco di file eseguibili, l'analisi dei link e avvisi per le email provenienti da mittenti esterni.
Per le aziende che lavorano attivamente con documenti, è opportuno limitare le macro. Se le macro sono necessarie, è possibile autorizzarle solo per documenti firmati da fonti fidate.
Ruolo dell'antivirus, EDR e monitoraggio
L'antivirus non deve essere l'unica linea di difesa, ma rimane un elemento importante della protezione. I moderni strumenti di sicurezza analizzano non solo le firme, ma anche il comportamento dei programmi. Ad esempio, la rinomina e la crittografia di file in massa possono essere un segnale di attacco.
Le soluzioni EDR offrono maggiori opportunità: raccolgono eventi dalle postazioni di lavoro, aiutano a indagare sugli incidenti, isolano i dispositivi e vedono la catena di azioni dei criminali. Per le piccole imprese, questo può essere eccessivo, ma per le organizzazioni con decine di computer e server tale approccio è spesso giustificato.
Il set minimo di impostazioni deve includere:
- aggiornamento regolare delle basi e componenti di protezione;
- protezione in tempo reale attivata;
- blocco di script sospetti;
- controllo delle modifiche in cartelle protette;
- invio automatico di file sospetti per analisi;
- notifiche all'amministratore su eventi critici;
- divieto per gli utenti di disattivare la protezione senza autorizzazione.
È importante monitorare i falsi positivi. Se il sistema di sicurezza interferisce costantemente con il lavoro, gli utenti inizieranno a cercare modi per aggirarlo. Le impostazioni devono essere rigorose, ma gestibili.
Formazione dei dipendenti e regole di igiene digitale
Le misure tecniche funzionano meglio quando gli utenti comprendono i rischi. La formazione non deve essere una lunga lezione una volta all'anno. È meglio condurre brevi sessioni regolari, inviare esempi di phishing e analizzare situazioni reali senza accusare.
Cosa dovrebbe sapere ogni dipendente
Il programma minimo comprende cinque temi:
- Come distinguere un'email di phishing da una normale.
- Perché non è possibile abilitare le macro e eseguire file sconosciuti.
- Come controllare i link prima di fare clic.
- Perché le password devono essere uniche.
- Dove segnalare attività sospette.
È utile consolidare le regole in un breve promemoria. Deve essere semplice: “non aprire”, “verifica”, “riporta”, “non inserire la password dopo aver cliccato su un'email”. Istruzioni complesse in momenti di stress funzionano quasi mai.
Come condurre le esercitazioni
Per le aziende, sono utili le simulazioni di phishing. Il loro scopo non è punire, ma mostrare punti deboli. Dopo l'esercitazione, è necessario spiegare i segni dell'email, analizzare gli errori e aggiornare le istruzioni.
È utile anche condurre esercitazioni da tavolo su incidenti. I partecipanti discutono uno scenario: un computer è infetto, ci sono file criptati sul server di file, parte dei dipendenti non può aprire i documenti. Il team deve capire chi disattiva la rete, chi controlla i backup, chi comunica con la direzione e i clienti.
Cosa fare in caso di sospetta infezione
Se noti un cambiamento massiccio delle estensioni dei file, la comparsa di un messaggio di richiesta di riscatto, un rallentamento improvviso del sistema o processi strani, devi agire rapidamente. Non tentare di “aspettare ancora un po'”. Ogni minuto può aumentare i danni.
Prime azioni
- Disconnetti il dispositivo dalla rete: stacca il cavo di rete, disattiva Wi-Fi e Bluetooth.
- Non spegnere il computer se c'è la possibilità di coinvolgere uno specialista per l'indagine. La memoria operativa potrebbe contenere scorciatoie importanti.
- Avvisa il responsabile IT o il dirigente tramite canale concordato.
- Non collegare dischi esterni e non aprire cartelle condivise.
- Prendi nota dei segni: ora, nome del dispositivo, messaggio dei criminali, estensioni dei file modificate.
- Controlla se le cartelle di rete, i server e i cataloghi cloud sono stati colpiti.
- Inizia il ripristino solo dopo aver isolato la minaccia.
Per l’utente domestico, la cosa principale è disconnettere Internet e non collegare il disco di backup fino a che non si controlla il sistema. Altrimenti, il criptatore potrebbe danneggiare le copie.
È necessario pagare il riscatto?
Il pagamento non garantisce il ripristino dei file. I criminali potrebbero non inviare la chiave, inviare uno strumento non funzionante o richiedere nuovamente denaro. Inoltre, il pagamento sostiene schemi criminali e non elimina la causa dell'infezione.
Il percorso corretto è l'isolamento, l'indagine, la pulizia dei sistemi e il ripristino da backup verificati. Se sono coinvolti dati personali, segreti commerciali o servizi critici, è consigliabile coinvolgere specialisti di sicurezza informatica e legali.
Errori comuni nella protezione dai criptatori
Molte organizzazioni implementano misure separate, ma lasciano lacune critiche. Ecco gli errori più comuni:
- i backup sono nella stessa rete e accessibili agli stessi amministratori;
- il ripristino da backup non è mai stato verificato;
- i dipendenti lavorano continuamente con diritti amministrativi;
- una password viene utilizzata per più servizi;
- RDP è aperto su Internet senza VPN e MFA;
- programmi obsoleti rimangono sui computer di lavoro “perché sono necessari”;
- gli allegati di posta provenienti da archivi non vengono controllati;
- non esiste un elenco di sistemi critici e persone responsabili;
- i registri eventi non vengono raccolti o vengono sovrascritti rapidamente;
- il piano di risposta esiste solo nella testa di un singolo amministratore.
Correggere questi errori è spesso meno costoso che recuperare dopo un attacco. Inizia dai backup, dagli accessi e dagli aggiornamenti. Poi passa alla segmentazione, al monitoraggio e agli esercizi regolari.
FAQ sulla prevenzione dei virus criptatori
Come proteggersi da un virus criptatore a casa
Utilizza un sistema operativo attuale, attiva l'antivirus, non eseguire file sconosciuti, conserva dati importanti in più copie e tieni una copia scollegata dal computer. Utilizza anche password uniche e autenticazione multifattoriale per email e cloud.
L'archiviazione cloud aiuterà contro il ransomware?
Il cloud può aiutare se ha una cronologia delle versioni e recupero dei file eliminati. Ma la sincronizzazione di per sé non è un backup completo. Se il criptatore modifica file nella cartella locale, le versioni criptate possono sincronizzarsi nel cloud. Pertanto, controlla le impostazioni di versioning e i tempi di conservazione.
Qual è il miglior antivirus contro i criptatori?
È più importante non il nome del prodotto, ma le funzionalità incluse: protezione in tempo reale, analisi comportamentale, blocco di script sospetti, controllo delle cartelle protette e aggiornamenti regolari. Per le aziende, sono utili la gestione centralizzata e le notifiche per l'amministratore.
È possibile escludere completamente il rischio di infezione?
Escludere completamente il rischio non è possibile. È possibile ridurre considerevolmente la probabilità di un attacco e prepararsi al recupero. Per questo sono necessari backup, aggiornamenti, MFA, limitazione dei diritti, protezione della posta, formazione degli utenti e piano di risposta.
Con quale frequenza è necessario controllare i backup?
Per i dati domestici è sufficiente ripristinare periodicamente file campione, ad esempio una volta al mese. Per le aziende, le verifiche devono essere regolari e documentate. I sistemi critici dovrebbero essere testati dopo importanti cambiamenti e secondo un programma approvato.
Cosa fare se i file sono già criptati?
Isola il dispositivo, non collegare dischi di backup, registra i segni dell'attacco e rivolgiti a uno specialista. Controlla la presenza di backup puliti e la possibilità di ripristinare versioni precedenti dei file. Non cancellare le tracce fino ad analisi, se l'incidente ha coinvolto sistemi importanti.
Breve checklist di prevenzione
Utilizza questa lista per un rapido autocontrollo:
- dati importanti sono stati identificati e inseriti nell'elenco;
- backup vengono creati automaticamente;
- una copia è conservata separatamente o protetta da modifiche;
- il ripristino viene controllato regolarmente;
- sistemi operativi e programmi vengono aggiornati;
- gli utenti non hanno diritti amministrativi non necessari;
- è attivata l'autenticazione multifattoriale;
- RDP e pannelli di amministrazione non sono aperti a tutto Internet;
- la posta filtra allegati pericolosi e phishing;
- le macro provenienti da Internet sono limitate;
- i dipendenti sanno dove segnalare email sospette;
- esiste un piano di risposta agli incidenti;
- i registri eventi vengono conservati e visionati;
- vecchi account vengono disattivati in tempo.
Se anche solo alcuni punti non sono stati rispettati, è un buon punto di partenza. Non cercare di risolvere tutto in un giorno. Fissa delle priorità e procedi dai rischi più critici a quelli meno urgenti.
Conclusione
La prevenzione dei virus criptatori inizia con azioni semplici, ma disciplinate: backup affidabili, aggiornamenti, autenticazione multifattoriale, limitazione dei diritti e attenzione nella gestione della posta. Successivamente, la protezione viene rafforzata con segmentazione di rete, monitoraggio, EDR e esercitazioni regolari. Controlla i tuoi backup oggi, chiudi l'accesso remoto non necessario e prepara un breve piano di risposta: questi passi aiuteranno a proteggere i dati e a ripristinare l'attività più velocemente in caso di attacco.