Prevenção de vírus sequestradores: guia prático para casa e negócios
A prevenção de vírus sequestradores é um conjunto de medidas que reduzem o risco de infecção por ransomware e ajudam a se recuperar rapidamente sem o pagamento de resgates. Vírus sequestradores bloqueiam o acesso a arquivos, servidores ou estações de trabalho e, em seguida, exigem dinheiro para a descriptografia. Neste artigo, vamos discutir como eles entram no sistema, quais configurações são realmente importantes, como organizar backups, treinar funcionários e elaborar um plano de ação em caso de incidente.
O que são vírus sequestradores e por que eles são perigosos
Um vírus sequestrador, ou ransomware, é um software malicioso que criptografa arquivos de um usuário ou empresa. Depois disso, os criminosos mostram uma demanda de resgate. Às vezes, eles também ameaçam publicar documentos roubados se a vítima não pagar.
O principal perigo de um sequestrador não está apenas na perda de arquivos. Um ataque pode interromper vendas, produção, contabilidade, atendimento ao cliente e serviços internos. Mesmo se os dados puderem ser recuperados, as empresas muitas vezes têm que gastar tempo verificando sistemas, reinstalando estações de trabalho, mudando senhas e investigando as causas da infecção.
Para o usuário doméstico, as consequências também são graves. Fotos, documentos, arquivos, materiais de estudo, projetos e dados em pastas na nuvem estão em risco. Se o software malicioso conseguiu acessar um diretório sincronizado, as versões criptografadas dos arquivos podem rapidamente chegar à nuvem.
Como sequestradores entram em computadores e servidores
Para que a prevenção seja eficaz, é importante entender os caminhos típicos de infecção. A maioria dos ataques começa não com uma invasão complicada, mas com uma falha na proteção básica.
E-mails de phishing e anexos maliciosos
Os criminosos muitas vezes disfarçam o e-mail como uma fatura, um ato, um currículo, uma notificação de serviço de entrega, um pedido de um contratante ou uma mensagem de um banco. O anexo pode ser um arquivo compactado, um documento com macros, um executável ou um link para um site falso.
Particularmente perigosos são os e-mails que criam uma sensação de urgência: “pague hoje”, “sua conta está bloqueada”, “verifique o contrato”, “confirme os dados urgentemente”. O usuário abre o arquivo, permite a execução de macros ou insere uma senha na página falsa. Após isso, o atacante obtém um ponto de entrada.
Vulnerabilidades em programas e sistemas operacionais
Se as atualizações não são instaladas por meses, os criminosos podem explorar vulnerabilidades conhecidas. O risco é maior para servidores, acessos remotos, gateways VPN, sistemas de e-mail, navegadores, pacotes de escritório e softwares para trabalhar com arquivos compactados.
Os patches de segurança não são necessários “apenas para constar”. Eles corrigem erros específicos, dos quais já se sabe pelos pesquisadores e criminosos. Portanto, a atualização regular é uma das medidas de proteção mais simples e importantes contra sequestradores.
Senhas fracas e acesso por RDP
Escritorios remotos, painéis de administração, SSH, VPN e painéis de nuvem frequentemente se tornam alvos para ataques de senhas. Se uma senha simples é usada, se a senha de outro serviço é repetida ou se não há autenticação multifatorial, o risco aumenta drasticamente.
É especialmente perigoso expor RDP diretamente à internet. Mesmo com uma senha complexa, ele aumenta a superfície de ataque. É melhor usar VPN, restrições por IP, gateways de acesso remoto e regras rígidas de entrada.
Software pirata e downloads duvidosos
Keygens, ativadores, versões “gratuitas” de programas pagos e utilitários desconhecidos frequentemente contêm código malicioso. O usuário desativa a proteção, executa o arquivo como administrador e, assim, abre um caminho para infecção.
Para negócios, tal cenário é especialmente perigoso. Um computador infectado pode se tornar um ponto de entrada na rede compartilhada, pastas de arquivos e servidores.
Princípios básicos de prevenção de vírus sequestradores
Uma proteção confiável é construída com base no princípio de várias barreiras. Se um nível não funcionou, o próximo deve parar o ataque ou reduzir os danos. Não existe uma única configuração que resolva o problema para sempre. É necessária uma combinação de medidas técnicas, organizacionais e de usuário.
Princípio do menor privilégio
O usuário deve ter apenas os direitos necessários para o trabalho. Se um funcionário não precisa administrar um computador, ele não deve trabalhar com uma conta de administrador. Se um departamento não precisa de acesso a uma pasta com arquivos financeiros, ele deve ser fechado.
Esse princípio limita a propagação do sequestrador. Mesmo se o software malicioso for iniciado, ele poderá danificar menos arquivos e não obterá acesso a sistemas críticos.
Segmentação de rede e recursos importantes
Servidores, estações de trabalho, sistemas contábeis, segmentos de produção e Wi-Fi para convidados são melhor separados. Isso pode ser feito usando VLANs, firewalls e regras de acesso. O objetivo é simples: a infecção de um computador não deve dar acesso automático a toda a infraestrutura.
Para um pequeno escritório, é útil pelo menos separar a rede de convidados da rede de trabalho, restringir o acesso às pastas de arquivos e não armazenar todos os dados em um único diretório compartilhado sem direitos.
Proteção de e-mails e tráfego web
Filtros de e-mail, verificação de anexos, bloqueio de tipos de arquivos perigosos, antispam e proteção contra phishing reduzem significativamente o risco. No nível do navegador, filtros de reputação, DNS seguro e proibição de downloads de arquivos executáveis de fontes não confiáveis ajudam.
No entanto, os filtros não substituem a atenção. Alguns e-mails parecem plausíveis. Portanto, os usuários devem saber como verificar o remetente, o domínio, o anexo e o link antes de abrir.
Backup como principal forma de reduzir danos
Mesmo a melhor proteção não garante uma segurança absoluta. Portanto, o backup é um elemento chave na proteção contra ransomware. O objetivo do backup não é apenas “ter uma cópia”, mas ter uma cópia que o sequestrador não possa corromper.
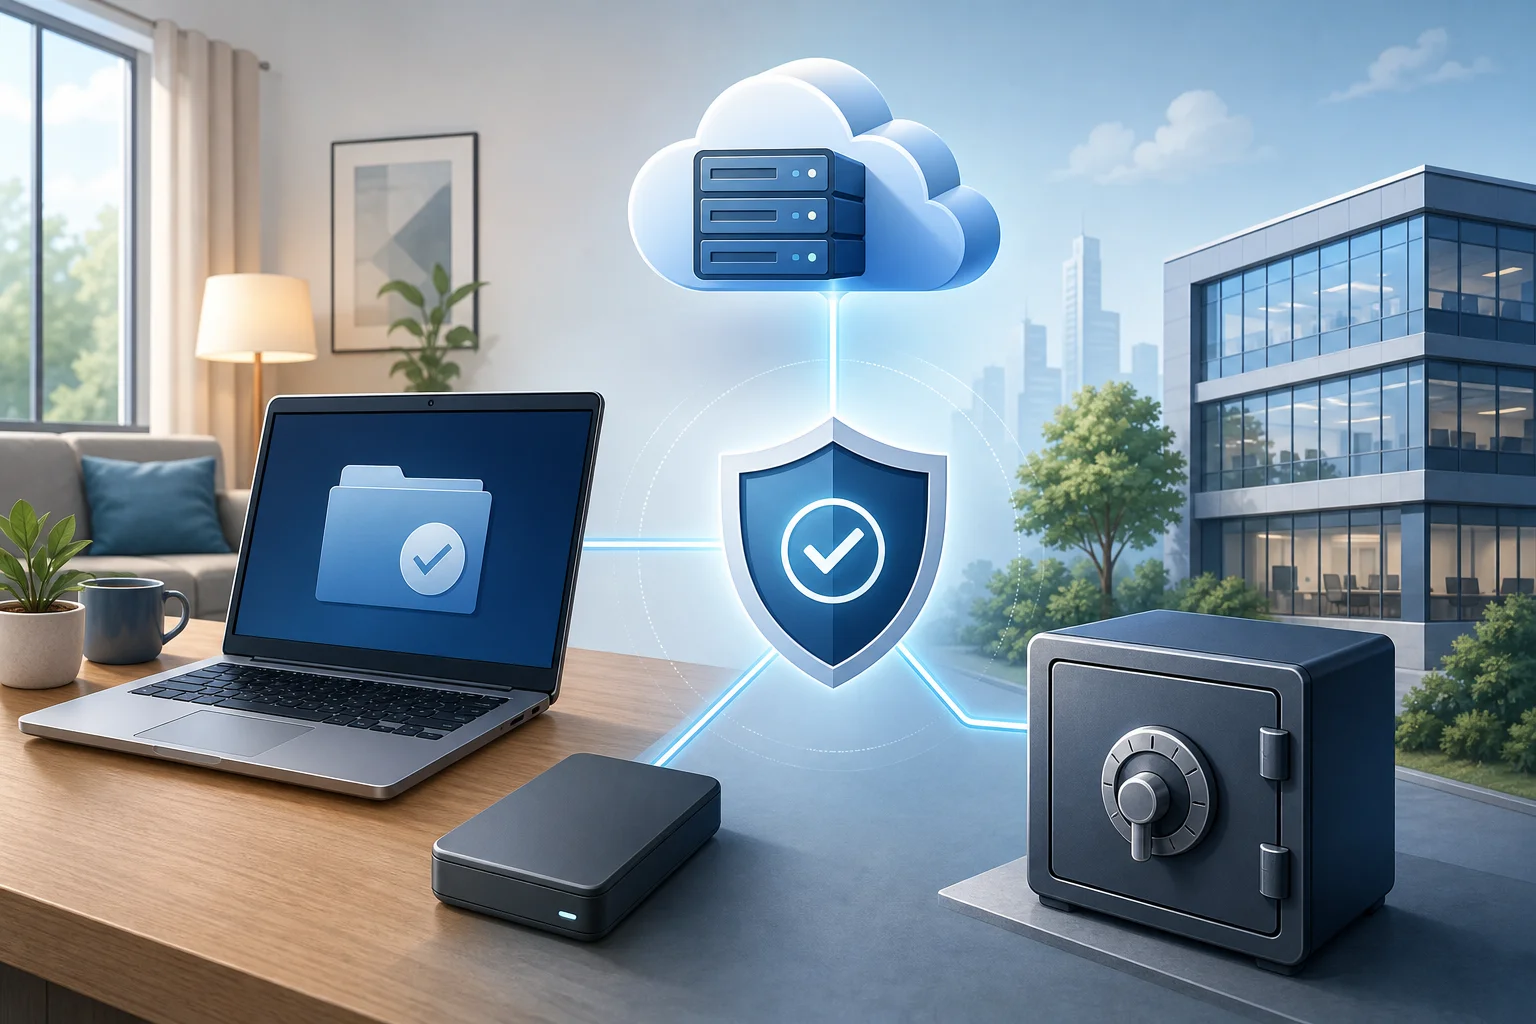
Regra 3-2-1 para backups
A abordagem clássica é:
- Mantenha pelo menos três cópias de dados: uma ativa e duas de backup.
- Use pelo menos dois tipos diferentes de mídias ou armazéns.
- Mantenha uma cópia separada: fora da rede principal, em outro lugar ou em um armazenamento em nuvem seguro.
Para as empresas, vale a pena adicionar mais um princípio: uma cópia deve ser imutável ou inacessível para contas de usuário comuns. Isso é chamado de backup imutável ou cópia protegida. Se o sequestrador teve acesso ao domínio ou servidor de arquivos, ele não deve ter a capacidade de excluir backups.
Quais dados devem ser copiados primeiro
Comece com um inventário. A lista de dados críticos geralmente inclui:
- bancos e documentos contábeis;
- CRM, ERP e bases de clientes;
- contratos, faturas, atos e documentos primários;
- projetos de trabalho e arquivos fonte;
- arquivos de e-mail e correspondência importante;
- configurações de servidores, equipamentos de rede e aplicativos;
- chaves, certificados e configurações de integrações;
- dados pessoais, se forem processados na empresa.
Para o usuário doméstico, as prioridades são mais simples: documentos, fotos, vídeos, materiais de estudo, senhas em gerenciadores de senhas, projetos e arquivos que não podem ser baixados novamente.
Com que frequência fazer backups
A frequência depende de quantos dados você está disposto a perder. Se a empresa pode retomar o trabalho após perder um dia de dados, um backup diário pode ser suficiente. Se cada hora de inatividade é crítica, cópias mais frequentes e logs de transações são necessários.
É útil definir dois indicadores:
- RPO — volume aceitável de perda de dados ao longo do tempo;
- RTO — tempo aceitável para a recuperação do trabalho.
Por exemplo, se o RPO é de 4 horas, as cópias devem ser feitas com mais frequência do que uma vez por dia. Se o RTO é de 2 horas, o processo de recuperação deve ter sido previamente ensaiado, e não inventado durante o ataque.
Verificação de recuperação
Um backup sem verificação é uma suposição, não uma proteção. Recupere regularmente uma cópia de teste e verifique se os arquivos se abrem, se os bancos de dados iniciam e se os direitos de acesso são suficientes. Após grandes mudanças na infraestrutura, o teste de recuperação é especialmente importante.
Para pequenas empresas, basta criar um calendário de verificações: por exemplo, restaurar arquivos aleatórios uma vez por mês e verificar o sistema central a cada trimestre.
Plano passo a passo para proteção contra sequestradores
Abaixo está um plano prático que pode ser usado como um checklist. Ele é adequado para uma pequena empresa, escritório, freelancer e usuário doméstico avançado.
- Elabore uma lista de dados e dispositivos críticos. Defina onde os arquivos importantes estão armazenados, quem tem acesso a eles e quais sistemas não podem ser interrompidos por muito tempo.
- Configure o backup de acordo com a regra 3-2-1. Adicione uma cópia offline ou um armazenamento imutável. Verifique a recuperação em dados de teste.
- Atualize sistemas operacionais e programas. Ative atualizações automáticas onde for seguro. Para servidores, configure uma janela de manutenção regular.
- Limite os direitos dos usuários. Remova direitos de administrador desnecessários. Separe o acesso às pastas com base em funções. Desative contas não utilizadas.
- Ative a autenticação multifatorial. Comece pelo e-mail, VPN, serviços em nuvem, contas de administrador e acesso remoto.
- Feche o acesso remoto perigoso. Não publique RDP diretamente na internet. Use VPN, restrições por IP e registro de entradas.
- Configure antivírus ou EDR. Ative análise comportamental, proteção contra alterações de arquivos, verificação na nuvem e isolamento automático de ameaças.
- Proteja o e-mail. Ative antispam, verificação de anexos e mecanismos de domínio SPF, DKIM e DMARC para e-mails corporativos.
- Treine os usuários. Mostre exemplos de phishing, explique as regras de trabalho com anexos e crie um canal simples para mensagens sobre e-mails suspeitos.
- Prepare um plano de resposta. Descreva quem deve ser notificado, como desconectar um dispositivo infectado, onde os backups estão armazenados e quem toma a decisão sobre a recuperação.
Esta lista deve ser revisitada regularmente. A infraestrutura muda: novos funcionários, serviços, laptops, pastas na nuvem e contratantes externos surgem.
Comparação das medidas de proteção por eficácia e complexidade
| Medida de proteção | O que proporciona | Complexidade de implementação | Prioridade |
|---|---|---|---|
| Backup 3-2-1 | Permite recuperar dados sem resgate | Média | Muito alta |
| Autenticação multifatorial | Reduz o risco de acesso por senha roubada | Baixa ou média | Muito alta |
| Atualizações regulares | Fecham vulnerabilidades conhecidas | Baixa | Alta |
| Limitação de direitos de acesso | Contém a propagação do ataque | Média | Alta |
| Proteção de e-mail e antiphishing | Bloqueia cenários frequentes de infecção | Média | Alta |
| Desativação de RDP da internet | Remove um ponto de entrada popular | Baixa | Alta |
| Treinamento de funcionários | Reduz o risco de erros | Baixa | Média ou alta |
| Segmentação de rede | Limita o movimento do invasor | Média ou alta | Média |
| EDR e monitoramento | Ajudam a detectar ataques em estágios iniciais | Média | Média ou alta |
A tabela mostra um princípio importante: deve-se começar não pelas soluções mais caras, mas pelas medidas que fecham os riscos mais frequentes. Backups, MFA, atualizações e limitação de acesso têm um forte efeito mesmo em uma pequena organização.
Configurações de estações de trabalho e servidores
Estações de trabalho frequentemente se tornam o primeiro ponto de infecção. Servidores, por sua vez, contêm os dados mais valiosos. Portanto, a abordagem deve ser diferente, mas coordenada.
O que configurar nos computadores dos usuários
Nas estações de trabalho, deve-se implementar as seguintes medidas:
- usar um sistema operacional atualizado;
- ativar atualizações automáticas de segurança;
- proibir usuários comuns de instalar programas sem necessidade;
- ativar proteção contra softwares maliciosos e comportamentos suspeitos;
- limitar a execução de scripts de pastas temporárias e anexos de e-mail;
- mostrar extensões de arquivos para que o usuário veja a diferença entre PDF e EXE;
- proibir ou limitar macros da internet;
- configurar bloqueio de tela e criptografia de disco em laptops;
- usar um gerenciador de senhas em vez de reutilizar uma senha.
Uma atenção especial deve ser dada a administradores locais. Se todos os computadores compartilharem a mesma senha local de administrador, uma única vazamento pode levar a uma infecção em massa. Para um ambiente corporativo, é melhor usar um gerenciamento centralizado dessas senhas.
O que configurar nos servidores
Nos servidores, o controle de acesso, atualizações e registro são importantes. Não armazene arquivos de trabalho e backups no mesmo servidor com os mesmos direitos. Separe contas administrativas e use contas separadas para trabalhos do dia a dia.
Para servidores, medidas úteis incluem:
- instalação de atualizações conforme um cronograma aprovado;
- proibição de acesso via contas compartilhadas;
- MFA para administradores e acesso remoto;
- restrição de acesso a interfaces administrativas por IP;
- registro de acessos, mudanças de direitos e operações massivas com arquivos;
- controle de integridade de diretórios importantes;
- armazenamento separado de backups;
- verificação regular de portas abertas e serviços desnecessários.
Se o servidor estiver disponível na internet, deve ser considerado um objeto de risco aumentado. Quanto menos serviços abertos, mais fácil é controlar a segurança.
Proteção de e-mails contra ransomware
O e-mail continua sendo um dos principais canais de ataque. Portanto, a prevenção de infecções por sequestradores é impossível sem regras de trabalho com e-mails.
Regras para usuários
Os usuários precisam entender os sinais simples de risco:
- o e-mail chegou inesperadamente e exige ação urgente;
- o endereço do remetente é semelhante ao real, mas difere por uma letra ou domínio;
- o anexo está em um arquivo compactado com senha;
- o documento solicita a ativação de macros ou "permitir conteúdo";
- o link leva a um domínio não relacionado à organização;
- o texto contém erros incomuns, abordagens estranhas ou pressão;
- o remetente solicita a transferência de dinheiro, alteração de informações bancárias ou inserção de senha.
É importante não repreender os funcionários por relatar e-mails suspeitos. Em vez disso, um canal conveniente para verificação reduz o risco. É melhor receber dez relatórios excessivos do que um sequestrador em ação.
Medidas técnicas para e-mails
Na parte do domínio e do serviço de e-mail, deve-se configurar SPF, DKIM e DMARC. Esses mecanismos ajudam a reduzir o risco de falsificação do remetente. Caixas de areia para anexos, bloqueio de arquivos executáveis, análise de links e avisos para e-mails de remetentes externos também são úteis.
Para empresas que trabalham ativamente com documentos, vale a pena limitar macros. Se as macros forem realmente necessárias, podem ser permitidas apenas para documentos assinados de fontes confiáveis.
O papel do antivírus, EDR e monitoramento
O antivírus não deve ser a única linha de defesa, mas continua sendo um elemento importante de proteção. Ferramentas de segurança modernas analisam não apenas assinaturas, mas também o comportamento dos programas. Por exemplo, renomeações e criptografias massivas de arquivos podem ser um sinal de ataque.
Soluções EDR oferecem mais capacidades: coletam eventos de estações de trabalho, ajudam a investigar incidentes, isolam dispositivos e visualizam a sequência de ações do invasor. Para pequenas empresas, isso pode ser excessivo, mas para organizações com várias dezenas de computadores e servidores, essa abordagem costuma ser justificada.
Um conjunto mínimo de configurações deve incluir:
- atualização regular de bases e componentes de proteção;
- proteção em tempo real ativada;
- bloqueio de scripts suspeitos;
- controle de alterações em pastas protegidas;
- envio automático de arquivos suspeitos para análise;
- notificações ao administrador sobre eventos críticos;
- proibição de usuários para desativar a proteção sem autorização.
Entretanto, é importante observar falsos positivos. Se o sistema de segurança está constantemente atrapalhando o trabalho, os usuários começarão a procurar maneiras de contorná-lo. As configurações devem ser rigorosas, mas gerenciáveis.
Treinamento de funcionários e regras de higiene digital
Medidas técnicas funcionam melhor quando os usuários entendem os riscos. O treinamento não deve ser uma longa palestra uma vez por ano. É melhor realizar sessões curtas regulares, enviar exemplos de phishing e discutir situações reais sem acusações.
O que todo funcionário deve saber
O programa mínimo inclui cinco tópicos:
- Como distinguir um e-mail de phishing de um normal.
- Por que não se deve ativar macros e executar arquivos desconhecidos.
- Como verificar links antes de clicar.
- Por que as senhas devem ser únicas.
- Onde relatar atividades suspeitas.
É útil fixar as regras em um lembrete curto. Deve ser simples: “não abra”, “verifique”, “relate”, “não insira senha após clicar em um e-mail”. Instruções complexas em momentos de estresse quase não funcionam.
Como conduzir treinamentos
Para as empresas, campanhas de e-mail de phishing de treinamento são úteis. O objetivo não é punir, mas mostrar pontos fracos. Após o treinamento, deve-se explicar os sinais do e-mail, discutir erros e atualizar as instruções.
Também vale a pena realizar exercícios de mesa sobre incidentes. Os participantes discutem um cenário: um computador foi infectado, arquivos criptografados apareceram no servidor de arquivos, e parte dos funcionários não consegue abrir documentos. A equipe deve entender quem desconecta a rede, quem verifica os backups, quem comunica com a gerência e clientes.
O que fazer ao suspeitar de infecção
Se você notar uma mudança em massa das extensões de arquivos, a aparição de um aviso de resgate, uma desaceleração repentina do sistema ou processos estranhos, você deve agir rapidamente. Não tente “observar um pouco mais”. Cada minuto pode aumentar os danos.
Primeiras ações
- Desconecte o dispositivo da rede: desconecte o cabo de rede, desligue o Wi-Fi e o Bluetooth.
- Não desligue o computador se houver a possibilidade de envolver um especialista em investigação. A memória RAM pode conter pistas importantes.
- Informe o responsável pela TI ou o gerente por um canal previamente acordado.
- Não conecte discos externos e não abra pastas compartilhadas.
- Documente os sinais: hora, nome do dispositivo, mensagem dos sequestradores, extensões de arquivos alteradas.
- Verifique se as pastas de rede, servidores e diretórios de nuvem foram afetados.
- Comece a recuperação somente após isolar a ameaça.
Para o usuário doméstico, o mais importante é desconectar a internet e não conectar o disco de backup até que o sistema seja verificado. Caso contrário, o sequestrador pode danificar as cópias.
É necessário pagar o resgate?
O pagamento não garante a recuperação dos arquivos. Os criminosos podem não enviar a chave, enviar uma ferramenta que não funcione ou exigir dinheiro novamente. Além disso, o pagamento apoia o esquema criminoso e não resolve a causa da infecção.
O caminho correto é a isolamento, investigação, limpeza de sistemas e recuperação a partir de backups verificados. Se dados pessoais, segredos comerciais ou serviços críticos estiverem afetados, é sensato envolver profissionais de segurança da informação e advogados.
Erros comuns na proteção contra sequestradores
Muitas organizações implementam medidas separadas, mas deixam lacunas críticas. Aqui estão os erros mais comuns:
- backups estão na mesma rede e disponíveis para os mesmos administradores;
- a recuperação de backups nunca foi testada;
- funcionários trabalham constantemente com direitos de administrador;
- uma senha é usada para vários serviços;
- RDP está aberto na internet sem VPN e MFA;
- programas desatualizados permanecem em computadores de trabalho "porque são necessários";
- anexos de e-mail de arquivos compactados não são verificados;
- não há lista de sistemas críticos e pessoas responsáveis;
- registros de eventos não são coletados ou são rapidamente sobrescritos;
- plano de resposta existe apenas na mente de um administrador.
Corrigir esses erros muitas vezes é mais barato do que se recuperar após um ataque. Comece pelos backups, acesso e atualizações. Em seguida, passe para segmentação, monitoramento e treinamentos regulares.
FAQ sobre prevenção de vírus sequestradores
Como se proteger contra vírus sequestradores em casa
Use um sistema operacional atualizado, ative o antivírus, não execute arquivos desconhecidos, armazene dados importantes em várias cópias e mantenha uma cópia desconectada do computador. Também use senhas únicas e autenticação multifatorial para e-mail e nuvem.
O armazenamento em nuvem ajuda contra ransomware?
A nuvem pode ajudar se houver histórico de versões e recuperação de arquivos excluídos. Mas a sincronização por si só não é um backup completo. Se o sequestrador alterar arquivos na pasta local, as versões criptografadas podem ser sincronizadas para a nuvem. Portanto, verifique as configurações de versionamento e períodos de armazenamento.
Qual antivírus é melhor contra sequestradores?
Mais importante do que o nome do produto são as funções incluídas: proteção em tempo real, análise comportamental, bloqueio de scripts suspeitos, controle de pastas protegidas e atualizações regulares. Para negócios, gerenciamento centralizado e notificações ao administrador são úteis.
É possível eliminar completamente o risco de infecção?
O risco não pode ser completamente eliminado. Pode-se reduzir significativamente a probabilidade de um ataque e se preparar para a recuperação. Para isso, são necessários backups, atualizações, MFA, limitação de direitos, proteção de e-mails, treinamento de usuários e um plano de resposta.
Com que frequência devemos verificar os backups?
Para dados domésticos, basta restaurar arquivos aleatórios periodicamente, como uma vez por mês. Para negócios, as verificações devem ser regulares e documentadas. Sistemas críticos devem ser testados após grandes mudanças e conforme um cronograma previamente aprovado.
O que fazer se os arquivos já estiverem criptografados?
Isolar o dispositivo, não conectar discos de backup, documentar os sinais do ataque e consultar um especialista. Verifique a disponibilidade de backups limpos e a possibilidade de recuperação de versões anteriores dos arquivos. Não exclua pistas até a análise, se o incidente afetar sistemas importantes.
Lista de verificação rápida para prevenção
Use esta lista para uma rápida autoavaliação:
- dados importantes estão definidos e listados;
- backups são feitos automaticamente;
- uma cópia é armazenada separadamente ou protegida contra alterações;
- recuperação é verificada regularmente;
- sistemas operacionais e programas são atualizados;
- os usuários não possuem direitos de administrador desnecessários;
- autenticação multifatorial está ativada;
- RDP e painéis de administração não estão abertos para toda a internet;
- e-mails filtram anexos perigosos e phishing;
- macros da internet estão limitadas;
- funcionários sabem onde relatar e-mails suspeitos;
- há um plano de resposta a incidentes;
- registros de eventos são salvos e revisados;
- contas antigas são desativadas em tempo hábil.
Se pelo menos alguns pontos não forem atendidos, este é um bom ponto de partida. Não tente fazer tudo em um dia. Priorize e mova-se dos riscos mais críticos para os menos urgentes.
Conclusão
A prevenção de vírus sequestradores começa com ações simples, mas disciplinadas: backups confiáveis, atualizações, autenticação multifatorial, limitação de direitos e atenção no trabalho com e-mails. Em seguida, a proteção é fortalecida com segmentação de rede, monitoramento, EDR e treinamentos regulares. Verifique seus backups hoje, feche acessos remotos desnecessários e elabore um plano de resposta sucinto — essas etapas ajudarão a proteger dados e a recuperar o trabalho mais rapidamente em caso de ataque.