Как работают вирусы шифровальщики и как защитить данные
Как работают вирусы шифровальщики: они проникают на устройство или сервер, находят ценные файлы, шифруют их криптографическим алгоритмом и требуют выкуп за ключ восстановления. Такая атака называется ransomware, или программа-вымогатель. В статье разберём, как шифровальщик попадает в систему, что делает после запуска, почему простое удаление вируса не возвращает файлы, какие признаки заражения важны и как выстроить защиту дома и в компании.
Что такое вирус шифровальщик
Вирус шифровальщик — это вредоносная программа, которая блокирует доступ к данным или системе и требует деньги за восстановление. Чаще всего она шифрует документы, базы данных, архивы, фотографии, бухгалтерские файлы и другие рабочие материалы. Затем на экране или в папках появляется записка с требованием выкупа.
Технически многие современные шифровальщики не являются «вирусами» в строгом смысле. Классический вирус сам внедряется в другие файлы и распространяется через них. Ransomware может быть трояном, червём, загрузчиком, скриптом или частью сложной атаки с ручными действиями злоумышленника. Однако в обычной речи их часто называют вирусами-шифровальщиками, и этот термин понятен большинству пользователей.
Главная цель такой программы — создать ситуацию, в которой владелец данных испытывает давление. Для этого злоумышленники используют несколько рычагов:
- недоступность важных файлов;
- остановку рабочих процессов;
- угрозу публикации украденных данных;
- таймеры и психологическое давление;
- обещание «скидки» при быстрой оплате.
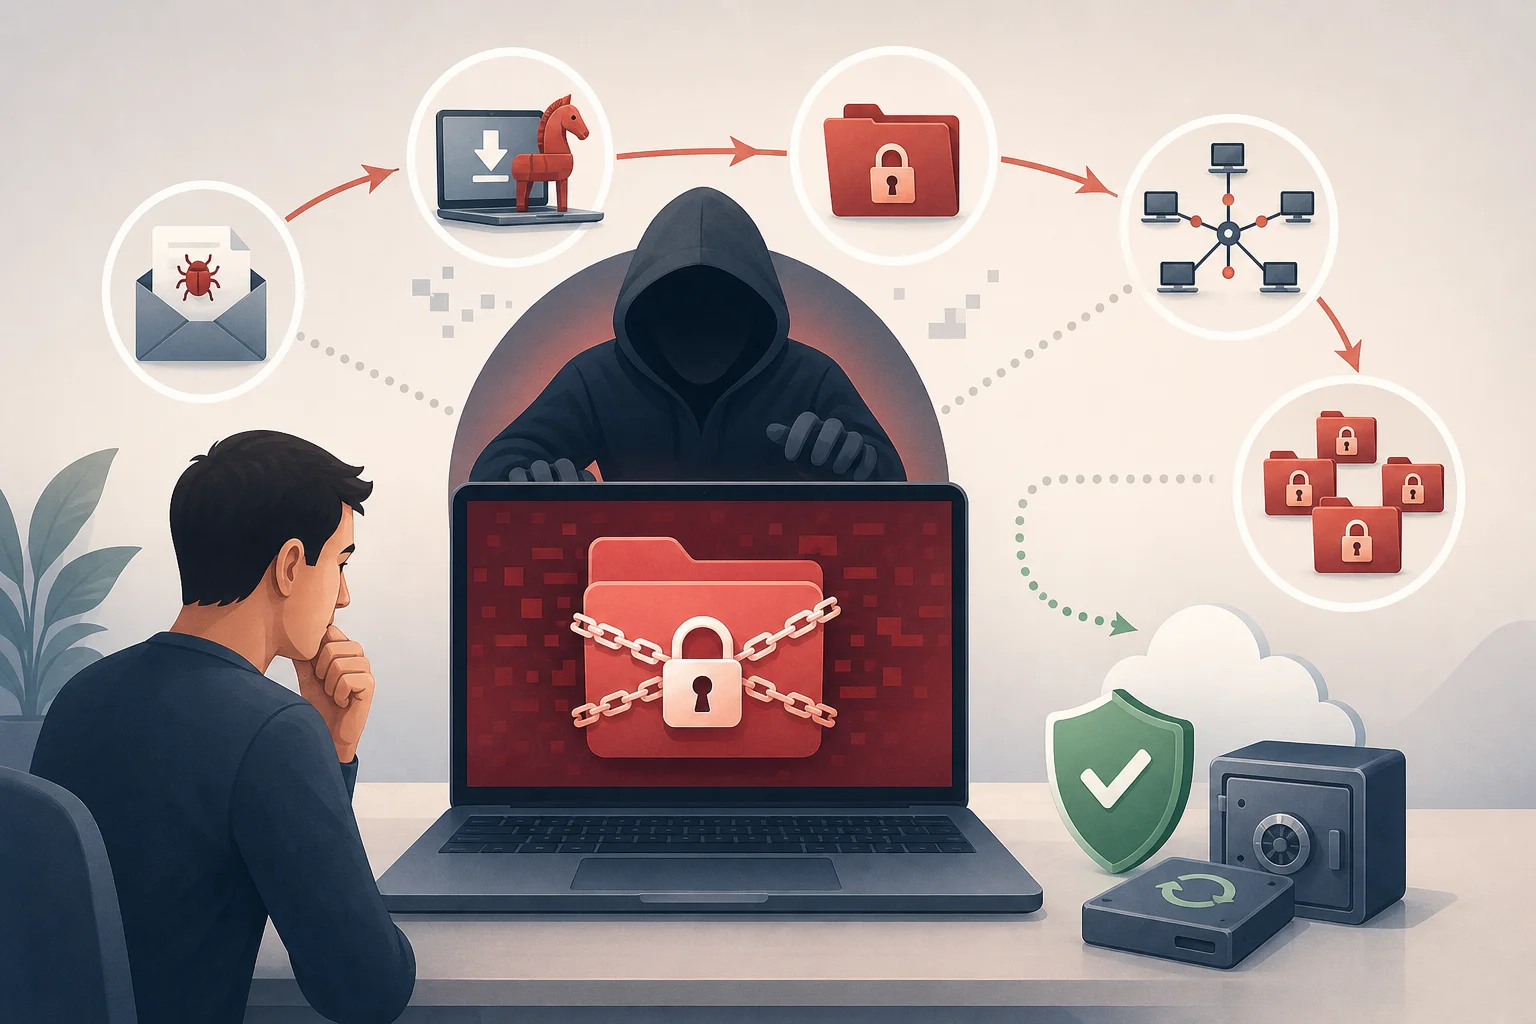
Важно понимать: шифровальщик не всегда просто портит файлы. В зрелых атаках преступники сначала изучают сеть, крадут данные, отключают защиту и резервные копии, а уже потом запускают массовое шифрование.
Чем шифровальщик отличается от обычного вредоносного ПО
Обычные вредоносные программы могут воровать пароли, показывать рекламу, подключать компьютер к ботнету или следить за пользователем. Вирус-шифровальщик действует иначе: он делает данные недоступными и превращает их в инструмент давления.
Основное отличие — использование криптографии. Если файлы зашифрованы правильно реализованным алгоритмом, подобрать ключ практически невозможно. Поэтому восстановление зависит не от «лечения» вируса, а от наличия резервных копий, ошибок в реализации шифрования или найденных ключей для конкретного семейства ransomware.
Есть и другие отличия:
| Критерий | Обычное вредоносное ПО | Вирус шифровальщик |
|---|---|---|
| Цель | Скрытно украсть данные, управлять устройством, показывать рекламу | Заблокировать доступ к данным и получить выкуп |
| Заметность | Часто работает незаметно | Обычно проявляет себя после шифрования |
| Ущерб | Может быть постепенным | Часто быстрый и критичный |
| Восстановление | Иногда достаточно удалить программу | Удаление не расшифровывает файлы |
| Давление на жертву | Может отсутствовать | Почти всегда есть записка, таймер или угрозы |
Как шифровальщик попадает на устройство
Путь заражения зависит от цели. Домашний пользователь чаще сталкивается с фишинговыми письмами, пиратскими программами и заражёнными вложениями. Компании чаще атакуют через удалённый доступ, уязвимости в серверах, украденные пароли и цепочки поставок.
Фишинговые письма и вложения
Фишинг остаётся одним из самых распространённых способов доставки ransomware. Пользователь получает письмо, похожее на сообщение от банка, службы доставки, контрагента, налоговой, кадрового отдела или технической поддержки. Внутри находится вложение или ссылка.
Опасным может быть:
- архив с исполняемым файлом;
- документ с макросами;
- ссылка на поддельную страницу входа;
- файл, замаскированный под счёт, акт или резюме;
- установщик «полезной» программы.
После открытия вложения запускается загрузчик. Он подключается к серверу злоумышленника и скачивает основную вредоносную программу. Иногда атака начинается не сразу. Злоумышленники ждут, пока устройство окажется в корпоративной сети или пользователь получит больше прав.
Уязвимости в программах и серверах
Если операционная система, браузер, почтовый сервер, VPN-шлюз, CMS или другая программа давно не обновлялись, в них могут оставаться известные уязвимости. Преступники сканируют интернет в поисках таких систем и используют готовые эксплойты.
Особенно опасны уязвимые сервисы, доступные из интернета:
- RDP и другие службы удалённого рабочего стола;
- VPN-серверы;
- почтовые серверы;
- панели администрирования;
- файловые хранилища;
- веб-приложения и плагины CMS.
В корпоративных атаках злоумышленники часто получают первичный доступ через одну слабую точку, а затем перемещаются по сети, повышают привилегии и ищут серверы с важными данными.
Слабые пароли и удалённый доступ
Открытый удалённый доступ с простым паролем — частая причина заражения. Если RDP доступен из интернета, а пароль вроде Company2024 используется несколькими сотрудниками, риск резко растёт. Атакующий может подобрать пароль, купить его на подпольном рынке или получить через фишинг.
После входа злоумышленник уже выглядит как обычный пользователь. Он может отключить защиту, скачать инструменты, изучить сетевые диски и запустить шифровальщик вручную. Поэтому многофакторная аутентификация, ограничение доступа по VPN и контроль попыток входа важны не меньше антивируса.
Пиратские программы и нелегальные активаторы
Пиратское ПО часто содержит вредоносный код. Пользователь сам отключает защиту, чтобы «кряк» запустился, и тем самым убирает последний барьер. Нелегальные активаторы, сборки систем, взломанные игры и сомнительные драйверы могут включать загрузчик ransomware.
Для бизнеса это особенно опасно. Один заражённый ноутбук может получить доступ к сетевым папкам, общим дискам и облачным синхронизациям. В итоге проблема выходит далеко за пределы одного устройства.
Как работают вирусы шифровальщики после запуска
Работа ransomware обычно проходит несколько этапов. У разных семейств детали отличаются, но общая логика похожа: закрепиться, подготовить атаку, зашифровать файлы и оставить инструкции для выкупа.
Этап 1. Закрепление и разведка
Сначала вредоносная программа проверяет среду. Она может определять язык системы, домен, права пользователя, наличие антивируса, виртуальной машины или средств анализа. Некоторые шифровальщики не запускаются в определённых регионах или в тестовой среде, чтобы снизить риск исследования.
Затем программа ищет:
- локальные диски;
- сетевые папки;
- подключённые накопители;
- облачные каталоги синхронизации;
- базы данных и резервные хранилища;
- процессы, которые блокируют нужные файлы.
В корпоративных атаках разведка может длиться дни или недели. Преступники изучают структуру сети, ищут контроллеры домена, серверы резервного копирования и учётные записи администраторов.
Этап 2. Отключение защиты и копий
Перед шифрованием ransomware пытается убрать препятствия. Он может завершать процессы баз данных, офисных программ и почтовых клиентов, чтобы получить доступ к открытым файлам. Также он может удалять теневые копии Windows, отключать службы резервного копирования и пытаться остановить защитное ПО.
Типичные действия включают:
- завершение процессов, которые держат файлы открытыми;
- удаление локальных точек восстановления;
- очистку журналов;
- отключение некоторых служб;
- попытку удаления резервных копий;
- распространение по сетевым ресурсам.
Именно поэтому резервные копии должны быть изолированы. Если копия постоянно подключена как обычный диск, шифровальщик может зашифровать и её.
Этап 3. Шифрование файлов
На этом этапе вредоносная программа перебирает файлы по расширениям и каталогам. Обычно она выбирает документы, таблицы, презентации, изображения, архивы, базы данных, проекты и другие ценные форматы. Системные файлы иногда пропускаются, чтобы компьютер продолжал работать и пользователь смог прочитать требование выкупа.
Современные шифровальщики часто используют гибридную схему:
- Для каждого файла создаётся быстрый симметричный ключ.
- Файл шифруется этим ключом.
- Сам симметричный ключ шифруется открытым ключом злоумышленника.
- Зашифрованный ключ сохраняется в файле или рядом с ним.
- Исходный файл удаляется или перезаписывается.
Такой подход сочетает скорость и стойкость. Симметричное шифрование быстро обрабатывает большие объёмы данных, а асимметричное не позволяет получить ключ без закрытой части, которая остаётся у преступников.
Этап 4. Записка с требованием выкупа
После шифрования жертва видит сообщение. Оно может появиться на рабочем столе, в браузере, в текстовых файлах внутри папок или в виде изменённых обоев. В записке обычно указаны:
- факт шифрования;
- адрес сайта или чата в сети Tor;
- уникальный идентификатор жертвы;
- сумма выкупа;
- срок оплаты;
- угрозы удаления ключа или публикации данных;
- предложение расшифровать один файл «для доказательства».
Оплата почти всегда требуется в криптовалюте. Однако даже после оплаты нет гарантии, что ключ дадут, что он сработает или что украденные данные не будут проданы позднее.
Почему удаление вируса не восстанавливает файлы
Это один из главных мифов. Антивирус может удалить вредоносный файл, остановить процесс и предотвратить дальнейшее шифрование. Но уже зашифрованные данные остаются зашифрованными. Это похоже на сейф: если убрать человека, который закрыл сейф, содержимое не станет доступным без ключа.
Восстановление возможно в нескольких случаях:
- есть чистая резервная копия;
- шифровальщик был плохо написан и допустил криптографическую ошибку;
- ключи для конкретного семейства уже опубликованы исследователями;
- часть файлов сохранилась во временных папках, кэше или облачной истории версий;
- шифрование было прервано на раннем этапе.
Поэтому после заражения важно не действовать хаотично. Нельзя сразу переустанавливать систему, форматировать диски или запускать случайные «дешифраторы» из поисковой выдачи. Такие действия могут уничтожить следы, временные файлы и возможность восстановления.
Какие типы ransomware существуют
Шифровальщики отличаются способом воздействия и моделью вымогательства. Понимание типов помогает точнее оценить риск.
Файловые шифровальщики
Это самый известный тип. Он шифрует файлы пользователя и добавляет к ним новое расширение или меняет имя. Операционная система может продолжать работать, но документы, фото, базы и архивы не открываются.
Именно файловые шифровальщики чаще всего поражают домашние компьютеры, рабочие станции и сетевые папки.
Блокировщики экрана
Блокировщик ограничивает доступ к рабочему столу или системе. Он может показывать полноэкранное окно с требованием оплаты. В отличие от файлового шифровальщика, данные иногда остаются нетронутыми. Однако пользователь не может нормально работать.
Такие атаки встречаются реже, потому что их проще обойти с помощью безопасного режима, загрузочного носителя или восстановления системы.
Шифровальщики серверов и виртуальной инфраструктуры
Отдельную опасность представляют атаки на серверы, гипервизоры и хранилища. Если зашифрованы виртуальные машины, база данных или файловый сервер, останавливается целый отдел или компания.
Такие атаки часто выполняются вручную после проникновения в сеть. Злоумышленники выбирают момент, когда ущерб будет максимальным: ночь, выходные, праздничные дни или период отчётности.
Двойное и тройное вымогательство
Раньше преступники в основном шифровали файлы. Теперь они часто сначала крадут данные, а затем угрожают публикацией. Это называется двойным вымогательством.
При тройном вымогательстве давление расширяется. Злоумышленники могут писать клиентам, партнёрам или сотрудникам жертвы, сообщать о взломе, угрожать DDoS-атакой или использовать украденные данные для новых атак.
Признаки заражения шифровальщиком
Иногда шифрование происходит быстро и признаки видны уже после атаки. Но некоторые сигналы можно заметить раньше.
Обратите внимание на следующие симптомы:
- файлы внезапно меняют расширения и перестают открываться;
- в папках появляются одинаковые текстовые файлы с инструкциями;
- компьютер резко замедляется без понятной причины;
- активно работает диск, хотя пользователь ничего не копирует;
- исчезают точки восстановления;
- антивирус сообщает о подозрительном процессе;
- сетевые папки становятся недоступными;
- в журналах видны необычные входы по RDP или VPN;
- появляется требование выкупа.
Если вы заметили массовое переименование файлов или появление записок, считайте ситуацию инцидентом. Лучше остановить распространение, чем пытаться «дождаться, пока всё закончится».
Что делать при заражении шифровальщиком
Ниже — пошаговый порядок действий. Он подходит для домашнего пользователя и как базовый план для малого бизнеса. В организации дополнительно нужно подключать ИБ-специалистов, системных администраторов, юристов и руководство.
Пошаговый план действий
- Отключите устройство от сети. Выдерните сетевой кабель, выключите Wi-Fi и Bluetooth. Это может остановить шифрование сетевых папок и распространение.
- Не выключайте компьютер без необходимости. Если процесс ещё работает, специалистам могут понадобиться данные из памяти. Но если шифрование продолжается и нет помощи, отключение питания иногда снижает ущерб. Решение зависит от ситуации.
- Не платите сразу. Оплата не гарантирует восстановление и поддерживает преступную модель. Сначала оцените варианты.
- Зафиксируйте признаки. Сфотографируйте записку, сохраните имена зашифрованных файлов, расширения, время события и подозрительные письма.
- Изолируйте общие ресурсы. Отключите сетевые диски, остановите синхронизацию облака, временно ограничьте доступ пользователей.
- Проверьте резервные копии. Убедитесь, что они не зашифрованы и сделаны до заражения.
- Определите семейство ransomware. Используйте авторитетные сервисы идентификации или помощь специалистов. Не загружайте конфиденциальные файлы в непроверенные сайты.
- Проверьте наличие дешифратора. Иногда исследователи публикуют бесплатные инструменты для конкретных семейств.
- Очистите систему или переустановите её. Делайте это после сохранения нужных доказательств и оценки восстановления.
- Восстановите данные из чистых копий. Сначала закройте уязвимость, иначе шифровальщик может вернуться.
Главное правило: не восстанавливайте резервные копии в заражённую среду. Сначала нужно понять, как произошёл взлом, закрыть точку входа и убедиться, что злоумышленник потерял доступ.
Стоит ли платить выкуп
Универсального ответа нет, но в большинстве случаев платить не рекомендуется. Причины просты: преступники могут не дать ключ, дешифратор может работать плохо, часть файлов может быть повреждена, а данные уже могли быть украдены. Кроме того, оплата финансирует новые атаки.
Однако в реальной жизни организации иногда рассматривают оплату, если от данных зависят критические процессы, жизни людей или выживание бизнеса. Даже в таком случае решение должно быть юридически и управленчески взвешенным. Важно учитывать санкционные риски, требования регуляторов, обязательства перед клиентами и необходимость уведомления о возможной утечке.
Перед любыми переговорами нужно оценить:
- есть ли рабочие резервные копии;
- действительно ли данные украдены;
- можно ли восстановить работу частично;
- есть ли бесплатный дешифратор;
- какие правовые последствия возможны;
- не относится ли группировка к запрещённым спискам;
- как предотвратить повторную атаку.
Для домашнего пользователя лучший вариант почти всегда — искать резервные копии, облачные версии файлов и бесплатные инструменты восстановления, а не переводить деньги неизвестным людям.
Как защититься от вирусов шифровальщиков
Защита строится слоями. Один антивирус полезен, но он не заменяет обновления, резервное копирование, контроль доступа и обучение пользователей. Чем больше независимых барьеров, тем ниже вероятность катастрофы.
Делайте резервные копии по правилу 3-2-1
Правило 3-2-1 означает:
- храните как минимум 3 копии данных;
- используйте 2 разных типа носителей или хранилищ;
- держите 1 копию вне основной системы или офлайн.
Для дома это может быть сочетание внешнего диска, облака с историей версий и периодической офлайн-копии. Для бизнеса — резервное хранилище, неизменяемые копии, отдельные учётные записи, сегментация сети и регулярные тесты восстановления.
Копия считается полезной только после проверки. Если вы никогда не пробовали восстановить файл, вы не знаете, работает ли резервное копирование.
Обновляйте системы и программы
Обновления закрывают известные уязвимости. В первую очередь обновляйте:
- операционную систему;
- браузеры;
- офисные пакеты;
- почтовые клиенты;
- VPN и сетевое оборудование;
- серверы и веб-приложения;
- плагины CMS;
- антивирусные базы и агенты безопасности.
В компаниях нужен процесс управления патчами. Важно понимать, какие системы есть в сети, кто за них отвечает и как быстро устанавливаются критические исправления.
Ограничивайте права пользователей
Пользователь не должен работать с правами администратора каждый день. Если ransomware запущен от имени обычной учётной записи, его возможности часто ниже. Он не сможет легко отключить службы, установить драйверы, изменить системные настройки или зашифровать чужие каталоги.
Применяйте принцип минимальных привилегий:
- выдавайте доступ только к нужным папкам;
- разделяйте административные и обычные учётные записи;
- отключайте лишние локальные администраторы;
- используйте отдельные пароли для разных систем;
- регулярно проверяйте права доступа.
Защитите удалённый доступ
Если удалённый доступ нужен, он должен быть закрыт от прямого доступа из интернета. Лучше использовать VPN, многофакторную аутентификацию и списки разрешённых адресов.
Минимальный набор мер:
- отключить открытый RDP, если он не нужен;
- включить MFA для VPN, почты и админ-панелей;
- ограничить попытки входа;
- использовать длинные уникальные пароли;
- вести журналы входов;
- блокировать устаревшие протоколы.
Настройте защиту почты и обучение
Так как многие атаки начинаются с письма, почтовая безопасность важна. Используйте фильтрацию вложений, проверку ссылок, защиту от подделки домена и песочницы для подозрительных файлов.
Но технология не заменяет внимательность. Пользователи должны понимать, что нельзя открывать неожиданные вложения, включать макросы по просьбе документа, вводить пароль на странной странице или запускать «счёт.exe» из архива.
Обучение лучше проводить коротко и регулярно. Люди быстрее запоминают практические примеры, чем длинные инструкции.
Используйте сегментацию сети
Если вся сеть плоская, один заражённый компьютер может достучаться до многих ресурсов. Сегментация ограничивает распространение. Рабочие станции, серверы, резервные копии, гостевая сеть и администрирование должны быть разделены.
Важные меры:
- ограничить доступ к серверам по ролям;
- закрыть ненужные порты между сегментами;
- отделить резервную инфраструктуру;
- контролировать доступ к сетевым папкам;
- использовать мониторинг аномальной активности.
Как проверить готовность к атаке
Защита от ransomware — не разовая настройка, а регулярная проверка. Ниже — короткий чек-лист, который помогает найти слабые места.
| Вопрос | Хороший признак | Рискованный признак |
|---|---|---|
| Есть ли резервные копии? | Копии создаются автоматически и проверяются | Копии хранятся только на подключённом диске |
| Есть ли история версий? | Можно вернуть файл к состоянию до атаки | Облако синхронизирует только текущую версию |
| Закрыт ли RDP из интернета? | Доступ только через VPN и MFA | Порт открыт всем, пароль простой |
| Обновляются ли системы? | Есть регулярный процесс установки патчей | Обновления откладываются месяцами |
| Ограничены ли права? | Пользователи работают без админ-доступа | Все имеют локальные права администратора |
| Проверяется ли почта? | Есть фильтрация и обучение | Любые вложения доходят без контроля |
| Тестировалось ли восстановление? | Проводились пробные восстановления | Никто не знает, сколько займёт возврат данных |
Если в правой колонке есть хотя бы несколько пунктов, риск серьёзного ущерба повышается. Начните с резервных копий, обновлений и закрытия удалённого доступа.
Частые вопросы о вирусах шифровальщиках
Можно ли расшифровать файлы без оплаты
Иногда можно. Это зависит от конкретного семейства ransomware, качества шифрования и наличия резервных копий. Проверьте, существует ли бесплатный дешифратор от известных исследовательских проектов и антивирусных компаний. Если алгоритм реализован правильно и ключей нет, расшифровка без ключа обычно невозможна.
Поможет ли антивирус после заражения
Антивирус может остановить вредоносный процесс, удалить компоненты и предотвратить повторный запуск. Но он не обязан расшифровывать уже повреждённые файлы. Поэтому антивирус важен как часть защиты, но не заменяет резервные копии.
Могут ли шифровальщики заражать смартфоны
Да, но сценарии отличаются. На смартфонах чаще встречаются блокировщики, вредоносные приложения и кража данных. Полноценное массовое шифрование пользовательских файлов менее типично, чем на Windows-системах, но риск остаётся. Устанавливайте приложения только из доверенных источников, обновляйте систему и не выдавайте лишние разрешения.
Опасны ли облачные диски при ransomware
Облачные диски полезны, но синхронизация может распространить зашифрованные версии файлов в облако. Защищают история версий, корзина, неизменяемые копии и отдельные резервные политики. Простая папка синхронизации не является полноценной резервной копией.
Как понять, что письмо может принести шифровальщик
Проверьте отправителя, домен, стиль письма, неожиданные вложения, просьбы срочно открыть файл или включить макросы. Опасны архивы с паролем, исполняемые файлы, ярлыки и документы, которые требуют отключить защиту. Если сомневаетесь, свяжитесь с отправителем через другой канал.
Почему шифровальщики атакуют малый бизнес
Малый бизнес часто имеет ценные данные, но слабее защищён: меньше ИТ-ресурсов, устаревшие системы, простые пароли и резервные копии без проверки. Для преступников это удобная цель. Базовая гигиена безопасности уже заметно снижает риск.
Распространённые ошибки при защите
Даже хорошие инструменты не помогают, если их неправильно использовать. Самые частые ошибки выглядят так:
- хранить единственную резервную копию на постоянно подключённом диске;
- считать облачную синхронизацию полноценным бэкапом;
- оставлять RDP открытым в интернет;
- использовать один пароль для почты, VPN и админ-панелей;
- работать под администратором без необходимости;
- откладывать критические обновления;
- не проверять журналы входов;
- скачивать дешифраторы с неизвестных сайтов;
- восстанавливать данные до устранения причины взлома.
Исправлять всё сразу сложно. Поэтому приоритизируйте меры: сначала резервные копии и закрытие очевидных входов, затем права, обновления, мониторинг и обучение.
Краткий итог
Вирусы-шифровальщики работают не магически, а по понятной схеме: получают доступ, ищут ценные данные, отключают защитные механизмы, шифруют файлы и требуют выкуп. Их сила в сочетании технического ущерба и психологического давления. Лучшая защита — заранее подготовленная: проверенные резервные копии, обновления, многофакторная аутентификация, ограниченные права, защищённая почта и план реагирования. Проверьте свои копии, закройте ненужный удалённый доступ и обновите критические системы сегодня, пока атака не превратила профилактику в срочное восстановление.