Алгоритмы работы вирусов шифровальщиков: как они атакуют и как защититься
Алгоритмы работы вирусов шифровальщиков важно понимать не для того, чтобы повторить атаку, а чтобы вовремя распознать угрозу, снизить ущерб и выстроить защиту. Вирусы-шифровальщики, или ransomware, блокируют доступ к данным, шифруют файлы и требуют выкуп. В этой статье разберём их жизненный цикл, принципы криптографии, типичные признаки заражения, меры профилактики и порядок действий при инциденте.
Что такое вирусы-шифровальщики
Вирус-шифровальщик — это вредоносная программа, которая ограничивает доступ к данным или системе и связывает восстановление с требованием выкупа. Чаще всего злоумышленники обещают выдать ключ расшифровки после оплаты. На практике гарантии нет: ключ может не прийти, быть нерабочим или восстановить только часть файлов.
Термин ransomware шире бытового слова вирус. Не всякая такая программа является классическим вирусом, потому что многие образцы не самораспространяются. Они могут быть троянами, загрузчиками, червями или частью сложной многоэтапной атаки. Однако в обычной речи выражение вирус-шифровальщик закрепилось за любым вредоносным ПО, которое шифрует данные ради вымогательства.
Современные атаки редко ограничиваются одним исполняемым файлом. Обычно это цепочка действий: первичное проникновение, закрепление, разведка, повышение привилегий, отключение защитных механизмов, шифрование и давление на жертву. В корпоративной среде к шифрованию часто добавляют кражу данных. Это называется двойным вымогательством: преступники угрожают не только потерей файлов, но и публикацией конфиденциальной информации.
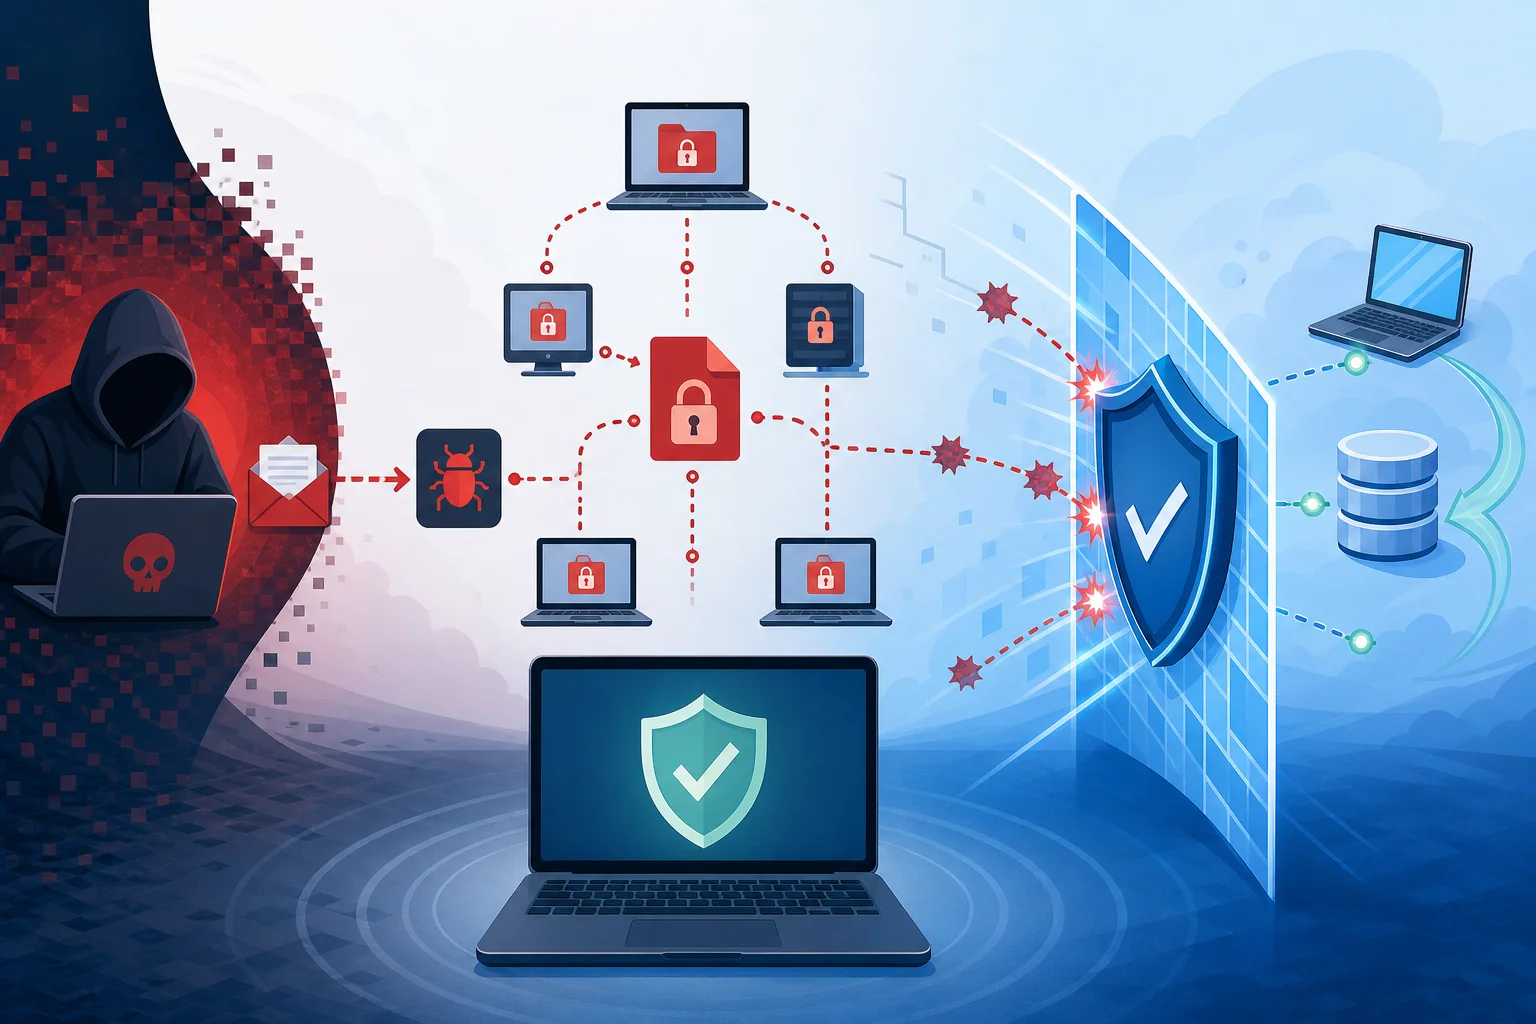
Общий жизненный цикл атаки
Алгоритм работы шифровальщика можно представить как последовательность этапов. Реальные образцы отличаются, но логика часто похожа. Понимание этой цепочки помогает увидеть, где именно защитные меры могут остановить атаку.
1. Первичное проникновение
Заражение начинается с точки входа. Распространённые сценарии включают фишинговые письма, вредоносные вложения, ссылки на поддельные сайты, скомпрометированные учётные записи, уязвимости в публичных сервисах, небезопасный удалённый доступ и заражённые установщики. Иногда злоумышленники используют уже украденные пароли, поэтому пользователь может не заметить очевидного вредоносного файла.
На этом этапе главная цель атакующего — запустить начальный компонент. Он может быть небольшим загрузчиком, который проверяет среду и получает дальнейшие инструкции. Такой подход усложняет обнаружение, потому что первая программа выглядит менее опасной, чем финальный модуль шифрования.
2. Проверка окружения
После запуска вредоносная программа часто проверяет, где она оказалась. Она может оценивать язык системы, доменное окружение, наличие средств защиты, виртуальную среду, права текущего пользователя и доступность сетевых ресурсов. Иногда шифровальщики завершают работу, если обнаруживают признаки исследовательской лаборатории или песочницы.
Для защитников это важно по двум причинам. Во-первых, вредоносная активность может проявляться не сразу. Во-вторых, поведенческий анализ должен учитывать не только факт шифрования, но и подготовительные действия: сканирование файлов, обращение к системным каталогам, попытки остановить службы резервного копирования.
3. Закрепление и распространение
Не каждый шифровальщик закрепляется в системе. Быстрые атаки могут сразу перейти к шифрованию. Но в более сложных кампаниях злоумышленники стараются получить устойчивый доступ. Они ищут другие компьютеры, файловые серверы, облачные хранилища и администраторские учётные записи.
В организациях особенно опасно боковое перемещение. Если у одной учётной записи слишком широкие права, атака может быстро перейти с рабочей станции на серверы. Поэтому принцип минимальных привилегий и сегментация сети снижают масштаб ущерба.
4. Подготовка к шифрованию
Перед шифрованием вредоносная программа обычно формирует список целей. Она ищет документы, таблицы, базы данных, архивы, изображения, проекты, исходные файлы и другие ценные данные. При этом системные файлы могут намеренно пропускаться, чтобы компьютер продолжал загружаться и пользователь увидел требование выкупа.
Затем шифровальщик может попытаться отключить защитные процессы, удалить теневые копии, нарушить работу резервных агентов и остановить приложения, которые держат файлы открытыми. Подобные действия — один из ключевых сигналов атаки.
5. Шифрование данных
Основной этап — массовое преобразование файлов в нечитаемый вид. Для скорости обычно применяется симметричное шифрование. Для защиты ключей используется асимметричная криптография. Такой подход называется гибридным: файлы шифруются быстро, а ключи для расшифровки защищаются открытым ключом злоумышленника.
Файлы могут получать новое расширение. В каталогах появляются записки с инструкциями. Иногда программа оставляет идентификатор жертвы, адрес для связи и срок, после которого выкуп увеличится. Эти элементы нужны не для восстановления, а для психологического давления и управления платежами.
6. Вымогательство и давление
После шифрования жертве показывают сообщение. В нём обычно описываются условия оплаты, способ связи и угрозы. В атаках на компании преступники могут упоминать украденные документы или угрожать уведомить клиентов и партнёров.
Важно помнить: выплата выкупа не гарантирует восстановление. Кроме того, она поддерживает преступную экономику и может создать юридические риски, если деньги идут связанным с санкциями группам. Решение о переговорах должно приниматься с участием руководства, юристов, специалистов по безопасности и, при необходимости, правоохранительных органов.
Как устроено шифрование в ransomware
Шифрование само по себе не является вредным. Это базовый механизм защиты данных в банковских системах, мессенджерах, VPN, облаках и корпоративных хранилищах. Опасность появляется тогда, когда криптография используется против владельца данных.
Симметричное шифрование
Симметричное шифрование использует один и тот же секретный ключ для шифрования и расшифровки. Оно быстро работает с большими объёмами данных. Поэтому ransomware часто применяет алгоритмы уровня AES или ChaCha20 либо их аналоги. Конкретная реализация зависит от семейства вредоносной программы.
С точки зрения защиты главный вывод простой: если ключ надёжно создан и не сохранён в доступном месте, расшифровать файлы без ключа практически невозможно. Поэтому надежда только на перебор ключа обычно нереалистична. Исключения бывают, если авторы вредоносного ПО допустили ошибку в реализации.
Асимметричное шифрование
Асимметричная криптография использует пару ключей: открытый и закрытый. Открытый ключ можно встроить в вредоносную программу. Им шифруется случайный симметричный ключ, которым были зашифрованы файлы. Закрытый ключ остаётся у злоумышленников.
Такой подход объясняет, почему удаление вредоносной программы после шифрования не возвращает данные. Файлы уже преобразованы, а ключ, необходимый для восстановления, недоступен. Поэтому резервные копии и раннее обнаружение важнее, чем попытки исправить последствия вручную.
Ошибки реализации и дешифраторы
Иногда исследователи находят ошибки в шифровальщиках: слабый генератор случайных чисел, повторное использование ключей, хранение ключа на диске, неудачный режим шифрования или уязвимость в протоколе связи. В таких случаях могут появиться бесплатные дешифраторы.
Однако рассчитывать на это нельзя. Перед восстановлением стоит проверить репутационные ресурсы и базы дешифраторов от известных компаний и инициатив по борьбе с ransomware. Нельзя скачивать сомнительные расшифровщики из случайных источников: они сами могут быть вредоносными.
Какие данные шифровальщики выбирают в первую очередь
Вредоносные программы обычно ищут данные, потеря которых причинит максимальный ущерб. Приоритет часто получают пользовательские и бизнес-файлы:
- офисные документы, таблицы и презентации;
- базы данных и файлы бухгалтерских систем;
- архивы и резервные копии, если они доступны из заражённой среды;
- изображения, видео, чертежи, макеты и проектные файлы;
- исходный код, конфигурации и ключевые рабочие каталоги;
- сетевые папки, подключённые диски и синхронизируемые облачные каталоги.
Системные каталоги могут пропускаться. Это не признак слабости вредоносной программы. Наоборот, злоумышленникам выгодно, чтобы система оставалась достаточно работоспособной для отображения инструкции по оплате.
Типичные признаки заражения
Чем раньше замечена атака, тем выше шанс остановить её до полного шифрования. Признаки могут быть техническими и пользовательскими.
Пользователь может заметить, что файлы внезапно перестали открываться, появились неизвестные расширения, в папках возникли одинаковые текстовые инструкции, компьютер сильно замедлился, а приложения выдают ошибки доступа к данным. Иногда меняется фон рабочего стола или появляется окно с требованием выкупа.
Администраторы видят больше. На уровне журналов и средств мониторинга подозрительными могут быть массовые операции записи и переименования файлов, необычная активность одной учётной записи, обращения к большому числу сетевых папок, попытки отключить службы защиты, удаление снимков восстановления, запуск неизвестных процессов из временных каталогов, резкое увеличение ошибок доступа к файлам.
Важно реагировать не только на финальное сообщение о выкупе. Если система безопасности фиксирует подготовительные действия, нужно рассматривать это как потенциально критический инцидент.
Сравнение этапов атаки и мер защиты
Ни одна мера не защищает полностью. Эффективная стратегия строится слоями. Таблица показывает, какие защитные действия соответствуют этапам атаки.
| Этап атаки | Что делает шифровальщик | Что помогает защититься |
|---|---|---|
| Первичный вход | Пытается запуститься через письмо, ссылку, уязвимость или украденный доступ | Обучение пользователей, фильтрация почты, MFA, обновления, защита удалённого доступа |
| Разведка | Изучает систему, права и сеть | Мониторинг поведения, ограничение прав, сегментация сети |
| Подготовка | Ищет ценные файлы и резервные копии | Раздельное хранение резервных копий, контроль доступа, журналирование |
| Отключение защиты | Пытается остановить службы и удалить копии | EDR, запрет несанкционированных изменений, отдельные админ-учётные записи |
| Шифрование | Массово изменяет файлы | Поведенческое обнаружение, быстрый карантин устройства, ограничения на запись |
| Вымогательство | Показывает инструкцию и угрожает публикацией | План реагирования, юридическая поддержка, коммуникационный план, восстановление из копий |
Пошаговый план действий при обнаружении шифровальщика
Если есть подозрение на ransomware, скорость важна. Но хаотичные действия могут ухудшить ситуацию. Ниже — безопасный порядок реагирования для пользователя или администратора.
- Отключите устройство от сети. Отсоедините кабель Ethernet и выключите Wi-Fi. Это может остановить доступ к сетевым папкам и распространение.
- Не удаляйте файлы и записки выкупа. Они могут понадобиться для анализа, идентификации семейства вредоносного ПО и обращения к специалистам.
- Не перезагружайте систему без необходимости. В некоторых случаях перезагрузка может уничтожить следы или запустить дополнительные действия.
- Сообщите ответственным за ИТ и безопасность. В компании нужно сразу подключить команду реагирования, руководство и владельцев систем.
- Зафиксируйте признаки инцидента. Сохраните время обнаружения, имена изменённых файлов, текст требования, затронутые устройства и учётные записи.
- Изолируйте связанные системы. Проверьте сетевые папки, серверы, резервные хранилища и другие устройства с теми же учётными данными.
- Определите масштаб. Нужно понять, шифрование локальное или затронута инфраструктура. Без этого восстановление может быть преждевременным.
- Проверьте наличие резервных копий. Убедитесь, что копии не заражены и не зашифрованы. Восстанавливать их стоит только в очищенную среду.
- Идентифицируйте вариант ransomware. Используйте доверенные ресурсы и помощь специалистов. Это поможет понять, существует ли дешифратор.
- Восстановите работу по плану. Сначала устраните точку входа, затем переустановите или очистите системы, смените пароли и только после этого возвращайте данные.
Как защититься от вирусов-шифровальщиков
Защита от шифровальщиков строится на предотвращении, обнаружении и восстановлении. Если один слой не сработает, следующий должен снизить ущерб.
Резервное копирование по правилу 3-2-1
Надёжные резервные копии — главный способ не зависеть от выкупа. Практическое правило 3-2-1 означает: иметь минимум три копии данных, хранить их на двух разных типах носителей и держать одну копию отдельно от основной среды. Для современных компаний важно добавить ещё один принцип: хотя бы одна копия должна быть неизменяемой или недоступной для обычных учётных записей.
Копии нужно регулярно проверять. Наличие архива не равно возможности восстановления. Тесты помогают выявить повреждённые файлы, забытые базы данных, неправильные права доступа и слишком долгий процесс восстановления.
Обновления и управление уязвимостями
Многие атаки используют известные уязвимости, для которых уже есть исправления. Поэтому обновления операционных систем, браузеров, офисных пакетов, серверных приложений, VPN-шлюзов и средств удалённого доступа должны быть регулярным процессом, а не разовой задачей.
Для бизнеса полезно вести инвентаризацию активов. Нельзя защитить сервис, о существовании которого никто не помнит. Особенно важно контролировать системы, доступные из интернета.
Многофакторная аутентификация
Украденный пароль не должен открывать путь ко всей инфраструктуре. Многофакторная аутентификация снижает риск входа по скомпрометированным данным. Её стоит включать для почты, VPN, удалённого рабочего стола, облачных панелей, администраторских аккаунтов и критичных бизнес-систем.
При этом MFA не отменяет остальные меры. Злоумышленники могут пытаться использовать социальную инженерию, усталость от push-уведомлений или слабые процессы восстановления доступа. Поэтому политика MFA должна быть продуманной.
Принцип минимальных привилегий
Пользователю нужны только те права, которые необходимы для работы. Если обычная учётная запись может изменять все сетевые папки и управлять резервными копиями, шифровальщик получит те же возможности.
Администраторские права лучше выдавать временно и отдельно. Для повседневной работы администратор не должен использовать привилегированную учётную запись. Это снижает риск масштабного заражения.
Сегментация сети
Сегментация ограничивает перемещение злоумышленника. Рабочие станции, серверы, системы резервного копирования, бухгалтерские базы и производственные системы не должны находиться в одной плоской сети без ограничений.
Даже простое разделение по ролям помогает. Если заражённый компьютер не может напрямую обращаться к критичным серверам, у защитников появляется время на реакцию.
Защита почты и обучение сотрудников
Фишинг остаётся важным каналом атак. Поэтому нужны технические фильтры, проверка вложений, блокировка опасных типов файлов, защита ссылок и понятные правила для сотрудников.
Обучение должно быть практичным. Пользователь должен знать, как выглядит подозрительное письмо, куда сообщить о нём и почему нельзя включать сомнительные макросы или запускать неизвестные вложения. Культура быстрого сообщения об ошибке полезнее, чем поиск виноватых.
Мониторинг и реагирование
Антивирус полезен, но одного сигнатурного подхода недостаточно. Современная защита должна анализировать поведение: массовое изменение файлов, попытки удалить резервные снимки, необычную активность учётных записей, запуск программ из нетипичных мест.
Для организаций важны журналы событий, централизованный сбор логов, EDR или аналогичные средства, а также заранее описанный план реагирования. План должен отвечать на вопросы: кто принимает решения, кого уведомлять, как изолировать сегмент, где хранятся контакты подрядчиков, как восстанавливать приоритетные системы.
Ошибки, которые увеличивают ущерб
Некоторые действия делают последствия хуже. Первая ошибка — хранить резервные копии постоянно подключёнными к той же системе. Если шифровальщик имеет к ним доступ, он может зашифровать и копии.
Вторая ошибка — использовать одну администраторскую учётную запись повсюду. Компрометация такого аккаунта открывает путь ко многим системам.
Третья ошибка — восстанавливать данные до устранения причины заражения. Если точка входа не закрыта, атака может повториться.
Четвёртая ошибка — скрывать инцидент внутри организации. Задержка уведомлений мешает изоляции, юридической оценке и корректной коммуникации с клиентами.
Пятая ошибка — скачивать неизвестные дешифраторы. Под видом инструмента восстановления может распространяться новое вредоносное ПО.
Можно ли расшифровать файлы без выкупа
Иногда можно, но не всегда. Возможность зависит от конкретного семейства ransomware, качества реализации шифрования, наличия ошибок у злоумышленников и доступности резервных копий.
Сначала нужно идентифицировать шифровальщик по расширению файлов, тексту записки и другим признакам. Затем стоит проверить доверенные базы бесплатных дешифраторов. Если инструмента нет, лучше сосредоточиться на восстановлении из резервных копий и расследовании инцидента.
Важно не изменять зашифрованные файлы без необходимости. Их копии могут понадобиться, если дешифратор появится позже. Храните образцы отдельно и не запускайте подозрительные файлы.
Особенности атак на домашние компьютеры
Домашние пользователи чаще сталкиваются с заражением через пиратское ПО, поддельные обновления, вложения в письмах, файлообменники и вредоносную рекламу. Ущерб обычно связан с потерей фотографий, документов, личных архивов и рабочих материалов.
Базовая защита для дома включает автоматические обновления, встроенную или стороннюю защиту от вредоносных программ, осторожность с вложениями, отдельный внешний диск для резервных копий и облачную синхронизацию с историей версий. Внешний диск лучше подключать только на время копирования.
Также полезно использовать обычную учётную запись без прав администратора для ежедневной работы. Это не остановит все угрозы, но уменьшит возможности вредоносной программы.
Особенности атак на бизнес
В бизнесе ransomware становится не только технической, но и операционной проблемой. Останавливаются продажи, производство, бухгалтерия, поддержка клиентов и внутренние процессы. Кроме того, могут возникнуть обязательства по уведомлению регуляторов, партнёров и пользователей.
Компании нужна приоритизация. Не все системы одинаково важны. План восстановления должен определять, какие сервисы поднимаются первыми, какие данные критичны, сколько времени допустим простой и кто отвечает за коммуникацию.
Отдельное внимание требуется резервным копиям доменных контроллеров, баз данных, систем виртуализации и облачных сервисов. Если резервное копирование настроено только для файловых папок, восстановление бизнеса может затянуться.
Частые вопросы о вирусах-шифровальщиках
Как понять, что файлы зашифрованы вирусом-шифровальщиком
Обычно файлы перестают открываться, получают новое расширение, а в папках появляются инструкции с требованием выкупа. Также могут наблюдаться массовые переименования и резкое замедление системы.
Нужно ли платить выкуп
Платёж не гарантирует восстановление и может поддержать преступников. Сначала оцените резервные копии, проверьте наличие бесплатного дешифратора, изолируйте системы и проконсультируйтесь со специалистами и юристами.
Поможет ли антивирус после шифрования
Антивирус может удалить активную угрозу, но он не расшифрует уже повреждённые файлы. Для восстановления нужны чистые резервные копии, официальный дешифратор или ключ расшифровки.
Почему шифровальщик зашифровал сетевую папку
Вредоносная программа действует с правами заражённого пользователя или процесса. Если у этой учётной записи был доступ на запись в сетевую папку, файлы в ней могли быть изменены.
Можно ли полностью защититься от ransomware
Абсолютной защиты нет. Но сочетание резервных копий, обновлений, MFA, ограничения прав, сегментации, мониторинга и обучения резко снижает вероятность катастрофического ущерба.
Что делать с зашифрованными файлами после восстановления
Не спешите удалять всё. Сохраните несколько образцов и записку выкупа для расследования. Остальные данные можно архивировать отдельно или удалить после завершения анализа и подтверждения восстановления.
Краткий чек-лист профилактики
Чтобы снизить риск заражения, используйте практичный минимум:
- включите автоматические обновления для систем и приложений;
- настройте резервное копирование и регулярно проверяйте восстановление;
- храните одну копию отдельно или в неизменяемом хранилище;
- включите многофакторную аутентификацию для важных аккаунтов;
- ограничьте права пользователей и администраторов;
- отключите ненужные сервисы удалённого доступа;
- сегментируйте сеть и критичные ресурсы;
- используйте средства защиты с поведенческим анализом;
- обучайте сотрудников распознавать фишинг;
- заранее подготовьте план реагирования на инцидент.
Заключение
Алгоритмы работы вирусов шифровальщиков основаны на понятной цепочке: проникнуть, изучить среду, получить доступ к ценным данным, зашифровать их и оказать давление на жертву. Защититься помогает не одна волшебная программа, а дисциплина: актуальные обновления, минимальные привилегии, MFA, сегментация, мониторинг и проверенные резервные копии. Начните с аудита копий и прав доступа уже сегодня: именно эти меры чаще всего определяют, станет атака кратким инцидентом или долгим кризисом.