الوقاية من فيروسات برامج الفدية: دليل عملي للمنزل والأعمال
الوقاية من فيروسات برامج الفدية هي مجموعة من التدابير التي تقلل من خطر الإصابة ببرامج الفدية وتساعد على التعافي سريعًا دون دفع فدية. تقوم فيروسات برامج الفدية بتعطيل الوصول إلى الملفات أو الخوادم أو محطات العمل، ثم تطلب أموالاً لفك التشفير. في هذه المقالة سنتناول كيفية دخولها إلى النظام، وما هي الإعدادات الهامة حقًا، وكيفية تنظيم النسخ الاحتياطية، وتدريب الموظفين، ووضع خطة للإجراء في حالة وقوع حادث.
ما هي فيروسات برامج الفدية ولماذا هي خطيرة
فيروس برنامج الفدية، أو ransomware، هو برنامج ضار يشفر ملفات المستخدم أو الشركة. بعد ذلك، يعرض الجناة طلب فدية. في بعض الأحيان، يهددون أيضًا بنشر الوثائق المسروقة إذا لم تدفع الضحية.
تكمن الخطر الرئيسي لبرامج الفدية ليس فقط في فقدان الملفات. يمكن أن توقف الهجمات المبيعات، والإنتاج، والمحاسبة، ودعم العملاء، والخدمات الداخلية. حتى لو تم استعادة البيانات، غالبًا ما تضطر الشركات لقضاء الوقت في فحص الأنظمة، وإعادة تثبيت محطات العمل، وتغيير كلمات المرور، والتحقيق في أسباب الإصابة.
بالنسبة للمستخدم المنزلي، فإن العواقب أيضًا خطيرة. تكون الصور، والوثائق، والأرشيفات، والمواد التعليمية، والمشاريع، والبيانات في المجلدات السحابية تحت التهديد. إذا كان البرنامج الضار قد حصل على الوصول إلى الدليل المتزامن، فقد تصل النسخ المشفرة بسرعة إلى السحابة.
كيف تدخل برامج الفدية إلى أجهزة الكمبيوتر والخوادم
لكي تكون الوقاية فعالة، من المهم فهم الطرق النموذجية للإصابة. تبدأ معظم الهجمات ليس من اختراق معقد، بل من خطأ في الحماية الأساسية.
رسائل التصيد والانضمامات الضارة
غالبًا ما يقوم الجناة بت masquerade الرسالة كفواتير، أو أعمال، أو سير ذاتية، أو إشعارات من خدمة التوصيل، أو طلبات من الغير، أو رسائل من البنك. قد تحتوي المرفقات على أرشيف، أو وثيقة تحتوي على ماكرو، أو ملف تنفيذي، أو رابط لموقع مزيف.
الرسائل التي تخلق شعورًا بالعجلة تكون خطيرة بشكل خاص: «ادفع اليوم»، «تم إغلاق حسابك»، «تحقق من العقد»، «أكد البيانات بسرعة». يقوم المستخدم بفتح الملف، والسماح بتنفيذ الماكرو، أو إدخال كلمة المرور في صفحة مزيفة. بعد ذلك، يحصل المعتدي على نقطة دخول.
الثغرات في البرامج ونظام التشغيل
إذا لم يتم تثبيت التحديثات لعدة أشهر، فقد يستخدم الجناة الثغرات المعروفة. يكون الخطر أعلى للخوادم، والوصول عن بعد، وبوابات VPN، وأنظمة البريد الإلكتروني، والمتصفحات، وبرامج المكتب، والبرامج للتعامل مع الأرشيفات.
تعد التحديثات الأمنية ضرورية ليست «لتسجيل الحضور». فهي تغلق الأخطاء المحددة التي يعرفها الباحثون والجناة بالفعل. لذلك، فإن التحديث المنتظم هو واحدة من أسهل وأهم تدابير الحماية من برامج الفدية.
كلمات المرور الضعيفة والوصول عبر RDP
غالبًا ما تكون أجهزة سطح المكتب عن بعد، ولوحات إدارة، وSSH، وVPN، والمكاتب السحابية أهدافًا لعمليات اختراق كلمات المرور. إذا تم استخدام كلمة مرور بسيطة، أو تم تكرار كلمة المرور من خدمة أخرى، أو لم يكن هناك مصادقة متعددة العوامل، فإن الخطر يرتفع بشكل حاد.
من الخطير بشكل خاص نشر RDP مباشرة على الإنترنت. حتى مع كلمة مرور معقدة، يزيد ذلك من سطح الهجوم. من الأفضل استخدام VPN، وتقييدات IP، وبوابات الوصول عن بعد، وقواعد دخول صارمة.
البرمجيات المقرصنة والتنزيلات المشبوهة
غالبًا ما تحتوي الكراكات، والتفعيل، والإصدارات «المجانية» من البرامج المدفوعة، والأدوات غير المعروفة على كود ضار. يقوم المستخدم بإلغاء حماية النظام، ويقوم بتشغيل الملف كمسؤول، مما يفتح الطريق للإصابة.
بالنسبة للأعمال، يعد هذا السيناريو خطرًا كبيرًا بشكل خاص. يمكن أن يصبح جهاز كمبيوتر واحد مصاب نقطة دخول إلى الشبكة العامة، ومجلدات الملفات، والخوادم.
المبادئ الأساسية للوقاية من فيروسات برامج الفدية
تقوم الحماية الموثوقة على مبدأ وجود عدة حواجز. إذا لم يعمل مستوى واحد، يجب أن يتوقف المستوى التالي الهجوم أو يقلل من الأضرار. لا توجد إعدادات واحدة تحل المشكلة إلى الأبد. هناك حاجة إلى مزيج من التدابير الفنية والتنظيمية والمستخدمين.
مبدأ الحد الأدنى من الامتيازات
يجب أن يكون لدى المستخدم فقط الحقوق اللازمة للعمل. إذا كان الموظف لا يحتاج إلى إدارة الكمبيوتر، فلا يجب أن يعمل تحت حساب المسؤول. إذا كان القسم لا يحتاج إلى الوصول إلى المجلد الخاص بالأرشيفات المالية، فيجب غلقه.
يحد هذا المبدأ من انتشار برامج الفدية. حتى إذا تم تشغيل البرنامج الضار، فلن يتمكن من إلحاق ضرر كبير بالملفات ولا الوصول إلى الأنظمة الحرجة.
تقسيم الشبكة والموارد الهامة
من الأفضل تقسيم الخوادم ومحطات العمل والأنظمة المحاسبية وقطاعات الإنتاج وWi-Fi الضيفية. يمكن القيام بذلك من خلال VLAN، وجدران الحماية، وقواعد الوصول. الهدف بسيط: يجب ألا يؤدي إصابة جهاز كمبيوتر واحد تلقائيًا إلى منح وصول إلى البنية التحتية بأكملها.
بالنسبة لمكتب صغير، من المفيد فصل الشبكة الضيفية عن الشبكة العاملة، وتقييد الوصول إلى مجلدات الملفات، وعدم تخزين جميع البيانات في دليل عمومي واحد بدون حقوق.
حماية البريد الإلكتروني وحركة مرور الويب
تساعد الفلاتر البريدية، وفحص المرفقات، وحظر أنواع الملفات الضارة، ومكافحة البريد العشوائي، والحماية من التصيد بشكل ملحوظ في تقليل الخطر. تساعد الفلاتر السمعة على مستوى المتصفح، وDNS الآمن، وحظر تحميل الملفات التنفيذية من مصادر غير موثوقة.
ومع ذلك، فإن الفلاتر لا تحل محل الانتباه. بعض الرسائل تبدو موثوقة. لذلك، يجب على المستخدمين معرفة كيفية التحقق من المرسل، والنطاق، والمرفقات، والرابط قبل الفتح.
النسخ الاحتياطي كوسيلة رئيسية لتقليل الأضرار
حتى أفضل الحماية لا توفر ضمانًا مطلقًا. لذلك، يعد النسخ الاحتياطي عنصرًا رئيسيًا في الحماية من ransomware. هدف النسخة الاحتياطية ليس مجرد «امتلاك نسخة» بل امتلاك نسخة لا يمكن أن تفسدها برامج الفدية.
قاعدة 3-2-1 للنسخ الاحتياطية
يبدو الاقتراب التقليدي كما يلي:
- احتفظ بثلاث نسخ على الأقل من البيانات: نسخة عمل ونسختين احتياطيتين.
- استخدم نوعين مختلفين على الأقل من وسائط التخزين أو التخزين.
- ابقِ نسخة واحدة في مكان منفصل: خارج الشبكة الرئيسية، في مكان آخر، أو في تخزين سحابي محمي.
بالنسبة للأعمال، من المهم إضافة مبدأ آخر: يجب أن تكون نسخة واحدة غير قابلة للتغيير أو غير متاحة للحسابات اليومية. يُسمى هذا النسخ الاحتياطي القابل للتغيير أو النسخ الاحتياطي المحمي. إذا حصلت برامج الفدية على الوصول إلى النطاق أو خادم الملفات، فلا يجب أن تكون قادرة على حذف النسخ الاحتياطية.
ما هي البيانات التي يجب نسخها احتياطيًا أولاً
ابدأ بجرد. تتضمن القائمة عادةً البيانات المصيرية:
- قواعد البيانات المحاسبية والوثائق;
- أنظمة CRM وERP وقواعد العملاء;
- العقود، والفواتير، والسجلات، والوثائق الأولية;
- المشاريع العملية والملفات المصدرية;
- أرشيفات البريد والمراسلات المهمة;
- تكوينات الخوادم، ومعدة الشبكة، والتطبيقات;
- المفاتيح، والشهادات، وإعدادات التكامل;
- البيانات الشخصية إذا كانت تتم معالجتها في الشركة.
بالنسبة للمستخدم المنزلي، الترتيبات أكثر بساطة: الوثائق، الصور، مقاطع الفيديو، المواد التعليمية، كلمات المرور في مدير كلمات المرور، المشاريع والملفات التي لا يمكن تحميلها مرة أخرى.
كم مرة يجب إجراء النسخ الاحتياطي
يعتمد التكرار على مدى البيانات التي أنت مستعد لفقدانها. إذا كانت الشركة قادرة على استئناف العمل عند فقدان يوم واحد من البيانات، فقد يكون النسخ الاحتياطي اليومي كافيًا. إذا كانت كل ساعة من التوقف حاسمة، فيكون من الضروري الحصول على نسخ أكثر تواترًا وسجلات تغطي المعاملات.
من المفيد تحديد مؤشرين:
- RPO - حجم البيانات المقابل لفقدان البيانات في وقت محدد;
- RTO - الوقت المقبول لاستعادة العمل.
على سبيل المثال، إذا كانت RPO تعادل 4 ساعات، فيجب أن يتم إنشاء النسخ أكثر من مرة في اليوم. إذا كانت RTO تساوي ساعتين، فيجب أن يتم اختبار عملية الاستعادة مسبقًا، وليس تخيلها أثناء الهجوم.
اختبار الاستعادة
النسخ الاحتياطي بدون اختبار هو افتراض، وليس حماية. قم باسترجاع نسخة اختبار بانتظام وتحقق مما إذا كانت الملفات يمكن فتحها، وإذا كانت القواعد تعمل ومتى يجب توفر حقوق الوصول. بعد التغييرات الكبرى في البنية التحتية، يعد اختبار الاستعادة أمرًا بالغ الأهمية.
بالنسبة للأعمال الصغيرة، يكفي إعداد تقويم للتحقق: مثلًا، استرجاع ملفات عشوائية مرة واحدة شهريًا، والتحقق من النظام الرئيسي بالكامل مرة واحدة كل ربع سنة.
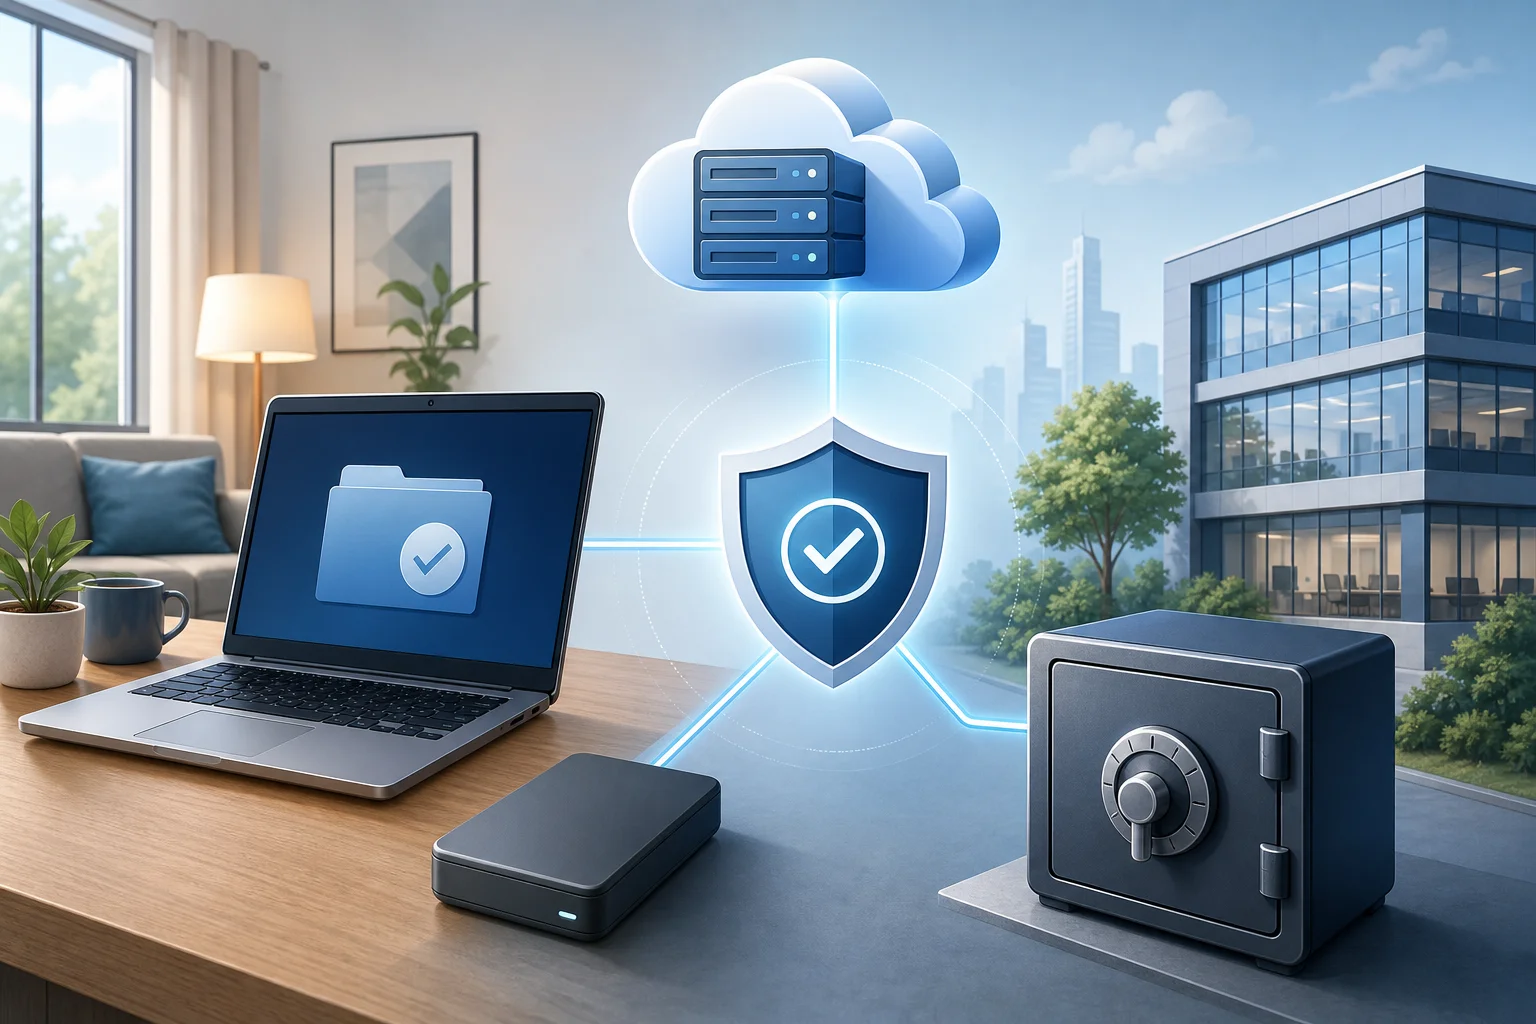
خطة خطوة بخطوة للحماية من برامج الفدية
فيما يلي خطة عملية يمكن استخدامها كقائمة فحص. إنها مناسبة لشركة صغيرة، أو مكتب، أو مستقل، أو مستخدم منزلي متقدم.
- قم بإعداد قائمة بالبيانات والأجهزة الحاسوبية الهامة. حدد مكان تخزين الملفات الهامة، ومن يملك حق الوصول إليها، وأي الأنظمة لا يمكن إيقافها لوقت طويل.
- قم بإعداد النسخ الاحتياطي إلى قاعدة 3-2-1. أضف نسخة غير متصلة بالإنترنت أو تخزين غير قابل للتغيير. تحقق من الاستعادة باستخدام بيانات اختبار.
- قم بتحديث أنظمة التشغيل والبرامج. اضبط التحديثات التلقائية حيثما كان ذلك آمنًا، وقم بإعداد نافذة خدمة منتظمة للخوادم.
- حدد حقوق المستخدمين. قم بإلغاء الامتيازات غير الضرورية من المدير. قسم الوصول إلى المجلدات حسب الأدوار. أغلق الحسابات غير المستخدمة.
- قم بتمكين المصادقة متعددة العوامل. ابدأ بالبريد، وVPN، والخدمات السحابية، وحسابات المسؤول، والوصول عن بعد.
- اغلق الوصول عن بعد الخطير. لا تنشر RDP مباشرة على الإنترنت. استخدم VPN، وحدود IP، وتسجيل الدخول.
- قم بإعداد مضاد الفيروسات أو EDR. قم بتمكين التحليل السلوكي، وحماية من تغييرات الملفات، وفحص سحابي، وعزل تلقائي للتهديدات.
- احمي البريد. قم بتمكين مضادات البريد العشوائي، وفحص المرفقات، وآليات SPF، وDKIM، وDMARC للبريد الإلكتروني المؤسسي.
- قم بتثقيف المستخدمين. قدم أمثلة على التصيد، وشرح القواعد للعمل مع المرفقات، وخلق قناة بسيطة للإبلاغ عن الرسائل المشبوهة.
- اعد خطة للاستجابة. اكتب من يجب إبلاغه، وكيفية إيقاف الجهاز المصاب، وأين تتواجد النسخ الاحتياطية، ومن يتخذ القرار بشأن الاستعادة.
من الأفضل تجاوز هذه القائمة ليس مرة واحدة، ولكن بانتظام. تتغير البنية التحتية: يظهر موظفون جدد، وخدمات جديدة، وأجهزة كمبيوتر محمولة جديدة، ومجلدات سحابية، ومقاولون خارجيون.
مقارنة تدابير الحماية من حيث الفعالية والصعوبة
| تدبير الحماية | ماذا يوفر | صعوبة التنفيذ | الأولوية |
|---|---|---|---|
| نسخ احتياطي 3-2-1 | يسمح باستعادة البيانات بدون فدية | متوسطة | عالية جدًا |
| مصادقة متعددة العوامل | تقلل من خطر الدخول بكلمة مرور مسروقة | منخفضة أو متوسطة | عالية جدًا |
| تحديثات دورية | تغلق الثغرات المعروفة | منخفضة | عالية |
| تقييد حقوق الوصول | يحد من انتشار الهجوم | متوسطة | عالية |
| حماية البريد ومكافحة التصيد | تمنع السيناريوهات الشائعة للإصابة | متوسطة | عالية |
| إيقاف RDP من الانترنت | يزيل نقطة دخول شائعة | منخفضة | عالية |
| تعليم الموظفين | يقلل من خطر الأخطاء | منخفضة | متوسطة أو عالية |
| تقسيم الشبكة | يحد من حركة المهاجم | متوسطة أو عالية | متوسطة |
| EDR والمراقبة | تساعد في اكتشاف الهجوم في مرحلة مبكرة | متوسطة | متوسطة أو عالية |
تظهر الجدول مبدأ مهمًا: يجب البدء ليس بأغلى الحلول، بل بالتدابير التي تغلق المخاطر الأكثر شيوعًا. النسخ الاحتياطي، والمسافة NFA، والتحديثات، وتقييد الوصول تعطي تأثيرًا قويًا حتى في منظمة صغيرة.
إعدادات محطات العمل والخوادم
غالبًا ما تصبح محطات العمل نقطة الإصابة الأولى. في حين تحتوي الخوادم على البيانات الأكثر قيمة. لذلك، يجب أن تكون المقاربة مختلفة، لكن متسقة.
ماذا يجب إعداد على أجهزة الكمبيوتر
على محطات العمل، يجب تنفيذ التدابير التالية:
- استخدام نظام تشغيل حديث؛
- تمكين التحديثات التلقائية للأمان؛
- منع المستخدمين العاديين من تثبيت البرامج بدون الحاجة؛
- تفعيل الحماية من البرامج الضارة والسلوكيات المشبوهة؛
- تقييد تشغيل السكربتات من المجلدات المؤقتة والمرفقات البريدية؛
- عرض امتدادات الملفات، بحيث يرى المستخدم الفرق بين PDF وEXE؛
- حظر أو تقييد الماكروز من الإنترنت؛
- إعداد قفل الشاشة وتشفير القرص على أجهزة الكمبيوتر المحمولة؛
- استخدم مدير كلمات المرور بدلاً من إعادة استخدام كلمة مرور واحدة.
يجب إيلاء اهتمام خاص للمسؤولين المحليين. إذا كانت جميع أجهزة الكمبيوتر تستخدم نفس كلمة مرور المسؤول المحلية، يمكن أن يؤدي تسرب واحد إلى إصابة جماعية. من الأفضل استخدام إدارة مركزية لمثل هذه الكلمات.
ماذا يجب إعداد على الخوادم
تكون الضوابط والوصول، والتحديثات، وتسجيل الأحداث مهمة على الخوادم. لا يحتفظ بالملفات العملية والنسخ الاحتياطية على نفس الخادم بنفس الحقوق. قسّم حسابات الإدارة واستخدم حسابات منفصلة للعمل اليومي.
تكون التدابير المفيدة للخوادم كما يلي:
- تثبيت التحديثات وفقًا لجدول زمني معتمد؛
- حظر الدخول باستخدام حسابات عامة؛
- MFA للمسؤولين والوصول عن بعد؛
- تقييد الوصول إلى واجهات الإدارة حسب IP؛
- تسجيل الدخول، والتغييرات في الحقوق، والعمليات الشاملة على الملفات؛
- مراقبة سلامة المجلدات الهامة؛
- تخزين النسخ الاحتياطية بشكل منفصل؛
- التحقق بانتظام من المنافذ المفتوحة والخدمات الزائدة.
إذا كانت الخادم مفتوحاً من الإنترنت، فيجب مراعاة ذلك كهدف خطر أكبر. كلما قلت الخدمات المفتوحة، كان من الأسهل تحديد الأمن.
حماية البريد الإلكتروني من برامج الفدية
يبقى البريد أحد القنوات الرئيسية للهجوم. لذلك، فإن الوقاية من الإصابة ببرامج الفدية غير ممكنة بدون قواعد للعمل مع الرسائل.
القواعد للمستخدمين
يجب على المستخدمين أن يتعلموا كيفية التعرف على علامات الخطر البسيطة:
- جاءت الرسالة بشكل غير متوقع وتتطلب تحركًا عاجلاً؛
- عنوان المرسل يبدو حقيقيًا، لكنه يختلف في حرف واحد أو نطاق؛
- يكون المرفق موجودًا في أرشيف بكلمة مرور؛
- تطلب الوثيقة تمكين الماكروز أو