Анализ угроз от шифровальщиков: методы, риски и защита
Анализ угроз от шифровальщиков помогает понять, где организация уязвима, какие сценарии атаки наиболее вероятны и какие меры защиты дадут лучший эффект. Шифровальщики, или ransomware, блокируют данные и системы, а затем требуют выкуп. Однако современная атака редко ограничивается шифрованием. Часто злоумышленники крадут данные, давят на бизнес через клиентов и партнеров, а также пытаются уничтожить резервные копии. В этой статье разберем практический подход к оценке рисков, индикаторы атаки, меры профилактики и план реагирования.
Почему угроза шифровальщиков остается критичной
Шифровальщик — это вредоносное ПО, которое делает файлы, серверы или рабочие станции недоступными. Обычно оно шифрует данные и оставляет инструкцию для связи с атакующими. Но реальная угроза шире. Инцидент может остановить продажи, производство, логистику, бухгалтерию, поддержку клиентов и внутренние коммуникации.
Главная опасность ransomware в том, что атака затрагивает не только ИТ-отдел. Она быстро становится бизнес-кризисом. Руководству приходится принимать решения о простое, уведомлении клиентов, восстановлении из резервных копий, юридических рисках и коммуникациях с регуляторами.
Кроме того, операторы шифровальщиков используют многоступенчатые схемы давления. Например, они могут:
- зашифровать данные и потребовать выкуп за ключ;
- украсть документы и угрожать публикацией;
- атаковать резервные копии и системы мониторинга;
- использовать украденные учетные записи для повторного входа;
- распространяться по сети через общие папки, RDP, VPN или инструменты администрирования;
- подключать DDoS или публичное давление как дополнительный рычаг.
Поэтому анализ угроз от шифровальщиков должен оценивать не только вредоносный файл, но и весь путь атаки: от первичного доступа до восстановления бизнеса.
Как шифровальщики попадают в инфраструктуру
Чтобы снизить риск, нужно понимать типовые точки входа. Большинство атак начинается не с сложной эксплуатации, а с сочетания слабых настроек, похищенных учетных данных и недостаточного контроля.
Фишинг и социальная инженерия
Фишинговое письмо может содержать вредоносное вложение, ссылку на поддельную страницу входа или документ с макросами. Иногда злоумышленники ведут переписку несколько дней, чтобы создать доверие. Цель проста: получить учетные данные или запустить загрузчик вредоносного ПО.
Для защиты нужны фильтрация почты, обучение сотрудников, запрет небезопасных вложений, песочницы для файлов и многофакторная аутентификация. Но важно не перекладывать всю ответственность на пользователя. Даже обученный сотрудник может ошибиться.
Уязвимые внешние сервисы
Частая причина инцидентов — открытые наружу RDP, панели администрирования, VPN-шлюзы, веб-приложения и устаревшие серверы. Если патчи не устанавливаются вовремя, а доступ защищен только паролем, злоумышленник получает удобную точку входа.
Минимальный набор мер включает инвентаризацию внешнего периметра, регулярное сканирование уязвимостей, ограничение доступа по IP, MFA, обновления и отключение лишних сервисов.
Компрометация учетных данных
Пароли попадают к атакующим через фишинг, утечки, вредоносные программы на домашних устройствах, повторное использование паролей и подбор. После входа в сеть злоумышленники ищут привилегированные учетные записи, доменные администраторы, сервисные аккаунты и токены доступа.
Поэтому управление идентификацией — ключевой элемент защиты от шифровальщиков. Нужны MFA, принцип минимальных привилегий, отдельные учетные записи для администрирования, мониторинг аномальных входов и регулярная проверка прав.
Цепочка поставок и доверенные инструменты
Иногда атака идет через подрядчика, обновление ПО, удаленный доступ интегратора или систему управления. В этом случае вредоносные действия выглядят легитимно, потому что выполняются через разрешенные каналы.
Важно проверять поставщиков, ограничивать их доступ, вести журнал действий, применять временные учетные записи и разделять зоны сети. Доверие не должно означать неограниченный доступ.
Что включает анализ угроз от шифровальщиков
Хороший анализ угроз от шифровальщиков — это не один отчет и не формальная таблица. Это процесс, который связывает технические уязвимости с бизнес-последствиями. Его цель — ответить на пять вопросов:
- Какие активы критичны для работы организации?
- Как злоумышленник может получить доступ к ним?
- Какие средства защиты уже есть и насколько они эффективны?
- Какой ущерб будет при шифровании, краже данных или простое?
- Какие меры нужно внедрить в первую очередь?
В анализ входят инвентаризация активов, моделирование атак, оценка вероятности и ущерба, проверка резервного копирования, анализ журналов, оценка процессов реагирования и тест восстановления.
Важно учитывать разные сценарии. Например, шифрование файлового сервера и компрометация контроллера домена требуют разных мер. Атака на один ноутбук может быть локальной проблемой. Но если злоумышленник получил права администратора домена, под угрозой вся инфраструктура.
Пошаговый подход к оценке риска ransomware
Ниже — практический алгоритм, который можно использовать как основу для внутренней проверки или подготовки к аудиту.
-
Определите критичные бизнес-процессы. Составьте список процессов, остановка которых приведет к серьезному ущербу. Например, прием заказов, производство, склад, платежи, клиентская поддержка, медицинские записи или бухгалтерия.
-
Свяжите процессы с ИТ-активами. Для каждого процесса укажите серверы, базы данных, приложения, рабочие станции, сетевые устройства, облачные сервисы и внешних провайдеров. Это покажет, какие системы нужно защищать в первую очередь.
-
Опишите возможные точки входа. Проверьте почту, VPN, RDP, веб-приложения, удаленный доступ подрядчиков, облачные учетные записи, мобильные устройства и публичные репозитории. Отдельно отметьте сервисы без MFA.
-
Оцените привилегии и сегментацию. Проверьте, кто имеет административные права, где используются общие учетные записи, какие серверы доступны из пользовательских сегментов и можно ли с одной рабочей станции дойти до критичных ресурсов.
-
Проверьте резервные копии. Уточните, что копируется, как часто, где хранится, кто имеет доступ и можно ли восстановить данные без основной сети. Копии должны быть защищены от удаления и шифрования.
-
Проанализируйте журналы и обнаружение. Убедитесь, что фиксируются входы, повышение привилегий, массовые изменения файлов, отключение защитных средств, запуск подозрительных скриптов и аномальная активность администраторов.
-
Оцените влияние атаки. Для каждого сценария определите возможный простой, потерю данных, нарушение договоров, юридические последствия, репутационный ущерб и затраты на восстановление.
-
Назначьте приоритеты. Сначала закрывайте риски, где высокая вероятность сочетается с сильным ущербом. Например, внешний VPN без MFA или резервные копии, доступные из домена, обычно требуют немедленного внимания.
-
Проведите учение. Смоделируйте инцидент: кто принимает решения, кто отключает сегменты сети, кто общается с руководством, кто проверяет копии, кто взаимодействует с юристами и внешними экспертами.
Матрица рисков для угроз шифровальщиков
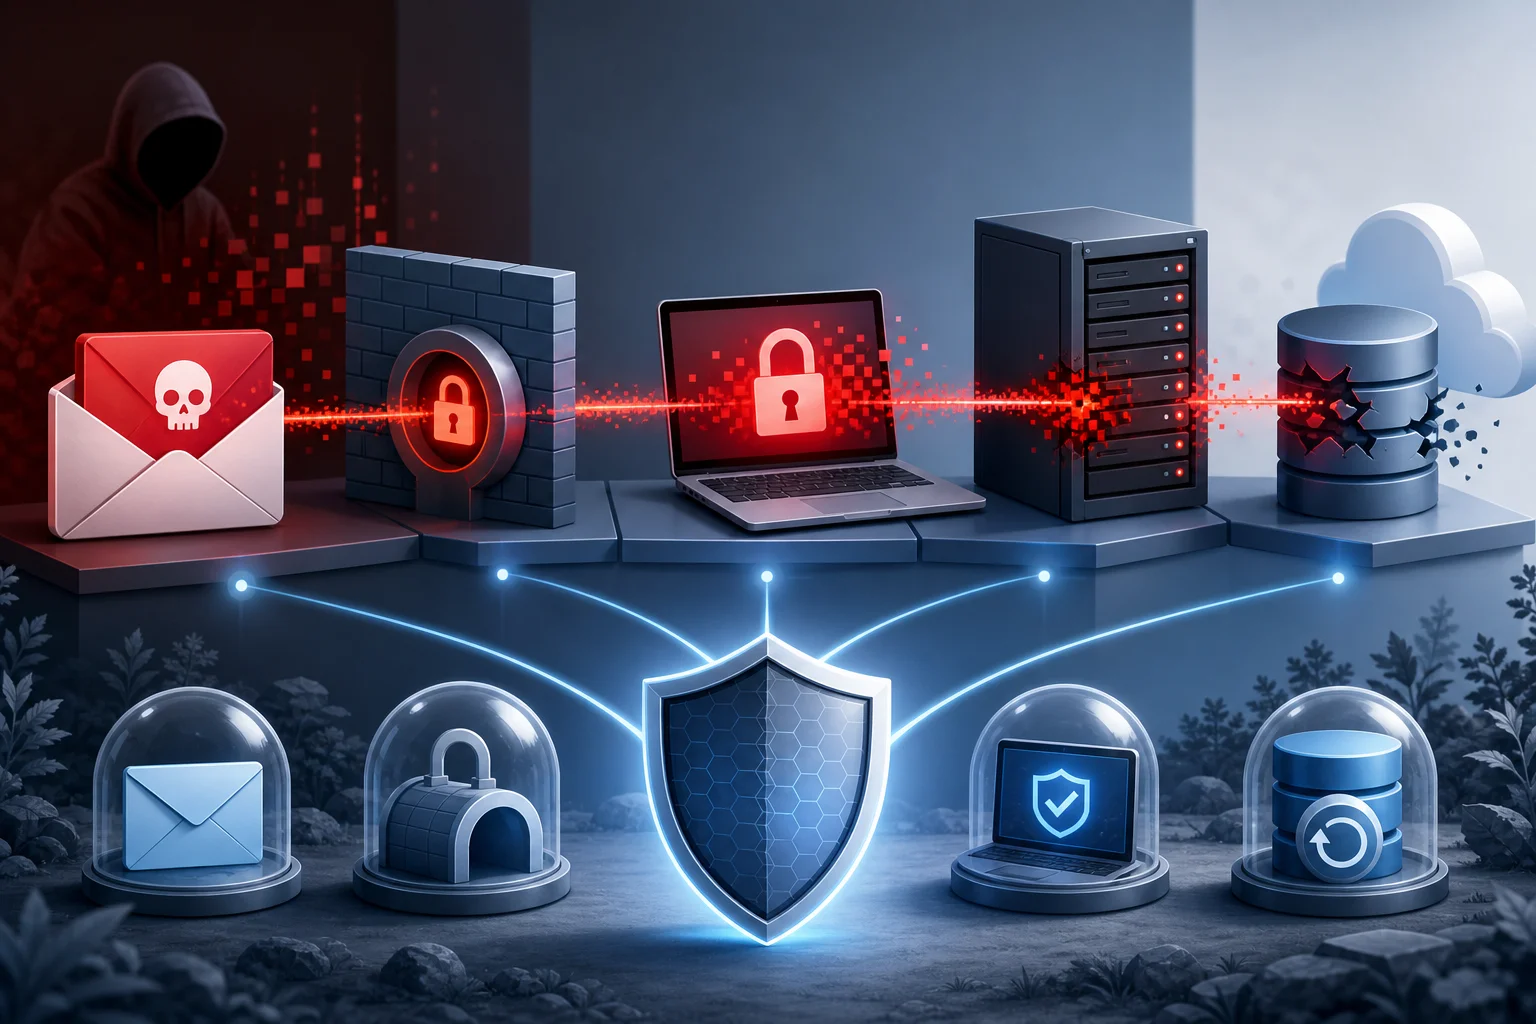
Матрица помогает сравнить сценарии и выбрать меры защиты. Она не заменяет технический анализ, но делает риски понятными для руководства.
| Сценарий угрозы | Вероятность | Потенциальный ущерб | Приоритетные меры |
|---|---|---|---|
| Фишинг с кражей пароля | Высокая | Средний или высокий | MFA, фильтрация почты, обучение, мониторинг входов |
| Взлом VPN без обновлений | Средняя или высокая | Высокий | Патчи, MFA, ограничение доступа, аудит конфигурации |
| Шифрование файлового сервера | Средняя | Высокий | EDR, сегментация, контроль прав, неизменяемые копии |
| Компрометация доменного администратора | Средняя | Критический | PAM, разделение админ-аккаунтов, мониторинг AD, принцип минимальных привилегий |
| Удаление резервных копий | Средняя | Критический | Изолированные и неизменяемые копии, отдельные учетные записи, тест восстановления |
| Атака через подрядчика | Низкая или средняя | Высокий | Ограничение доступа, журналирование, временные права, договорные требования по безопасности |
| Кража персональных данных до шифрования | Средняя | Высокий | DLP, классификация данных, шифрование хранилищ, контроль выгрузок |
После заполнения матрицы стоит добавить владельца риска и срок устранения. Без ответственных лиц даже хороший анализ превращается в список пожеланий.
Индикаторы компрометации и ранние признаки атаки
Шифровальщик обычно появляется на финальном этапе. До этого злоумышленники могут днями или неделями изучать сеть, повышать привилегии и готовить запуск. Поэтому раннее обнаружение значительно снижает ущерб.
Технические индикаторы
К признакам возможной подготовки к атаке относятся:
- входы из необычных стран, сетей или в нестандартное время;
- множество неудачных попыток входа в VPN, RDP или почту;
- создание новых администраторских учетных записей;
- отключение антивируса, EDR, журналирования или резервного копирования;
- запуск PowerShell, PsExec, WMI или других инструментов администрирования с нетипичных рабочих станций;
- массовое сканирование сети и перечисление доменных ресурсов;
- резкое увеличение чтения и записи файлов на файловых серверах;
- появление архивов с большими объемами данных перед внешней передачей;
- соединения с подозрительными доменами или командными серверами;
- изменение политик безопасности в Active Directory.
Не каждый пункт означает ransomware. Но сочетание нескольких признаков требует расследования. Особенно опасны события, связанные с отключением защиты и доступом к резервным копиям.
Организационные признаки
Есть и менее технические сигналы. Например, сотрудники жалуются на медленную работу файловых папок, неожиданную блокировку документов, запросы MFA, которые они не инициировали, или странные письма от внутренних адресов. Подрядчик может попросить срочно расширить доступ. Администратор может заметить неизвестные задачи планировщика.
Чтобы эти признаки не потерялись, нужна простая процедура сообщения об инцидентах. Сотрудники должны знать, куда писать или звонить, если видят подозрительную активность. Реакция должна быть быстрой и без обвинений.
Меры защиты от шифровальщиков
Защита от ransomware строится слоями. Нельзя полагаться только на антивирус, только на резервные копии или только на обучение. Если один барьер не сработал, следующий должен замедлить атаку и дать время на реагирование.
Профилактика первичного доступа
Начните с внешнего периметра и почты. Уберите лишние открытые сервисы, включите MFA для VPN, почты, администраторских панелей и облачных приложений. Настройте DMARC, DKIM и SPF для снижения риска подделки домена. Обновляйте VPN, шлюзы, веб-серверы и системы удаленного доступа.
Для рабочих станций полезны запрет макросов из интернета, контроль запуска скриптов, ограничение локальных администраторов и управление приложениями. Чем меньше возможностей у вредоносного кода запуститься, тем ниже риск распространения.
Сегментация сети и ограничение привилегий
Если пользовательский компьютер может напрямую подключиться к критичным серверам, атака распространяется быстрее. Сегментация разделяет рабочие станции, серверы, системы резервного копирования, промышленные сети, гостевые сети и административные зоны.
Принцип минимальных привилегий снижает последствия компрометации. Пользователь не должен иметь больше прав, чем нужно для работы. Администраторские права лучше выдавать через отдельные учетные записи, временно и с журналированием. Сервисные аккаунты должны иметь сложные пароли, ограниченные права и запрет интерактивного входа, если он не нужен.
Резервное копирование и восстановление
Резервные копии — последняя линия защиты, но только если они реально восстанавливаются. Недостаточно видеть успешный статус задания в консоли. Нужно регулярно проводить тестовое восстановление.
Практика защиты копий включает:
- хранение копий в отдельной зоне безопасности;
- неизменяемые копии, которые нельзя удалить или изменить до истечения срока хранения;
- отдельные учетные записи для системы бэкапа;
- отсутствие постоянного доменного админ-доступа к хранилищу копий;
- офлайн- или облачные копии с жесткими политиками доступа;
- документированные RPO и RTO для критичных систем;
- регулярные тесты восстановления приложений, а не только отдельных файлов.
RPO показывает, сколько данных бизнес готов потерять по времени. RTO показывает, за какое время нужно восстановить работу. Эти параметры должны быть согласованы с руководством, а не только с ИТ.
Обнаружение и реагирование
EDR, SIEM, NDR и журналы облачных сервисов помогают увидеть подозрительную активность. Но инструменты должны быть настроены. Важно собирать события с контроллеров домена, серверов, рабочих станций, VPN, почты, систем резервного копирования и критичных приложений.
Полезные правила обнаружения:
- массовое переименование или изменение файлов;
- запуск подозрительных команд PowerShell;
- отключение защитных агентов;
- необычные входы администраторов;
- доступ к большому числу сетевых ресурсов за короткое время;
- выгрузка больших объемов данных;
- изменение политик домена;
- попытки удалить теневые копии или резервные задания.
Однако технология не заменяет процесс. Нужно заранее определить, кто получает оповещения, как быстро они проверяются и когда инцидент эскалируется.
План реагирования на атаку шифровальщика
Когда шифрование уже началось, время становится главным ресурсом. Нужен короткий и понятный план, который можно выполнить под давлением.
-
Зафиксируйте признаки инцидента. Запишите время, затронутые системы, сообщения на экране, имена файлов, подозрительные учетные записи и последние действия. Не удаляйте артефакты без необходимости.
-
Изолируйте зараженные устройства. Отключите их от сети или поместите в карантин. Не выключайте все подряд без оценки, потому что оперативная память и журналы могут быть важны для расследования.
-
Ограничьте распространение. Временно отключите общие папки, заблокируйте подозрительные учетные записи, остановите скомпрометированные VPN-сессии, запретите доступ между сегментами, если это предусмотрено планом.
-
Защитите резервные копии. Проверьте, не идет ли удаление или шифрование копий. Отключите доступ к хранилищам, если есть риск компрометации. Не начинайте восстановление в зараженную среду.
-
Создайте команду управления инцидентом. Включите ИТ, безопасность, юристов, руководство, коммуникации и владельцев бизнес-процессов. Назначьте одного координатора.
-
Проведите расследование. Определите точку входа, масштаб компрометации, затронутые учетные записи, наличие утечки данных и сохранение доступа атакующих.
-
Восстановите чистую среду. Сначала закройте путь входа и смените учетные данные. Затем восстанавливайте системы из проверенных копий. При необходимости разворачивайте отдельную среду.
-
Документируйте решения. Фиксируйте действия, время, ответственных лиц и основания. Это важно для последующего анализа, страховых вопросов, юридических процедур и улучшения защиты.
Не стоит спешить с оплатой выкупа. Оплата не гарантирует восстановление, не исключает публикацию данных и может привести к повторному нападению. Решение должно приниматься только после консультации с юристами, экспертами по реагированию и, при необходимости, компетентными органами.
Особенности анализа для малого и среднего бизнеса
Малые компании часто считают, что неинтересны атакующим. Это опасное заблуждение. Операторы ransomware используют автоматизированный поиск уязвимых систем и продают доступ другим группам. Размер бизнеса не всегда важен. Важнее то, насколько легко получить доступ и получить деньги.
Для малого бизнеса приоритетны простые меры с высоким эффектом:
- MFA для почты, VPN и администраторов;
- надежные резервные копии с тестом восстановления;
- обновления рабочих станций и серверов;
- отключение открытого RDP из интернета;
- антивирус или EDR с централизованным управлением;
- отдельные учетные записи для администрирования;
- базовый план реагирования на одной странице;
- обучение сотрудников распознаванию фишинга.
Среднему бизнесу стоит добавить SIEM или управляемый мониторинг, сегментацию сети, регулярное сканирование уязвимостей, аудит Active Directory и учения по восстановлению. Если внутренней команды не хватает, можно привлечь MSSP или специалистов по incident response.
Ошибки, которые усиливают ущерб
Даже при наличии защитных инструментов организации часто допускают повторяющиеся ошибки.
Первая ошибка — хранить резервные копии в той же доменной зоне и с теми же правами, что и основные серверы. Если атакующий получает права администратора, он может уничтожить и оригиналы, и копии.
Вторая ошибка — не проверять восстановление. Резервная копия, которую никто не восстанавливал, является предположением, а не гарантией.
Третья ошибка — использовать общие администраторские учетные записи. В таком случае сложно понять, кто и что сделал, а компрометация одного пароля открывает слишком много возможностей.
Четвертая ошибка — считать, что облако автоматически защищает от ransomware. Облачные сервисы тоже требуют MFA, контроля прав, журналирования, резервного копирования и настройки политик хранения.
Пятая ошибка — реагировать хаотично. В первые часы инцидента команды могут мешать друг другу: кто-то перезагружает серверы, кто-то удаляет файлы, кто-то восстанавливает данные в зараженную сеть. План реагирования снижает хаос.
Как проверить готовность к атаке
Проверка готовности должна быть регулярной. Оптимально проводить краткую самооценку раз в квартал и более глубокий аудит не реже раза в год или после существенных изменений инфраструктуры.
Используйте контрольные вопросы:
- Есть ли актуальная карта критичных систем и владельцев данных?
- Включена ли MFA для всех внешних и привилегированных доступов?
- Есть ли открытые в интернет RDP, панели управления или устаревшие VPN?
- Проверялись ли резервные копии восстановлением за последние месяцы?
- Защищены ли копии от удаления и шифрования?
- Ограничены ли права локальных и доменных администраторов?
- Собираются ли журналы с ключевых систем?
- Есть ли оповещения о массовом изменении файлов и отключении защиты?
- Понимают ли сотрудники, куда сообщать о подозрительных письмах?
- Проводились ли учения по ransomware-сценарию?
Если на несколько вопросов ответ отрицательный, это не повод паниковать. Это основа для плана улучшений. Начните с рисков, которые дают атакующему быстрый путь к критичным активам.
FAQ: частые вопросы об анализе угроз от шифровальщиков
Что такое анализ угроз от шифровальщиков простыми словами?
Это оценка того, как ransomware может попасть в организацию, какие системы он способен затронуть, какой будет ущерб и какие меры нужно внедрить, чтобы снизить вероятность атаки и ускорить восстановление.
Чем шифровальщик отличается от обычного вируса?
Обычный вирус может выполнять разные вредоносные действия. Шифровальщик специально делает данные недоступными и требует выкуп. Современные группы также часто крадут данные до шифрования.
Нужно ли платить выкуп при атаке ransomware?
Оплата не гарантирует расшифровку и не устраняет причину взлома. Перед любыми решениями нужно изолировать инцидент, оценить масштаб, проверить резервные копии и проконсультироваться с юристами и экспертами по реагированию.
Какие системы нужно защищать в первую очередь?
В первую очередь защищают почту, VPN, учетные записи администраторов, контроллеры домена, файловые серверы, системы резервного копирования, базы данных и приложения, от которых зависят критичные бизнес-процессы.
Как часто нужно тестировать восстановление из резервных копий?
Частота зависит от критичности систем. Для ключевых сервисов тесты стоит проводить регулярно и после изменений в инфраструктуре. Важно проверять не только файлы, но и полноценный запуск приложений.
Поможет ли антивирус полностью защититься от ransomware?
Антивирус снижает риск, но не дает полной защиты. Нужны MFA, обновления, сегментация, контроль привилегий, мониторинг, резервные копии и подготовленный план реагирования.
Заключение
Анализ угроз от шифровальщиков должен быть практическим, связанным с бизнесом и регулярно обновляемым. Начните с критичных процессов, проверьте точки входа, включите MFA, защитите резервные копии, ограничьте привилегии и подготовьте план реагирования. Затем проведите учение и устраните самые опасные пробелы. Чем раньше организация выявит слабые места, тем выше шанс остановить атаку до шифрования и восстановить работу без критического ущерба.