Как сэкономить на кибербезопасности без потери защиты
Как сэкономить на кибербезопасности и не открыть дверь для атак? Ответ не в том, чтобы покупать самые дешёвые решения или отключать защиту. Экономия появляется, когда вы понимаете реальные риски, убираете лишние инструменты, настраиваете базовую гигиену и обучаете людей. В этой статье разберём, где расходы действительно можно сократить, а где экономия опасна. Материал подойдёт малому бизнесу, ИП, командам без выделенного отдела ИБ и руководителям, которые хотят получить максимум защиты за разумный бюджет.
Кибербезопасность часто воспринимают как дорогой набор сложных систем: антивирусы, межсетевые экраны, сканеры, SIEM, DLP, аудиторы, пентесты и круглосуточный мониторинг. Но на практике значительная часть инцидентов начинается с простых вещей: слабых паролей, отсутствия резервных копий, неустановленных обновлений, небрежной настройки доступа и фишинга. Поэтому самый выгодный подход — сначала закрыть базовые риски, а затем точечно вкладываться в инструменты, которые подходят именно вашей организации.
Почему экономия на кибербезопасности начинается с оценки рисков
Нельзя разумно сокращать расходы, если непонятно, что именно вы защищаете. Для небольшой компании сайт-визитка, CRM, почта и бухгалтерия могут быть важнее, чем сложная внутренняя инфраструктура. Для интернет-магазина критичны платёжные процессы, личные данные клиентов и доступ к админ-панели. Для производственной компании — доступность систем, удалённый доступ инженеров и защита от шифровальщиков.
Начните не с покупки продукта, а с короткой инвентаризации. Она помогает увидеть, какие активы действительно важны, где хранятся данные и кто имеет к ним доступ. После этого проще понять, какие меры дадут максимальный эффект за минимальные деньги.
Что нужно посчитать в первую очередь
Составьте список активов и процессов:
- корпоративная почта;
- сайт и домены;
- CRM, ERP, бухгалтерские системы;
- облачные хранилища и документы;
- ноутбуки сотрудников;
- серверы, виртуальные машины и базы данных;
- аккаунты в банках, рекламных кабинетах и маркетплейсах;
- резервные копии;
- удалённый доступ и VPN;
- подрядчики с доступом к вашим системам.
Затем задайте три вопроса по каждому пункту:
- Что будет, если доступ пропадёт на один день?
- Что будет, если данные украдут или изменят?
- Кто отвечает за восстановление и где лежат резервные копии?
Если ответов нет, это не повод сразу покупать дорогое решение. Это сигнал, что нужно навести порядок в процессах. Часто именно порядок снижает риски дешевле, чем новые лицензии.
Где можно безопасно сократить расходы
Экономить на защите данных можно, если вы сокращаете дублирование, автоматизируете рутину и используете встроенные возможности уже купленных сервисов. Ниже — направления, где чаще всего скрываются лишние расходы.
Уберите дублирующие инструменты
Во многих компаниях исторически накоплены сервисы с одинаковыми функциями. Например, один инструмент управляет паролями, второй хранит секреты в браузере, третий используется только частью команды. Или компания платит за несколько антивирусных решений, но ни одно не настроено централизованно.
Проведите ревизию лицензий:
- кто реально использует сервис;
- какие функции включены в тариф;
- какие функции пересекаются с другими продуктами;
- есть ли бесплатные или уже оплаченные аналоги;
- можно ли перейти на годовую оплату со скидкой только после подтверждения пользы.
Главное — не удалять защиту вслепую. Сначала определите, какую задачу выполняет инструмент. Затем найдите, чем она будет закрыта после отказа от него.
Используйте встроенные функции облачных платформ
Microsoft 365, Google Workspace, корпоративные почтовые сервисы, облачные хостинги и CRM часто уже включают полезные настройки безопасности. Компании платят за них, но не используют.
Проверьте, доступны ли вам:
- многофакторная аутентификация;
- условный доступ по географии или устройствам;
- аудит входов в аккаунты;
- журнал действий администраторов;
- антифишинговая защита почты;
- ограничение пересылки писем наружу;
- управление устройствами;
- политики паролей;
- оповещения о подозрительных входах.
Если эти функции есть в текущем тарифе, их настройка может дать заметный прирост безопасности без новых покупок. Иногда достаточно одного рабочего дня администратора, чтобы закрыть самые очевидные дыры.
Переходите на бесплатные решения осознанно
Бесплатные и open-source инструменты могут помочь сэкономить на кибербезопасности, но они не бесплатны полностью. За них всё равно нужно платить временем специалиста: установить, настроить, обновлять, проверять журналы и реагировать на события.
Open-source хорошо подходит для:
- инвентаризации активов;
- сканирования уязвимостей в тестовой среде;
- централизованного сбора логов в небольшой инфраструктуре;
- контроля конфигураций;
- обучения команды;
- базового мониторинга доступности.
Но если в компании нет человека, который умеет сопровождать такие инструменты, экономия может исчезнуть. В этом случае иногда выгоднее купить простой коммерческий сервис с поддержкой и понятной настройкой.
Не покупайте «корпоративный максимум» раньше времени
Малому бизнесу не всегда нужен тяжёлый набор enterprise-решений. Если в компании 10–30 человек, сначала важнее настроить доступы, MFA, резервные копии, обновления, почту и обучение. Дорогие системы мониторинга не компенсируют отсутствие базовой дисциплины.
Хороший принцип: покупайте следующий уровень защиты только после того, как текущий уровень работает стабильно. Например, нет смысла внедрять сложную систему предотвращения утечек, если сотрудники делятся общими паролями и работают из личной почты.
На чём экономить нельзя
Некоторые меры выглядят простыми и скучными, но именно они снижают риск самых дорогих инцидентов. Их нельзя отменять ради краткосрочной экономии.
Резервные копии
Резервное копирование — одна из самых выгодных инвестиций в информационную безопасность. Оно помогает восстановиться после шифровальщика, ошибки сотрудника, сбоя облачного сервиса или случайного удаления данных.
Надёжная схема обычно включает правило 3-2-1:
- 3 копии данных;
- 2 разных типа хранения;
- 1 копия отдельно от основной инфраструктуры.
Важно не только делать копии, но и проверять восстановление. Непроверенный бэкап — это надежда, а не защита. Минимум раз в квартал восстановите тестовый файл, базу или виртуальную машину и убедитесь, что данные читаются.
Многофакторная аутентификация
MFA — один из самых дешёвых способов защитить аккаунты. Даже если пароль украдут через фишинг или утечку, злоумышленнику будет сложнее войти без второго фактора.
Включайте многофакторную аутентификацию в первую очередь для:
- администраторов;
- почты;
- облачных хранилищ;
- банковских сервисов;
- CRM и систем с персональными данными;
- панелей управления хостингом и доменами;
- удалённого доступа.
Лучше использовать приложения-аутентификаторы, аппаратные ключи или встроенные passkeys, чем SMS. SMS удобны, но менее устойчивы к ряду атак.
Обновления и управление уязвимостями
Многие атаки используют известные уязвимости, для которых уже есть исправления. Поэтому регулярные обновления часто эффективнее дорогого защитного продукта, установленного поверх старой и дырявой системы.
Создайте простой порядок:
- критические обновления ставятся как можно быстрее;
- обычные обновления — по расписанию;
- серверы обновляются после резервной копии;
- изменения фиксируются в журнале;
- устаревшее ПО выводится из эксплуатации.
Если вы используете CMS, плагины и темы, следите за ними особенно внимательно. Сайты часто взламывают не из-за сложных атак, а из-за старых расширений и слабых паролей администраторов.
Обучение сотрудников
Люди остаются важной частью защиты. При этом обучение не обязательно должно быть дорогим. Короткие регулярные сессии часто полезнее одного большого курса раз в год.
Объясните сотрудникам:
- как распознать фишинговое письмо;
- почему нельзя повторно использовать пароли;
- что делать при подозрительном вложении;
- кому сообщать об инциденте;
- почему нельзя передавать коды подтверждения;
- как безопасно работать из дома и в поездках.
Обучение должно быть практичным. Показывайте реальные примеры писем, поддельных страниц входа и мошеннических сообщений. Чем ближе примеры к работе команды, тем выше эффект.
Пошаговый план экономии на кибербезопасности
Ниже — короткий план, который помогает снизить затраты без хаотичных решений. Его можно использовать как чек-лист для малого бизнеса или внутренней команды.
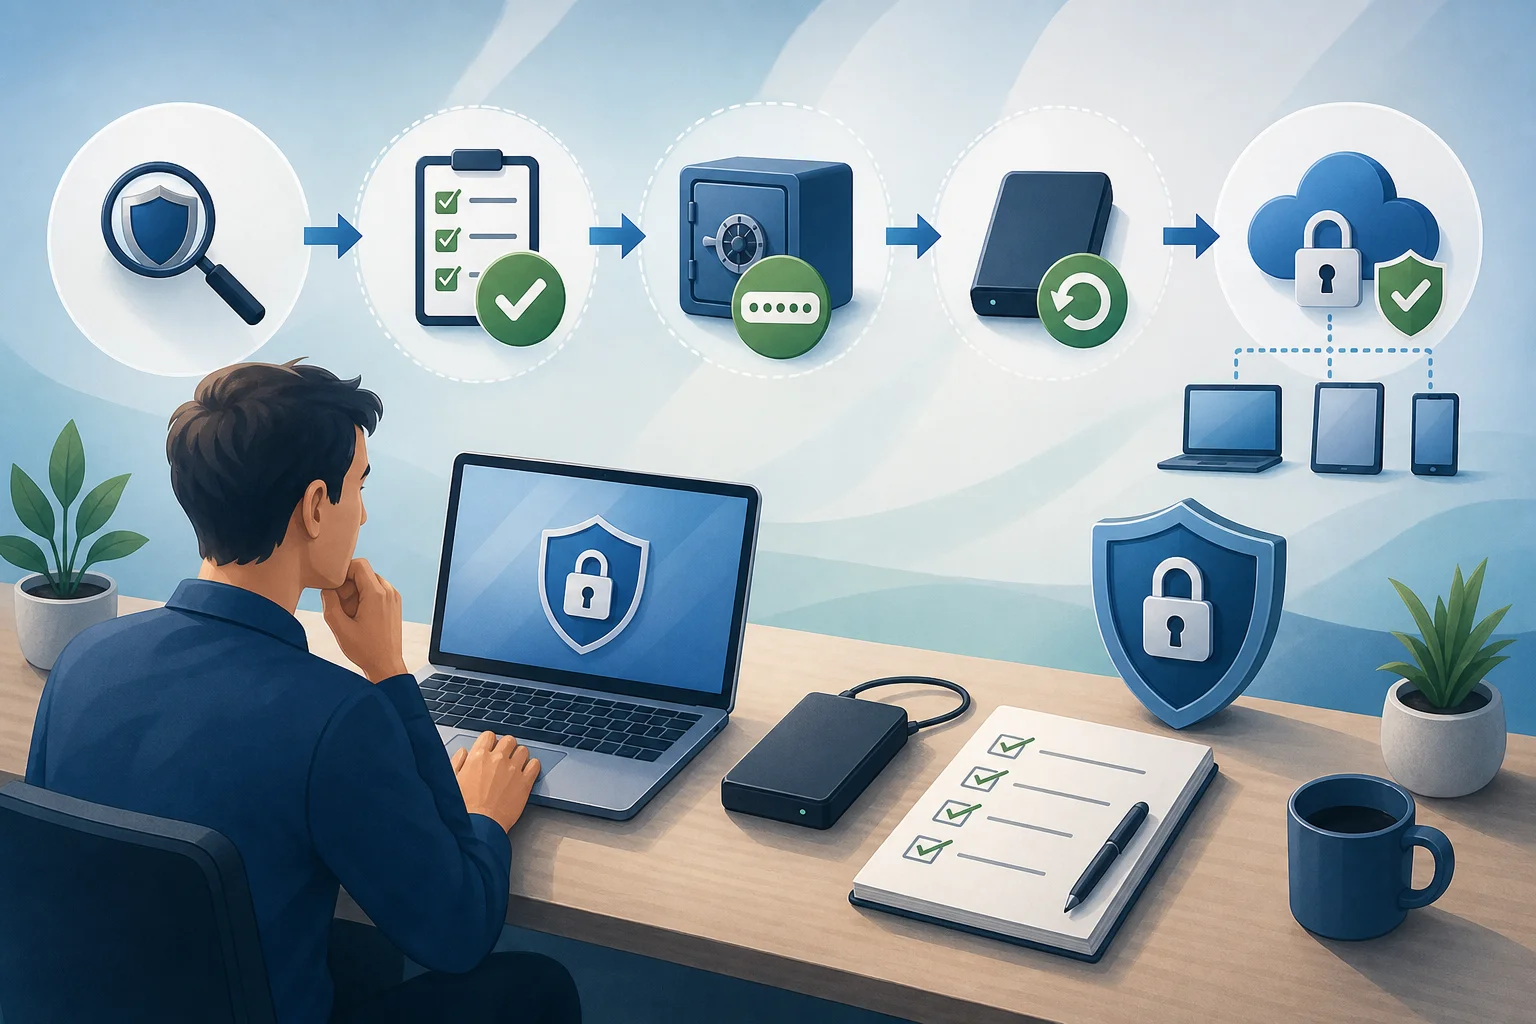
Шаг 1. Проведите инвентаризацию
Запишите все сервисы, устройства, домены, серверы, облака и критичные аккаунты. Не стремитесь сделать идеальный документ за один день. Начните с таблицы: название актива, владелец, уровень важности, кто имеет доступ, где резервная копия.
Шаг 2. Разделите активы по критичности
Используйте три уровня:
- высокий — остановка или утечка приводит к серьёзному ущербу;
- средний — влияет на работу, но есть обходные пути;
- низкий — не содержит важных данных и легко восстанавливается.
Бюджет нужно направлять прежде всего на высокий уровень. Это помогает не тратить деньги на второстепенные системы, пока главные активы защищены слабо.
Шаг 3. Включите базовую защиту в существующих сервисах
Проверьте настройки безопасности в почте, облаке, CRM, хостинге и банковских аккаунтах. Включите MFA, уведомления о входах, ограничение прав администраторов и журналы событий. Часто это не требует дополнительных лицензий.
Шаг 4. Удалите лишние права доступа
Принцип минимальных привилегий прост: у человека должен быть только тот доступ, который нужен для работы. Если сотрудник перешёл на другую должность или ушёл из компании, доступы нужно изменить или отключить.
Проведите ревизию:
- бывшие сотрудники;
- подрядчики;
- общие аккаунты;
- лишние администраторы;
- старые API-ключи;
- доступы к доменам и хостингу.
Это почти бесплатно, но сильно снижает риск.
Шаг 5. Настройте резервное копирование
Определите, какие данные нужно сохранять, как часто и куда. Для разных систем нужны разные интервалы. Например, база заказов интернет-магазина может требовать частого копирования, а архив документов — более редкого.
Обязательно назначьте ответственного и добавьте проверку восстановления в календарь.
Шаг 6. Сократите и оптимизируйте лицензии
После настройки базы вернитесь к расходам. Посмотрите, какие сервисы не используются, какие тарифы избыточны, а какие можно объединить. Иногда выгоднее оставить меньше продуктов, но настроить их качественно.
Шаг 7. Определите, что отдать на аутсорсинг
Не всё нужно делать внутри. Если в штате нет специалиста по безопасности, можно передать часть задач подрядчику: аудит настроек, проверку сайта, настройку резервного копирования, реагирование на инциденты. Но выбирайте точечные услуги с понятным результатом, а не абстрактный «комплекс безопасности» без критериев.
Сравнение способов снизить расходы
Таблица поможет быстро выбрать меры, которые дают хороший баланс цены и пользы.
| Способ | Потенциальная экономия | Риск при неправильном подходе | Когда применять |
|---|---|---|---|
| Ревизия лицензий | Высокая | Можно отключить нужную функцию | Когда накопилось много сервисов |
| Включение MFA | Высокая по эффекту | Низкий, если настроены резервные способы входа | Почти всегда |
| Open-source инструменты | Средняя | Нужны компетенции для поддержки | Есть технический специалист |
| Аутсорсинг отдельных задач | Средняя | Зависимость от подрядчика | Нет внутренней экспертизы |
| Обучение сотрудников | Высокая по эффекту | Низкий | Для всех команд |
| Отказ от резервных копий | Опасная «экономия» | Очень высокий | Не применять |
| Замена всех решений на самые дешёвые | Непредсказуемая | Высокий | Только после тестирования |
Из таблицы видно: выгоднее всего начинать с мер, которые уменьшают вероятность распространённых инцидентов. Это доступы, MFA, бэкапы, обновления и обучение.
Как оптимизировать бюджет малого бизнеса
Малый бизнес часто не может содержать полноценный отдел информационной безопасности. Это нормально. Но даже небольшая команда может выстроить разумную защиту, если распределит бюджет по приоритетам.
Минимальный набор для небольшой компании
Для команды до 20–30 человек обычно нужен следующий минимум:
- корпоративная почта с MFA;
- менеджер паролей для рабочих аккаунтов;
- резервное копирование критичных данных;
- обновляемые рабочие устройства;
- базовая защита конечных точек;
- ограничение административных прав;
- защищённый удалённый доступ;
- регламент увольнения и выдачи доступов;
- короткое обучение по фишингу;
- контактный план на случай инцидента.
Этот набор не закрывает все возможные угрозы. Однако он защищает от многих типовых проблем и создаёт основу для дальнейшего роста.
Как распределить деньги по приоритетам
Если бюджет ограничен, не размазывайте его тонким слоем. Сначала вложитесь в то, что защищает критичные аккаунты и данные. Примерный порядок:
- Резервные копии и восстановление.
- MFA для всех важных сервисов.
- Менеджер паролей и отказ от общих паролей.
- Обновления устройств, серверов и CMS.
- Защита почты от фишинга.
- Обучение сотрудников.
- Периодическая внешняя проверка настроек.
- Дополнительные инструменты мониторинга.
Такой порядок не универсален, но он помогает избежать частой ошибки: купить дорогой мониторинг, когда восстановить данные после сбоя всё равно невозможно.
Как экономить на защите удалённой работы
Удалённая и гибридная работа расширяет поверхность атаки. Сотрудники подключаются из дома, кафе, коворкингов и поездок. Здесь важно не запрещать всё подряд, а сделать безопасный процесс удобным.
Настройте безопасный доступ
Для удалённого доступа используйте:
- MFA;
- отдельные рабочие аккаунты;
- VPN или защищённые каналы доступа, если это нужно для внутренних систем;
- запрет прямого доступа к административным панелям из интернета;
- журналирование входов;
- ограничение прав по ролям.
Если вся работа идёт в облачных сервисах, классический VPN может быть не нужен. Иногда достаточно правильно настроить MFA, условный доступ и управление устройствами. Это ещё один пример, где оценка архитектуры помогает не покупать лишнее.
Разделите личное и рабочее
Экономия на устройствах понятна, но использование личных ноутбуков без правил создаёт риски. Если компания допускает BYOD, нужны минимальные требования:
- пароль или биометрия на устройстве;
- актуальная операционная система;
- включённое шифрование диска;
- запрет хранения рабочих паролей в личных заметках;
- отдельный профиль браузера для работы;
- возможность быстро отозвать доступы.
Если данные особенно чувствительные, лучше выдавать управляемые рабочие устройства. Это дороже на старте, но может снизить затраты на инциденты и поддержку.
Как снизить риск фишинга без больших расходов
Фишинг остаётся одним из самых распространённых путей компрометации аккаунтов. При этом защита от него не обязана начинаться с дорогих платформ.
Настройте доменную защиту почты
Проверьте SPF, DKIM и DMARC для корпоративного домена. Эти технологии помогают почтовым системам понимать, какие серверы имеют право отправлять письма от имени вашего домена. Они не решают проблему полностью, но снижают риск подделки отправителя.
Также стоит:
- запретить автоматическую пересылку писем наружу без необходимости;
- включить предупреждения о письмах от внешних отправителей;
- ограничить макросы во вложениях;
- настроить фильтрацию исполняемых файлов;
- проверять подозрительные ссылки перед переходом.
Введите простой порядок сообщений об угрозах
Сотрудник должен знать, куда отправить подозрительное письмо. Если процесс сложный, люди будут молчать или просто удалять сообщения. Сделайте один понятный канал: адрес безопасности, чат или тикет.
Важно не наказывать за ошибочные сообщения. Лучше получить десять ложных тревог, чем пропустить одну реальную атаку.
Как выбирать подрядчика и не переплатить
Аутсорсинг может быть выгодным, если вы покупаете конкретный результат. Но рынок кибербезопасности сложен, и не все услуги одинаково полезны для вашего уровня зрелости.
Какие вопросы задать перед покупкой услуги
Перед договором спросите подрядчика:
- какую проблему решает услуга;
- какие активы будут проверяться;
- какие ограничения есть у проверки;
- что будет в отчёте;
- будут ли рекомендации с приоритетами;
- кто поможет исправить найденные проблемы;
- как хранится ваша конфиденциальная информация;
- есть ли понятный план работ и сроки;
- какие действия могут повлиять на доступность систем.
Хороший подрядчик объясняет риски простым языком и не продаёт максимальный пакет без понимания вашей ситуации.
Когда нужен аудит, а когда достаточно настройки
Если у вас нет базовых мер, полноценный дорогой аудит может оказаться преждевременным. Аудитор найдёт много очевидных проблем, которые вы могли закрыть сами: нет MFA, общие пароли, старые плагины, открытые панели администрирования.
Сначала выполните базовый чек-лист. Затем закажите внешнюю проверку. Так вы получите больше пользы: специалист будет искать не только очевидные ошибки, но и более глубокие проблемы.
Типичные ошибки при попытке сэкономить
Экономия становится опасной, когда решения принимаются без анализа. Ниже — ошибки, которые часто приводят к обратному эффекту.
Покупка самого дешёвого продукта без тестирования
Низкая цена не означает плохое качество. Но любой инструмент нужно проверить на совместимость, удобство и качество поддержки. Если продукт мешает работе, сотрудники начнут обходить его. В итоге защита станет формальной.
Перед покупкой проведите пилот на небольшой группе. Оцените:
- насколько легко развернуть решение;
- сколько ложных срабатываний оно даёт;
- понятны ли отчёты;
- есть ли поддержка на нужном языке;
- не замедляет ли оно рабочие процессы;
- можно ли быстро отключить или изменить настройки.
Отказ от журналов и мониторинга
Логи сами по себе не защищают, но без них сложно понять, что произошло. Если инцидент уже случился, журналы входов и действий помогают восстановить картину и закрыть дыру.
Не обязательно сразу внедрять дорогой SIEM. Для начала включите журналы в ключевых сервисах и настройте уведомления о критичных событиях: вход администратора, отключение MFA, массовое скачивание данных, создание нового API-ключа.
Использование общих аккаунтов
Общие логины кажутся удобными и дешёвыми, но они создают серьёзные проблемы. Невозможно понять, кто выполнил действие. Сложно безопасно уволить сотрудника. Пароль часто передаётся в мессенджерах и остаётся у бывших работников.
Гораздо безопаснее выдавать персональные аккаунты с ролями. Если сервис берёт плату за каждого пользователя, оцените риск. Для критичных систем экономия на лицензии может быть неоправданной.
Отсутствие плана реагирования
Даже хорошая защита не даёт полной гарантии. Поэтому нужен простой план: кто принимает решения, кого уведомлять, как отключить доступ, где резервные копии, кто общается с клиентами и подрядчиками.
План можно уместить на одну страницу. Главное — чтобы он был доступен не только в системе, которая может оказаться недоступной во время инцидента.
Практический чек-лист на 30 дней
Этот план поможет быстро улучшить безопасность и найти первые точки экономии.
Первая неделя
- Составьте список ключевых сервисов и ответственных.
- Включите MFA для администраторов и почты.
- Проверьте доступы бывших сотрудников.
- Убедитесь, что домены и хостинг оформлены на контролируемые аккаунты.
- Найдите все активные лицензии по безопасности и облачным сервисам.
Вторая неделя
- Настройте или проверьте резервные копии.
- Проведите тестовое восстановление.
- Отключите лишние права администратора.
- Обновите CMS, плагины, серверы и рабочие устройства.
- Проверьте SPF, DKIM и DMARC для почтового домена.
Третья неделя
- Внедрите менеджер паролей.
- Запретите передачу паролей в чатах и таблицах.
- Настройте уведомления о подозрительных входах.
- Проведите короткое обучение по фишингу.
- Определите канал для сообщений об угрозах.
Четвёртая неделя
- Сравните фактическое использование лицензий.
- Откажитесь от дублирующих инструментов после проверки замены.
- Составьте план реагирования на инцидент.
- Запланируйте внешний аудит или консультацию по самым критичным системам.
- Зафиксируйте регулярный ежеквартальный пересмотр доступов и бэкапов.
Такой чек-лист не требует большого бюджета, но создаёт основу для контролируемой экономии.
FAQ: частые вопросы об экономии на кибербезопасности
Можно ли полностью заменить платные решения бесплатными
Иногда можно заменить отдельные инструменты, но не всю систему защиты. Бесплатные решения требуют настройки, обновлений и экспертизы. Если у вас есть компетентный администратор, open-source может быть выгодным. Если нет, поддержка бесплатного инструмента может обойтись дороже лицензии.
Что важнее для малого бизнеса: антивирус или резервные копии
Нужны оба элемента, но резервные копии критичны для восстановления. Антивирус может снизить вероятность заражения, а бэкап помогает вернуться к работе, если заражение, сбой или удаление уже произошли. Экономить на проверяемых резервных копиях нельзя.
Как понять, что мы переплачиваем за безопасность
Признаки переплаты: лицензии не используются, функции дублируются, отчёты никто не смотрит, продукт не настроен, а сотрудники обходят его из-за неудобства. Проведите ревизию задач и сопоставьте каждый инструмент с конкретным риском.
Нужно ли малому бизнесу проводить пентест
Пентест полезен, если у вас есть публичные сервисы, личные данные клиентов, интернет-магазин или сложная инфраструктура. Но сначала закройте базовые меры: MFA, обновления, бэкапы, права доступа и журналы. Иначе пентест просто подтвердит очевидные проблемы.
Как часто пересматривать бюджет на кибербезопасность
Минимум раз в квартал стоит пересматривать доступы, резервные копии, лицензии и критичные изменения. Полный пересмотр бюджета удобно делать раз в год или после крупных изменений: переезда в облако, запуска нового продукта, роста команды или инцидента.
Самая дешёвая мера защиты с высоким эффектом какая
Обычно это MFA для важных аккаунтов, ревизия доступов и проверяемые резервные копии. Эти меры стоят недорого по сравнению с потенциальным ущербом и закрывают распространённые сценарии атак.
Заключение
Сэкономить на кибербезопасности можно без снижения защиты, если действовать системно: понять критичные активы, включить базовые функции, убрать лишние лицензии, настроить MFA, проверить резервные копии и обучить сотрудников. Не режьте расходы вслепую. Начните с 30-дневного чек-листа, назначьте ответственных и пересматривайте защиту регулярно. Так бюджет станет прозрачнее, а риски — заметно ниже.