Prévention des virus de ransomware : guide pratique pour les particuliers et les entreprises
La prévention des virus de ransomware est un ensemble de mesures qui réduit le risque d’infection par un ransomware et aide à récupérer rapidement sans payer de rançon. Les virus de ransomware bloquent l'accès aux fichiers, serveurs ou postes de travail, puis exigent de l'argent pour le décryptage. Dans cet article, nous allons examiner comment ils pénètrent dans le système, quelles configurations sont vraiment importantes, comment organiser des sauvegardes, former les employés et établir un plan d'action en cas d'incident.
Qu'est-ce que les virus de ransomware et pourquoi sont-ils dangereux
Un virus de ransomware, ou ransomware, est un logiciel malveillant qui crypte les fichiers d'un utilisateur ou d'une entreprise. Après cela, les attaquants affichent une demande de rançon. Parfois, ils menacent également de publier des documents volés si la victime ne paie pas.
Le principal danger du ransomware ne réside pas seulement dans la perte de fichiers. Une attaque peut arrêter les ventes, la production, la comptabilité, le support client et les services internes. Même si les données peuvent être récupérées, les entreprises doivent souvent passer du temps à vérifier les systèmes, réinstaller les postes de travail, changer les mots de passe et enquêter sur les causes de l'infection.
Pour un utilisateur domestique, les conséquences sont également graves. Photos, documents, archives, matériaux d'étude, projets et données dans les dossiers cloud sont en danger. Si le logiciel malveillant a eu accès à un répertoire synchronisé, les versions cryptées des fichiers peuvent rapidement se retrouver dans le cloud.
Comment les ransomwares pénètrent-ils dans les ordinateurs et serveurs
Pour que la prévention soit efficace, il est important de comprendre les voies habituelles d'infection. La plupart des attaques ne commencent pas par un piratage complexe, mais par une erreur dans la protection de base.
Emails de phishing et pièces jointes malveillantes
Les attaquants masquent souvent leurs courriels en factures, actes, CV, notifications de services de livraison, demandes de partenaires ou messages bancaires. La pièce jointe peut être une archive, un document avec macros, un fichier exécutable ou un lien vers un site frauduleux.
Les courriels qui génèrent un sentiment d'urgence sont particulièrement dangereux : « payez aujourd'hui », « votre compte est bloqué », « vérifiez le contrat », « confirmez d'urgence les informations ». L'utilisateur ouvre le fichier, autorise l'exécution des macros ou saisit son mot de passe sur une page falsifiée. Après cela, l'attaquant obtient un point d'entrée.
Vulnérabilités dans les programmes et le système d'exploitation
Si les mises à jour ne sont pas installées depuis des mois, les attaquants peuvent exploiter des vulnérabilités connues. Le risque est plus élevé pour les serveurs, l'accès à distance, les passerelles VPN, les systèmes de messagerie, les navigateurs, les suites bureautiques et les logiciels de gestion d'archives.
Les patches de sécurité ne sont pas nécessaires « pour la forme ». Ils corrigent des erreurs spécifiques déjà connues des chercheurs et des criminels. C'est pourquoi les mises à jour régulières sont l'une des mesures de protection les plus simples et les plus importantes contre les ransomwares.
Mots de passe faibles et accès RDP
Le bureau à distance, les panneaux d'administration, SSH, VPN et les cabinets cloud deviennent souvent des cibles pour le craquage de mots de passe. Si un mot de passe simple est utilisé, que le même mot de passe est répété pour un autre service ou qu'il n'y a pas d'authentification multifactorielle, le risque augmente considérablement.
Il est particulièrement dangereux de publier RDP directement sur Internet. Même avec un mot de passe complexe, cela augmente la surface d'attaque. Il est préférable d'utiliser un VPN, une restriction par IP, des passerelles d'accès à distance et des règles strictes d'entrée.
Logiciels piratés et téléchargements douteux
Les cracks, activateurs, versions « gratuites » de logiciels payants et utilitaires inconnus contiennent souvent du code malveillant. L'utilisateur désactive la protection, exécute le fichier avec des droits d'administrateur et ouvre ainsi la voie à l'infection.
Pour les entreprises, ce scénario est particulièrement dangereux. Un ordinateur infecté peut devenir un point d'entrée dans le réseau entier, les dossiers de fichiers et les serveurs.
Principes de base pour la prévention des virus de ransomware
Une protection fiable est construite selon le principe de plusieurs barrières. Si un niveau échoue, le suivant doit arrêter l'attaque ou diminuer les dommages. Il n'existe pas un seul paramètre qui résout le problème à jamais. Une combinaison de mesures techniques, organisationnelles et d'utilisateur est nécessaire.
Principe de minimales privilèges
L'utilisateur doit avoir uniquement les droits nécessaires à son travail. Si un employé n'a pas besoin de administrer l'ordinateur, il ne doit pas travailler avec un compte administrateur. Si un service n'a pas besoin d'accès à un dossier avec des archives financières, il doit être fermé.
Ce principe limite la propagation du ransomware. Même si le logiciel malveillant est exécuté, il pourra endommager moins de fichiers et n'aura pas accès aux systèmes critiques.
Séparation du réseau et des ressources importantes
Les serveurs, postes de travail, systèmes comptables, segments de production et Wi-Fi invités doivent être séparés. Cela peut être réalisé à l'aide de VLAN, de pare-feu et de règles d'accès. L'objectif est simple : l'infection d'un ordinateur ne doit pas donner automatiquement accès à toute l'infrastructure.
Pour un petit bureau, il est utile de séparer au moins le réseau des invités du réseau de travail, de limiter l'accès aux dossiers de fichiers et de ne pas stocker toutes les données dans un seul répertoire commun sans droits.
Protection des e-mails et du trafic web
Les filtres de messagerie, la vérification des pièces jointes, le blocage des types de fichiers dangereux, l'anti-spam et la protection contre le phishing réduisent considérablement le risque. Du niveau navigateur, des filtres de réputation, un DNS sécurisé et l'interdiction de télécharger des fichiers exécutables depuis des sources non fiables aident également.
Cependant, les filtres ne remplacent pas l'attention. Certains e-mails semblent crédibles. Les utilisateurs doivent donc savoir comment vérifier l'expéditeur, le domaine, la pièce jointe et le lien avant d'ouvrir.
Sauvegarde comme principal moyen de réduire les dommages
Même la meilleure protection ne donne pas de garantie absolue. C'est pourquoi la sauvegarde est un élément clé de la protection contre les ransomwares. L'objectif de la sauvegarde n'est pas simplement d'« avoir une copie », mais d'avoir une copie que le ransomware ne pourra pas endommager.
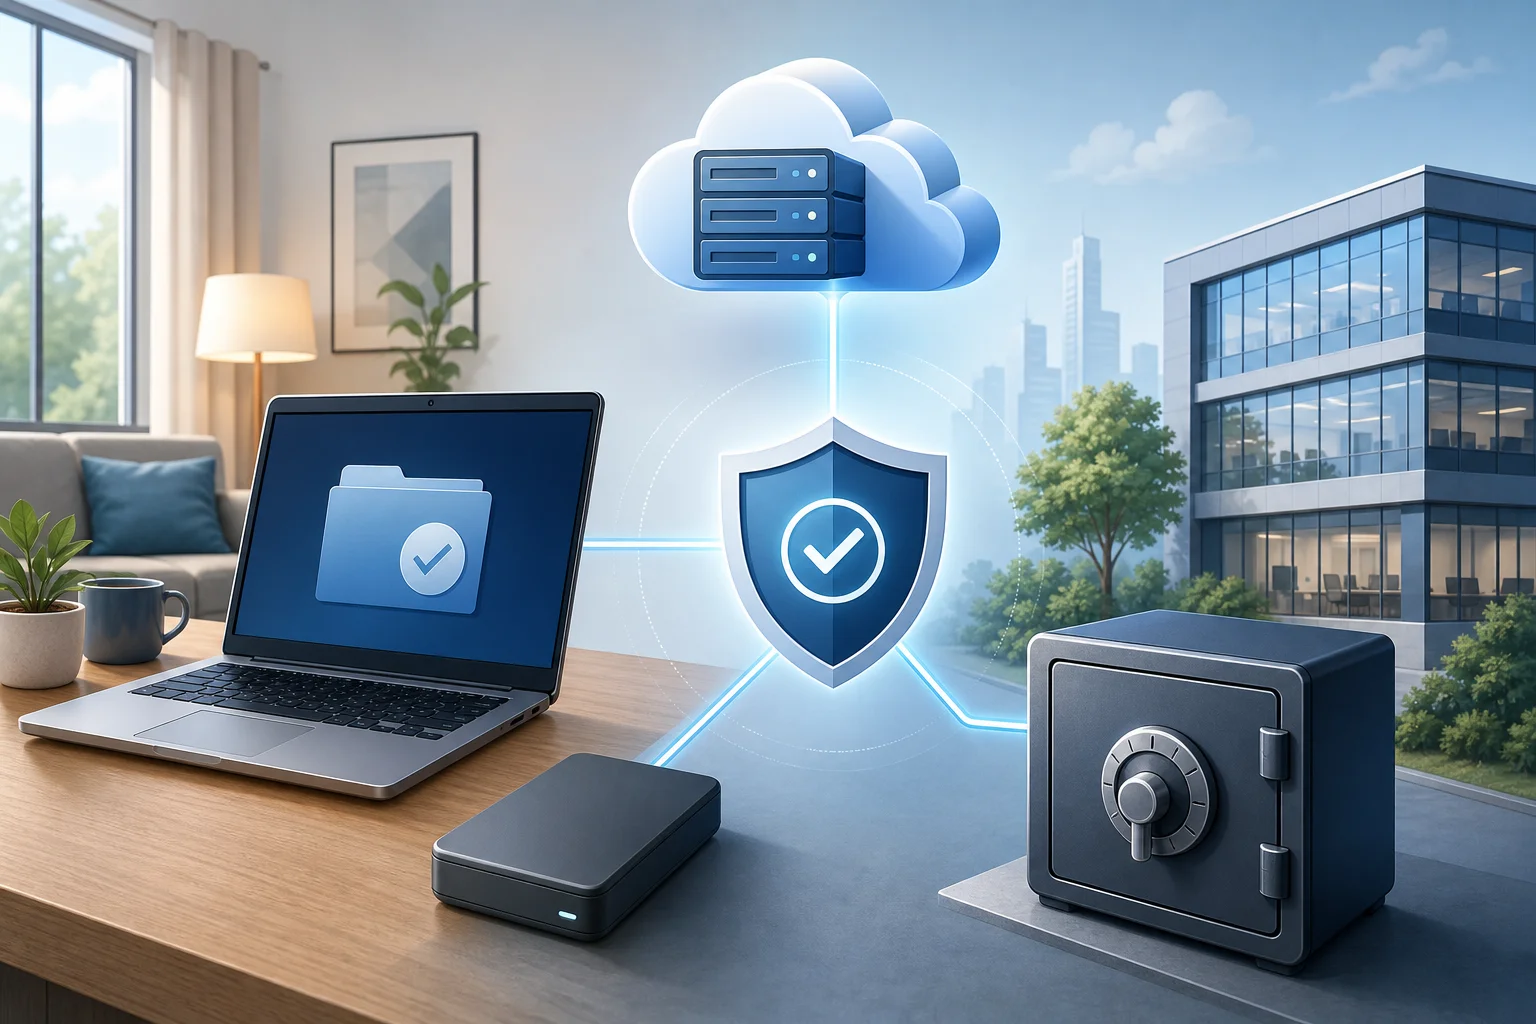
Règle 3-2-1 pour les sauvegardes
L'approche classique est la suivante :
- Gardez au moins trois copies de données : une principale et deux sauvegardes.
- Utilisez au moins deux types différents de supports ou de stockages.
- Conservez une copie séparément : hors du réseau principal, ailleurs ou dans un stockage cloud protégé.
Pour les entreprises, il convient d'ajouter un autre principe : une copie doit être immuable ou inaccessible pour les comptes ordinaires. C'est ce qu'on appelle une sauvegarde immuable. Si le ransomware a accès au domaine ou au serveur de fichiers, il ne doit pas être capable de supprimer les sauvegardes.
Quelles données sauvegarder en priorité
Commencez par un inventaire. La liste des données critiques comprend généralement :
- bases de données comptables et documents ;
- CRM, ERP et bases de clients ;
- contrats, factures, actes et documentation initiale ;
- projets de travail et fichiers sources ;
- archives de messagerie et correspondance importante ;
- configurations de serveurs, matériel réseau et applications ;
- clés, certificats et paramètres d'intégration ;
- données personnelles, si elles sont traitées dans l'entreprise.
Pour un utilisateur domestique, les priorités sont plus simples : documents, photos, vidéos, matériaux d'étude, mots de passe dans le gestionnaire de mots de passe, projets et fichiers non récupérables.
À quelle fréquence faire des sauvegardes
La fréquence dépend de la quantité de données que vous êtes prêt à perdre. Si une entreprise peut reprendre ses activités après avoir perdu un jour de données, une sauvegarde quotidienne peut suffire. Si chaque heure d'arrêt est critique, des copies plus fréquentes et des journaux de transactions sont nécessaires.
Il est utile de définir deux indicateurs :
- RPO — volume acceptable de perte de données dans le temps ;
- RTO — temps acceptable de restauration des activités.
Par exemple, si le RPO est de 4 heures, les copies doivent être effectuées plus souvent qu'une fois par jour. Si le RTO est de 2 heures, le processus de restauration doit être pratiqué à l'avance, et non pas imaginé pendant l'attaque.
Vérification de la restauration
Une sauvegarde sans vérification est une hypothèse, pas une protection. Restaurez régulièrement une copie de test et vérifiez si les fichiers s'ouvrent, si les bases de données démarrent et si les droits d'accès sont suffisants. Après des changements importants dans l'infrastructure, le test de restauration est particulièrement important.
Pour une petite entreprise, il suffit de créer un calendrier de vérifications : par exemple, restaurer des fichiers aléatoires une fois par mois, et vérifier le système clé dans son intégralité une fois par trimestre.
Plan d'action étape par étape pour se protéger contre les ransomwares
Voici un plan pratique que vous pouvez utiliser comme liste de contrôle. Il est adapté à une petite entreprise, un bureau, un freelance et un utilisateur domestique avancé.
- Dressez une liste des données et des appareils critiques. Déterminez où se trouvent les fichiers importants, qui y a accès et quels systèmes ne doivent pas être arrêtés longtemps.
- Configurez les sauvegardes selon la règle 3-2-1. Ajoutez une copie hors ligne ou un stockage immuable. Vérifiez la restauration avec des données de test.
- Mettez à jour les systèmes d'exploitation et les programmes. Activez les mises à jour automatiques là où c'est sûr. Pour les serveurs, configurez une fenêtre de maintenance régulière.
- Limitez les droits des utilisateurs. Supprimez les droits d'administrateur inutiles. Séparez l'accès aux dossiers par rôle. Désactivez les comptes inutilisés.
- Activez l'authentification multifactorielle. Commencez par les e-mails, les VPN, les services cloud, les comptes administrateurs et l'accès à distance.
- Fermez les accès à distance dangereux. Ne publiez pas RDP directement sur Internet. Utilisez un VPN, une restriction par IP et des journaux d'accès.
- Configurez un antivirus ou un EDR. Activez l'analyse comportementale, la protection contre les modifications de fichiers, le contrôle cloud et l'isolement automatique des menaces.
- Protégez les e-mails. Activez l'anti-spam, la vérification des pièces jointes et les mécanismes de domaine SPF, DKIM et DMARC pour les e-mails professionnels.
- Formez les utilisateurs. Montrez des exemples de phishing, expliquez les règles de manipulation des pièces jointes et créez un canal simple pour signaler des e-mails suspects.
- Préparez un plan de réaction. Décrivez qui alerter, comment déconnecter un appareil infecté, où se trouvent les sauvegardes et qui prend la décision de restauration.
Cette liste devrait être passée non pas une seule fois, mais régulièrement. L'infrastructure change : de nouveaux employés, services, ordinateurs portables, dossiers cloud et sous-traitants apparaissent.
Comparaison des mesures de protection par efficacité et complexité
| Mesure de protection | Ce que cela donne | Complexité de mise en œuvre | Priorité |
|---|---|---|---|
| Sauvegarde 3-2-1 | Permet de restaurer des données sans rançon | Moyenne | Très élevée |
| Authentification multifactorielle | Réduit le risque d'accès avec un mot de passe volé | Faible ou moyenne | Très élevée |
| Mises à jour régulières | Corrige des vulnérabilités connues | Faible | Élevée |
| Limitation des droits d'accès | Freine la propagation de l'attaque | Moyenne | Élevée |
| Protection des e-mails et anti-phishing | Bloque des scénarios d'infection courants | Moyenne | Élevée |
| Désactivation de RDP depuis Internet | Supprime un point d'entrée populaire | Faible | Élevée |
| Formation des employés | Réduit le risque d'erreurs | Faible | Moyen ou élevé |
| Segmentation du réseau | Limite le mouvement de l'attaquant | Moyenne ou élevée | Moyen |
| EDR et surveillance | Aident à détecter une attaque à un stade précoce | Moyenne | Moyen ou élevé |
Le tableau montre un principe important : il vaut mieux commencer non pas par les solutions les plus coûteuses, mais par des mesures qui couvrent les risques les plus fréquents. Les sauvegardes, MFA, mises à jour et limitation d'accès apportent un fort impact même dans une petite organisation.
Paramètres des postes de travail et des serveurs
Les postes de travail deviennent souvent le premier point d'infection. Les serveurs, en revanche, contiennent les données les plus précieuses. C'est pourquoi l'approche doit être différente, mais cohérente.
Que configurer sur les ordinateurs des utilisateurs
Pour les postes de travail, il est conseillé de mettre en œuvre les mesures suivantes :
- utiliser un système d'exploitation à jour ;
- activer les mises à jour automatiques de sécurité ;
- interdire aux utilisateurs ordinaires d'installer des programmes sans nécessité ;
- activer la protection contre les logiciels malveillants et les comportements suspects ;
- restreindre l'exécution de scripts depuis des dossiers temporaires et des pièces jointes de courriels ;
- afficher les extensions de fichiers, afin que l'utilisateur puisse voir la différence entre PDF et EXE ;
- interdire ou restreindre les macros provenant d'Internet ;
- configurer le verrouillage de l'écran et le chiffrement du disque sur les ordinateurs portables ;
- utiliser un gestionnaire de mots de passe au lieu de réutiliser un seul mot de passe.
Une attention particulière doit être accordée aux administrateurs locaux. Si tous les ordinateurs ont le même mot de passe administrateur local, une seule fuite peut entraîner une infection massive. Pour les environnements d'entreprise, il est préférable d'utiliser une gestion centralisée de ces mots de passe.
Que configurer sur les serveurs
Sur les serveurs, le contrôle d'accès, les mises à jour et la journalisation sont essentiels. Ne stockez pas les fichiers de travail et les sauvegardes sur le même serveur avec les mêmes droits. Séparez les comptes administratifs et utilisez des comptes distincts pour les tâches quotidiennes.
Pour les serveurs, les mesures suivantes sont utiles :
- installation des mises à jour selon un calendrier approuvé ;
- interdiction d'accès via des comptes partagés ;
- MFA pour les administrateurs et l'accès à distance ;
- restriction d'accès aux interfaces administratives par IP ;
- journalisation des connexions, des modifications de droits et des opérations massives sur les fichiers ;
- contrôle de l'intégrité des répertoires importants ;
- stockage séparé des sauvegardes ;
- vérification régulière des ports ouverts et des services superflus.
Si un serveur est accessible depuis Internet, il doit être considéré comme un objet à risque accru. Moins il y a de services ouverts, plus il est facile de contrôler la sécurité.
Protection des e-mails contre les ransomwares
Les e-mails restent l'un des principaux canaux d'attaque. Par conséquent, la prévention des infections par des ransomwares est impossible sans des règles de gestion des courriels.
Règles pour les utilisateurs
Les utilisateurs doivent comprendre les signes simples de risque :
- le courrier est arrivé sans avertissement et exige une action urgente ;
- l'adresse de l'expéditeur ressemble à un véritable, mais se démarque par une lettre ou un domaine ;
- la pièce jointe se trouve dans une archive protégée par mot de passe ;
- le document demande d'activer des macros ou de « permettre le contenu » ;
- le lien mène à un domaine non lié à l'organisation ;
- le texte contient des erreurs inhabituelles, des formulations étranges ou de la pression ;
- l'expéditeur demande de transférer de l'argent, de modifier des coordonnées ou de saisir un mot de passe.
Il est important de ne pas réprimander les employés pour les signalements concernant des e-mails suspects. Au contraire, un canal pratique pour vérifier réduit le risque. Il vaut mieux recevoir dix demandes supplémentaires que d'avoir un ransomware en cours.
Mesures techniques pour les e-mails
Du côté du domaine et du service de messagerie, il convient de configurer SPF, DKIM et DMARC. Ces mécanismes aident à réduire le risque de falsification de l'expéditeur. Les bacs à sable pour les pièces jointes, le blocage des fichiers exécutables, l'analyse des liens et les avertissements pour les e-mails d'expéditeurs externes sont également utiles.
Pour les entreprises qui travaillent activement avec des documents, il est judicieux de restreindre les macros. Si les macros sont vraiment nécessaires, elles peuvent être autorisées uniquement pour les documents signés provenant de sources fiables.
Rôle de l'antivirus, EDR et surveillance
Un antivirus ne doit pas être la seule ligne de défense, mais il reste un élément vital de la protection. Les outils de sécurité modernes analysent non seulement les signatures, mais aussi le comportement des programmes. Par exemple, le renommage massif et le cryptage des fichiers peuvent indiquer une attaque.
Les solutions EDR offrent davantage de possibilités : elles collectent les événements des postes de travail, aident à enquêter sur les incidents, isolent les dispositifs et permettent de suivre la chaîne d'actions de l'attaquant. Pour les petites entreprises, cela peut être excessif, mais pour les organisations avec une cinquantaine d'ordinateurs et des serveurs, cette approche est souvent justifiée.
Un minimum de configurations devrait comprendre :
- mise à jour régulière des bases et des composants de protection ;
- protection en temps réel activée ;
- blocage des scripts suspects ;
- contrôle des modifications dans des dossiers protégés ;
- envoi automatique des fichiers suspects pour analyse ;
- notifications à l'administrateur sur les événements critiques ;
- interdiction pour les utilisateurs de désactiver la protection sans autorisation.
Il est important de surveiller les faux positifs. Si le système de sécurité dérange constamment le travail, les utilisateurs commenceront à chercher des moyens de contournement. Les configurations doivent être strictes, mais gérables.
Formation des employés et règles d'hygiène numérique
Les mesures techniques fonctionnent mieux lorsque les utilisateurs comprennent les risques. La formation ne doit pas être une longue conférence annuelle. Il vaut mieux organiser des sessions courtes régulières, envoyer des exemples de phishing et analyser des situations réelles sans accusations.
Que chaque employé doit savoir
Le programme minimal couvre cinq sujets :
- Comment distinguer un e-mail de phishing d'un courriel ordinaire.
- Pourquoi il ne faut pas activer les macros et exécuter des fichiers inconnus.
- Comment vérifier les liens avant de cliquer.
- Pourquoi les mots de passe doivent être uniques.
- Où signaler une activité suspecte.
Il est utile de consolider les règles dans un court mémo. Il doit être simple : « ne pas ouvrir », « vérifier », « signaler », « ne pas entrer de mot de passe après un clic depuis un e-mail ». Des instructions complexes en période de stress fonctionnent rarement.
Comment organiser des exercices
Pour les entreprises, des envois de phishing éducatifs sont bénéfiques. Leur objectif n'est pas de punir, mais de montrer les faiblesses. Après l'exercice, il faut expliquer les signes d'un e-mail, passer en revue les erreurs et mettre à jour les instructions.
Il est également intéressant de réaliser des exercices de table sur un incident. Les participants discutent du scénario : un ordinateur est infecté, des fichiers chiffrés apparaissent sur le serveur de fichiers, une partie des employés ne peut ouvrir des documents. L'équipe doit comprendre qui déconnecte le réseau, qui vérifie les sauvegardes et qui communique avec la direction et les clients.
Que faire en cas de soupçon d'infection
Si vous remarquez un changement massif d'extensions de fichiers, l'apparition d'une note demandant une rançon, un ralentissement brutal du système ou des processus étranges, il est essentiel d'agir rapidement. N'essayez pas de « patienter un peu plus ». Chaque minute peut accroître les dommages.
Premières actions
- Déconnectez l'appareil du réseau : retirez le câble réseau, éteignez le Wi-Fi et le Bluetooth.
- Ne pas éteindre l'ordinateur, si possible, faites appel à un spécialiste de l'enquête. La mémoire vive peut contenir des traces importantes.
- Informez le responsable informatique ou le dirigeant via un canal convenu à l'avance.
- Ne branchez pas de disques externes et n'ouvrez pas de dossiers partagés.
- Consignez les signes : heure, nom de l'appareil, message des ravisseurs, extensions de fichiers modifiées.
- Vérifiez si des dossiers réseau, des serveurs et des répertoires cloud ont été touchés.
- Commencez la restauration seulement après l'isolement de la menace.
Pour un utilisateur domestique, le principal est de désactiver Internet et de ne pas connecter de disque de sauvegarde avant de vérifier le système. Sinon, le ransomware peut endommager les copies.
Faut-il payer la rançon
Un paiement ne garantit pas la restauration des fichiers. Les criminels peuvent ne pas envoyer de clé, envoyer un outil qui ne fonctionne pas ou exiger de l'argent à nouveau. De plus, le paiement soutient le schéma criminel et n'élimine pas la cause de l'infection.
Le bon chemin est l'isolement, l'enquête, la désinfection des systèmes et la restauration à partir de sauvegardes vérifiées. Si des données personnelles, un secret commercial ou des services critiques sont concernés, il est préférable de faire appel à des spécialistes de la sécurité de l'information et à des avocats.
Erreurs fréquentes lors de la protection contre les ransomwares
De nombreuses organisations mettent en place des mesures séparées, mais laissent des lacunes critiques. Voici les erreurs les plus courantes :
- les sauvegardes se trouvent dans le même réseau et sont accessibles par les mêmes administrateurs ;
- la restauration à partir de sauvegardes n'a jamais été vérifiée ;
- les employés travaillent constamment avec des droits d'administrateur ;
- un mot de passe est utilisé pour plusieurs services ;
- RDP est ouvert sur Internet sans VPN et MFA ;
- des programmes obsolètes restent sur les ordinateurs de travail « parce qu'ils sont nécessaires » ;
- les pièces jointes des e-mails des archives ne sont pas vérifiées ;
- il n'y a pas de liste de systèmes critiques et de personnes responsables ;
- les journaux d'événements ne sont pas collectés ou rapidement réécrits ;
- le plan de réaction n'existe que dans la tête d'un seul administrateur.
Corriger ces erreurs est souvent moins coûteux que de restaurer après une attaque. Commencez par les sauvegardes, l'accès et les mises à jour. Puis passez à la segmentation, au monitoring et aux exercices réguliers.
FAQ sur la prévention des virus de ransomware
Comment se protéger contre un virus de ransomware à domicile
Utilisez un système d'exploitation à jour, activez un antivirus, ne lancez pas de fichiers inconnus, conservez des données importantes en plusieurs copies et gardez une copie déconnectée de l'ordinateur. Utilisez également des mots de passe uniques et l'authentification multifactorielle pour les e-mails et le cloud.
Le stockage cloud aidera-t-il contre les ransomwares
Le cloud peut aider s'il a une histoire de versions et une restauration de fichiers supprimés. Mais la synchronisation à elle seule ne constitue pas une véritable sauvegarde. Si le ransomware modifie des fichiers dans le dossier local, les versions cryptées peuvent être synchronisées dans le cloud. Vérifiez donc les paramètres de versionnage et les délais de conservation.
Quel antivirus est meilleur contre les ransomwares
Il est plus important de s’intéresser aux fonctions incluses qu'au nom du produit : protection en temps réel, analyse comportementale, blocage des scripts suspects, contrôle des dossiers protégés et mises à jour régulières. Pour les entreprises, la gestion centralisée et les notifications à l'administrateur sont utiles.
Peut-on complètement éliminer le risque d'infection
Il est impossible d'éliminer complètement le risque. On peut cependant réduire considérablement la probabilité d'attaque et se préparer à la restauration. Pour cela, des sauvegardes, des mises à jour, MFA, restrictions des privilèges, protection des e-mails, formation des utilisateurs et un plan de réaction sont nécessaires.
À quelle fréquence faut-il vérifier les sauvegardes
Pour les données domestiques, il suffit de restaurer périodiquement des fichiers aléatoires, par exemple une fois par mois. Pour les entreprises, les vérifications doivent être régulières et documentées. Les systèmes critiques doivent être testés après des changements majeurs et selon un calendrier approuvé.
Que faire si les fichiers sont déjà cryptés
Isolez l'appareil, n'attachez pas de disques de sauvegarde, consignez les signes d'attaque et contactez un spécialiste. Vérifiez l'existence de sauvegardes saines et la possibilité de restaurer des versions antérieures des fichiers. Ne supprimez pas les traces avant analyse si l'incident a touché des systèmes importants.
Liste de contrôle rapide pour la prévention
Utilisez cette liste pour un auto-contrôle rapide :
- les données importantes ont été définies et listées ;
- les sauvegardes sont créées automatiquement ;
- une copie est stockée séparément ou protégée contre les modifications ;
- la restauration est vérifiée régulièrement ;
- les systèmes d'exploitation et les programmes sont mis à jour ;
- les utilisateurs n'ont pas de droits d'administrateur inutiles ;
- l'authentification multifactorielle est activée ;
- RDP et panneaux d'administration ne sont pas ouverts à Internet entier ;
- les e-mails filtrent les pièces jointes dangereuses et le phishing ;
- les macros provenant d'Internet sont limitées ;
- les employés savent où signaler les e-mails suspects ;
- il existe un plan de réaction à l'incident ;
- les journaux d'événements sont conservés et consultés ;
- les anciens comptes sont désactivés à temps.
Si au moins quelques points ne sont pas respectés, c'est un bon endroit pour commencer. Ne tentez pas d'accomplir tout d’un coup. Priorisez et avancez des risques les plus critiques vers les moins urgents.
Conclusion
La prévention des virus de ransomware commence par des actions simples mais disciplinées : sauvegardes fiables, mises à jour, authentification multifactorielle, limitation des privilèges et manipulation attentive des e-mails. Ensuite, la protection est renforcée par la segmentation du réseau, le monitoring, l'EDR et des entraînements réguliers. Vérifiez vos sauvegardes aujourd'hui, fermez les accès à distance inutiles et élaborez un bref plan de réaction — ces étapes aideront à protéger vos données et à restaurer rapidement les opérations en cas d'attaque.