マルウェア感染の予防: 家庭とビジネスのための実用ガイド
マルウェア感染の予防は、ransomware感染のリスクを低減し、身代金を払わずに迅速に復旧する手段のセットです。マルウェア感染は、ファイル、サーバー、またはワークステーションへのアクセスをブロックし、復号化のためにお金を要求します。本記事では、どのようにしてこれらのウイルスがシステムに侵入するのか、どの設定が実際に重要であるのか、バックアップの組織方法、従業員のトレーニング方法、インシデントが発生した際のアクションプランを考察します。
マルウェアとは何か、なぜ危険なのか
マルウェア、つまりransomwareは、ユーザーや企業のファイルを暗号化する悪意のあるプログラムです。その後、攻撃者は身代金を請求してきます。時には、被害者が支払わない場合、盗まれた文書を公開すると脅すこともあります。
マルウェアの主な危険は、単にファイルを失うことだけではありません。攻撃は、販売、製造、会計、顧客サポート、内部サービスを停止させる可能性があります。データが復元できたとしても、企業はしばしばシステムの確認、ワークステーションの再インストール、パスワードの変更、感染の原因調査に多くの時間を費やさなければなりません。
家庭ユーザーにとっても、影響は深刻です。写真、ドキュメント、アーカイブ、教材、プロジェクト、クラウドフォルダー内のデータが危険にさらされます。マルウェアが同期されるフォルダーにアクセスできた場合、暗号化されたバージョンのファイルがすぐにクラウドに流出する可能性があります。
マルウェアはどのようにコンピュータやサーバーに侵入するのか
予防策が効果的であるためには、典型的な感染経路を理解することが重要です。ほとんどの攻撃は、複雑なハッキングから始まるのではなく、基本的な防御の誤りから始まります。
フィッシングメールと悪意のある添付ファイル
攻撃者は、請求書、契約、履歴書、配送サービスからの通知、取引先からのリクエスト、または銀行からのメッセージを装ったメールを送信することがよくあります。添付ファイルには、アーカイブ、マクロ付きのドキュメント、実行可能ファイル、または偽のサイトへのリンクが含まれることがあります。
特に危険なのは、「今日中に支払う必要があります」、「あなたのアカウントはロックされています」、「契約を確認してください」、「急いでデータを確認してください」といった緊急性を感じさせるメールです。ユーザーがファイルを開き、マクロの実行を許可したり、偽のページにパスワードを入力したりすると、攻撃者は侵入点を得てしまいます。
ソフトウェアやオペレーティングシステムの脆弱性
更新が数か月行われていない場合、攻撃者は既知の脆弱性を利用できる可能性があります。リスクは、サーバー、リモートアクセス、VPNゲートウェイ、メールシステム、ブラウザ、オフィススイート、アーカイブ作業用のプログラムに対して特に高くなります。
セキュリティパッチは単なる形式的なものではありません。それらは既に研究者や犯罪者に知られている特定のバグを修正します。そのため、定期的な更新はマルウェアからの最も簡単かつ重要な防御手段の一つです。
弱いパスワードとRDPアクセス
リモートデスクトップ、管理パネル、SSH、VPN、そしてクラウドポータルは、パスワードを推測されやすいターゲットです。シンプルなパスワードが使用されたり、他のサービスのパスワードが再利用されたり、マルチファクター認証が実施されていない場合、リスクは急上昇します。
特に、RDPをインターネットに直接公開することは危険です。複雑なパスワードでも、攻撃面が広がる可能性があります。VPNを使用し、IP制限、リモートアクセスゲートウェイ、厳格なログインポリシーを設ける方が良いでしょう。
海賊版ソフトウェアと疑わしいダウンロード
クラック、アクティベーター、「無料」の有料ソフトウェア、そして未知のユーティリティは、悪意のあるコードを含んでいることがよくあります。ユーザーは自身で保護機能を無効にし、管理者権限でファイルを実行することで、感染経路を開いてしまいます。
ビジネスにとって、このシナリオは特に危険です。1台の感染したコンピュータがネットワーク全体、ファイルフォルダー、サーバーへの侵入点となる可能性があります。
マルウェア予防の基本原則
信頼できる防御は、複数の障壁の原則に基づいて構築されます。1つのレベルが機能しなかった場合、次は攻撃を止めるか、損害を軽減する必要があります。一つの設定をすべての問題に対する恒久的な解決策とは見なせません。技術的な対策、組織的な対策、ユーザー対策を組み合わせる必要があります。
最小権限の原則
ユーザーは、作業に必要な権限のみを持つべきです。従業員がコンピュータを管理する必要がないのであれば、管理者アカウントで作業すべきではありません。部署が財務アーカイブにアクセスする必要がない場合、アクセスを制限するべきです。
この原則は、マルウェアの拡散を制限します。悪意のあるソフトウェアが起動しても、ユーザーが暗号化できるファイルは少なくなり、重要なシステムにもアクセスできなくなります。
ネットワークと重要資源の分割
サーバー、ワークステーション、会計システム、生産セグメント、ゲストWi-Fiは、できるだけ分割すべきです。VLAN、ファイアウォール、およびアクセスポリシーを使用してこれを行います。目的はシンプルです:1台のコンピュータの感染が自動的にインフラ全体へのアクセスを許可するべきではありません。
小さなオフィスでは、少なくともゲストネットワークとワークネットワークを分けること、ファイルフォルダーへのアクセスを制限すること、すべてのデータを権限なしで共通フォルダーに保存しないことが有用です。
電子メールとウェブトラフィックの保護
メールフィルター、添付ファイルの検査、有害なファイルタイプのブロック、スパム対策、フィッシング防止は、リスクを大幅に低下させます。ブラウザレベルでは、評判フィルター、安全なDNS、信頼できないソースからの実行可能ファイルのダウンロード禁止が役立ちます。
ただし、フィルターは注意を怠ることを補うものではありません。一部のメールは信頼できるように見えます。ユーザーは、ファイルを開く前に送信者、ドメイン、添付ファイル、リンクを確認する方法を知っている必要があります。
バックアップは損害軽減の最良の方法
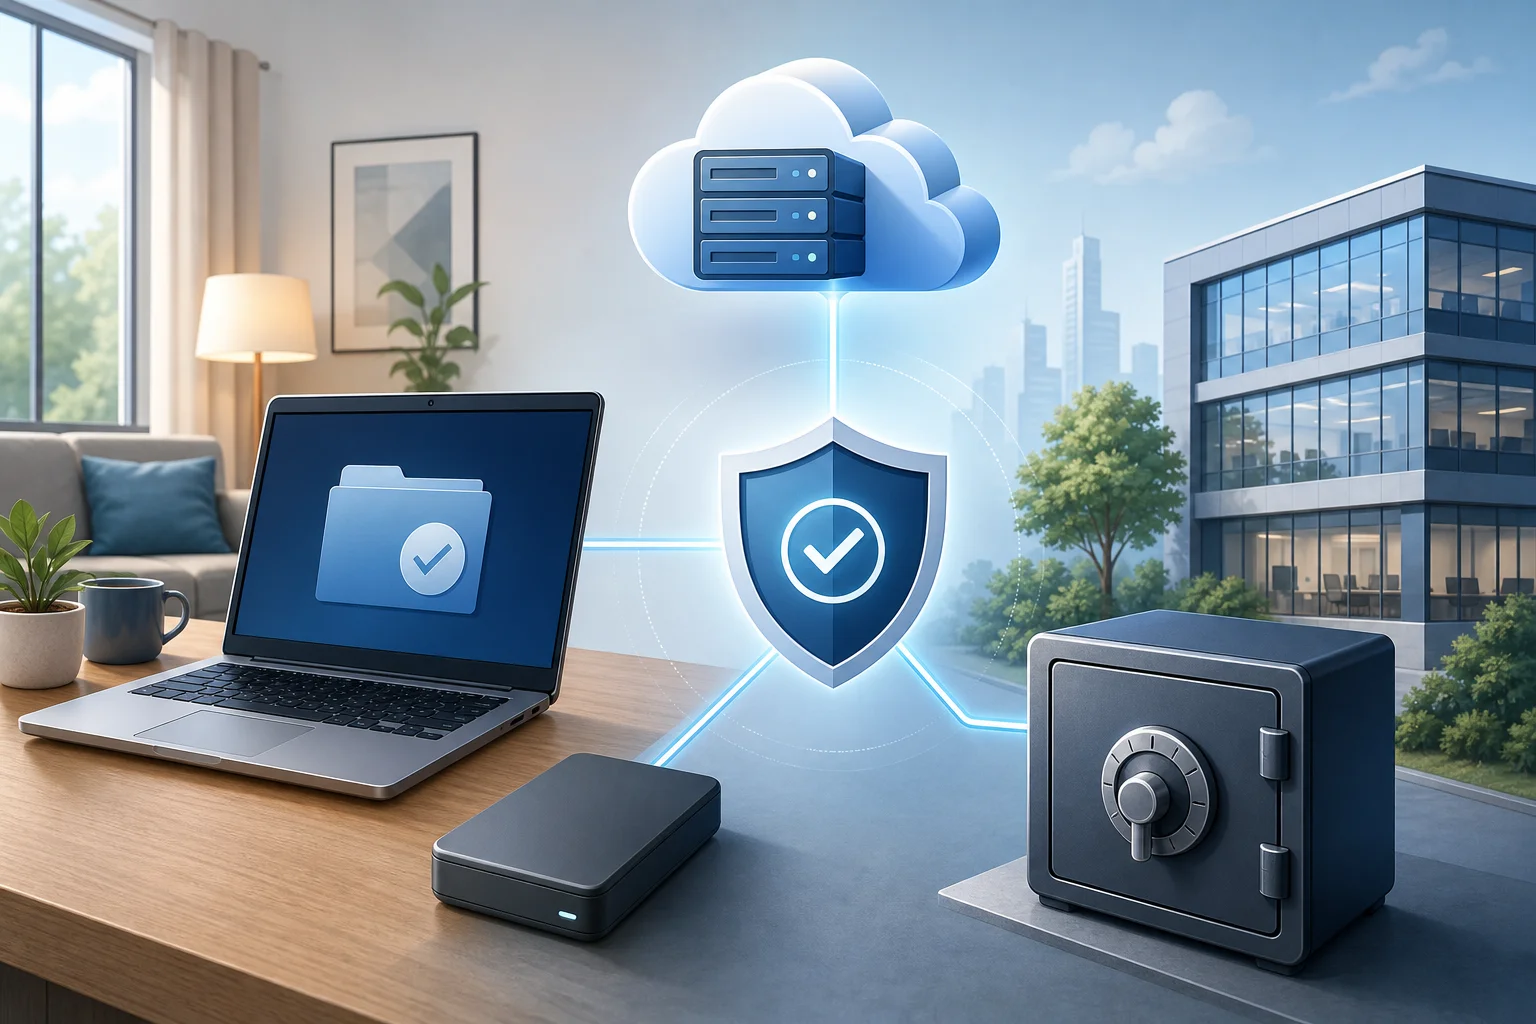
最高の防御でも、完全な保証はありません。そのため、バックアップはransomwareからの保護のための鍵となる要素です。バックアップの目的は単なる「コピーを持つこと」ではなく、マルウェアが破損させないコピーを持つことです。
バックアップの3-2-1ルール
クラシックなアプローチは次のようになります。
- データのバックアップとして、作業コピーと2つのバックアップを少なくとも3つ保存すること。
- 異なるタイプのメディアやストレージを少なくとも2つ使用します。
- 1つのコピーは、主要ネットワーク外、別の場所、または保護されたクラウドストレージに保存すること。
ビジネスの場合、もう1つの原則を追加すると良いでしょう:1つのコピーは変更できないか、通常のアカウントではアクセスできないようにすることです。これをイミュータブルバックアップまたは保護されたコピーと呼びます。マルウェアがドメインやファイルサーバーにアクセスした場合、バックアップを削除することはできません。
最初にバックアップするべきデータ
棚卸しから始めます。重要なデータのリストには通常、次のものが含まれます。
- 会計データベースとドキュメント;
- CRM、ERP、顧客データベース;
- 契約、請求書、業務文書;
- 作業プロジェクトとソースファイル;
- メールアーカイブと重要な通信;
- サーバー、ネットワーク機器、アプリケーションの設定;
- 鍵、証明書、統合設定;
- 会社で処理される個人データ。
家庭ユーザーにとっては、優先順位はシンプルです:ドキュメント、写真、ビデオ、教材、パスワードマネージャー内のパスワード、再ダウンロード不可能なプロジェクトやファイルです。
バックアップの頻度
頻度は失う準備ができているデータ量に依存します。会社が1日のデータの損失に対応できる場合、日次バックアップで十分かもしれません。ダウンタイムの1時間が重要な場合は、より頻繁なバックアップとトランザクションログが必要です。
2つの指標を定義することが有用です。
- RPO — 時間内での許容データ損失量;
- RTO — 業務復旧に要する時間。
例えば、RPOが4時間に等しい場合、バックアップは1日以上の間隔で作成されるべきです。RTOが2時間の場合、復旧プロセスは攻撃時に考案するのではなく、事前に確立されなければなりません。
復旧の確認
バックアップは確認がなければ仮定に過ぎず、防御とは言えません。定期的にテストコピーを復元し、ファイルが開くか、データベースが起動するか、アクセス権が十分かを確認します。インフラに大きな変更があった際には、復旧テストが特に重要です。
小規模ビジネスの場合、カレンダーで確認作業を行うのが良いでしょう。例えば、月に1回、選択したファイルを復元し、四半期ごとに重要なシステム全体をチェックします。
マルウェアからの防御のためのステップバイステップ計画
以下は、チェックリストとして使用できる実用的な計画です。小規模な企業、オフィス、フリーランサー、高度な家庭ユーザー向けに適しています。
- 重要なデータとデバイスのリストを作成します。 重要なファイルがどこに保存されているか、誰がアクセスできるのか、どのシステムを長時間停止することができないのかを特定します。
- バックアップを3-2-1ルールに基づいて設定します。 オフラインコピーまたはイミュータブルストレージを追加します。テストデータで復旧を確認します。
- オペレーティングシステムとプログラムを更新します。 安全な場所で自動更新を有効にします。サーバーには定期的なメンテナンスウィンドウを設定します。
- ユーザーの権限を制限します。 不要な管理者権限を取り除きます。役割によってフォルダーへのアクセスを分けます。使用されていないアカウントを無効にします。
- 多要素認証を有効にします。 メール、VPN、クラウドサービス、管理者アカウント、リモートアクセスから始めます。
- 危険なリモートアクセスを閉じます。 RDPをインターネットに直接公開しないでください。VPN、IP制限、ログの記録を使用します。
- アンチウイルスまたはEDRを設定します。 行動分析、ファイル変更の防止、クラウドスキャン、自動隔離の脅威を有効にします。
- メールを保護します。 スパム対策、添付ファイルの検査、企業メール用のSPF、DKIM、DMARCのドメインメカニズムを有効にします。
- ユーザーを教育します。 フィッシングの例を示し、添付ファイルの操作ルールを説明し、疑わしいメールの報告用の簡単なチャネルを作成します。
- 対応計画を用意します。 誰に通知するか、感染したデバイスを無効にする方法、バックアップがどこにあるか、復元の決定を下すのは誰かを説明します。
このリストは何度も確認するべきです。インフラは変化します。新しい従業員、サービス、ノートパソコン、クラウドフォルダー、外部請負業者が登場します。
効率と複雑さによる防御手段の比較
| 防御手段 | 何をもたらすか | 導入の難しさ | 優先順位 |
|---|---|---|---|
| バックアップ3-2-1 | データを身代金なしで復元可能にする | 中程度 | 非常に高い |
| 多要素認証 | 盗まれたパスワードによる侵入のリスクを減少させる | 低または中程度 | 非常に高い |
| 定期的な更新 | 既知の脆弱性を修正 | 低 | 高い |
| アクセス権の制限 | 攻撃の拡散を抑える | 中程度 | 高い |
| メール保護とフィッシング対策 | 一般的な感染シナリオをブロック | 中程度 | 高い |
| インターネットからのRDPの無効化 | よくある侵入ポイントを取り除く | 低 | 高い |
| 従業員の教育 | ミスのリスクを減少させる | 低 | 中程度または高い |
| ネットワークのセグメンテーション | 攻撃者の動きを制限する | 中程度または高い | 中程度 |
| EDRと監視 | 初期段階での攻撃の発見を助ける | 中程度 | 中程度または高い |
この表は重要な原則を示しています:最も高価なソリューションから始めるのではなく、最も頻繁なリスクを閉じる手段から始めるべきです。バックアップ、MFA、更新、アクセス制限は、小規模な組織でも強力な効果を発揮します。
ワークステーションとサーバーの設定
ワークステーションは、しばしば感染の最初のポイントになります。サーバーは、最も貴重なデータを保持します。そのため、アプローチは異なるが統一されるべきです。
ユーザーのコンピュータに設定する内容
ワークステーションには、次の対策を導入する必要があります。
- 現在のオペレーティングシステムを使用する;
- セキュリティの自動更新を有効にする;
- 必要がない限り、一般ユーザーにプログラムのインストールを禁止する;
- マルウェアや疑わしい行動からの保護を有効にする;
- 一時フォルダやメール添付ファイルからのスクリプトの実行を制限する;
- ファイルの拡張子を表示し、PDFとEXEの違いをユーザーに見せる;
- インターネットからのマクロを禁止または制限する;
- ノートパソコンでの画面ロックとディスク暗号化を設定する;
- パスワードの使い回しを避けるため、パスワードマネージャーを使用する。
特にローカル管理者に注意を払う必要があります。すべてのコンピュータで同じローカル管理者パスワードが使用されている場合、1回の漏洩で大規模な感染が発生する可能性があります。企業環境では、このようなパスワードを集中管理する方が良いでしょう。
サーバーに設定する内容
サーバーには、アクセス制御、更新、ログ管理が重要です。作業ファイルとバックアップを同一サーバーに同じ権限で保存しないでください。管理者アカウントを分け、日常生活のために別のアカウントを使用します。
サーバーに役立つ対策は次のとおりです。
- 定められたスケジュールに沿って更新を行う;
- 共通アカウントでのサインインを禁止する;
- 管理者やリモートアクセス用にMFAを使用する;
- IPによる管理インターフェースへのアクセス制限;
- サインイン、権限の変更、大規模なファイル操作の記録;
- 重要なディレクトリの整合性チェック;
- バックアップを別に保管する;
- 公開ポートと不要なサービスを定期的に確認する。
サーバーがインターネットからアクセス可能な場合、それは高リスクのオブジェクトとして扱う必要があります。開いているサービスを減らすほど、セキュリティを制御しやすくなります。
ransomwareからの電子メール保護
メールは依然として主な攻撃ルートの1つです。したがって、マルウェア感染の予防には、メールの取り扱いルールが不可欠です。
ユーザーへのルール
ユーザーには、リスクの簡単な兆候を説明する必要があります。
- メールが予期せず届き、緊急の行動を求める場合;
- 送信者のアドレスが本物に似ているが、1文字またはドメインが異なる場合;
- 添付ファイルがパスワード付きのアーカイブに含まれている場合;
- 書類がマクロの有効化や「コンテンツの許可」を求める場合;
- リンクが組織と無関係のドメインに誘導する場合;
- テキストに奇妙な誤字、不自然な表現、または圧迫感がある場合;
- 送信者が金銭の送金、明細の変更、またはパスワードの入力を求める場合。
従業員に疑わしいメールについて報告することで叱責しないようにすることが重要です。逆に、確認のための便利なチャネルを持つことでリスクが軽減されます。シフルウェアが発動するよりも、10件の不要な報告を受ける方が良いのです。
メールのための技術的対策
ドメインおよびメールサービスの側では、SPF、DKIM、DMARCを設定する必要があります。これらのメカニズムは、送信者の偽装リスクを低下させるのに役立ちます。添付ファイル用のサンドボックス、有害ファイルのブロック、リンクの分析、外部送信者からのメール用の警告も有用です。
文書を頻繁に扱う企業では、マクロを制限するべきです。マクロが本当に必要な場合は、信頼できるソースから署名されたドキュメントだけに許可することができます。
アンチウイルス、EDR、および監視の役割
アンチウイルスは唯一の防御ラインであるべきではありませんが、重要な保護要素であり続けます。現代のセキュリティ手段は、シグネチャだけでなく、プログラムの挙動も分析します。例えば、大量のファイル名の変更や暗号化は攻撃の兆候であり得ます。
EDRソリューションは、より多くの機能を提供します:ワークステーションからのイベントを収集し、インシデントを調査し、デバイスを隔離し、攻撃者の行動を追跡します。小規模ビジネスには過剰かもしれませんが、数十台のコンピュータやサーバーを持つ組織にとってはこのアプローチはしばしば正当化されます。
最低限の設定は、次のものを含むべきです。
- 定期的なセキュリティデータベースとコンポーネントの更新;
- リアルタイムでの保護が有効に設定されている;
- 疑わしいスクリプトをブロックする;
- 保護されたフォルダ内の変更を監視する;
- 疑わしいファイルを分析のために自動送信する;
- 重大なイベントに対する管理者への通知;
- ユーザーが許可なしに保護を無効にすることを禁止する。
その際、誤検出に注意を払うことが重要です。セキュリティシステムが常に作業を妨げている場合、ユーザーは回避策を探し始めるでしょう。設定は厳格であるべきですが管理可能である必要があります。
従業員の教育とデジタル衛生のルール
技術的対策は、ユーザーがリスクを理解することで効果が高まります。教育は年に1回の長い講義ではなく、短く定期的なセッションを行い、フィッシングの例を送信し、非難のない実際のケースを分析する方が良いです。
各従業員が知っておくべきこと
最低限のカリキュラムには5つのテーマが含まれます。
- フィッシングメールと通常のメールを区別する方法。
- マクロを有効にしたり、未知のファイルを実行したりしない理由。
- リンクをクリックする前に確認する方法。
- パスワードがユニークであるべき理由。
- 疑わしい活動について報告する場所。
ルールを簡潔なメモとしてまとめると良いです。「開かない」、「確認する」、「報告する」、「メールからアクセスしてパスワードを入力しない」などシンプルにするのが良いでしょう。複雑な指示は、ストレスの瞬間にはほとんど機能しません。
トレーニングを行う方法
企業向けに教育用のフィッシングメールの送信が有用です。その目的は罰することではなく、弱点を示すことです。トレーニングの後には、メールの兆候を説明し、誤りを分析し、指示を更新します。
また、インシデントに関するテーブルトレーニングも行うべきです。参加者はシナリオを検討し、コンピュータが感染し、ファイルサーバーに暗号化されたファイルが見つかり、一部の従業員が文書を開けないとします。チームは、誰がネットワークをシャットダウンし、誰がバックアップを確認し、誰が管理者やクライアントと話をするかを理解する必要があります。
感染が疑われる場合の対処法
ファイルの拡張子が大量に変更され、身代金の要求メモが現れ、システムが急に遅くなり、奇妙なプロセスが見られた場合、迅速に行動する必要があります。「もう少し様子を見る」と考えないでください。1分でも無駄にすることは、ダメージを増加させる可能性があります。
最初の行動
- デバイスをネットワークから切断します:ネットワークケーブルを抜き、Wi-FiとBluetoothをオフにします。
- 調査担当者が関与する可能性がある場合、コンピュータをオフにしないでください。RAMには重要な証拠が含まれている可能性があります。
- 合意済みのチャネルを通じてIT責任者または管理者に報告します。
- 外部ディスクを接続せず、共有フォルダーを開かないでください。
- 証拠を記録します:時間、デバイス名、身代金のメッセージ、変更されたファイルの拡張子。
- ネットワークフォルダー、サーバー、クラウドディレクトリに影響があったか確認します。
- 脅威を隔離した後にのみ復旧を始めます。
家庭ユーザーにとっては、重要なのはインターネットを切断し、システムをチェックするまでバックアップディスクを接続しないことです。そうしないと、マルウェアがコピーを破損する可能性があります。
身代金を払うべきか
支払いはファイルの回復を保証するものではありません。攻撃者は鍵を送信しない、動作しないツールを送る、または再度お金を要求する可能性があります。さらに、支払いは犯罪のスキームを支持し、感染の原因を除去するものではありません。
正しい道筋は、隔離、調査、システムのクリーニング、そして確認済みのバックアップからの復旧です。個人データ、商業機密、または重要なサービスに影響がある場合は、情報セキュリティの専門家や法律家に相談するべきです。
マルウェアからの防止策の一般的なエラー
多くの組織は、個々の対策を実施していますが、重要な隙間を残しています。以下は、最も一般的な誤りです。
- バックアップは同じネットワークにあり、同じ管理者にアクセス可能である;
- バックアップからの復旧は一度も確認されていない;
- 従業員は常に管理者権限で作業する;
- 同じパスワードが複数のサービスに使用されている;
- RDPはVPNやMFAなしでインターネット上に公開されている;
- 古いプログラムは「必要だから」と言ってワークコンピュータに残されている;
- メールの添付ファイルはアーカイブからチェックされていない;
- 重要なシステムと責任者のリストが存在しない;
- イベントログは収集されていないか、すぐに上書きされてしまう;
- 対応計画は一人の管理者の頭の中にのみ存在する。
これらのエラーを修正する方が、攻撃からの復旧よりもずっと安価であることがよくあります。バックアップ、アクセス、更新から始めましょう。その後、セグメンテーション、監視、定期的なトレーニングに移行します。
マルウェアからの防止策に関するFAQ
自宅でマルウェアから身を守るには
最新のオペレーティングシステムを使用し、アンチウイルスを有効にし、未知のファイルを実行せず、重要なデータを複数のコピーで保存し、1つのコピーをコンピュータから切り離して保管してください。また、メールやクラウドに対してユニークなパスワードと多要素認証を使用してください。
クラウドストレージはransomwareから助けるか
クラウドがバージョン履歴と削除ファイルの復元機能を持っている場合には、助けになる可能性があります。しかし、同期だけでは完全なバックアップとは言えません。マルウェアがローカルフォルダー内のファイルを変更すると、暗号化されたバージョンがクラウドに同期される恐れがあります。したがって、バージョニング設定と保存期間を確認してください。
ransomwareに対して最も優れたアンチウイルスはどれか
製品名よりも、搭載されている機能が重要です:リアルタイムでの保護、行動分析、疑わしいスクリプトのブロック、保護されたフォルダーの監視、定期的な更新が必要です。ビジネスには、集中管理と管理者への通知も役立ちます。
感染のリスクを完全に排除することは可能か
完全にリスクを排除することはできません。攻撃の可能性を大きく減少させ、復旧に備えることができます。それには、バックアップ、更新、MFA、権限制限、メール保護、ユーザー教育、および対応計画が必要です。
バックアップをどのくらいの頻度で確認すべきか
家庭データの場合、定期的に選択したファイルを復元するだけで十分ですが、たとえば月に1回などで大丈夫です。ビジネスの場合、確認は定期的かつ文書化されるべきです。重要なシステムは、大きな変更後や事前に承認されたスケジュールに基づいてテストするべきです。
すでにファイルが暗号化されている場合、どうするべきか
デバイスを隔離し、バックアップディスクを接続せず、攻撃の証拠を記録し、専門家に相談します。以前のバージョンのファイルを復元するためのクリーンなバックアップの有無を確認します。インシデントが重要なシステムに影響を与えた場合は、分析前に証拠を削除しないでください。
予防策のための簡潔なチェックリスト
迅速な自己チェックにこのリストを使用してください。
- 重要なデータは特定され、リストに入れられている;
- バックアップは自動的に作成されている;
- 1つのコピーは別に保管されてもしくは変更から保護されている;
- 復旧は定期的に確認されている;
- オペレーティングシステムとプログラムは更新されている;
- ユーザーに不要な管理者権限は与えられていない;
- 多要素認証が有効である;
- RDPや管理パネルが全インターネットに公開されていない;
- メールは危険な添付ファイルやフィッシングをフィルタリングしている;
- インターネットからのマクロは制限されている;
- 従業員は疑わしいメールについて報告する場所を知っている;
- インシデントへの対応計画がある;
- イベントログは保存され、確認されている;
- 古いアカウントは適時に無効化されている。
もしこれらの項目のいくつかが未達成であれば、良い開始点です。すべてを一日で行おうとしないでください。優先順位をつけ、最も重要なリスクから取り組んでください。
結論
マルウェア感染の予防は、信頼できるバックアップ、更新、マルチファクター認証、権限の制限、慎重なメール扱いといったシンプルで規律ある行動から始まります。その後、ネットワークのセグメンテーション、監視、EDR、定期的なトレーニングによって防御が強化されます。今日自分のバックアップを確認し、不要なリモートアクセスを閉じ、簡潔な対応計画を作成することで、データを保護し、攻撃時の迅速な復旧を図ることができます。