Prevención de virus de ransomware: guía práctica para el hogar y los negocios
La prevención de virus de ransomware es un conjunto de medidas que reduce el riesgo de infección por ransomware y ayuda a recuperarse rápidamente sin tener que pagar rescate. Los virus de ransomware bloquean el acceso a archivos, servidores o estaciones de trabajo, y luego piden dinero para desencriptarlos. En este artículo, veremos cómo entran en el sistema, qué configuraciones son realmente importantes, cómo organizar copias de seguridad, capacitar a los empleados y elaborar un plan de acción en caso de un incidente.
¿Qué son los virus de ransomware y por qué son peligrosos?
Un virus de ransomware es un programa malicioso que cifra los archivos de un usuario o empresa. Después de esto, los atacantes muestran una demanda de rescate. A veces, también amenazan con publicar documentos robados si la víctima no paga.
El principal peligro del ransomware no solo es la pérdida de archivos. Un ataque puede detener las ventas, la producción, la contabilidad, el soporte al cliente y los servicios internos. Incluso si se logran recuperar los datos, las empresas a menudo tienen que gastar tiempo en verificar los sistemas, reinstalar estaciones de trabajo, cambiar contraseñas e investigar las causas de la infección.
Para un usuario doméstico, las consecuencias también son graves. Se ponen en riesgo fotos, documentos, archivos, materiales de estudio, proyectos y datos en carpetas en la nube. Si el malware tiene acceso a un directorio sincronizado, las versiones cifradas de los archivos pueden rápidamente llegar a la nube.
¿Cómo entran los ransomware en computadoras y servidores?
Para que la prevención sea efectiva, es importante entender las vías comunes de infección. La mayoría de los ataques no comienzan con un hackeo complicado, sino con un error en la protección básica.
Correos electrónicos de phishing y archivos adjuntos maliciosos
Los atacantes a menudo disfrazan un correo como una factura, un acto, un currículum, una notificación de un servicio de entrega, una solicitud de un socio o un mensaje del banco. En el adjunto puede haber un archivo comprimido, un documento con macros, un archivo ejecutable o un enlace a un sitio falso.
Los correos que crean una sensación de urgencia son especialmente peligrosos: “pague hoy”, “su cuenta ha sido bloqueada”, “verifique el contrato”, “confirme los datos urgentemente”. El usuario abre el archivo, permite la ejecución de macros o ingresa una contraseña en una página falsa. Después de esto, el atacante obtiene un punto de entrada.
Vulnerabilidades en programas y sistemas operativos
Si no se instalan actualizaciones durante meses, los atacantes pueden explotar vulnerabilidades conocidas. El riesgo es mayor para servidores, accesos remotos, gateways VPN, sistemas de correo, navegadores, paquetes de oficina y programas para trabajar con archivos comprimidos.
Las actualizaciones de seguridad no son solo para “cumplir”. Cerran errores específicos que ya son conocidos por investigadores y delincuentes. Por lo tanto, la actualización regular es una de las medidas de protección más simples y importantes contra ransomware.
Contraseñas débiles y acceso por RDP
Escritorios remotos, paneles de administración, SSH, VPN y cuentas en la nube a menudo son el objetivo de ataques de fuerza bruta. Si se utiliza una contraseña simple, se repite una contraseña de otro servicio o no hay autenticación multifactor, el riesgo aumenta drásticamente.
Es especialmente peligroso publicar RDP directamente en Internet. Incluso con una contraseña compleja, esto aumenta la superficie de ataque. Es mejor usar VPN, restricciones por IP, gateways de acceso remoto y reglas estrictas de inicio de sesión.
Software pirata y descargas dudosas
Cracks, activadores, versiones "gratuitas" de programas de pago y utilidades desconocidas suelen contener código malicioso. El usuario mismo desactiva la protección, ejecuta el archivo con derechos de administrador y así abre el camino a la infección.
Para las empresas, este escenario es especialmente peligroso. Una computadora infectada puede convertirse en un punto de entrada a la red general, carpetas de archivos y servidores.
Principios básicos de prevención de virus de ransomware
Una protección confiable se construye sobre el principio de varias barreras. Si un nivel no funciona, el siguiente debe detener el ataque o minimizar el daño. No existe una sola configuración que resuelva el problema de forma permanente. Se necesita una combinación de medidas técnicas, organizativas y de usuario.
Principio de privilegios mínimos
El usuario solo debe tener los derechos necesarios para su trabajo. Si un empleado no necesita administrar la computadora, no debe operar con una cuenta de administrador. Si un departamento no necesita acceso a una carpeta con archivos financieros, debe ser cerrada.
Este principio limita la propagación del ransomware. Incluso si se ejecuta un programa malicioso, podrá dañar menos archivos y no tendrá acceso a sistemas críticos.
Segmentación de la red y recursos importantes
Es mejor dividir servidores, estaciones de trabajo, sistemas contables, segmentos de producción y Wi-Fi para invitados. Esto se puede hacer mediante VLAN, cortafuegos y reglas de acceso. El objetivo es simple: la infección de una computadora no debe dar automáticamente acceso a toda la infraestructura.
Para una pequeña oficina, es útil al menos separar la red de invitados de la de trabajo, limitar el acceso a las carpetas de archivos y no almacenar todos los datos en un mismo directorio compartido sin derechos.
Protección del correo electrónico y del tráfico web
Los filtros de correo, la verificación de archivos adjuntos, el bloqueo de tipos de archivos peligrosos, el antispam y la protección contra phishing reducen notablemente el riesgo. A nivel de navegador, ayudan filtros de reputación, DNS seguro y la prohibición de descargar archivos ejecutables de fuentes no confiables.
Sin embargo, los filtros no sustituyen la atención. Algunos correos parecen creíbles. Por lo tanto, los usuarios deben saber cómo verificar el remitente, el dominio, el adjunto y el enlace antes de abrirlo.
Copias de seguridad como principal forma de reducir daños
Incluso la mejor protección no garantiza una seguridad absoluta. Por eso, las copias de seguridad son un elemento clave en la protección contra ransomware. El objetivo de la copia de seguridad no es simplemente “tener una copia”, sino tener una copia que el ransomware no pueda estropear.
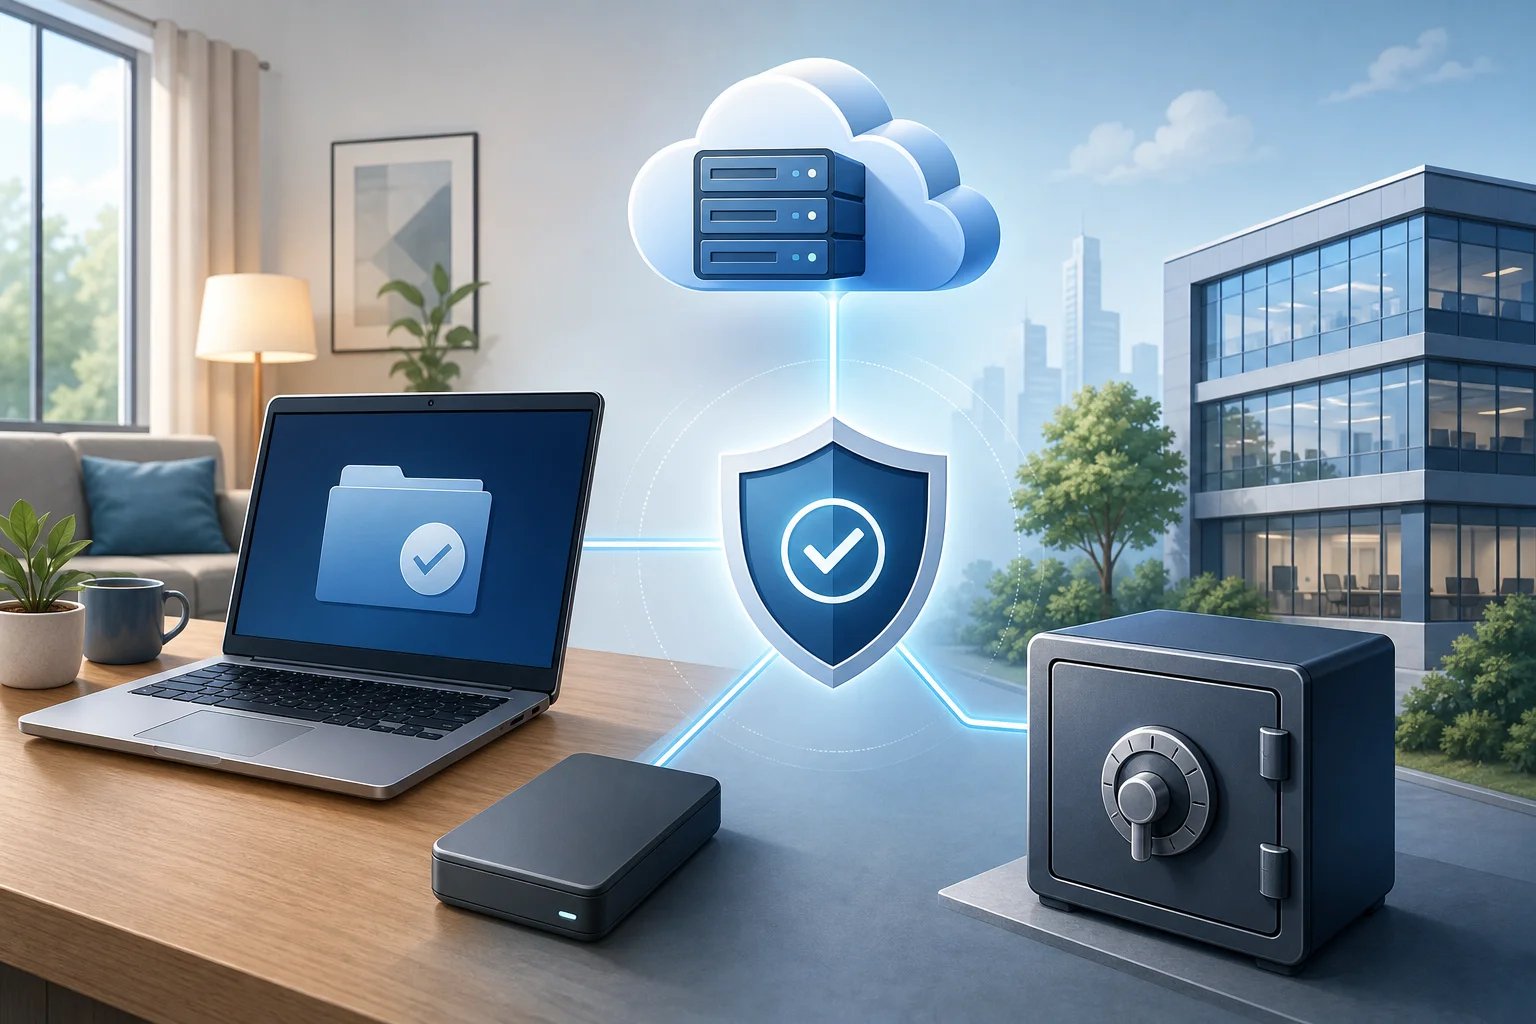
Regla 3-2-1 para copias de seguridad
El enfoque clásico es el siguiente:
- Mantén al menos tres copias de los datos: una activa y dos de respaldo.
- Usa al menos dos tipos diferentes de soportes o almacenamiento.
- Mantén una copia por separado: fuera de la red principal, en otro lugar o en un almacenamiento en la nube protegido.
Para las empresas, vale la pena añadir otro principio: una copia debe ser inmutable o inaccesible para las cuentas de usuario habituales. Esto se llama respaldo inmutable o copia protegida. Si el ransomware tiene acceso al dominio o servidor de archivos, no debe tener la capacidad de eliminar las copias de seguridad.
¿Qué datos se deben copiar primero?
Comienza con un inventario. La lista de datos críticos generalmente incluye:
- bases contables y documentos;
- CRM, ERP y bases de clientes;
- contratos, facturas, actos y documentación primaria;
- proyectos de trabajo y archivos fuente;
- archivos de correo y correspondencia importante;
- configuraciones de servidores, equipos de red y aplicaciones;
- claves, certificados y configuraciones de integraciones;
- datos personales, si son procesados en la empresa.
Para un usuario doméstico, las prioridades son más simples: documentos, fotos, videos, materiales de estudio, contraseñas en el gestor de contraseñas, proyectos y archivos que no se pueden volver a descargar.
¿Con qué frecuencia hacer copias de seguridad?
La frecuencia depende de cuánto datos estás dispuesto a perder. Si una empresa puede reanudar operaciones tras perder un día de datos, una copia de seguridad diaria puede ser suficiente. Si cada hora de inactividad es crítica, se necesitan copias más frecuentes y registros de transacciones.
Es útil determinar dos indicadores:
- RPO — volumen tolerable de pérdida de datos en el tiempo;
- RTO — tiempo tolerable para la recuperación de operaciones.
Por ejemplo, si el RPO es de 4 horas, las copias deben ser creadas con más frecuencia que una vez al día. Si el RTO es de 2 horas, el proceso de recuperación debe estar ensayado con antelación, y no ideado durante un ataque.
Verificación de la recuperación
Una copia de seguridad sin verificación es una suposición, no una protección. Restaura regularmente una copia de prueba y verifica si los archivos son accesibles, las bases de datos se inician y los permisos de acceso son suficientes. Después de cambios importantes en la infraestructura, la prueba de recuperación es especialmente importante.
Para una pequeña empresa, es suficiente llevar un calendario de verificaciones: por ejemplo, restaurar archivos selectos una vez al mes, y verificar todo el sistema clave una vez por trimestre.
Plan de acción paso a paso contra ransomware
A continuación, se presenta un plan práctico que se puede utilizar como lista de verificación. Es adecuado para una pequeña empresa, una oficina, un freelancer y un usuario doméstico avanzado.
- Elabora una lista de datos y dispositivos críticos. Determina dónde se almacenan los archivos importantes, quién tiene acceso a ellos y qué sistemas no pueden detenerse por mucho tiempo.
- Configura copias de seguridad según la regla 3-2-1. Añade una copia fuera de línea o un almacenamiento inmutable. Verifica la recuperación con datos de prueba.
- Actualiza sistemas operativos y programas. Activa las actualizaciones automáticas donde sea seguro. Para servidores, configura una ventana de mantenimiento regular.
- Limita los derechos de los usuarios. Elimina derechos de administrador innecesarios. Segmenta el acceso a las carpetas por roles. Desactiva cuentas no utilizadas.
- Activa la autenticación multifactor. Comienza con correo, VPN, servicios en la nube, cuentas de administrador y acceso remoto.
- Cierra el acceso remoto peligroso. No publiques RDP directamente en Internet. Usa VPN, restricciones por IP y registra accesos.
- Configura antivirus o EDR. Activa el análisis de comportamiento, protección contra cambios de archivos, verificación en la nube y aislamiento automático de amenazas.
- Protege el correo. Activa antispam, verifica adjuntos y mecanismos de dominio SPF, DKIM y DMARC para el correo corporativo.
- Capacita a los usuarios. Muestra ejemplos de phishing, explica las reglas para trabajar con archivos adjuntos y crea un canal sencillo para reportar correos sospechosos.
- Prepara un plan de respuesta. Describa a quién notificar, cómo desactivar un dispositivo infectado, dónde están las copias de seguridad y quién toma la decisión de recuperación.
Esta lista es mejor revisarla no una sola vez, sino regularmente. La infraestructura cambia: aparecen nuevos empleados, servicios, laptops, carpetas en la nube y contratistas externos.
Comparación de medidas de protección por efectividad y complejidad
| Medida de protección | Qué ofrece | Complejidad de implementación | Prioridad |
|---|---|---|---|
| Copia de seguridad 3-2-1 | Permite recuperar datos sin rescate | Media | Muy alta |
| Autenticación multifactor | Reduce el riesgo de acceso con contraseñas robadas | Baja o media | Muy alta |
| Actualizaciones regulares | Cierran vulnerabilidades conocidas | Baja | Alta |
| Limitación de derechos de acceso | Contiene la propagación del ataque | Media | Alta |
| Protección del correo y antiphishing | Bloquea escenarios comunes de infección | Media | Alta |
| Desactivación de RDP en Internet | Elimina un punto de entrada popular | Baja | Alta |
| Capacitación de empleados | Reduce el riesgo de errores | Baja | Media o alta |
| Segmentación de la red | Limita el movimiento del atacante | Media o alta | Media |
| EDR y monitoreo | Ayudan a detectar un ataque en sus primeras fases | Media | Media o alta |
La tabla muestra un principio importante: lo mejor es comenzar no con las soluciones más costosas, sino con medidas que cierren los riesgos más comunes. Las copias de seguridad, MFA, actualizaciones y limitación de acceso ofrecen un efecto fuerte incluso en una pequeña organización.
Configuraciones de estaciones de trabajo y servidores
Las estaciones de trabajo a menudo se convierten en el primer punto de infección. Los servidores, a su vez, contienen los datos más valiosos. Por lo tanto, el enfoque debe ser diferente, pero coherente.
Qué configurar en las computadoras de los usuarios
Es recomendable implementar las siguientes medidas en estaciones de trabajo:
- usar un sistema operativo actualizado;
- habilitar actualizaciones automáticas de seguridad;
- prohibir a los usuarios comunes instalar programas sin necesidad;
- activar protección contra malware y comportamientos sospechosos;
- restringir la ejecución de scripts desde carpetas temporales y correos adjuntos;
- mostrar extensiones de archivos, para que los usuarios vean la diferencia entre PDF y EXE;
- prohibir o restringir macros de Internet;
- configurar bloqueo de pantalla y cifrado de disco en laptops;
- utilizar un gestor de contraseñas en lugar de reutilizar una sola contraseña.
Se debe prestar especial atención a los administradores locales. Si todas las computadoras tienen la misma contraseña local de administrador, una sola filtración puede llevar a una infección masiva. Para un entorno corporativo, es mejor utilizar gestión centralizada de tales contraseñas.
Qué configurar en los servidores
En los servidores, el control de acceso, las actualizaciones y el registro de eventos son importantes. No almacenes archivos de trabajo y copias de seguridad en el mismo servidor con los mismos derechos. Separa las cuentas administrativas y utiliza cuentas diferentes para el trabajo diario.
Para los servidores, son útiles medidas como:
- instalar actualizaciones según un cronograma acordado;
- prohibir el acceso bajo cuentas compartidas;
- MFA para administradores y acceso remoto;
- limitar el acceso a interfaces administrativas por IP;
- registrar accesos, cambios de derechos y operaciones masivas con archivos;
- controlar la integridad de directorios importantes;
- almacenamiento separado de copias de seguridad;
- verificar regularmente puertos abiertos y servicios innecesarios.
Si el servidor es accesible desde Internet, debe ser considerado un objeto de alto riesgo. Cuantos menos servicios abiertos haya, más fácil será controlar la seguridad.
Protección del correo electrónico contra ransomware
El correo sigue siendo uno de los principales canales de ataque. Por lo tanto, la prevención de la infección por ransomware es imposible sin reglas para trabajar con correos.
Reglas para los usuarios
Se debe explicar a los usuarios los simples signos de riesgo:
- el correo llegó de manera inesperada y requiere acción urgente;
- la dirección del remitente se parece a la real, pero difiere en una letra o dominio;
- el adjunto está en un archivo comprimido protegido por contraseña;
- el documento solicita habilitar macros o "permitir contenido";
- el enlace lleva a un dominio no relacionado con la organización;
- el texto contiene errores inusuales, un tono extraño o presión;
- el remitente solicita transferir dinero, cambiar datos o introducir una contraseña.
Es importante no regañar a los empleados por reportar correos sospechosos. Al contrario, un canal conveniente para verificar reduce el riesgo. Es preferible recibir diez reportes innecesarios que un ransomware en funcionamiento.
Medidas técnicas para el correo
En el lado del dominio y del servicio de correo, es recomendable configurar SPF, DKIM y DMARC. Estos mecanismos ayudan a reducir el riesgo de suplantación del remitente. También son útiles las sandbox para los adjuntos, el bloqueo de archivos ejecutables, el análisis de enlaces y advertencias para correos de remitentes externos.
Para las empresas que trabajan con documentos de forma activa, es preferible limitar las macros. Si realmente se necesitan, se pueden permitir solo para documentos firmados de fuentes confiables.
El papel del antivirus, EDR y monitoreo
El antivirus no debe ser la única línea de defensa, pero sigue siendo un elemento importante de protección. Las soluciones de seguridad modernas analizan no solo las firmas, sino también el comportamiento de los programas. Por ejemplo, el renombrado masivo y el cifrado de archivos pueden ser un signo de un ataque.
Las soluciones EDR ofrecen más posibilidades: recopilan eventos de estaciones de trabajo, ayudan a investigar incidentes, a aislar dispositivos y a ver la cadena de acciones del atacante. Para pequeñas empresas, esto puede ser excesivo, pero para organizaciones con varias decenas de computadoras y servidores, este enfoque suele ser justificado.
El conjunto mínimo de configuraciones debe incluir:
- actualización regular de bases de datos y componentes de protección;
- activación de protección en tiempo real;
- bloqueo de scripts sospechosos;
- control de cambios en carpetas protegidas;
- envío automático de archivos sospechosos para análisis;
- notificaciones al administrador sobre eventos críticos;
- prohibición a los usuarios de desactivar la protección sin permiso.
Al mismo tiempo, es importante estar atentos a las falsas alarmas. Si el sistema de seguridad interfiere constantemente en el trabajo, los usuarios comenzarán a buscar formas de engañarlo. Las configuraciones deben ser estrictas pero manejables.
Capacitación de empleados y reglas de higiene digital
Las medidas técnicas funcionan mejor cuando los usuarios entienden los riesgos. La capacitación no debe ser una larga conferencia una vez al año. Es mejor realizar sesiones cortas y regulares, enviar ejemplos de phishing y analizar situaciones reales sin acusaciones.
Lo que cada empleado debe saber
El programa mínimo incluye cinco temas:
- Cómo distinguir un correo electrónico de phishing de uno común.
- Por qué no se deben habilitar macros y ejecutar archivos desconocidos.
- Cómo comprobar enlaces antes de hacer clic.
- Por qué las contraseñas deben ser únicas.
- Dónde reportar actividad sospechosa.
Es útil consolidar las reglas en un breve recordatorio. Debe ser simple: “no abras”, “verifica”, “reporta”, “no introduzcas contraseña después de hacer clic desde un correo”. Instrucciones complejas en momentos de estrés casi nunca funcionan.
Cómo realizar simulacros
Para las empresas, son útiles los correos de phishing de formación. Su objetivo no es castigar, sino señalar debilidades. Después del simulacro, se deben explicar las señales del correo, revisar errores y actualizar instrucciones.
También se deben realizar ejercicios de mesa sobre incidentes. Los participantes discuten un escenario: una computadora se ha infectado, archivos cifrados han aparecido en el servidor de archivos, parte de los empleados no puede abrir documentos. El equipo debe entender quién desconecta la red, quién verifica las copias de seguridad, quién se comunica con la gerencia y los clientes.
Qué hacer si se sospecha de una infección
Si notas cambios masivos en las extensiones de archivos, la aparición de una nota de rescate, una desaceleración repentina del sistema o procesos extraños, debes actuar rápido. No intentes “esperar un poco más”. Cada minuto puede aumentar el daño.
Primeras acciones
- Desconecta el dispositivo de la red: desconecta el cable de red, apaga el Wi-Fi y Bluetooth.
- No apagues la computadora si puedes llamar a un especialista en investigaciones. La memoria RAM puede contener pistas importantes.
- Notifica al responsable de TI o al líder por un canal previamente acordado.
- No conectes discos externos y no abras carpetas compartidas.
- Registra las señales: hora, nombre del dispositivo, mensaje de los secuestradores, extensiones de archivos cambiadas.
- Verifica si las carpetas de red, servidores y directorios en la nube están afectados.
- Comienza la recuperación solo después de aislar la amenaza.
Para un usuario doméstico, lo principal es desconectar Internet y no conectar un disco de respaldo hasta que se verifique el sistema. De lo contrario, el ransomware puede dañar las copias.
¿Debería pagar el rescate?
El pago no garantiza la recuperación de archivos. Los atacantes pueden no enviar la clave, enviar una herramienta no funcional o exigir dinero nuevamente. Además, el pago apoya el esquema criminal y no elimina la causa de la infección.
El camino correcto es el aislamiento, la investigación, la limpieza de sistemas y la recuperación desde copias de seguridad verificadas. Si se ven afectados datos personales, secretos comerciales o servicios críticos, es recomendable involucrar a especialistas en seguridad de la información y abogados.
Errores comunes en la protección contra ransomware
Muchas organizaciones implementan medidas aisladas, pero dejan vacíos críticos. Aquí están los errores más comunes:
- las copias de seguridad están en la misma red y son accesibles para los mismos administradores;
- la recuperación de la copia de seguridad nunca fue verificada;
- los empleados trabajan constantemente con derechos de administrador;
- una contraseña se usa para varios servicios;
- RDP está abierto en Internet sin VPN y MFA;
- programas desactualizados permanecen en las computadoras de trabajo "porque son necesarios";
- los archivos adjuntos de correo de archivos comprimidos no son verificados;
- no hay una lista de sistemas críticos y personas responsables;
- los registros de eventos no son recopilados o se sobrescriben rápidamente;
- el plan de respuesta existe solo en la mente de un administrador.
Corregir estos errores a menudo es más barato que recuperarse de un ataque. Comienza con copias de seguridad, acceso y actualizaciones. Luego, pasa a la segmentación, monitoreo y simulacros regulares.
FAQ sobre la prevención de virus de ransomware
¿Cómo protegerse contra un virus de ransomware en casa?
Utiliza un sistema operativo actualizado, activa el antivirus, no ejecutes archivos desconocidos, guarda datos importantes en varias copias y mantén una copia desconectada de la computadora. También utiliza contraseñas únicas y autenticación multifactor para correo y nube.
¿Ayudará el almacenamiento en la nube contra ransomware?
La nube puede ayudar, si tiene un historial de versiones y recuperación de archivos borrados. Pero la sincronización por sí sola no es una verdadera copia de seguridad. Si el ransomware modifica archivos en la carpeta local, las versiones cifradas pueden sincronizarse en la nube. Por lo tanto, verifica las configuraciones de versionado y el tiempo de almacenamiento.
¿Qué antivirus es mejor contra ransomware?
Es más importante no el nombre del producto, sino las funciones incluidas: protección en tiempo real, análisis de comportamiento, bloqueo de scripts sospechosos, control de carpetas protegidas y actualizaciones regulares. Para empresas, son útiles la gestión centralizada y notificaciones al administrador.
¿Es posible eliminar completamente el riesgo de infección?
No se puede eliminar el riesgo completamente. Sin embargo, es posible reducir significativamente la probabilidad de ataque y prepararse para la recuperación. Para esto, se necesitan copias de seguridad, actualizaciones, MFA, limitación de derechos, protección del correo, capacitación de usuarios y un plan de respuesta.
¿Con qué frecuencia se deben verificar las copias de seguridad?
Para datos domésticos, es suficiente restaurar copias de archivos selectos de vez en cuando, por ejemplo, una vez al mes. Para las empresas, las verificaciones deben ser regulares y documentadas. Los sistemas críticos deben ser probados después de cambios importantes y según un cronograma acordado.
¿Qué hacer si los archivos ya están cifrados?
Aísla el dispositivo, no conectes discos de respaldo, registra las señales de ataque y contacta a un especialista. Verifica la existencia de copias limpias y la posibilidad de recuperar versiones anteriores de los archivos. No borres evidencias antes del análisis, si el incidente afectó a sistemas importantes.
Lista de verificación breve de prevención
Utiliza esta lista para una autoevaluación rápida:
- los datos importantes están identificados y en una lista;
- las copias de seguridad se crean automáticamente;
- una copia se almacena por separado o es inmutable contra cambios;
- la recuperación se verifica regularmente;
- los sistemas operativos y programas se actualizan;
- los usuarios no tienen derechos de administrador innecesarios;
- la autenticación multifactor está habilitada;
- RDP y paneles de administración no están abiertos a toda la Internet;
- el correo filtra adjuntos peligrosos y phishing;
- las macros de Internet están limitadas;
- los empleados saben a dónde reportar correos sospechosos;
- hay un plan de respuesta a incidentes;
- los registros de eventos se guardan y revisan;
- las cuentas antiguas se desactivan a tiempo.
Si al menos algunos puntos no están cumplidos, este es un buen lugar para comenzar. No intentes hacerlo todo en un día. Establece prioridades y avanza desde los riesgos más críticos hacia los menos urgentes.
Conclusión
La prevención de virus de ransomware comienza con acciones simples pero disciplinadas: copias de seguridad confiables, actualizaciones, autenticación multifactor, limitación de derechos y atención cuidadosa al correo. Luego, la protección se refuerza mediante segmentación de red, monitoreo, EDR y simulacros regulares. Verifica tus copias hoy, cierra accesos remotos innecesarios y elabora un breve plan de respuesta: estos pasos ayudarán a preservar datos y a recuperar operaciones más rápidamente en caso de ataque.