Prävention von Ransomware-Viren: Praktischer Leitfaden für Zuhause und Unternehmen
Die Prävention von Ransomware-Viren ist eine Reihe von Maßnahmen, die das Risiko einer Infektion durch Ransomware verringern und helfen, sich schnell zu erholen, ohne ein Lösegeld zu zahlen. Ransomware-Viren blockieren den Zugriff auf Dateien, Server oder Arbeitsstationen und verlangen dann Geld für die Entschlüsselung. In diesem Artikel werden wir erörtern, wie sie in Systeme gelangen, welche Einstellungen wirklich wichtig sind, wie man Backups organisiert, Mitarbeiter schult und einen Notfallplan erstellt.
Was sind Ransomware-Viren und warum sind sie gefährlich?
Ein Ransomware-Virus ist ein Schadprogramm, das die Dateien eines Benutzers oder Unternehmens verschlüsselt. Danach zeigen die Angreifer eine Lösegeldforderung an. Manchmal drohen sie auch damit, gestohlene Dokumente zu veröffentlichen, wenn das Opfer nicht zahlt.
Die größte Gefahr von Ransomware liegt nicht nur im Verlust von Dateien. Ein Angriff kann Verkäufe, Produktion, Buchhaltung, Kundenservice und interne Dienste stoppen. Selbst wenn die Daten wiederhergestellt werden können, muss das Unternehmen oft Zeit aufwenden, um die Systeme zu überprüfen, Arbeitsstationen neu zu installieren, Passwörter zu ändern und die Ursachen der Infektion zu untersuchen.
Auch für den Heimbenutzer sind die Folgen ernsthaft. Fotos, Dokumente, Archive, Lernmaterialien, Projekte und Daten in Cloud-Ordnern stehen auf dem Spiel. Wenn das Schadprogramm Zugriff auf ein synchronisiertes Verzeichnis erhält, können die verschlüsselten Versionen der Dateien schnell auch in die Cloud gelangen.
Wie gelangen Ransomware in Computer und Server?
Um die Prävention effektiv zu gestalten, ist es wichtig, die typischen Infektionswege zu verstehen. Die meisten Angriffe beginnen nicht mit einem komplexen Hack, sondern mit einem Fehler in der grundlegenden Sicherheit.
Phishing-E-Mails und bösartige Anhänge
Angreifer tarnt oft die E-Mail als Rechnung, Vertrag, Lebenslauf, Benachrichtigung von einem Zustelldienst, Anfrage von einem Geschäftspartner oder Nachricht von einer Bank. Im Anhang kann ein Archiv, ein Dokument mit Makros, eine ausführbare Datei oder ein Link zu einer gefälschten Website sein.
Besonders gefährlich sind E-Mails, die ein Gefühl der Dringlichkeit erzeugen: "Zahlen Sie heute", "Ihr Konto wurde gesperrt", "Überprüfen Sie den Vertrag", "Bestätigen Sie die Daten dringend". Der Benutzer öffnet die Datei, erlaubt die Ausführung der Makros oder gibt ein Passwort auf einer gefälschten Seite ein. Danach erhält der Angreifer einen Einstiegspunkt.
Schwachstellen in Programmen und Betriebssystemen
Wenn Updates monatelang nicht installiert werden, können Angreifer bekannte Schwachstellen ausnutzen. Das Risiko ist höher für Server, Fernzugriffe, VPN-Gateways, E-Mail-Systeme, Browser, Office-Pakete und Programme zur Arbeit mit Archiven.
Sicherheits-Patches sind nicht „nur für die Show“. Sie beheben spezifische Fehler, die bereits Forschern und Kriminellen bekannt sind. Daher ist regelmäßige Aktualisierung eine der einfachsten und wichtigsten Maßnahmen zum Schutz vor Ransomware.
Schwache Passwörter und RDP-Zugriff
Remote-Desktop, Admin-Panels, SSH, VPN und Cloud-Accounts werden häufig zum Passwort-Guessing angegriffen. Wenn ein einfaches Passwort verwendet wird, dass sich von einem anderen Dienst wiederholt oder keine Mehrfaktorauthentifizierung vorhanden ist, steigt das Risiko erheblich.
Besonders gefährlich ist es, RDP direkt im Internet zu veröffentlichen. Selbst bei einem komplexen Passwort erhöht dies die Angriffsfläche. Es ist besser, VPN, IP-Beschränkungen, Remote-Access-Gateways und strenge Anmelderichtlinien zu verwenden.
Piratensoftware und fragwürdige Downloads
Keygens, Aktivatoren, „kostenlose“ Versionen kostenpflichtiger Software und unbekannte Tools enthalten oft bösartigen Code. Der Benutzer deaktiviert selbst den Schutz, führt die Datei mit Administratorrechten aus und öffnet so den Weg für eine Infektion.
Für Unternehmen ist ein solches Szenario besonders gefährlich. Ein infizierter Computer kann zum Einstiegspunkt in das gesamte Netzwerk, in Dateifreigaben und Server werden.
Grundprinzipien zur Prävention von Ransomware-Viren
Umfassender Schutz basiert auf dem Prinzip mehrerer Barrieren. Wenn eine Ebene nicht funktioniert, sollte die nächste den Angriff stoppen oder den Schaden verringern. Es gibt keine einzige Einstellung, die das Problem dauerhaft löst. Es ist eine Kombination aus technischen, organisatorischen und benutzerspezifischen Maßnahmen erforderlich.
Prinzip der minimalen Berechtigungen
Ein Benutzer sollte nur die Berechtigungen erhalten, die er für seine Arbeit benötigt. Wenn ein Mitarbeiter keinen Zugriff auf den Rechner benötigt, sollte er nicht mit einem Administrator-Konto arbeiten. Wenn einer Abteilung kein Zugang zum Ordner mit Finanzarchiven benötigt wird, sollte dieser gesperrt werden.
Dieses Prinzip schränkt die Verbreitung der Ransomware ein. Selbst wenn das Schadprogramm ausgeführt wird, kann es weniger Dateien schädigen und erhält keinen Zugang zu kritischen Systemen.
Segmentierung von Netzwerk und wichtigen Ressourcen
Server, Arbeitsstationen, Buchhaltungssysteme, Produktionssegmente und Gast-Wi-Fi sollten besser getrennt werden. Dies kann durch VLANs, Firewalls und Zugriffsregeln realisiert werden. Das Ziel ist einfach: Eine Infektion eines Computers sollte nicht automatisch den Zugriff auf die gesamte Infrastruktur gewähren.
Für ein kleines Büro ist es hilfreich, zumindest das Gastnetz von dem Arbeitsnetz zu trennen, den Zugriff auf Dateifreigaben zu beschränken und keine Daten in einem gemeinsamen Verzeichnis ohne Berechtigungen zu speichern.
Schutz von E-Mail und Web-Traffic
E-Mail-Filter, die Überprüfung von Anhängen, die Blockierung gefährlicher Dateitypen, Antispam und Phishing-Schutz verringern das Risiko erheblich. Auf Browser-Ebene helfen Reputationsfilter, sicherer DNS und das Verbot von Downloads von ausführbaren Dateien aus unsicheren Quellen.
Allerdings ersetzen Filter nicht die Wachsamkeit. Einige E-Mails sehen plausibel aus. Daher sollten Benutzer wissen, wie sie den Absender, die Domain, den Anhang und den Link vor dem Öffnen überprüfen können.
Backup als wichtigste Methode zur Schadensbegrenzung
Selbst der beste Schutz bietet keine absolute Garantie. Daher ist Backup ein wesentlicher Bestandteil des Schutzes vor Ransomware. Das Ziel eines Backups besteht nicht nur darin, „eine Kopie zu haben“, sondern eine Kopie, die die Ransomware nicht beschädigen kann.
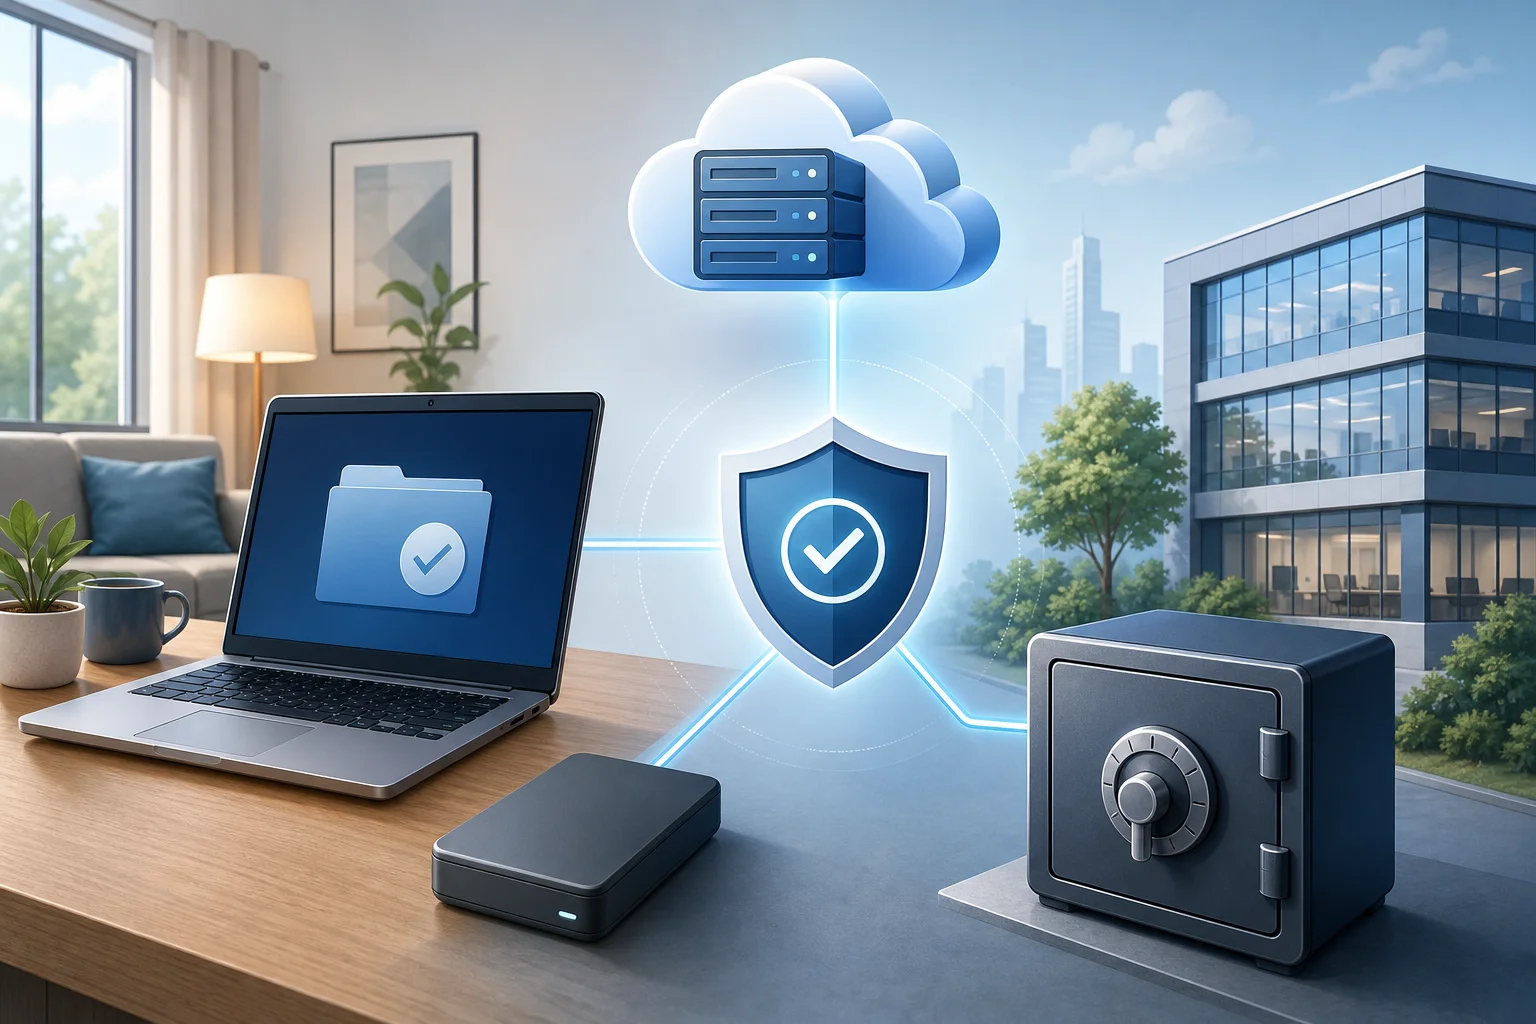
3-2-1 Regel für Backups
Der klassische Ansatz sieht folgendes vor:
- Halten Sie mindestens drei Kopien der Daten: eine aktive und zwei Backups.
- Verwenden Sie mindestens zwei verschiedene Arten von Speichermedien oder Speichern.
- Halten Sie eine Kopie separat: außerhalb des Hauptnetzwerks, an einem anderen Standort oder in einem sicheren Cloud-Speicher.
Für Unternehmen sollten Sie noch einen weiteren Grundsatz hinzufügen: eine Kopie sollte unveränderlich oder für gewöhnliche Benutzerkonten unzugänglich sein. Dies wird als immutables Backup oder geschützte Kopie bezeichnet. Wenn die Ransomware Zugriff auf die Domain oder den Datei-Server erhalten hat, darf sie keine Backups löschen können.
Welche Daten zuerst sichern?
Beginnen Sie mit einer Inventur. Die Liste kritischer Daten umfasst in der Regel:
- Buchhaltungsdaten und Dokumente;
- CRM, ERP und Kundendaten;
- Verträge, Rechnungen, Protokolle und Primärdokumente;
- Arbeitsprojekte und Quelldateien;
- E-Mail-Archive und wichtige Korrespondenz;
- Konfigurationen von Servern, Netzwerkgeräten und Anwendungen;
- Schlüssel, Zertifikate und Einrichtungseinstellungen;
- personenbezogene Daten, wenn sie im Unternehmen verarbeitet werden.
Für Heimanwender sind die Prioritäten einfacher: Dokumente, Fotos, Videos, Lernmaterialien, Passwörter im Passwort-Manager, Projekte und Dateien, die nicht erneut heruntergeladen werden können.
Wie häufig sollte man Backups erstellen?
Die Häufigkeit hängt davon ab, wie viele Daten Sie bereit sind zu verlieren. Wenn ein Unternehmen die Arbeit nach dem Verlust eines Tages Daten wieder aufnehmen kann, kann ein tägliches Backup ausreichen. Wenn jede Stunde Ausfallzeit entscheidend ist, sind häufigere Kopien und Transaktionsprotokolle erforderlich.
Es ist hilfreich, zwei Kennzahlen zu ermitteln:
- RPO — akzeptables Datenverlustvolumen im Zeitverlauf;
- RTO — akzeptable Wiederherstellungszeit der Arbeit.
Wenn beispielsweise der RPO vier Stunden beträgt, sollten die Kopien häufiger als einmal täglich erstellt werden. Wenn der RTO zwei Stunden beträgt, muss der Wiederherstellungsprozess im Voraus geübt werden, anstatt während eines Angriffs entwickelt zu werden.
Wiederherstellungstest
Ein Backup ohne Test ist eine Annahme, keine Sicherheit. Stellen Sie regelmäßig eine Testkopie wieder her und überprüfen Sie, ob die Dateien geöffnet werden, Datenbanken gestartet werden und ob die Zugriffsrechte ausreichend sind. Nach größeren Änderungen in der Infrastruktur ist der Wiederherstellungstest besonders wichtig.
Für kleine Unternehmen reicht es aus, einen Prüfungszeitraum festzulegen: z.B. einmal im Monat Auswahldateien wiederherzustellen, und einmal im Quartal das zentrale System vollständig zu überprüfen.
Schritt-für-Schritt-Plan zum Schutz vor Ransomware
Im Folgenden finden Sie einen praktischen Plan, der als Checkliste verwendet werden kann. Er eignet sich für ein kleines Unternehmen, ein Büro, einen Freelancer und erfahrene Heimanwender.
- Erstellen Sie eine Liste kritischer Daten und Geräte. Bestimmen Sie, wo wichtige Dateien gespeichert sind, wer Zugang zu ihnen hat und welche Systeme nicht lange gestoppt werden können.
- Richten Sie Backups gemäß der 3-2-1 Regel ein. Fügen Sie eine Offline-Kopie oder einen unveränderlichen Speicher hinzu. Überprüfen Sie die Wiederherstellung mit Testdaten.
- Aktualisieren Sie Betriebssysteme und Programme. Aktivieren Sie automatische Updates, wo dies sicher ist. Für Server richten Sie regelmäßige Wartungsfenster ein.
- Einschränken Sie die Benutzerrechte. Entfernen Sie unnötige Administratorrechte. Teilen Sie den Zugriff auf Ordner nach Rollen auf. Deaktivieren Sie nicht verwendete Konten.
- Aktivieren Sie die Mehrfaktorauthentifizierung. Beginnen Sie mit E-Mail, VPN, Cloud-Diensten, Admin-Konten und Fernzugriff.
- Schließen Sie gefährlichen Fernzugriff. Veröffentlichen Sie RDP nicht direkt im Internet. Nutzen Sie VPN, IP-Beschränkungen und Protokollierungen von Anmeldungen.
- Richten Sie Antivirus oder EDR ein. Aktivieren Sie Verhaltensanalysen, Schutz vor Dateiintegrität, Cloud-Prüfung und automatische Isolierung von Bedrohungen.
- Schützen Sie E-Mails. Aktivieren Sie Antispam, die Überprüfung von Anhängen und Domain-Mechanismen SPF, DKIM und DMARC für Unternehmens-E-Mails.
- Schulen Sie die Benutzer. Zeigen Sie Beispiele für Phishing, erklären Sie die Regeln für den Umgang mit Anhängen und schaffen Sie einen einfachen Kanal zur Meldung verdächtiger E-Mails.
- Bereiten Sie einen Reaktionsplan vor. Beschreiben Sie, wen Sie benachrichtigen, wie Sie infizierte Geräte vom Netz trennen, wo die Backups sind und wer die Entscheidung über die Wiederherstellung trifft.
Eine solche Liste sollte nicht nur einmal durchgegangen werden, sondern regelmäßig. Die Infrastruktur ändert sich: Neue Mitarbeiter, Dienste, Laptops, Cloud-Ordner und externe Auftragnehmer kommen hinzu.
Vergleich der Schutzmaßnahmen nach Effektivität und Komplexität
| Maßnahme | Was sie bietet | Komplexität der Implementierung | Priorität |
|---|---|---|---|
| Backup 3-2-1 | Ermöglicht die Wiederherstellung von Daten ohne Lösegeld | Mittel | Sehr hoch |
| Mehrfaktorauthentifizierung | Verringert das Risiko des Zugriffs durch ein gestohlenes Passwort | Niedrig oder mittel | Sehr hoch |
| Regelmäßige Updates | Schließen bekannte Schwachstellen | Niedrig | Hoch |
| Einschränkung der Zugriffsrechte | Bremst die Verbreitung des Angriffs | Mittel | Hoch |
| E-Mail-Schutz und Antiphishing | Blockiert gängige Infektionsszenarien | Mittel | Hoch |
| Abschalten von RDP im Internet | Entfernt einen beliebten Einstiegspunkt | Niedrig | Hoch |
| Schulung von Mitarbeitern | Verringert das Risiko von Fehlern | Niedrig | Mittel oder hoch |
| Segmentierung des Netzwerks | Beschränkt die Bewegungsfreiheit des Angreifers | Mittel oder hoch | Mittel |
| EDR und Monitoring | Helfen, Angriffe in einem frühen Stadium zu erkennen | Mittel | Mittel oder hoch |
Die Tabelle zeigt einen wichtigen Grundsatz: Man sollte nicht bei den teuersten Lösungen anfangen, sondern mit den Maßnahmen beginnen, die die häufigsten Risiken beseitigen. Backups, MFA, Updates und Zugriffsbegrenzungen erzielen auch in kleinen Organisationen starke Effekte.
Einstellungen für Arbeitsstationen und Server
Arbeitsstationen sind oft der erste Punkt der Infektion. Server enthalten wiederum die wertvollsten Daten. Daher sollte der Ansatz unterschiedlich, aber konsistent sein.
Was sollte auf Benutzer-Computern eingestellt werden?
Auf Arbeitsstationen sollten folgende Maßnahmen umgesetzt werden:
- aktuelle Betriebssysteme verwenden;
- automatische Sicherheitsupdates aktivieren;
- den normalen Benutzern die Installation von Programmen ohne Notwendigkeit verweigern;
- Schutz vor Malware und verdächtigem Verhalten aktivieren;
- Startskripte aus temporären Ordnern und E-Mail-Anhängen beschränken;
- Dateierweiterungen anzeigen, damit der Benutzer den Unterschied zwischen PDF und EXE sieht;
- Makros aus dem Internet verbieten oder einschränken;
- Bildschirmblockierung und Festplattenverschlüsselung auf Laptops aktivieren;
- einen Passwort-Manager verwenden, anstatt ein Passwort mehrfach zu verwenden.
Besondere Aufmerksamkeit sollte den lokalen Administratoren gewidmet werden. Wenn überall dasselbe lokale Administratorpasswort verwendet wird, kann ein Leak zu einer massiven Infektion führen. In der Unternehmensumgebung ist es besser, eine zentrale Verwaltung solcher Passwörter zu verwenden.
Was sollte auf Servern eingestellt werden?
Auf Servern sind Zugriffskontrolle, Updates und Protokollierung wichtig. Halten Sie Arbeitsdateien und Backups nicht auf demselben Server mit denselben Rechten. Trennen Sie administrative Konten und verwenden Sie separate Konten für die tägliche Arbeit.
Für Server sind folgende Maßnahmen nützlich:
- Installation von Updates nach einem genehmigten Zeitplan;
- Sperrung des Zugriffs mit allgemeinen Konten;
- MFA für Administratoren und Fernzugriff;
- Zugang zu Verwaltungsoberflächen nach IP einschränken;
- Protokollierung von Anmeldungen, Änderungen von Rechten und Massenoperationen mit Dateien;
- Integritätskontrolle wichtiger Verzeichnisse;
- getrennte Speicherung von Backups;
- regelmäßige Überprüfung offener Ports und unnötiger Dienste.
Wenn ein Server aus dem Internet erreichbar ist, sollte er als Objekt erhöhten Risikos betrachtet werden. Je weniger offene Dienste vorhanden sind, desto einfacher ist es, die Sicherheit zu kontrollieren.
Schutz von E-Mails vor Ransomware
E-Mails bleiben einer der Hauptangriffswege. Daher ist die Prävention einer Infektion durch Ransomware ohne Regeln für den Umgang mit E-Mails nicht möglich.
Regeln für Benutzer
Benutzern sollten einfache Risikomerkmale erklärt werden:
- Die E-Mail kam unerwartet an und erfordert sofortiges Handeln;
- Die Absenderadresse ähnelt der echten, unterscheidet sich aber durch einen Buchstaben oder eine Domain;
- Der Anhang befindet sich in einem passwortgeschützten Archiv;
- Das Dokument fordert auf, Makros zu aktivieren oder „Inhalte zuzulassen“;
- Der Link führt zu einer Domain, die nicht mit der Organisation verbunden ist;
- Der Text enthält ungewöhnliche Fehler, seltsame Anrede oder Druck;
- Der Absender fordert dazu auf, Geld zu überweisen, Kontodaten zu ändern oder ein Passwort einzugeben.
Es ist wichtig, Mitarbeiter nicht für Meldungen über verdächtige E-Mails zu tadeln. Im Gegenteil, ein komfortabler Kanal zur Überprüfung verringert das Risiko. Es ist besser, zehn unnötige Anfragen zu erhalten, als einen gestarteten Ransomware-Angriff.
Technische Maßnahmen für E-Mails
Auf der Seite der Domain und des E-Mail-Services sollten Sie SPF, DKIM und DMARC konfigurieren. Diese Mechanismen helfen, das Risiko von Absenderfälschungen zu verringern. Sandboxes für Anhänge, die Blockierung von ausführbaren Dateien, Linkanalysen und Warnungen für E-Mails von externen Absendern sind ebenfalls nützlich.
Für Unternehmen, die aktiv mit Dokumenten arbeiten, sollte der Einsatz von Makros eingeschränkt werden. Wenn Makros wirklich benötigt werden, sollten sie nur für signierte Dokumente aus vertrauenswürdigen Quellen erlaubt werden.
Die Rolle von Antivirus, EDR und Monitoring
Antivirus sollte nicht die einzige Verteidigungslinie sein, bleibt aber ein wichtiger Bestandteil des Schutzes. Moderne Sicherheitslösungen analysieren nicht nur Signaturen, sondern auch das Verhalten von Programmen. Zum Beispiel kann eine massenhafte Umbenennung und Verschlüsselung von Dateien ein Anzeichen für einen Angriff sein.
EDR-Lösungen bieten mehr Möglichkeiten: sie sammeln Ereignisse von Arbeitsstationen, helfen bei der Untersuchung von Vorfällen, isolieren Geräte und zeigen die Kette der Handlungen des Angreifers. Für kleine Unternehmen mag dies übertrieben sein, aber für Organisationen mit mehreren Dutzend Computern und Servern ist dieser Ansatz häufig gerechtfertigt.
Die minimale Konfiguration sollte Folgendes umfassen:
- Regelmäßige Aktualisierung der Schutzkomponenten und -datenbanken;
- Echtzeitschutz aktiviert;
- Blockierung verdächtiger Skripte;
- Kontrolle von Änderungen in geschützten Ordnern;
- Automatische Analyse verdächtiger Dateien;
- Benachrichtigungen an den Administrator über kritische Ereignisse;
- Benutzern das Deaktivieren des Schutzes ohne Genehmigung verbieten.
Es ist auch wichtig, auf Fehlalarme zu achten. Wenn das Sicherheitssystem ständig der Arbeit im Weg steht, werden die Benutzer nach Schlupflöchern suchen. Die Einstellungen sollten strikt, aber handhabbar sein.
Schulung der Mitarbeiter und Regeln der digitalen Hygiene
Technische Maßnahmen funktionieren besser, wenn die Benutzer die Risiken verstehen. Die Schulung sollte kein langes, jährliches Seminar sein. Es ist besser, kurze, regelmäßige Sitzungen abzuhalten, Beispiele für Phishing zu versenden und reale Situationen ohne Schuldzuweisungen zu besprechen.
Was sollte jeder Mitarbeiter wissen?
Das minimale Programm umfasst fünf Themen:
- Wie man Phishing-E-Mails von normalen E-Mails unterscheidet.
- Warum man keine Makros aktivieren und unbekannte Dateien ausführen sollte.
- Wie man Links vor dem Klicken überprüft.
- Warum Passwörter einzigartig sein sollten.
- An wen man verdächtige Aktivitäten melden kann.
Es ist hilfreich, die Regeln in einem kurzen Merkblatt festzuhalten. Sie sollten einfach sein: „nicht öffnen“, „überprüfen“, „melden“, „kein Passwort eingeben, wenn man von einer E-Mail weitergeleitet wird“. Komplexe Anweisungen funktionieren in Stressmomenten fast nie.
Wie man Übungen durchführt
Für Unternehmen sind Schulungsphishing-Kampagnen nützlich. Ihr Ziel ist nicht zu bestrafen, sondern Schwachstellen zu zeigen. Nach dem Training sollten die Merkmale der E-Mail erklärt, Fehler besprochen und die Anleitungen aktualisiert werden.
Es ist auch ratsam, Tischübungen für Vorfälle durchzuführen. Die Teilnehmer diskutieren ein Szenario: ein Computer wurde infiziert, auf dem Datei-Server sind verschlüsselte Dateien erschienen, Teile der Mitarbeiter können Dokumente nicht öffnen. Das Team muss verstehen, wer das Netzwerk trennt, wer die Backups überprüft, wer mit der Geschäftsleitung und den Kunden kommuniziert.
Was tun bei Verdacht auf eine Infektion?
Wenn Sie eine massenhafte Änderung der Dateierweiterungen, das Erscheinen einer Lösegeldforderung, eine plötzlich langsame Systemreaktion oder seltsame Prozesse bemerken, müssen Sie schnell handeln. Versuchen Sie nicht, „noch ein bisschen zu beobachten“. Jede Minute kann den Schaden vergrößern.
Erste Maßnahmen
- Trennen Sie das Gerät vom Netzwerk: ziehen Sie das Netzwerkkabel heraus, schalten Sie Wi-Fi und Bluetooth aus.
- Schalten Sie den Computer nicht aus, wenn Sie die Möglichkeit haben, einen Forensikspezialisten zu engagieren. Der RAM kann wichtige Spuren enthalten.
- Informieren Sie die verantwortliche IT-Person oder den Leiter über den zuvor vereinbarten Kanal.
- Schließen Sie externe Laufwerke nicht an und öffnen Sie keine gemeinsamen Ordner.
- Dokumentieren Sie die Anzeichen: Zeitpunkt, Gerätename, Lösegeldnachricht, geänderte Dateierweiterungen.
- Überprüfen Sie, ob Netzwerkordner, Server und Cloud-Verzeichnisse betroffen sind.
- Beginnen Sie mit der Wiederherstellung, sobald die Bedrohung isoliert ist.
Für einen Heimanwender ist es wichtig, das Internet zu trennen und kein Backup-Laufwerk anzuschließen, bis das System überprüft wurde. Andernfalls kann die Ransomware auch Kopien beschädigen.
Sollten Sie das Lösegeld zahlen?
Eine Zahlung garantiert nicht die Wiederherstellung der Dateien. Angreifer können den Schlüssel nicht senden, ein nicht funktionierendes Tool zur Verfügung stellen oder erneut Geld verlangen. Darüber hinaus unterstützt die Zahlung das kriminelle Schema und beseitigt nicht die Ursache der Infektion.
Der richtige Weg ist Isolation, Untersuchung, Reinigung der Systeme und Wiederherstellung aus geprüften Backups. Wenn personenbezogene Daten, Geschäftsgeheimnisse oder kritische Dienste betroffen sind, sollten Experten für Informationssicherheit und Anwälte hinzugezogen werden.
Häufige Fehler beim Schutz vor Ransomware
Viele Organisationen implementieren einzelne Maßnahmen, lassen aber kritische Lücken. Hier sind die häufigsten Fehler:
- Backups befinden sich im selben Netzwerk und sind denselben Administratoren zugänglich;
- Die Wiederherstellung von Backups wurde niemals überprüft;
- Mitarbeiter arbeiten ständig mit Administratorrechten;
- Ein Passwort wird für mehrere Dienste verwendet;
- RDP ist ohne VPN und MFA im Internet offen;
- Veraltete Programme bleiben auf Arbeitscomputern "weil sie gebraucht werden";
- E-Mail-Anhänge aus Archiven werden nicht überprüft;
- Es gibt keine Liste kritischer Systeme und verantwortlicher Personen;
- Ereignisprotokolle werden nicht gesammelt oder schnell überschrieben;
- Der Reaktionsplan existiert nur im Kopf eines Administrators.
Diese Fehler zu beheben ist oft günstiger, als sich von einem Angriff zu erholen. Beginnen Sie mit Backups, Zugängen und Updates. Dann gehen Sie zu Segmentierung, Monitoring und regelmäßigen Übungen über.
FAQ zur Prävention von Ransomware-Viren
Wie schützt man sich vor Ransomware-Viren zu Hause?
Verwenden Sie ein aktuelles Betriebssystem, aktivieren Sie Antivirus, führen Sie keine unbekannten Dateien aus, speichern Sie wichtige Daten in mehreren Kopien und halten Sie eine Kopie vom Computer getrennt. Nutzen Sie auch eindeutige Passwörter und Mehrfaktorauthentifizierung für E-Mail und Cloud.
Hilft Cloud-Speicher gegen Ransomware?
Die Cloud kann helfen, wenn sie über eine Versionshistorie und Wiederherstellung gelöschter Dateien verfügt. Aber Synchronisation allein ist kein vollwertiges Backup. Wenn die Ransomware Dateien im lokalen Ordner ändert, können die verschlüsselten Versionen in die Cloud synchronisiert werden. Überprüfen Sie daher die Einstellungen zur Versionierung und Speicherfristen.
Welcher Antivirus ist am besten gegen Ransomware-Viren?
Wichtiger als der Produktname sind die enthaltenen Funktionen: Echtzeitschutz, Verhaltensanalysen, Blockierung verdächtiger Skripte, Kontrolle geschützter Ordner und regelmäßige Updates. Für Unternehmen sind zentrale Verwaltung und Benachrichtigungen an den Administrator nützlich.
Kann das Risiko einer Infektion vollständig ausgeschlossen werden?
Das Risiko kann nie vollständig ausgeschlossen werden. Die Wahrscheinlichkeit eines Angriffs kann jedoch erheblich verringert werden, und es kann sich auf die Wiederherstellung vorbereitet werden. Dazu sind Backups, Updates, MFA, Zugriffsbegrenzungen, E-Mail-Schutz, Benutzerschulungen und ein Reaktionsplan erforderlich.
Wie oft sollten Backups überprüft werden?
Für private Daten reicht es aus, die Auswahldateien regelmäßig, beispielsweise einmal im Monat, wiederherzustellen. Für Unternehmen sollten die Prüfungen regelmäßig und dokumentiert sein. Kritische Systeme sollten nach größeren Änderungen und nach einem genehmigten Zeitplan getestet werden.
Was tun, wenn Dateien bereits verschlüsselt sind?
Isolieren Sie das Gerät, schließen Sie keine Backup-Laufwerke an, dokumentieren Sie die Anzeichen eines Angriffs und wenden Sie sich an einen Spezialisten. Überprüfen Sie, ob saubere Backups vorhanden sind und ob eine Wiederherstellung früherer Dateiversionen möglich ist. Löschen Sie keine Spuren, bis eine Analyse erfolgt ist, wenn der Vorfall wichtige Systeme betroffen hat.
Kurze Checkliste zur Prävention
Verwenden Sie diese Liste für eine schnelle Selbstüberprüfung:
- Wichtige Daten sind definiert und in der Liste enthalten;
- Backups werden automatisch erstellt;
- Eine Kopie wird separat aufbewahrt oder vor Änderungen geschützt;
- Die Wiederherstellung wird regelmäßig überprüft;
- Betriebssysteme und Programme werden aktualisiert;
- Benutzer haben keine unnötigen Administratorrechte;
- Die Mehrfaktorauthentifizierung ist aktiviert;
- RDP und Admin-Panels sind nicht für das gesamte Internet geöffnet;
- E-Mails filtern gefährliche Anhänge und Phishing;
- Makros aus dem Internet sind eingeschränkt;
- Mitarbeiter wissen, an wen sie verdächtige E-Mails melden können;
- Es gibt einen Reaktionsplan für Vorfälle;
- Ereignisprotokolle werden gespeichert und überprüft;
- Alte Konten werden rechtzeitig deaktiviert.
Wenn auch nur einige Punkte nicht erfüllt sind, ist dies ein guter Ausgangspunkt. Versuchen Sie nicht, alles an einem Tag zu erledigen. Setzen Sie Prioritäten und arbeiten Sie von den kritischsten Risiken zu weniger dringenden voran.
Fazit
Die Prävention von Ransomware-Viren beginnt mit einfachen, aber disziplinierten Maßnahmen: zuverlässigen Backups, Updates, Mehrfaktorauthentifizierung, Zugriffsrechten und sorgfältigem Umgang mit E-Mails. Danach wird der Schutz durch Netzwerksegmentierung, Monitoring, EDR und regelmäßige Schulungen verstärkt. Überprüfen Sie noch heute Ihre Backups, schließen Sie unnötigen Fernzugriff und erstellen Sie einen kurzen Reaktionsplan — diese Schritte helfen, Daten zu schützen und die Arbeit bei einem Angriff schneller wiederherzustellen.