كيف توفر في الأمان السيبراني دون فقدان الحماية
كيف توفر في الأمان السيبراني دون فتح الباب للهجمات؟ الإجابة ليست في شراء أرخص الحلول أو تعطيل الحماية. يظهر التوفير عندما تفهم المخاطر الحقيقية، وتزيل الأدوات الزائدة، وتضبط النظافة الأساسية، وتدرب الناس. في هذه المقالة، سنناقش أين يمكن تقليل النفقات حقاً، وأين يكون التوفير خطيراً. هذه المادة تناسب الشركات الصغيرة، والمشاريع الفردية، والفرق التي لا تمتلك قسم أمان معلومات مخصص، والمدراء الذين يريدون الحصول على أقصى حماية بميزانية معقولة.
غالباً ما ينظر إلى الأمان السيبراني على أنه مجموعة مكلفة من الأنظمة المعقدة: برامج مكافحة الفيروسات، جدران الحماية، الماسحات، أنظمة إدارة معلومات الأمن (SIEM)، إدارة حقوق البيانات (DLP)، المدققون، اختبارات الاختراق، والمراقبة على مدار الساعة. لكن في الممارسة العملية، تبدأ نسبة كبيرة من الحوادث بأشياء بسيطة: كلمات مرور ضعيفة، عدم وجود نسخ احتياطية، تحديثات غير مثبتة، إعدادات وصول غير دقيقة، والتصيد الاحتيالي. لذلك، فإن أفضل نهج هو أولاً معالجة المخاطر الأساسية، ثم الاستثمار بشكل محدد في الأدوات المناسبة لمؤسستك.
لماذا يبدأ التوفير في الأمان السيبراني بتقييم المخاطر
ليس من المنطقي تخفيض النفقات إذا لم يكن من الواضح ما الذي تحميه بالضبط. بالنسبة لشركة صغيرة، قد تكون موقع الويب، ونظام إدارة علاقات العملاء (CRM)، والبريد الإلكتروني، والمحاسبة أكثر أهمية من البنية التحتية الداخلية المعقدة. بالنسبة لمتجر الإنترنت، تعتبر العمليات المالية، والبيانات الشخصية للعملاء، والوصول إلى لوحة الإدارة عوامل حاسمة. ولشركة إنتاج، فإن توفر الأنظمة، والوصول عن بعد للمهندسين، والحماية من برامج الفدية أمر بالغ الأهمية.
ابدأ ليس بشراء منتج، بل بإجراء جرد قصير. سيساعدك ذلك في رؤية أي الأصول مهمة حقاً، وأين يتم تخزين البيانات، ومن لديه الوصول إليها. بعد ذلك، سيكون من الأسهل فهم التدابير التي ستحقق أكبر فائدة بأقل تكلفة.
ماذا يجب حسابه أولاً
قم بإعداد قائمة بالأصول والعمليات:
- البريد الإلكتروني المؤسسي;
- الموقع والنطاقات;
- أنظمة CRM وERP والمحاسبة;
- التخزين السحابي والمستندات;
- أجهزة الكمبيوتر المحمولة للموظفين;
- الخوادم، والآلات الافتراضية، وقواعد البيانات;
- الحسابات المصرفية، وحسابات الإعلانات، والأسواق;
- النسخ الاحتياطية;
- الوصول عن بعد وVPN;
- المتعاقدون الذين لديهم وصول إلى أنظمتك.
ثم اطرح ثلاثة أسئلة لكل نقطة:
- ماذا سيحدث إذا فقد الوصول ليوم واحد؟
- ماذا سيحدث إذا تم سرقة البيانات أو تعديلها؟
- من المسؤول عن الاستعادة وأين يتم تخزين النسخ الاحتياطية؟
إذا لم يكن لديك إجابات، فلا يعد ذلك سبباً لشراء حل باهظ الثمن على الفور. إنه إشارة تحتاج إلى تنظيم العمليات. غالباً ما يكون التنظيم هو الذي يقلل المخاطر بتكلفة أقل من التراخيص الجديدة.
أين يمكنك تقليل النفقات بأمان
يمكنك التوفير في حماية البيانات إذا كنت تقلل من التكرار، وترتب الروتين، وتستخدم الميزات المدمجة في الخدمات التي تم شراؤها بالفعل. فيما يلي الاتجاهات التي تخفي غالباً النفقات الزائدة.
إزالة الأدوات المكررة
في العديد من الشركات، يتم تاريخياً تراكم الخدمات ذات الوظائف المتشابهة. على سبيل المثال، واحدة تدير كلمات المرور، وأخرى تخزن الأسرار في المتصفح، والثالثة تستخدمها فقط جزء من الفريق. أو تدفع الشركة مقابل عدة حلول لمكافحة الفيروسات، لكن لم يتم إعداد أي منها بشكل مركزي.
قم بمراجعة التراخيص:
- من يستخدم الخدمة فعلياً;
- ما هي الوظائف المدرجة في التعريفة;
- ما هي الوظائف التي تتداخل مع منتجات أخرى;
- هل هناك بدائل مجانية أو تم دفعها مسبقاً;
- هل يمكنك الانتقال إلى الدفع السنوي بخصم فقط بعد التأكيد على الفائدة.
الأهم من ذلك، لا تقم بإزالة الحماية دون فهم. أولاً، حدد ما هي المهمة التي تؤديها الأداة. ثم ابحث عن كيفية سد هذه المهمة بعد التخلي عنها.
استخدم الميزات المدمجة في المنصات السحابية
غالبًا ما تتضمن منصات Microsoft 365 وGoogle Workspace والخدمات البريدية المؤسسية وخدمات الاستضافة السحابية وأنظمة CRM إعدادات أمان مفيدة. تدفع الشركات مقابلها، لكنها لا تستخدمها.
تحقق مما إذا كانت لديك:
- المصادقة متعددة العوامل;
- الوصول المشروط حسب الموقع الجغرافي أو الأجهزة;
- تدقيق الدخول إلى الحسابات;
- سجل أنشطة المدراء;
- حماية مكافحة التصيد للبريد الإلكتروني;
- تقييد إعادة توجيه الرسائل خارجياً;
- إدارة الأجهزة;
- سياسات كلمات المرور;
- الإشعارات حول الدخول المشبوه.
إذا كانت هذه الوظائف متاحة في خطتك الحالية، فإن إعدادها يمكن أن يوفر زيادة ملحوظة في الأمان دون أية عمليات شراء جديدة. أحيانًا يكفي يوم عمل واحد من المدير لإصلاح الفجوات الأكثر وضوحاً.
الانتقال إلى الحلول المجانية بوعي
يمكن أن تساعد الأدوات المجانية والمفتوحة المصدر في توفير الأمان السيبراني، لكنها ليست مجانية تمامًا. لا يزال يتعين الدفع مقابل الوقت الذي يقضيه المتخصص: التثبيت، الإعداد، التحديث، فحص السجلات، والاستجابة للأحداث.
تناسب البرامج المفتوحة المصدر جيدًا:
- جرد الأصول;
- مسح الثغرات في بيئة اختبارية;
- جمع السجلات بشكل مركزي في بنية تحتية صغيرة;
- التحكم في التكوينات;
- تدريب الفريق;
- المراقبة الأساسية لتوافر الخدمات.
لكن إذا لم يكن في الشركة شخص يتقن دعم هذه الأدوات، فقد تختفي التوفير. في هذه الحالة، من الأفضل أحياناً شراء خدمة تجارية بسيطة مع دعم وإعداد واضح.
لا تشتر "أقصى حماية مؤسسية" قبل الأوان
لا تحتاج الشركات الصغيرة دائماً إلى مجموعة ثقيلة من الحلول المؤسسية. إذا كانت الشركة تتكون من 10 إلى 30 شخصًا، فمن الأهم أولاً إعداد الوصول، وMFA، والنسخ الاحتياطية، والتحديثات، والبريد الإلكتروني، والتدريب. لا تعوض الأنظمة المكلفة للمراقبة عن نقص الانضباط الأساسي.
قاعدة جيدة: اشتري المستوى التالي من الحماية فقط بعد أن يعمل المستوى الحالي بشكل مستقر. على سبيل المثال، لا يوجد معنى في تنفيذ نظام معقد لمنع التسرب، إذا كان الموظفون يتشاركون كلمات مرور عامة ويستخدمون البريد الشخصي.
ما الذي لا يجب التوفير فيه
بعض التدابير تبدو بسيطة ومملة، لكن في الواقع هي التي تقلل من خطر الأحداث الأكثر تكلفة. لا ينبغي إلغاؤها من أجل التوفير القصير الأمد.
النسخ الاحتياطية
تعتبر النسخ الاحتياطية واحدة من أكثر الاستثمارات ربحية في الأمان المعلوماتي. تساعد على التعافي بعد الإصابة ببرنامج فدية، أو خطأ من الموظف، أو تعطل خدمة سحابية، أو حذف بيانات عن طريق الخطأ.
عادة ما تشمل الخطة الموثوقة قاعدة 3-2-1:
- 3 نسخ من البيانات;
- 2 نوع مختلف من التخزين;
- 1 نسخة بعيدة عن البنية الأساسية.
من المهم ليس فقط إنشاء النسخ، ولكن أيضًا التحقق من عملية الاستعادة. النسخة الاحتياطية غير المراجعة هي أمل، وليست حماية. على الأقل مرة في كل ربع سنة، قم باستعادة ملف اختبار، أو قاعدة بيانات، أو آلة افتراضية وتأكد من أن البيانات قابلة للقراءة.
المصادقة متعددة العوامل
تُعتبر MFA واحدة من أرخص الطرق لحماية الحسابات. حتى إذا سُرقت كلمة المرور من خلال التصيد أو تسريب البيانات، سيكون من الصعب على المهاجم الدخول بدون العامل الثاني.
قم بتفعيل المصادقة متعددة العوامل أولاً لـ:
- المدراء;
- البريد الإلكتروني;
- التخزين السحابي;
- الخدمات المصرفية;
- أنظمة CRM والأنظمة التي تحتوي على بيانات شخصية;
- لوحة التحكم لخدمات الاستضافة والنطاقات;
- الوصول عن بعد.
يفضل استخدام تطبيقات المصادقة، أو المفاتيح المادية، أو مفاتيح المرور المدمجة، بدلاً من SMS. الرسائل القصيرة مريحة، لكنها أقل مقاومة لعدة هجمات.
التحديثات وإدارة الثغرات
تستخدم العديد من الهجمات ثغرات معروفة، تتوفر لها تصحيحات بالفعل. لذلك، فإن التحديثات المنتظمة غالباً ما تكون أكثر فعالية من منتجات الحماية باهظة الثمن المثبتة على نظام قديم مثقوب.
قم بإنشاء ترتيب بسيط:
- يتم تثبيت التحديثات الحرجة في أسرع وقت ممكن;
- التحديثات العادية وفق الجدول الزمني;
- يتم تحديث الخوادم بعد النسخ الاحتياطية;
- يتم تسجيل التغييرات في السجل;
- يتم إيقاف تشغيل البرامج القديمة.
إذا كنت تستخدم نظام إدارة محتوى (CMS) أو إضافات أو قوالب، راقبها عن كثب. كثيراً ما يتم اختراق المواقع ليس بسبب هجمات معقدة، ولكن بسبب إضافة قديمة وكلمات مرور ضعيفة للمديرين.
تدريب الموظفين
يظل البشر جزءاً مهماً من الحماية. ولكن لا يجب أن يكون التدريب مكلفًا بالضرورة. الدورات القصيرة المنتظمة غالباً ما تكون أكثر فائدة من دورة كبيرة واحدة في السنة.
اشرح للموظفين:
- كيفية التعرف على البريد الإلكتروني الاحتيالي;
- لماذا لا ينبغي إعادة استخدام كلمات المرور;
- ماذا تفعل عند وجود مرفق مشبوه;
- لمن يجب الإبلاغ عن الحادث;
- لماذا لا يجب مشاركة رموز التأكيد;
- كيفية العمل بأمان من المنزل وفي التنقل.
يجب أن يكون التدريب عمليًا. قدم أمثلة حقيقية على الرسائل، وصفحات الدخول المزيفة، والرسائل الاحتيالية. كلما كانت الأمثلة أقرب إلى عمل الفريق، زادت الفعالية.
خطة خطوة بخطوة لتقليل النفقات في الأمان السيبراني
إليك خطة قصيرة تساعد في تقليل التكاليف دون اتخاذ قرارات عشوائية. يمكن استخدامها كقائمة مراجعة للشركات الصغيرة أو الفرق الداخلية.
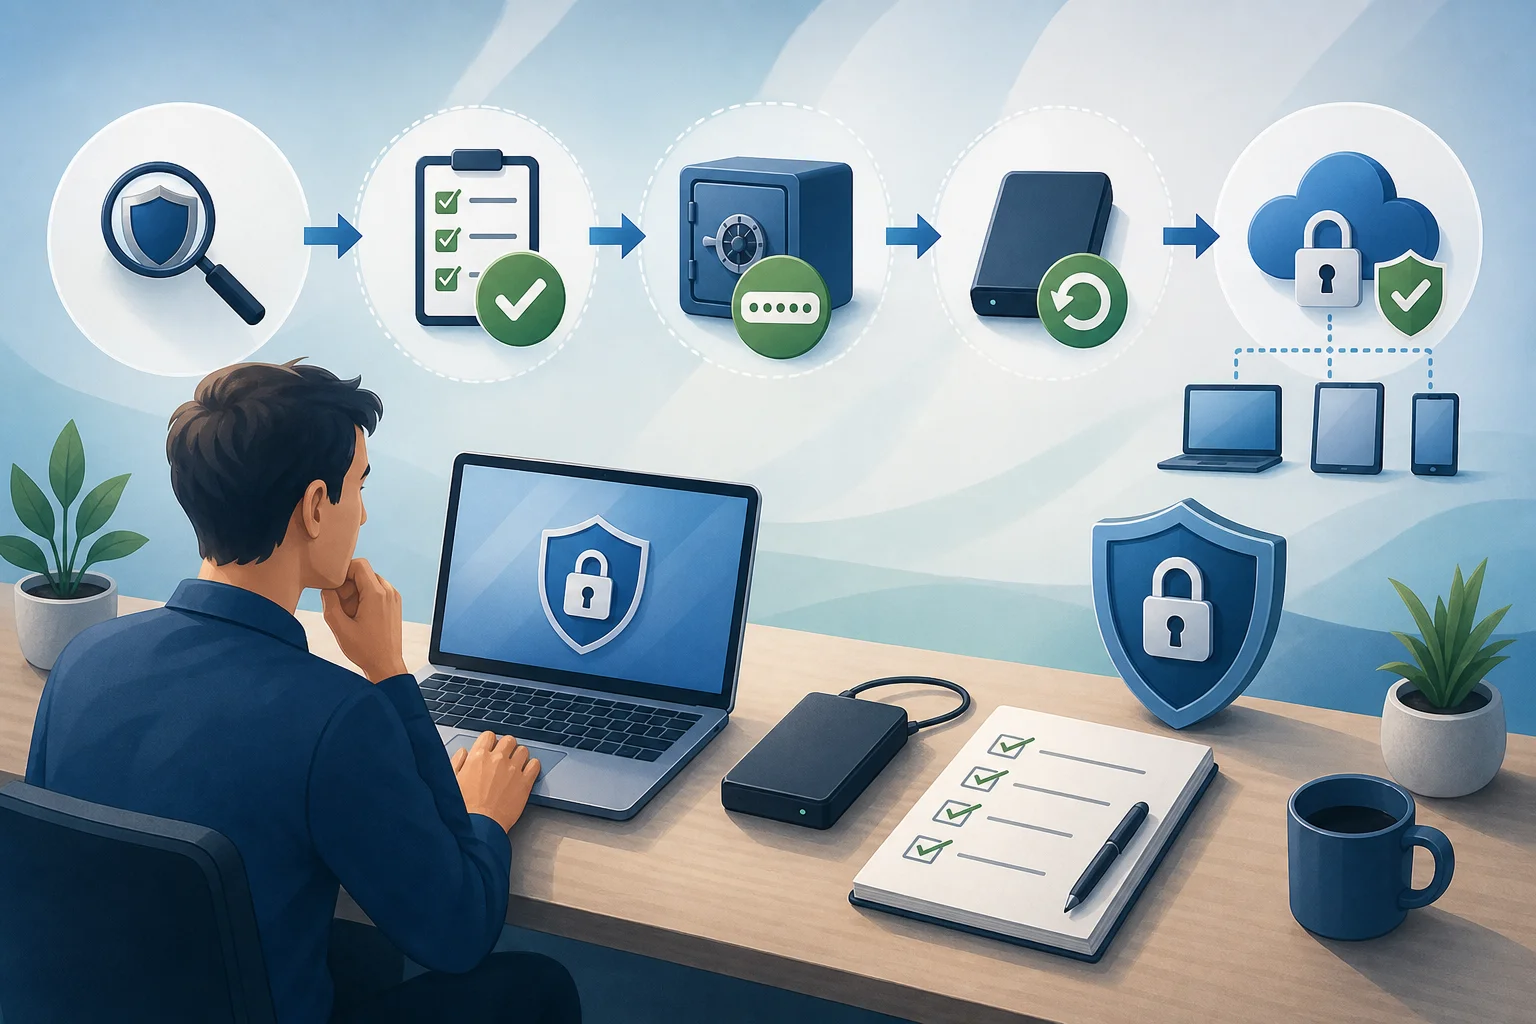
الخطوة 1. قم بإجراء جرد
قم بتدوين جميع الخدمات، والأجهزة، والنطاقات، والخوادم، والسحابات، والحسابات الحرجة. لا تسع لجعل الوثيقة مثالية في يوم واحد. ابدأ بجدول: اسم الأصل، المالك، مستوى الأهمية، من لديه الوصول، أين النسخة الاحتياطية.
الخطوة 2. قسم الأصول حسب الأهمية
استخدم ثلاثة مستويات:
- عالي - التوقف أو التسرب يؤدي إلى أضرار جسيمة;
- متوسط - يؤثر على العمل، ولكن توجد طرق بديلة;
- منخفض - لا يحتوي على بيانات مهمة وسهل الاستعادة.
يجب توجيه الميزانية بشكل أساسي نحو المستوى العالي. يساعد ذلك في تجنب إنفاق الأموال على الأنظمة الثانوية، في حين أن الأصول الرئيسية محمية بشكل ضعيف.
الخطوة 3. قم بتفعيل الحماية الأساسية في الخدمات الموجودة
تحقق من إعدادات الأمان في البريد، والسحابة، وCRM، والاستضافة، والحسابات المصرفية. فعّل MFA، وإشعارات الدخول، وتقييد حقوق المدراء، وسجلات الأحداث. غالباً ما لا تتطلب هذه التدابير تراخيص إضافية.
الخطوة 4. احذف الحقوق الزائدة
مبدأ الحد الأدنى من الامتيازات بسيط: يجب أن يكون لدى الشخص الوصول فقط إلى ما يحتاجه للعمل. إذا تم نقل موظف إلى وظيفة أخرى أو غادر الشركة، يجب تغيير أو إيقاف وصولاته.
قم بمراجعة:
- الموظفون السابقون;
- المتعهدون;
- الحسابات العامة;
- المدراء الزائدون;
- المفاتيح القديمة;
- الوصول إلى النطاقات والاستضافة.
هذا تقريباً مجاني، لكنه يقلل من الخطر بشكل كبير.
الخطوة 5. قم بإعداد النسخ الاحتياطية
حدد البيانات التي تحتاج إلى حفظها، ومدى تكرار ذلك، وأين. تحتاج الأنظمة المختلفة إلى فترات زمنية مختلفة. على سبيل المثال، قد تتطلب قاعدة بيانات طلبات متجر الإنترنت نسخًا احتياطيًا بشكل متكرر، بينما قد يحتاج أرشيف المستندات إلى نسخ أقل تواتراً.
حدد شخصاً مسؤولاً وأضف اختبار الاستعادة إلى التقويم.
الخطوة 6. قلل واصلح التراخيص
بعد إعداد القاعدة، عد إلى النفقات. تحقق من أي الخدمات التي لا تُستخدم، وأي التعريفات مفرطة، وأي يمكن دمجها. أحيانًا يكون من الأفضل الحفاظ على عدد أقل من المنتجات، لكن ضبطها بشكل جيد.
الخطوة 7. حدد ما يجب توكيله للخارج
ليس من الضروري أن تقوم بكل شيء داخليًا. إذا لم يكن هناك متخصص أمان في الفريق، يمكنك تولية بعض المهام لمتعهد: مراجعة الإعدادات، فحص الموقع، إعداد النسخ الاحتياطية، والاستجابة للحوادث. لكن اختر خدمات محددة ذات نتائج واضحة، وليس "مجموعة أمان" غير محددة بدون معايير.
مقارنة طرق تقليل النفقات
ستساعدك الجدول أدناه على اختيار التدابير التي تقدم توازناً جيداً بين السعر والفائدة.
| الطريقة | التوفير المحتمل | الخطر عند الاقتراب غير الصحيح | متى للتطبيق |
|---|---|---|---|
| مراجعة التراخيص | عالية | يمكن أن يتم إلغاء وظيفة ضرورية | عندما تتراكم العديد من الخدمات |
| تفعيل MFA | عالية من حيث التأثير | منخفضة إذا تم إعداد طرق دخول احتياطية | تقريباً دائماً |
| أدوات مفتوحة المصدر | متوسطة | تحتاج إلى كفاءات للدعم | لديك متخصص فني |
| توكيل بعض المهام للخارج | متوسطة | الاعتماد على المتعهد | لا توجد خبرة داخلية |
| تدريب الموظفين | عالية من حيث التأثير | منخفضة | لكل الفرق |
| التخلي عن النسخ الاحتياطية | "توفير خطير" | مرتفع جدًا | لا تطبق |
| استبدال جميع الحلول بأرخصها | غير متوقع | مرتفع | فقط بعد الاختبار |
من الجدول، من الواضح أنه من الأفضل البدء بالتدابير التي تقلل من احتمال الحوادث الشائعة. هذه هي الوصول، وMFA، والنسخ الاحتياطية، والتحديثات، والتدريب.
كيفية تحسين ميزانية الأعمال الصغيرة
غالباً ما لا يمكن للشركات الصغيرة توفير قسم أمان المعلومات الكامل. هذا طبيعي. ولكن حتى الفريق الصغير يمكنه بناء حماية معقولة إذا وزع الميزانية حسب الأولويات.
الحد الأدنى المطلوب لشركة صغيرة
عادة ما يحتاج الفريق الذي يتكون من 20-30 شخصًا إلى الحد الأدنى التالي:
- بريد إلكتروني مؤسسي مع MFA;
- إدارة كلمات المرور للحسابات العملية;
- نسخ احتياطية للبيانات الحرجة;
- أجهزة عمل قابلة للتحديث;
- حماية أساسية لنقاط النهاية;
- تقييد الحقوق الإدارية;
- وصول آمن عن بعد;
- تنظيم للفصل والإعطاء للوصول;
- دورة تدريبية قصيرة عن التصيد الاحتيالي;
- خطة تواصل في حالة الحوادث.
لا يغلق هذا المزيج جميع التهديدات المحتملة. ومع ذلك، فإنه يحمي من العديد من المشاكل النمطية ويؤسس قاعدة للنمو المستقبلي.
كيفية توزيع الأموال حسب الأولويات
إذا كانت الميزانية محدودة، فلا تضعها بسماكة. استثمر في البداية في ما يحمي الحسابات البيانية والبيانات الحرجة. الترتيب التقريبي:
- النسخ الاحتياطية والاستعادة.
- MFA لجميع الخدمات المهمة.
- مدير كلمات المرور والتخلي عن كلمات المرور العامة.
- تحديثات الأجهزة والخوادم ونظام إدارة المحتوى (CMS).
- حماية البريد من التصيد.
- تدريب الموظفين.
- المراجعة الخارجية الدورية للإعدادات.
- أدوات إضافية للمراقبة.
هذا الترتيب ليس عالمياً، لكنه يساعد في تجنب الخطأ الشائع: شراء مراقبة باهظة الثمن، عندما تكون عملية استعادة البيانات بعد العطل مستحيلة على أي حال.
كيفية التوفير في حماية العمل عن بعد
توسع العمل عن بعد والهجين سطح الهجوم. يتصل الموظفون من منازلهم، والمقاهي، وأماكن العمل المشتركة، وعلى الطريق. من المهم هنا عدم حظر كل شيء، بل جعل العملية الآمنة مريحة.
قم بإعداد الوصول الآمن
للوصول عن بعد، استخدم:
- MFA;
- حسابات عمل فردية;
- VPN أو قنوات دخول آمنة، إذا كانت مطلوبة للأنظمة الداخلية;
- حظر الوصول المباشر إلى اللوحات الإدارية من الإنترنت;
- تسجيل الدخول;
- تقييد الحقوق حسب الأدوار.
إذا كانت جميع الأعمال تجري في الخدمات السحابية، فقد لا تكون VPN التقليدية مطلوبة. أحياناً يكفي إعداد MFA بشكل صحيح، والوصول المشروط، وإدارة الأجهزة. هذه واحدة من الأمثلة حيث يساعد تقييم الهندسة على عدم شراء الزائد.
افصل بين الشخصي والعملي
التوفير في الأجهزة مفهوم، لكن استخدام الحواسيب المحمولة الشخصية دون قواعد يزيد المخاطر. إذا كانت الشركة تسمح بـBYOD، فلا بد من وجود الحد الأدنى من المتطلبات:
- كلمة مرور أو بيومترية للجهاز;
- نظام تشغيل حديث;
- تشغيل تشفير القرص;
- حظر تخزين كلمات المرور العملية في الملاحظات الشخصية;
- ملف تعريف منفصل للمتصفح للعمل;
- إمكانية سريعة لسحب الوصول.
إذا كانت البيانات حساسة جداً، فمن الأفضل تقديم أجهزة عمل مدارة. قد تكون التكلفة أعلى في البداية، لكنها قد تقلل من تكاليف الحوادث والدعم.
كيفية تقليل خطر التصيد دون نفقات كبيرة
يظل التصيد واحداً من أكثر الطرق شيوعاً لاختراق الحسابات. ومع ذلك، لا ينبغي أن تبدأ الحماية منه مع منصات باهظة الثمن.
قم بإعداد حماية البريد للمجال
تحقق من SPF وDKIM وDMARC للنطاق المؤسسي. تساعد هذه التقنيات أنظمة البريد في فهم أي الخوادم يحق لها إرسال رسائل من اسم نطاقك. لا تحل المشكلة بالكامل، لكنها تقلل من خطر تزوير المُرسل.
كما ينبغي:
- حظر إعادة توجيه الرسائل تلقائيًا للخارج دون حاجة;
- تفعيل التنبيهات حول الرسائل من المرسلين الخارجيين;
- تقليل الماكروز في المرفقات;
- إعداد تصفية الملفات التنفيذية;
- فحص الروابط المشبوهة قبل الانتقال إليها.
أعد نظاماً بسيطاً للإبلاغ عن التهديدات
يجب أن يعرف الموظف أين يرسل رسالة مشبوهة. إذا كانت العملية معقدة، فسوف يلتزم الناس الصمت أو يحذفون الرسائل ببساطة. اجعل قناة واحدة واضحة: عنوان للبريد الأمني، دردشة، أو تذكرة.
من المهم عدم معاقبة الرسائل الخاطئة. من الأفضل الحصول على عشر إنذارات كاذبة بدلاً من تفويت هجوم حقيقي.
كيفية اختيار المتعهد وعدم الدفع أكثر من اللازم
يمكن أن يكون الاستعانة بمصادر خارجية مربحًا، إذا كنت تشتري نتيجة معينة. لكن سوق الأمان السيبراني معقد، وليست جميع الخدمات متساوية في فائدتها لمستوى نضجك.
ما الأسئلة التي يجب طرحها قبل شراء الخدمة
قبل التوقيع على العقد، اسأل المتعهد:
- ما المشكلة التي تحلها الخدمة;
- ما الأصول التي سيتم فحصها;
- ما القيود المفروضة على الفحص;
- ماذا سيكون في التقرير;
- هل ستتضمن توصيات بالأولويات;
- من سيساعد في إصلاح المشكلات المكتشفة;
- كيف يتم تخزين معلوماتك السرية;
- هل هناك خطة عمل واضحة والمواعيد;
- ما الإجراءات التي قد تؤثر على توفر الأنظمة.
يمتلك المتعهد الجيد القدرة على شرح المخاطر بلغة بسيطة، ولا يبيع الحزمة القصوى دون فهم وضعك.
متى يحتاج الأمر إلى تدقيق، ومتى يكفي الإعداد
إذا لم يكن لديك تدابير أساسية، فقد يكون التدقيق الكامل المكلف سابق لأوانه. سيكتشف المدقق العديد من المشكلات الواضحة التي كان يمكنك إصلاحها بنفسك: لا يوجد MFA، كلمات مرور عامة، إضافات قديمة، لوحات إدارة مفتوحة.
أولاً، قم بإجراء قائمة فحص أساسية. ثم اطلب فحصًا خارجيًا. سيتيح لك ذلك الحصول على المزيد من الفوائد: المتخصص سيبحث ليس فقط عن الأخطاء الواضحة، ولكن أيضًا عن المشكلات الأكثر عمقًا.
الأخطاء الشائعة عند محاولة التوفير
تكون التوفير خطيراً عندما تُتخذ القرارات دون تحليل. فيما يلي الأخطاء التي غالبًا ما تؤدي إلى تأثير عكسي.
شراء أرخص منتج دون اختباره
السعر المنخفض لا يعني جودة رديئة. ولكن يجب اختبار أي أداة من حيث التوافق، وسهولة الاستخدام، وجودة الدعم. إذا كان المنتج يعيق العمل، سيبدأ الموظفون في تجنبه. في النهاية، ستصبح الحماية شكلية.
قبل الشراء، قم بإجراء تجربة على مجموعة صغيرة. قم بتقييم:
- مدى سهولة نشر الحل;
- كم عدد الإنذارات الكاذبة التي ينتجها;
- مدى وضوح التقارير;
- هل يوجد دعم باللغة المطلوبة;
- هل يؤدي إلى إبطاء العمليات;
- هل يمكن بسرعة إيقاف تشغيله أو تغيير إعداداته.
التخلي عن السجلات والمراقبة
السجلات بحد ذاتها لا تحمي، ولكن من الصعب فهم ما حدث بدونها. إذا حدث حادث بالفعل، تساعد سجلات الدخول والإجراءات في إعادة بناء الصورة وسد الثغرة.
ليس من الضروري على الفور تنفيذ SIEM مكلف. ابدأ بتفعيل السجلات في الخدمات الأساسية، واضبط إشعارات حول الأحداث الحرجة: دخول المسؤول، إيقاف MFA، تحميل جماعي للبيانات، إنشاء مفتاح API جديد.
استخدام حسابات عامة
تبدو الدخول العامة مريحة ورخيصة، لكنها تخلق مشاكل خطيرة. من المستحيل فهم من قام بالإجراء. من الصعب إقالة الموظف بأمان. عادةً ما يتم تمرير كلمة المرور عبر الدردشات وتبقى لدى الموظفين السابقين.
من الأفضل بكثير توفير حسابات شخصية مع أدوار. إذا كانت الخدمة تتقاضى رسومًا عن كل مستخدم، قيّم الخطر. قد يكون التوفير على الترخيص غير مبرر لأنظمة حرجة.
عدم وجود خطة للاستجابة
حتى الحماية الجيدة لا تعطي ضمانًا كاملاً. لذلك، تحتاج إلى خطة بسيطة: من يقوم باتخاذ القرارات، من يجب إبلاغه، كيف يتم إيقاف الوصول، أين النسخ الاحتياطية، من يتواصل مع العملاء والمتعاقدين.
يمكن أن تتناسب الخطة في صفحة واحدة. الأهم هو أن تكون متاحة ليس فقط في النظام، الذي قد يكون غير متاح خلال الحادث.
قائمة مراجعة عملية لمدة 30 يومًا
ستساعدك هذه الخطة على تحسين الأمان بسرعة والعثور على نقاط التوفير الأولى.
الأسبوع الأول
- إعداد قائمة بالخدمات الأساسية والمسؤولين.
- تفعيل MFA للمديرين والبريد الإلكتروني.
- التحقق من وصولات الموظفين السابقين.
- التأكد من أن النطاقات والاستضافة مسجلة على حسابات خاضعة للتحكم.
- العثور على جميع التراخيص النشطة للأمان والخدمات السحابية.
الأسبوع الثاني
- إعداد أو التحقق من النسخ الاحتياطية.
- إجراء تجربة لاستعادة البيانات.
- إيقاف الوصولات الزائدة للمديرين.
- تحديث أي أنظمة، والمكونات الإضافية، والخوادم وأجهزة العمل.
- التحقق من SPF وDKIM وDMARC للنطاق البريد الإلكتروني.
الأسبوع الثالث
- تنفيذ مدير كلمات المرور.
- حظر تمرير كلمات المرور في الدردشات والجداول.
- إعداد إشعارات حول الدخول المشبوه.
- إجراء دورة تدريبية قصيرة حول التصيد الاحتيالي.
- تحديد قناة للإبلاغ عن التهديدات.
الأسبوع الرابع
- مقارنة الاستخدام الفعلي للتراخيص.
- التخلي عن الأدوات المكررة بعد التحقق من البدائل.
- إعداد خطة للاستجابة للحوادث.
- جدولة تدقيق خارجي أو استشارة لأهم الأنظمة.
- توثيق مراجعة ربع سنوية للوصول والنسخ الاحتياطية.
لا تتطلب مثل هذه القائمة ميزانية كبيرة، لكنها تؤسس لأساس يمكن التحكم فيه للتوفير.
الأسئلة الشائعة: أسئلة شائعة حول التوفير في الأمان السيبراني
هل يمكن استبدال الحلول المدفوعة بالكامل بحلول مجانية
أحياناً يمكن استبدال أدوات محددة، لكن ليس النظام الأمان بشكل كامل. تتطلب الحلول المجانية الإعداد، والتحديثات، والخبرة. إذا كان لديك مسؤول كفؤ، قد يكون مفتوح المصدر توفيري. إذا لم يكن، قد يكلف دعم الأداة المجانية أكثر من ترخيص.
ما هو الأهم بالنسبة للشركات الصغيرة: مكافحة الفيروسات أم النسخ الاحتياطية
كلا العنصرين مطلوبان، لكن النسخ الاحتياطية حيوية للاستعادة. يمكن أن تخفض مكافحة الفيروسات احتمال الإصابة، بينما تساعد النسخ الاحتياطية في العودة إلى العمل إذا كانت الإصابة أو العطل أو الحذف قد حدث بالفعل. لا ينبغي التوفير على النسخ الاحتياطية القابلة للتحقق.
كيف تعرف أننا ندفع أكثر من اللازم على الأمان
إشارات الدفع الزائد: التراخيص غير مستخدمة، الوظائف متكررة، التقارير لا ينظر إليها أحد، المنتج غير مضبوط، ويقوم الموظفون بتجاوزه لأنه غير مريح. قم بمراجعة المهام ووازن كل أداة مقابل خطر معين.
هل تحتاج الشركات الصغيرة إلى إجراء اختبار اختراق
اختبار الاختراق مفيد إذا كان لديك خدمات عامة، أو بيانات شخصية للعملاء، أو متجر إلكتروني، أو بنية تحتية معقدة. ولكن أولاً، أغلق التدابير الأساسية: MFA، التحديثات، النسخ الاحتياطية، حقوق الوصول، والسجلات. وإلا، سيؤكد اختبار الاختراق المشكلات الواضحة.
كم مرة يجب مراجعة الميزانية للتأمين السيبراني
على الأقل مرة في كل ربع سنة، يجب مراجعة الوصول، والنسخ الاحتياطية، والتراخيص، والتغييرات الحرجة. من المناسب القيام بمراجعة كاملة للميزانية مرة في السنة أو بعد تغييرات كبيرة: الانتقال إلى السحابة، إطلاق منتج جديد، نمو الفريق، أو حدوث حادث.
ما هي أعلى تدبير حماية بتكلفة منخفضة ولكن تأثير كبير
عادةً ما تكون هذه الخدمة هي MFA للحسابات المهمة، ومراجعة الوصول، والنسخ الاحتياطية القابلة للتحقق. هذه التدابير لا تكلف الكثير بالنسبة للأضرار المحتملة وتغلق السيناريوهات الشائعة للهجمات.
الخاتمة
يمكنك التوفير في الأمان السيبراني دون تقليل الحماية إذا تصرفت بشكل منهجي: فهم الأصول الحرجة، تفعيل الميزات الأساسية، إزالة التراخيص الزائدة، إعداد MFA، التحقق من النسخ الاحتياطية، وتدريب الموظفين. لا تقم بتخفيض النفقات بشكل أعمى. ابدأ بقائمة مراجعة لمدة 30 يومًا، عيّن المسؤولين، وراجع الحماية بانتظام. ستحصل على ميزانية أكثر شفافية، وستكون المخاطر أقل بكثير.