Cómo ahorrar en ciberseguridad sin perder protección
¿Cómo se puede ahorrar en ciberseguridad y no abrir la puerta a ataques? La respuesta no es comprar las soluciones más baratas o desactivar la protección. El ahorro aparece cuando se comprenden los riesgos reales, se eliminan herramientas innecesarias, se establece una higiene básica y se capacita a las personas. En este artículo, revisaremos dónde se pueden reducir realmente los gastos y dónde el ahorro es peligroso. Este material es adecuado para pequeñas empresas, emprendedores individuales, equipos sin un departamento dedicado de ciberseguridad y gerentes que desean obtener la máxima protección por un presupuesto razonable.
La ciberseguridad a menudo se percibe como un conjunto caro de sistemas complejos: antivirus, cortafuegos, escáneres, SIEM, DLP, auditores, pruebas de penetración y monitoreo 24/7. Pero en la práctica, una parte significativa de los incidentes comienza con cosas simples: contraseñas débiles, falta de copias de seguridad, actualizaciones no instaladas, configuraciones de acceso descuidadas y phishing. Por lo tanto, el enfoque más efectivo es cerrar primero los riesgos básicos y luego invertir puntualmente en herramientas que se adapten específicamente a su organización.
Por qué el ahorro en ciberseguridad comienza con la evaluación de riesgos
No se puede reducir gastos de manera razonable si no se entiende qué es lo que se está protegiendo. Para una pequeña empresa, un sitio web de presentación, CRM, correo electrónico y contabilidad pueden ser más importantes que una infraestructura interna compleja. Para una tienda en línea, los procesos de pago, los datos personales de los clientes y el acceso al panel de administración son críticos. Para una empresa de producción, la disponibilidad de los sistemas, el acceso remoto de los ingenieros y la protección contra ransomware son cruciales.
Comience no con la compra de un producto, sino con un breve inventario. Esto ayuda a ver qué activos son realmente importantes, dónde se almacenan los datos y quién tiene acceso a ellos. Después de esto, es más fácil entender qué medidas brindarán el máximo efecto por el mínimo costo.
Qué se debe calcular en primer lugar
Haga una lista de activos y procesos:
- correo electrónico corporativo;
- sitio web y dominios;
- sistemas CRM, ERP y de contabilidad;
- almacenamiento en la nube y documentos;
- computadoras portátiles de los empleados;
- servidores, máquinas virtuales y bases de datos;
- cuentas en bancos, plataformas publicitarias y marketplaces;
- copias de seguridad;
- acceso remoto y VPN;
- contratistas con acceso a sus sistemas.
Luego, haga tres preguntas sobre cada punto:
- ¿Qué pasará si el acceso se pierde durante un día?
- ¿Qué pasará si se roban o modifican los datos?
- ¿Quién es responsable de la recuperación y dónde están las copias de seguridad?
Si no hay respuestas, no es motivo para comprar una solución costosa de inmediato. Es una señal de que es necesario ordenar los procesos. A menudo, un orden claro reduce los riesgos de manera más económica que nuevas licencias.
Dónde se pueden reducir gastos de forma segura
Se puede ahorrar en protección de datos si se reduce la duplicación, se automatiza la rutina y se utilizan las capacidades incorporadas de los servicios ya adquiridos. A continuación, se presentan las áreas donde a menudo se ocultan gastos innecesarios.
Elimine herramientas duplicadas
En muchas empresas se han acumulado históricamente servicios con funciones similares. Por ejemplo, una herramienta gestiona contraseñas, otra almacena secretos en el navegador, y una tercera es utilizada solo por parte del equipo. O la empresa paga por varias soluciones antivirus, pero ninguna está configurada de manera centralizada.
Realice una auditoría de licencias:
- quién realmente utiliza el servicio;
- qué funciones están incluidas en la tarifa;
- qué funciones se superponen con otros productos;
- si hay alternativas gratuitas o ya pagadas;
- si es posible cambiar a un pago anual con descuento solo después de confirmar la utilidad.
Lo principal es no eliminar la protección a ciegas. Primero, determine cuál es la tarea que realiza la herramienta. Luego, encuentre qué la reemplazará después de deshacerse de ella.
Utilice funciones integradas de plataformas en la nube
Microsoft 365, Google Workspace, servicios de correo electrónico corporativos, alojamientos en la nube y CRM a menudo ya incluyen configuraciones de seguridad útiles. Las empresas pagan por ellas, pero no las utilizan.
Verifique si tiene disponibles:
- autenticación multifactor;
- acceso condicional por geografía o dispositivos;
- auditoría de accesos a cuentas;
- registro de acciones de administradores;
- protección antiphishing para el correo electrónico;
- limitación del reenvío de correos al exterior;
- gestión de dispositivos;
- políticas de contraseñas;
- alertas sobre accesos sospechosos.
Si estas funciones están en su tarifa actual, su configuración puede proporcionar un aumento notable en la seguridad sin nuevas compras. A veces, un solo día de trabajo de un administrador es suficiente para cerrar las brechas más evidentes.
Cambie a soluciones gratuitas de manera consciente
Las herramientas gratuitas y de código abierto pueden ayudar a ahorrar en ciberseguridad, pero no son completamente gratuitas. Todavía debe pagar con el tiempo del especialista: instalar, configurar, actualizar, verificar registros y responder a eventos.
El código abierto es adecuado para:
- inventario de activos;
- escaneo de vulnerabilidades en un entorno de prueba;
- recolección centralizada de registros en una infraestructura pequeña;
- control de configuraciones;
- capacitación del equipo;
- monitoreo básico de disponibilidad.
Pero si en la empresa no hay una persona que sepa mantener tales herramientas, el ahorro puede desaparecer. En este caso, a veces es más rentable comprar un servicio comercial simple con soporte y configuración clara.
No compre "máximo corporativo" antes de tiempo
A las pequeñas empresas no siempre les son necesarias soluciones empresariales pesadas. Si en la empresa hay 10 a 30 personas, es más importante configurar accesos, MFA, copias de seguridad, actualizaciones, correo y capacitación. Los sistemas de monitoreo caros no compensan la falta de disciplina básica.
Un buen principio: compre el siguiente nivel de protección solo después de que el nivel actual funcione de manera estable. Por ejemplo, no tiene sentido implementar un sistema complejo de prevención de fugas si los empleados comparten contraseñas comunes y trabajan desde correos personales.
En qué no se puede ahorrar
Algunas medidas pueden parecer simples y aburridas, pero son precisamente las que reducen el riesgo de los incidentes más costosos. No deben cancelarse por un ahorro a corto plazo.
Copias de seguridad
La copia de seguridad es una de las inversiones más rentables en seguridad de información. Ayuda a recuperarse de un ransomware, un error de un empleado, una falla en un servicio en la nube o la eliminación accidental de datos.
Un esquema confiable generalmente incluye la regla 3-2-1:
- 3 copias de datos;
- 2 tipos diferentes de almacenamiento;
- 1 copia fuera de la infraestructura principal.
Es importante no solo hacer copias, sino también verificar la recuperación. Una copia de seguridad no comprobada es esperanza, no protección. Mínimo una vez por trimestre, recupere un archivo de prueba, una base de datos o una máquina virtual y asegúrese de que los datos sean legibles.
Autenticación multifactor
La MFA es una de las formas más baratas de proteger cuentas. Incluso si la contraseña es robada a través de phishing o una filtración, será más difícil para el atacante ingresar sin el segundo factor.
Active la autenticación multifactor en primer lugar para:
- administradores;
- correo electrónico;
- almacenamiento en la nube;
- servicios bancarios;
- sistemas CRM y con datos personales;
- paneles de control de alojamiento y dominios;
- acceso remoto.
Es mejor usar aplicaciones de autenticación, llaves de hardware o passkeys integrados que SMS. Los SMS son convenientes, pero menos resistentes a varios ataques.
Actualizaciones y gestión de vulnerabilidades
Muchos ataques utilizan vulnerabilidades conocidas para las cuales ya existen parches. Por lo tanto, las actualizaciones regulares a menudo son más efectivas que un costoso producto de protección instalado sobre un sistema antiguo y lleno de agujeros.
Cree un orden simple:
- las actualizaciones críticas se instalan lo más rápido posible;
- las actualizaciones regulares se realizan de acuerdo con un horario;
- los servidores se actualizan después de hacer una copia de seguridad;
- los cambios se registran en un diario;
- el software obsoleto se retira de la operación.
Si utiliza CMS, complementos y temas, preste especial atención a ellos. Los sitios son a menudo hackeados no por ataques complejos, sino por extensiones antiguas y contraseñas débiles de administradores.
Capacitación de empleados
Las personas siguen siendo una parte importante de la protección. Además, la capacitación no necesariamente tiene que ser costosa. Las sesiones cortas y regulares a menudo son más útiles que un gran curso una vez al año.
Explique a los empleados:
- cómo reconocer un correo electrónico de phishing;
- por qué no se deben reutilizar contraseñas;
- qué hacer ante un archivo adjunto sospechoso;
- a quién informar sobre un incidente;
- por qué no se deben transmitir códigos de confirmación;
- cómo trabajar de manera segura desde casa y mientras viaja.
La capacitación debe ser práctica. Muestre ejemplos reales de correos, páginas de inicio falsas y mensajes fraudulentos. Cuanto más cercanos sean los ejemplos al trabajo del equipo, mayor será el efecto.
Plan paso a paso para ahorrar en ciberseguridad
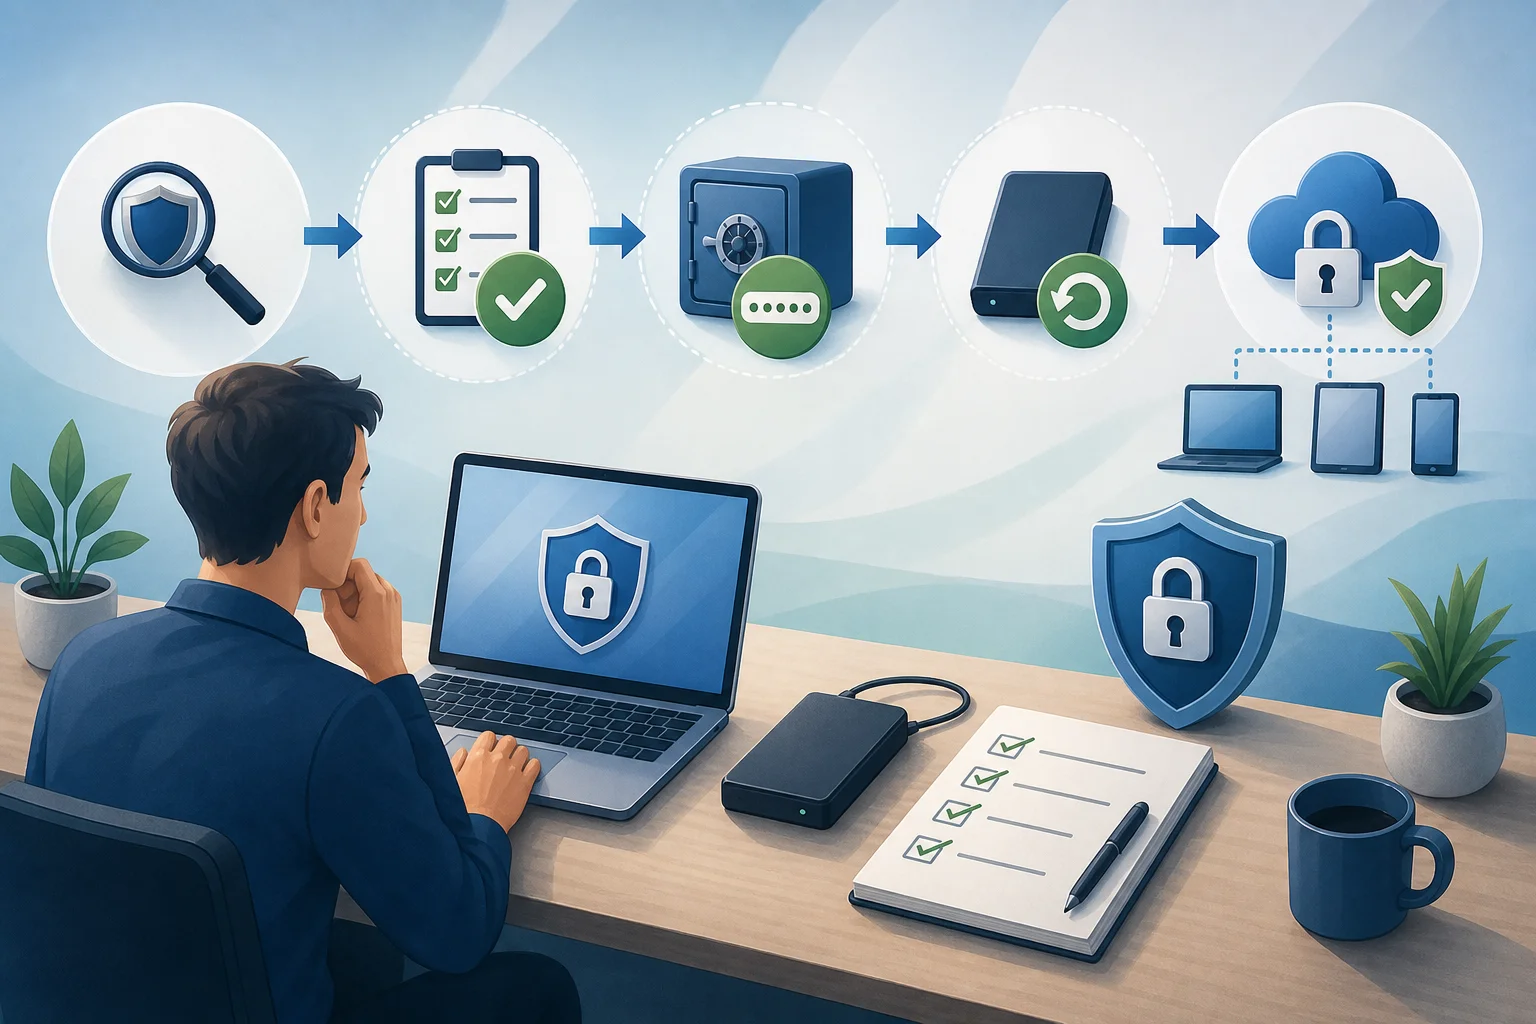
A continuación, se presenta un plan corto que ayuda a reducir costos sin decisiones caóticas. Se puede usar como una lista de verificación para pequeñas empresas o un equipo interno.
Paso 1. Realice un inventario
Anote todos los servicios, dispositivos, dominios, servidores, nubes y cuentas críticas. No intente crear un documento perfecto en un día. Comience con una tabla: nombre del activo, propietario, nivel de importancia, quién tiene acceso, dónde está la copia de seguridad.
Paso 2. Clasifique los activos por criticidad
Utilice tres niveles:
- alto: la detención o fuga provoca un daño serio;
- medio: afecta el trabajo, pero hay formas de sortearlo;
- bajo: no contiene datos importantes y se puede recuperar fácilmente.
El presupuesto debe dirigirse primero al nivel alto. Esto ayuda a no gastar dinero en sistemas secundarios mientras los activos principales están débilmente protegidos.
Paso 3. Active la protección básica en los servicios existentes
Revise la configuración de seguridad del correo, la nube, el CRM, el alojamiento y las cuentas bancarias. Active MFA, alertas de inicios de sesión, limitación de derechos de administradores y registros de eventos. A menudo, esto no requiere licencias adicionales.
Paso 4. Elimine derechos de acceso innecesarios
El principio de privilegios mínimos es simple: una persona debe tener solo el acceso que necesita para trabajar. Si un empleado cambia de puesto o deja la empresa, se deben modificar o eliminar los accesos.
Realice una auditoría:
- exempleados;
- contratistas;
- cuentas compartidas;
- administradores innecesarios;
- claves API antiguas;
- accesos a dominios y alojamiento.
Esto es casi gratuito, pero reduce significativamente el riesgo.
Paso 5. Configure copias de seguridad
Defina qué datos deben guardarse, con qué frecuencia y dónde. Se requieren diferentes intervalos para diferentes sistemas. Por ejemplo, la base de pedidos de una tienda en línea puede requerir copias frecuentes, mientras que el archivo de documentos puede requerir copias más raras.
Asegúrese de nombrar a un responsable y añadir la verificación de recuperación al calendario.
Paso 6. Reduzca y optimice las licencias
Después de configurar la base, regrese a los gastos. Verifique qué servicios no se están utilizando, qué tarifas son excesivas y cuáles se pueden combinar. A veces, es más rentable tener menos productos, pero configurarlos de manera efectiva.
Paso 7. Determine qué subcontratar
No todo necesita hacerse internamente. Si no hay un especialista en seguridad en el personal, se pueden externalizar algunas tareas a un contratista: auditoría de configuraciones, verificación de sitios, configuración de copias de seguridad, respuesta a incidentes. Pero elija servicios puntuales con resultados claros, no un "complejo de seguridad" abstracto sin criterios.
Comparación de formas de reducir gastos
La tabla ayudará a seleccionar rápidamente las medidas que proporcionan un buen equilibrio precio-beneficio.
| Método | Ahorro potencial | Riesgo con un enfoque incorrecto | Cuándo aplicar |
|---|---|---|---|
| Revisión de licencias | Alto | Puede desactivar una función necesaria | Cuando se han acumulado muchos servicios |
| Activación de MFA | Alto en efecto | Bajo, si hay métodos de entrada alternativos | Casi siempre |
| Herramientas de código abierto | Medio | Se requiere competencia para el soporte | Hay un especialista técnico |
| Externalización de tareas individuales | Medio | Dependencia del contratista | No hay experiencia interna |
| Capacitación de empleados | Alto en efecto | Bajo | Para todos los equipos |
| Renuncia a copias de seguridad | "Ahorro" peligroso | Muy alto | No aplicar |
| Reemplazo de todas las soluciones por las más baratas | Impredecible | Alto | Solo después de pruebas |
De la tabla se desprende: es más rentable comenzar con medidas que reducen la probabilidad de incidentes comunes. Esto incluye accesos, MFA, copias de seguridad, actualizaciones y capacitación.
Cómo optimizar el presupuesto de una pequeña empresa
Las pequeñas empresas a menudo no pueden mantener un departamento de ciberseguridad completo. Esto es normal. Pero incluso un equipo pequeño puede construir una protección razonable si distribuye el presupuesto de acuerdo con las prioridades.
Conjunto mínimo para una pequeña empresa
Para un equipo de hasta 20 a 30 personas, generalmente se necesita el siguiente mínimo:
- correo corporativo con MFA;
- gestor de contraseñas para cuentas laborales;
- copias de seguridad de datos críticos;
- dispositivos de trabajo actualizables;
- protección básica de puntos finales;
- limitación de derechos administrativos;
- acceso remoto seguro;
- regulaciones de despido y entrega de accesos;
- capacitación breve sobre phishing;
- plan de contacto en caso de incidente.
Este conjunto no cubre todas las posibles amenazas. Sin embargo, protege contra muchos problemas típicos y establece una base para un crecimiento futuro.
Cómo distribuir el dinero según las prioridades
Si el presupuesto es limitado, no lo extienda en una capa delgada. Primero invierta en lo que protege cuentas y datos críticos. Un orden aproximado:
- Copias de seguridad y recuperación.
- MFA para todos los servicios importantes.
- Gestor de contraseñas y renuncia a contraseñas compartidas.
- Actualizaciones de dispositivos, servidores y CMS.
- Protección del correo contra phishing.
- Capacitación de empleados.
- Revisión externa periódica de configuraciones.
- Herramientas de monitoreo adicionales.
Este orden no es universal, pero ayuda a evitar el error frecuente de comprar un costoso monitoreo, cuando aún es imposible recuperar datos tras una falla.
Cómo ahorrar en la protección del trabajo remoto
El trabajo remoto e híbrido amplía la superficie de ataque. Los empleados se conectan desde casa, cafeterías, espacios de coworking y durante viajes. Aquí es importante no prohibir todo indiscriminadamente, sino hacer que el proceso seguro sea conveniente.
Configure un acceso seguro
Para el acceso remoto utilice:
- MFA;
- cuentas de trabajo separadas;
- VPN o canales de acceso seguros, si es necesario para los sistemas internos;
- prohibición de acceso directo a los paneles de administración desde internet;
- registro de accesos;
- limitación de derechos según roles.
Si todo el trabajo se realiza en servicios en la nube, es posible que no necesite un VPN clásico. A veces, es suficiente con configurar adecuadamente la MFA, el acceso condicional y la gestión de dispositivos. Este es otro ejemplo donde evaluar la arquitectura ayuda a no adquirir innecesarios.
Separe lo personal de lo laboral
El ahorro en dispositivos es comprensible, pero usar computadoras portátiles personales sin reglas crea riesgos. Si la empresa permite BYOD, se necesitan requisitos mínimos:
- contraseña o biometría en el dispositivo;
- sistema operativo actualizado;
- cifrado de disco habilitado;
- prohibición de almacenamiento de contraseñas laborales en notas personales;
- perfil de navegador separado para el trabajo;
- capacidad de revocar rápidamente accesos.
Si los datos son especialmente sensibles, es mejor proporcionar dispositivos laborales gestionados. Esto es más costoso al inicio, pero puede reducir los costos por incidentes y soporte.
Cómo reducir el riesgo de phishing sin grandes gastos
El phishing sigue siendo uno de los caminos más comunes para comprometer cuentas. Sin embargo, la protección contra él no tiene que comenzar con plataformas costosas.
Configure la protección del dominio en el correo
Verifique SPF, DKIM y DMARC para el dominio corporativo. Estas tecnologías ayudan a los sistemas de correo a entender qué servidores tienen derecho a enviar correos en nombre de su dominio. No resuelven el problema por completo, pero reducen el riesgo de suplantación de remitente.
También es recomendable:
- prohibir el reenvío automático de correos al exterior sin necesidad;
- activar advertencias sobre correos de remitentes externos;
- limitar macros en archivos adjuntos;
- configurar la filtración de archivos ejecutables;
- verificar enlaces sospechosos antes de hacer clic.
Establezca un procedimiento sencillo para informar sobre amenazas
Los empleados deben saber a dónde enviar un correo sospechoso. Si el proceso es complicado, las personas permanecerán en silencio o simplemente eliminarán los mensajes. Cree un canal claro: una dirección de seguridad, un chat o un ticket.
Es importante no castigar por mensajes erróneos. Es mejor recibir diez falsas alarmas que perder un ataque real.
Cómo elegir a un contratista y no pagar de más
La subcontratación puede ser rentable si compra un resultado concreto. Pero el mercado de ciberseguridad es complejo, y no todos los servicios son igualmente útiles para su nivel de madurez.
Qué preguntas hacer antes de comprar un servicio
Antes de firmar contrato, pregunte al contratista:
- qué problema resuelve el servicio;
- qué activos serán verificados;
- qué limitaciones tiene la verificación;
- qué habrá en el informe;
- si habrá recomendaciones con prioridades;
- quién ayudará a corregir los problemas encontrados;
- cómo se almacenará su información confidencial;
- si hay un plan de trabajo claro y plazos definidos;
- qué acciones pueden afectar la disponibilidad de los sistemas.
Un buen contratista explica los riesgos en un lenguaje sencillo y no vende el paquete máximo sin comprender su situación.
Cuándo necesita una auditoría y cuándo basta con una configuración
Si no tiene medidas básicas, una auditoría completa y costosa puede ser prematura. El auditor encontrará muchos problemas evidentes que podría haber solucionado por sí mismo: falta de MFA, contraseñas compartidas, complementos antiguos, paneles de administración expuestos.
Primero, realice una lista de verificación básica. Luego, solicite una revisión externa. Así obtendrá más beneficios: el especialista buscará no solo errores evidentes, sino también problemas más profundos.
Errores típicos al intentar ahorrar
El ahorro se vuelve peligroso cuando se toman decisiones sin análisis. A continuación, se presentan errores que a menudo producen el efecto contrario.
Compra del producto más barato sin pruebas
Un precio bajo no significa mala calidad. Pero cualquier herramienta debe ser probada por compatibilidad, facilidad de uso y calidad de soporte. Si el producto interfiere con el trabajo, los empleados comenzarán a eludirlo. Como resultado, la protección se volverá formal.
Antes de la compra, realice una prueba en un grupo pequeño. Evalúe:
- cuán fácil es implementar la solución;
- cuántas falsas alarmas genera;
- si los informes son comprensibles;
- si hay soporte en el idioma necesario;
- si ralentiza los procesos laborales;
- si es posible desactivar rápidamente o modificar la configuración.
Renuncia a los registros y al monitoreo
Los registros no protegen por sí mismos, pero sin ellos es difícil entender qué ocurrió. Si ya ha ocurrido un incidente, los registros de accesos y acciones ayudan a reconstruir la situación y cerrar brechas.
No es necesario implementar un SIEM costoso de inmediato. Primero, active los registros en servicios clave y configure alertas sobre eventos críticos: acceso de administrador, desactivación de MFA, descarga masiva de datos, creación de una nueva clave API.
Uso de cuentas compartidas
Las cuentas compartidas parecen convenientes y económicas, pero crean problemas serios. No es posible saber quién realizó una acción. Es difícil despedir a un empleado de manera segura. A menudo, la contraseña se transmite por mensajería y se queda con exempleados.
Es mucho más seguro proporcionar cuentas personales con roles. Si el servicio cobra por cada usuario, evalúe el riesgo. Para sistemas críticos, el ahorro en la licencia puede ser injustificado.
Falta de un plan de respuesta
Incluso una buena protección no garantiza la seguridad total. Por lo tanto, se necesita un plan simple: quién toma decisiones, a quién notificar, cómo desactivar el acceso, dónde están las copias de seguridad, quién se comunica con clientes y contratistas.
El plan puede caber en una página. Lo principal es que no esté disponible solo en un sistema que puede resultar no accesible durante un incidente.
Lista práctica de verificación de 30 días
Este plan ayudará a mejorar rápidamente la seguridad y encontrar los primeros puntos de ahorro.
Primera semana
- Haga una lista de servicios clave y responsables.
- Active MFA para administradores y correo.
- Verifique los accesos de exempleados.
- Asegúrese de que los dominios y el alojamiento estén registrados en cuentas controladas.
- Encuentre todas las licencias activas para seguridad y servicios en la nube.
Segunda semana
- Configure o revise las copias de seguridad.
- Realice una prueba de recuperación.
- Desactive derechos innecesarios de administrador.
- Actualice CMS, complementos, servidores y dispositivos de trabajo.
- Verifique SPF, DKIM y DMARC para el dominio de correo.
Tercera semana
- Implemente un gestor de contraseñas.
- Prohíba la transmisión de contraseñas en chats y tablas.
- Configure alertas de intentos de inicio de sesión sospechosos.
- Realice una breve capacitación sobre phishing.
- Defina un canal para informar sobre amenazas.
Cuarta semana
- Compare el uso real de las licencias.
- Renuncie a herramientas duplicadas después de verificar reemplazos.
- Elabore un plan de respuesta ante incidentes.
- Programe una auditoría externa o consulta para los sistemas más críticos.
- Fije revisiones regulares trimestrales de accesos y copias de seguridad.
Esta lista de verificación no requiere un gran presupuesto, pero establece las bases para un ahorro controlado.
FAQ: preguntas frecuentes sobre ahorro en ciberseguridad
¿Se pueden reemplazar completamente las soluciones pagadas por gratuitas?
A veces, se pueden reemplazar herramientas individuales, pero no todo el sistema de protección. Las soluciones gratuitas requieren configuración, actualizaciones y experiencia. Si tiene un administrador competente, el código abierto puede ser beneficioso. Si no, el soporte de una herramienta gratuita puede costar más que una licencia.
¿Qué es más importante para una pequeña empresa: antivirus o copias de seguridad?
Se necesitan ambos elementos, pero las copias de seguridad son críticas para la recuperación. El antivirus puede reducir la probabilidad de infección, y las copias de seguridad ayudan a volver a la actividad si ya ocurrió una infección, falla o eliminación. No se puede ahorrar en copias de seguridad verificables.
¿Cómo saber si estamos pagando de más por seguridad?
Señales de sobreprecio: licencias no utilizadas, funciones duplicadas, informes que nadie revisa, el producto no está configurado y los empleados lo evitan por incomodidad. Realice una auditoría de tareas y relacione cada herramienta con un riesgo específico.
¿Necesita una pequeña empresa realizar un pentest?
El pentest es útil si tiene servicios públicos, datos personales de clientes, una tienda en línea o una infraestructura compleja. Pero primero, cierre las medidas básicas: MFA, actualizaciones, copias de seguridad, derechos de acceso y registros. De lo contrario, el pentest simplemente confirmará problemas evidentes.
¿Con qué frecuencia debo revisar el presupuesto de ciberseguridad?
Es recomendable revisar accesos, copias de seguridad, licencias y cambios críticos al menos una vez por trimestre. Una revisión completa del presupuesto se puede hacer cómodamente una vez al año o después de cambios significativos: mudanza a la nube, lanzamiento de un nuevo producto, aumento del equipo o un incidente.
¿Cuál es la medida de protección más barata con alto efecto?
Normalmente, es MFA para cuentas importantes, revisión de accesos y copias de seguridad verificables. Estas medidas son económicas en comparación con el daño potencial y cubren escenarios de ataques comunes.
Conclusión
Se puede ahorrar en ciberseguridad sin sacrificar la protección si se actúa de manera sistemática: entender los activos críticos, incluir funciones básicas, eliminar licencias innecesarias, configurar MFA, verificar copias de seguridad y capacitar a los empleados. No corte gastos a ciegas. Comience con la lista de verificación de 30 días, designe responsables y revise la protección regularmente. Así, el presupuesto será más transparente y los riesgos se reducirán notablemente.