Wie man bei der Cybersecurity spart, ohne den Schutz zu verlieren
Wie kann man bei der Cybersecurity sparen und gleichzeitig keine Türen für Angriffe öffnen? Die Antwort liegt nicht darin, die billigsten Lösungen zu kaufen oder den Schutz zu deaktivieren. Einsparungen entstehen, wenn Sie die realen Risiken verstehen, überflüssige Tools entfernen, Grundhygiene einrichten und Menschen schulen. In diesem Artikel werden wir erörtern, wo Ausgaben wirklich reduziert werden können und wo Einsparungen gefährlich sind. Das Material ist für kleine Unternehmen, Einzelunternehmer, Teams ohne eigenen IT-Sicherheitsbereich und Führungskräfte gedacht, die maximalen Schutz zu einem vernünftigen Budget erhalten möchten.
Cybersecurity wird oft als teurer Satz komplexer Systeme wahrgenommen: Antivirenprogramme, Firewalls, Scanner, SIEM, DLP, Auditoren, Pen-Tests und 24/7-Überwachung. In der Praxis beginnt jedoch ein erheblicher Teil der Vorfälle mit einfachen Dingen: schwachen Passwörtern, fehlenden Backups, uninstallierten Updates, nachlässiger Zugangskonfiguration und Phishing. Daher ist der rentabelste Ansatz, zunächst die grundlegenden Risiken zu schließen und dann gezielt in Tools zu investieren, die genau zu Ihrer Organisation passen.
Warum Einsparungen bei der Cybersecurity mit der Risikobewertung beginnen
Man kann nicht sinnvoll Ausgaben reduzieren, wenn unklar ist, was genau man schützt. Für ein kleines Unternehmen können die Visitenkarte-Website, CRM, E-Mail und Buchhaltung wichtiger sein als eine komplexe interne Infrastruktur. Für einen Online-Shop sind Zahlungsprozesse, persönliche Daten von Kunden und der Zugang zum Admin-Panel kritisch. Für ein Produktionsunternehmen ist die Verfügbarkeit von Systemen, der Remote-Zugang für Ingenieure und der Schutz vor Ransomware von Bedeutung.
Beginnen Sie nicht mit dem Kauf eines Produkts, sondern mit einer kurzen Bestandsaufnahme. Diese hilft zu erkennen, welche Vermögenswerte wirklich wichtig sind, wo Daten gespeichert werden und wer darauf zugreifen kann. Danach fällt es leichter zu verstehen, welche Maßnahmen den maximalen Effekt zu minimalen Kosten haben.
Was zuerst zu zählen ist
Erstellen Sie eine Liste der Vermögenswerte und Prozesse:
- Unternehmens-E-Mail;
- Website und Domains;
- CRM, ERP, Buchhaltungssysteme;
- Cloud-Speicher und Dokumente;
- Laptops der Mitarbeiter;
- Server, virtuelle Maschinen und Datenbanken;
- Konten bei Banken, Werbekonten und Marktplätzen;
- Backups;
- Remote-Zugang und VPN;
- Auftragnehmer mit Zugang zu Ihren Systemen.
Stellen Sie dann drei Fragen zu jedem Punkt:
- Was passiert, wenn der Zugang einen Tag ausfällt?
- Was passiert, wenn Daten gestohlen oder geändert werden?
- Wer ist für die Wiederherstellung verantwortlich und wo liegen die Backups?
Wenn es keine Antworten gibt, ist das kein Grund, sofort eine teure Lösung zu kaufen. Es ist ein Signal, dass Ordnung in die Prozesse gebracht werden muss. Oft reduziert Ordnung die Risiken kostengünstiger als neue Lizenzen.
Wo man sicher Kosten sparen kann
Man kann bei Datenschutzmaßnahmen sparen, wenn man Duplikate reduziert, Routine automatisiert und die integrierten Funktionen bereits gekaufter Dienste nutzt. Im Folgenden sind Bereiche aufgeführt, in denen oft überflüssige Ausgaben verborgen sind.
Entfernen Sie doppelte Tools
In vielen Unternehmen sind historisch Dienste mit identischen Funktionen angesammelt worden. Zum Beispiel verwaltet ein Tool die Passwörter, ein anderes speichert Geheimnisse im Browser und ein drittes wird nur von einem Teil des Teams verwendet. Oder das Unternehmen zahlt für mehrere Antivirenlösungen, aber keine ist zentral konfiguriert.
Überprüfen Sie die Lizenzen:
- Wer nutzt den Dienst tatsächlich;
- Welche Funktionen sind im Tarif enthalten;
- Welche Funktionen überschneiden sich mit anderen Produkten;
- Gibt es kostenlose oder bereits bezahlte Alternativen;
- Kann man nach einer Bestätigung des Nutzens zu einer jährlichen Zahlung mit Rabatt wechseln.
Das Wichtigste ist, den Schutz nicht blind zu entfernen. Bestimmen Sie zuerst, welche Aufgabe das Tool erfüllt. Finden Sie dann heraus, was die Aufgabe nach der Deaktivierung des Tools übernehmen wird.
Nutzen Sie die integrierten Funktionen von Cloud-Plattformen
Microsoft 365, Google Workspace, Unternehmens-E-Mail-Dienste, Cloud-Hosting und CRM enthalten oft bereits nützliche Sicherheitseinstellungen. Unternehmen zahlen dafür, nutzen sie aber nicht.
Überprüfen Sie, ob Ihnen folgende Funktionen zur Verfügung stehen:
- Mehrfaktorauthentifizierung;
- bedingter Zugang nach Geographie oder Geräten;
- Audits der Kontoanmeldungen;
- Protokolle von Administratoraktionen;
- Anti-Phishing-Schutz für E-Mail;
- Einschränkung des E-Mail-Versands nach außen;
- Geräteverwaltung;
- Passwortpolitiken;
- Benachrichtigungen über verdächtige Anmeldungen.
Wenn diese Funktionen im aktuellen Tarif verfügbar sind, kann deren Einrichtung einen merklichen Sicherheitszuwachs ohne neue Einkäufe bringen. Manchmal reicht ein Arbeitstag eines Administrators aus, um die offensichtlichsten Sicherheitslücken zu schließen.
Wechseln Sie bewusst zu kostenlosen Lösungen
Kostenlose und Open-Source-Tools können helfen, bei der Cybersecurity zu sparen, aber sie sind nicht vollkommen kostenlos. Man muss trotzdem Zeit für einen Spezialisten aufwenden: Installation, Konfiguration, Updates, Protokollüberprüfung und Reaktion auf Ereignisse.
Open-Source eignet sich gut für:
- Bestandsaufnahme von Vermögenswerten;
- Schwachstellenscanning in einer Testumgebung;
- zentrale Protokollsammlung in einer kleinen Infrastruktur;
- Konfigurationskontrolle;
- Schulung des Teams;
- grundlegende Verfügbarkeitsüberwachung.
Aber wenn im Unternehmen keine Person vorhanden ist, die solche Tools betreuen kann, kann die Einsparung verschwinden. In diesem Fall kann es manchmal günstiger sein, einen einfachen kommerziellen Service mit Unterstützung und verständlicher Konfiguration zu kaufen.
Kaufen Sie nicht zu früh „Enterprise-Maximum“
Kleinunternehmen benötigen nicht immer ein schweres Set an Enterprise-Lösungen. Wenn im Unternehmen 10–30 Personen arbeiten, ist es zunächst wichtiger, Zugänge, MFA, Backups, Updates, E-Mail und Schulungen einzurichten. Teure Überwachungssysteme kompensieren nicht das Fehlen grundlegender Disziplin.
Ein guter Grundsatz: Kaufen Sie die nächste Schutzstufe erst, nachdem die aktuelle Stufe stabil arbeitet. Zum Beispiel macht es keinen Sinn, ein komplexes Leak-Preventionsystem zu implementieren, wenn Mitarbeiter die gemeinsamen Passwörter teilen und von ihren persönlichen E-Mail-Adressen aus arbeiten.
Woran man nicht sparen sollte
Einige Maßnahmen erscheinen einfach und langweilig, aber genau diese Maßnahmen senken das Risiko der teuersten Vorfälle. Sie dürfen nicht zugunsten kurzfristiger Einsparungen abgesagt werden.
Backups
Backups gelten als eine der rentabelsten Investitionen in die Informationssicherheit. Sie helfen dabei, sich nach Ransomware, einem Mitarbeiterfehler, einem Ausfall des Cloud-Dienstes oder versehentlichem Löschen von Daten wiederherzustellen.
Ein zuverlässiges Schema enthält normalerweise die Regel 3-2-1:
- 3 Kopien von Daten;
- 2 verschiedene Speicherarten;
- 1 Kopie getrennt von der Hauptinfrastruktur.
Es ist wichtig, nicht nur Kopien zu erstellen, sondern auch die Wiederherstellung zu überprüfen. Ein ungetestetes Backup ist Hoffnung, kein Schutz. Mindestens einmal pro Quartal sollten Sie eine Testdatei, eine Datenbank oder eine virtuelle Maschine wiederherstellen und sicherstellen, dass die Daten lesbar sind.
Mehrfaktorauthentifizierung
MFA ist einer der kostengünstigsten Wege, um Konten zu schützen. Selbst wenn ein Passwort durch Phishing oder einen Leak gestohlen wird, wird es für den Angreifer schwieriger, ohne den zweiten Faktor einzuloggen.
Aktivieren Sie die Mehrfaktorauthentifizierung zunächst für:
- Administratoren;
- E-Mail;
- Cloud-Speicher;
- Bankdienstleistungen;
- CRM und Systeme mit persönlichen Daten;
- Hosting- und Domainsteuerungen;
- Remote-Zugänge.
Es ist besser, Authenticator-Apps, Hardware-Keys oder integrierte Passkeys zu verwenden als SMS. SMS sind praktisch, aber weniger widerstandsfähig gegen verschiedene Angriffe.
Updates und Vulnerability Management
Viele Angriffe nutzen bekannte Schwachstellen, für die bereits Patches verfügbar sind. Daher sind regelmäßige Updates oft effektiver als teure Schutzprodukte, die auf einem alten und löchrigen System installiert sind.
Erstellen Sie eine einfache Reihenfolge:
- Kritische Updates werden so schnell wie möglich installiert;
- Normale Updates nach Zeitplan;
- Server werden nach dem Backup aktualisiert;
- Änderungen werden im Protokoll festgehalten;
- Veraltete Software wird außer Betrieb genommen.
Wenn Sie ein CMS, Plugins und Themes verwenden, achten Sie besonders darauf. Websites werden oft nicht durch komplizierte Angriffe gehackt, sondern durch alte Erweiterungen und schwache Administratorpasswörter.
Schulung der Mitarbeiter
Menschen bleiben ein wichtiger Teil des Schutzes. Dabei muss die Schulung nicht unbedingt teuer sein. Kurze regelmäßige Sessions sind oft hilfreicher als ein großer Kurs einmal im Jahr.
Erklären Sie den Mitarbeitern:
- wie man Phishing-E-Mails erkennt;
- warum Passwörter nicht wiederverwendet werden sollten;
- was zu tun ist, wenn Sie einen verdächtigen Anhang haben;
- an wen man Vorfälle melden sollte;
- warum man Bestätigungscodes nicht weitergeben sollte;
- wie man sicher von zu Hause aus und unterwegs arbeitet.
Die Schulung sollte praktisch sein. Zeigen Sie echte Beispiele von E-Mails, gefälschten Anmeldeseiten und betrügerischen Nachrichten. Je näher die Beispiele an der Arbeit des Teams sind, desto größer ist die Wirkung.
Schritt-für-Schritt-Plan zur Einsparung in der Cybersecurity
Im Folgenden finden Sie einen kurzen Plan, der hilft, die Ausgaben ohne chaotische Lösungen zu senken. Dieser kann als Checkliste für kleine Unternehmen oder interne Teams verwendet werden.
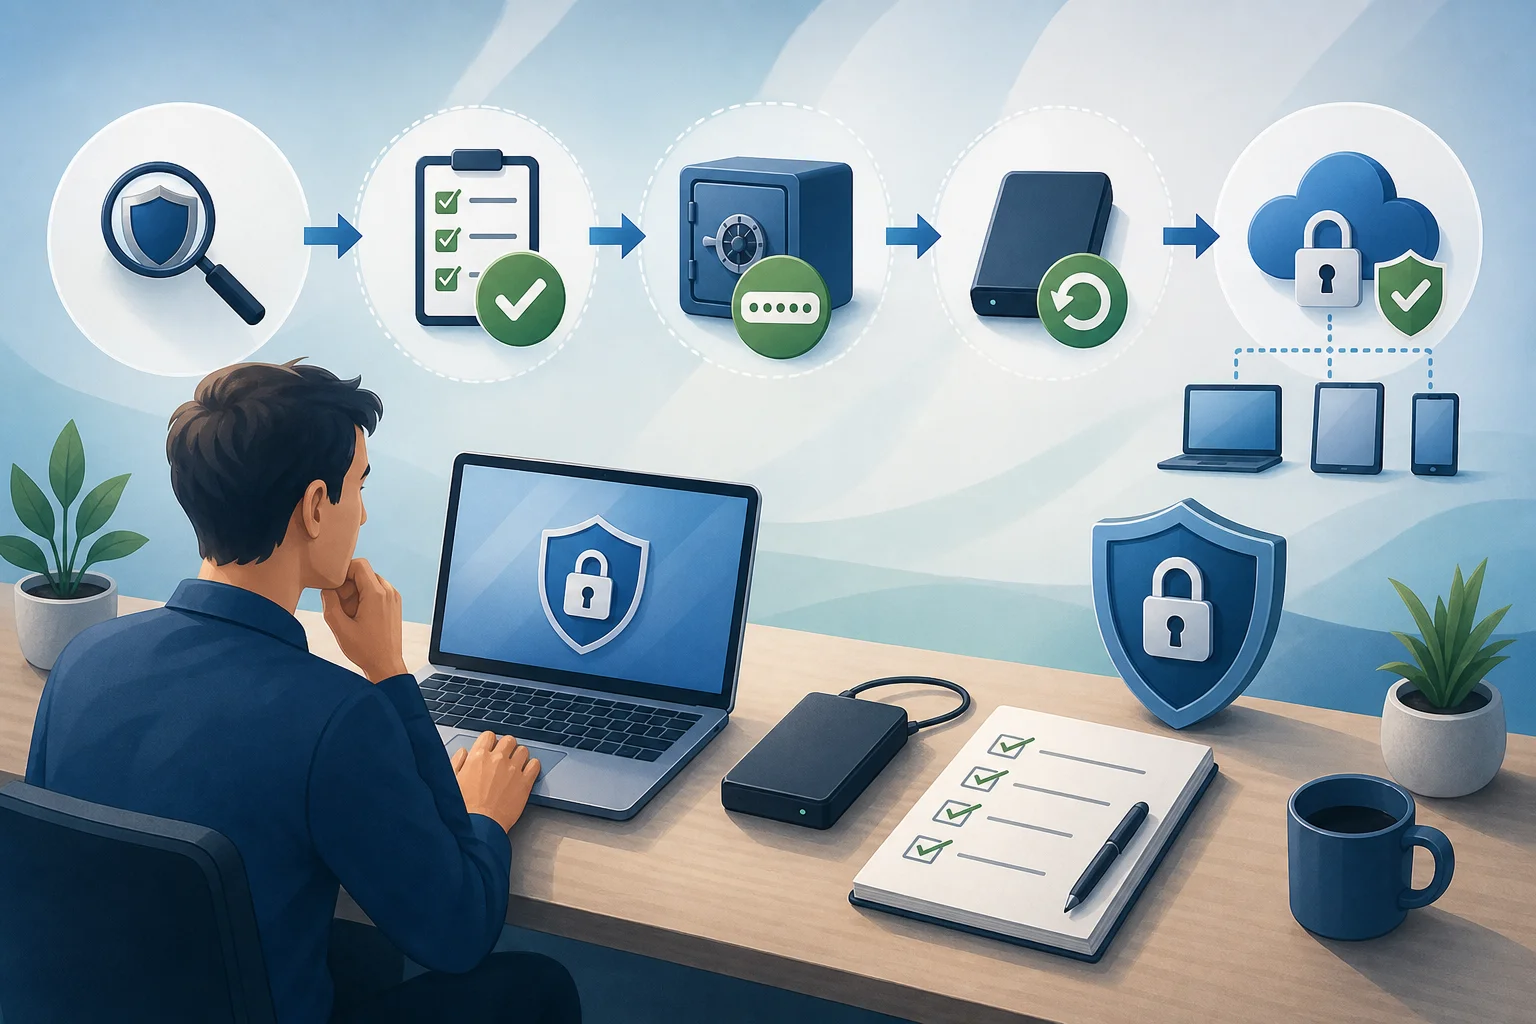
Schritt 1. Führen Sie eine Bestandsaufnahme durch
Listen Sie alle Dienste, Geräte, Domains, Server, Clouds und kritischen Konten auf. Streben Sie nicht danach, ein perfektes Dokument an einem Tag zu erstellen. Beginnen Sie mit einer Tabelle: Name des Vermögenswerts, Eigentümer, Wichtigkeitsgrad, wer Zugang hat, wo das Backup ist.
Schritt 2. Teilen Sie Vermögenswerte nach Kritikalität ein
Verwenden Sie drei Ebenen:
- hoch — Ausfall oder Leck führt zu erheblichen Schäden;
- mittel — hat Einfluss auf die Arbeit, aber es gibt Umgehungsmöglichkeiten;
- niedrig — enthält keine wichtigen Daten und ist leicht wiederherzustellen.
Das Budget sollte in erster Linie für die hohe Ebene verwendet werden. Dies hilft, Geld nicht für sekundäre Systeme auszugeben, während die wichtigsten Vermögenswerte schwach geschützt sind.
Schritt 3. Aktivieren Sie den Basisschutz in bestehenden Services
Überprüfen Sie die Sicherheitseinstellungen in E-Mail, Cloud, CRM, Hosting und Bankkonten. Aktivieren Sie MFA, Benachrichtigungen über Anmeldungen, Einschränkungen der Administratorrechte und Ereignisprotokolle. Oft sind dafür keine zusätzlichen Lizenzen erforderlich.
Schritt 4. Entfernen Sie unnötige Zugriffsrechte
Das Prinzip minimaler Privilegien ist einfach: Eine Person sollte nur den Zugang haben, der für ihre Arbeit notwendig ist. Wenn ein Mitarbeiter in eine andere Position wechselt oder das Unternehmen verlässt, müssen die Zugänge geändert oder deaktiviert werden.
Führen Sie eine Überprüfung durch:
- ehemalige Mitarbeiter;
- Auftragnehmer;
- gemeinsame Konten;
- überflüssige Administratoren;
- alte API-Keys;
- Zugriffsrechte auf Domains und Hosting.
Das ist fast kostenlos, reduziert aber das Risiko erheblich.
Schritt 5. Richten Sie Backups ein
Bestimmen Sie, welche Daten gesichert werden müssen, wie oft und wohin. Verschiedene Systeme benötigen unterschiedliche Intervalle. Beispielsweise kann die Datenbank von einem Online-Shop häufige Sicherungen erfordern, während das Archiv von Dokumenten seltener gesichert werden kann.
Bestimmen Sie unbedingt einen Verantwortlichen und fügen Sie die Wiederherstellungsprüfung in den Kalender ein.
Schritt 6. Reduzieren und optimieren Sie die Lizenzen
Nachdem die Basis eingerichtet ist, sehen Sie sich die Ausgaben erneut an. Überprüfen Sie, welche Dienste nicht genutzt werden, welche Tarife überflüssig sind und welche zusammengelegt werden können. Manchmal ist es rentabler, weniger Produkte zu haben, sie dafür aber qualitativ hochwertig einzurichten.
Schritt 7. Bestimmen Sie, was ausgelagert werden kann
Nicht alles muss intern erledigt werden. Wenn im Personal kein Sicherheitsspezialist vorhanden ist, können Teile der Aufgaben an einen Auftragnehmer übertragen werden: Überprüfung der Einstellungen, Überprüfung der Website, Einrichtung von Backups, Reaktion auf Vorfälle. Wählen Sie jedoch gezielte Dienstleistungen mit klaren Ergebnissen aus, nicht abstrakte "Sicherheitskomplexe" ohne Kriterien.
Vergleich von Einsparungsmaßnahmen
Die folgende Tabelle hilft Ihnen, schnell Maßnahmen zu wählen, die ein gutes Gleichgewicht zwischen Preis und Nutzen bieten.
| Maßnahme | Potenzielle Einsparungen | Risiko bei falschem Ansatz | Wann anwenden |
|---|---|---|---|
| Überprüfung der Lizenzen | Hoch | Man könnte eine benötigte Funktion deaktivieren | Wenn viele Dienste angesammelt wurden |
| Aktivierung von MFA | Hoch im Effekt | Niedrig, wenn Backup-Zugänge vorhanden sind | Fast immer |
| Open-Source-Tools | Mittel | Es werden Kompetenzen für die Unterstützung benötigt | Wenn ein technischer Spezialist vorhanden ist |
| Auslagerung einzelner Aufgaben | Mittel | Abhängigkeit von einem Auftragnehmer | Wenn interne Expertise fehlt |
| Schulung der Mitarbeiter | Hoch im Effekt | Niedrig | Für alle Teams |
| Verzicht auf Backups | Gefährliche "Einsparung" | Sehr hoch | Nicht anwenden |
| Ersetzen aller Lösungen durch die billigsten | Unvorhersehbar | Hoch | Nur nach Tests |
Aus der Tabelle ist ersichtlich: Es ist am vorteilhaftesten, mit Maßnahmen zu beginnen, die die Wahrscheinlichkeit häufiger Vorfälle verringern. Dazu gehören Zugänge, MFA, Backups, Updates und Schulungen.
Wie man das Budget eines kleinen Unternehmens optimiert
Kleine Unternehmen können sich oft keinen vollständigen Bereich für Informationssicherheit leisten. Das ist normal. Aber selbst ein kleines Team kann einen vernünftigen Schutz aufbauen, wenn es das Budget nach Prioritäten verteilt.
Mindestanforderungen für ein kleines Unternehmen
Für ein Team von bis zu 20–30 Personen werden normalerweise die folgenden Mindestanforderungen benötigt:
- Unternehmens-E-Mail mit MFA;
- Passwortmanager für Arbeitskonten;
- Backup kritischer Daten;
- aktualisierbare Arbeitsgeräte;
- grundlegender Endpunktschutz;
- Einschränkung der Administratorrechte;
- sicherer Remote-Zugriff;
- Vorgaben für die Entlassung und Vergabe von Zugängen;
- kurze Schulung zu Phishing;
- Kontaktplan für den Fall eines Vorfalls.
Dieses Set deckt nicht alle möglichen Bedrohungen ab. Dennoch schützt es vor vielen typischen Problemen und schafft eine Grundlage für weiteres Wachstum.
So verteilen Sie das Geld nach Prioritäten
Wenn das Budget begrenzt ist, verteilen Sie es nicht dünn. Investieren Sie zunächst in den Schutz kritischer Konten und Daten. Die ungefähre Reihenfolge:
- Backups und Wiederherstellung.
- MFA für alle wichtigen Dienste.
- Passwortmanager und Verzicht auf gemeinsame Passwörter.
- Updates für Geräte, Server und CMS.
- Schutz der E-Mail vor Phishing.
- Schulung der Mitarbeiter.
- Periodische externe Überprüfung der Einstellungen.
- Zusätzliche Überwachungsinstrumente.
Diese Reihenfolge ist nicht universell, hilft aber, den häufigen Fehler zu vermeiden, teuer zu überwachen, wenn die Wiederherstellung der Daten nach einem Ausfall ohnehin nicht möglich ist.
Wie man beim Schutz der Remote-Arbeit spart
Remote- und Hybridarbeit vergrößert die Angriffsfläche. Mitarbeiter verbinden sich von zu Hause, aus Cafés, Coworking Spaces und während Reisen. Hier ist es wichtig, nicht alles zu verbieten, sondern einen sicheren Prozess angenehm zu gestalten.
Richten Sie den sicheren Zugang ein
Für Remote-Zugänge verwenden Sie:
- MFA;
- separate Arbeitskonten;
- VPN oder sichere Zugangskanäle, falls dies für interne Systeme erforderlich ist;
- Verbot des direkten Zugriffs auf Administrations-Panels aus dem Internet;
- Protokollierung von Anmeldungen;
- Einschränkung von Rechten nach Rollen.
Wenn die gesamte Arbeit in Cloud-Services stattfindet, ist ein klassisches VPN möglicherweise nicht erforderlich. Manchmal reicht es, MFA, bedingten Zugang und Geräteverwaltung korrekt einzurichten. Das ist ein weiteres Beispiel, bei dem die Bewertung der Architektur hilft, Unnötiges zu vermeiden.
Trennen Sie persönliche und berufliche Nutzung
Einsparungen bei Geräten sind verständlich, aber die Nutzung persönlicher Laptops ohne Regeln birgt Risiken. Wenn das Unternehmen BYOD gestattet, sind Mindestanforderungen erforderlich:
- Passwort oder Biometrie auf dem Gerät;
- aktuelle Betriebssysteme;
- aktivierte Festplattverschlüsselung;
- Verbot der Speicherung von Arbeitskennwörtern in persönlichen Notizen;
- separates Browserprofil für die Arbeit;
- Möglichkeit, den Zugang schnell zu entziehen.
Wenn die Daten besonders sensibel sind, ist es besser, verwaltete Arbeitsgeräte zur Verfügung zu stellen. Das ist zu Beginn teurer, kann aber helfen, die Kosten für Vorfälle und Support zu senken.
Wie man das Risiko des Phishings ohne hohe Ausgaben senkt
Phishing bleibt einer der häufigsten Wege zur Kompromittierung von Konten. Dabei muss der Schutz davor nicht mit teuren Plattformen beginnen.
Richten Sie den Domänen-Schutz der E-Mail ein
Überprüfen Sie SPF, DKIM und DMARC für die Unternehmensdomäne. Diese Technologien helfen den E-Mail-Systemen zu verstehen, welche Server berechtigt sind, E-Mails im Namen Ihrer Domäne zu senden. Sie lösen das Problem nicht vollständig, verringern jedoch das Risiko von Absenderfälschungen.
Es ist auch ratsam:
- den automatischen Versand von E-Mails nach außen ohne Notwendigkeit zu verbieten;
- Warnungen für E-Mails von externen Absendern zu aktivieren;
- Makros in Anhängen einzuschränken;
- die Filterung ausführbarer Dateien einzustellen;
- verdächtige Links vor dem Klicken zu überprüfen.
Führen Sie eine einfache Ordnung für Bedrohungsberichte ein
Mitarbeiter sollten wissen, wohin sie verdächtige E-Mails senden können. Wenn der Prozess schwierig ist, werden die Leute still sein oder die Nachrichten einfach löschen. Stellen Sie einen klaren Kanal sicher: Sicherheitse-Mail, Chat oder Ticket.
Es ist wichtig, nicht für falsche Meldungen bestraft zu werden. Es ist besser, zehn falsche Alarme zu erhalten, als einen echten Angriff zu verpassen.
Wie man einen Auftragnehmer auswählt, ohne zu viel zu bezahlen
Outsourcing kann lohnend sein, wenn Sie ein konkretes Ergebnis kaufen. Doch der Cybersecurity-Markt ist kompliziert, und nicht alle Dienstleistungen sind für Ihr Reifegrad nützlich.
Welche Fragen Sie vor dem Kauf einer Dienstleistung stellen sollten
Fragen Sie den Auftragnehmer vor dem Vertrag:
- Welches Problem wird durch den Dienst gelöst;
- Welche Vermögenswerte werden überprüft;
- Welche Einschränkungen gibt es bei der Überprüfung;
- Was wird im Bericht enthalten sein;
- Wird es Empfehlungen mit Prioritäten geben;
- Wer hilft bei der Behebung festgestellter Probleme;
- Wie wird Ihre vertrauliche Information gespeichert;
- Gibt es einen klaren Arbeitsplan und Fristen;
- Welche Maßnahmen können die Verfügbarkeit von Systemen beeinflussen.
Ein guter Auftragnehmer erklärt die Risiken in einfacher Sprache und verkauft kein Maximum-Paket, ohne Ihre Situation zu verstehen.
Wann eine Überprüfung nötig ist und wann eine Einstellung ausreichend ist
Wenn Sie keine grundlegenden Maßnahmen haben, kann eine umfassende, teure Überprüfung verfrüht sein. Der Prüfer wird viele offensichtliche Probleme finden, die Sie selbst hätten schließen können: keine MFA, gemeinsame Passwörter, alte Plugins, offene Administrationspanels.
Führen Sie zuerst eine grundlegende Checkliste durch. Bestellen Sie dann eine externe Prüfung. So erhalten Sie mehr Nutzen: Der Spezialist sucht nicht nur nach offensichtlichen Fehlern, sondern auch nach tiefergehenden Problemen.
Häufige Fehler beim Versuch zu sparen
Einsparungen werden gefährlich, wenn Entscheidungen ohne Analyse getroffen werden. Im Folgenden sind häufige Fehler aufgeführt, die oft zum gegenteiligen Effekt führen.
Kauf des billigsten Produkts ohne Test
Ein niedriger Preis bedeutet nicht schlechte Qualität. Aber jedes Tool muss auf Kompatibilität, Benutzerfreundlichkeit und Supportqualität überprüft werden. Wenn das Produkt die Arbeit stört, werden die Mitarbeiter beginnen, es zu umgehen. Am Ende wird der Schutz formell.
Führen Sie vor dem Kauf einen Pilotversuch mit einer kleinen Gruppe durch. Bewerten Sie:
- wie einfach die Lösung implementiert werden kann;
- wie viele falsch-positive Alarme sie gibt;
- ob die Berichte verständlich sind;
- ob es Unterstützung in der benötigten Sprache gibt;
- ob die Arbeitsabläufe verlangsamt werden;
- ob es schnell deaktiviert oder die Einstellungen geändert werden können.
Verzicht auf Protokolle und Überwachung
Protokolle schützen zwar nicht von selbst, aber ohne sie ist es schwierig zu verstehen, was passiert ist. Wenn ein Vorfall bereits eingetreten ist, helfen Anmelde- und Aktionsprotokolle, das Bild wiederherzustellen und die Lücke zu schließen.
Es ist nicht notwendig, sofort ein teures SIEM zu implementieren. Starten Sie, indem Sie Protokolle in Schlüsselservices aktivieren und Benachrichtigungen über kritische Ereignisse einrichten: Administratoranmeldungen, Deaktivierung von MFA, Massen-Downloads von Daten, Erstellen eines neuen API-Keys.
Verwendung von gemeinsamen Konten
Gemeinsame Logins erscheinen bequem und kostengünstig, create jedoch ernsthafte Probleme. Es ist unmöglich zu verstehen, wer eine Handlung ausgeführt hat. Es ist schwierig, einen Mitarbeiter sicher zu entlassen. Das Passwort wird oft in Messenger getauscht und bleibt bei ehemaligen Mitarbeitern.
Es ist viel sicherer, persönliche Konten mit Rollen zu vergeben. Wenn der Dienst pro Benutzer Gebühren erhebt, bewerten Sie das Risiko. Für kritische Systeme kann eine Einsparung bei den Lizenzen unangemessen sein.
Fehlender Reaktionsplan
Selbst der beste Schutz gibt keine vollständige Garantie. Daher ist ein einfacher Plan erforderlich: Wer trifft Entscheidungen, wen muss man informieren, wie man Zugänge deaktiviert, wo sind die Backups, wer kommuniziert mit Kunden und Auftragnehmern.
Der Plan kann auf eine Seite passen. Wichtig ist, dass er nicht nur in einem System vorliegt, das während eines Vorfalls möglicherweise nicht verfügbar ist.
Praktische Checkliste für 30 Tage
Dieser Plan hilft, die Sicherheit schnell zu verbessern und die ersten Einsparungspunkte zu finden.
Erste Woche
- Erstellen Sie eine Liste von Schlüsselservices und Verantwortlichen.
- Aktivieren Sie MFA für Administratoren und E-Mails.
- Überprüfen Sie die Zugänge ehemaliger Mitarbeiter.
- Stellen Sie sicher, dass Domains und Hosting auf kontrollierte Konten registriert sind.
- Finden Sie alle aktiven Sicherheits- und Cloud-Service-Lizenzen heraus.
Zweite Woche
- Richten Sie Backups ein oder überprüfen Sie sie.
- Führen Sie eine Testwiederherstellung durch.
- Deaktivieren Sie überflüssige Administratorrechte.
- Aktualisieren Sie CMS, Plugins, Server und Arbeitsgeräte.
- Überprüfen Sie SPF, DKIM und DMARC für die E-Mail-Domäne.
Dritte Woche
- Implementieren Sie einen Passwortmanager.
- Verhindern Sie die Weitergabe von Passwörtern in Chats und Tabellen.
- Richten Sie Benachrichtigungen über verdächtige Anmeldungen ein.
- Führen Sie eine kurze Schulung zum Phishing durch.
- Bestimmen Sie einen Kanal für Bedrohungsmeldungen.
Vierte Woche
- Vergleichen Sie die tatsächliche Nutzung der Lizenzen.
- Verzicht auf doppelte Tools nach Überprüfung der Alternativen.
- Erstellen Sie einen Reaktionsplan für Vorfälle.
- Planen Sie eine externe Überprüfung oder Konsultation für die kritischsten Systeme.
- Führen Sie eine regelmäßige Überprüfung der Zugänge und Backups einmal pro Quartal ein.
Eine solche Checkliste erfordert kein großes Budget, bietet aber eine Grundlage für kontrollierte Einsparungen.
FAQ: Häufige Fragen zum Sparen bei Cybersecurity
Kann man kostenpflichtige Lösungen vollständig durch kostenlose ersetzen
Manchmal können bestimmte Tools ersetzt werden, aber nicht das gesamte Schutzsystem. Kostenlose Lösungen erfordern Konfiguration, Updates und Expertise. Wenn Sie über einen kompetenten Administrator verfügen, kann Open-Source vorteilhaft sein. Andernfalls kann die Unterstützung für ein kostenloses Tool teurer werden als die Lizenz.
Was ist wichtiger für kleine Unternehmen: Antivirenprogramme oder Backups
Beides ist notwendig, aber Backups sind entscheidend für die Wiederherstellung. Antivirenprogramme können die Wahrscheinlichkeit einer Infektion senken, während Backups helfen, wieder zur Arbeit zu kommen, wenn die Infektion, ein Ausfall oder eine Löschung bereits stattgefunden hat. An überprüfbaren Backups sollte man nicht sparen.
Wie erkennt man, dass man zu viel für die Sicherheit zahlt
Anzeichen für Überzahlungen: Lizenzen werden nicht genutzt, Funktionen werden dupliziert, Berichte werden nicht angeschaut, das Produkt ist nicht konfiguriert, und die Mitarbeiter umgehen es aufgrund von Unannehmlichkeiten. Führen Sie eine Überprüfung der Aufgaben durch und setzen Sie jedes Tool mit einem spezifischen Risiko in Verbindung.
Braucht ein kleines Unternehmen einen Pen-Test
Ein Pen-Test ist nützlich, wenn Sie öffentliche Dienste, persönliche Daten von Kunden, einen Online-Shop oder eine komplexe Infrastruktur haben. Aber schließen Sie zuerst die grundlegenden Maßnahmen: MFA, Updates, Backups, Zugriffsrechte und Protokolle. Andernfalls wird der Pen-Test einfach die offensichtlichen Probleme bestätigen.
Wie oft sollte das Budget für Cybersecurity überprüft werden
Mindestens einmal pro Quartal sollten Zugänge, Backups, Lizenzen und kritische Änderungen überprüft werden. Eine umfassende Überprüfung des Budgets bietet sich einmal jährlich oder nach größeren Änderungen an: Umzug in die Cloud, Einführung eines neuen Produkts, Teamwachstum oder Vorfall.
Welche Maßnahme mit den geringsten Kosten hat den höchsten Effekt
Das sind normalerweise MFA für wichtige Konten, Überprüfung der Zugänge und überprüfbare Backups. Diese Maßnahmen kosten im Vergleich zu möglichen Schäden wenig und schließen häufige Angriffsszenarien ein.
Fazit
Man kann bei der Cybersecurity sparen, ohne den Schutz zu verringern, wenn man systematisch handelt: kritische Vermögenswerte erkennen, grundlegende Funktionen aktivieren, überflüssige Lizenzen entfernen, MFA einrichten, Backups überprüfen und Mitarbeiter schulen. Schneiden Sie die Ausgaben nicht blind. Beginnen Sie mit der 30-tägigen Checkliste, benennen Sie Verantwortliche und prüfen Sie den Schutz regelmäßig. So wird das Budget transparenter und die Risiken deutlich geringer.