Como economizar na cibersegurança sem perder proteção
Como economizar na cibersegurança e não abrir a porta para ataques? A resposta não está em comprar as soluções mais baratas ou desativar a proteção. A economia surge quando você entende os riscos reais, remove ferramentas desnecessárias, configura a higiene básica e educa as pessoas. Neste artigo, vamos discutir onde as despesas realmente podem ser reduzidas e onde a economia é perigosa. O material é adequado para pequenas empresas, empreendedores individuais, equipes sem um departamento de segurança e gestores que desejam obter o máximo de proteção por um orçamento razoável.
A cibersegurança é frequentemente vista como um conjunto caro de sistemas complexos: antivírus, firewalls, scanners, SIEM, DLP, auditores, pentests e monitoramento contínuo. Mas, na prática, uma parte significativa dos incidentes começa com coisas simples: senhas fracas, ausência de backups, atualizações não instaladas, configuração descuidada de acessos e phishing. Portanto, a abordagem mais econômica é, primeiro, fechar os riscos básicos e depois investir pontualmente em ferramentas que se adequam à sua organização.
Por que economizar na cibersegurança começa com a avaliação de riscos
Não se pode reduzir gastos de forma razoável se não estiver claro o que exatamente você está protegendo. Para uma pequena empresa, um site de apresentação, CRM, e-mail e contabilidade podem ser mais importantes do que uma infraestrutura interna complexa. Para uma loja online, processos de pagamento, dados pessoais de clientes e acesso ao painel de administração são críticos. Para uma empresa de manufatura, a disponibilidade dos sistemas, acesso remoto dos engenheiros e proteção contra ransomware são essenciais.
Comece não com a compra de um produto, mas com um inventário curto. Isso ajuda a ver quais ativos são de fato importantes, onde os dados estão armazenados e quem tem acesso a eles. Depois disso, é mais fácil entender quais medidas proporcionarão o máximo efeito por um investimento mínimo.
O que deve ser calculado em primeiro lugar
Elabore uma lista de ativos e processos:
- e-mail corporativo;
- site e domínios;
- sistemas de CRM, ERP e contabilidade;
- armazenamentos em nuvem e documentos;
- laptops dos funcionários;
- servidores, máquinas virtuais e bancos de dados;
- contas em bancos, contas de anúncios e marketplaces;
- backups;
- acesso remoto e VPN;
- contratados com acesso aos seus sistemas.
Em seguida, faça três perguntas para cada item:
- O que acontecerá se o acesso for perdido por um dia?
- O que acontecerá se os dados forem roubados ou alterados?
- Quem é responsável pela recuperação e onde estão os backups?
Se não houver respostas, isso não significa que você deve comprar imediatamente uma solução cara. Isso é um sinal de que é preciso organizar os processos. Muitas vezes, a organização reduz os riscos de forma mais econômica do que novas licenças.
Onde é seguro cortar despesas
Você pode economizar na proteção de dados se reduzir as duplicações, automatizar rotinas e utilizar as funcionalidades embutidas em serviços já adquiridos. Abaixo estão as áreas onde frequentemente se escondem despesas desnecessárias.
Remova ferramentas duplicadas
Em muitas empresas, serviços com funções idênticas se acumularam historicamente. Por exemplo, uma ferramenta gerencia senhas, a segunda armazena segredos no navegador, a terceira é usada apenas por parte da equipe. Ou a empresa paga por várias soluções antivírus, mas nenhuma é configurada de forma centralizada.
Faça uma revisão das licenças:
- quem realmente usa o serviço;
- quais funções estão incluídas na tarifa;
- quais funções se sobrepõem a outros produtos;
- existem alternativas gratuitas ou já pagas;
- é possível mudar para pagamento anual com desconto apenas após confirmação de utilidade.
O principal é não remover a proteção cegamente. Primeiro, defina qual tarefa a ferramenta executa. Depois, descubra o que a substituirá após sua remoção.
Utilize funcionalidades embutidas em plataformas em nuvem
Microsoft 365, Google Workspace, serviços de e-mail corporativo, hospedagens em nuvem e CRMs frequentemente já incluem úteis configurações de segurança. As empresas pagam por elas, mas não as utilizam.
Verifique se você tem acesso a:
- autenticação multifatorial;
- acesso condicional por geografia ou dispositivos;
- auditoria de acessos às contas;
- logs de ações dos administradores;
- proteção contra phishing no e-mail;
- restrição de encaminhamento de e-mails para fora;
- gerenciamento de dispositivos;
- políticas de senhas;
- alertas sobre acessos suspeitos.
Se essas funções estiverem disponíveis no seu plano atual, sua configuração pode proporcionar um aumento notável na segurança sem novas compras. Às vezes, basta um dia útil de um administrador para fechar as falhas mais evidentes.
Transite para soluções gratuitas conscientemente
Ferramentas gratuitas e open-source podem ajudar a economizar em cibersegurança, mas elas não são totalmente gratuitas. Por elas, você ainda precisará pagar com o tempo de um especialista: instalar, configurar, atualizar, verificar logs e responder a eventos.
Open-source é adequado para:
- inventário de ativos;
- escaneamento de vulnerabilidades em ambientes de teste;
- coleta centralizada de logs em uma infraestrutura pequena;
- controle de configurações;
- treinamento da equipe;
- monitoramento básico de disponibilidade.
Mas se a empresa não tiver alguém que saiba manter essas ferramentas, a economia pode desaparecer. Nesse caso, às vezes é mais vantajoso comprar um serviço comercial simples com suporte e configuração compreensível.
Não compre “máximo corporativo” antes da hora
Pequenas empresas nem sempre precisam de um conjunto pesado de soluções enterprise. Se na empresa há de 10 a 30 pessoas, é mais importante primeiro configurar acessos, MFA, backups, atualizações, e-mail e treinamento. Sistemas de monitoramento caros não compensam a ausência de disciplina básica.
Um bom princípio: compre o próximo nível de proteção apenas após o nível atual estar funcionando de forma estável. Por exemplo, não faz sentido implementar um sistema complexo de prevenção de vazamentos se os funcionários compartilham senhas comuns e trabalham de e-mails pessoais.
O que não pode ser economizado
Algumas medidas parecem simples e sem graça, mas são elas que reduzem o risco dos incidentes mais caros. Elas não podem ser abolidas em nome da economia de curto prazo.
Backups
O backup é um dos investimentos mais lucrativos em segurança da informação. Ele ajuda a se recuperar após um ransomware, erro de um funcionário, falha de um serviço em nuvem ou exclusão acidental de dados.
Um esquema confiável geralmente inclui a regra 3-2-1:
- 3 cópias de dados;
- 2 tipos diferentes de armazenamento;
- 1 cópia fora da infraestrutura principal.
É importante não apenas fazer cópias, mas também verificar a recuperação. Um backup não verificado é uma esperança, não uma proteção. Pelo menos uma vez por trimestre, restaure um arquivo de teste, um banco de dados ou uma máquina virtual e verifique se os dados são legíveis.
Autenticação multifatorial
O MFA é uma das formas mais baratas de proteger contas. Mesmo que a senha seja roubada através de phishing ou vazamento, será mais difícil para o invasor acessar sem o segundo fator.
Ative a autenticação multifatorial primeiro para:
- administradores;
- e-mails;
- armazenamentos em nuvem;
- serviços bancários;
- CRMs e sistemas com dados pessoais;
- painéis de controle de hospedagem e domínios;
- acesso remoto.
É melhor usar aplicativos autenticadores, chaves de hardware ou passkeys embutidos do que SMS. O SMS é conveniente, mas menos resistente a uma série de ataques.
Atualizações e gerenciamento de vulnerabilidades
Muitos ataques exploram vulnerabilidades conhecidas para as quais já existem correções. Portanto, atualizações regulares são frequentemente mais eficazes do que um produto de proteção caro instalado sobre um sistema antigo e com falhas.
Crie uma ordem simples:
- atualizações críticas devem ser aplicadas o mais rápido possível;
- atualizações comuns devem seguir um cronograma;
- servidores devem ser atualizados após o backup;
- mudanças devem ser registradas em um log;
- software obsoleto deve ser retirado de circulação.
Se você usa CMS, plugins e temas, fique de olho neles especialmente. Sites são frequentemente hackeados não por ataques complexos, mas por causa de extensões antigas e senhas fracas de administradores.
Treinamento de funcionários
As pessoas continuam sendo uma parte importante da proteção. Além disso, o treinamento não precisa ser necessariamente caro. Sessões curtas e regulares são geralmente mais úteis do que um curso grande uma vez por ano.
Explique aos funcionários:
- como reconhecer um e-mail de phishing;
- por que não reutilizar senhas;
- o que fazer em caso de um anexo suspeito;
- a quem relatar um incidente;
- por que não compartilhar códigos de confirmação;
- como trabalhar com segurança de casa e em viagens.
O treinamento deve ser prático. Mostre exemplos reais de e-mails, páginas de login falsas e mensagens fraudulentas. Quanto mais próximos os exemplos do trabalho da equipe, maior o efeito.
Passo a passo para economizar na cibersegurança
Abaixo está um plano curto que ajuda a reduzir os custos sem decisões caóticas. Ele pode ser usado como uma lista de verificação para pequenas empresas ou equipes internas.
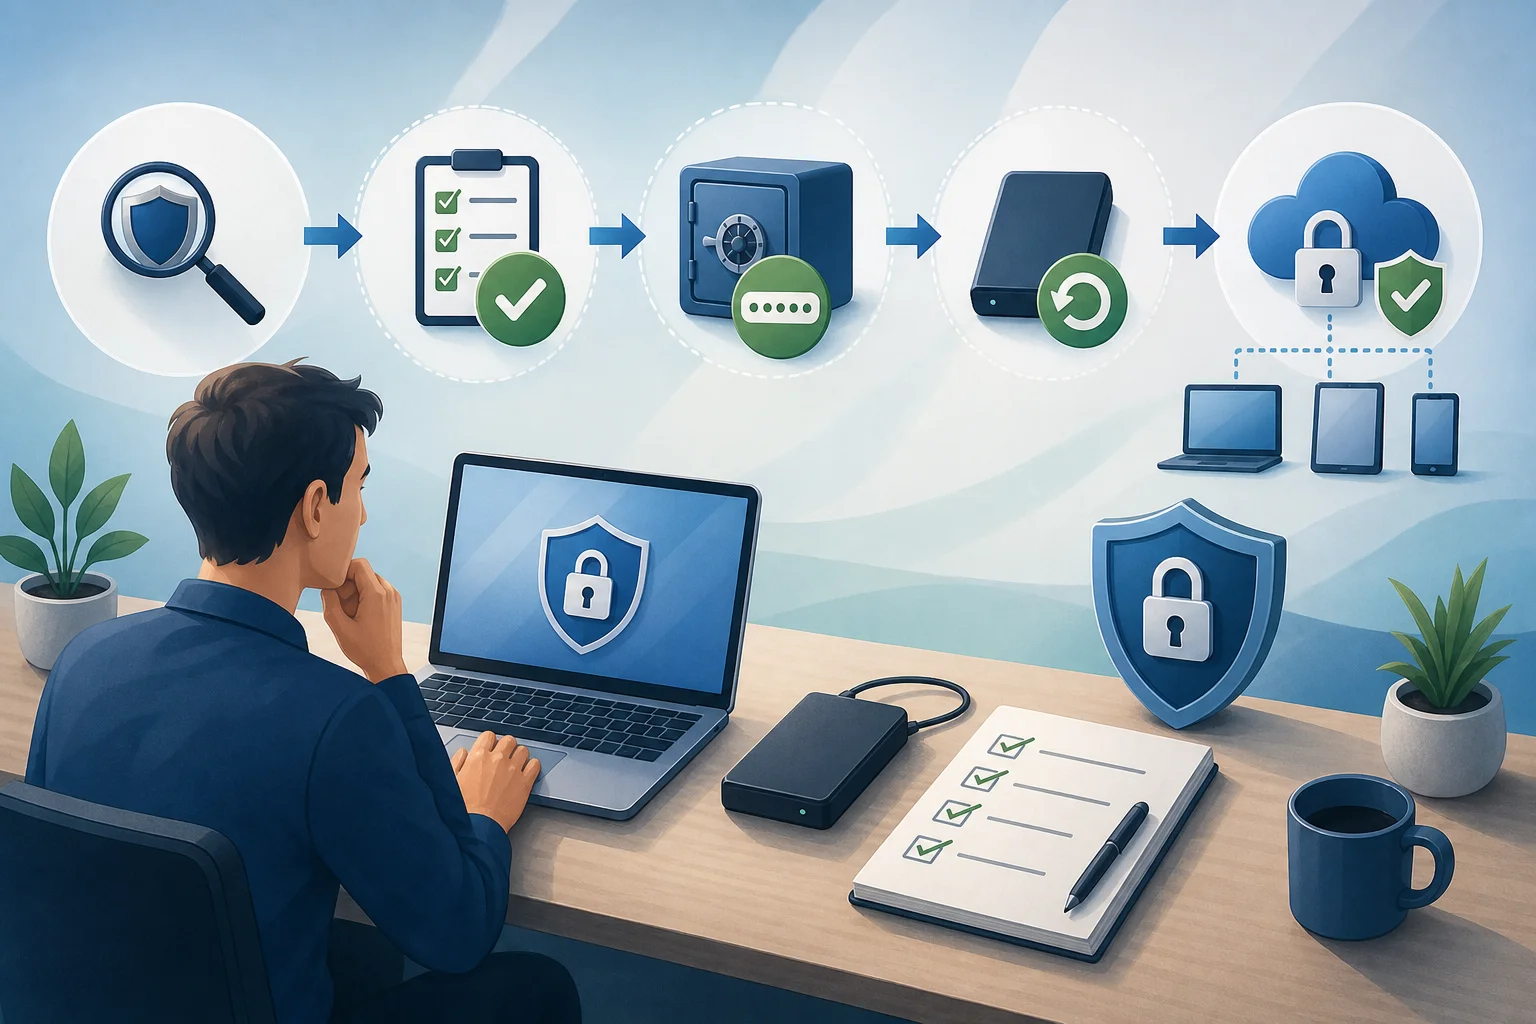
Passo 1. Faça um inventário
Anote todos os serviços, dispositivos, domínios, servidores, nuvens e contas críticas. Não se preocupe em criar um documento perfeito em um dia. Comece com uma tabela: nome do ativo, proprietário, nível de importância, quem tem acesso, onde está o backup.
Passo 2. Divida os ativos por criticidade
Use três níveis:
- alto — uma parada ou vazamento leva a danos significativos;
- médio — impacta as operações, mas há maneiras alternativas;
- baixo — não contém dados importantes e é fácil de recuperar.
O orçamento deve ser direcionado principalmente para o nível alto. Isso ajuda a evitar gastar dinheiro em sistemas secundários enquanto os ativos principais estão mal protegidos.
Passo 3. Ative a proteção básica nos serviços existentes
Verifique as configurações de segurança no e-mail, na nuvem, no CRM, na hospedagem e nas contas bancárias. Ative o MFA, notificações sobre acessos, limitações de permissões de administradores e logs de eventos. Isso muitas vezes não requer licenças adicionais.
Passo 4. Remova permissões de acesso desnecessárias
O princípio do menor privilégio é simples: uma pessoa deve ter acesso apenas ao que necessita para trabalhar. Se um funcionário mudou de cargo ou saiu da empresa, as permissões devem ser alteradas ou desativadas.
Faça uma auditoria:
- ex-empregados;
- contratados;
- contas compartilhadas;
- administradores desnecessários;
- chaves API antigas;
- acessos a domínios e hospedagens.
Isso é quase gratuito, mas reduz significativamente o risco.
Passo 5. Configure backups
Defina quais dados precisam ser mantidos, com que frequência e para onde. Para diferentes sistemas, são necessários diferentes intervalos. Por exemplo, um banco de pedidos de uma loja online pode exigir cópias frequentes, enquanto um arquivo de documentos pode precisar de cópias menos frequentes.
Certifique-se de designar um responsável e adicionar a verificação de recuperação ao calendário.
Passo 6. Reduza e otimize licenças
Após configurar a base, volte às despesas. Veja quais serviços não estão sendo usados, quais tarifas são excessivas e quais podem ser combinadas. Às vezes, é mais vantajoso manter menos produtos, mas configurá-los de forma eficaz.
Passo 7. Determine o que terceirizar
Nem tudo precisa ser feito internamente. Se não há um especialista em segurança na equipe, é possível delegar algumas tarefas para um contratado: auditoria de configurações, verificação de sites, configuração de backups, resposta a incidentes. Mas escolha serviços pontuais com resultados compreensíveis, e não um “complexo de segurança” abstrato sem critérios.
Comparação de métodos para reduzir gastos
A tabela ajudará a escolher rapidamente as medidas que oferecem um bom equilíbrio entre custo e benefício.
| Método | Economia Potencial | Risco com abordagem errada | Quando aplicar |
|---|---|---|---|
| Revisão de licenças | Alta | Pode desativar função necessária | Quando houver muitos serviços |
| Ativação de MFA | Alta em efeito | Baixo, se métodos de entrada de backup estiverem configurados | Quase sempre |
| Ferramentas Open-source | Média | Precisa de competências para suporte | Se houver um técnico qualificado |
| Terceirização de tarefas específicas | Média | Dependência do contratado | Se não houver expertise interna |
| Treinamento de funcionários | Alta em efeito | Baixo | Para todas as equipes |
| Abandono de backups | Economia “perigosa” | Muito alto | Não aplicar |
| Substituição de todas as soluções pelas mais baratas | Inesperada | Alta | Apenas após testes |
Da tabela, é evidente que é mais vantajoso começar por medidas que reduzem a probabilidade de incidentes comuns. Esses incluem acessos, MFA, backups, atualizações e treinamentos.
Como otimizar o orçamento de uma pequena empresa
Pequenas empresas muitas vezes não conseguem manter um departamento completo de segurança da informação. Isso é normal. Mas mesmo uma equipe pequena pode construir uma proteção razoável, se distribuir o orçamento por prioridades.
Conjunto mínimo para uma pequena empresa
Para uma equipe de até 20-30 pessoas, geralmente são necessários pelo menos os seguintes itens:
- e-mail corporativo com MFA;
- gerenciador de senhas para contas de trabalho;
- backup de dados críticos;
- dispositivos de trabalho atualizáveis;
- proteção básica dos pontos finais;
- restrição de direitos administrativos;
- acesso remoto seguro;
- regulamento de demissões e emissão de acessos;
- breve treinamento sobre phishing;
- plano de contato em caso de incidentes.
Esse conjunto não cobre todas as ameaças possíveis. No entanto, ele protege contra muitos problemas típicos e forma a base para crescimento futuro.
Como distribuir dinheiro por prioridades
Se o orçamento é limitado, não o espalhe de forma muito fina. Primeiro, invista no que protege contas e dados críticos. A ordem aproximada é:
- Backups e recuperação.
- MFA para todos os serviços importantes.
- Gerenciador de senhas e abandono de senhas compartilhadas.
- Atualizações de dispositivos, servidores e CMS.
- Proteção de e-mail contra phishing.
- Treinamento de funcionários.
- Verificação externa periódica de configurações.
- Ferramentas adicionais de monitoramento.
Essa ordem não é universal, mas ajuda a evitar um erro comum: comprar monitoramento caro, quando a recuperação dos dados após uma falha ainda é impossível.
Como economizar na proteção do trabalho remoto
O trabalho remoto e híbrido expande a superfície de ataque. Funcionários se conectam de casa, cafés, coworkings e viagens. Aqui, é importante não proibir tudo, mas tornar o processo seguro e conveniente.
Configure acesso seguro
Para acesso remoto, utilize:
- MFA;
- contas de trabalho separadas;
- VPN ou canais de acesso seguros, se necessário para sistemas internos;
- proibição de acesso direto a painéis administrativos da internet;
- registro de entradas;
- restrição de direitos por funções.
Se todo o trabalho ocorre em serviços em nuvem, uma VPN clássica pode não ser necessária. Às vezes, basta configurar corretamente o MFA, o acesso condicional e o gerenciamento de dispositivos. Este é mais um exemplo de como a avaliação da arquitetura ajuda a não adquirir excessos.
Separe pessoal de trabalho
A economia em dispositivos é compreensível, mas o uso de laptops pessoais sem regras cria riscos. Se a empresa permite BYOD, são necessárias exigências mínimas:
- senha ou biometria no dispositivo;
- sistema operacional atualizado;
- criptografia de disco ativada;
- proibição de armazenamento de senhas de trabalho em anotações pessoais;
- um perfil de navegador separado para trabalho;
- possibilidade de revogar acessos rapidamente.
Se os dados forem especialmente sensíveis, é melhor fornecer dispositivos de trabalho gerenciados. Isso é mais caro no início, mas pode reduzir custos com incidentes e suporte.
Como reduzir o risco de phishing sem grandes custos
O phishing continua sendo uma das formas mais comuns de comprometer contas. No entanto, a proteção contra isso não precisa começar com plataformas caras.
Configure a proteção do domínio de e-mail
Verifique SPF, DKIM e DMARC para o domínio corporativo. Essas tecnologias ajudam os sistemas de e-mail a entender quais servidores têm permissão para enviar e-mails em nome do seu domínio. Elas não resolvem completamente o problema, mas reduzem o risco de falsificação do remetente.
Além disso, é bom:
- proibir o encaminhamento automático de e-mails para fora sem necessidade;
- ativar alertas sobre e-mails de remetentes externos;
- restringir macros em anexos;
- configurar filtragem de arquivos executáveis;
- verificar links suspeitos antes de clicar.
Estabeleça uma ordem simples para mensagens sobre ameaças
Os funcionários devem saber para onde enviar um e-mail suspeito. Se o processo for complicado, as pessoas ficarão em silêncio ou simplesmente excluirão as mensagens. Crie um canal claro: um endereço de segurança, um chat ou um ticket.
É importante não punir mensagens errôneas. É melhor receber dez alarmes falsos do que perder um ataque real.
Como escolher um contratado sem pagar a mais
A terceirização pode ser vantajosa se você comprar um resultado específico. Mas o mercado de cibersegurança é complicado, e nem todos os serviços são igualmente úteis para o seu nível de maturidade.
Quais perguntas fazer antes de comprar o serviço
Antes de fechar o contrato, pergunte ao contratado:
- qual problema o serviço resolve;
- quais ativos serão verificados;
- quais limitações existem na verificação;
- o que estará no relatório;
- haverá recomendações com prioridades;
- quem ajudará a corrigir os problemas encontrados;
- como suas informações confidenciais são armazenadas;
- existe um plano de trabalho claro e prazos;
- quais ações podem afetar a disponibilidade dos sistemas.
Um bom contratado explica os riscos em linguagem simples e não vende o pacote máximo sem entender a sua situação.
Quando uma auditoria é necessária e quando basta uma configuração
Se você não tiver medidas básicas, uma auditoria cara pode ser prematura. O auditor encontrará muitos problemas óbvios que você pode ter fechado sozinho: ausência de MFA, senhas compartilhadas, plugins antigos, painéis administrativos abertos.
Primeiro, execute uma lista de verificação básica. Depois, solicite uma verificação externa. Assim, você obterá mais benefícios: o especialista procurará não apenas erros óbvios, mas também problemas mais profundos.
Erros comuns ao tentar economizar
A economia torna-se perigosa quando decisões são tomadas sem análise. Abaixo estão os erros que frequentemente levam ao efeito contrário.
Compra do produto mais barato sem testes
Um preço baixo não significa má qualidade. Mas qualquer ferramenta precisa ser testada quanto à compatibilidade, facilidade de uso e qualidade do suporte. Se o produto atrapalhar o trabalho, os funcionários começarão a contorná-lo. No final, a proteção se tornará formal.
Antes de comprar, faça um teste em um pequeno grupo. Avalie:
- quão fácil é implementar a solução;
- quantos falsos alarmes ela gera;
- se os relatórios são claros;
- se há suporte no idioma necessário;
- se a solução desacelera os processos de trabalho;
- se é possível desativar rapidamente ou alterar configurações.
Abandono de logs e monitoramento
Logs por si só não protegem, mas sem eles é difícil entender o que aconteceu. Se um incidente já ocorreu, os logs de entradas e ações ajudam a reconstruir a situação e fechar a brecha.
Não é necessário imediatamente implementar um SIEM caro. Para começar, ative logs em serviços-chave e configure notificações sobre eventos críticos: entrada de administrador, desativação de MFA, download em massa de dados, criação de uma nova chave API.
Uso de contas compartilhadas
Logins compartilhados parecem convenientes e baratos, mas criam problemas sérios. Não é possível saber quem executou a ação. Difícil demitir um funcionário com segurança. A senha é frequentemente compartilhada em mensagens e permanece com ex-funcionários.
É muito mais seguro fornecer contas pessoais com funções. Se o serviço cobra por usuário, avalie o risco. Para sistemas críticos, a economia na licença pode ser injustificável.
Ausência de plano de resposta
Mesmo uma boa proteção não garante total segurança. Portanto, um plano simples é necessário: quem toma decisões, a quem notificar, como desativar acessos, onde estão os backups, quem se comunica com clientes e contratados.
O plano pode caber em uma página. O principal é que ele esteja disponível não apenas no sistema, que pode estar inacessível durante um incidente.
Lista de verificação prática para 30 dias
Esse plano ajudará a melhorar rapidamente a segurança e identificar os primeiros pontos de economia.
Primeira semana
- Elabore uma lista de serviços-chave e responsáveis.
- Ative o MFA para administradores e e-mails.
- Verifique os acessos de ex-funcionários.
- Certifique-se de que domínios e hospedagens estão registrados em contas controladas.
- Encontre todas as licenças ativas em segurança e serviços em nuvem.
Segunda semana
- Configure ou verifique os backups.
- Realize uma recuperação de teste.
- Desative permissões administrativas desnecessárias.
- Atualize CMS, plugins, servidores e dispositivos de trabalho.
- Verifique SPF, DKIM e DMARC para o domínio de e-mail.
Terceira semana
- Implemente um gerenciador de senhas.
- Proiba a troca de senhas em chats e tabelas.
- Configure notificações sobre acessos suspeitos.
- Realize um breve treinamento sobre phishing.
- Determine um canal para mensagens sobre ameaças.
Quarta semana
- Compare o uso real das licenças.
- Descontinue ferramentas duplicadas após verificar substituições.
- Elabore um plano de resposta a incidentes.
- Agende uma auditoria externa ou consulta para os sistemas mais críticos.
- Programe uma revisão regular trimestral de acessos e backups.
Essa lista de verificação não exige um grande orçamento, mas cria uma base para uma economia controlada.
FAQ: perguntas frequentes sobre economia em cibersegurança
É possível substituir completamente soluções pagas por gratuitas?
Às vezes, ferramentas individuais podem ser substituídas, mas não todo o sistema de proteção. Soluções gratuitas exigem configuração, atualizações e especialização. Se você tiver um administrador competente, open-source pode ser vantajoso. Se não, o suporte de uma ferramenta gratuita pode custar mais do que uma licença.
O que é mais importante para pequenas empresas: antivírus ou backups?
Ambos são necessários, mas backups são críticos para a recuperação. O antivírus pode reduzir a probabilidade de infecção, enquanto o backup ajuda a voltar ao trabalho se a infecção, falha ou exclusão já ocorreram. Não se deve economizar em backups conferidos.
Como saber se estamos pagando a mais pela segurança?
Sinais de excesso de pagamento: licenças não utilizadas, funções duplicadas, relatórios que ninguém lê, produto não configurado, e funcionários contornando-o por inconveniência. Faça uma auditoria das tarefas e conforme cada ferramenta ao risco específico.
Pequenas empresas precisam realizar pentests?
Pentests são úteis se você tiver serviços públicos, dados pessoais de clientes, uma loja online ou uma infraestrutura complexa. Mas primeiro, feche medidas básicas: MFA, atualizações, backups, direitos de acesso e logs. Caso contrário, o pentest apenas confirmará problemas óbvios.
Com que frequência rever o orçamento em cibersegurança?
Pelo menos uma vez por trimestre, é bom rever acessos, backups, licenças e mudanças críticas. Uma revisão completa do orçamento é conveniente de fazer anualmente ou após grandes mudanças: mudança para a nuvem, lançamento de um novo produto, crescimento da equipe ou um incidente.
Qual a medida de proteção mais barata com alto efeito?
Normalmente, é o MFA para contas importantes, a revisão de acessos e backups conferidos. Essas medidas não custam muito em comparação com os danos potenciais e cobrem cenários comuns de ataques.
Conclusão
É possível economizar em cibersegurança sem reduzir a proteção, agindo de forma sistemática: entender os ativos críticos, ativar funções básicas, eliminar licenças desnecessárias, configurar MFA, verificar backups e educar os funcionários. Não corte despesas de forma cega. Comece com a lista de verificação de 30 dias, atribua responsáveis e revise a proteção regularmente. Assim, o orçamento se tornará mais transparente e os riscos, visivelmente menores.