サイバーセキュリティを失うことなく節約する方法
サイバーセキュリティを節約し、攻撃の扉を開けない方法は?その答えは、最も安価なソリューションを購入したり、保護をオフにしたりすることではありません。経済は、実際のリスクを理解し、無駄なツールを取り除き、基本的な衛生状態を整え、人々を教育することで生まれます。この記事では、実際にコストを削減できる部分と、経済が危険である部分を解説します。これは、小規模ビジネスや個人事業主、専任の情報セキュリティ部門を持たないチーム、合理的な予算で最大限の保護を得たい管理者に役立つ素材です。
サイバーセキュリティはしばしば、高価な複雑なシステムのセットとして認識されます:アンチウイルス、ファイアウォール、スキャナー、SIEM、DLP、監査人、ペンテスト、そして24時間体制のモニタリング。しかし、実際には、重大なインシデントの大部分は、単純なことから始まります:弱いパスワード、バックアップの欠如、更新の未実施、不注意なアクセス設定、フィッシングなどです。したがって、最も経済的なアプローチは、まず基本的なリスクを封じてから、特定のツールに対して投資することです。
なぜサイバーセキュリティにおける節約はリスクの評価から始まるのか
自分が何を保護しているのかが明確でない場合、合理的にコストを削減することはできません。小規模企業にとって、コーポレートウェブサイト、CRM、メール、会計は、複雑な内部インフラよりも重要である可能性があります。オンラインストアにとっては、決済プロセス、顧客の個人情報、管理パネルへのアクセスが重要です。また、製造企業にとっては、システムの可用性、エンジニアのリモートアクセス、ランサムウェアからの保護が重要です。
まず、製品の購入ではなく、短い棚卸しから始めましょう。これにより、実際に重要な資産を見つけ、データがどこに保管されているのか、誰がアクセスできるのかが分かります。その後、最小限のコストで最大効果を得るためにどの手段を講じるべきかが理解しやすくなります。
まず計算すべきこと
資産とプロセスのリストを作成してください:
- コーポレートメール;
- ウェブサイトとドメイン;
- CRM、ERP、会計システム;
- クラウドストレージとドキュメント;
- 従業員のノートパソコン;
- サーバー、仮想マシン、データベース;
- 銀行口座、広告アカウント、マーケットプレイスアカウント;
- バックアップ;
- リモートアクセスとVPN;
- システムへのアクセス権を持つ請負業者。
次に、各項目について3つの質問をします:
- 1日アクセスが失われたらどうなりますか?
- データが盗まれたり改ざんされたらどうなりますか?
- 誰が復旧を担当し、バックアップはどこに保管されていますか?
答えがない場合、それは高価なソリューションを直ちに購入する理由にはなりません。それは、プロセスの整理が必要であることを示す信号です。多くの場合、秩序が新しいライセンスよりもリスクを低下させます。
安全にコストを削減できる場所
データ保護を節約できるのは、重複を削減し、ルーチンを自動化し、すでに購入したサービスの組み込み機能を利用する場合です。以下に、過剰な経費が隠れていることがよくある分野を示します。
重複ツールを取り除く
多くの企業では、歴史的に同じ機能を持つサービスが蓄積されています。例えば、あるツールはパスワードを管理し、別のツールはブラウザに秘密を保管し、別のツールはチームの一部のみが使用します。あるいは、企業が複数のアンチウイルスソリューションに対して支払っているが、どれも中央管理されていないという場合もあります。
ライセンスの見直しを行いましょう:
- 誰が実際にサービスを使用しているのか;
- どの機能がプランに含まれているのか;
- どの機能が他の製品と重複しているのか;
- 無料のまたはすでに支払われた代替品があるか;
- 利用可能な場合に限り、確認後に年額契約に切り替えることができるか。
最も重要なのは、盲目的に保護を取り除かないことです。まず、このツールが実行するタスクを理解します。その後、これを除去した後にそれがどのように補われるかを特定します。
クラウドプラットフォームの組み込み機能を利用する
Microsoft 365、Google Workspace、コーポレートメールサービス、クラウドホスティング、CRMは、すでに有用なセキュリティ設定を含んでいることがよくあります。企業はそのために支払いますが、利用していません。
自分たちに利用できるものを確認してください:
- 多要素認証;
- 地理またはデバイスによる条件付きアクセス;
- アカウントへのログイン監査;
- 管理者の活動のログ;
- メールのフィッシング防止機能;
- 外部へのメール転送の制限;
- デバイス管理;
- パスワードポリシー;
- 疑わしいログインに対するアラート。
もしこれらの機能が現在のプランにあるならば、それらの設定は新たな購入なしでセキュリティを大幅に向上させることができます。場合によっては、管理者の1日の作業で最も明白な欠陥を埋めることができるのです。
無料ソリューションへの移行を意識的に行う
無料およびオープンソースツールは、サイバーセキュリティの節約に役立ちますが、全く無料ではありません。それらの専門家の時間に対しても支払いが必要です:インストール、設定、更新、ログの確認、そして事件への対応。
オープンソースは以下に適しています:
- 資産の棚卸し;
- テスト環境での脆弱性スキャン;
- 小規模インフラでのログの集中収集;
- 構成管理;
- チームの教育;
- 基本的な可用性のモニタリング。
しかし、もし会社にこうしたツールを管理できる人がいなければ、節約は消失する可能性があります。この場合、サポートと理解しやすい設定を持つシンプルな商業サービスを購入する方が良い場合があります。
「企業向けの最大限」を早まって購入しない
小規模ビジネスにとって、重たいエンタープライズソリューションのセットは常に必要ではありません。もし会社に10〜30人がいる場合、最初に重要なのはアクセスの設定、MFA、バックアップ、更新、メール、教育を整えることです。高価なモニタリングシステムは、基本的な規律が欠如していることを補うことはできません。
良い原則は、現在のレベルが安定して機能した後にのみ、次の保護レベルを購入することです。例えば、従業員が共通のパスワードを共有し、個人のメールから作業しているのであれば、複雑な漏洩防止システムを導入する意味はありません。
節約してはいけないもの
いくつかの対策は単純で退屈に見えますが、実際には最も高価なインシデントのリスクを減らすことができます。それらを短期的な節約のために廃止することはできません。
バックアップ
バックアップは、情報セキュリティにおいて最も有益な投資の1つです。ランサムウェア、従業員のミス、クラウドサービスの障害、またはデータの偶発的な削除から復元するのに役立ちます。
信頼できるスキームには通常、3-2-1ルールが含まれます:
- 3つのデータコピー;
- 2種類の保存方法;
- 1つのコピーは主要インフラとは異なる場所に。
重要なのは、コピーを作成するだけでなく、復元を確認することです。未確認のバックアップは、保護ではなく希望です。最低でも四半期ごとにテストファイル、データベース、または仮想マシンを復元し、データが読み取れることを確認してください。
多要素認証
MFAは、アカウントを保護するための最も安価な手段の1つです。フィッシングや漏洩によってパスワードが盗まれた場合でも、攻撃者は2番目の要素がないとログインしにくくなります。
多要素認証を最優先で有効にしてください:
- 管理者;
- メール;
- クラウドストレージ;
- 銀行サービス;
- CRMや個人データを扱うシステム;
- ホスティングとドメインの管理パネル;
- リモートアクセス。
SMSよりも、認証アプリやハードウェアキー、組み込みのパスキーを使用する方がよいです。SMSは便利ですが、一部の攻撃に対しては耐性が低いです。
更新と脆弱性管理
多くの攻撃は、すでに修正がある既知の脆弱性を利用します。したがって、定期的な更新は、古くて脆弱なシステムの上に高価な保護製品をインストールするよりもしばしば効果的です。
シンプルな秩序を作成してください:
- 重要な更新はできるだけ早く適用;
- 通常の更新は予定に従って;
- サーバーはバックアップ後に更新;
- 変更はログに記録;
- 古くなったソフトウェアは運用から外す。
CMS、プラグイン、テーマを使用している場合は、特に注意が必要です。ウェブサイトは複雑な攻撃だけでなく、古い拡張や管理者の弱いパスワードによってしばしば侵害されます。
従業員の教育
人々は依然として保護の重要な部分です。そのため、教育は必ずしも高価である必要はありません。短い定期的なセッションは、年に1回の大規模なコースよりも有用です。
従業員に次のことを説明してください:
- フィッシングメールをどのように認識するか;
- パスワードを再利用しない理由;
- 疑わしい添付ファイルがある場合の対処法;
- インシデントについて誰に報告するか;
- 確認コードを伝えない理由;
- 自宅や出張から安全に作業する方法。
教育は実践的であるべきです。実際のフィッシングメール、偽のログインページ、詐欺メッセージのサンプルを示してください。チームの業務に近い例が多いほど、効果が高くなります。
サイバーセキュリティの節約に向けたステップバイステップの計画
以下は、乱雑な決定なしにコストを削減するのに役立つ簡潔な計画です。これは、小規模ビジネスまたは内部チームのチェクリストとして使用できます。
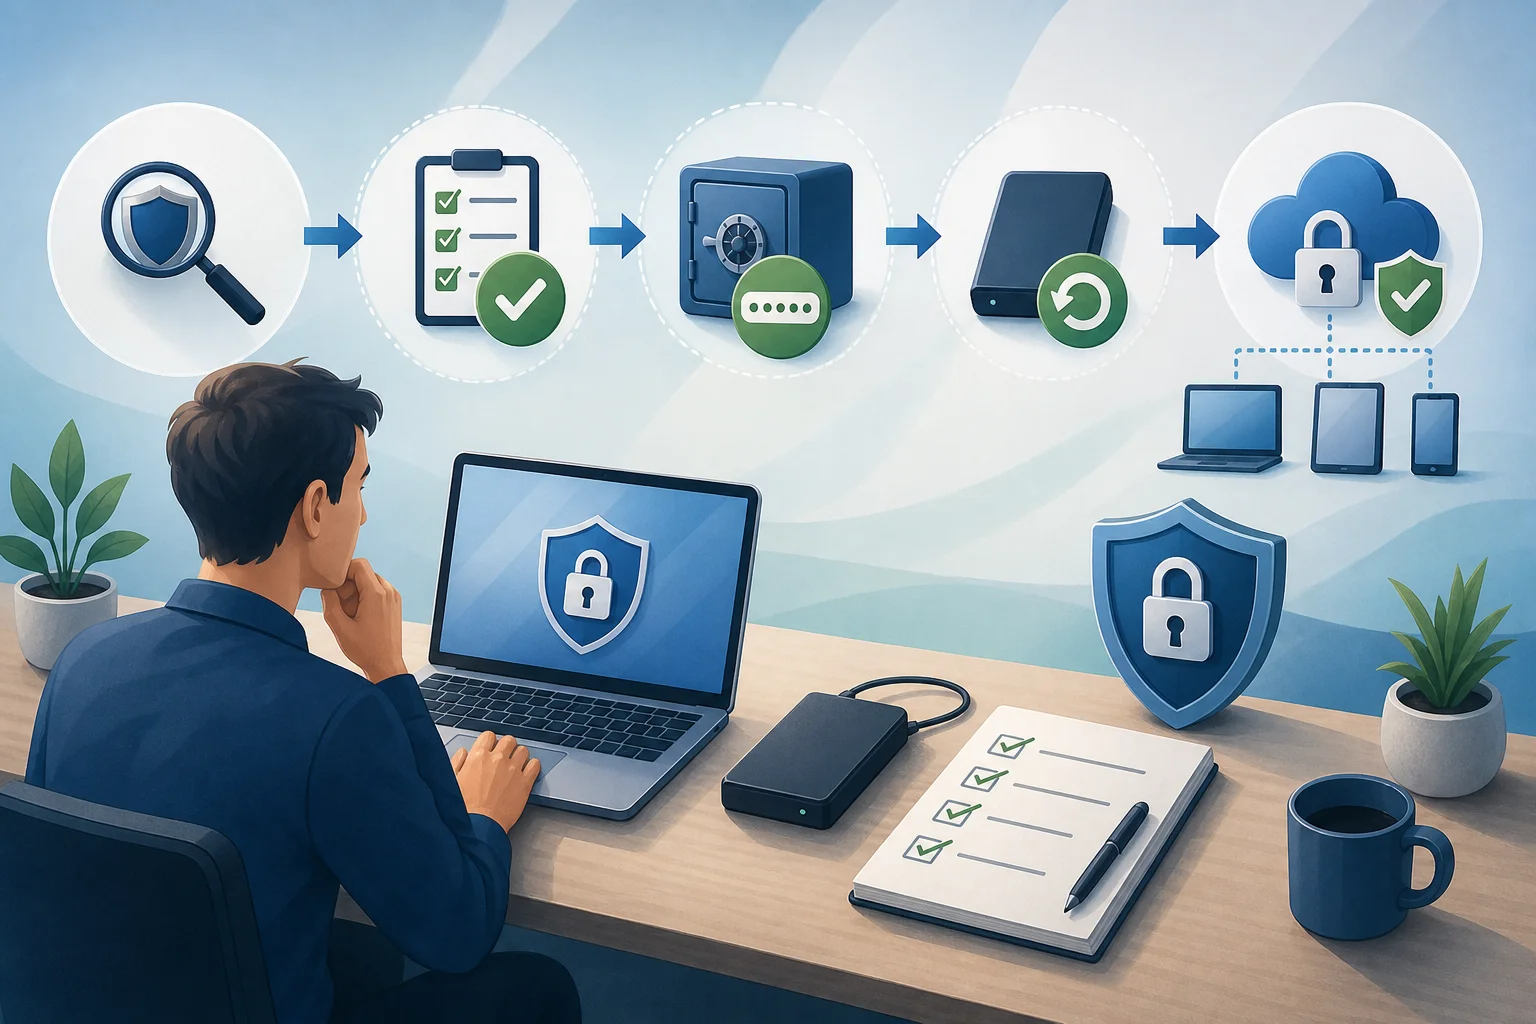
ステップ1. 棚卸しを行う
すべてのサービス、デバイス、ドメイン、サーバー、クラウド、および重要なアカウントをリスト化します。一日で完璧な文書を作成することを目指さないでください。まずは表形式で:資産の名前、所有者、重要度、アクセス権を持つ人、バックアップの場所を記入します。
ステップ2. 資産を重要度に応じて分ける
以下の3つのレベルを使用します:
- 高:停止または漏洩が重大な損害を引き起こす;
- 中:作業に影響を与えるが回避策がある;
- 低:重要なデータを含まず、簡単に復元可能。
予算は主に高レベルに向けなければなりません。これにより、主要な資産が弱く保護されている間に、二次的なシステムにお金を使うことを避けられます。
ステップ3. 既存のサービスの基本的な保護を有効にする
メール、クラウド、CRM、ホスティング、銀行口座のセキュリティ設定を確認してください。MFA、ログイン通知、管理者権限の制限、イベントログを有効にしてください。これには追加のライセンスが必要ないことがよくあります。
ステップ4. 不要な権限を削除する
最小特権の原則はシンプルです:人は仕事に必要な権限だけを持つべきです。従業員が別の職務に移ったり退職したりした場合、その権限は変更されるか無効にならなければなりません。
監査を実施しましょう:
- 元従業員;
- 請負業者;
- 共有アカウント;
- 不要な管理者;
- 古いAPIキー;
- ドメインおよびホスティングへのアクセス。
これはほぼ無料ですが、リスクを大幅に低下させます。
ステップ5. バックアップを設定する
どのデータを保存する必要があるか、どのくらい頻繁に、どこに保存するかを決定します。異なるシステムには異なるインターバルが必要です。例えば、オンラインストアの注文データベースは頻繁なバックアップを必要とするかもしれませんが、ドキュメントアーカイブはよりまれで良いでしょう。
必ず担当者を指定し、復元チェックをカレンダーに追加してください。
ステップ6. ライセンスを削減および最適化する
ベースの設定が完了したら、コストに戻ってください。どのサービスが使用されていないか、どのプランが冗長であるか、どのプランを統合できるかを確認します。時には、質の高い設定を行うために、少ない商品を残す方が有利です。
ステップ7. アウトソーシングできるものを特定する
すべてを内部で行う必要はありません。セキュリティの専門家が社内にいない場合、一部のタスクを請負業者に委託することができます:設定の監査、サイトの確認、バックアップの設定、インシデントへの対応。ただし、明確な成果を持つ特定のサービスを選択してください。基準のない「セキュリティ複合体」は避けるべきです。
コスト削減手段の比較
表は価格と利益のよいバランスが得られる手段を迅速に選択するのに役立ちます。
| 手段 | 潜在的な節約 | 不適切なアプローチのリスク | 適用時期 |
|---|---|---|---|
| ライセンスの見直し | 高い | 必要な機能を無効にする可能性がある | 多くのサービスが蓄積された時 |
| MFAの導入 | 効果が非常に高い | 代替手段が適切に設定されていれば低い | ほとんど常に |
| オープンソースツール | 中程度 | サポートのための専門知識が必要 | 技術者がいる場合 |
| 個々のタスクのアウトソーシング | 中程度 | 請負業者への依存 | 社内に専門知識がない場合 |
| 従業員教育 | 効果が非常に高い | 低い | すべてのチームのため |
| バックアップの廃止 | 危険な「節約」 | 非常に高い | 適用しない |
| 全てのソリューションを最も安価なものに置き換える | 予測不可能 | 高い | テスト後のみ |
表から分かるように、普及したインシデントの可能性を減らす手段から始めるのが最も有益です。これにはアクセス、MFA、バックアップ、更新、教育が含まれます。
小規模ビジネスの予算を最適化する方法
小規模ビジネスは、情報セキュリティ部門を完全に保つことができないことが多いです。それは普通です。しかし、少数のチームでも、予算を優先順位に従って分配すれば、適切な保護を確保することができます。
小規模企業の最小セット
20〜30人のチームには、通常、次の最小限が必要です:
- MFAを備えたコーポレートメール;
- 業務アカウント用のパスワードマネージャー;
- 重要なデータのバックアップ;
- 更新可能な業務用デバイス;
- エンドポイントの基本的な保護;
- 管理者権限の制限;
- 安全なリモートアクセス;
- 解雇およびアクセス権の設定規程;
- フィッシング防止の短い教育;
- インシデント用の連絡計画。
このセットは全ての潜在的な脅威をカバーするわけではありません。しかし、一般的な問題から多くを保護し、今後の成長の基盤を作ります。
優先順位に基づいてお金を分配する方法
予算が限られている場合、それを薄く広げてはいけません。まず、重要なアカウントとデータを保護するものに投資します。概ねの順番:
- バックアップと復元。
- すべての重要なサービスにMFA。
- パスワードマネージャーと共通のパスワードの廃止。
- デバイス、サーバー、CMSの更新。
- フィッシングからメールを保護。
- 従業員教育。
- 定期的な外部確認。
- 追加のモニタリングツール。
この順番は普遍的ではありませんが、しばしば見られる誤りを避けるのに役立ちます:データを回復することができなくなる場合でも、コストのかかるモニタリングを購入することです。
リモートワークの保護を節約する方法
リモートおよびハイブリッドワークは攻撃面を拡大します。従業員は自宅、カフェ、コワーキングスペース、出張から接続します。ここでは、すべてを禁止するのではなく、安全なプロセスを便利にすることが重要です。
安全なアクセスを設定する
リモートアクセスには次を使用してください:
- MFA;
- 専用業務アカウント;
- 必要に応じてVPNまたは保護されたアクセスチャネル;
- インターネットから管理パネルへの直接アクセスを禁止;
- ログの記録;
- 権限の制限。
すべての作業がクラウドサービスで行われる場合、従来のVPNは不要なこともあります。適切なMFA、条件付きアクセス、デバイス管理を設定するだけで済む場合もあります。これは、アーキテクチャを評価することが余分なものを購入せずに済む例となります。
個人的なデバイスと業務デバイスを分ける
デバイスのコストの節約は理解できますが、ルールなしの個人用ノートパソコンの使用はリスクを生み出します。企業がBYODを許可する場合、最低限の要件が必要です:
- デバイスにパスワードまたは生体認証;
- 最新のオペレーティングシステム;
- ディスクの暗号化が有効;
- 業務用のパスワードを個人のメモに保存しないようにする;
- 業務用に別のブラウザプロファイル;
- アクセスをすぐに取り消せる機能。
データが特に敏感な場合は、管理された業務用デバイスを提供する方が良いでしょう。最初のコストは高くなりますが、インシデントやサポートにかかるコストを削減できる場合があります。
大きなコストをかけずにフィッシングのリスクを減らす方法
フィッシングは、アカウントを妥協する最も一般的な手段の一つです。しかし、それを防ぐためには高価なプラットフォームを始める必要はありません。
ドメインのメール保護を設定する
企業ドメインのためのSPF、DKIM、DMARCを確認してください。これらの技術は、メールシステムがどのサーバーがあなたのドメインの名義でメールを送信できるかを理解するのに役立ちます。完全に問題を解決するわけではありませんが、送信者の偽造リスクを減少させます。
また、次を行うことをお勧めします:
- 不要な自動メールの外部転送を禁止;
- 外部送信者からのメールに対する警告を有効にする;
- 添付ファイルのマクロを制限;
- 実行ファイルのフィルタリングを設定;
- 移行前に疑わしいリンクを確認する。
脅威に関するメッセージの単純な順序を導入する
従業員は、疑わしいメールをどこに送るべきかを知らなければなりません。プロセスが複雑であれば、人々は無視したり、単にメッセージを削除したりします。1つの明確なチャネルを作成してください:セキュリティのメールアドレス、チャット、またはチケット。
誤ってメッセージを報告しても罰則を設けないことが重要です。10件の誤警報を受ける方が、1件の真の攻撃を見逃すよりも良いでしょう。
請負業者を選ぶ際の質問と過剰支払いにならないためのヒント
アウトソーシングは、特定の結果を購入する場合に有益です。しかし、サイバーセキュリティの市場は複雑であり、すべてのサービスがあなたの成熟度に等しく有益ではありません。
サービスを購入する前に尋ねるべき質問
契約を結ぶ前に、請負業者に尋ねてください:
- サービスはどのような問題を解決しますか;
- どの資産がチェックされますか;
- チェックにはどのような制限がありますか;
- 報告書には何が含まれますか;
- 優先順位をつけた推奨が含まれますか;
- 発見された問題を修正するのは誰ですか;
- あなたの機密情報はどのように保管されていますか;
- 作業計画および期限は明確ですか;
- どの行動がシステムの可用性に影響を与える可能性がありますか。
良い請負業者は、リスクを簡単な言葉で説明し、あなたの状況を理解せずに最大限のパッケージを販売しません。
監査が必要な場合と設定で十分な場合の違い
基本的な手段がない場合、フルスペックで高価な監査は早計かもしれません。監査人は、あなたが自分で対処できる多くの明らかな問題を発見するでしょう:MFAがない、共通のパスワード、古いプラグイン、オープンな管理パネルです。
まず、基本的なチェックリストを実行します。その後、外部チェックを依頼してください。そうすることで、専門家は単に明白なエラーだけでなく、より深い問題も探すことができ、より大きな利益を得られます。
節約を試みる際の典型的な誤り
分析なしに決定が行われると、節約が危険なものになります。以下は、逆効果をもたらすことが多い誤りです。
テストなしで最も安価な製品を購入する
低価格は必ずしも悪い品質を意味するわけではありません。しかし、どのツールでも互換性、利便性、およびサポートの質を確認する必要があります。製品が業務を妨げる場合、従業員はそれを回避し始めます。その結果、保護が形式的になってしまいます。
購入する前に、小さなグループでパイロットを実施してください。評価するポイント:
- ソリューションを導入するのがどれだけ容易か;
- どれだけの誤検出を引き起こすか;
- 報告書は理解しやすいか;
- 必要な言語でサポートが受けられるか;
- 業務プロセスが遅れることはないか;
- 迅速に無効化または設定を変更することができるか。
ログやモニタリングの廃止
ログだけでは保護にはなりませんが、それがないと何が起こったのかを理解することは難しいです。もしインシデントがすでに発生している場合、ログは状況を復元し、穴を塞ぐのに役立ちます。
高価なSIEMをすぐに導入する必要はありません。まず、重要なサービスでログを有効にし、重要なイベントに対する通知を設定してください:管理者のログイン、MFAの無効化、大量データのダウンロード、新しいAPIキーの作成。
共有アカウントの使用
共有ログインは便利でコストがかからないように見えますが、重大な問題を引き起こします。誰が行動を起こしたのかを理解することはできません。従業員を安全に解雇するのも難しくなります。パスワードは頻繁にメッセージアプリでやり取りされ、元従業員の手に留まってしまいます。
個人用アカウントをロールとともに提供する方がはるかに安全です。サービスがユーザーごとに課金している場合は、リスクを評価してください。重要なシステムでは、ライセンスの節約が無意味になってしまうことがあります。
応答計画の欠如
優れた保護があっても、完全な保証はありません。したがって、単純な計画が必要です:誰が決定を下すのか、誰に通知するのか、アクセスをどうやって無効にするのか、バックアップがどこにあるのか、誰が顧客や請負業者とコミュニケーションを取るのか。
計画は1ページに収めることができます。重要なのは、それがインシデント中にアクセスできないシステムではなく、誰でも入手できることです。
30日間の実用的チェックリスト
この計画は、セキュリティを素早く向上させ、最初の節約ポイントを特定するのに役立ちます。
第一週
- 主要サービスと責任者のリストを作成します。
- 管理者とメールのためにMFAを有効にします。
- 元従業員のアクセスを確認します。
- ドメインとホスティングが管理されているアカウントに登録されていることを確認します。
- セキュリティおよびクラウドサービスに関するすべてのアクティブなライセンスを見つけます。
第二週
- バックアップを設定または確認します。
- テスト復元を実施します。
- 不要な管理者権限を無効にします。
- CMS、プラグイン、サーバー、業務用デバイスを更新します。
- メールドメインのSPF、DKIM、DMARCを確認します。
第三週
- パスワードマネージャーを実装します。
- チャットや表計算ソフトでのパスワードの送信を禁止します。
- 疑わしいログインについての通知を設定します。
- フィッシングに関する短い教育を実施します。
- 脅威に関するメッセージのためのチャネルを特定します。
第四週
- ライセンスの実際の使用を比較します。
- 交換を確認した後、重複ツールを廃止します。
- インシデントへの応答計画を策定します。
- 最も重要なシステムに対する外部監査またはコンサルテーションを計画します。
- 定期的な四半期ごとのアクセスおよびバックアップの見直しを記録します。
このチェックリストは、大規模な予算を必要とせず、管理された経済への基盤を作ります。
FAQ:サイバーセキュリティの節約に関するよくある質問
有料ソリューションを完全に無料のもので置き換えることはできますか?
時には特定のツールを置き換えることができますが、全体の保護システムを置き換えることはできません。無料のソリューションは設定、更新、および専門知識を必要とします。もし有能な管理者がいる場合、オープンソースはコストがかからないことがあります。もしそうでない場合、無料ツールのサポートはライセンスよりも高くつくことがあります。
小規模ビジネスにはアンチウイルスとバックアップのどちらが重要ですか?
両方の要素が必要ですが、バックアップは復元には критиченです。アンチウイルスは感染の可能性を減少させ、バックアップは感染、障害、または削除がすでに発生した場合に迅速に業務を再開するのに役立ちます。チェックされたバックアップに対しては、節約は許されません。
セキュリティに対して過剰支払いをしているかどうかをどう判断すればよいですか?
過剰支払いの兆候: ライセンスが使用されていない、機能が重複している、レポートが誰も見ていない、製品が設定されていない、従業員が扱いづらいことからそれを避けている。タスクの監査を行い、各ツールを具体的なリスクに照らして比較してください。
小規模ビジネスはペンテストを受ける必要がありますか?
ペンテストは、公開サービス、顧客の個人データ、オンラインストア、または複雑なインフラがある場合に有用です。しかし、まずは基本的な手段を整えてください:MFA、更新、バックアップ、アクセス権、ログ。さもなければ、ペンテストは単に明白な問題を確認するだけのものになります。
サイバーセキュリティの予算をどのくらいの頻度で見直すべきですか?
最低でも四半期ごとにアクセス、バックアップ、ライセンス、クリティカルな変更を見直すべきです。予算の完全な見直しは、年に1回、または大きな変更の後に行うのが便利です:クラウドへの移行、新製品の発売、チームの成長、またはインシデントの後です。
どの保護手段が最も安価で効果が高いですか?
一般的には、重要なアカウントのためのMFA、アクセスの見直し、バックアップの確認です。これらの手段は潜在的な損失に比べ、安価であり、一般的な攻撃シナリオをカバーします。
結論
サイバーセキュリティを節約することは、保護を損なうことなしに可能です。体系的に行動することで:重要な資産を理解し、基本的な機能を有効にし、余分なライセンスを取り除き、MFAを設定し、バックアップを確認し、従業員を教育します。無造作に支出を削減しないでください。30日間のチェックリストから始め、責任者を指名し、保護を定期的に見直してください。これにより、予算が透明になり、リスクが著しく低下します。