Comment économiser sur la cybersécurité sans perte de protection
Comment économiser sur la cybersécurité sans ouvrir la porte aux attaques ? La réponse ne réside pas dans l’achat des solutions les moins chères ou dans la désactivation de la protection. L’économie apparaît lorsque vous comprenez les vrais risques, éliminez les outils superflus, mettez en place l’hygiène de base et formez les gens. Dans cet article, nous examinerons où les dépenses peuvent vraiment être réduites et où l’économie est dangereuse. Ce matériel convient aux petites entreprises, aux entrepreneurs individuels, aux équipes sans département de cybersécurité dédié et aux dirigeants qui souhaitent obtenir le maximum de protection pour un budget raisonnable.
La cybersécurité est souvent perçue comme un ensemble coûteux de systèmes complexes : antivirus, pare-feu, scanners, SIEM, DLP, auditeurs, tests de pénétration et surveillance 24/7. Cependant, en pratique, une grande partie des incidents commence par des choses simples : mots de passe faibles, absence de sauvegardes, mises à jour non installées, configuration d’accès négligente et phishing. Par conséquent, la meilleure approche consiste d'abord à couvrir les risques de base, puis à investir spécifiquement dans des outils qui conviennent à votre organisation.
Pourquoi l'économie sur la cybersécurité commence par l'évaluation des risques
Il n'est pas raisonnable de réduire les dépenses si l’on ne sait pas ce que l’on protège. Pour une petite entreprise, une vitrine de site, un CRM, un email et la comptabilité peuvent être plus importants qu'une infrastructure interne complexe. Pour un magasin en ligne, les processus de paiement, les données personnelles des clients et l'accès au panneau d'administration sont critiques. Pour une entreprise de production, la disponibilité des systèmes, l'accès à distance des ingénieurs et la protection contre les ransomwares sont essentiels.
Commencez non pas par l'achat d'un produit, mais par un court inventaire. Cela aide à voir quels actifs sont vraiment importants, où les données sont stockées et qui y a accès. Après cela, il sera plus facile de comprendre quelles mesures auront un impact maximal pour un minimum d'argent.
Que faut-il évaluer en premier lieu
Dressez une liste des actifs et des processus :
- email d'entreprise ;
- site et domaines ;
- systèmes CRM, ERP, comptables ;
- stockages cloud et documents ;
- ordinateurs portables des employés ;
- serveurs, machines virtuelles et bases de données ;
- comptes en banque, cabinets publicitaires et marketplaces ;
- sauvegardes ;
- accès à distance et VPN ;
- prestataires ayant accès à vos systèmes.
Ensuite, posez trois questions pour chaque point :
- Que se passera-t-il si l'accès est perdu pendant un jour ?
- Que se passera-t-il si les données sont volées ou modifiées ?
- Qui est responsable de la restauration et où se trouvent les sauvegardes ?
Si aucune réponse n’est donnée, ce n'est pas une raison immédiate pour acheter une solution coûteuse. C’est un signal qu’il faut mettre de l'ordre dans les processus. Souvent, c'est l'ordre qui réduit les risques plus efficacement que de nouvelles licences.
Où il est possible de réduire les dépenses en toute sécurité
Il est possible d'économiser sur la protection des données si vous réduisez la duplication, automatisez la routine et utilisez les capacités intégrées des services déjà achetés. Voici quelques directions où les dépenses inutiles se cachent souvent.
Éliminez les outils en double
Dans de nombreuses entreprises, des services avec des fonctions identiques se sont accumulés historiquement. Par exemple, un outil gère les mots de passe, un autre enregistre les secrets dans le navigateur, un troisième est utilisé uniquement par une partie de l’équipe. Ou l'entreprise paie plusieurs solutions antivirus, mais aucune n'est configurée de manière centralisée.
Faites un audit des licences :
- qui utilise réellement le service ;
- quelles fonctions sont incluses dans le tarif ;
- quelles fonctions chevauchent d'autres produits ;
- existe-t-il des alternatives gratuites ou déjà payées ;
- est-il possible de passer à un abonnement annuel avec une réduction seulement après confirmation de l'utilité.
L’essentiel est de ne pas supprimer la protection à l’aveuglette. D'abord, déterminez quelle tâche remplit l'outil. Ensuite, trouvez ce qui le remplacera après son abandon.
Utilisez les fonctionnalités intégrées des plateformes cloud
Microsoft 365, Google Workspace, services de messagerie d'entreprise, hébergements cloud et CRM incluent souvent déjà des paramètres de sécurité utiles. Les entreprises paient pour eux, mais ne les utilisent pas.
Vérifiez si les éléments suivants sont disponibles :
- authentification multifacteurs (MFA) ;
- accès conditionnel selon la géographie ou les dispositifs ;
- audit des connexions aux comptes ;
- journal des actions des administrateurs ;
- protection antiphishing des emails ;
- restriction de l'envoi d'emails à l'extérieur ;
- gestion des dispositifs ;
- politiques de mots de passe ;
- alertes sur les connexions suspectes.
Si ces fonctionnalités existent dans le tarif actuel, leur configuration peut entraîner une augmentation significative de la sécurité sans nouveaux achats. Parfois, une seule journée de travail d'un administrateur suffit pour combler les failles les plus évidentes.
Passez à des solutions gratuites en toute connaissance de cause
Les outils gratuits et open-source peuvent aider à réduire les dépenses en cybersécurité, mais ils ne sont pas totalement gratuits. Il faut quand même payer en temps à un spécialiste : installer, configurer, mettre à jour, vérifier les logs et réagir aux événements.
L'open-source convient bien pour :
- l'inventaire des actifs ;
- le scan des vulnérabilités en environnement de test ;
- la collecte centralisée de logs dans une petite infrastructure ;
- le contrôle des configurations ;
- la formation de l’équipe ;
- la surveillance de base de la disponibilité.
Mais si l'entreprise n’a pas de personne capable d'accompagner ces outils, l'économie peut disparaître. Dans ce cas, il est parfois plus avantageux d'acheter un service commercial simple avec support et configuration claire.
N'achetez pas le "maximum d'entreprise" trop tôt
Les petites entreprises n'ont pas toujours besoin d'un ensemble complexe de solutions d'entreprise. Si l'entreprise compte 10 à 30 personnes, il est d'abord plus important de configurer les accès, la MFA, les sauvegardes, les mises à jour, les emails et la formation. Des systèmes de surveillance coûteux ne compensent pas l'absence de discipline de base.
Un bon principe : achetez le niveau de protection suivant seulement après que le niveau actuel fonctionne de manière stable. Par exemple, il n'est pas utile d'implémenter un système complexe de prévention des fuites si les employés partagent des mots de passe communs et travaillent à partir d'emails personnels.
Sur quoi il est interdit d'économiser
Certaines mesures semblent simples et ennuyeuses, mais ce sont précisément elles qui réduisent le risque des incidents les plus coûteux. Elles ne doivent pas être annulées au profit d'économies à court terme.
Sauvegardes
La sauvegarde est l'un des investissements les plus rentables en matière de sécurité de l'information. Elle aide à récupérer après un ransomware, une erreur d'un employé, une défaillance d'un service cloud ou une suppression accidentelle de données.
Un bon schéma inclut généralement la règle 3-2-1 :
- 3 copies de données ;
- 2 types différents de stockage ;
- 1 copie séparée de l'infrastructure principale.
Il est important non seulement de faire des copies, mais également de vérifier leur restauration. Une sauvegarde non vérifiée est une espérance, pas une protection. Au moins une fois par trimestre, restaurez un fichier test, une base de données ou une machine virtuelle et assurez-vous que les données sont lisibles.
Authentification multifacteurs
La MFA est l'un des moyens les moins chers de protéger les comptes. Même si un mot de passe est volé par phishing ou fuite, il sera plus difficile pour l’attaquant d’entrer sans le second facteur.
Activez l'authentification multifacteurs en priorité pour :
- les administrateurs ;
- les emails ;
- les stockages cloud ;
- les services bancaires ;
- les CRM et systèmes contenant des données personnelles ;
- les panneaux de gestion d'hébergement et de domaines ;
- l'accès à distance.
Il est préférable d'utiliser des applications d'authentification, des clés matérielles ou des passkeys intégrés plutôt que des SMS. Les SMS sont pratiques, mais moins résilients à certains types d'attaques.
Mises à jour et gestion des vulnérabilités
Beaucoup d'attaques exploitent des vulnérabilités connues pour lesquelles des correctifs existent déjà. Par conséquent, des mises à jour régulières s'avèrent souvent plus efficaces qu'un produit de protection coûteux installé sur un ancien système plein de failles.
Établissez un ordre simple :
- les mises à jour critiques sont installées le plus rapidement possible ;
- les mises à jour ordinaires sont effectuées selon un calendrier ;
- les serveurs sont mis à jour après la sauvegarde ;
- les modifications sont enregistrées dans un journal ;
- les logiciels obsolètes sont retirés de l'exploitation.
Si vous utilisez un CMS, des plugins et des thèmes, surveillez-les particulièrement attentivement. Les sites sont souvent piratés non pas à cause d'attaques complexes, mais à cause de vieilles extensions et de mots de passe faibles des administrateurs.
Formation des employés
Les gens restent une partie importante de la protection. De plus, la formation ne doit pas nécessairement être coûteuse. De courtes sessions régulières sont souvent plus utiles qu'un grand cours une fois par an.
Expliquez aux employés :
- comment reconnaître un email phishing ;
- pourquoi il ne faut pas réutiliser des mots de passe ;
- que faire en cas de pièce jointe suspecte ;
- à qui signaler un incident ;
- pourquoi il ne faut pas transmettre des codes de confirmation ;
- comment travailler en toute sécurité depuis chez soi et en voyage.
La formation doit être pratique. Montrez de vrais exemples d'emails, de pages de connexion falsifiées et de messages frauduleux. Plus les exemples sont proches du travail de l’équipe, plus l'effet est fort.
Plan étape par étape pour économiser sur la cybersécurité
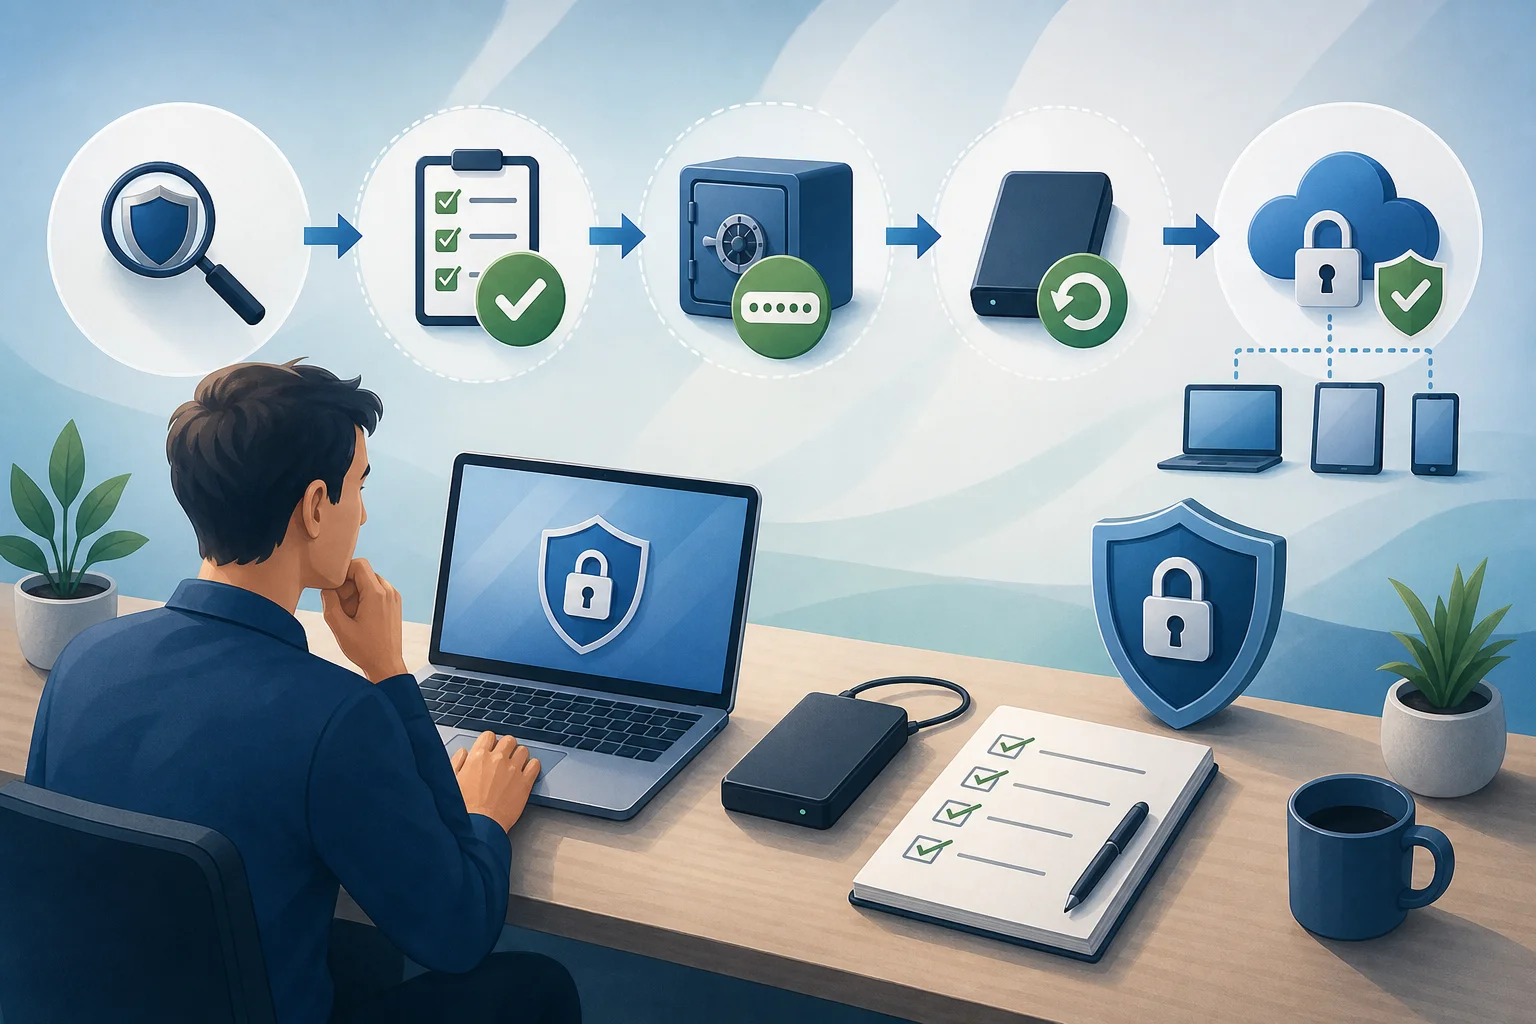
Voici un bref plan qui aide à réduire les coûts sans décisions chaotiques. Il peut être utilisé comme check-list pour les petites entreprises ou l'équipe interne.
Étape 1. Réalisez un inventaire
Écrivez tous les services, dispositifs, domaines, serveurs, clouds et comptes critiques. Ne cherchez pas à faire un document parfait en une journée. Commencez par un tableau : nom de l'actif, propriétaire, niveau d'importance, qui a accès, où se trouve la sauvegarde.
Étape 2. Divisez les actifs par criticité
Utilisez trois niveaux :
- élevé — une interruption ou fuite entraîne des dommages importants ;
- moyen — impact sur le travail, mais il existe des alternatives ;
- faible — ne contient pas de données importantes et se restaure facilement.
Le budget doit être dirigé principalement vers le niveau élevé. Cela aide à ne pas dépenser de l'argent sur des systèmes secondaires pendant que les principaux actifs sont mal protégés.
Étape 3. Incluez la protection de base dans les services existants
Vérifiez les paramètres de sécurité de votre messagerie, cloud, CRM, hébergement et comptes bancaires. Activez la MFA, les notifications de connexion, la restriction des droits des administrateurs et les journaux d'événements. Cela ne nécessite souvent pas de licences supplémentaires.
Étape 4. Supprimez les droits d'accès inutiles
Le principe du moindre privilège est simple : une personne doit avoir uniquement l'accès nécessaire pour son travail. Si un employé change de poste ou quitte l'entreprise, les accès doivent être modifiés ou désactivés.
Faites un audit :
- anciens employés ;
- prestataires ;
- comptes partagés ;
- administrateurs inutiles ;
- anciennes clés API ;
- accès aux domaines et à l'hébergement.
C'est presque gratuit, mais réduit considérablement le risque.
Étape 5. Configurez la sauvegarde
Déterminez quelles données doivent être conservées, à quelle fréquence et où. Différents systèmes nécessitent des intervalles différents. Par exemple, la base de commandes d'un magasin en ligne peut nécessiter des copies fréquentes, tandis qu'un archive de documents peut être sauvegardée moins souvent.
N'oubliez pas de désigner un responsable et d'ajouter le contrôle de la restauration à votre calendrier.
Étape 6. Réduisez et optimisez les licences
Après avoir configuré la base, retournez aux dépenses. Regardez quels services ne sont pas utilisés, quels tarifs sont exagérés et lesquels peuvent être combinés. Parfois, il est plus avantageux de garder moins de produits, mais de les configurer correctement.
Étape 7. Déterminez ce qui doit être sous-traité
Tout n'a pas besoin d'être fait en interne. S'il n'y a pas de spécialiste en sécurité dans l'équipe, il est possible de confier certaines tâches à un prestataire : audit des paramètres, vérification du site, configuration de la sauvegarde, réponse aux incidents. Mais choisissez des services précis avec des résultats concrets, et non un "complexe de sécurité" abstrait sans critères.
Comparaison des moyens de réduire les dépenses
Le tableau ci-dessous vous aidera à choisir rapidement les mesures offrant un bon équilibre entre prix et bénéfice.
| Méthode | Économie potentielle | Risque en cas de mauvaise approche | Quand appliquer |
|---|---|---|---|
| Audit des licences | Élevée | Peut désactiver une fonction nécessaire | Quand il y a beaucoup de services cumulatifs |
| Activation de MFA | Élevée par effet | Faible, si des méthodes alternatives de connexion sont configurées | Presque toujours |
| Outils open-source | Moyenne | Nécessite des compétences pour le support | Avoir un spécialiste technique |
| Sous-traitance de tâches spécifiques | Moyenne | Dépendance au prestataire | Pas d'expertise interne |
| Formation des employés | Élevée par effet | Faible | Pour toutes les équipes |
| Suppression des sauvegardes | "Économie" dangereuse | Très élevée | Ne pas appliquer |
| Remplacer toutes les solutions par les moins chères | Imprévisible | Élevé | Seulement après test |
Il apparaît clairement qu'il est plus rentable de commencer par des mesures qui réduisent la probabilité des incidents courants. Il s'agit des accès, de la MFA, des sauvegardes, des mises à jour et de la formation.
Comment optimiser le budget d'une petite entreprise
Les petites entreprises n’ont souvent pas les moyens de maintenir un département de cybersécurité complet. C'est normal. Mais même une petite équipe peut mettre en place une protection raisonnable si elle répartit le budget par priorités.
Ensemble minimum pour une petite entreprise
Pour une équipe de 20 à 30 personnes, le minimum suivant est nécessaire :
- email d'entreprise avec MFA ;
- gestionnaire de mots de passe pour les comptes de travail ;
- sauvegarde des données critiques ;
- dispositifs de travail mis à jour ;
- protection de base des points d'accès ;
- restriction des droits administratifs ;
- accès à distance sécurisé ;
- règlement pour la résiliation et l'attribution des accès ;
- brève formation sur le phishing ;
- plan de contact en cas d'incident.
Cet ensemble ne couvre pas toutes les menaces possibles. Cependant, il protège contre de nombreux problèmes types et crée une base pour une croissance future.
Comment répartir l'argent par priorités
Si le budget est limité, ne l’étalez pas sur une trop grande échelle. Investissez d'abord dans ce qui protège les comptes et les données critiques. Voici un ordre indicatif :
- Sauvegardes et restauration.
- MFA pour tous les services importants.
- Gestionnaire de mots de passe et suppression des mots de passe partagés.
- Mises à jour des dispositifs, serveurs et CMS.
- Protection de l'email contre le phishing.
- Formation des employés.
- Revue externe périodique des paramètres.
- Outils supplémentaires de surveillance.
Cet ordre n'est pas universel, mais il aide à éviter une erreur fréquente : acheter une surveillance coûteuse lorsque les données ne peuvent toujours pas être restaurées après une panne.
Comment économiser sur la protection du travail à distance
Le travail à distance et hybride élargit la surface d'attaque. Les employés se connectent depuis chez eux, des cafés, des espaces de coworking et en voyage. Il est important de ne pas interdire tout et n'importe quoi, mais de rendre le processus sécurisé pratique.
Configurez un accès sécurisé
Pour l'accès à distance, utilisez :
- MFA ;
- comptes de travail séparés ;
- VPN ou canaux d'accès sécurisés, si cela est nécessaire pour les systèmes internes ;
- interdiction d'accès direct aux panneaux d'administration depuis Internet ;
- journalisation des connexions ;
- restriction des droits par rôle.
Si tout le travail se fait sur des services cloud, un VPN classique peut ne pas être nécessaire. Parfois, il suffit de bien configurer la MFA, l'accès conditionnel et la gestion des dispositifs. C'est un autre exemple où l'évaluation de l'architecture aide à ne pas acheter d'outils inutiles.
Séparez le personnel et le travail
L'économie sur les dispositifs est compréhensible, mais l'utilisation d'ordinateurs portables personnels sans règles crée des risques. Si l'entreprise tolère le BYOD (Bring Your Own Device), certaines exigences minimales sont nécessaires :
- mot de passe ou biométrie sur l’appareil ;
- système d'exploitation à jour ;
- chiffrement du disque activé ;
- interdiction de conserver des mots de passe professionnels dans des notes personnelles ;
- profil de navigateur séparé pour le travail ;
- possibilité de révoquer rapidement les accès.
Si les données sont particulièrement sensibles, il est préférable de fournir des dispositifs de travail gérés. Cela coûte plus cher au départ, mais peut réduire les coûts liés aux incidents et au support.
Comment réduire le risque de phishing sans dépenses élevées
Le phishing reste l'un des moyens les plus courants de compromettre des comptes. Pourtant, la protection contre celui-ci n’a pas besoin de commencer avec des plateformes coûteuses.
Configurez la protection de domaine des emails
Vérifiez SPF, DKIM et DMARC pour le domaine d'entreprise. Ces technologies aident les systèmes de messagerie à comprendre quels serveurs sont autorisés à envoyer des messages au nom de votre domaine. Elles ne résolvent pas le problème complètement, mais réduisent le risque de falsification de l'expéditeur.
Il convient également de :
- interdire le transfert automatique d'emails externes sans nécessité ;
- activer des alertes pour les emails des expéditeurs externes ;
- limiter les macros dans les pièces jointes ;
- configurer le filtrage des fichiers exécutables ;
- vérifier les liens suspects avant de cliquer.
Établissez un ordre simple pour signaler les menaces
L'employé doit savoir où envoyer un email suspect. Si le processus est complexe, les gens garderont le silence ou supprimeront simplement les messages. Créez un canal clair : une adresse de sécurité, un chat ou un ticket.
Il est important de ne pas sanctionner les messages erronés. Mieux vaut recevoir dix faux positifs que de rater une véritable attaque.
Comment choisir un prestataire et ne pas trop payer
La sous-traitance peut être avantageuse si vous achetez un résultat concret. Mais le marché de la cybersécurité est complexe, et toutes les services ne sont pas également utiles pour votre niveau de maturité.
Quelles questions poser avant d'acheter un service
Avant la signature du contrat, posez les questions suivantes au prestataire :
- quel problème le service résout-il ;
- quels actifs seront vérifiés ;
- quelles restrictions existent pour la vérification ;
- que comportera le rapport ;
- y aura-t-il des recommandations avec des priorités ;
- qui aidera à corriger les problèmes détectés ;
- comment vos informations confidentielles sont-elles stockées ;
- existe-t-il un plan de travail clair et des délais ;
- quelles actions peuvent affecter la disponibilité des systèmes.
Un bon prestataire explique les risques de manière simple et ne vend pas un paquet maximal sans comprendre votre situation.
Quand un audit est-il nécessaire et quand une simple configuration suffit-elle
Si vous n'avez pas de mesures de base, un audit coûteux et complet peut se révéler prématuré. L'auditeur trouvera de nombreux problèmes évidents que vous auriez pu corriger vous-même : pas de MFA, mots de passe partagés, anciens plugins, panneaux d'administration ouverts.
D'abord, exécutez une liste de contrôle de base. Ensuite, commandez une vérification externe. Vous en tirerez plus d'avantages : le spécialiste cherchera non seulement les erreurs évidentes, mais aussi des problèmes plus profonds.
Erreurs typiques lorsque l'on cherche à économiser
L'économie devient dangereuse lorsque les décisions sont prises sans analyse. Voici les erreurs qui mènent souvent à l'effet inverse.
Acheter le produit le moins cher sans test
Un prix bas ne signifie pas nécessairement mauvaise qualité. Mais tout outil doit être vérifié pour sa compatibilité, son efficacité et la qualité de son support. Si le produit nuit au travail, les employés commenceront à le contourner. En fin de compte, la protection deviendra formelle.
Avant d'acheter, réalisez un pilote sur un petit groupe. Évaluez :
- la facilité de déploiement de la solution ;
- le nombre de faux positifs qu'elle génère ;
- la clarté des rapports ;
- la disponibilité du support dans la langue souhaitée ;
- si cela ne ralentit pas les flux de travail ;
- la rapidité avec laquelle il est possible de désactiver ou de modifier les paramètres.
Renoncer aux logs et à la surveillance
Les logs en eux-mêmes ne protègent pas, mais sans eux, il est difficile de comprendre ce qui s'est passé. Si un incident a déjà eu lieu, les journaux de connexions et d'actions aident à reconstituer le tableau et à combler la faille.
Il n'est pas nécessaire d'implémenter immédiatement le SIEM coûteux. D'abord, activez les journaux dans les services clés et configurez des notifications sur les événements critiques : connexion d'administrateur, désactivation de la MFA, téléchargement massif de données, création d'une nouvelle clé API.
Utiliser des comptes partagés
Les identifiants partagés semblent pratiques et bon marché, mais ils posent de sérieux problèmes. Il est impossible de comprendre qui a effectué une action. Il est difficile de licencier un employé en toute sécurité. Les mots de passe sont souvent transmis par messageries et restent avec d'anciens employés.
Il est beaucoup plus sûr de délivrer des comptes personnels avec rôles. Si le service facture par utilisateur, évaluez le risque. Pour des systèmes critiques, l'économie sur la licence peut s'avérer injustifiable.
Absence de plan de réponse
Même une bonne protection ne garantit pas une sécurité totale. Par conséquent, un simple plan est nécessaire : qui prend les décisions, qui doit être averti, comment désactiver l'accès, où sont les sauvegardes, qui communique avec les clients et les prestataires.
Le plan peut tenir sur une page. L’important est qu’il soit accessible en dehors de tout système qui pourrait ne pas être disponible pendant un incident.
Check-list pratique sur 30 jours
Ce plan vous aidera à améliorer rapidement la sécurité et à trouver des points d'économie initiaux.
Première semaine
- Dressez la liste des services clés et des responsables.
- Activez la MFA pour les administrateurs et les emails.
- Vérifiez les accès des anciens employés.
- Assurez-vous que les domaines et l'hébergement sont sous des comptes contrôlés.
- Trouvez toutes les licences actives liées à la sécurité et aux services cloud.
Deuxième semaine
- Configurez ou vérifiez les sauvegardes.
- Effectuez une restauration test.
- Désactivez les droits d'administrateur inutiles.
- Mettez à jour CMS, plugins, serveurs et dispositifs de travail.
- Vérifiez SPF, DKIM et DMARC pour le domaine email.
Troisième semaine
- Implémentez un gestionnaire de mots de passe.
- Interdisez le partage des mots de passe dans les chats et les tableaux.
- Configurez des notifications sur les connexions suspectes.
- Réalisez une brève formation sur le phishing.
- Déterminez un canal pour signaler les menaces.
Quatrième semaine
- Comparez l'utilisation réelle des licences.
- Renoncez aux outils en double après vérification des remplacements.
- Rédigez un plan de réponse aux incidents.
- Planifiez un audit externe ou une consultation pour les systèmes les plus critiques.
- Enregistrez une révision régulière trimestrielle des accès et des sauvegardes.
Cette check-list ne nécessite pas un grand budget, mais établit une base pour une économie maîtrisée.
FAQ : questions fréquentes sur l'économie en cybersécurité
Peut-on remplacer complètement les solutions payantes par des solutions gratuites
Parfois, il est possible de remplacer des outils individuels, mais pas l'ensemble du système de protection. Les solutions gratuites nécessitent des configurations, des mises à jour et de l'expertise. Si vous disposez d'un administrateur compétent, l'open-source peut être rentable. Dans le cas contraire, le support d'un outil gratuit peut coûteux que la licence.
Que est le plus important pour une petite entreprise : antivirus ou sauvegardes
Les deux éléments sont nécessaires, mais les sauvegardes sont cruciales pour la récupération. Un antivirus peut réduire le risque d'infection, tandis qu'une sauvegarde aide à revenir au travail en cas d'infection, de panne ou de suppression déjà survenue. Il est inadmissible d'économiser sur des sauvegardes vérifiées.
Comment savoir si nous payons trop cher pour la sécurité
Les signes de surpaiement : les licences ne sont pas utilisées, les fonctions sont en double, personne ne consulte les rapports, le produit n'est pas configuré et les employés l'évitent en raison de son inconfort. Effectuez un audit des tâches et comparez chaque outil à un risque spécifique.
Une analyse de pénétration est-elle nécessaire pour une petite entreprise
Une analyse de pénétration est utile si vous avez des services publics, des données personnelles des clients, une boutique en ligne ou une infrastructure complexe. Mais d'abord, fermez les mesures de base : MFA, mises à jour, sauvegardes, droits d'accès et logs. Sinon, l’analyse de pénétration ne confirmera que des problèmes évidents.
À quelle fréquence doit-on revoir le budget de cybersécurité
Au minimum une fois par trimestre, il est judicieux de réévaluer les accès, sauvegardes, licences et changements critiques. Un examen complet du budget peut être fait une fois par an ou après des changements majeurs : migration vers le cloud, lancement d'un nouveau produit, croissance de l'équipe ou incident.
Quelle est la mesure de protection la moins chère ayant un impact élevé
Il s’agit généralement de la MFA pour les comptes importants, de l'audit des accès et des sauvegardes vérifiées. Ces mesures sont peu coûteuses par rapport aux dommages potentiels et couvrent les scénarios d'attaque répandus.
Conclusion
Il est possible d’économiser sur la cybersécurité sans réduire la protection, si l’on agit de manière systémique : comprendre les actifs critiques, activer les fonctions de base, supprimer les licences superflues, configurer la MFA, vérifier les sauvegardes et former les employés. Ne réduisez pas les dépenses à l’aveuglette. Commencez avec une check-list de 30 jours, nommez des responsables et réévaluez régulièrement la protection. Cela rendra le budget plus transparent et réduira considérablement les risques.