Come risparmiare sulla cybersecurity senza perdere protezione
Come risparmiare sulla cybersecurity e non aprire la porta agli attacchi? La risposta non è quella di acquistare le soluzioni più economiche o disattivare la protezione. Il risparmio si presenta quando si comprendono i veri rischi, si rimuovono gli strumenti superflui, si impostano le basi della sicurezza e si educano le persone. In questo articolo esamineremo dove le spese possono davvero essere ridotte e dove il risparmio è pericoloso. Il materiale è adatto a piccole aziende, liberi professionisti, team senza un reparto IT dedicato e a dirigenti che vogliono ottenere il massimo della protezione a un budget ragionevole.
La cybersecurity è spesso percepita come un costoso insieme di sistemi complessi: antivirus, firewall, scanner, SIEM, DLP, auditor, pen test e monitoraggio 24 ore su 24. Ma nella pratica, gran parte degli incidenti inizia da cose semplici: password deboli, assenza di backup, aggiornamenti non installati, configurazioni di accesso negligenti e phishing. Pertanto, l'approccio più vantaggioso è quello di chiudere prima i rischi di base e poi investire in strumenti che si adattano esattamente alla propria organizzazione.
Perché il risparmio sulla cybersecurity inizia dalla valutazione dei rischi
Non si possono ridurre le spese in modo saggio se non si capisce cosa si sta proteggendo. Per una piccola azienda, un sito vetrina, un CRM, la posta elettronica e la contabilità possono essere più importanti di una complessa infrastruttura interna. Per un e-commerce, i processi di pagamento, i dati personali dei clienti e l'accesso al pannello di amministrazione sono critici. Per un'azienda manifatturiera, l'accessibilità dei sistemi, l'accesso remoto per gli ingegneri e la protezione contro i ransomware sono fondamentali.
Inizia non con l'acquisto di un prodotto, ma con una breve inventario. Questo aiuta a vedere quali asset sono davvero importanti, dove sono archiviati i dati e chi ha accesso ad essi. Dopo questo, sarà più facile capire quali misure daranno il massimo effetto per il minimo costo.
Cosa calcolare per primo
Crea un elenco di asset e processi:
- posta elettronica aziendale;
- sito e domini;
- sistemi CRM, ERP e contabili;
- archiviazione cloud e documenti;
- laptop dei dipendenti;
- server, macchine virtuali e database;
- conti bancari, account pubblicitari e marketplace;
- backup;
- accesso remoto e VPN;
- appaltatori con accesso ai vostri sistemi.
Poi fai tre domande per ogni voce:
- Cosa succede se l'accesso viene perso per un giorno?
- Cosa succede se i dati vengono rubati o modificati?
- Chi è responsabile del ripristino e dove sono archiviati i backup?
Se non hai risposte, ciò non significa che devi immediatamente acquistare una soluzione costosa. È un segnale che devi mettere in ordine i processi. Spesso, è proprio l'ordine che riduce i rischi a un costo inferiore rispetto a nuove licenze.
Dove puoi ridurre le spese in modo sicuro
Puoi risparmiare sulla protezione dei dati se riduci le duplicazioni, automatizzi le routine e usi le funzionalità integrate dei servizi già acquistati. Di seguito sono elencate le aree in cui si nascondono più spesso spese superflue.
Rimuovi gli strumenti duplicati
In molte aziende sono storicamente accumulati servizi con le stesse funzioni. Ad esempio, un tool gestisce le password, un secondo conserva i segreti nel browser e un terzo è utilizzato solo da parte del team. O l'azienda paga per diverse soluzioni antivirus, ma nessuna è configurata centralmente.
Esegui un audit delle licenze:
- chi utilizza effettivamente il servizio;
- quali funzionalità sono incluse nel piano;
- quali funzioni si sovrappongono ad altri prodotti;
- ci sono alternative gratuite o già pagate;
- è possibile passare a un pagamento annuale scontato solo dopo aver confermato la sua utilità.
La cosa principale è non rimuovere la protezione a cuor leggero. Prima di tutto, determina quale compito svolge lo strumento. Poi scopri come sarà coperto dopo averlo disattivato.
Utilizza le funzioni integrate delle piattaforme cloud
Microsoft 365, Google Workspace, servizi di posta aziendali, hosting cloud e CRM spesso includono già impostazioni di sicurezza utili. Le aziende pagano per queste funzionalità, ma non le utilizzano.
Controlla se hai accesso a:
- autenticazione a più fattori;
- accesso condizionale per geolocalizzazione o dispositivi;
- audit degli accessi agli account;
- registro delle azioni degli amministratori;
- protezione anti-phishing per la posta;
- limitazione dell'inoltro di email verso l'esterno;
- gestione dei dispositivi;
- politiche delle password;
- avvisi di accessi sospetti.
Se queste funzioni sono disponibili nel piano attuale, la loro configurazione può portare a un notevole aumento della sicurezza senza nuovi acquisti. A volte basta un solo giorno di lavoro di un amministratore per chiudere le falle più evidenti.
Transizione a soluzioni gratuite con consapevolezza
Gli strumenti gratuiti e open-source possono aiutare a risparmiare sulla cybersecurity, ma non sono completamente gratuiti. Devi comunque pagare con il tempo di uno specialista: installare, configurare, aggiornare, controllare i registri e rispondere agli eventi.
L'open-source è adatto per:
- inventario degli asset;
- scansione delle vulnerabilità in un ambiente di test;
- raccolta centralizzata dei log in una piccola infrastruttura;
- controllo delle configurazioni;
- formazione del team;
- monitoraggio base della disponibilità.
Ma se in azienda non c'è qualcuno in grado di gestire questi strumenti, il risparmio potrebbe svanire. In questo caso, a volte è più conveniente acquistare un semplice servizio commerciale con supporto e configurazione facile.
Non acquistare "massimo aziendale" prematuramente
Le piccole imprese non necessitano sempre di un pesante pacchetto di soluzioni enterprise. Se in azienda ci sono 10-30 persone, prima è più importante configurare gli accessi, MFA, backup, aggiornamenti, posta e formazione. Sistemi di monitoraggio costosi non compensano l'assenza di disciplina di base.
Un buon principio: acquista il livello successivo di protezione solo dopo che l'attuale livello funziona stabilmente. Ad esempio, non ha senso implementare un sistema complesso di prevenzione delle perdite se i dipendenti condividono password comuni e lavorano con email personali.
Su cosa non si può risparmiare
Alcune misure sembrano semplici e noiose, ma sono proprio queste a ridurre il rischio degli incidenti più costosi. Non possono essere annullate per un risparmio a breve termine.
Backup
Il backup è uno dei più redditizi investimenti nella sicurezza informatica. Aiuta a riprendersi dopo un attacco ransomware, l'errore di un dipendente, un guasto di un servizio cloud o la cancellazione accidentale dei dati.
Uno schema affidabile di solito include la regola 3-2-1:
- 3 copie dei dati;
- 2 tipi diversi di archiviazione;
- 1 copia separata dall'infrastruttura principale.
È importante non solo fare copie, ma anche controllare il ripristino. Un backup non verificato è solo una speranza, non una protezione. Almeno una volta a trimestre, ripristina un file di prova, un database o una macchina virtuale e assicurati che i dati siano leggibili.
Autenticazione a più fattori
L'MFA è uno dei modi più economici per proteggere gli account. Anche se la password viene rubata attraverso phishing o fuga di dati, sarà più difficile per il malintenzionato accedere senza il secondo fattore.
Attiva l'autenticazione a più fattori prima di tutto per:
- gli amministratori;
- la posta;
- archiviazioni cloud;
- servizi bancari;
- CRM e sistemi con dati personali;
- pannelli di controllo per hosting e domini;
- accessi remoti.
È meglio utilizzare app di autenticazione, chiavi hardware o passkey integrate, piuttosto che SMS. Gli SMS sono comodi, ma meno resistenti a una serie di attacchi.
Aggiornamenti e gestione delle vulnerabilità
Molti attacchi sfruttano vulnerabilità note per cui sono già disponibili patch. Pertanto, aggiornamenti regolari sono spesso più efficaci di un costoso prodotto di sicurezza installato sopra un sistema vecchio e vulnerabile.
Stabilisci un semplice ordine:
- aggiornamenti critici vengono installati il prima possibile;
- aggiornamenti ordinari seguono un calendario;
- i server vengono aggiornati dopo il backup;
- le modifiche vengono registrate nel log;
- il software obsoleto viene dismesso.
Se utilizzi CMS, plugin e temi, prestali particolare attenzione. I siti vengono spesso violati non a causa di attacchi complessi, ma per estensioni obsolete e password deboli degli amministratori.
Formazione dei dipendenti
Le persone rimangono una parte importante della protezione. Tuttavia, la formazione non deve necessariamente essere costosa. Sessioni brevi e regolari sono spesso più utili di un grande corso una volta all'anno.
Spiega ai dipendenti:
- come riconoscere una email di phishing;
- perché non bisogna riutilizzare le password;
- cosa fare in caso di un allegato sospetto;
- a chi segnalare un incidente;
- perché non bisogna trasmettere i codici di conferma;
- come lavorare in sicurezza da casa e in viaggio.
La formazione deve essere pratica. Mostra esempi reali di email, pagine di accesso false e messaggi fraudolenti. Più gli esempi sono vicini al lavoro del team, maggiore sarà l'efficacia.
Piano passo per passo per il risparmio sulla cybersecurity
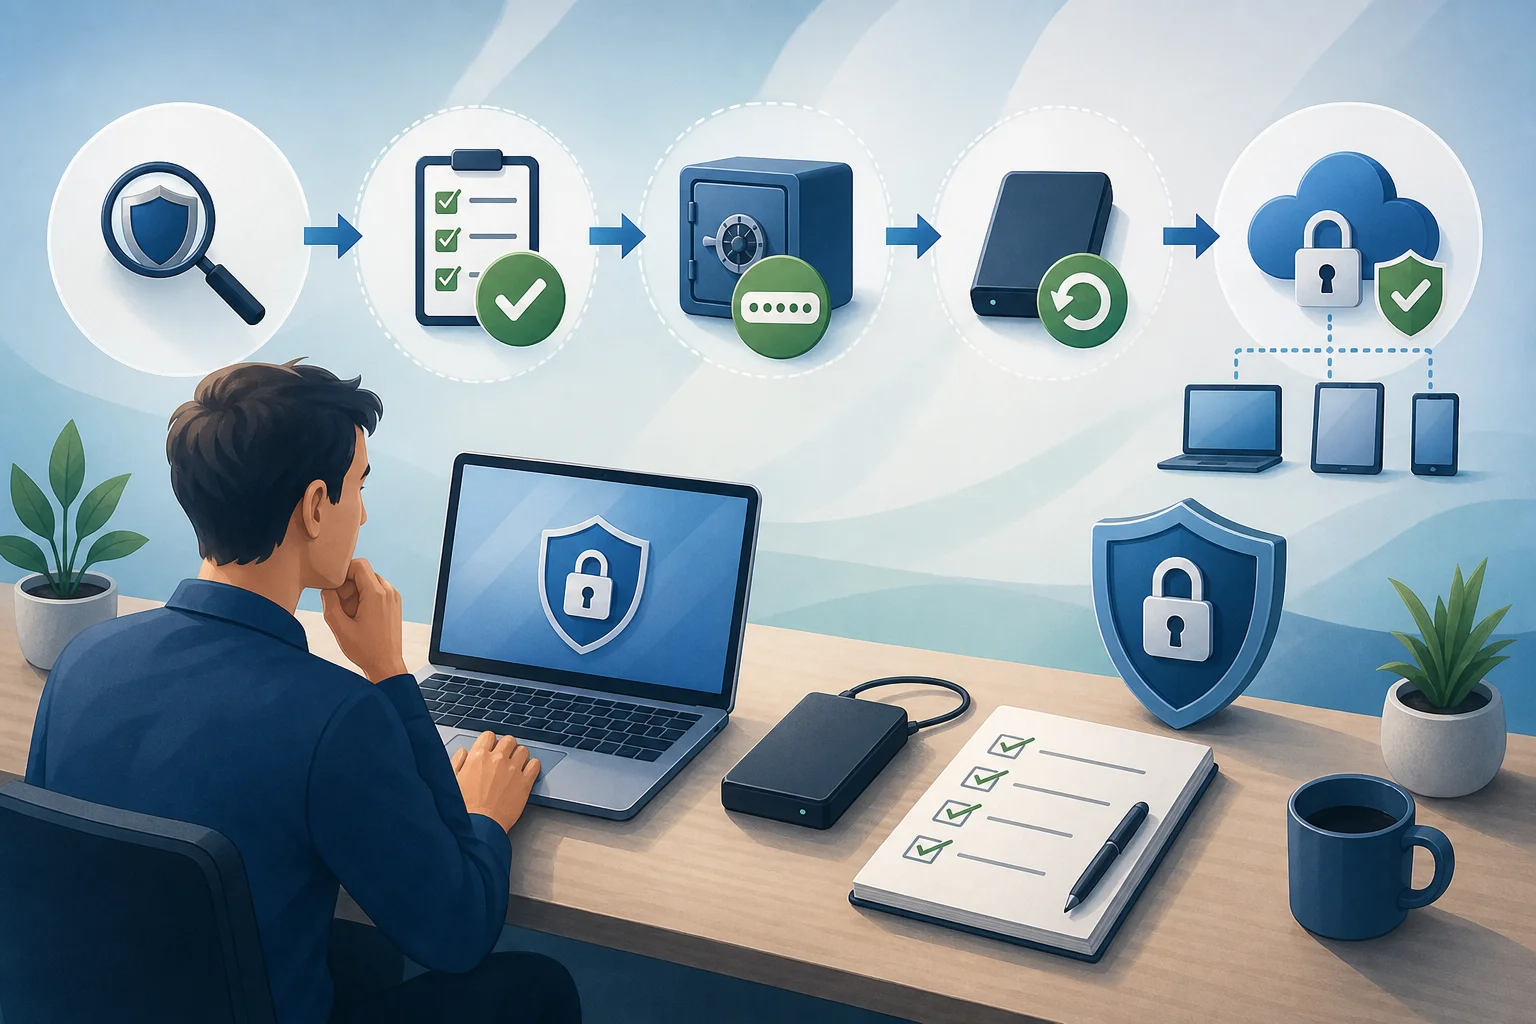
Di seguito è riportato un breve piano che aiuta a ridurre i costi senza decisioni caotiche. Può essere utilizzato come lista di controllo per piccole aziende o team interni.
Passo 1. Esegui un inventario
Annota tutti i servizi, dispositivi, domini, server, cloud e account critici. Non cercare di fare un documento perfetto in un giorno. Inizia con una tabella: nome dell'asset, proprietario, livello di importanza, chi ha accesso, dove si trova il backup.
Passo 2. Dividi gli asset in base alla criticità
Usa tre livelli:
- alto—un'interruzione o una fuga porta a danni gravi;
- medio—influisce sul lavoro, ma ci sono vie alternative;
- basso—non contiene dati importanti e può essere facilmente ripristinato.
Il budget deve essere indirizzato prima di tutto al livello alto. Questo aiuta a non sprecare soldi su sistemi secondari mentre gli asset principali sono protetti in modo inadeguato.
Passo 3. Attiva la protezione di base nei servizi esistenti
Controlla le impostazioni di sicurezza della posta, del cloud, del CRM, dell'hosting e degli account bancari. Attiva MFA, notifiche di accesso, limitazioni sui diritti degli amministratori e registri degli eventi. Spesso questo non richiede licenze aggiuntive.
Passo 4. Rimuovi i diritti di accesso non necessari
Il principio del minimo privilegio è semplice: a una persona deve essere concesso solo l'accesso necessario per il lavoro. Se un dipendente è passato a un'altra posizione o ha lasciato l'azienda, gli accessi devono essere modificati o disattivati.
Esegui un audit:
- ex dipendenti;
- appaltatori;
- account condivisi;
- amministratori non necessari;
- chiavi API obsolete;
- accessi ai domini e all'hosting.
Questo è quasi gratuito, ma riduce notevolmente il rischio.
Passo 5. Configura il backup
Definisci quali dati devono essere conservati, con quale frequenza e dove. I diversi sistemi richiedono intervalli differenti. Ad esempio, il database degli ordini di un e-commerce può necessitare di un backup frequente, mentre l'archivio dei documenti può richiedere uno meno frequente.
Assicurati di designare una persona responsabile e di aggiungere un controllo delle procedure di ripristino nel calendario.
Passo 6. Riduci e ottimizza le licenze
Dopo aver configurato la base, torna alle spese. Controlla quali servizi non vengono utilizzati, quali piani sono eccessivi e quali possono essere uniti. A volte è più conveniente mantenere meno prodotti, ma configurarli in modo adeguato.
Passo 7. Determina cosa esternalizzare
Non tutto deve essere fatto internamente. Se non hai uno specialista di sicurezza nel tuo team, puoi trasferire alcune attività a un appaltatore: audit delle impostazioni, controllo del sito, configurazione del backup, risposta agli incidenti. Ma scegli servizi mirati con risultati chiari, non un generico "pacchetto di sicurezza" senza criteri.
Confronto dei modi per ridurre le spese
La tabella aiuta a scegliere rapidamente le misure che offrono un buon equilibrio tra costo e beneficio.
| Metodo | Risparmio potenziale | Rischio con approccio errato | Quando applicare |
|---|---|---|---|
| Audit delle licenze | Elevato | Potresti disattivare una funzione necessaria | Quando hai accumulato molti servizi |
| Attivazione di MFA | Elevato in effetti | Basso, se sono stati impostati modi di accesso alternativi | Quasi sempre |
| Strumenti open-source | Medio | Competenze necessarie per il supporto | Se hai uno specialista tecnico |
| Esternalizzazione di attività specifiche | Medio | Dipendenza dall'appaltatore | Se non hai competenze interne |
| Formazione dei dipendenti | Elevato in effetti | Basso | Per tutti i team |
| Rifiuto di backup | "Economia" pericolosa | Molto elevato | Da non applicare |
| Sostituzione di tutte le soluzioni con le più economiche | Imprevedibile | Elevato | Solo dopo test |
Dalla tabella si può vedere che è più vantaggioso iniziare con azioni che riducono la probabilità di incidenti comuni. Questo include accessi, MFA, backup, aggiornamenti e formazione.
Come ottimizzare il budget di una piccola impresa
Le piccole imprese spesso non possono mantenere un reparto di sicurezza informatica completo. Questo è normale. Ma anche un piccolo team può costruire una protezione razionale se distribuisce il budget secondo le priorità.
Set di base per una piccola azienda
Per un team fino a 20-30 persone sono generalmente necessari i seguenti elementi minimi:
- email aziendale con MFA;
- gestore di password per account di lavoro;
- backup dei dati critici;
- dispositivi di lavoro aggiornabili;
- protezione di base per i punti finali;
- limitazione dei diritti amministrativi;
- accesso remoto sicuro;
- normative per il licenziamento e l'assegnazione degli accessi;
- breve formazione sul phishing;
- piano di contatto in caso di incidente.
Questo set non copre tutte le minacce potenziali. Tuttavia, protegge da molti problemi comuni e crea una base per la crescita futura.
Come distribuire il denaro secondo le priorità
Se il budget è limitato, non distribuitelo in modo superficiale. Prima investi ciò che protegge gli account e i dati critici. Ordine suggerito:
- Backup e ripristino.
- MFA per tutti i servizi importanti.
- Gestore di password e sospensione delle password condivise.
- Aggiornamenti per dispositivi, server e CMS.
- Protezione della posta dal phishing.
- Formazione dei dipendenti.
- Verifica esterna periodica delle impostazioni.
- Strumenti aggiuntivi di monitoraggio.
Questo ordine non è universale, ma aiuta a evitare l'errore comune di acquistare un monitoraggio costoso quando non è comunque possibile ripristinare i dati dopo un guasto.
Come risparmiare nella protezione del lavoro remoto
Il lavoro remoto e ibrido amplia la superficie di attacco. I dipendenti si connettono da casa, caffè, coworking e in viaggio. Qui è importante non vietare tutto, ma rendere il processo sicuro e conveniente.
Configura l'accesso sicuro
Per l'accesso remoto utilizza:
- MFA;
- account di lavoro separati;
- VPN o canali di accesso protetti, se necessari per i sistemi interni;
- divieto di accesso diretto ai pannelli di amministrazione da internet;
- registrazione degli accessi;
- limitazione dei diritti per ruoli.
Se tutto il lavoro avviene su servizi cloud, una VPN classica potrebbe non essere necessaria. A volte è sufficiente configurare correttamente MFA, accesso condizionale e gestione dei dispositivi. Questo è un altro esempio in cui la valutazione dell'architettura aiuta a non acquistare l'eccesso.
Separare personale e lavoro
Il risparmio sui dispositivi è compreso, ma l'uso di laptop personali senza regole crea rischi. Se l'azienda consente il BYOD, sono necessarie alcune requisiti minimi:
- password o biometria sul dispositivo;
- sistema operativo attuale;
- crittografia del disco attivata;
- divieto di memorizzare password di lavoro in note personali;
- profilo del browser separato per il lavoro;
- possibilità di revocare rapidamente gli accessi.
Se i dati sono particolarmente sensibili, è meglio fornire dispositivi di lavoro gestiti. Questo è più costoso all'inizio, ma può ridurre le spese per incidenti e supporto.
Come ridurre il rischio di phishing senza grandi spese
Il phishing rimane uno dei percorsi più comuni per compromettere gli account. Tuttavia, la protezione da esso non deve iniziare con piattaforme costose.
Configura la protezione del dominio della posta
Controlla SPF, DKIM e DMARC per il dominio aziendale. Queste tecnologie aiutano i sistemi di posta a capire quali server hanno il diritto di inviare email a nome del tuo dominio. Non risolvono completamente il problema, ma riducono il rischio di falsificazione del mittente.
Vale anche la pena:
- vietare l'inoltro automatico delle email verso l'esterno senza necessità;
- attivare avvisi per email da mittenti esterni;
- limitare le macro negli allegati;
- impostare filtri per i file eseguibili;
- controllare i link sospetti prima del clic.
Introduci un semplice ordine per la segnalazione delle minacce
Il dipendente deve sapere dove inviare una email sospetta. Se il processo è complicato, le persone taceranno o semplicemente elimineranno i messaggi. Crea un solo canale chiaro: indirizzo di sicurezza, chat o ticket.
È importante non punire le segnalazioni errate. È meglio ricevere dieci false allerta che perdere un vero attacco.
Come scegliere un appaltatore senza overpay
L'outsourcing può essere vantaggioso, se acquisti un risultato specifico. Ma il mercato della cybersecurity è complesso e non tutti i servizi sono utili per il tuo livello di maturità.
Quali domande porre prima di acquistare un servizio
Prima di firmare un contratto, chiedi all'appaltatore:
- quale problema risolve il servizio;
- quali asset saranno controllati;
- quali limitazioni esistono per il controllo;
- cosa sarà incluso nel rapporto;
- ci saranno raccomandazioni con priorità;
- chi aiuterà a risolvere i problemi trovati;
- come vengono conservate le tue informazioni riservate;
- esiste un piano di lavoro chiaro e scadenze;
- quali azioni possono influire sulla disponibilità dei sistemi.
Un buon appaltatore spiega i rischi in modo semplice e non vende il pacchetto massimo senza comprendere la tua situazione.
Quando è necessario un audit e quando è sufficiente una configurazione
Se non hai misure di base, un audit completo e costoso può essere prematuro. L'auditor troverà molti problemi evidenti che avresti potuto risolvere da solo: non c'è MFA, password condivise, plugin obsoleti, pannelli di amministrazione aperti.
Inizia con una checklist di base. Poi ordina un controllo esterno. In questo modo otterrai più benefici: lo specialista cercherà non solo errori evidenti, ma anche problemi più profondi.
Errori tipici nel tentativo di risparmiare
Il risparmio diventa pericoloso quando le decisioni vengono prese senza analisi. Di seguito sono riportati errori che spesso portano all'effetto opposto.
Acquisto del prodotto più economico senza test
Un prezzo basso non significa scarsa qualità. Ma qualsiasi strumento deve essere testato per compatibilità, facilità d'uso e qualità del supporto. Se il prodotto ostacola il lavoro, i dipendenti inizieranno a evitarlo. Alla fine, la protezione diventa formale.
Prima dell'acquisto, conduci un pilota su un piccolo gruppo. Valuta:
- quanto è facile implementare la soluzione;
- quante false allerta genera;
- i rapporti sono comprensibili;
- è disponibile supporto nella lingua necessaria;
- non rallenta i processi lavorativi;
- è possibile disattivare o modificare rapidamente le impostazioni.
Rifiuto di registri e monitoraggio
I registri di per sé non proteggono, ma senza di essi è difficile capire cosa sia successo. Se un incidente è già avvenuto, i registri di accesso e azioni aiutano a ricostruire il quadro e chiudere le falle.
Non è necessariamente necessario implementare immediatamente un costoso SIEM. Inizia attivando i registri nei servizi chiave e configurando avvisi per eventi critici: accesso dell'amministratore, disattivazione MFA, download massivo di dati, creazione di nuova chiave API.
Uso di account condivisi
Gli accessi condivisi sembrano comodi e economici, ma creano seri problemi. È impossibile capire chi ha eseguito un'azione. È difficile licenziare un dipendente in sicurezza. Le password vengono spesso trasmesse tramite messaggi e rimangono ai ex dipendenti.
È molto più sicuro fornire account personali con ruoli. Se il servizio addebita per ogni utente, valuta il rischio. Per sistemi critici, il risparmio sulla licenza potrebbe non essere giustificato.
Mancanza di un piano di risposta
Anche una buona protezione non garantisce pienamente la sicurezza. Ecco perché è necessario un semplice piano: chi prende decisioni, chi informare, come disattivare l'accesso, dove sono i backup, chi comunica con clienti e appaltatori.
Il piano può essere contenuto in una sola pagina. L'importante è che sia accessibile non solo nel sistema che potrebbe non essere disponibile durante un incidente.
Checklist pratica per 30 giorni
Questo piano aiuta a migliorare rapidamente la sicurezza e a trovare i primi punti di risparmio.
Prima settimana
- Crea un elenco dei servizi chiave e dei responsabili.
- Attiva MFA per gli amministratori e nella posta.
- Controlla gli accessi degli ex dipendenti.
- Assicurati che i domini e l'hosting siano registrati su account controllati.
- Trova tutte le licenze attive per sicurezza e servizi cloud.
Seconda settimana
- Configura o verifica i backup.
- Esegui un ripristino di prova.
- Disattiva i diritti di accesso degli amministratori non necessari.
- Aggiorna CMS, plugin, server e dispositivi di lavoro.
- Controlla SPF, DKIM e DMARC per il dominio della posta.
Terza settimana
- Implementa un gestore di password.
- Vietare la trasmissione delle password in chat e tabelle.
- Configura avvisi per accessi sospetti.
- Esegui una breve formazione sul phishing.
- Definisci un canale per segnalare minacce.
Quarta settimana
- Confronta l'uso effettivo delle licenze.
- Abbandona gli strumenti duplicati dopo aver verificato le alternative.
- Redigi un piano di risposta agli incidenti.
- Pianifica un audit esterno o una consulenza per i sistemi più critici.
- Fissa una revisione regolare trimestrale degli accessi e dei backup.
Questa checklist non richiede un grande budget, ma crea una base per un risparmio controllato.
FAQ: domande frequenti sul risparmio nella cybersecurity
È possibile sostituire completamente le soluzioni a pagamento con quelle gratuite?
A volte è possibile sostituire strumenti singoli, ma non l'intero sistema di protezione. Le soluzioni gratuite richiedono configurazione, aggiornamenti e competenze. Se hai un amministratore competente, l'open-source può essere vantaggioso. Se non ce l'hai, il supporto di uno strumento gratuito potrebbe costare più di una licenza.
Cosa è più importante per una piccola azienda: antivirus o backup?
Entrambi sono necessari, ma i backup sono critici per il ripristino. L'antivirus può ridurre la probabilità di infezione, mentre i backup aiutano a tornare al lavoro se l'infezione, il guasto o la cancellazione sono già avvenuti. Non puoi risparmiare sui backup verificabili.
Come capire se stiamo pagando troppo per la sicurezza?
Segni di sovrapprezzo: le licenze non vengono utilizzate, le funzionalità sono duplicate, i rapporti non vengono visionati, il prodotto non è configurato ei dipendenti lo evitano per la sua scomodità. Esegui un audit delle attività e abbina ogni strumento a un rischio specifico.
È necessario un pentest per le piccole aziende?
Il pentest è utile se hai servizi pubblici, dati personali dei clienti, un e-commerce o un'infrastruttura complessa. Ma prima chiudi le misure di base: MFA, aggiornamenti, backup, diritti di accesso e registri. Altrimenti, il pentest confermerà solo problemi evidenti.
Con quale frequenza rivedere il budget per la cybersecurity?
Almeno una volta al trimestre, vale la pena rivedere gli accessi, i backup, le licenze e le modifiche critiche. Una revisione completa del budget può essere effettuata una volta all'anno o dopo grandi cambiamenti: trasferimenti al cloud, lancio di un nuovo prodotto, crescita del team o incidenti.
Qual è la misura di protezione più economica con alto effetto?
Di solito è l'MFA per account importanti, revisione degli accessi e backup verificabili. Queste misure hanno un costo contenuto rispetto ai danni potenziali e chiudono scenari di attacco comuni.
Conclusione
Risparmiare sulla cybersecurity è possibile senza ridurre la protezione, se agisci in modo sistematico: comprendi gli asset critici, attiva le funzioni di base, rimuovi le licenze superflue, configura MFA, verifica i backup e forma i dipendenti. Non tagliare le spese a casaccio. Inizia con una checklist di 30 giorni, assegna delle responsabilità e rivedi regolarmente la protezione. In questo modo, il budget diventerà più trasparente e i rischi diminuiranno significativamente.