Análise de ameaças de ransomware: métodos, riscos e proteção
A análise de ameaças de ransomware ajuda a entender onde a organização é vulnerável, quais cenários de ataque são mais prováveis e quais medidas de proteção terão melhor efeito. Os ransomwares bloqueiam dados e sistemas e, em seguida, exigem um resgate. No entanto, um ataque moderno raramente se limita à criptografia. Muitas vezes, os criminosos roubam dados, pressionam os negócios por meio de clientes e parceiros e tentam destruir backups. Neste artigo, vamos abordar uma abordagem prática para avaliar riscos, indicadores de ataque, medidas preventivas e um plano de resposta.
Por que a ameaça de ransomware permanece crítica
O ransomware é um malware que torna arquivos, servidores ou estações de trabalho inacessíveis. Normalmente, ele criptografa dados e deixa uma instrução para entrar em contato com os atacantes. Mas a verdadeira ameaça é mais ampla. Um incidente pode interromper vendas, produção, logística, contabilidade, suporte ao cliente e comunicações internas.
O maior perigo do ransomware é que o ataque não afeta apenas o departamento de TI. Ele rapidamente se torna uma crise empresarial. A liderança deve tomar decisões sobre interrupções, notificações aos clientes, recuperação de backups, riscos jurídicos e comunicações com reguladores.
Além disso, os operadores de ransomware utilizam esquemas de pressão em várias camadas. Por exemplo, eles podem:
- criptografar dados e exigir um resgate pela chave;
- roubar documentos e ameaçar a publicação;
- atacar backups e sistemas de monitoramento;
- usar contas roubadas para reencontrar acesso;
- se espalhar pela rede através de pastas compartilhadas, RDP, VPN ou ferramentas de administração;
- aplicar DDoS ou pressão pública como alavanca adicional.
Portanto, a análise de ameaças de ransomware deve avaliar não apenas o arquivo malicioso, mas também todo o caminho do ataque: desde o acesso inicial até a recuperação dos negócios.
Como os ransomwares entram na infraestrutura
Para reduzir o risco, é preciso entender os pontos de entrada comuns. A maioria dos ataques não começa com uma exploração complexa, mas com uma combinação de configurações fracas, credenciais roubadas e controle inadequado.
Phishing e engenharia social
Um e-mail de phishing pode conter um anexo malicioso, um link para uma página de login falsa ou um documento com macros. Às vezes, os criminosos trocam mensagens por vários dias para criar confiança. O objetivo é simples: obter credenciais ou iniciar um carregador de malware.
Para proteção, são necessárias filtragem de emails, treinamento de funcionários, proibição de anexos inseguros, sandboxes para arquivos e autenticação multifatorial. Mas é importante não transferir toda a responsabilidade para o usuário. Mesmo um funcionário treinado pode cometer erros.
Serviços externos vulneráveis
Uma causa comum de incidentes são RDPs abertos, painéis de administração, gateways VPN, aplicativos web e servidores desatualizados. Se os patches não forem aplicados a tempo, e o acesso estiver protegido apenas por senha, o criminoso terá um ponto de entrada conveniente.
Um conjunto mínimo de medidas inclui inventário do perímetro externo, varredura regular de vulnerabilidades, restrição de acesso por IP, MFA, atualizações e desativação de serviços desnecessários.
Comprometimento de credenciais
Senhas chegam aos atacantes por meio de phishing, vazamentos, malware em dispositivos pessoais, reutilização de senhas e força bruta. Após acessar a rede, os criminosos procuram contas privilegiadas, administradores de domínio, contas de serviço e tokens de acesso.
Portanto, a gestão de identidade é um elemento-chave de proteção contra ransomwares. É necessário MFA, o princípio do menor privilégio, contas separadas para administração, monitoramento de acessos anômalos e verificação regular de direitos.
Cadeia de suprimentos e ferramentas confiáveis
Às vezes, o ataque vem por meio de um contratado, uma atualização de software, acesso remoto de um integrador ou sistema de gerenciamento. Nesse caso, as ações maliciosas parecem legítimas porque são realizadas por canais autorizados.
É importante verificar fornecedores, limitar o acesso deles, manter um registro de ações, aplicar contas temporárias e segmentar redes. A confiança não deve significar acesso irrestrito.
O que inclui a análise de ameaças de ransomware
Uma boa análise de ameaças de ransomware não é apenas um relatório e não uma tabela formal. É um processo que conecta vulnerabilidades técnicas com consequências para os negócios. Seu objetivo é responder a cinco perguntas:
- Quais ativos são críticos para a operação da organização?
- Como o criminoso pode ter acesso a eles?
- Quais proteções já existem e quão eficazes são?
- Qual será o dano em caso de criptografia, roubo de dados ou interrupção?
- Quais medidas devem ser implementadas primeiro?
A análise inclui inventário de ativos, modelagem de ataques, avaliação de probabilidade e dano, verificação de backups, análise de logs, avaliação de processos de resposta e teste de recuperação.
É importante considerar diferentes cenários. Por exemplo, criptografar um servidor de arquivos e comprometer um controlador de domínio requer medidas diferentes. Um ataque a um único laptop pode ser um problema local, mas se o criminoso obteve direitos de administrador de domínio, toda a infraestrutura está em risco.
Abordagem passo a passo para avaliação de risco de ransomware
Abaixo está um algoritmo prático que pode ser usado como base para uma auditoria interna ou preparação para auditoria.
-
Identifique os processos de negócios críticos. Elabore uma lista de processos cuja paralisação causará danos significativos. Por exemplo, recebimento de pedidos, produção, armazenamento, pagamentos, suporte ao cliente, registros médicos ou contabilidade.
-
Conecte processos com ativos de TI. Para cada processo, especifique servidores, bancos de dados, aplicativos, estações de trabalho, dispositivos de rede, serviços em nuvem e provedores externos. Isso mostrará quais sistemas precisam ser protegidos primeiro.
-
Descreva possíveis pontos de entrada. Verifique e-mails, VPN, RDP, aplicativos web, acesso remoto de contratados, contas em nuvem, dispositivos móveis e repositórios públicos. Marque separadamente os serviços sem MFA.
-
Avalie privilégios e segmentação. Verifique quem tem direitos administrativos, onde contas compartilhadas estão sendo usadas, quais servidores estão acessíveis a partir de segmentos de usuários e se é possível chegar a recursos críticos a partir de uma única estação de trabalho.
-
Verifique backups. Esclareça o que está sendo copiado, com que frequência, onde é armazenado, quem tem acesso e se os dados podem ser recuperados sem a rede principal. As cópias devem ser protegidas contra exclusão e criptografia.
-
Analise logs e detecção. Certifique-se de que acessos, elevações de privilégios, alterações em massa de arquivos, desativação de medidas protetivas, execução de scripts suspeitos e atividades anômalas de administradores estejam sendo registrados.
-
Avalie o impacto do ataque. Para cada cenário, defina a possível interrupção, perda de dados, violação de contratos, consequências jurídicas, danos à reputação e custos de recuperação.
-
Priorize. Primeiro, feche os riscos onde a alta probabilidade se combina com grande dano. Por exemplo, VPN externa sem MFA ou backups acessíveis pelo domínio geralmente exigem atenção imediata.
-
Realize um exercício. Simule um incidente: quem toma decisões, quem desativa segmentos da rede, quem se comunica com a liderança, quem verifica cópias, quem interage com advogados e especialistas externos.
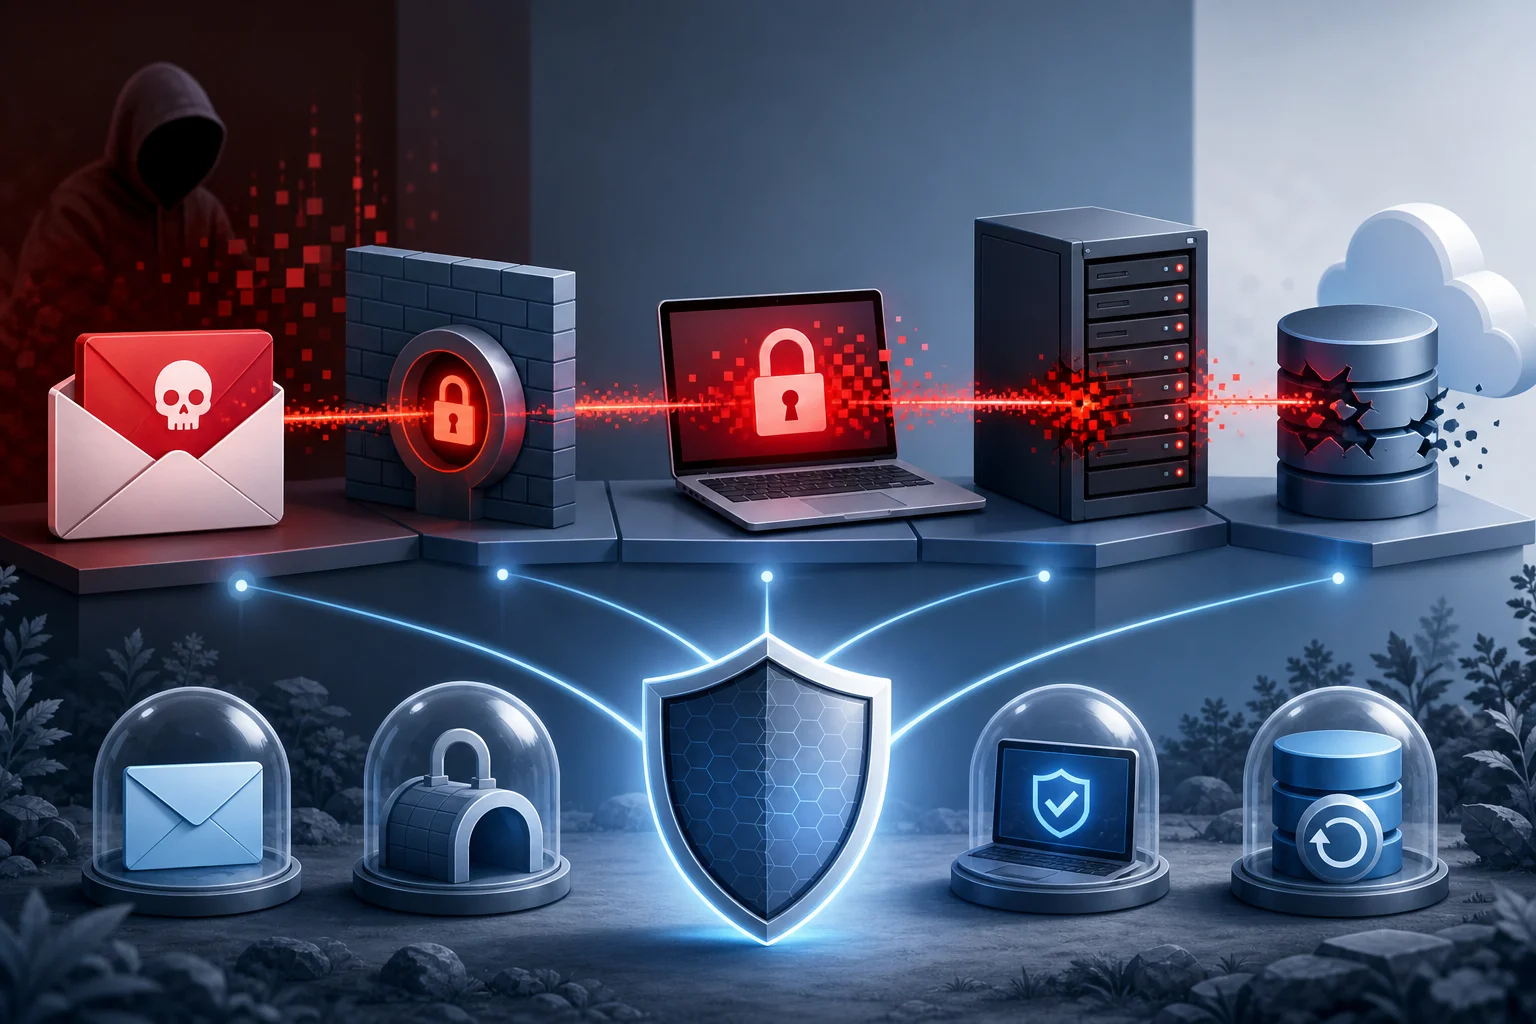
Matriz de riscos para ameaças de ransomware
A matriz ajuda a comparar cenários e escolher medidas de proteção. Ela não substitui a análise técnica, mas torna os riscos compreensíveis para a administração.
| Cenário de ameaça | Probabilidade | Dano potencial | Medidas prioritárias |
|---|---|---|---|
| Phishing com roubo de senha | Alta | Médio ou alto | MFA, filtragem de emails, treinamento, monitoramento de acessos |
| Hacking de VPN sem atualizações | Média ou alta | Alto | Patches, MFA, restrição de acesso, auditoria de configuração |
| Criptografia de servidor de arquivos | Média | Alto | EDR, segmentação, controle de direitos, cópias imutáveis |
| Comprometimento de administrador de domínio | Média | Crítico | PAM, separação de contas administrativas, monitoramento AD, princípio do menor privilégio |
| Exclusão de backups | Média | Crítico | Cópias isoladas e imutáveis, contas separadas, testes de recuperação |
| Ataque via contratado | Baixa ou média | Alto | Restrição de acesso, registro, direitos temporários, requisitos contratuais de segurança |
| Roubo de dados pessoais antes da criptografia | Média | Alto | DLP, classificação de dados, criptografia de armazenamento, controle de exportações |
Após preencher a matriz, é válido adicionar um responsável pelo risco e um prazo para a resolução. Sem responsáveis, mesmo uma boa análise se torna apenas uma lista de desejos.
Indicadores de comprometimento e sinais precoces de ataque
O ransomware geralmente aparece na fase final. Até lá, os criminosos podem estudar a rede por dias ou semanas, elevar privilégios e preparar o lançamento. Portanto, a detecção precoce reduz muito os danos.
Indicadores técnicos
Os sinais de possível preparação para um ataque incluem:
- acessos de países ou redes incomuns ou em horários não padrão;
- inúmeras tentativas malsucedidas de acesso ao VPN, RDP ou e-mail;
- criação de novas contas de administrador;
- desativação de antivírus, EDR, logs ou backups;
- execução de PowerShell, PsExec, WMI ou outras ferramentas de administração a partir de estações de trabalho não típicas;
- rastreamento em massa da rede e enumeração de recursos do domínio;
- aumento abrupto na leitura e gravação de arquivos em servidores de arquivos;
- aparecimento de arquivos compactados com grandes volumes de dados antes da transmissão externa;
- conexões com domínios suspeitos ou servidores de comando;
- alteração de políticas de segurança no Active Directory.
Nem todo ponto indica ransomware. Mas a combinação de vários sinais requer investigação. Eventos relacionados à desativação de proteções e acessos a backups são particularmente perigosos.
Sinais organizacionais
Existem também sinais menos técnicos. Por exemplo, funcionários reclamando de lentidão nas pastas de arquivos, bloqueio inesperado de documentos, solicitações de MFA que não iniciaram ou e-mails estranhos de endereços internos. Um contratado pode pedir para expandir o acesso de forma urgente. Um administrador pode notar tarefas desconhecidas no agendador.
Para que esses sinais não se percam, é necessário um procedimento simples para relatar incidentes. Os funcionários devem saber para onde escrever ou ligar se perceberem atividades suspeitas. A reação deve ser rápida e sem culpas.
Medidas de proteção contra ransomwares
A proteção contra ransomwares é construída em camadas. Não se pode depender apenas de antivírus, apenas de backups ou apenas de treinamento. Se uma barreira falhar, a próxima deve retardar o ataque e dar tempo para a resposta.
Prevenção de acesso inicial
Comece com o perímetro externo e e-mail. Remova serviços abertos desnecessários, ative MFA para VPN, e-mail, painéis administrativos e aplicativos em nuvem. Configure DMARC, DKIM e SPF para reduzir o risco de falsificação de domínio. Atualize VPNs, gateways, servidores web e sistemas de acesso remoto.
Para estações de trabalho, são úteis a proibição de macros da internet, controle de execução de scripts, limitação de administradores locais e gerenciamento de aplicações. Quanto menos possibilidades o código malicioso tiver para se iniciar, menor será o risco de propagação.
Segmentação de rede e limitação de privilégios
Se o computador de um usuário pode se conectar diretamente a servidores críticos, o ataque se espalha mais rápido. A segmentação separa estações de trabalho, servidores, sistemas de backup, redes industriais, redes de convidados e zonas administrativas.
O princípio do menor privilégio reduz as consequências do comprometimento. O usuário não deve ter mais direitos do que o necessário para seu trabalho. Direitos administrativos devem ser concedidos por meio de contas separadas, temporariamente e com registro. As contas de serviço devem ter senhas complexas, direitos limitados e proibição de acesso interativo, a menos que necessário.
Backup e recuperação
Backups são a última linha de defesa, mas apenas se eles possam realmente ser recuperados. Não é suficiente ver o status bem-sucedido da tarefa no console. É necessário realizar testes de recuperação regulares.
A prática de proteção de cópias inclui:
- armazenamento de cópias em uma zona de segurança separada;
- cópias imutáveis que não podem ser excluídas ou alteradas até que o prazo de retenção expire;
- contas separadas para o sistema de backup;
- ausência de acesso constante de administrador de domínio ao armazenamento de cópias;
- cópias offline ou em nuvem com políticas rígidas de acesso;
- RPO e RTO documentados para sistemas críticos;
- testes regulares de recuperação de aplicativos, não apenas de arquivos individuais.
O RPO indica quantos dados o negócio está disposto a perder em termos de tempo. O RTO indica em quanto tempo é necessário restaurar a operação. Esses parâmetros devem ser acordados com a administração, e não apenas com a TI.
Detecção e resposta
EDR, SIEM, NDR e logs de serviços em nuvem ajudam a identificar atividades suspeitas. Mas as ferramentas devem ser configuradas. É importante coletar eventos de controladores de domínio, servidores, estações de trabalho, VPNs, e-mails, sistemas de backup e aplicativos críticos.
Regras úteis para detecção:
- renomeação em massa ou alteração de arquivos;
- execução de comandos suspeitos na PowerShell;
- desativação de agentes protetivos;
- acessos incomuns de administradores;
- acesso a um grande número de recursos de rede em um curto período de tempo;
- extração de grandes volumes de dados;
- alteração de políticas de domínio;
- tentativas de excluir cópias sombra ou tarefas de backups.
No entanto, a tecnologia não substitui o processo. É necessário definir previamente quem recebe os alertas, quão rapidamente são verificados e quando um incidente é escalado.
Plano de resposta a um ataque de ransomware
Quando a criptografia já começou, o tempo se torna o principal recurso. É necessário um plano curto e claro que possa ser executado sob pressão.
-
Registre os sinais de um incidente. Anote a hora, sistemas afetados, mensagens na tela, nomes de arquivos, contas suspeitas e últimas ações. Não exclua artefatos sem necessidade.
-
Isolar dispositivos infectados. Desconecte-os da rede ou coloque-os em quarentena. Não desligue tudo de uma vez sem avaliação, pois a memória operacional e logs podem ser importantes para a investigação.
-
Limite a propagação. Desative temporariamente pastas compartilhadas, bloqueie contas suspeitas, interrompa sessões VPN comprometidas, restrinja acesso entre segmentos, se isso estiver previsto no plano.
-
Proteja os backups. Verifique se não há remoção ou criptografia de cópias. Desconecte o acesso aos armazenamentos se houver risco de comprometimento. Não comece a recuperação em um ambiente infectado.
-
Forme uma equipe de gerenciamento de incidentes. Inclua TI, segurança, advogados, liderança, comunicações e proprietários de processos de negócios. Designe um coordenador.
-
Realize uma investigação. Determine o ponto de entrada, o alcance do comprometimento, contas afetadas, a presença de vazamento de dados e a manutenção de acesso dos atacantes.
-
Recupere um ambiente limpo. Primeiro, feche o caminho de entrada e altere credenciais. Depois, recupere sistemas de cópias verificadas. Se necessário, implemente um ambiente separado.
-
Documente as decisões. Registre ações, horários, responsáveis e fundamentos. Isso é importante para análises posteriores, questões de seguros, processos jurídicos e melhorias de segurança.
Não se apresse em pagar o resgate. O pagamento não garante recuperação, não exclui a publicação de dados e pode levar a um novo ataque. A decisão deve ser tomada somente após consulta com advogados, especialistas em resposta e, se necessário, autoridades competentes.
Características da análise para pequenas e médias empresas
Pequenas empresas frequentemente acreditam que não são interessantes para atacantes. Essa é uma ilusão perigosa. Operadores de ransomware utilizam busca automatizada por sistemas vulneráveis e vendem acesso a outros grupos. O tamanho da empresa nem sempre é importante. O que conta é quão facilmente se pode obter acesso e dinheiro.
Para pequenos negócios, as medidas prioritárias são as simples e de alto impacto:
- MFA para e-mails, VPN e administradores;
- backups confiáveis com teste de recuperação;
- atualizações de estações de trabalho e servidores;
- desativação de RDP aberto da internet;
- antivírus ou EDR com gerenciamento centralizado;
- contas separadas para administração;
- plano básico de resposta em uma página;
- treinamento dos funcionários para reconhecer phishing.
Para médias empresas, vale a pena adicionar SIEM ou monitoramento gerenciado, segmentação de rede, varredura regular de vulnerabilidades, auditoria do Active Directory e exercícios de recuperação. Se a equipe interna for insuficiente, pode-se contratar MSSP ou especialistas em resposta a incidentes.
Erros que aumentam os danos
Mesmo com ferramentas de proteção, as organizações frequentemente cometem erros recorrentes.
O primeiro erro é armazenar backups na mesma zona de domínio e com os mesmos direitos que os servidores principais. Se o invasor obtiver direitos de administrador, poderá destruir tanto os originais quanto as cópias.
O segundo erro é não verificar a recuperação. Um backup que ninguém restaurou é uma suposição, não uma garantia.
O terceiro erro é usar contas administrativas compartilhadas. Nesse caso, é difícil entender quem fez o quê, e o comprometimento de uma senha abre muitas oportunidades.
O quarto erro é pensar que a nuvem protege automaticamente contra ransomware. Os serviços em nuvem também exigem MFA, controle de direitos, registro, backup e configuração de políticas de armazenamento.
O quinto erro é reagir de maneira caótica. Nas primeiras horas do incidente, as equipes podem interferir umas nas outras: alguém reinicia servidores, alguém exclui arquivos, alguém recupera dados em uma rede infectada. Um plano de resposta reduz o caos.
Como verificar a prontidão para um ataque
A verificação da prontidão deve ser regular. O ideal é realizar uma autoavaliação rápida a cada trimestre e uma auditoria mais profunda pelo menos uma vez por ano ou após mudanças significativas na infraestrutura.
Use perguntas de controle:
- Existe um mapa atualizado de sistemas críticos e proprietários de dados?
- A MFA está ativada para todos os acessos externos e privilegiados?
- Há RDPs abertos na internet, painéis de controle ou VPNs desatualizados?
- Os backups foram verificados para recuperação nos últimos meses?
- As cópias estão protegidas contra exclusão e criptografia?
- Os direitos de administradores locais e de domínio estão limitados?
- Logs estão sendo coletados de sistemas chave?
- Existem alertas sobre mudanças em massa de arquivos e desativação de proteção?
- Os funcionários sabem para onde relatar e-mails suspeitos?
- Foram realizados exercícios sobre cenários de ransomware?
Se a resposta a várias perguntas for negativa, isso não é motivo para pânico. Essa é a base para um plano de melhorias. Comece com os riscos que dão ao atacante um caminho rápido para ativos críticos.
FAQ: perguntas frequentes sobre análise de ameaças de ransomwares
O que é análise de ameaças de ransomware em palavras simples?
É a avaliação de como o ransomware pode entrar na organização, quais sistemas ele pode afetar, qual será o dano e que medidas devem ser implementadas para reduzir a probabilidade de um ataque e acelerar a recuperação.
Qual é a diferença entre ransomware e um vírus comum?
Um vírus comum pode realizar diversas ações maliciosas. O ransomware especificamente torna os dados inacessíveis e exige um resgate. Grupos modernos também costumam roubar dados antes da criptografia.
Devo pagar o resgate em um ataque de ransomware?
O pagamento não garante a descriptografia e não elimina a causa da violação. Antes de qualquer decisão, é necessário isolar o incidente, avaliar a extensão, verificar backups e consultar advogados e especialistas em resposta.
Quais sistemas devem ser protegidos primeiro?
Primeiro, protegem-se e-mails, VPN, contas administrativas, controladores de domínio, servidores de arquivos, sistemas de backup, bancos de dados e aplicativos dos quais dependem os processos críticos de negócios.
Com que frequência devo testar a recuperação de backups?
A frequência depende da criticidade dos sistemas. Para serviços críticos, os testes devem ser realizados regularmente e após mudanças na infraestrutura. É importante testar não só arquivos, mas também a execução completa de aplicativos.
Um antivírus garantirá proteção completa contra ransomware?
O antivírus reduz o risco, mas não oferece proteção total. É necessário MFA, atualizações, segmentação, controle de privilégios, monitoramento, backups e um plano de resposta preparado.
Conclusão
A análise de ameaças de ransomware deve ser prática, relacionada aos negócios e atualizada regularmente. Comece com processos críticos, verifique os pontos de entrada, habilite MFA, proteja os backups, limite os privilégios e prepare um plano de resposta. Em seguida, realize um exercício e elimine as lacunas mais perigosas. Quanto mais cedo a organização identificar pontos fracos, maior a chance de interromper o ataque antes da criptografia e recuperar a operação sem danos críticos.