Analisi delle minacce dai ransomware: metodi, rischi e protezione
L'analisi delle minacce dai ransomware aiuta a capire dove un'organizzazione è vulnerabile, quali scenari di attacco sono più probabili e quali misure di protezione daranno il miglior effetto. I ransomware bloccano i dati e i sistemi e poi richiedono un riscatto. Tuttavia, un attacco moderno raramente si limita alla crittografia. Spesso, i criminali informatici rubano dati, fanno pressione sulle aziende attraverso clienti e partner, e cercano di distruggere i backup. In questo articolo, esamineremo un approccio pratico per valutare i rischi, gli indicatori di attacco, le misure preventive e il piano di risposta.
Perché la minaccia dei ransomware rimane critica
Un ransomware è un malware che rende file, server o workstation inaccessibili. Di solito, cripta i dati e lascia un'istruzione per contattare gli aggressori. Ma la reale minaccia è più ampia. Un incidente può fermare vendite, produzione, logistica, contabilità, supporto clienti e comunicazioni interne.
Il principale pericolo dei ransomware è che l'attacco non colpisce solo il dipartimento IT. Diventa rapidamente una crisi aziendale. La direzione deve prendere decisioni sulle fermate, la notifica dei clienti, il ripristino dai backup, i rischi legali e le comunicazioni con i regolatori.
Inoltre, gli operatori di ransomware utilizzano schemi di pressione a più livelli. Ad esempio, possono:
- criptare i dati e richiedere un riscatto per la chiave;
- rubare documenti e minacciare di pubblicarli;
- attaccare backup e sistemi di monitoraggio;
- utilizzare account rubati per riconnettersi;
- diffondersi nella rete tramite cartelle condivise, RDP, VPN o strumenti di amministrazione;
- applicare DDoS o pressione pubblica come leva aggiuntiva.
Pertanto, l'analisi delle minacce dai ransomware deve valutare non solo il file malevolo, ma anche l'intero percorso di attacco: dall'accesso iniziale al ripristino dell'attività.
Come i ransomware entrano nell'infrastruttura
Per ridurre il rischio, è necessario comprendere i punti di accesso tipici. La maggior parte degli attacchi non inizia con exploit complessi, ma con combinazioni di configurazioni deboli, credenziali rubate e controllo insufficiente.
Phishing e ingegneria sociale
Un'email di phishing può contenere un allegato malevolo, un link a una pagina di accesso falsa o un documento con macro. A volte i criminali informatici comunicano per giorni per creare fiducia. L'obiettivo è semplice: ottenere credenziali o avviare un downloader di malware.
Per proteggere è necessaria la filtrazione delle email, la formazione dei dipendenti, il divieto di allegati non sicuri, sandbox per i file e l'autenticazione multi-fattore. Ma è importante non trasferire tutta la responsabilità sull'utente. Anche un dipendente ben formato può commettere errori.
Servizi esterni vulnerabili
Una causa comune di incidenti sono RDP, pannelli di amministrazione, gateway VPN, applicazioni web e server obsoleti aperti verso l'esterno. Se le patch non vengono installate in tempo, e l'accesso è protetto solo da password, l'aggressore ottiene un facile punto d'ingresso.
Il set minimo di misure include un'inventaria del perimetro esterno, scansioni regolari delle vulnerabilità, limitazione dell'accesso per IP, MFA, aggiornamenti e disabilitazione dei servizi non necessari.
Compromissione delle credenziali
Le password arrivano agli aggressori tramite phishing, fughe di dati, malware su dispositivi domestici, riutilizzo di password e attacco a forza bruta. Dopo aver ottenuto accesso alla rete, i criminali cercano account privilegiati, amministratori di dominio, account di servizio e token di accesso.
Pertanto, la gestione delle identità è un elemento chiave della protezione dai ransomware. Sono necessari MFA, principio del minimo privilegio, account separati per l'amministrazione, monitoraggio di accessi anomali e controllo regolare dei diritti.
Catena di fornitura e strumenti fidati
A volte l'attacco avviene attraverso un appaltatore, un aggiornamento software, accesso remoto di un integratore o un sistema di gestione. In questo caso, le azioni malevole appaiono legittime perché vengono eseguite tramite canali autorizzati.
È fondamentale controllare i fornitori, limitare il loro accesso, mantenere un registro delle attività, applicare account temporanei e separare le zone di rete. La fiducia non deve significare accesso illimitato.
Cosa include l'analisi delle minacce dai ransomware
Una buona analisi delle minacce dai ransomware non è un solo rapporto o una tabella formale. È un processo che collega le vulnerabilità tecniche alle conseguenze aziendali. L'obiettivo è rispondere a cinque domande:
- Quali beni sono critici per l'operatività dell'organizzazione?
- Come può l'aggressore accedervi?
- Quali misure di protezione esistono già e quanto sono efficaci?
- Quale danno si avrà con la crittografia, il furto di dati o il fermo?
- Quali misure devono essere implementate per prime?
L'analisi include l'inventario degli attivi, la modellazione degli attacchi, la valutazione della probabilità e del danno, la verifica del backup, l'analisi dei log, la valutazione dei processi di risposta e il test di ripristino.
È importante considerare diversi scenari. Ad esempio, la crittografia di un server file e la compromissione del controller di dominio richiedono misure diverse. Un attacco a un laptop può essere un problema locale. Ma se l'aggressore ha ottenuto diritti di amministratore di dominio, tutta l'infrastruttura è a rischio.
Approccio step-by-step alla valutazione del rischio ransomware
Di seguito è riportato un algoritmo pratico che può essere utilizzato come base per un controllo interno o la preparazione a un audit.
-
Identificare i processi aziendali critici. Fai un elenco dei processi la cui interruzione comporterebbe danni significativi. Ad esempio, accettazione ordini, produzione, magazzino, pagamenti, supporto clienti, registrazioni mediche o contabilità.
-
Collegare i processi agli attivi IT. Per ogni processo, elenca server, database, applicazioni, workstation, dispositivi di rete, servizi cloud e fornitori esterni. Questo mostrerà quali sistemi devono essere protetti per primi.
-
Descrivere i possibili punti di accesso. Controlla email, VPN, RDP, applicazioni web, accesso remoto degli appaltatori, account cloud, dispositivi mobili e repository pubblici. Segnala separatamente i servizi senza MFA.
-
Valutare privilegi e segmentazione. Controlla chi ha diritti amministrativi, dove vengono utilizzati account condivisi, quali server sono accessibili dai segmenti utente e se da una workstation è possibile raggiungere risorse critiche.
-
Verificare i backup. Chiarisci cosa viene copiato, con quale frequenza, dove vengono conservati, chi ha accesso e se i dati possono essere ripristinati senza la rete principale. Le copie devono essere protette da cancellazione e crittografia.
-
Analizzare i log e le attività di rilevamento. Assicurati che vengano registrati accessi, elevazione di privilegi, modifiche massicce ai file, disattivazione di misure di protezione, esecuzione di script sospetti e attività anomale degli amministratori.
-
Valutare l'impatto di un attacco. Per ogni scenario, determina eventuali fermi, perdite di dati, violazioni di contratti, conseguenze legali, danni reputazionali e costi di ripristino.
-
Stabilire le priorità. Inizia dagli rischi dove alta probabilità si unisce a alto danno. Ad esempio, una VPN esterna senza MFA o backup accessibili da dominio richiedono generalmente attenzione immediata.
-
Condurre una simulazione. Modella un incidente: chi prende decisioni, chi disconnette segmenti di rete, chi comunica con la direzione, chi verifica le copie, chi interagisce con legali ed esperti esterni.
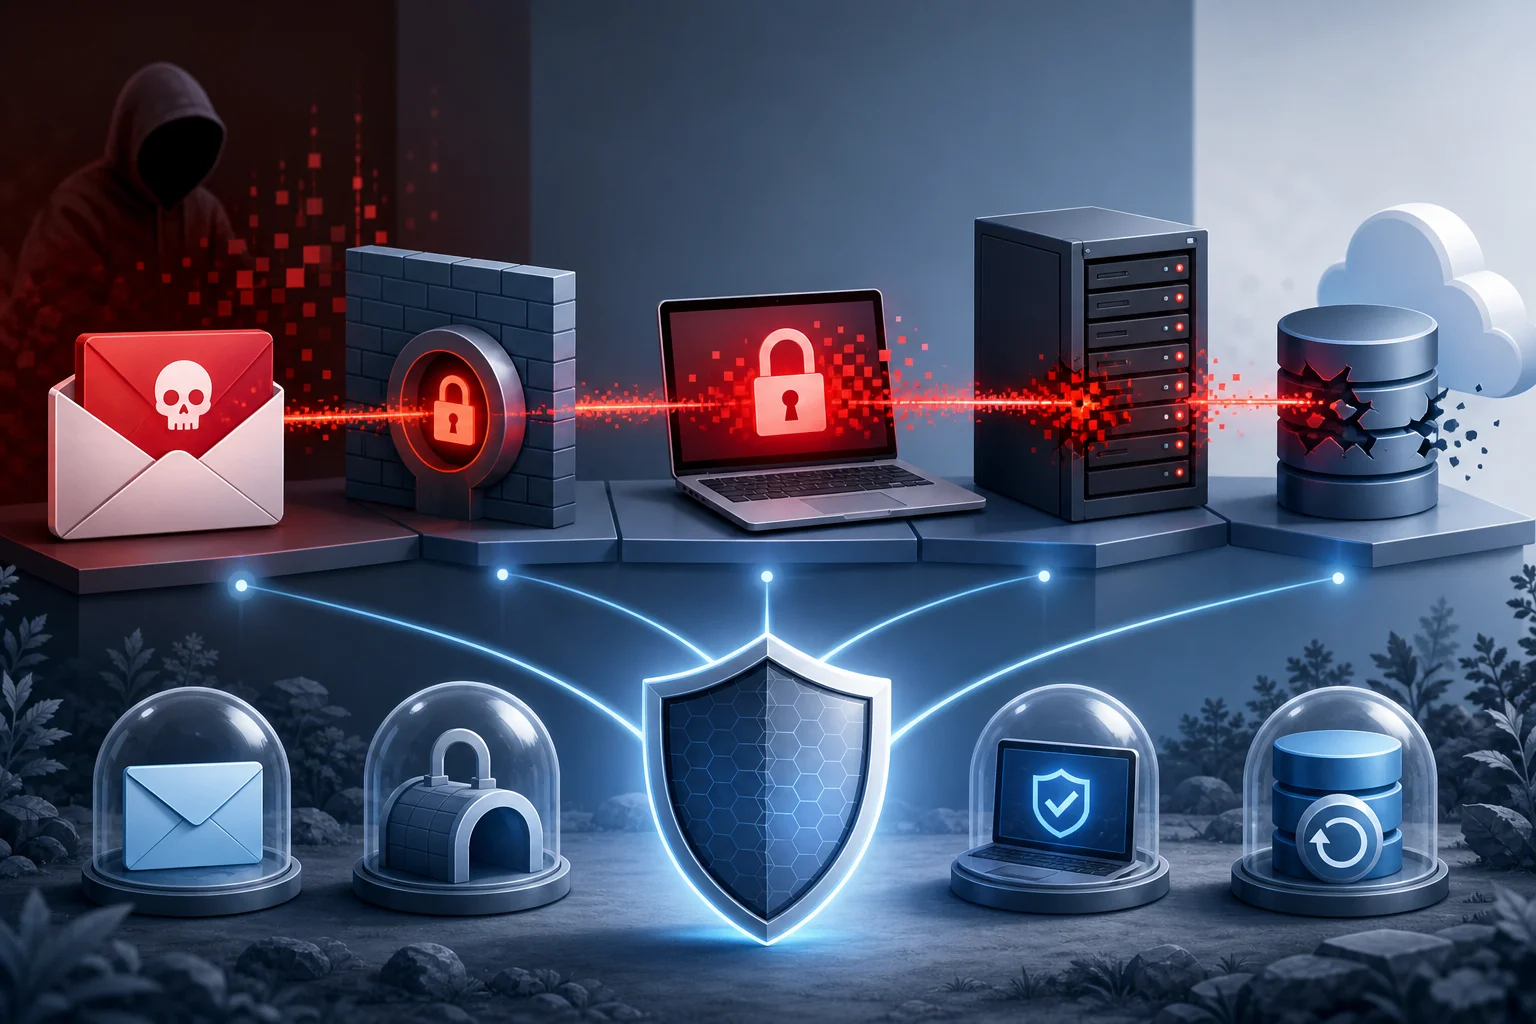
Matrice dei rischi per le minacce dai ransomware
La matrice aiuta a confrontare scenari e scegliere misure di protezione. Non sostituisce l'analisi tecnica, ma rende i rischi comprensibili per la direzione.
| Scenario di minaccia | Probabilità | Danno potenziale | Misure prioritarie |
|---|---|---|---|
| Phishing con furto di password | Alta | Medio o alto | MFA, filtrazione email, formazione, monitoraggio accessi |
| Compromissione di VPN senza aggiornamenti | Media o alta | Alta | Patch, MFA, limitazione accessi, audit di configurazione |
| Crittografia di un server file | Media | Alta | EDR, segmentazione, controllo diritti, copie immutabili |
| Compromissione dell'amministratore di dominio | Media | Critico | PAM, separazione account admin, monitoraggio AD, principio del minimo privilegio |
| Cancellazione di backup | Media | Critico | Copie isolate e immutabili, account separati, test di ripristino |
| Attacco attraverso appaltatore | Bassa o media | Alta | Limitazione accesso, registrazione, diritti temporanei, requisiti contrattuali di sicurezza |
| Furto di dati personali prima della crittografia | Media | Alta | DLP, classificazione dei dati, crittografia degli archivi, controllo delle esportazioni |
Dopo aver completato la matrice, è consigliabile aggiungere un responsabile del rischio e una scadenza per la risoluzione. Senza persone responsabili, anche una buona analisi si trasforma in un elenco di desideri.
Indicatori di compromissione e segni precoci di attacco
Il ransomware di solito appare nella fase finale. Prima di ciò, i criminali informatici possono studiare la rete per giorni o settimane, elevare privilegi e preparare il lancio. Pertanto, una rilevazione precoce riduce significativamente il danno.
Indicatori tecnici
I segni di una possibile preparazione all'attacco includono:
- accessi da paesi, reti o orari insoliti;
- numerosi tentativi di accesso falliti a VPN, RDP o email;
- creazione di nuovi account amministrativi;
- disattivazione di antivirus, EDR, registrazione o backup;
- esecuzione di PowerShell, PsExec, WMI o altri strumenti di amministrazione da workstation non standard;
- scansione massiva della rete e enumerazione delle risorse di dominio;
- aumento brusco di lettura e scrittura di file sui server file;
- apparizione di archivi con grandi volumi di dati prima di una trasmissione esterna;
- connessioni a domini sospetti o server di comando;
- modifica delle politiche di sicurezza in Active Directory.
Non ogni punto indica ransomware. Ma la combinazione di più segnali richiede indagini. Eventi legati alla disattivazione della protezione e all'accesso ai backup sono particolarmente pericolosi.
Segnali organizzativi
Ci sono anche segnali meno tecnici. Ad esempio, i dipendenti si lamentano di lavorare lentamente nelle cartelle, di blocchi inaspettati di documenti, di richieste MFA che non hanno iniziato, o di email strane da indirizzi interni. Un appaltatore può chiedere urgentemente di ampliare l'accesso. Un amministratore potrebbe notare attività di pianificazione sconosciute.
Per far sì che questi segnali non si perdano, è necessaria una semplice procedura di segnalazione degli incidenti. I dipendenti devono sapere a chi scrivere o chiamare se notano attività sospette. La reazione deve essere rapida e senza accuse.
Misure di protezione dai ransomware
La protezione dai ransomware si costruisce a strati. Non si può fare affidamento solo su antivirus, solo su backup o solo su formazione. Se una barriera non funziona, la successiva deve rallentare l'attacco e dare tempo per la reazione.
Prevenzione dell'accesso iniziale
Inizia dal perimetro esterno e dalle email. Rimuovi servizi aperti non necessari, abilita MFA per VPN, email, pannelli di amministrazione e applicazioni cloud. Configura DMARC, DKIM e SPF per ridurre il rischio di spoofing del dominio. Aggiorna VPN, gateway, server web e sistemi di accesso remoto.
Per le workstation, sono utili divieti di macro dall'internet, controllo dell'avvio degli script, limitazione degli amministratori locali e gestione delle applicazioni. Meno opportunità ha il codice malevolo di avviarsi, minore è il rischio di diffusione.
Segmentazione della rete e limitazione dei privilegi
Se il computer di un utente può connettersi direttamente a server critici, l'attacco si diffonde più rapidamente. La segmentazione separa workstation, server, sistemi di backup, reti industriali, reti guest e zone amministrative.
Il principio del minimo privilegio riduce le conseguenze della compromissione. Un utente non dovrebbe avere più diritti di quelli necessari per svolgere il proprio lavoro. I diritti amministrativi dovrebbero essere concessi tramite account separati, temporaneamente e con registrazione. Gli account di servizio dovrebbero avere password complesse, diritti limitati e divieto di accesso interattivo, se non necessario.
Backup e ripristino
I backup sono l'ultima linea di difesa, ma solo se possono essere effettivamente ripristinati. Non è sufficiente vedere lo stato di completamento del compito nella console. È necessario effettuare regolarmente un test di ripristino.
Le buone pratiche per la protezione delle copie includono:
- conservazione delle copie in una zona di sicurezza separata;
- copie immutabili, che non possono essere eliminate o modificate fino alla scadenza del periodo di conservazione;
- account separati per il sistema di backup;
- assenza di accesso continuo da amministratori di dominio allo storage delle copie;
- copie offline o cloud con rigide politiche di accesso;
- RPO e RTO documentati per sistemi critici;
- test regolari di ripristino delle applicazioni, non solo dei singoli file.
RPO mostra quanti dati l'azienda è disposta a perdere nel tempo. RTO mostra entro quanto tempo il lavoro deve essere ripristinato. Questi parametri devono essere concordati con la direzione, non solo con l'IT.
Rilevamento e risposta
EDR, SIEM, NDR e log dei servizi cloud aiutano a vedere attività sospette. Ma gli strumenti devono essere configurati. È importante raccogliere eventi dai controller di dominio, server, workstation, VPN, email, sistemi di backup e applicazioni critiche.
Regole utili per il rilevamento:
- rinomine o modifiche di file in massa;
- esecuzione di comandi PowerShell sospetti;
- disattivazione di agenti di protezione;
- accessi anomali degli amministratori;
- accesso a un gran numero di risorse di rete in breve tempo;
- esportazione di grandi volumi di dati;
- modifica delle politiche di dominio;
- tentativi di eliminare copie shadow o job di backup.
Tuttavia, la tecnologia non sostituisce il processo. È necessario predefinire chi riceve le notifiche, quanto velocemente vengono verificate e quando l'incidente viene escalato.
Piano di risposta a un attacco ransomware
Quando la crittografia è già iniziata, il tempo diventa la risorsa principale. È necessario un piano breve e chiaro, da eseguire sotto pressione.
-
Fissa i segnali dell'incidente. Annota l'orario, i sistemi colpiti, i messaggi sullo schermo, i nomi dei file, gli account sospetti e le ultime azioni. Non eliminare gli artefatti senza motivo.
-
Isola i dispositivi infetti. Disconnettili dalla rete o mettili in quarantena. Non spegnere tutto indiscriminatamente, poiché la memoria e i log possono essere importanti per l'indagine.
-
Limitare la diffusione. Disconnetti temporaneamente le cartelle condivise, blocca account sospetti, interrompi le sessioni VPN compromesse, vieta l'accesso tra segmenti, se previsto dal piano.
-
Proteggi i backup. Controlla che non vi sia cancellazione o crittografia delle copie. Disabilita l'accesso ai storage, se c'è rischio di compromissione. Non avviare il ripristino in un ambiente infetto.
-
Crea un team di gestione dell'incidente. Includi IT, sicurezza, legali, direzione, comunicazioni e proprietari di processi aziendali. Nomina un coordinatore.
-
Esegui un'indagine. Determina il punto di accesso, l'entità della compromissione, gli account colpiti, la presenza di perdite di dati e il mantenimento dell'accesso degli aggressori.
-
Ripristina un ambiente pulito. Prima chiudi il percorso di accesso e cambia le credenziali. Poi ripristina i sistemi da copie verificate. Se necessario, allestire un ambiente separato.
-
Documenta le decisioni. Registra le azioni, i tempi, i responsabili e le motivazioni. Questo è importante per l'analisi successiva, le questioni assicurative, le procedure legali e il miglioramento della protezione.
Non affrettarti a pagare il riscatto. Il pagamento non garantisce il ripristino, non esclude la pubblicazione dei dati e può portare a un secondo attacco. La decisione deve essere presa solo dopo consultazioni con legali, esperti di risposta e, se necessario, le autorità competenti.
Caratteristiche dell'analisi per piccole e medie imprese
Le piccole aziende spesso pensano di non essere interessanti per gli aggressori. Questo è un pericoloso equivoco. Gli operatori dei ransomware utilizzano ricerca automatizzata di sistemi vulnerabili e vendono accesso ad altri gruppi. La dimensione dell'azienda non è sempre importante. È più rilevante quanto sia facile accedere e guadagnare denaro.
Per le piccole aziende, sono prioritarie misure semplici ad alto effetto:
- MFA per email, VPN e amministratori;
- backup affidabili con test di ripristino;
- aggiornamenti di workstation e server;
- disabilitazione di RDP aperti da internet;
- antivirus o EDR con gestione centralizzata;
- account separati per l'amministrazione;
- piano base di risposta su una pagina;
- formazione dei dipendenti nel riconoscimento del phishing.
Le medie imprese dovrebbero aggiungere SIEM o monitoraggio gestito, segmentazione della rete, scansioni regolari delle vulnerabilità, audit di Active Directory e simulazioni di ripristino. Se il team interno non è sufficiente, è possibile coinvolgere un MSSP o specialisti di incident response.
Errori che aumentano il danno
Anche con strumenti di protezione, le organizzazioni spesso commettono errori ripetuti.
Il primo errore è mantenere i backup nella stessa zona di dominio e con gli stessi diritti dei server principali. Se l'aggressore ottiene i diritti di amministratore, può distruggere sia gli originali che le copie.
Il secondo errore è non verificare il ripristino. Un backup che nessuno ha mai ripristinato è un'ipotesi, non una garanzia.
Il terzo errore è usare account amministrativi condivisi. In questo caso è difficile capire chi ha fatto cosa, e la compromissione di una password apre troppe opportunità.
Il quarto errore è pensare che il cloud protegga automaticamente dai ransomware. Anche i servizi cloud richiedono MFA, controllo dei diritti, registrazione, backup e impostazione di politiche di storage.
Il quinto errore è rispondere in modo caotico. Nelle prime ore di un incidente, i team possono ostacolarsi a vicenda: qualcuno riavvia i server, qualcuno elimina file, qualcuno ripristina dati in una rete infetta. Un piano di risposta riduce il caos.
Come verificare la prontezza ad un attacco
Verificare la prontezza deve essere regolare. È ottimale effettuare una breve autovalutazione ogni trimestre e un audit più profondo almeno una volta all'anno o dopo cambiamenti significativi nell'infrastruttura.
Usa domande di controllo:
- Esiste una mappa aggiornata dei sistemi critici e dei proprietari dei dati?
- È abilitato MFA per tutti gli accessi esterni e privilegiati?
- Ci sono RDP aperti su internet, pannelli di controllo o VPN obsolete?
- I backup sono stati verificati con ripristini negli ultimi mesi?
- Le copie sono protette dalla cancellazione e dalla crittografia?
- I diritti degli amministratori locali e di dominio sono limitati?
- Vengono registrati log dai sistemi chiave?
- Esistono avvisi per modifiche massicce a file e disattivazione della protezione?
- I dipendenti sanno a chi segnalare email sospette?
- Sono stati effettuati esercizi su uno scenario di ransomware?
Se a diverse domande viene data risposta negativa, ciò non implica panico. È la base per un piano di miglioramenti. Inizia dai rischi che forniscono all'aggressore un rapido accesso a beni critici.
FAQ: domande frequenti sull'analisi delle minacce dai ransomware
Cosa si intende per analisi delle minacce dai ransomware con parole semplici?
È una valutazione di come il ransomware potrebbe entrare in un'organizzazione, quali sistemi potrebbe colpire, quale danno ci sarebbe e quali misure devono essere implementate per ridurre la probabilità di attacco e accelerare il ripristino.
Come si differenzia un ransomware da un normale virus?
Un virus normale può eseguire diverse azioni dannose. Un ransomware rende specificamente i dati inaccessibili e richiede un riscatto. I gruppi moderni spesso rubano anche i dati prima della crittografia.
Dovrei pagare un riscatto in caso di attacco ransomware?
Il pagamento non garantisce la decrittografia né elimina il motivo dell'hacking. Prima di qualsiasi decisione, è necessario isolare l'incidente, valutare la portata, controllare i backup e consultarsi con legali ed esperti di risposta.
Quali sistemi dovrebbero essere protetti per primi?
Per prima cosa, si proteggono le email, VPN, account degli amministratori, controller di dominio, server file, sistemi di backup, database e applicazioni da cui dipendono i processi aziendali critici.
Con quale frequenza dovrei testare il ripristino dai backup?
La frequenza dipende dalla criticità dei sistemi. Per i servizi chiave, è consigliabile eseguire test regolari e dopo cambiamenti nell'infrastruttura. È importante controllare non solo i file, ma anche l'avvio completo delle applicazioni.
L'antivirus aiuterà a proteggersi completamente dai ransomware?
L'antivirus riduce il rischio, ma non offre una protezione totale. Sono necessari MFA, aggiornamenti, segmentazione, controllo dei privilegi, monitoraggio, backup e un piano di risposta preparato.
Conclusione
L'analisi delle minacce dai ransomware deve essere pratica, collegata al business e regolarmente aggiornata. Inizia dai processi critici, verifica i punti di accesso, implementa MFA, proteggi i backup, limita i privilegi e prepara un piano di risposta. Poi esegui una simulazione e affronta le lacune più pericolose. Prima un'organizzazione scopre i punti deboli, maggiori sono le possibilità di fermare l'attacco prima della crittografia e ripristinare l'attività senza danni critici.