تحليل التهديدات من برامج الفدية: الطرق، المخاطر والحماية
تحليل التهديدات من برامج الفدية يساعد على فهم أين تُعاني المؤسسة من الضعف، وما هي السيناريوهات الهجومية الأكثر احتمالاً، وما هي تدابير الحماية الأكثر فعالية. برامج الفدية، أو ransomware، تقوم بحظر البيانات والأنظمة ثم تطلب فدية. ومع ذلك، نادراً ما تقتصر الهجمات الحديثة على التشفير. غالباً ما يقوم المهاجمون بسرقة البيانات، والضغط على الشركات من خلال العملاء والشركاء، ومحاولة تدمير النسخ الاحتياطية. في هذه المقالة، سنستعرض نهجاً عملياً لتقييم المخاطر، ومؤشرات الهجوم، وتدابير الوقاية، وخطة الاستجابة.
لماذا تبقى تهديدات برامج الفدية حرجة
برامج الفدية هي برمجيات خبيثة تجعل الملفات أو الخوادم أو محطات العمل غير متاحة. عادةً ما تقوم بتشفير البيانات وتترك تعليمات للتواصل مع المهاجمين. لكن التهديد الحقيقي أوسع من ذلك. قد يتسبب الحادث في توقف المبيعات أو الإنتاج أو اللوجستيات أو المحاسبة أو دعم العملاء أو الاتصالات الداخلية.
الخطر الرئيسي من ransomware هو أن الهجوم لا يؤثر فقط على قسم تكنولوجيا المعلومات. سرعان ما يتحول إلى أزمة تجارية. يتعين على الإدارة اتخاذ القرارات بشأن التعطل، وإخطار العملاء، واستعادة النسخ الاحتياطية، والمخاطر القانونية، والتواصل مع الهيئات التنظيمية.
بالإضافة إلى ذلك، يستخدم مشغلو برامج الفدية أساليب ضغط متعددة. على سبيل المثال، يمكنهم:
- تشفير البيانات وطلب فدية مقابل المفتاح;
- سرقة الوثائق والتهديد بنشرها;
- مهاجمة النسخ الاحتياطية وأنظمة المراقبة;
- استخدام الحسابات المسروقة لتسجيل الدخول مرة أخرى;
- الانتشار عبر الشبكة من خلال المجلدات المشتركة، RDP، VPN أو أدوات الإدارة;
- تفعيل DDoS أو الضغط العام كوسيلة إضافية.
لذلك، يجب أن يتضمن تحليل التهديدات من برامج الفدية تقييم ملف الرانسوم وير فقط، ولكن أيضًا المسار بالكامل للهجوم: من الوصول الأولي إلى استعادة الأعمال.
كيف تصل برامج الفدية إلى البنية التحتية
لتقليل المخاطر، يجب فهم نقاط الدخول النموذجية. معظم الهجمات تبدأ ليس من استغلال معقد، ولكن من مزيج من الإعدادات الضعيفة، وسرقة البيانات السرية، ونقص الرقابة.
التصيد الاجتماعي والهندسة الاجتماعية
قد تحتوي رسالة التصيد على مرفق ضار، أو رابط إلى صفحة تسجيل دخول مزورة، أو وثيقة بمكونات ماكرو. أحياناً يقوم المحتالون بالتراسل لعدة أيام لبناء الثقة. الهدف بسيط: الحصول على البيانات السرية أو تشغيل محمل للبرامج الضارة.
لحماية نفسك، تحتاج إلى تصفية البريد، وتدريب الموظفين، وحظر المرفقات غير الآمنة، وصناديق الرمل للملفات، والمصادقة متعددة العوامل. ولكن من المهم ألا يُلقى باللوم بالكامل على المستخدم. حتى المستخدم المُدرب يمكن أن يرتكب خطأ.
الخدمات الخارجية المعرّضة للخطر
سبب شائع للحوادث هو RDP المكشوفة، لوحات الإدارة، بوابات VPN، تطبيقات الويب، والخوادم القديمة. إذا لم يتم تثبيت التحديثات في الوقت المناسب، وكان الوصول محميًا بكلمة مرور فقط، فإن المهاجم يحصل على نقطة دخول مريحة.
يتضمن الحد الأدنى من الإجراءات جرد المحيط الخارجي، ومسح الثغرات بانتظام، وتقييد الوصول حسب IP، MFA، التحديثات، وإيقاف الخدمات غير الضرورية.
اختراق البيانات السرية
تصل كلمات المرور إلى المهاجمين من خلال التصيد، التسريبات، البرامج الضارة على الأجهزة المنزلية، وإعادة استخدام كلمات المرور والتخمين. بعد الدخول إلى الشبكة، يبحث المهاجمون عن حسابات ذات صلاحيات كبيرة، مدراء نطاق، حسابات خدمة، وتوكنات وصول.
لذا، فإن إدارة الهوية هي عنصر أساسي لحماية نفسك من برامج الفدية. تحتاج إلى MFA، مبدأ الحد الأدنى من الصلاحيات، حسابات منفصلة للإدارة، ورقابة على الدخول الغير عادية، والتحقق المنتظم من الحقوق.
سلسلة التوريد والأدوات الموثوقة
أحياناً، يمكن أن يأتي الهجوم عبر مقاول، تحديث برنامج، وصول عن بعد من مُدمج، أو نظام إدارة. في هذه الحالة، تبدو الأنشطة الضارة شرعية، لأنها تتم عبر قنوات معتمدة.
من المهم التحقق من الموردين، وتقييد وصولهم، وتوثيق الأنشطة، وتطبيق حسابات مؤقتة، وتقسيم مناطق الشبكة. الثقة لا تعني الوصول غير المحدود.
ما الذي يتضمنه تحليل التهديدات من برامج الفدية
تحليل جيد للتهديدات من برامج الفدية ليس مجرد تقرير واحد أو جدول رسمي. إنه عملية تربط الثغرات التقنية بالعواقب التجارية. هدفها هو الإجابة على خمسة أسئلة:
- ما هي الأصول الحرجة لعمل المؤسسة؟
- كيف يمكن للمهاجم الوصول إليهم؟
- ما هي وسائل الحماية المتاحة بالفعل ومدى فعاليتها؟
- ما هو الضرر الذي سيحدث عند التشفير، سرقة البيانات أو تعطل الأعمال؟
- ما هي التدابير التي يجب تقليصها في المقام الأول؟
تشمل التحليلات جرد الأصول، ونمذجة الهجمات، وتقييم الاحتمالية والأضرار، والتحقق من النسخ الاحتياطية، وتحليل السجلات، وتقييم عمليات الاستجابة، واختبار الاستعادة.
من المهم النظر في سيناريوهات مختلفة. على سبيل المثال، يتطلب تشفير خادم الملفات واختراق أدوات إدارة المجالات تدابير مختلفة. الهجوم على جهاز كمبيوتر محمول واحد قد يكون مشكلة محلية. ولكن إذا حصل المهاجم على حقوق مدير النطاق، فإن البنية التحتية كاملة تصبح تحت التهديد.
نهج خطوة بخطوة لتقييم مخاطر ransomware
فيما يلي خوارزمية عملية يمكن استخدامها كقاعدة للتدقيق الداخلي أو التجهيز لتدقيق.
-
حدد العمليات التجارية الحرجة. قم بإعداد قائمة بالعمليات، التي إذا توقفت ستؤدي إلى أضرار جسيمة. على سبيل المثال، استقبال الطلبات، الإنتاج، المخازن، المدفوعات، دعم العملاء، السجلات الطبية، أو المحاسبة.
-
اربط العمليات بأصول تكنولوجيا المعلومات. لكل عملية، حدد الخوادم، قواعد البيانات، التطبيقات، محطات العمل، أجهزة الشبكة، خدمات السحابة، والمزودين الخارجيين. سيظهر ذلك ما هي الأنظمة التي يجب حمايتها في المقام الأول.
-
صف نقاط الدخول المحتملة. تحقق من البريد، VPN، RDP، تطبيقات الويب، الوصول البعيد للمقاولين، حسابات السحابة، الأجهزة المحمولة، والمستودعات العامة. حدد بشكل منفصل الخدمات بدون MFA.
-
قيم الصلاحيات والتقسيم. تحقق من من لديهم حقوق إدارية، وأين يتم استخدام الحسابات المشتركة، وما هي الخوادم المتاحة من قطاعات المستخدمين، وهل يمكن الانتقال من محطة عمل واحدة إلى الموارد الحرجة.
-
تحقق من النسخ الاحتياطية. حدد ما يتم نسخه، كم مرة، أين يتم تخزينه، من لديه حق الوصول، وهل يمكن استعادة البيانات بدون الشبكة الرئيسية. يجب أن تكون النسخ محمية من الحذف والتشفير.
-
حلل السجلات والاكتشاف. تأكد من أن عملية الدخول، ورفع الصلاحيات، والتغييرات الجماعية للملفات، وإيقاف وسائل الحماية، وتشغيل برامج نصية مشبوهة، والنشاط غير العادي من مديري النظام مسجلة.
-
قم بتقييم تأثير الهجوم. لكل سيناريو، حدد احتمالية التعطل، فقدان البيانات، خرق العقود، النتائج القانونية، الأضرار التي تلحق بالسمعة، وتكاليف الاستعادة.
-
حدد الأولويات. أولاً أوقف المخاطر، حيث يجتمع احتمال عالٍ مع ضرر كبير. على سبيل المثال، فإن VPN خارجية بدون MFA أو النسخ الاحتياطية المتاحة من النطاق تتطلب عادةً اهتماماً فورياً.
-
قم بإجراء تمرين. نمذجة الحادث: من يتخذ القرارات، من يقوم بإيقاف أقسام الشبكة، من يتواصل مع الإدارة، من يتحقق من النسخ، ومن يتفاعل مع المحامين والخبراء الخارجيين.
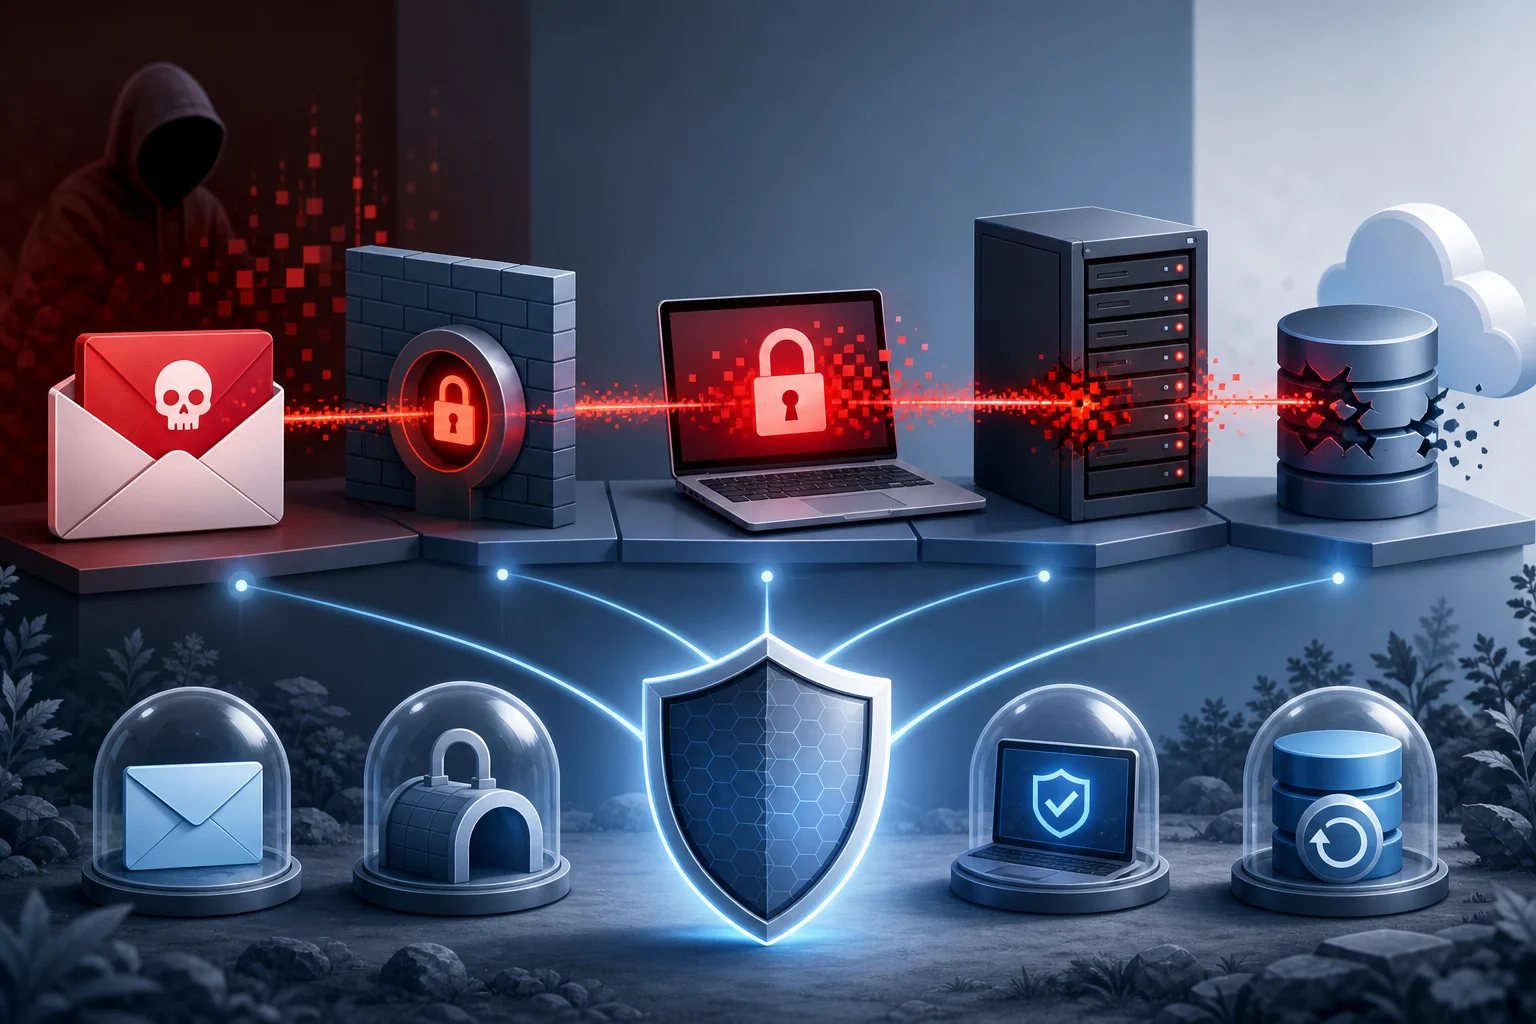
مصفوفة المخاطر الخاصة بتهديدات برامج الفدية
تساعد المصفوفة في مقارنة السيناريوهات واختيار تدابير الحماية. لا تعوض التحليل الفني، لكنها تجعل المخاطر مفهومة للإدارة.
| سيناريو التهديد | الاحتمالية | الأضرار المحتملة | تدابير الأولوية |
|---|---|---|---|
| التصيد مع سرقة كلمة المرور | عالية | متوسطة أو عالية | MFA، تصفية البريد، تدريب، رصد الوصول |
| اختراق VPN بدون تحديثات | متوسطة أو عالية | عالية | تحديثات، MFA، تقييد الوصول، تدقيق التكوين |
| تشفير خادم الملفات | متوسطة | عالية | EDR، تقسيم، رصد الحقوق، نسخ غير قابلة للتغيير |
| اختراق مدير النطاق | متوسطة | حرجة | PAM، تقسيم حسابات الإدارة، رصد AD، مبدأ الحد الأدنى من الصلاحيات |
| حذف النسخ الاحتياطية | متوسطة | حرجة | نسخ غير قابلة للتغيير ومعزولة، حسابات منفصلة، اختبار الاستعادة |
| هجوم عبر المقاول | منخفضة أو متوسطة | عالية | تقييد الوصول، توثيق الأنشطة، حقوق مؤقتة، متطلبات أمان تعاقدية |
| سرقة البيانات الشخصية قبل التشفير | متوسطة | عالية | DLP، تصنيف البيانات، تشفير التخزين، رصد تسريبات البيانات |
بعد ملء المصفوفة، من الأفضل إضافة مالك للخطر وموعد للتخلص منه. بدون المسؤولين، حتى التحليل الجيد يتحول إلى قائمة بالأمنيات.
مؤشرات الاختراق والعلامات المبكرة للهجوم
عادةً ما تظهر برامج الفدية في المرحلة النهائية. قبل ذلك، يمكن للمهاجمين دراسة الشبكة لعدة أيام أو أسابيع، رفع الصلاحيات، والاستعداد للتشغيل. لذلك، فإن الاكتشاف المبكر يقلل الأضرار بشكل كبير.
المؤشرات الفنية
تتضمن علامات وجود استعداد محتمل للهجوم:
- دخول من دول غير مألوفة، شبكات أو في أوقات غير اعتيادية;
- عدد كبير من محاولات الدخول الفاشلة إلى VPN، RDP أو البريد;
- فتح حسابات إدارية جديدة;
- إيقاف تشغيل برامج مكافحة الفيروسات، EDR، توثيق أو نسخ احتياطي;
- بدء تشغيل PowerShell، PsExec، WMI أو أدوات إدارية أخرى من محطات عمل غير نمطية;
- مسح الشبكة بشكل جماعي وذكر موارد النطاق;
- زيادة مفاجئة في قراءة وكتابة الملفات على خوادم الملفات;
- ظهور أرشيفات تحتوي على كميات كبيرة من البيانات قبل النقل الخارجي;
- اتصالات بدومينات مشبوهة أو خوادم قيادة;
- تغييرات في سياسات الأمان في Active Directory.
ليس كل نقطة تعني برامج الفدية. ولكن الجمع بين عدة علامات يتطلب التحقيق. الأحداث المرتبطة بإيقاف الحماية والوصول إلى النسخ الاحتياطية هي الأكثر خطورة.
المؤشرات التنظيمية
هناك أيضًا إشارات أقل فنية. على سبيل المثال، يشكو الموظفون من بطء في عمل مجلدات الملفات، وإغلاق غير متوقع للوثائق، وطلبات MFA التي لم يقوموا ببدءها، أو رسائل مشبوهة من عناوين داخلية. قد يطلب المقاول توسيع الوصول بشكل عاجل. قد يلاحظ المسؤول مهام غير معروفة في جدولة الأعمال.
لضمان عدم فقد هذه الإشارات، تحتاج إلى إجراء بسيط للإبلاغ عن الحوادث. يجب أن يعرف الموظفون إلى أين يكتبون أو يتصلون عند رؤية نشاط مشبوه. يجب أن تكون الاستجابة سريعة ودون إلقاء اللوم.
تدابير الحماية من برامج الفدية
تحمي تدابير الحماية ضد ransomware من خلال طبقات. لا يجب الاعتماد فقط على مكافحة الفيروسات، أو النسخ الاحتياطية، أو التدريب. إذا فشلت إحدى الحواجز، يجب أن يؤدي الحاجز التالي إلى إبطاء الهجوم ومنح الوقت للاستجابة.
الوقاية من الوصول الأولي
ابدأ من المحيط الخارجي والبريد. اوقف الخدمات المفتوحة غير الضرورية، وفعّل MFA للإلكترونية وVPN、البريد، وألواح الإدارة، وتطبيقات السحابة. قم بتكوين DMARC، DKIM، وSPF لتقليل خطر تزوير الدومين. قم بتحديث VPN، البوابات، خوادم الويب، وأنظمة الوصول عن بعد.
بالنسبة لمحطات العمل، فإن منع المكونات من الإنترنت، ورقابة بدء تشغيل السكريبتات، وتقييد المسؤولين المحليين، وإدارة التطبيقات تكون مفيدة. كلما كانت الإمكانيات أقل لتشغيل التعليمات الضارة، كلما كان خطر الانتشار أقل.
تقسيم الشبكة وتقييد الصلاحيات
إذا كانت محطة العمل للمستخدم قادرة على الاتصال مباشرة بخوادم حرجة، فإن الهجوم ينتشر بشكل أسرع. تقسيم الشبكة يفصل محطات العمل، الخوادم، أنظمة النسخ الاحتياطي، الشبكات الصناعية، الشبكات الضيفية، وأنظمة الإدارة.
مبدأ الحد الأدنى من الصلاحيات يقلل من آثار الاختراق. يجب ألا يحصل المستخدم على حقوق أكبر مما يحتاج لأداء عمله. يُفضل منح الحقوق الإدارية عبر حسابات منفصلة، وبشكل مؤقت، مع توثيق. يجب أن تحتوي حسابات الخدمة على كلمات مرور قوية وصلاحيات محدودة، ومنع الدخول عبر التفاعل، إلا إذا كان ضرورياً.
النسخ الاحتياطي والاستعادة
تعتبر النسخ الاحتياطية خط الدفاع الأخير، ولكن فقط إذا كانت قابلة للاستعادة فعليًا. ليس كافياً رؤية حالة المهمة ناجحة في لوحة التحكم. يجب إجراء اختبار استعادة دوري.
تشمل ممارسات حماية النسخ:
- تخزين النسخ في منطقة أمنية منفصلة;
- نسخ غير قابلة للتغيير لا يمكن حذفها أو تعديلها حتى تنتهي فترة التخزين;
- حسابات منفصلة لنظام النسخ الاحتياطي;
- عدم وجود وصول دائم لمشرفي النطاق على مستودع النسخ;
- نسخ احتياطي غير متصل أو على السحابة مع سياسات وصول صارمة;
- RPO وRTO موثقة للأنظمة الحرجة;
- اختبارات استعادة منتظمة للتطبيقات، وليس فقط للملفات الفردية.
RPO يُظهر مقدار البيانات التي تعتبرها الأعمال مصروفة من حيث الزمن. RTO يُظهر الوقت المطلوب لاستعادة العمل. يجب أن تتناسب هذه المعايير مع الإدارة، وليس فقط مع IT.
الاكتشاف والاستجابة
يساعد EDR، SIEM، NDR، وسجلات الخدمات السحابية في رؤية النشاط المشتبه فيه. ولكن يجب إعداد الأدوات بشكل صحيح. من المهم جمع الأحداث من وحدات التحكم في المجال، والخوادم، ومحطات العمل، وVPN، والبريد، وأنظمة النسخ الاحتياطية والتطبيقات الحرجة.
قواعد الاكتشاف المفيدة هي:
- إعادة تسمية جماعية أو تعديل للملفات;
- بدء تشغيل أوامر PowerShell مشبوهة;
- إيقاف تشغيل agents للحماية;
- تسجيل الدخول غير المعتاد لمشرفين النظام;
- الوصول إلى كميات من الموارد الشبكية في وقت قصير;
- تصدير كميات كبيرة من البيانات;
- تغيير سياسات الدومين;
- محاولات حذف نسخ ظل أو مهام النسخ الاحتياطي.
ومع ذلك، لا تعوض التكنولوجيا عن العملية. يجب تحديد مسبقاً من يتلقى التنبيهات، ومدى سرعة التحقق منها، ومتى يتم تصعيد الحادث.
خطة الاستجابة لهجوم برامج الفدية
عندما يبدأ التشفير، يصبح الوقت هو المورد الرئيسي. تحتاج إلى خطة قصيرة وواضحة يمكن تنفيذها تحت الضغط.
-
سجل علامات الحادث. دوّن الوقت، الأنظمة المتأثرة، الرسائل على الشاشة، أسماء الملفات، حسابات مشبوهة، وآخر الأنشطة. لا تحذف العناصر بدون حاجة.
-
اعزل الأجهزة المصابة. قم بفصلها عن الشبكة أو عزلها. لا تقم بإيقاف تشغيل جميع الأجهزة بشكل عشوائي، لأن الذاكرة العشوائية والسجلات قد تكون مهمة للتحقيق.
-
قيّد الانتشار. قم بإيقاف المشاركات المشتركة مؤقتاً، حظر الحسابات المشبوهة، إيقاف جلسات VPN المهددة، ومنع الوصول بين الأقسام، إذا كانت الخطة تنص على ذلك.
-
احمِ النسخ الاحتياطية. تحقق مما إذا كان هناك أي حذف أو تشفير للنسخ. قم بإيقاف الوصول إلى المستودعات إذا كان هناك خطر من الخرق. لا تبدأ الاستعادة في بيئة مُصابة.
-
أنشئ فريق إدارة الحادث. اجعل تضمين IT، والأمن، والمحامين، والإدارة، والاتصالات، ومالكي العمليات التجارية. عيّن منسقاً واحداً.
-
قم بإجراء تحقيق. حدد نقطة الدخول، ونطاق الاختراق، والحسابات المتأثرة، وما إذا كان هناك تسريب بيانات، واستمرارية وصول المهاجمين.
-
استعد بيئة نظيفة. أولاً غلق طريق الدخول وتغيير بيانات الاعتماد. ثم استعد الأنظمة من النسخ الموثوقة. إذا لزم الأمر، قم بنشر بيئة منفصلة.
-
وثّق القرارات. سجل الأنشطة، الوقت، الأطراف المسؤولة، والأسس. هذا مهم للتحليل لاحقاً، والأسئلة التأمينية، والإجراءات القانونية، وتحسين الحماية.
لا تتعجل في دفع الفدية. الدفع لا يضمن الاستعادة، ولا يلغي سبب الاختراق، وقد يؤدي إلى هجوم متكرر. يجب اتخاذ القرار بعد استشارة المحامين، والخبراء في الاستجابة، وعند الحاجة، السلطات المختصة.
ميزات التحليل للمؤسسات الصغيرة والمتوسطة
غالبًا ما تعتقد الشركات الصغيرة أنها غير مثيرة للاهتمام للمهاجمين. هذه وهم خطير. يستخدم مشغلو ransomware البحث التلقائي عن الأنظمة الضعيفة ويبيعون الوصول لمجموعات أخرى. حجم الأعمال ليس دائماً مهماً. ما هو أهم هو مدى سهولة الوصول للحصول على المال.
بالنسبة للأعمال الصغيرة، فإن التدابير البسيطة ذات الفعالية العالية تتصدر الأولويات:
- MFA للبريد، VPN، والإداريين;
- نسخ احتياطية موثوقة مع اختبار استعادة;
- تحديثات لمحطات العمل والخوادم;
- إيقاف تشغيل RDP المفتوح من الإنترنت;
- مضاد فيروسات أو EDR مع إدارة مركزية;
- حسابات منفصلة للإدارة;
- خطة استجابة أساسية في صفحة واحدة;
- تدريب الموظفين على التعرف على التصيد.
يجب أن تضيف المؤسسات المتوسطة SIEM أو مراقبة مُدارة، تقسيم الشبكة، مسح الثغرات بانتظام، تدقيق Active Directory، والتمارين المتعلقة بالاستعادة. إذا كانت هناك حاجة إلى دعم من فريق داخلي، يمكن الاستعانة بمزودي خدمات الأمن المُدارة (MSSP) أو متخصصين في الاستجابة للحوادث.
الأخطاء التي تعزز الأضرار
حتى مع وجود أدوات الحماية، غالباً ما ترتكب المؤسسات أخطاء متكررة.
الخطأ الأول هو تخزين النسخ الاحتياطية في نفس نطاق الدومين ولنفس حقوق الوصول مثل الخوادم الأساسية. إذا حصل المهاجم على حقوق المدير، يمكنه تدمير النسخ الأصلية والنسخ الاحتياطية.
الخطأ الثاني هو عدم التحقق من الاستعادة. النسخة الاحتياطية التي لم يستعدها أحد تعتبر افتراضياً، وليست ضماناً.
الخطأ الثالث هو استخدام حسابات إدارية مشتركة. في هذه الحالة، يكون من الصعب معرفة من فعل ماذا، وفتح اختراق كلمة مرور واحدة العديد من الفرص.
الخطأ الرابع هو الافتراض بأن السحابة تحمي تلقائيًا من ransomware. تتطلب الخدمات السحابية أيضًا MFA، والرقابة على الحقوق، والتوثيق، والنسخ الاحتياطية، وإعداد سياسات التخزين.
الخطأ الخامس هو الاستجابة بشكل فوضوي. في الساعات الأولى للحادث، قد تعيق الفرق بعضها البعض: أحدهم يعيد تشغيل الخوادم، وآخر يحذف الملفات، وثالث يستعيد البيانات في شبكة ملوثة. خطة الاستجابة تقلل من الفوضى.
كيف تتحقق من الاستعداد للهجوم
يجب أن يكون تحقق الاستعداد دوريًا. من المثالي إجراء تقييم ذاتي قصير كل ربع عام، وتدقيق أكثر عمقًا على الأقل مرة في السنة أو بعد تغييرات كبيرة في البنية التحتية.
استخدم الأسئلة المرجعية:
- هل هناك خريطة حالية للأنظمة الحرجة ومالكي البيانات؟
- هل تم إدراج MFA لجميع الوصولات الخارجية والامتيازات؟
- هل هناك RDP ظاهر للإنترنت، أو لوحات تحكم، أو VPN قديمة؟
- هل تم التحقق من النسخ الاحتياطية عبر الاستعادة خلال الأشهر الأخيرة؟
- هل النسخ محمية من الحذف والتشفير؟
- هل تمت تقييد حقوق الإداريين المحليين والدومين؟
- هل يتم تجميع السجلات من الأنظمة الرئيسية؟
- هل توجد تنبيهات لتغييرات جماعية في الملفات وإيقاف الحماية؟
- هل يعرف الموظفون أين يبلغون عن الرسائل المشبوهة؟
- هل تم إجراء تمارين على سيناريوهات ransomware؟
إذا كانت الإجابة على عدة أسئلة سلبية، فهذا ليس سببًا للذعر. بل يعتبر أساسًا لخطة تحسينات. ابدأ بالمخاطر التي توفر للمهاجم مسارًا سريعًا إلى الأصول الحرجة.
الأسئلة الشائعة: أسئلة متكررة عن تحليل التهديدات من برامج الفدية
ماذا يعني تحليل التهديدات من برامج الفدية بكلمات بسيطة؟
إنه تقييم لكيفية دخول ransomware إلى المؤسسة، وما هي الأنظمة التي يمكن أن تؤثر عليها، وما هي الأضرار المحتملة، وما هي التدابير التي يجب اتخاذها لتقليل احتمالية الهجوم وتسريع الاستعادة.
كيف تختلف برامج الفدية عن الفيروسات العادية؟
يمكن أن تؤدي الفيروسات العادية مجموعة متنوعة من الأفعال الضارة. لكن برنامج الفدية مصمم بشكل محدد لجعل البيانات غير متاحة ويطلب فدية. وغالبًا ما تقوم المجموعات الحديثة أيضًا بسرقة البيانات قبل التشفير.
هل يجب الدفع مقابل الفدية عند حدوث هجوم ransomware؟
لا يضمن الدفع فك التشفير ولا يقضي على سبب الاختراق. قبل اتخاذ أي قرارات، يجب عزل الحادث، وتقييم النطاق، والتحقق من النسخ الاحتياطية، واستشارة المحامين والخبراء في الاستجابة.
ما الأنظمة التي يجب حمايتها في المقام الأول؟
يجب أن تُحمى أولاً البريد الإلكتروني، VPN، حسابات المدراء، وحدات التحكم النطاقية، خوادم الملفات، نظم النسخ الاحتياطية، قواعد البيانات والتطبيقات التي تعتمد عليها العمليات التجارية الحرجة.
كم مرة يتعين اختبار الاستعادة من النسخ الاحتياطية؟
تعتمد التكرارية على أهمية الأنظمة. بالنسبة للخدمات الأساسية، ينبغي إجراء الاختبارات بانتظام وبعد التغييرات في البنية التحتية. من المهم التحقق ليس فقط من الملفات، بل أيضًا من تشغيل التطبيقات بالكامل.
هل يساعد مضاد الفيروسات بشكل كامل في الحماية من ransomware؟
يقلل مضاد الفيروسات من المخاطر، لكنه لا يوفر حماية كاملة. تحتاج إلى MFA، وتحديثات، وتقسيم الشبكة، ورقابة على الصلاحيات، ومراقبة، ونسخ احتياطية، وخطة استجابة جاهزة.
الخاتمة
يجب أن يكون تحليل التهديدات من برامج الفدية عمليًا، متعلقًا بالأعمال، ومُحدّثًا بانتظام. ابدأ بالعمليات الحرجة، تحقق من نقاط الدخول، شغّل MFA، احمِ النسخ الاحتياطية، قيد الصلاحيات، وأعد خطة استجابة. ثم قم بإجراء تمرين، وأصلح الفجوات الأكثر خطورة. كلما اكتشفت المؤسسة نقاط الضعف في وقت مبكر، كلما زادت فرص إيقاف الهجوم قبل التشفير واستعادة العمل دون ضرر كبير.