Análisis de amenazas de ransomware: métodos, riesgos y protección
El análisis de amenazas de ransomware ayuda a entender dónde la organización es vulnerable, qué escenarios de ataque son más probables y qué medidas de protección darán el mejor efecto. Los ransomware bloquean datos y sistemas, y luego exigen un rescate. Sin embargo, un ataque moderno rara vez se limita al cifrado. A menudo, los atacantes roban datos, presionan a las empresas a través de clientes y socios, y también intentan destruir copias de seguridad. En este artículo, analizaremos un enfoque práctico para evaluar riesgos, indicadores de ataque, medidas preventivas y un plan de respuesta.
Por qué la amenaza del ransomware sigue siendo crítica
El ransomware es un malware que hace que archivos, servidores o estaciones de trabajo sean inaccesibles. Generalmente cifra datos y deja instrucciones para comunicarse con los atacantes. Pero la amenaza real es más amplia. Un incidente puede detener las ventas, la producción, la logística, la contabilidad, el soporte al cliente y las comunicaciones internas.
El principal peligro del ransomware es que el ataque no solo afecta al departamento de TI. Rápidamente se convierte en una crisis empresarial. La dirección debe tomar decisiones sobre el tiempo de inactividad, la notificación a los clientes, la recuperación a partir de copias de seguridad, riesgos legales y comunicaciones con reguladores.
Además, los operadores de ransomware utilizan esquemas de presión en múltiples etapas. Por ejemplo, pueden:
- cifrar datos y exigir un rescate por la clave;
- robar documentos y amenazar con publicarlos;
- atacar copias de seguridad y sistemas de monitoreo;
- usar credenciales robadas para volver a entrar;
- propagarse a través de la red mediante carpetas compartidas, RDP, VPN o herramientas de administración;
- añadir DDoS o presión pública como palanca adicional.
Por lo tanto, el análisis de amenazas de ransomware debe evaluar no solo el archivo malicioso, sino todo el camino del ataque: desde el acceso inicial hasta la recuperación del negocio.
Cómo los ransomware acceden a la infraestructura
Para reducir el riesgo, es necesario entender los puntos de entrada típicos. La mayoría de los ataques no comienzan con una explotación compleja, sino con una combinación de configuraciones débiles, credenciales robadas y control insuficiente.
Phishing e ingeniería social
Un correo electrónico de phishing puede contener un archivo adjunto malicioso, un enlace a una página de inicio falsa o un documento con macros. A veces, los atacantes intercambian mensajes durante varios días para generar confianza. El objetivo es simple: obtener credenciales o ejecutar un cargador de malware.
Para protegerse, se necesitan filtrado de correo, capacitación de empleados, prohibición de archivos adjuntos inseguros, entornos aislados para archivos y autenticación multifactor. Pero es importante no trasladar toda la responsabilidad al usuario. Incluso un empleado capacitado puede cometer errores.
Servicios externos vulnerables
Una causa frecuente de incidentes son los RDP abiertos hacia afuera, paneles de administración, gateways VPN, aplicaciones web y servidores obsoletos. Si los parches no se instalan a tiempo y el acceso está protegido solo por una contraseña, el atacante obtendrá un punto de entrada conveniente.
Un mínimo de medidas incluye la inventariación del perímetro externo, escaneos de vulnerabilidades regulares, restricciones de acceso por IP, MFA, actualizaciones y desconexión de servicios innecesarios.
Compromiso de credenciales
Las contraseñas llegan a los atacantes a través de phishing, filtraciones, malware en dispositivos domésticos, reutilización de contraseñas y ataques de fuerza bruta. Después de ingresar a la red, los atacantes buscan cuentas privilegiadas, administradores de dominio, cuentas de servicio y tokens de acceso.
Por lo tanto, la gestión de la identidad es un elemento clave en la protección contra ransomware. Se necesitan MFA, el principio de privilegios mínimos, cuentas separadas para la administración, monitoreo de accesos anormales y revisión regular de derechos.
Cadena de suministro y herramientas de confianza
A veces, el ataque viene a través de un contratista, actualización de software, acceso remoto de un integrador o sistema de gestión. En este caso, las acciones maliciosas parecen legítimas porque se realizan a través de canales autorizados.
Es importante verificar a los proveedores, restringir su acceso, llevar un registro de las acciones, aplicar cuentas temporales y dividir zonas de red. La confianza no debe significar acceso ilimitado.
Qué incluye el análisis de amenazas de ransomware
Un buen análisis de amenazas de ransomware no es un informe único ni una tabla formal. Es un proceso que vincula vulnerabilidades técnicas con consecuencias empresariales. Su objetivo es responder a cinco preguntas:
- ¿Qué activos son críticos para el funcionamiento de la organización?
- ¿Cómo puede el atacante acceder a ellos?
- ¿Qué medidas de protección ya existen y qué tan efectivas son?
- ¿Qué daño ocurrirá en caso de cifrado, robo de datos o inactividad?
- ¿Qué medidas deben implementarse primero?
El análisis incluye la inventariación de activos, modelado de ataques, evaluación de probabilidad y daño, verificación de copias de seguridad, análisis de registros, evaluación de procesos de respuesta y pruebas de recuperación.
Es importante considerar diferentes escenarios. Por ejemplo, el cifrado de un servidor de archivos y la compromisión de un controlador de dominio requieren medidas diferentes. Un ataque a una laptop puede ser un problema local. Pero si el atacante obtiene derechos de administrador de dominio, toda la infraestructura está en peligro.
Enfoque paso a paso para evaluar el riesgo de ransomware
A continuación, se presenta un algoritmo práctico que se puede utilizar como base para una revisión interna o preparación para una auditoría.
-
Identifique procesos empresariales críticos. Haga una lista de procesos cuya interrupción cause un daño serio. Por ejemplo, la recepción de pedidos, producción, almacenamiento, pagos, soporte al cliente, registros médicos o contabilidad.
-
Vincule procesos con activos de TI. Para cada proceso, indique servidores, bases de datos, aplicaciones, estaciones de trabajo, dispositivos de red, servicios en la nube y proveedores externos. Esto mostrará qué sistemas deben protegerse primero.
-
Describa posibles puntos de entrada. Revise el correo electrónico, VPN, RDP, aplicaciones web, acceso remoto de contratistas, cuentas en la nube, dispositivos móviles y repositorios públicos. Marque por separado los servicios sin MFA.
-
Evalúe privilegios y segmentación. Verifique quién tiene derechos administrativos, dónde se utilizan cuentas compartidas, qué servidores son accesibles desde segmentos de usuario y si se puede llegar desde una estación de trabajo a recursos críticos.
-
Verifique las copias de seguridad. Aclare qué se copia, con qué frecuencia, dónde se almacena, quién tiene acceso y si se pueden recuperar los datos sin la red principal. Las copias deben estar protegidas contra eliminación y cifrado.
-
Analice registros y detección. Asegúrese de que se registren accesos, elevaciones de privilegios, cambios masivos de archivos, desactivación de protecciones, ejecución de scripts sospechosos y actividad anómala de administradores.
-
Evalúe el impacto del ataque. Para cada escenario, determine la posible inactividad, pérdida de datos, violación de contratos, consecuencias legales, daño reputacional y costos de recuperación.
-
Asigne prioridades. Primero aborde los riesgos donde la alta probabilidad se combine con un gran daño. Por ejemplo, un VPN externo sin MFA o copias de seguridad accesibles desde el dominio generalmente requieren atención inmediata.
-
Realice un ejercicio. Simule un incidente: quién toma las decisiones, quién apaga segmentos de red, quién se comunica con la dirección, quién revisa las copias, quién interactúa con abogados y expertos externos.
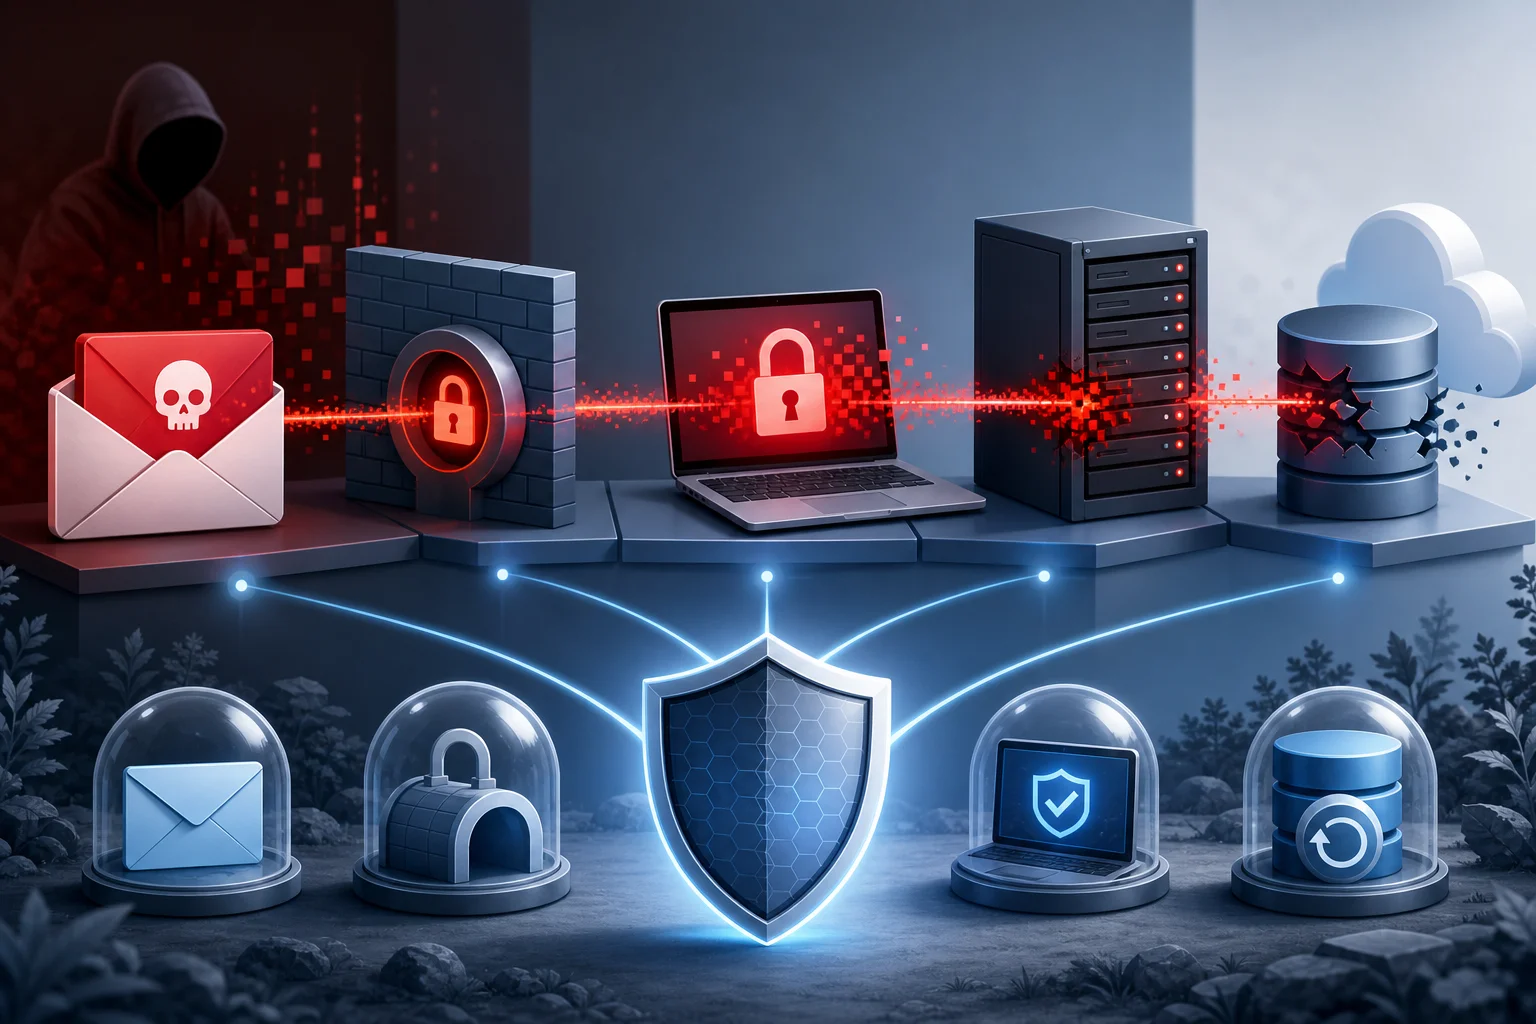
Matriz de riesgos para amenazas de ransomware
La matriz ayuda a comparar escenarios y elegir medidas de protección. No reemplaza el análisis técnico, pero hace que los riesgos sean entendibles para la dirección.
| Escenario de amenaza | Probabilidad | Daño potencial | Medidas prioritarias |
|---|---|---|---|
| Phishing con robo de contraseña | Alta | Medio o alto | MFA, filtrado de correo, capacitación, monitoreo de accesos |
| Compromiso de VPN sin actualizaciones | Media o alta | Alto | Parches, MFA, restricción de acceso, auditoría de configuración |
| Cifrado de servidor de archivos | Media | Alto | EDR, segmentación, control de derechos, copias inalterables |
| Compromiso del administrador de dominio | Media | Crítico | PAM, separación de cuentas administrativas, monitoreo AD, principio de privilegios mínimos |
| Eliminación de copias de seguridad | Media | Crítico | Copias aisladas e inalterables, cuentas separadas, prueba de recuperación |
| Ataque a través de un contratista | Baja o media | Alto | Restricción de acceso, registro de acciones, derechos temporales, requisitos de seguridad contractuales |
| Robo de datos personales antes del cifrado | Media | Alto | DLP, clasificación de datos, cifrado de almacenamiento, control de exportaciones |
Después de completar la matriz, vale la pena agregar un responsable del riesgo y un plazo para su eliminación. Sin personas responsables, incluso un buen análisis se convierte en una lista de deseos.
Indicadores de compromiso y señales tempranas de ataque
El ransomware generalmente aparece en la etapa final. Antes de eso, los atacantes pueden estudiar la red durante días o semanas, elevar privilegios y preparar el lanzamiento. Por lo tanto, la detección temprana reduce significativamente el daño.
Indicadores técnicos
Las señales de una posible preparación para un ataque incluyen:
- accesos desde países inusuales, redes o en horarios no estándar;
- múltiples intentos fallidos de acceso a VPN, RDP o correo;
- creación de nuevas cuentas administrativas;
- desactivación de antivirus, EDR, registro o copias de seguridad;
- ejecución de PowerShell, PsExec, WMI u otras herramientas de administración desde estaciones de trabajo no estándar;
- escaneo masivo de la red y enumeración de recursos de dominio;
- aumento repentino en la lectura y escritura de archivos en servidores de archivos;
- aparición de archivos comprimidos con grandes volúmenes de datos antes de una transferencia externa;
- conexiones con dominios sospechosos o servidores de comando;
- modificación de políticas de seguridad en Active Directory.
No cada punto implica ransomware. Pero la combinación de varios signos requiere investigación. Los eventos relacionados con la desactivación de la protección y el acceso a copias de seguridad son especialmente peligrosos.
Señales organizativas
También hay señales menos técnicas. Por ejemplo, los empleados se quejan de la lenta operación de las carpetas de archivos, bloqueos inesperados de documentos, solicitudes de MFA que no iniciaron o correos electrónicos extraños desde direcciones internas. Un contratista podría pedir urgentemente ampliar el acceso. Un administrador puede notar tareas desconocidas del programador.
Para que estas señales no se pierdan, se necesita un procedimiento simple para reportar incidentes. Los empleados deben saber a dónde escribir o llamar si ven actividad sospechosa. La respuesta debe ser rápida y sin acusaciones.
Medidas de protección contra ransomware
La protección contra ransomware se construye en capas. No se puede depender solo de antivirus, solo de copias de seguridad o solo de capacitación. Si una barrera no funciona, la siguiente debe ralentizar el ataque y dar tiempo para responder.
Prevención del acceso inicial
Comience con el perímetro externo y el correo. Elimine los servicios abiertos innecesarios, active MFA para VPN, correo, paneles de administración y aplicaciones en la nube. Configure DMARC, DKIM y SPF para reducir el riesgo de suplantación de dominio. Actualice VPN, gateways, servidores web y sistemas de acceso remoto.
Para estaciones de trabajo, son útiles las restricciones de macros desde Internet, el control de ejecución de scripts, la limitación de administradores locales y la gestión de aplicaciones. Cuantas menos oportunidades tenga el malware para ejecutarse, menor será el riesgo de propagación.
Segmentación de red y restricción de privilegios
Si una computadora de usuario puede conectarse directamente a servidores críticos, el ataque se propaga más rápido. La segmentación separa estaciones de trabajo, servidores, sistemas de copias de seguridad, redes industriales, redes de huéspedes y zonas administrativas.
El principio de privilegios mínimos reduce las consecuencias de un compromiso. El usuario no debe tener más derechos de los necesarios para trabajar. Es preferible otorgar derechos administrativos a través de cuentas separadas, temporalmente y con registro. Las cuentas de servicio deben tener contraseñas complejas, derechos limitados y prohibir el acceso interactivo si no es necesario.
Copias de seguridad y recuperación
Las copias de seguridad son la última línea de defensa, pero solo si realmente se pueden recuperar. No es suficiente ver un estado exitoso de la tarea en la consola. Se debe realizar regularmente una prueba de recuperación.
Las prácticas de protección de copias incluyen:
- almacenamiento de copias en una zona de seguridad separada;
- copias inalterables que no se pueden eliminar o modificar hasta el final del período de retención;
- cuentas separadas para el sistema de copias de seguridad;
- ausencia de acceso administrativo permanente de dominio al almacenamiento de copias;
- copias offline o en la nube con estrictas políticas de acceso;
- RPO y RTO documentados para sistemas críticos;
- pruebas regulares de recuperación de aplicaciones, no solo de archivos individuales.
El RPO muestra cuántos datos está dispuesto a perder el negocio en el tiempo. El RTO muestra en qué tiempo se debe restaurar la operación. Estos parámetros deben acordarse con la dirección, no solo con TI.
Detección y respuesta
EDR, SIEM, NDR y registros de servicios en la nube ayudan a ver la actividad sospechosa. Pero las herramientas deben estar configuradas. Es importante recopilar eventos de controladores de dominio, servidores, estaciones de trabajo, VPN, correo, sistemas de copias de seguridad y aplicaciones críticas.
Reglas útiles de detección:
- cambio masivo o renombrado de archivos;
- ejecución de comandos sospechosos de PowerShell;
- desactivación de agentes de protección;
- inicios de sesión inusuales de administradores;
- acceso a un gran número de recursos de red en poco tiempo;
- exportación de grandes volúmenes de datos;
- modificación de políticas de dominio;
- intentos de eliminar copias sombra o tareas de copia.
Sin embargo, la tecnología no reemplaza el proceso. Es necesario definir de antemano quién recibe las alertas, cuán rápido son verificadas y cuándo se escala un incidente.
Plan de respuesta a un ataque de ransomware
Cuando el cifrado ya ha comenzado, el tiempo se convierte en el recurso más importante. Se necesita un plan corto y claro que se pueda ejecutar bajo presión.
-
Registre señales del incidente. Anote la hora, los sistemas afectados, los mensajes en pantalla, los nombres de archivos, cuentas sospechosas y las últimas acciones. No elimine los artefactos sin necesidad.
-
Aísle dispositivos infectados. Desconéctelos de la red o colóquelos en cuarentena. No apague todo sin una evaluación, ya que la memoria operativa y los registros pueden ser importantes para la investigación.
-
Limite la propagación. Desactive temporalmente las carpetas compartidas, bloquee cuentas sospechosas, detenga sesiones VPN comprometidas, prohíba el acceso entre segmentos, si es lo previsto en el plan.
-
Proteja las copias de seguridad. Verifique que no esté en curso la eliminación o cifrado de copias. Desconecte el acceso a los almacenes si existe riesgo de compromiso. No comience la recuperación en un entorno infectado.
-
Forma un equipo de gestión de incidentes. Incluya a TI, seguridad, abogados, dirección, comunicaciones y propietarios de procesos comerciales. Asigne un coordinador.
-
Realice una investigación. Determine el punto de entrada, el alcance del compromiso, las cuentas afectadas, si hay filtración de datos y si se mantiene el acceso para los atacantes.
-
Restaurar un entorno limpio. Primero cierre el camino de entrada y cambie las credenciales. Luego, restaure sistemas desde copias verificadas. Si es necesario, despliegue un entorno separado.
-
Documente las decisiones. Registre las acciones, la hora, las personas responsables y las razones. Esto es importante para el análisis posterior, cuestiones de seguros, procedimientos legales y mejora de la protección.
No apresure el pago del rescate. Pagar no garantiza la restauración, no evita la publicación de datos y podría llevar a un nuevo ataque. La decisión debe tomarse solo después de consultar con abogados, expertos en respuesta y, si es necesario, con las autoridades competentes.
Características del análisis para pequeñas y medianas empresas
Las pequeñas empresas suelen pensar que no son interesantes para los atacantes. Este es un peligroso error. Los operadores de ransomware utilizan la búsqueda automatizada de sistemas vulnerables y venden el acceso a otros grupos. El tamaño del negocio no siempre es importante. Lo más relevante es cuán fácil es obtener acceso y obtener dinero.
Para las pequeñas empresas, las medidas simples con alto impacto son prioritarias:
- MFA para correo, VPN y administradores;
- copias de seguridad confiables con prueba de recuperación;
- actualizaciones de estaciones de trabajo y servidores;
- desconexión de RDP abierta desde Internet;
- antivirus o EDR con gestión centralizada;
- cuentas separadas para administración;
- un plan básico de respuesta en una página;
- capacitación de empleados para reconocer el phishing.
Las medianas empresas deben agregar SIEM o monitoreo gestionado, segmentación de red, escaneos regulares de vulnerabilidades, auditoría de Active Directory y ejercicios de recuperación. Si el equipo interno no es suficiente, se puede contratar a un MSSP o expertos en respuesta a incidentes.
Errores que aumentan el daño
Incluso con herramientas de protección, las organizaciones suelen cometer errores recurrentes.
El primer error es almacenar copias de seguridad en la misma zona de dominio y con los mismos derechos que los servidores principales. Si el atacante obtiene derechos administrativos, puede destruir tanto los originales como las copias.
El segundo error es no verificar la recuperación. Una copia de seguridad que nadie ha recuperado es una suposición, no una garantía.
El tercer error es utilizar cuentas administrativas compartidas. En este caso, es difícil entender quién hizo qué, y la compromisión de una contraseña abre demasiadas posibilidades.
El cuarto error es pensar que la nube protege automáticamente contra ransomware. Los servicios en la nube también requieren MFA, control de derechos, registro, copias de seguridad y configuración de políticas de almacenamiento.
El quinto error es reaccionar de manera caótica. En las primeras horas de un incidente, los equipos pueden obstaculizarse entre sí: unos reinician servidores, otros eliminan archivos, otros restauran datos en una red infectada. Un plan de respuesta reduce el caos.
Cómo verificar la preparación para un ataque
La verificación de la preparación debe ser regular. Es óptimo realizar una breve autoevaluación cada trimestre y una auditoría más profunda al menos una vez al año o después de cambios significativos en la infraestructura.
Utilice preguntas de control:
- ¿Hay un mapa actualizado de sistemas críticos y propietarios de datos?
- ¿Se incluye MFA para todos los accesos externos y privilegiados?
- ¿Hay RDP abiertos en Internet, paneles de control o VPN obsoletas?
- ¿Se han verificado las copias de seguridad con recuperación en los últimos meses?
- ¿Están protegidas las copias de la eliminación y cifrado?
- ¿Se limitan los derechos de administradores locales y de dominio?
- ¿Se recopilan registros de sistemas clave?
- ¿Hay alertas sobre cambios masivos en archivos y desactivación de protección?
- ¿Los empleados entienden a dónde informar sobre correos sospechosos?
- ¿Se han realizado ejercicios sobre escenarios de ransomware?
Si varias preguntas tienen respuestas negativas, esto no es motivo para entrar en pánico. Es la base para un plan de mejoras. Comience con los riesgos que ofrecen al atacante un camino rápido hacia activos críticos.
FAQ: preguntas frecuentes sobre el análisis de amenazas de ransomware
¿Qué es el análisis de amenazas de ransomware en pocas palabras?
Es la evaluación de cómo el ransomware puede ingresar a la organización, qué sistemas podría afectar, cuál sería el daño y qué medidas se deben implementar para reducir la probabilidad de un ataque y acelerar la recuperación.
¿En qué se diferencia un ransomware de un virus común?
Un virus común puede ejecutar diferentes acciones maliciosas. Un ransomware hace que los datos sean inaccesibles y exige un rescate. Los grupos modernos también suelen robar datos antes del cifrado.
¿Debería pagar el rescate durante un ataque de ransomware?
El pago no garantiza la descifrado y no elimina la causa de la violación. Antes de cualquier decisión, se debe aislar el incidente, evaluar su magnitud, verificar las copias de seguridad y consultar a abogados y expertos en respuesta.
¿Qué sistemas deben protegerse primero?
Primero se protegen el correo, las VPN, las cuentas de administradores, los controladores de dominio, los servidores de archivos, los sistemas de copias de seguridad, las bases de datos y las aplicaciones de las que dependen los procesos comerciales críticos.
¿Con qué frecuencia se debe probar la recuperación de copias de seguridad?
La frecuencia depende de la criticidad de los sistemas. Para servicios clave, las pruebas deben realizarse de manera regular y después de cambios en la infraestructura. Es importante verificar no solo archivos, sino también el lanzamiento completo de aplicaciones.
¿Ayudará un antivirus a protegerse completamente contra ransomware?
Un antivirus reduce el riesgo, pero no proporciona protección completa. Se necesitan MFA, actualizaciones, segmentación, control de privilegios, monitoreo, copias de seguridad y un plan de respuesta preparado.
Conclusión
El análisis de amenazas de ransomware debe ser práctico, relacionado con el negocio y actualizado regularmente. Comience con procesos críticos, verifique los puntos de entrada, incluya MFA, proteja las copias de seguridad, limite los privilegios y prepare un plan de respuesta. Luego realice un ejercicio y solucione las brechas más peligrosas. Cuanto antes una organización identifique sus debilidades, mayores serán las posibilidades de detener un ataque antes del cifrado y restaurar la operación sin daños críticos.