暗号化攻撃者による脅威の分析:方法、リスク、保護
暗号化攻撃者による脅威の分析は、組織がどのように脆弱であるか、攻撃のシナリオがどのような可能性が高いか、そしてどのような保護措置が最も効果的であるかを理解するのに役立ちます。暗号化攻撃者、またはransomwareは、データやシステムをブロックし、その後、身代金を要求します。しかし、現代の攻撃は通常、暗号化に限られません。悪意のある攻撃者は、データを盗むことが多く、顧客やパートナーを通じてビジネスに圧力をかけたり、バックアップを破壊しようとしたりします。この記事では、リスク評価、攻撃の指標、防止策、反応計画に関する実用的なアプローチを取り上げます。
暗号化攻撃者の脅威が依然として重大である理由
暗号化攻撃者は、ファイル、サーバー、またはワークステーションにアクセスできないようにするマルウェアです。通常、それはデータを暗号化し、攻撃者との連絡手段を明示した指示を残します。しかし、実際の脅威はそれ以上です。インシデントは、販売、製造、物流、会計、顧客サポート、内部コミュニケーションを妨げる可能性があります。
ransomwareの主な危険性は、攻撃がIT部門だけでなく、急速にビジネス危機に発展することです。経営陣は、停止、顧客への通知、バックアップからの復元、法的リスク、規制当局とのコミュニケーションについて決定を下さなければなりません。
さらに、暗号化攻撃者は多段階の圧力をかけるスキームを使用します。例えば、彼らは:
- データを暗号化し、鍵のための身代金を要求する;
- 文書を盗み、公表を脅す;
- バックアップや監視システムを攻撃する;
- 盗まれたアカウントを使用して再度ログインする;
- 共有フォルダー、RDP、VPN、または管理ツールを通じてネットワーク内で拡散する;
- DDoSや公的圧力を追加の手段として利用する。
そのため、暗号化攻撃者に対する脅威分析は、有害なファイルだけでなく、攻撃の全ての経路を評価する必要があります:初期アクセスからビジネスの復元まで。
暗号化攻撃者がインフラに侵入する方法
リスクを軽減するためには、典型的な侵入点を理解する必要があります。ほとんどの攻撃は、複雑な悪用から始まるのではなく、設定の不備、盗まれた認証情報、管理の不備の組み合わせから始まります。
フィッシングと社会工学
フィッシングメールには、悪意のある添付ファイル、偽のログインページへのリンク、またはマクロを含むドキュメントが含まれることがあります。時には、攻撃者が数日間やり取りを行い、信頼を築くこともあります。目的は簡単です:認証情報を取得するか、マルウェアローダーを起動することです。
保護には、メールフィルタリング、従業員の教育、安全でない添付ファイルの禁止、ファイルのサンドボックスおよび多要素認証が必要です。しかし、全ての責任をユーザーに押し付けないことが重要です。訓練を受けた従業員でもミスをすることがあります。
脆弱な外部サービス
インシデントの一般的な原因は、外部に対して開かれたRDP、管理パネル、VPNゲートウェイ、Webアプリケーション、古いサーバーです。パッチがタイムリーに適用されず、アクセスがパスワードだけで保護されている場合、攻撃者は便利な侵入点を得ます。
最低限の対策には、外部パーミターの在庫、脆弱性の定期スキャン、IPアクセスの制限、MFA、アップデート、余分なサービスの無効化が含まれます。
認証情報の侵害
パスワードはフィッシング、漏洩、自宅デバイスのマルウェア、パスワードの使い回し、推測を通じて攻撃者の手に渡ります。ネットワークに侵入した後、攻撃者は特権アカウント、ドメイン管理者、サービスアカウント、アクセストークンを探します。
そのため、アイデンティティ管理は、暗号化攻撃者からの保護の重要な要素です。MFA、最小権限原則、管理のための別々のアカウント、異常なログインの監視、権限の定期的な確認が必要です。
サプライチェーンと信頼されたツール
時には攻撃が請負業者、ソフトウェアのアップデート、統合業者のリモートアクセス、または管理システムを通じて行われます。この場合、悪意のある行為は正当なチャネルを通じて行われるため、合法的に見えます。
サプライヤーを確認し、アクセスを制限し、行動ログを維持し、一時的なアカウントを使用し、ネットワークゾーンを分けることが重要です。信頼は無制限のアクセスを意味してはいけません。
暗号化攻撃者に対する脅威分析に含まれる内容
良い暗号化攻撃者に対する脅威分析は、1つの報告書や形式的な表ではありません。それは、技術的な脆弱性とビジネスの影響を結びつけるプロセスです。その目的は、5つの質問に答えることです:
- どの資産が組織の運営にとって重要ですか?
- 攻撃者はどのようにそれにアクセスできますか?
- すでにどのような保護手段がありますか、それはどれほど効果的ですか?
- 暗号化、データの盗難、または停止によってどのような損害が発生しますか?
- どのような対策を最初に導入する必要がありますか?
分析には、資産の在庫、攻撃シミュレーション、可能性と損害の評価、バックアップの確認、ログの分析、反応プロセスの評価、復旧テストが含まれます。
様々なシナリオを考慮することが重要です。たとえば、ファイルサーバーの暗号化とドメインコントローラーの侵害は異なる対策を必要とします。1台のノートパソコンに対する攻撃はローカルな問題となるかもしれません。しかし、攻撃者がドメイン管理者の権限を取得した場合、全てのインフラが脅かされます。
Ransomwareリスク評価のステップバイステップアプローチ
以下は、内部監査や監査準備のための基盤として使用できる実用的なアルゴリズムです。
-
重要なビジネスプロセスを特定する。 停止すると深刻な損害になるプロセスのリストを作成します。たとえば、注文受け、製造、倉庫、支払い、顧客サポート、医療記録、または会計。
-
プロセスをIT資産と結び付ける。 各プロセスに対して、サーバー、データベース、アプリケーション、ワークステーション、ネットワークデバイス、クラウドサービス、および外部プロバイダーを指定します。これにより、最初に保護する必要のあるシステムが明らかになります。
-
可能な侵入点を説明する。 メール、VPN、RDP、Webアプリケーション、請負業者のリモートアクセス、クラウドアカウント、モバイルデバイス、公共のリポジトリをチェックします。MFAなしのサービスを特に特記します。
-
特権とセグメンテーションを評価する。 誰が管理権限を持っているか、共用アカウントがどこで使用されているか、どのサーバーがユーザーセグメントからアクセス可能であるか、1台のワークステーションから重要なリソースに到達できるかを確認します。
-
バックアップをチェックする。 コピーされる内容、頻度、保存場所、アクセス権、主要ネットワークなしでデータを復元できるかを明確にします。コピーは削除や暗号化から保護される必要があります。
-
ログと検出を分析する。 ログイン、特権の昇格、大量のファイル変更、保護手段の無効化、疑わしいスクリプトの実行、管理者の異常な活動が記録されていることを確認します。
-
攻撃の影響を評価する。 各シナリオについて、可能な停止、データ損失、契約違反、法的影響、評判の損失、および復旧費用を特定します。
-
優先順位を設定する。 高い確率が強い損害と組み合わさるリスクを最初に閉じます。たとえば、MFAなしの外部VPNやドメインからアクセス可能なバックアップは通常、迅速な注意が必要です。
-
演習を実施する。 インシデントをシミュレーションします。誰が意思決定を行い、誰がネットワークセグメントを切断し、誰が経営陣とコミュニケーションを取り、誰がコピーを確認し、誰が法律家や外部専門家と接触するのか。
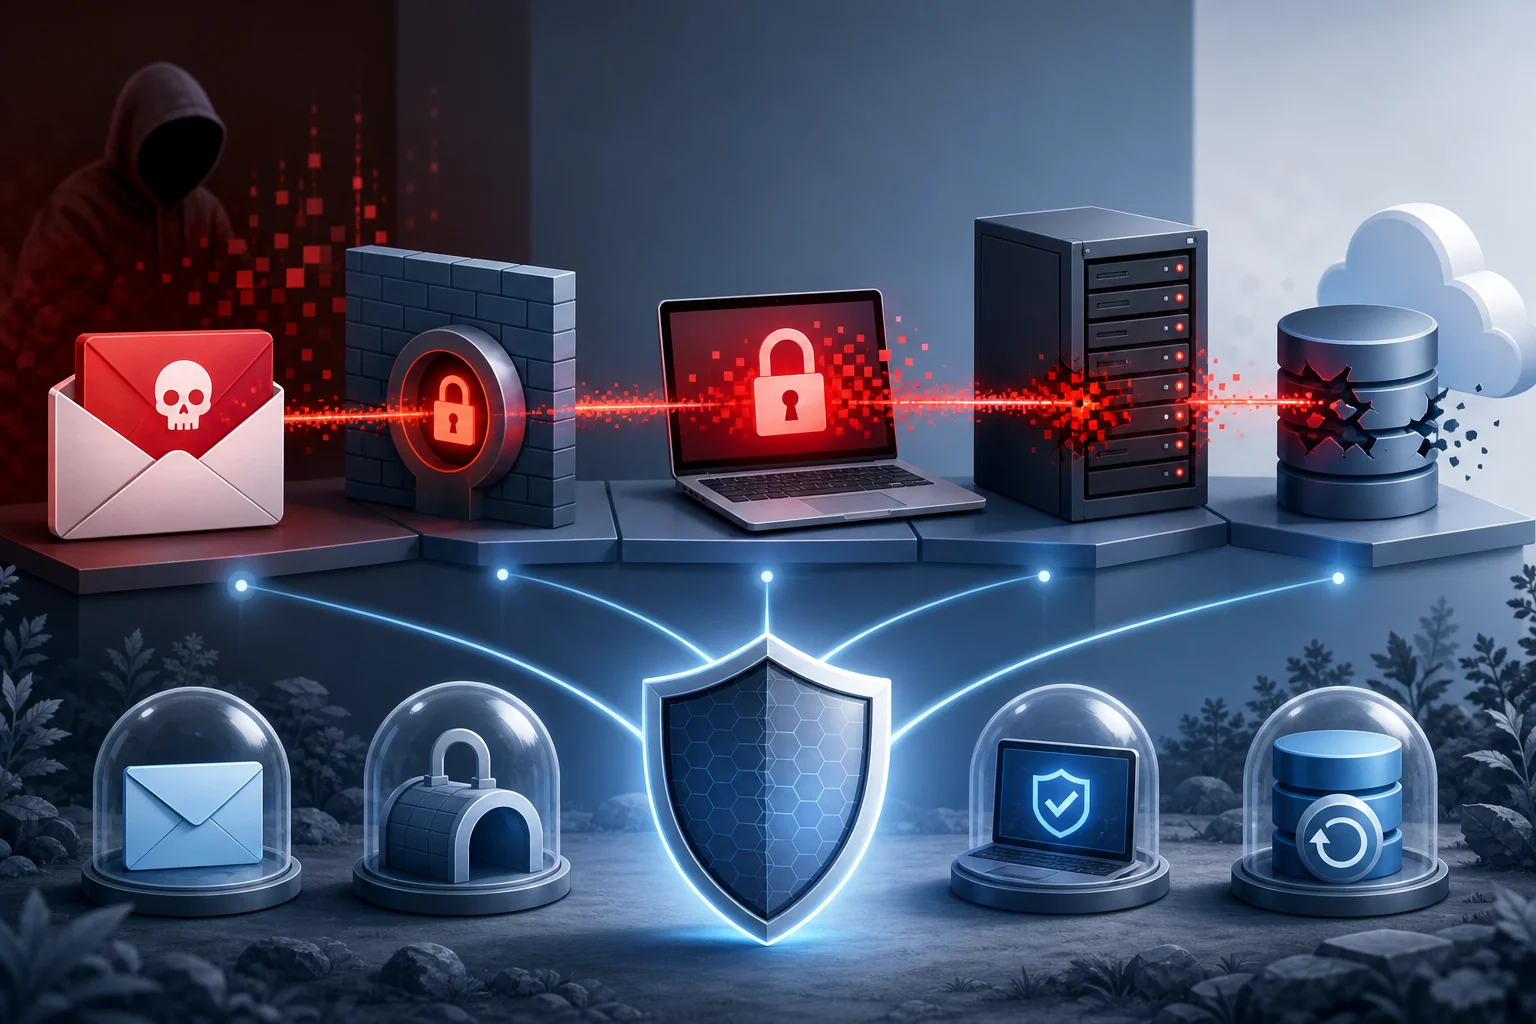
暗号化攻撃者に対するリスクマトリックス
マトリックスはシナリオを比較し、防御手段を選択するのに役立ちます。これは技術分析の代替にはなりませんが、リスクを経営陣に理解させるのに役立ちます。
| 脅威シナリオ | 確率 | 潜在的損害 | 優先防御策 |
|---|---|---|---|
| パスワード盗難によるフィッシング | 高 | 中または高 | MFA、メールフィルタリング、教育、ログインモニタリング |
| 更新なしのVPNへの侵入 | 中または高 | 高 | パッチ、MFA、アクセス制限、構成監査 |
| ファイルサーバーの暗号化 | 中 | 高 | EDR、セグメンテーション、権限管理、変更不可のコピー |
| ドメイン管理者の侵害 | 中 | 重大 | PAM、管理アカウントの分離、ADモニタリング、最小権限の原則 |
| バックアップの削除 | 中 | 重大 | 隔離された変更不可なコピー、別々のアカウント、復元テスト |
| 請負業者経由の攻撃 | 低または中 | 高 | アクセス制限、ログ記録、一時的権限、セキュリティ要件を含む契約 |
| 暗号化前の個人データの盗難 | 中 | 高 | DLP、データ分類、ストレージの暗号化、出力監視 |
マトリックスが埋められた後、リスクの所有者と修正期限を追加することが重要です。責任者がいない場合、良い分析でも願望のリストに変わります。
コンプライアンスインディケーターと攻撃の初期徴候
暗号化攻撃者は通常、最終段階に現れます。その前に、攻撃者は何日も何週間もネットワークを調査し、特権を昇格させ、起動の準備をします。したがって、早期発見は損害を大幅に減少させます。
技術的インディケーター
攻撃の準備の可能性を示す兆候には、
- 異常な国、ネットワーク、または非標準の時間からのログイン;
- VPN、RDP、またはメールへの多くの不成功なログイン試行;
- 新しい管理者アカウントの作成;
- アンチウイルス、EDR、ログ記録またはバックアップの無効;
- 暗号化されたワークステーションから通常ではないPowerShell、PsExec、WMIなどの管理ツールの実行;
- ネットワークの大規模なスキャンとドメインリソースの列挙;
- ファイルサーバーでのファイルの読み書きの急激な増加;
- 外部転送前の大量のデータを含むアーカイブの出現;
- 疑わしいドメインやコマンドサーバーとの接続;
- Active Directoryでのセキュリティポリシーの変更。
各点がransomwareを意味するわけではありません。しかし、いくつかの兆候の組み合わせは調査を要します。特に、保護の無効化やバックアップへのアクセスに関するイベントは危険です。
組織的な兆候
また、技術的でない信号もあります。たとえば、従業員がファイルフォルダーの作業が遅い、ドキュメントの意図しないブロック、彼らが開始していないMFAの要求、または内部のアドレスからの奇妙なメールを不満を抱えることがあげられます。請負業者が緊急にアクセスを拡張するよう求めることもあります。管理者は未知のタスクスケジューラーに気づくことがあります。
これらの兆候が失われないように、簡単なインシデント報告手続きを作成する必要があります。従業員は、もし疑わしい活動を目撃した場合にどこに書いて或いは連絡するかを知っておくべきです。反応は迅速かつ非難のないものでなければなりません。
暗号化攻撃者に対する防護措置
ransomwareに対する保護は層をなして構築されます。アンチウイルスだけに依存する、バックアップだけに依存する、あるいは教育だけに依存することはできません。1つの障壁が機能しなかった場合、次の障壁が攻撃を遅らせ、対応の時間を与える必要があります。
初期アクセスの予防
外部のペリメーターとメールから始めます。余分なオープンサービスを削除し、VPN、メール、管理パネル、およびクラウドアプリケーションのMFAを有効にします。ドメインの偽造リスクを減らすためにDMARC、DKIM、SPFを設定します。VPN、ゲートウェイ、Webサーバー、およびリモートアクセスシステムを更新します。
ワークステーションには、インターネットからのマクロの禁止、スクリプトの実行を制御、ローカル管理者の制限、およびアプリケーション管理が有用です。悪意のあるコードが実行される可能性が少ないほど、感染のリスクは低下します。
ネットワークのセグメンテーションと権限の制限
ユーザーコンピュータが重要なサーバーに直接接続できる場合、攻撃はより迅速に広まります。セグメンテーションは、ワークステーション、サーバー、バックアップシステム、工業ネットワーク、ゲストネットワーク、管理ゾーンを分けます。
最小権限の原則は、侵害の影響を軽減します。ユーザーは作業に必要な権限以上を持つべきではありません。管理権限は、臨時のアカウントを経て付与し、記録を残すべきです。サービスアカウントは、複雑なパスワード、制限された権限、および不必要でない限りインタラクティブログインの禁止を持つべきです。
バックアップと復元
バックアップは最後の防御線ですが、実際に復元できる場合のみです。コンソールでのタスクの成功ステータスを確認するだけでは十分ではありません。定期的に復元テストを行う必要があります。
バックアップ保護の実践には、
- セキュリティが確保された別のゾーンにバックアップを保存する;
- 保存期限まで削除または変更できない変更不可のコピー;
- バックアップシステム用の別々のアカウント;
- バックアップのストレージへの常時ドメイン管理者アクセスの禁止;
- アクセス制御の厳格なポリシーを持つオフラインまたはクラウドバックアップ;
- 重要なシステム用の文書化されたRPOおよびRTO;
- 単独のファイルだけでなく、アプリケーションの復元テストを行うこと。
RPOは、ビジネスが失うことを許容できるデータの時間を示します。RTOは、どれだけ早く業務を復元する必要があるかを示します。これらのパラメータは、ITだけでなく経営陣と合意されるべきです。
検出と反応
EDR、SIEM、NDR、およびクラウドサービスのログは、疑わしい活動を確認するのに役立ちます。しかし、ツールは設定されているべきです。ドメインコントローラー、サーバー、ワークステーション、VPN、メール、バックアップシステム、および重要なアプリケーションからイベントを収集することが重要です。
有用な検出ルール:
- 大量のファイルのリネームまたは変更;
- 疑わしいPowerShellコマンドの実行;
- 保護エージェントの無効;
- 管理者の異常なログイン;
- 短期間に多数のネットワークリソースへのアクセス;
- 大量のデータの持ち出し;
- ドメインのポリシーの変更;
- シャドウコピーやバックアップタスクの削除を試みること。
しかし、テクノロジーはプロセスに代わるものではありません。誰が警告を受け取るか、どれだけ早く確認されるか、インシデントがいつエスカレーションされるかをあらかじめ定義しておく必要があります。
暗号化攻撃者への対応計画
暗号化がすでに始まっている場合、時間は貴重な資源になります。圧力下で実行可能な短くて明確な計画が必要です。
-
インシデントの兆候を記録します。 時間、影響を受けたシステム、画面上のメッセージ、ファイル名、疑わしいアカウント、最新のアクションを記録します。必要がない限り、アーティファクトを削除しないでください。
-
感染したデバイスを隔離します。 ネットワークから切り離すか、検疫に置きます。すべてを一斉に切断することは評価なしには避けるべきです。メモリとログは調査に重要である可能性があります。
-
拡散を制限します。 一時的に共有フォルダをオフにし、疑わしいアカウントをブロックし、コンパーミーズされたVPNセッションを停止し、計画に従ってセグメント間のアクセスを禁止します。
-
バックアップを保護します。 コピーが削除または暗号化されていないかを確認します。危険があるなら、ストレージへのアクセスを無効にします。感染した環境で復元を始めないでください。
-
インシデント管理チームを結成します。 IT、安全、法務、経営陣、コミュニケーション、ビジネスプロセスの所有者を含めます。1人のコーディネーターを指名します。
-
調査を行います。 侵入経路、侵害の規模、影響を受けたアカウント、データ漏洩の有無、攻撃者のアクセス保持を特定します。
-
清浄な環境を復元します。 まず、侵入経路を閉じ、認証情報を変更します。その後、確認済みのコピーからシステムを復元します。必要に応じて、別の環境を展開します。
-
決定事項を文書化します。 アクション、時間、責任者とその根拠を記録します。これは将来の分析、保険問題、法的手続き、そして防護の強化において重要です。
身代金の支払いを急ぐべきではありません。支払いは復元を保証せず、データ公開の除外もなく、再攻撃につながる可能性があります。決定は法務、反応専門家、および必要な機関との協議の後にのみ行うべきです。
中小企業における分析の特徴
小規模の企業は、攻撃者にとって面白くないと考えることがよくあります。この考えは危険な誤解です。ransomwareのオペレーターは、自動化された脆弱なシステムの検索を利用し、他のグループにアクセスを販売します。ビジネスの規模は必ずしも重要ではありません。より重要なのは、どれだけ簡単にアクセスを得てお金を得られるかです。
小規模ビジネスでは、高い効果を持つ単純な対策が優先されます:
- メール、VPN、および管理者用のMFA;
- 復元テスト付きの信頼できるバックアップ;
- ワークステーションとサーバーのアップデート;
- インターネットからのオープンRDPの無効化;
- 中央集権的な管理のもとでのアンチウイルスまたはEDR;
- 管理用の別々のアカウント;
- 1ページの基本的な反応計画;
- フィッシングを認識するための従業員教育。
中規模企業では、SIEMや管理された監視、ネットワークのセグメンテーション、脆弱性の定期スキャン、Active Directory監査、および復旧演習を追加すると良いでしょう。内部チームが不十分な場合は、MSSPやインシデントレスポンスの専門家を採用することができます。
損害を増大させる誤り
保護ツールがあっても、組織はしばしば同じ誤りを繰返します。
最初の誤りは、バックアップを同じドメインゾーン内、かつ主サーバーと同じ権限で保存することです。攻撃者が管理者権限を得た場合、元のデータもバックアップも全てを消去することができます。
次の誤りは、復元のチェックを行わないことです。誰も復元しなかったバックアップは、保証ではなく仮定です。
3つ目の誤りは、共用管理アカウントを使用することです。この場合、誰が何を行ったのか理解するのが難しくなり、1つのパスワードの侵害があまりにも多くの可能性を開きます。
4つ目の誤りは、クラウドが自動的にransomwareから保護してくれると考えることです。クラウドサービスもMFA、権限管理、ログ記録、バックアップ、およびストレージポリシー設定が必要です。
5つ目の誤りは、混乱した反応を示すことです。インシデントの最初の数時間では、チームが互いに干渉することがあります:誰かがサーバーを再起動し、誰かがファイルを削除し、誰かが感染したネットワークのデータを復元します。反応計画は混乱を軽減します。
攻撃への備えをチェックする方法
備えのチェックは定期的に行うべきです。最適なのは、四半期ごとに短い自己評価を行い、少なくとも年に1回、またはインフラに大きな変更があった後に詳しい監査を実施することです。
チェックリストを使用してください:
- 重要なシステムとデータ所有者の最新のマップはありますか?
- すべての外部および特権アクセスにMFAが含まれていますか?
- インターネットにオープンなRDP、管理パネル、または古いVPNはありますか?
- 最近数ヶ月間にバックアップが復元テストされましたか?
- コピーは削除や暗号化から保護されていますか?
- ローカルおよびドメイン管理者の権限が制限されていますか?
- 主要なシステムからのログが収集されていますか?
- 大量のファイル変更や保護の無効化に関するアラートはありますか?
- 従業員は疑わしいメールについてどこに報告すべきか理解していますか?
- ransomwareシナリオの演習は行われましたか?
いくつかの質問に「いいえ」と答えた場合は、慌てるべきではありません。それは改善計画の土台となります。重要資産への攻撃者の迅速なアクセスを許すリスクから始めましょう。
FAQ:暗号化攻撃者による脅威分析に関するよくある質問
暗号化攻撃者による脅威分析とは簡単に言うと何ですか?
それは、ransomwareがどのように組織に侵入できるか、どのシステムに影響を及ぼす可能性があるか、どのような損害が発生するか、そして攻撃の可能性を低下させ、復元を迅速化するためにどのような対策を講じるべきかを評価することです。
暗号化攻撃者は通常のウイルスとどう違いますか?
通常のウイルスはさまざまな悪意のある行動を実行できます。暗号化攻撃者はデータを意図的にアクセスできなくし、身代金を要求します。現代のグループは、暗号化の前にデータを盗むこともよくあります。
ransomware攻撃に対して身代金を支払う必要がありますか?
支払いは復号化を保証せず、ハッキングの原因を解消することもありません。決定を下す前に、インシデントを隔離し、規模を評価し、バックアップを確認し、法務と反応の専門家に相談する必要があります。
どのシステムを優先的に保護するべきですか?
優先的にメール、VPN、管理者アカウント、ドメインコントローラー、ファイルサーバー、バックアップシステム、データベース、および重要なビジネスプロセスに依存するアプリケーションを保護します。
バックアップからの復元テストをどのくらいの頻度で行うべきですか?
頻度はシステムの重要性に依存します。重要なサービスについては、定期的にテストを行い、インフラに変更があった際に確認する必要があります。ファイルだけでなく、アプリケーション全体が正常に起動するかどうかも確認することが重要です。
アンチウイルスはransomwareから完全に保護するのに役立ちますか?
アンチウイルスはリスクを低減しますが、完全な保護を提供するわけではありません。MFA、アップデート、セグメンテーション、権限の制御、モニタリング、バックアップ、および準備された対応計画が必要です。
結論
暗号化攻撃者による脅威分析は、実務に関連し、ビジネスに結びついており、定期的に更新される必要があります。重要なプロセスから始まり、侵入点を確認し、MFAを導入し、バックアップを保護し、権限を制限し、反応計画を準備することが重要です。その後、演習を実施し、最も危険なギャップを解消します。組織が脆弱な点を早く見つけるほど、暗号化前に攻撃を止める可能性が高くなり、重大な損害を受けずに業務を復元する機会が増えます。