Analyse des menaces des rançongiciels : méthodes, risques et protection
L'analyse des menaces des rançongiciels aide à comprendre où l'organisation est vulnérable, quels scénarios d'attaque sont les plus probables et quelles mesures de protection auront le meilleur effet. Les rançongiciels, ou ransomware, bloquent les données et les systèmes, puis exigent une rançon. Cependant, une attaque moderne est rarement limitée au chiffrement. Souvent, les cybercriminels volent des données, exercent des pressions sur les entreprises par le biais de clients et de partenaires, et tentent également de supprimer les sauvegardes. Dans cet article, nous examinerons une approche pratique pour évaluer les risques, les indicateurs d'attaque, les mesures préventives et le plan de réponse.
Pourquoi la menace des rançongiciels reste critique
Un rançongiciel est un logiciel malveillant qui rend des fichiers, serveurs ou stations de travail inaccessibles. Il chiffre généralement les données et laisse une instruction de contact avec les attaquants. Mais la menace réelle est plus large. Un incident peut interrompre les ventes, la production, la logistique, la comptabilité, le support client et la communication interne.
Le principal danger des ransomware réside dans le fait que l'attaque touche non seulement le service informatique. Elle devient rapidement une crise d'entreprise. La direction doit prendre des décisions concernant la mise à l'arrêt, la notification des clients, la récupération à partir de sauvegardes, les risques juridiques et les communications avec les régulateurs.
De plus, les opérateurs de rançongiciels utilisent des schémas de pression en plusieurs étapes. Par exemple, ils peuvent :
- chiffrer des données et exiger une rançon pour la clé ;
- voler des documents et menacer de publication ;
- attaquer les sauvegardes et les systèmes de surveillance ;
- utiliser des comptes volés pour se reconnecter ;
- se propager sur le réseau via des dossiers partagés, RDP, VPN ou outils d'administration ;
- lancer des attaques DDoS ou exercer une pression publique comme levier supplémentaire.
Par conséquent, l'analyse des menaces des rançongiciels doit évaluer non seulement le fichier malveillant, mais également tout le chemin de l'attaque : de l'accès initial à la reprise des activités.
Comment les rançongiciels pénètrent-ils dans l'infrastructure
Pour réduire le risque, il est nécessaire de comprendre les points d'entrée typiques. La plupart des attaques ne commencent pas par une exploitation complexe, mais par une combinaison de configurations faibles, de données d'identification volées et d'un contrôle insuffisant.
Phishing et ingénierie sociale
Un email de phishing peut contenir une pièce jointe malveillante, un lien vers une fausse page de connexion ou un document avec des macros. Parfois, les criminels échangent des messages pendant plusieurs jours pour établir la confiance. L'objectif est simple : obtenir des identifiants ou lancer un téléchargeur de logiciels malveillants.
Pour se protéger, des mesures de filtrage des e-mails, de formation des employés, d'interdiction des pièces jointes non sécurisées, de sandboxing pour les fichiers et d'authentification multifactorielle (MFA) sont nécessaires. Mais il est important de ne pas transférer toute la responsabilité à l'utilisateur. Même un employé formé peut se tromper.
Services externes vulnérables
Une cause fréquente des incidents est l'exposition non sécurisée des RDP, des panneaux d'administration, des passerelles VPN, des applications web et des serveurs obsolètes. Si les correctifs ne sont pas appliqués à temps et que l'accès n'est protégé que par des mots de passe, un criminel dispose d'un point d'entrée facile.
Un ensemble minimal de mesures inclut l'inventaire du périmètre externe, le scan régulier des vulnérabilités, la restriction de l'accès par IP, la MFA, les mises à jour et la désactivation des services inutiles.
Compromission des identifiants
Les mots de passe parviennent aux attaquants via phishing, fuites, logiciels malveillants sur des appareils personnels, réutilisation de mots de passe et bruteforce. Une fois dans le réseau, les criminels recherchent des comptes privilégiés, des administrateurs de domaine, des comptes de service et des jetons d'accès.
C'est pourquoi la gestion des identités est un élément clé de la protection contre les rançongiciels. Il faut des MFA, un principe de moindre privilège, des comptes distincts pour l'administration, le suivi des connexions anormales et la vérification régulière des droits.
Chaîne d'approvisionnement et outils de confiance
Parfois, l'attaque passe par un sous-traitant, une mise à jour du logiciel, un accès à distance d'un intégrateur ou un système de gestion. Dans ce cas, les actions malveillantes semblent légitimes, car elles sont exécutées par des canaux autorisés.
Il est donc important de vérifier les fournisseurs, de limiter leur accès, de tenir un journal d'activités, d'appliquer des comptes temporaires et de segmenter les zones du réseau. La confiance ne doit pas signifier un accès illimité.
Que comprend l'analyse des menaces des rançongiciels
Une bonne analyse des menaces des rançongiciels ne se limite pas à un rapport unique ni à un tableau formel. C'est un processus qui relie les vulnérabilités techniques aux conséquences commerciales. Son objectif est de répondre à cinq questions :
- Quels actifs sont critiques pour le fonctionnement de l'organisation ?
- Comment un criminel peut-il y accéder ?
- Quelles protections existent déjà et quelle est leur efficacité ?
- Quels dommages seraient occasionnés par le chiffrement, le vol de données ou l'arrêt ?
- Quelles mesures doivent être mises en œuvre en priorité ?
L'analyse comprend l'inventaire des actifs, la modélisation des attaques, l'évaluation de la probabilité et des dommages, la vérification des sauvegardes, l'analyse des journaux, l'évaluation des processus de réponse et le test de récupération.
Il est important de prendre en compte différents scénarios. Par exemple, le chiffrement d'un serveur de fichiers et la compromission d'un contrôleur de domaine nécessitent des mesures différentes. Une attaque sur un seul ordinateur portable peut être un problème local. Mais si le criminel a obtenu des droits administratifs de domaine, toute l'infrastructure est menacée.
Approche étape par étape pour évaluer le risque des rançongiciels
Voici un algorithme pratique qui peut être utilisé comme base pour une vérification interne ou une préparation à un audit.
-
Déterminez les processus commerciaux critiques. Dressez une liste des processus dont l'arrêt entraînerait des dommages sérieux. Par exemple, la prise de commandes, la production, l'entreposage, les paiements, le service client, les dossiers médicaux ou la comptabilité.
-
Liez les processus aux actifs informatiques. Pour chaque processus, énumérez les serveurs, les bases de données, les applications, les postes de travail, les appareils réseau, les services cloud et les fournisseurs externes. Cela montrera quels systèmes doivent être protégés en priorité.
-
Décrivez les points d'entrée possibles. Vérifiez les e-mails, les VPN, les RDP, les applications web, l'accès à distance des sous-traitants, les comptes cloud, les appareils mobiles et les dépôts publics. Notez séparément les services sans MFA.
-
Évaluez les privilèges et la segmentation. Vérifiez qui a des droits administratifs, où des comptes partagés sont utilisés, quels serveurs sont accessibles depuis des segments utilisateurs et si une seule station de travail peut accéder aux ressources critiques.
-
Vérifiez les sauvegardes. Précisez ce qui est copié, à quelle fréquence, où cela est stocké, qui y a accès et si les données peuvent être récupérées sans le réseau principal. Les copies doivent être protégées contre la suppression et le chiffrement.
-
Analysez les journaux et la détection. Assurez-vous que les connexions, l'élévation de privilèges, les changements massifs de fichiers, la désactivation des protections, l'exécution de scripts suspects et l'activité anormale des administrateurs sont tous enregistrés.
-
Évaluez l'impact d'une attaque. Pour chaque scénario, identifiez la possible interruption, la perte de données, les violations de contrat, les conséquences juridiques, les dommages à la réputation et les coûts de récupération.
-
Définissez des priorités. Adressez d'abord les risques où la probabilité élevée se conjugue à des dommages importants. Par exemple, un VPN externe sans MFA ou des sauvegardes accessibles depuis le domaine nécessitent généralement une attention immédiate.
-
Réalisez un exercice. Simulez un incident : qui prend des décisions, qui isole les segments du réseau, qui communique avec la direction, qui vérifie les copies, qui interagit avec des avocats et des experts externes.
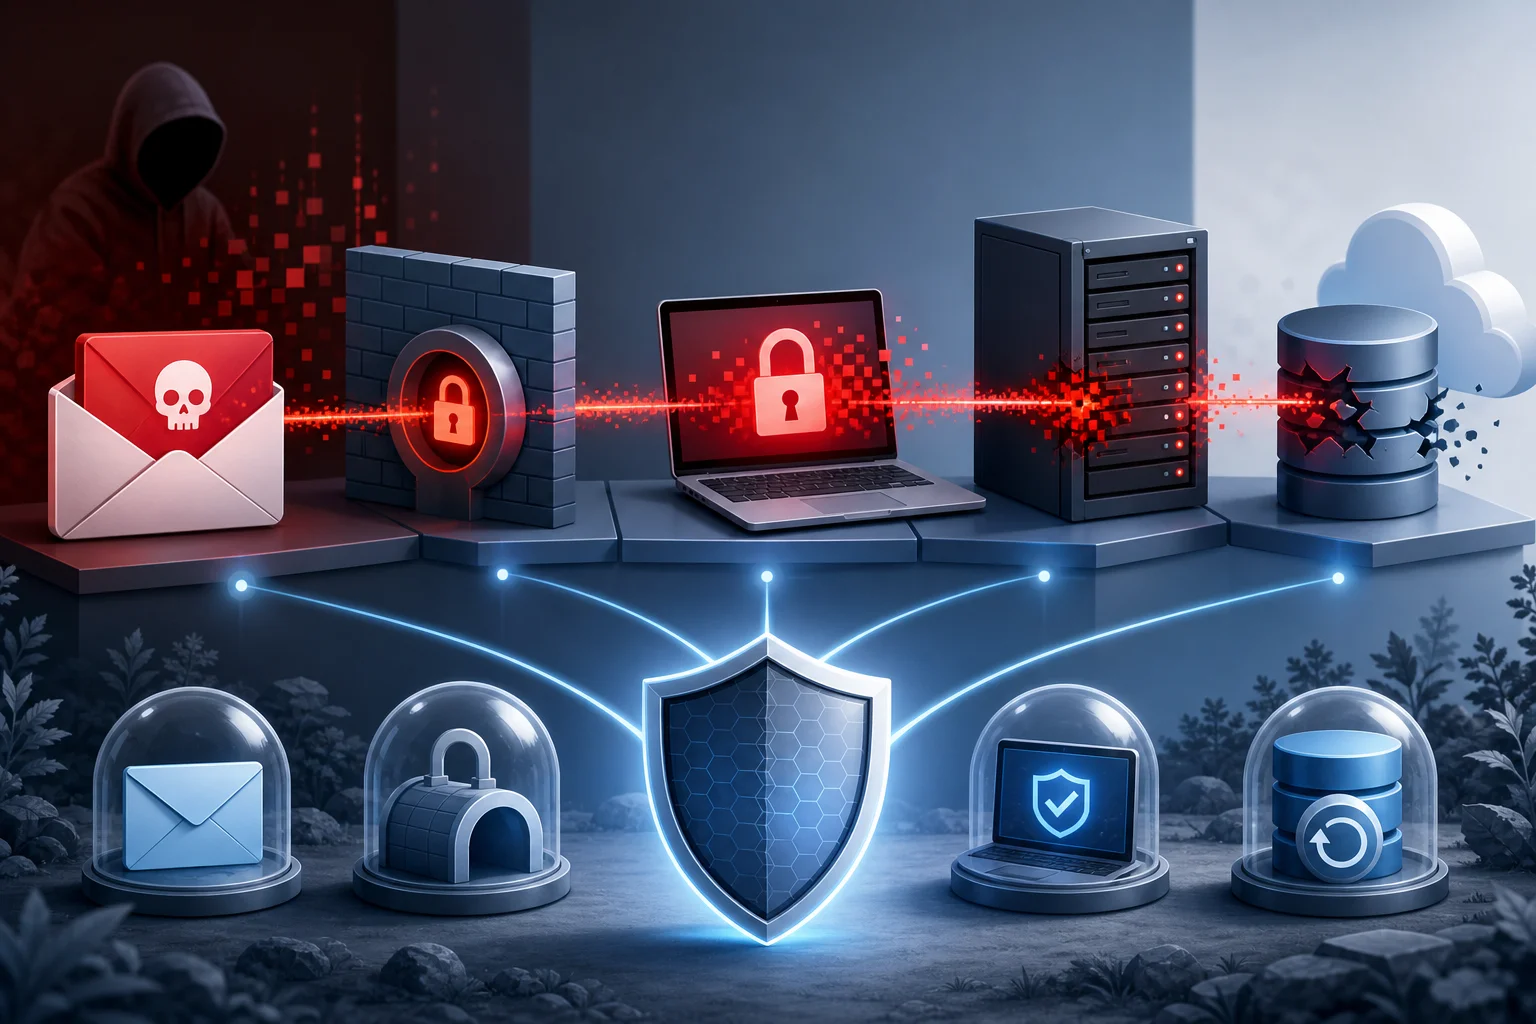
Matrice des risques pour les menaces des rançongiciels
La matrice aide à comparer les scénarios et à sélectionner les mesures de protection. Elle ne remplace pas l'analyse technique, mais rend les risques compréhensibles pour la direction.
| Scénario de menace | Probabilité | Dommages potentiels | Mesures prioritaires |
|---|---|---|---|
| Phishing avec vol de mot de passe | Élevée | Moyen ou élevé | MFA, filtrage des e-mails, formation, surveillance des connexions |
| Compromission VPN sans mises à jour | Moyenne ou élevée | Élevé | Correctifs, MFA, restriction d'accès, audit de configuration |
| Chiffrement du serveur de fichiers | Moyen | Élevé | EDR, segmentation, contrôle des droits, copies non modifiables |
| Compromission de l'administrateur de domaine | Moyen | Critique | PAM, séparation des comptes admin, surveillance AD, principe du moindre privilège |
| Suppression des sauvegardes | Moyen | Critique | Copies isolées et non modifiables, comptes séparés, test de récupération |
| Attaque via un sous-traitant | Faible ou moyenne | Élevé | Restriction d'accès, journalisation, droits temporaires, exigences contractuelles de sécurité |
| Vol de données personnelles avant chiffrement | Moyen | Élevé | DLP, classification des données, chiffrement des stockages, contrôle des exportations |
Après avoir rempli la matrice, il convient d'ajouter un propriétaire du risque et un délai d'élimination. Sans personnes responsables, même une bonne analyse devient une liste de souhaits.
Indicateurs de compromission et signes précoces d'attaque
Le rançongiciel apparaît généralement à l'étape finale. Avant cela, les criminels peuvent passer des jours ou des semaines à étudier le réseau, à élever les privilèges et à se préparer au lancement. Un dépistage précoce réduit considérablement les dommages.
Indicateurs techniques
Les signes d'une préparation possible à une attaque incluent :
- des connexions depuis des pays inhabituels, des réseaux ou à des heures inhabituelles ;
- de nombreuses tentatives de connexion échouées à des VPN, RDP ou e-mails ;
- la création de nouveaux comptes administratifs ;
- la désactivation de l'antivirus, de l'EDR, de la journalisation ou de la sauvegarde ;
- l'exécution de PowerShell, PsExec, WMI ou d'autres outils d'administration depuis des stations de travail atypiques ;
- un scan massif du réseau et un inventaire des ressources de domaine ;
- une augmentation soudaine de la lecture et de l'écriture de fichiers sur les serveurs de fichiers ;
- l'apparition d'archives avec de grandes quantités de données avant un transfert externe ;
- des connexions à des domaines ou serveurs de commande suspects ;
- des changements dans les politiques de sécurité dans Active Directory.
Chaque élément ne signifie pas nécessairement un rançongiciel. Mais la combinaison de plusieurs signes nécessite une enquête. Les événements liés à la désactivation des protections et à l'accès aux sauvegardes sont particulièrement dangereux.
Signes organisationnels
Il existe également des signaux moins techniques. Par exemple, les employés se plaignent d'une lenteur des dossiers, d'un verrouillage inattendu des documents, de demandes de MFA qu'ils n'ont pas initiées ou de courriels étranges provenant d'adresses internes. Un sous-traitant peut demander une augmentation urgente de l'accès. Un administrateur peut remarquer des tâches de planification inconnues.
Pour s'assurer que ces signes ne passent pas inaperçus, une procédure de signalement simple est nécessaire. Les employés doivent savoir où écrire ou appeler s'ils détectent une activité suspecte. La réaction doit être rapide et sans accusations.
Mesures de protection contre les rançongiciels
La protection contre les ransomware se construit en plusieurs couches. Il ne faut pas se fier uniquement à l'antivirus, uniquement aux sauvegardes ou uniquement à la formation. Si une barrière échoue, la suivante doit ralentir l'attaque et donner du temps pour réagir.
Prévention de l'accès initial
Commencez par le périmètre externe et les e-mails. Supprimez les services ouverts non nécessaires, activez la MFA pour les VPN, les e-mails, les panneaux administratifs et les applications cloud. Configurez DMARC, DKIM et SPF pour réduire le risque de falsification de domaine. Mettez à jour les VPN, les passerelles, les serveurs web et les systèmes d'accès à distance.
Pour les postes de travail, il est utile d'interdire les macros depuis Internet, de contrôler l'exécution de scripts, de limiter les administrateurs locaux et de gérer les applications. Moins il y a de possibilités pour le code malveillant de s'exécuter, moins le risque de propagation est élevé.
Segmentation du réseau et limitation des privilèges
Si un ordinateur utilisateur peut se connecter directement à des serveurs critiques, l'attaque se propage plus rapidement. La segmentation sépare les stations de travail, les serveurs, les systèmes de sauvegarde, les réseaux industriels, les réseaux invités et les zones administratives.
Le principe du moindre privilège réduit les conséquences d'une compromission. Un utilisateur ne doit pas avoir plus de droits que nécessaires pour son travail. Les droits administratifs devraient idéalement être donnés par le biais de comptes distincts, temporairement et avec journalisation. Les comptes de service doivent avoir des mots de passe complexes, des droits limités et interdire les connexions interactives lorsqu'elles ne sont pas nécessaires.
Sauvegarde et récupération
Les sauvegardes sont la dernière ligne de défense, mais seulement si elles peuvent réellement être récupérées. Il n'est pas suffisant de voir un statut de tâche réussi dans la console. Des tests de récupération réguliers sont nécessaires.
Les pratiques de protection des copies incluent :
- le stockage des copies dans une zone de sécurité distincte ;
- des copies non modifiables qui ne peuvent être supprimées ou modifiées avant la fin de la période de conservation ;
- des comptes distincts pour le système de sauvegarde ;
- l'absence d'accès administrateur de domaine permanent au stockage des copies ;
- des copies hors ligne ou cloud avec des politiques d'accès strictes ;
- des RPO et RTO documentés pour les systèmes critiques ;
- des tests réguliers de récupération d'applications, et non seulement de fichiers individuels.
Le RPO montre combien de données l'entreprise est prête à perdre en temps. Le RTO montre combien de temps il faut pour reprendre le fonctionnement. Ces paramètres doivent être approuvés par la direction, et non seulement par le département informatique.
Détection et réponse
EDR, SIEM, NDR et journaux des services cloud aident à voir une activité suspecte. Mais les outils doivent être configurés. Il est important de collecter des événements à partir des contrôleurs de domaine, des serveurs, des stations de travail, des VPN, des e-mails, des systèmes de sauvegarde et des applications critiques.
Des règles de détection utiles incluent :
- un renommage ou une modification massive des fichiers ;
- l'exécution de commandes PowerShell suspectes ;
- la désactivation des agents de protection ;
- des connexions inhabituelles d'administrateurs ;
- un accès à un grand nombre de ressources réseau en peu de temps ;
- l'exportation de grandes quantités de données ;
- des changements dans les politiques de domaine ;
- des tentatives de supprimer des copies shadow ou des tâches de sauvegarde.
Cependant, la technologie ne remplace pas le processus. Il est nécessaire de déterminer à l'avance qui reçoit les alertes, à quelle vitesse elles sont vérifiées et quand l'incident est escaladé.
Plan de réponse à une attaque par rançongiciel
Lorsque le chiffrement a déjà commencé, le temps devient la principale ressource. Un plan court et clair est nécessaire, qui peut être exécuté sous pression.
-
Consignez les signes de l'incident. Enregistrez le moment, les systèmes touchés, les messages à l'écran, les noms de fichiers, les comptes suspects et les dernières actions. Ne supprimez pas les artefacts sans nécessité.
-
Isolez les appareils infectés. Déconnectez-les du réseau ou mettez-les en quarantaine. Ne débranchez pas tous les appareils sans évaluation, car la mémoirevive et les journaux peuvent être importants pour l'enquête.
-
Limitez la propagation. Désactivez temporairement les dossiers partagés, bloquez les comptes suspects, arrêtez les sessions VPN compromises, interdisez l'accès entre les segments, si cela est prévu par le plan.
-
Protégez les sauvegardes. Vérifiez s'il y a des suppressions ou des enchiffrements de copies. Désactivez l'accès aux stockages si le risque de compromission existe. Ne commencez pas la récupération dans un environnement infecté.
-
Formez une équipe de gestion de l'incident. Incluez des membres des départements informatique, sécurité, juridique, direction, communication et propriétaires de processus métier. Désignez un coordinateur unique.
-
Menez une enquête. Déterminez le point d'entrée, l'ampleur de la compromission, les comptes touchés, la présence de fuites de données et le maintien de l'accès des attaquants.
-
Rétablissez un environnement propre. D'abord, fermez le chemin d'entrée et changez les identifiants. Ensuite, restaurez les systèmes à partir de copies vérifiées. Si besoin, déployez un environnement séparé.
-
Documentez les décisions. Dansregistrez les actions, le temps, les personnes responsables et les justifications. Cela est important pour l'analyse ultérieure, les questions d'assurance, les procédures juridiques et l'amélioration de la protection.
N'ayez pas hâte de payer la rançon. Le paiement ne garantit pas la récupération, n'exclut pas la publication de données et peut entraîner une nouvelle attaque. La décision doit être prise uniquement après consultation avec des avocats, des experts en réponse et, si nécessaire, des autorités compétentes.
Particularités de l'analyse pour les petites et moyennes entreprises
Les petites entreprises pensent souvent qu'elles n'intéressent pas les attaquants. C'est un dangereux malentendu. Les opérateurs de ransomware utilisent la recherche automatisée de systèmes vulnérables et vendent l'accès à d'autres groupes. La taille de l'entreprise n'est pas toujours importante. Ce qui compte le plus, c'est la facilité d'accès et de gain d'argent.
Pour les petites entreprises, les mesures simples mais efficaces sont prioritaires :
- MFA pour les e-mails, VPN et administrateurs ;
- sauvegardes fiables avec test de récupération ;
- mises à jour des postes de travail et des serveurs ;
- désactivation de l'accès RDP public depuis Internet ;
- antivirus ou EDR avec gestion centralisée ;
- comptes séparés pour l'administration ;
- plan simple de réponse sur une page ;
- formation des employés à la reconnaissance du phishing.
Les entreprises de taille moyenne devraient ajouter SIEM ou surveillance gérée, segmentation du réseau, scan régulier des vulnérabilités, audit Active Directory et exercices de récupération. Si l'équipe interne est insuffisante, un MSSP ou des spécialistes de la réponse à incident peuvent être engagés.
Erreurs qui amplifient les dommages
Même avec des outils de protection, les organisations commettent souvent des erreurs répétées.
La première erreur est de garder des sauvegardes dans la même zone de domaine et avec les mêmes droits que les serveurs principaux. Si l'attaquant obtient des droits d'administrateur, il peut détruire les originaux et les copies.
La deuxième erreur est de ne pas vérifier la récupération. Une sauvegarde que personne n'a restaurée est une supposition, pas une garantie.
La troisième erreur consiste à utiliser des comptes administratifs partagés. Dans ce cas, il est difficile de comprendre qui a fait quoi, et la compromission d'un mot de passe ouvre trop de possibilités.
La quatrième erreur est de penser que le cloud protège automatiquement contre les ransomwares. Les services cloud nécessitent également une MFA, un contrôle des droits, une journalisation, des sauvegardes et la configuration de politiques de stockage.
La cinquième erreur est de réagir de manière chaotique. Dans les premières heures d'un incident, les équipes peuvent se nuire mutuellement : certaines redémarrent les serveurs, d'autres suppriment des fichiers, d'autres restaurent des données dans un réseau infecté. Un plan de réponse réduit le chaos.
Comment tester la préparation à une attaque
La vérification de la préparation doit être régulière. Il est optimal de procéder à une auto-évaluation rapide tous les trimestres et à un audit plus approfondi au moins une fois par an ou après des changements significatifs dans l'infrastructure.
Utilisez des questions de contrôle :
- Existe-t-il une carte à jour des systèmes critiques et des propriétaires de données ?
- La MFA est-elle activée pour tous les accès externes et privilégiés ?
- Y a-t-il des RDP ouverts sur Internet, des panneaux de contrôle ou des VPN obsolètes ?
- Les sauvegardes ont-elles été vérifiées pour la récupération au cours des derniers mois ?
- Les copies sont-elles protégées contre la suppression et le chiffrement ?
- Les droits des administrateurs locaux et de domaine sont-ils limités ?
- Les journaux sont-ils collectés à partir des systèmes clés ?
- Existe-t-il des alertes pour des modifications massives de fichiers et des désactivations des protections ?
- Les employés savent-ils où signaler des e-mails suspects ?
- Des exercices ont-ils été réalisés sur un scénario de rançongiciel ?
Si plusieurs questions reçoivent une réponse négative, ce n'est pas un motif de panique. Cela constitue la base d'un plan d'améliorations. Commencez par les risques qui offrent à l'attaquant un chemin rapide vers des actifs critiques.
FAQ : questions fréquentes sur l'analyse des menaces des rançongiciels
Qu'est-ce que l'analyse des menaces des rançongiciels en termes simples ?
C'est une évaluation de la manière dont les rançongiciels peuvent pénétrer dans l'organisation, quels systèmes ils peuvent affecter, quels dommages sera occasionnés et quelles mesures doivent être mises en œuvre pour réduire la probabilité d'une attaque et accélérer la récupération.
Quelle est la différence entre un rançongiciel et un virus classique ?
Un virus classique peut effectuer différentes actions malveillantes. Le rançongiciel rend délibérément les données inaccessibles et demande une rançon. Les groupes modernes volent aussi souvent des données avant le chiffrement.
Faut-il payer la rançon en cas d'attaque de rançongiciel ?
Le paiement ne garantit pas la déchiffrement et n'élimine pas la cause de la violation. Avant de prendre toute décision, il est nécessaire d'isoler l'incident, d'évaluer la portée, de vérifier les sauvegardes et de consulter des avocats et des experts en réponse.
Quels systèmes doivent être protégés en priorité ?
Les systèmes prioritaires à protéger sont les e-mails, les VPN, les comptes administratifs, les contrôleurs de domaine, les serveurs de fichiers, les systèmes de sauvegarde, les bases de données et les applications sur lesquelles reposent les processus commerciaux critiques.
À quelle fréquence faut-il tester la récupération des sauvegardes ?
La fréquence dépend de la criticité des systèmes. Pour les services clés, des tests réguliers doivent être effectués et après des changements dans l'infrastructure. Il est important de tester non seulement les fichiers, mais aussi le lancement complet des applications.
L'antivirus aide-t-il à se protéger entièrement contre les rançongiciels ?
L'antivirus réduit le risque, mais ne garantit pas une protection complète. Il est nécessaire d'avoir des MFA, des mises à jour, une segmentation, un contrôle des privilèges, une surveillance, des sauvegardes et un plan de réponse préparé.
Conclusion
L'analyse des menaces des rançongiciels doit être pratique, liée à l'entreprise et régulièrement mise à jour. Commencez par les processus critiques, vérifiez les points d'entrée, activez la MFA, protégez les sauvegardes, limitez les privilèges et préparez un plan de réponse. Ensuite, réalisez un exercice et corrigez les lacunes les plus dangereuses. Plus tôt l'organisation identifie les faiblesses, plus il y a de chances d'arrêter l'attaque avant le chiffrement et de rétablir les opérations sans dommages critiques.