Analyse der Bedrohungen durch Ransomware: Methoden, Risiken und Schutz
Die Analyse der Bedrohungen durch ransomware hilft zu verstehen, wo die Organisation anfällig ist, welche Angriffsszenarien am wahrscheinlichsten sind und welche Schutzmaßnahmen den besten Effekt haben. Ransomware blockiert Daten und Systeme und verlangt dann ein Lösegeld. Moderne Angriffe beschränken sich jedoch selten nur auf die Verschlüsselung. Oft stehlen Angreifer Daten, setzen Unternehmen über Kunden und Partner unter Druck und versuchen, Backups zu zerstören. In diesem Artikel werden wir einen praktischen Ansatz zur Bewertung von Risiken, Indikatoren für Angriffe, Präventionsmaßnahmen und Reaktionspläne erörtern.
Warum die Bedrohung von ransomware kritisch bleibt
Ransomware ist Malware, die Dateien, Server oder Arbeitsstationen unzugänglich macht. Sie verschlüsselt normalerweise Daten und hinterlässt Anweisungen zur Kontaktaufnahme mit den Angreifern. Doch die tatsächliche Bedrohung ist breiter gefasst. Ein Vorfall kann Vertrieb, Produktion, Logistik, Buchhaltung, Kundenservice und interne Kommunikation unterbrechen.
Die größte Gefahr von ransomware besteht darin, dass der Angriff nicht nur die IT-Abteilung betrifft. Er wird schnell zu einer Unternehmenskrise. Die Geschäftsleitung muss Entscheidungen über Stilllegung, Benachrichtigung von Kunden, Wiederherstellung aus Backups, rechtliche Risiken und Kommunikation mit Aufsichtsbehörden treffen.
Darüber hinaus nutzen Betreiber von ransomware mehrstufige Druckschemata. Zum Beispiel können sie:
- Daten verschlüsseln und Lösegeld für den Schlüssel verlangen;
- Dokumente stehlen und mit Veröffentlichung drohen;
- Backups und Überwachungssysteme angreifen;
- gestohlene Konten für den erneuten Zugriff verwenden;
- sich über das Netzwerk durch gemeinsame Ordner, RDP, VPN oder Verwaltungstools ausbreiten;
- DDoS oder öffentlichen Druck als zusätzliches Druckmittel einsetzen.
Daher sollte die Analyse der Bedrohungen durch ransomware nicht nur die bösartige Datei bewerten, sondern auch den gesamten Angriffsweg: vom ersten Zugriff bis zur Wiederherstellung des Geschäfts.
Wie ransomware in die Infrastruktur gelangt
Um das Risiko zu reduzieren, muss man die typischen Einstiegspunkte verstehen. Die meisten Angriffe beginnen nicht mit komplizierten Exploits, sondern mit einer Kombination aus schwachen Einstellungen, gestohlenen Anmeldedaten und mangelnder Kontrolle.
Phishing und soziale Manipulation
Eine Phishing-E-Mail kann einen bösartigen Anhang, einen Link zu einer gefälschten Anmeldeseite oder ein Dokument mit Makros enthalten. Manchmal kommunizieren Angreifer mehrere Tage, um Vertrauen aufzubauen. Ziel ist es, Anmeldedaten zu erhalten oder einen Downloader für Malware zu starten.
Zum Schutz sind E-Mail-Filter, Schulungen für Mitarbeiter, das Verbot unsicherer Anhänge, Sandboxes für Dateien und Multi-Faktor-Authentifizierung erforderlich. Aber es ist wichtig, nicht die gesamte Verantwortung auf den Benutzer zu schieben. Selbst geschulte Mitarbeiter können Fehler machen.
Verwundbare externe Dienste
Eine häufige Ursache für Vorfälle sind offene RDPs, Administrationspanels, VPN-Gateways, Webanwendungen und veraltete Server. Wenn Patches nicht rechtzeitig angewendet werden und der Zugang nur durch ein Passwort geschützt ist, hat der Angreifer einen bequemen Einstiegspunkt.
Das Minimum an Maßnahmen umfasst die Inventarisierung des externen Perimeters, regelmäßige Schwachstellenscans, Zugriffskontrolle nach IP, MFA, Updates und das Deaktivieren überflüssiger Dienste.
Kompromittierung von Anmeldedaten
Passwörter gelangen durch Phishing, Datenlecks, Malware auf privaten Geräten, Passwortwiederverwendung und Brute-Force an die Angreifer. Nach dem Zugriff auf das Netzwerk suchen die Angreifer nach privilegierten Konten, Domänenadministratoren, Dienstkonten und Zugriffstoken.
Daher ist das Identitätsmanagement ein entscheidendes Element zum Schutz vor ransomware. Es werden MFA, das Prinzip der minimalen Privilegien, separate Konten für Administrationszwecke, die Überwachung anomalem Zugriffs und regelmäßige Überprüfung der Berechtigungen benötigt.
Lieferkette und vertrauenswürdige Tools
Manchmal erfolgt der Angriff über einen Dienstleister, ein Software-Update, den Remote-Zugriff eines Integrators oder ein Verwaltungssystem. In diesem Fall erscheinen die böswilligen Aktivitäten legitim, da sie über autorisierte Kanäle durchgeführt werden.
Es ist wichtig, Lieferanten zu überprüfen, deren Zugang zu beschränken, Protokolle zu führen, temporäre Konten einzuführen und Netzwerkzonen zu trennen. Vertrauen sollte keinen unbegrenzten Zugang bedeuten.
Was die Analyse der Bedrohungen durch ransomware beinhaltet
Eine gute Analyse der Bedrohungen durch ransomware ist kein einfacher Bericht und keine formelle Tabelle. Es ist ein Prozess, der technische Schwachstellen mit geschäftlichen Konsequenzen verknüpft. Ziel ist es, fünf Fragen zu beantworten:
- Welche Vermögenswerte sind kritisch für den Betrieb der Organisation?
- Wie kann der Angreifer darauf zugreifen?
- Welche Schutzmaßnahmen existieren bereits und wie effektiv sind sie?
- Welchen Schaden kann es bei Verschlüsselung, Datendiebstahl oder Stilllegung verursachen?
- Welche Maßnahmen sollten zuerst implementiert werden?
Die Analyse umfasst die Inventarisierung der Vermögenswerte, Modellierung von Angriffen, Bewertung von Wahrscheinlichkeit und Schaden, Überprüfung der Backups, Analyse von Protokollen, Bewertung der Reaktionsprozesse und Wiederherstellungstests.
Es ist wichtig, verschiedene Szenarien zu berücksichtigen. Beispielsweise erfordern die Verschlüsselung eines Dateiservers und die Kompromittierung eines Domänencontrollers unterschiedliche Maßnahmen. Ein Angriff auf einen Laptop kann ein lokales Problem sein. Aber wenn der Angreifer Administratorrechte erhalten hat, ist die gesamte Infrastruktur gefährdet.
Schritt-für-Schritt-Ansatz zur Bewertung der ransomware-Risiken
Nachfolgend finden Sie einen praktischen Algorithmus, den Sie als Grundlage für interne Überprüfungen oder die Vorbereitung auf Audits verwenden können.
-
Bestimmen Sie kritische Geschäftsprozesse. Erstellen Sie eine Liste von Prozessen, deren Stilllegung zu ernsthaften Schäden führen wird. Zum Beispiel, Auftragsannahme, Produktion, Lager, Zahlungen, Kundensupport, medizinische Aufzeichnungen oder Buchhaltung.
-
Verknüpfen Sie Prozesse mit IT-Vermögenswerten. Für jeden Prozess geben Sie Server, Datenbanken, Anwendungen, Arbeitsstationen, Netzwerkgeräte, Cloud-Dienste und externe Anbieter an. Dies wird zeigen, welche Systeme prioritär geschützt werden müssen.
-
Beschreiben Sie mögliche Einstiegspunkte. Überprüfen Sie E-Mail, VPN, RDP, Webanwendungen, den Remote-Zugriff von Auftragnehmern, Cloud-Konten, mobile Geräte und öffentliche Repositories. Markieren Sie isoliert Dienste ohne MFA.
-
Bewerten Sie Privilegien und Segmentierung. Überprüfen Sie, wer administrative Rechte hat, wo gemeinsame Konten verwendet werden, welche Server aus Benutzersegmenten zugänglich sind und ob von einer Arbeitsstation auf kritische Ressourcen zugegriffen werden kann.
-
Überprüfen Sie Backups. Klären Sie, was kopiert wird, wie oft, wo es gespeichert wird, wer Zugang hat und ob Daten ohne das Hauptnetzwerk wiederhergestellt werden können. Kopien müssen vor Löschung und Verschlüsselung geschützt sein.
-
Analysieren Sie Protokolle und Erkennung. Stellen Sie sicher, dass Anmeldungen, Berechtigungsaufstiege, massenhafte Dateiänderungen, Deaktivierungen von Sicherheitsmaßnahmen, Ausführungen verdächtiger Skripte und anomale Aktivitäten von Administratoren protokolliert werden.
-
Bewerten Sie die Auswirkungen eines Angriffs. Bestimmen Sie für jedes Szenario mögliche Ausfallzeiten, Datenverluste, Vertragsverletzungen, rechtliche Konsequenzen, reputationsschäden und Wiederherstellungskosten.
-
Setzen Sie Prioritäten. Schließen Sie zuerst Risiken, bei denen eine hohe Wahrscheinlichkeit mit hohem Schaden einhergeht. Beispielsweise erfordern externe VPNs ohne MFA oder Backups, die aus der Domäne zugänglich sind, normalerweise sofortige Aufmerksamkeit.
-
Führen Sie Übungen durch. Simulieren Sie einen Vorfall: Wer trifft Entscheidungen, wer trennt Netzwerksegmente, wer kommuniziert mit der Geschäftsleitung, wer überprüft Kopien, wer interagiert mit Juristen und externen Experten.
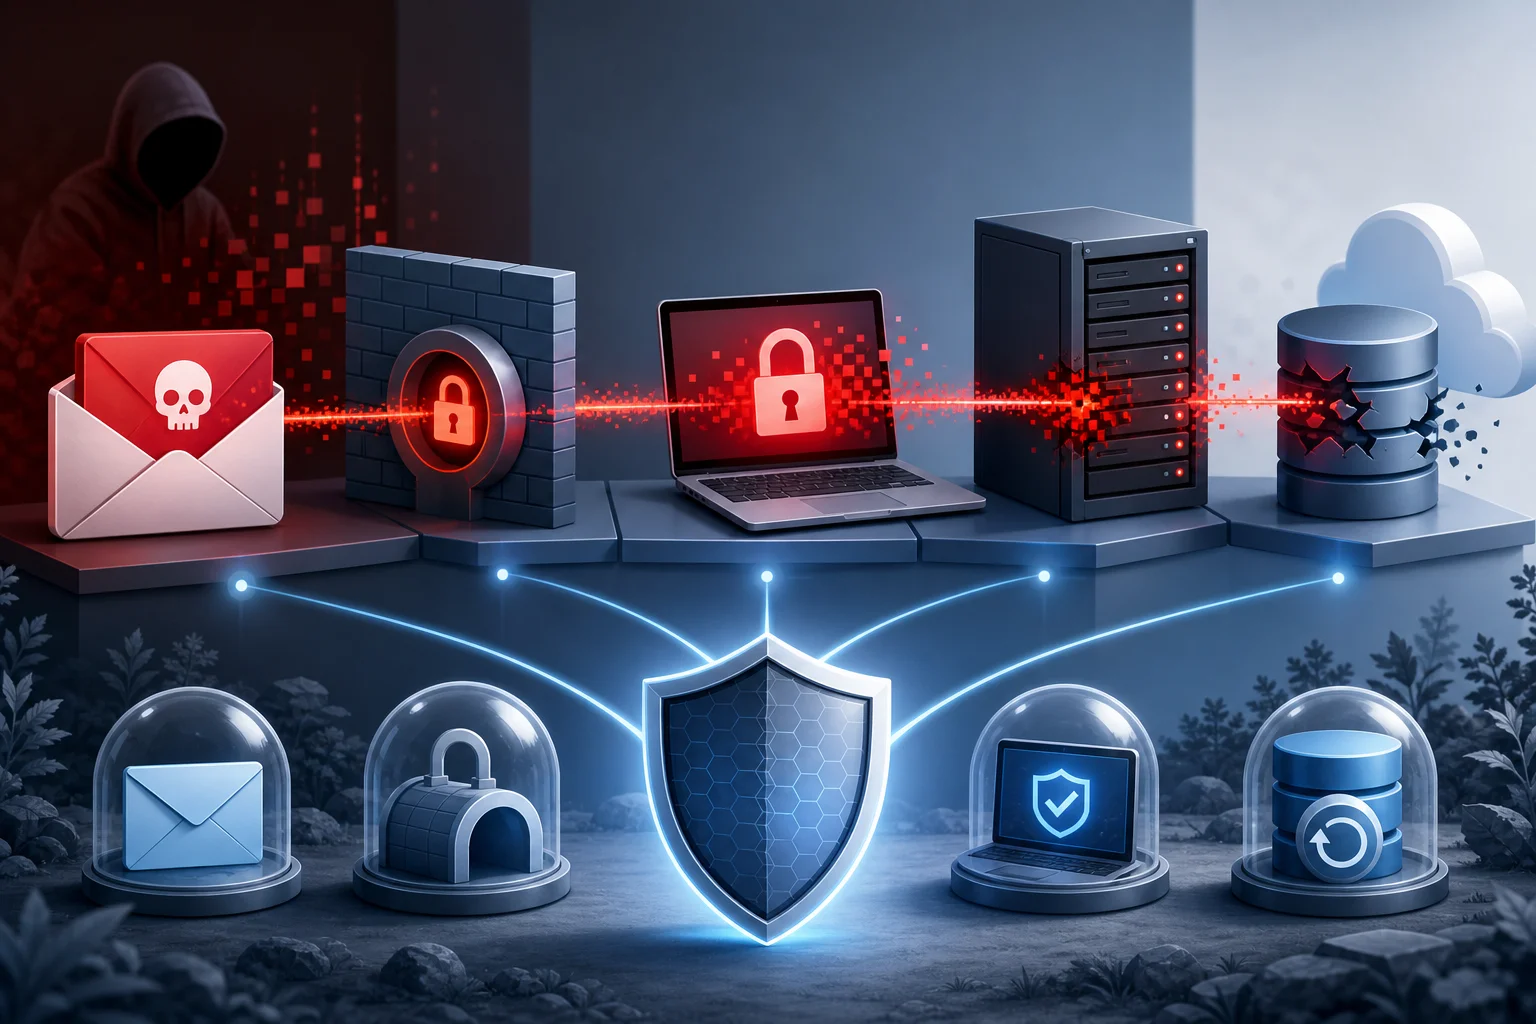
Risiko-Matrix für Bedrohungen durch ransomware
Die Matrix hilft dabei, Szenarien zu vergleichen und Schutzmaßnahmen auszuwählen. Sie ersetzt keine technische Analyse, macht die Risiken jedoch verständlich für das Management.
| Bedrohungsszenario | Wahrscheinlichkeit | Potenzieller Schaden | Priorisierte Maßnahmen |
|---|---|---|---|
| Phishing mit Passwortdiebstahl | Hoch | Mittel oder hoch | MFA, E-Mail-Filter, Schulung, Zugriffsüberwachung |
| Hacking von VPN ohne Updates | Mittel oder hoch | Hoch | Patches, MFA, Zugangsbeschränkung, Konfigurationsaudit |
| Verschlüsselung eines Dateiservers | Mittel | Hoch | EDR, Segmentierung, Berechtigungsüberprüfung, unveränderliche Kopien |
| Kompromittierung eines Domänenadministrators | Mittel | Kritisch | PAM, Trennung von Administratorkonten, AD-Überwachung, Prinzip der minimalen Privilegien |
| Löschung von Backups | Mittel | Kritisch | Isolierte und unveränderliche Kopien, separate Konten, Wiederherstellungstests |
| Angriff über einen Dienstleister | Niedrig oder mittel | Hoch | Zugangsbeschränkung, Protokollierung, temporäre Zugriffsrechte, vertragliche Sicherheitsanforderungen |
| Diebstahl persönlicher Daten vor der Verschlüsselung | Mittel | Hoch | DLP, Datenklassifizierung, Verschlüsselung von Speichern, Exportkontrolle |
Nach dem Ausfüllen der Matrix sollte ein Risikoverantwortlicher und eine Frist für die Behebung hinzugefügt werden. Ohne verantwortliche Personen wird selbst eine gute Analyse zu einer Liste von Wünschen.
Indikatoren für Kompromittierungen und frühe Anzeichen eines Angriffs
Ransomware taucht normalerweise in der letzten Phase auf. Davor können Angreifer Tage oder Wochen damit verbringen, das Netzwerk zu erkunden, Privilegien zu erhöhen und die Ausführung vorzubereiten. Daher verringert die frühe Entdeckung erheblich den Schaden.
Technische Indikatoren
Zu den Anzeichen einer möglichen Angriffsvorbereitung gehören:
- Zugriffe aus ungewöhnlichen Ländern, Netzwerken oder zu unüblichen Zeiten;
- viele fehlgeschlagene Anmeldeversuche bei VPN, RDP oder E-Mail;
- Erstellung neuer Administrationskonten;
- Deaktivierung von Antivirus, EDR, Protokollierung oder Backup;
- Ausführung von PowerShell, PsExec, WMI oder anderen Verwaltungstools von nicht typischen Arbeitsstationen;
- massenhaftes Scannen von Netzwerken und Auflisten von Domänenressourcen;
- plötzlicher Anstieg von Lese- und Schreibvorgängen auf Dateiservern;
- das Auftauchen von Archiven mit großen Datenmengen vor der externen Übertragung;
- Verbindungen zu verdächtigen Domänen oder Command-and-Control-Servern;
- Änderung der Sicherheitsrichtlinien in Active Directory.
Nicht jeder Punkt bedeutet ransomware. Aber die Kombination mehrerer Anzeichen erfordert eine Untersuchung. Besonders gefährlich sind Ereignisse, die mit der Abschaltung von Schutzmaßnahmen und dem Zugriff auf Backups verbunden sind.
Organisatorische Anzeichen
Es gibt auch weniger technische Signale. Zum Beispiel beschweren sich Mitarbeiter über langsame Dateizugriffe, unerwartete Blockierungen von Dokumenten, MFA-Anfragen, die sie nicht initiiert haben, oder seltsame E-Mails von internen Adressen. Ein Dienstleister könnte eine dringende Erweiterung des Zugangs anfordern. Ein Administrator könnte unbekannte geplante Aufgaben bemerken.
Damit diese Anzeichen nicht verloren gehen, ist ein einfaches Verfahren zur Meldung von Vorfällen erforderlich. Die Mitarbeiter sollten wissen, wohin sie schreiben oder anrufen können, wenn sie verdächtige Aktivitäten bemerken. Die Reaktion sollte schnell und ohne Beschuldigungen sein.
Schutzmaßnahmen gegen ransomware
Der Schutz vor ransomware wird schichtweise aufgebaut. Man kann sich nicht nur auf Antivirus, nur auf Backups oder nur auf Schulungen verlassen. Wenn ein Barrier nicht funktioniert, sollte die nächste den Angriff verlangsamen und Zeit für die Reaktion geben.
Prävention des primären Zugriffs
Beginnen Sie mit dem externen Perimeter und der E-Mail. Entfernen Sie überflüssige offene Dienste, aktivieren Sie MFA für VPN, E-Mail, Administration Panels und Cloud-Anwendungen. Konfigurieren Sie DMARC, DKIM und SPF, um das Risiko von Domainfälschungen zu verringern. Aktualisieren Sie VPN, Gateways, Webserver und Systeme für den Remote-Zugriff.
Für Arbeitsstationen sind der Verbot von Makros aus dem Internet, die Kontrolle des Starts von Skripten, die Einschränkung von lokalen Administratoren und das Management von Anwendungen nützlich. Je weniger Möglichkeiten Malware hat, um zu starten, desto geringer ist das Risiko der Verbreitung.
Netzwerksegmentierung und Begrenzung von Rechten
Wenn ein Benutzer-PC direkt auf kritische Server zugreifen kann, verbreitet sich der Angriff schneller. Segmentierung trennt Arbeitsstationen, Server, Backup-Systeme, industrielle Netzwerke, Gastnetzwerke und Verwaltungszonen.
Das Prinzip der minimalen Privilegien verringert die Folgen einer Kompromittierung. Ein Benutzer sollte nicht mehr Rechte haben, als für die Arbeit erforderlich. Administrative Rechte sollten besser über separate Konten, vorübergehend und mit Protokollierung vergeben werden. Dienstkonten sollten komplexe Passwörter, eingeschränkte Rechte und ein Verbot interaktiver Anmeldungen haben, es sei denn, diese sind erforderlich.
Backup und Wiederherstellung
Backups sind die letzte Schutzlinie, aber nur, wenn sie tatsächlich wiederhergestellt werden können. Es reicht nicht aus, in der Konsole einen erfolgreichen Status eines Auftrags zu sehen. Es müssen regelmäßig Wiederherstellungstests durchgeführt werden.
Zu den Praktiken zum Schutz von Kopien gehören:
- Aufbewahrung von Kopien in einer separaten Sicherheitszone;
- unveränderliche Kopien, die bis zum Ablaufdatum nicht gelöscht oder geändert werden können;
- separate Konten für das Backup-System;
- kein permanenter Domänenadmin-Zugriff auf das Speichersystem;
- Offline- oder Cloud-Kopien mit strengen Zugriffsrichtlinien;
- dokumentierte RPO und RTO für kritische Systeme;
- regelmäßige Tests der Wiederherstellung von Anwendungen, nicht nur einzelner Dateien.
RPO zeigt, wie viel Daten das Unternehmen zeitlich bereit ist, zu verlieren. RTO zeigt, in welcher Zeit die Arbeit wiederhergestellt werden muss. Diese Parameter sollten mit dem Management abgestimmt werden, nicht nur mit IT.
Erkennung und Reaktion
EDR, SIEM, NDR und Protokolle von Cloud-Services helfen, verdächtige Aktivitäten zu erkennen. Aber die Tools müssen konfiguriert werden. Es ist wichtig, Ereignisse von Domänencontrollern, Servern, Arbeitsstationen, VPNs, E-Mails, Backup-Systemen und kritischen Anwendungen zu sammeln.
Nützliche Erkennungsregeln:
- massenhaftes Umbenennen oder Ändern von Dateien;
- Ausführung von verdächtigen PowerShell-Befehlen;
- Deaktivierung von Schutzagenten;
- ungewöhnliche Anmeldungen von Administratoren;
- Zugriff auf eine große Anzahl von Netzwerkressourcen in kurzer Zeit;
- große Datenmengen abladen;
- Änderung der Domainrichtlinien;
- Versuche, Schattenkopien oder Backup-Jobs zu löschen.
Um jedoch Technologie den Prozess nicht zu ersetzen. Im Voraus sollte festgelegt werden, wer Benachrichtigungen erhält, wie schnell diese überprüft werden und wann der Vorfall eskaliert wird.
Reaktionsplan für einen ransomware-Angriff
Wenn die Verschlüsselung bereits begonnen hat, wird die Zeit zur Hauptressource. Ein kurzer und klarer Plan muss verfügbar sein, der unter Druck durchgeführt werden kann.
-
Protokollieren Sie die Anzeichen des Vorfalls. Notieren Sie die Zeit, betroffene Systeme, Bildschirmanzeigen, Dateinamen, verdächtige Konten und letzte Aktionen. Löschen Sie keine Artefakte ohne Notwendigkeit.
-
Isolieren Sie die infizierten Geräte. Trennen Sie sie vom Netzwerk oder setzen Sie sie in Quarantäne. Schalten Sie nicht einfach alles ohne Einschätzung ab, da der Arbeitsspeicher und die Protokolle für die Untersuchung wichtig sein können.
-
Begrenzen Sie die Verbreitung. Deaktivieren Sie vorübergehend gemeinsame Ordner, sperren Sie verdächtige Konten, stoppen Sie kompromittierte VPN-Sitzungen, verbieten Sie den Zugriff zwischen Segmenten, wenn dies im Plan vorgesehen ist.
-
Schützen Sie Backups. Überprüfen Sie, ob keine Kopien gelöscht oder verschlüsselt werden. Deaktivieren Sie den Zugriff auf Speicher, wenn ein Risiko von Kompromittierungen besteht. Beginnen Sie die Wiederherstellung nicht in einer infizierten Umgebung.
-
Erstellen Sie ein Incident-Management-Team. Schließen Sie IT, Sicherheit, Juristen, Management, Kommunikation und Inhaber von Geschäftsprozessen ein. Bestimmen Sie einen Koordinator.
-
Durchführen Untersuchung. Bestimmen Sie den Einstiegspunkt, das Ausmaß der Kompromittierung, betroffene Konten, etwaige Datenlecks und den Zugriff der Angreifer.
-
Stellen Sie eine saubere Umgebung wieder her. Schließen Sie zunächst den Zugangspunkt und ändern Sie die Anmeldedaten. Stellen Sie dann Systeme aus geprüften Kopien wieder her. Bei Bedarf erstellen Sie eine separate Umgebung.
-
Dokumentieren Sie die Entscheidungen. Protokollieren Sie die Maßnahmen, Zeiten, verantwortlichen Personen und Grundlagen. Dies ist wichtig für die nachfolgende Analyse, Versicherungsfragen, juristische Verfahren und zur Verbesserung des Schutzes.
Zögern Sie nicht, das Lösegeld zu zahlen. Die Zahlung garantiert keine Wiederherstellung, schließt nicht die Veröffentlichung von Daten aus und kann zu einem weiteren Angriff führen. Die Entscheidung sollte nur nach Rücksprache mit Juristen, Reaktionsexperten und, falls erforderlich, mit den zuständigen Behörden getroffen werden.
Besonderheiten der Analyse für kleine und mittlere Unternehmen
Kleine Unternehmen betrachten sich oft als uninteressant für Angreifer. Das ist eine gefährliche Fehleinschätzung. Betreiber von ransomware nutzen automatisierte Suchen nach verwundbaren Systemen und verkaufen den Zugang an andere Gruppen. Die Größe des Unternehmens ist nicht immer entscheidend. Vielmehr zählt, wie leicht der Zugang erlangt werden kann und Geld zu verdienen ist.
Für kleine Unternehmen sind einfache Maßnahmen mit hoher Wirkung priorisiert:
- MFA für E-Mail, VPN und Administratoren;
- zuverlässige Backups mit Wiederherstellungstests;
- Updates für Arbeitsstationen und Server;
- Deaktivierung offener RDPs aus dem Internet;
- Antivirus oder EDR mit zentraler Verwaltung;
- separate Konten für die Administration;
- einfacher Reaktionsplan auf einer Seite;
- Schulungen für Mitarbeiter zur Phishing-Erkennung.
Mittlere Unternehmen sollten SIEM oder Managed Monitoring, Netzwerksegmentierung, regelmäßige Schwachstellenscans, Active Directory-Audits und Übungen zur Wiederherstellung hinzufügen. Wenn das interne Team nicht ausreicht, können MSSP oder Incident-Response-Experten hinzugezogen werden.
Fehler, die den Schaden verstärken
Selbst mit Schutzwerkzeugen machen Organisationen häufig wiederkehrende Fehler.
Der erste Fehler besteht darin, Backups in derselben Domäne und mit denselben Rechten wie die Hauptserver zu speichern. Wenn ein Angreifer Administratorrechte erlangt, können sowohl die Originale als auch die Kopien gelöscht werden.
Der zweite Fehler ist, die Wiederherstellung nicht zu überprüfen. Ein Backup, das niemand wiederhergestellt hat, ist eine Annahme, kein Garant.
Der dritte Fehler ist der Einsatz gemeinsamer Administrationskonten. In diesem Fall ist es schwierig nachzuvollziehen, wer was getan hat, und die Kompromittierung eines Passworts öffnet zu viele Möglichkeiten.
Der vierte Fehler ist zu glauben, dass die Cloud automatisch vor ransomware schützt. Cloud-Services benötigen ebenfalls MFA, Rechtekontrolle, Protokollierung, Backups und die Einrichtung von Speicherregeln.
Der fünfte Fehler ist, chaotisch zu reagieren. In den ersten Stunden eines Vorfalls können Teams sich gegenseitig behindern: Jemand startet Server neu, jemand löscht Dateien, jemand stellt Daten in ein infiziertes Netzwerk wieder her. Ein Reaktionsplan verringert das Chaos.
Wie man die Bereitschaft für einen Angriff prüft
Die Bereitschaft für einen Angriff sollte regelmäßig überprüft werden. Optimalerweise führen Sie einmal pro Quartal eine kurze Selbstbewertung durch und einen umfassenderen Audit mindestens einmal im Jahr oder nach wesentlichen Änderungen in der Infrastruktur.
Verwenden Sie Kontrollfragen:
- Gibt es eine aktuelle Karte kritischer Systeme und Dateninhaber?
- Ist MFA für alle externen und privilegierten Zugriffe aktiviert?
- Gibt es öffentliche RDPs, Verwaltungs-Panels oder veraltete VPNs?
- Wurden die Backups in den letzten Monaten auf Wiederherstellung überprüft?
- Sind die Kopien vor Löschung und Verschlüsselung geschützt?
- Sind die Rechte lokaler und domänentariffierter Administratoren beschränkt?
- Werden Protokolle von den Schlüsselsystemen gesammelt?
- Gibt es Benachrichtigungen über massenhafte Dateiänderungen und Deaktivierungen des Schutzes?
- Wissen die Mitarbeiter, wohin sie bei verdächtigen E-Mails berichten sollen?
- Wurden Übungen zur ransomware-Szenario durchgeführt?
Wenn mehrere Fragen verneint beantwortet werden, ist das kein Grund zur Panik. Es ist die Grundlage für einen Verbesserungsplan. Beginnen Sie mit Risiken, die dem Angreifer einen schnellen Zugang zu kritischen Vermögenswerten ermöglichen.
FAQ: häufige Fragen zur Analyse der Bedrohungen durch ransomware
Was ist die Analyse der Bedrohungen durch ransomware in einfachen Worten?
Es ist die Bewertung, wie ransomware in eine Organisation gelangen kann, welche Systeme betroffen sein können, welcher Schaden entstehen kann und welche Maßnahmen implementiert werden müssen, um die Wahrscheinlichkeit eines Angriffs zu verringern und die Wiederherstellung zu beschleunigen.
Was unterscheidet ransomware von einem gewöhnlichen Virus?
Ein gewöhnlicher Virus kann verschiedene böswillige Aktionen durchführen. Ransomware macht Daten speziell unzugänglich und verlangt ein Lösegeld. Moderne Gruppen stehlen auch oft Daten vor der Verschlüsselung.
Sollte man das Lösegeld bei einem ransomware-Angriff zahlen?
Die Zahlung garantiert keine Entschlüsselung und beseitigt nicht die Ursache des Hacks. Vor jeglichen Entscheidungen sollte der Vorfall isoliert, das Ausmaß eingeschätzt, die Backups geprüft und Rücksprache mit Juristen sowie Reaktionsexperten gehalten werden.
Welche Systeme sollten vorrangig geschützt werden?
Zuerst sollten E-Mails, VPNs, Administrator-Konten, Domänencontroller, Dateiserver, Backup-Systeme, Datenbanken und Anwendungen geschützt werden, von denen kritische Geschäftsprozesse abhängen.
Wie oft sollte die Wiederherstellung von Backups getestet werden?
Die Häufigkeit hängt von der Kritikalität der Systeme ab. Für zentrale Dienste sollten Tests regelmäßig und nach Änderungen in der Infrastruktur durchgeführt werden. Es ist wichtig, nicht nur Dateien, sondern auch ein volles Hochfahren von Anwendungen zu prüfen.
Hilft Antivirus, sich komplett vor ransomware zu schützen?
Antivirus verringert das Risiko, bietet jedoch keinen vollständigen Schutz. Es werden MFA, Updates, Segmentierung, Rechtekontrolle, Monitoring, Backups und ein vorbereiteter Reaktionsplan benötigt.
Fazit
Die Analyse der Bedrohungen durch ransomware sollte praktisch, mit dem Geschäft verbunden und regelmäßig aktualisiert sein. Beginnen Sie mit kritischen Prozessen, überprüfen Sie Einstiegspunkte, implementieren Sie MFA, sichern Sie Backups, begrenzen Sie Privilegien und bereiten Sie einen Reaktionsplan vor. Führen Sie dann Übungen durch und beheben Sie die gefährlichsten Lücken. Je früher die Organisation Schwachstellen erkennt, desto höher sind die Chancen, einen Angriff vor der Verschlüsselung zu stoppen und den Betrieb ohne ernsthaften Schaden wiederherzustellen.