خوارزميات عمل الفيروسات المشفرة: كيف تهاجم وكيف تحمي نفسك
من المهم فهم خوارزميات عمل الفيروسات المشفرة ليس لتكرار الهجوم، ولكن للتعرف على التهديد في الوقت المناسب، وتقليل الأضرار، وبناء الدفاعات. تقوم الفيروسات المشفرة (ransomware) بإغلاق الوصول إلى البيانات، وتشفير الملفات، وطلب فدية. في هذه المقالة، سنستعرض دورة حياتها، ومبادئ التشفير، وعلامات العدوى الشائعة، وتدابير الوقاية، والإجراءات المتبعة في حالة حدوث هجوم.
ما هي الفيروسات المشفرة
الفيروس المشفر هو برنامج ضار يحد من الوصول إلى البيانات أو النظام ويربط الاستعادة بمطالبة دفع فدية. غالبًا ما يعد الجناة بإصدار مفتاح فك التشفير بعد الدفع. ولكن في الممارسة العملية، لا يوجد ضمان: فقد لا يصل المفتاح، أو قد يكون غير فعال، أو يستعيد فقط جزءًا من الملفات.
مصطلح ransomware أوسع من الكلمة العامة فيروس. ليست كل تلك البرامج فيروسًا كلاسيكيًا، لأن العديد من الأنواع لا تنتشر ذاتيًا. يمكن أن تكون خيول طروادة، أو محملات، أو ديدان، أو جزءًا من هجوم معقد متعدد المراحل. ومع ذلك، ترسخ تعبير فيروس مشفر في الحديث اليومي ليشير إلى أي برنامج ضار يقوم بتشفير البيانات بغرض الابتزاز.
نادراً ما تقتصر الهجمات الحديثة على ملف تنفيذ واحد. عادةً ما تكون سلسلة من الإجراءات: الاختراق الأولي، الثبات، الاستطلاع، رفع الامتيازات، تعطيل آليات الحماية، التشفير، والضغط على الضحية. غالبًا ما تُضاف سرقة البيانات إلى تشفير الفيروسات في البيئات المؤسسية. يُعرف هذا بالابتزاز المزدوج: يهدد المجرمون ليس فقط بفقدان الملفات، ولكن أيضًا بنشر المعلومات السرية.
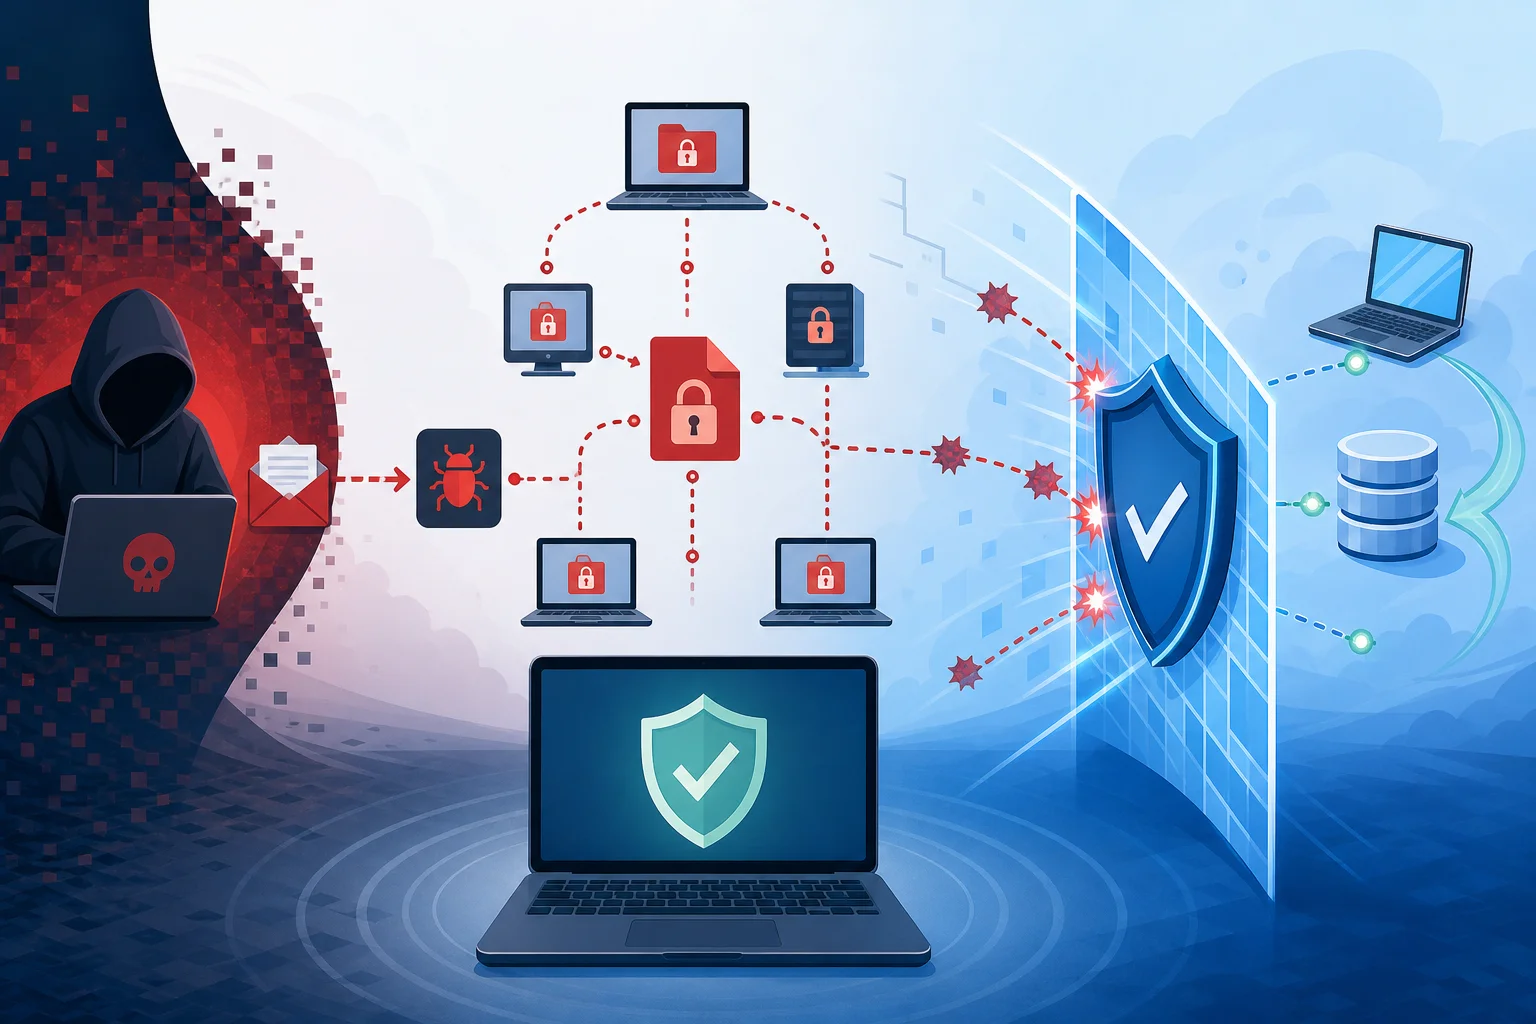
دورة حياة الهجوم العامة
يمكن تمثيل خوارزمية عمل الفيروس المشفر كسلسلة من المراحل. تختلف النماذج الحقيقية، لكن المنطق غالبًا ما يكون مشابهًا. يساعد فهم هذه السلسلة في رؤية النقاط التي يمكن للإجراءات الدفاعية أن توقف الهجوم في أي منها.
1. الاختراق الأولي
تبدأ العدوى من نقطة الدخول. تشمل السيناريوهات الشائعة رسائل بريد تصيد، مرفقات ضارة، روابط لمواقع مقلدة، حسابات مخترقة، ثغرات في الخدمات العامة، وصول بعيد غير آمن، ومثبتات مصابة. أحيانًا يستخدم الجناة كلمات مرور مسروقة بالفعل، لذلك قد لا يلاحظ المستخدم الملف الضار الواضح.
في هذه المرحلة، الهدف الرئيسي للمهاجم هو بدء المكون الأولي. قد يكون محملًا صغيرًا يتحقق من البيئة ويتلقى التعليمات التالية. يسهل هذا النهج عملية الاكتشاف، لأن البرنامج الأولي يبدو أقل خطرًا من الوحدة النهائية للتشفير.
2. فحص البيئة
بعد التشغيل، غالبًا ما يتحقق البرنامج الضار من مكانه. قد يقيم لغة النظام، البيئة النطاقية، وجود وسائل الحماية، البيئة الافتراضية، حقوق المستخدم الحالي، وإمكانية الوصول إلى الموارد الشبكية. أحيانًا ينهي الفيروسات المشفرة عمله إذا اكتشف علامات مختبر بحثي أو صندوق رملي.
بالنسبة للدفاع، هذه المعلومات مهمة لسببين. أولاً، يمكن أن تظهر الأنشطة الضارة ليس على الفور. ثانيًا، يجب أن يأخذ التحليل السلوكي في الاعتبار ليس فقط حقيقة التشفير، ولكن أيضًا الأنشطة التحضيرية: فحص الملفات، الوصول إلى الأدلة النظامية، ومحاولات تعطيل خدمات النسخ الاحتياطي.
3. الثبات والانتشار
ليس كل فيروس مشفر يثبت نفسه في النظام. الهجمات السريعة يمكن أن تنتقل مباشرة إلى التشفير. لكن في الحملات الأكثر تعقيدًا، يسعى المجرمون للحصول على وصول مستدام. يبحثون عن أجهزة كمبيوتر أخرى، خوادم ملفات، تخزين سحابي، وحسابات مسؤول.
في المؤسسات، يعتبر الانتقال الجانبي خطيرًا للغاية. إذا كانت إحدى الحسابات تتمتع بصلاحيات واسعة جدًا، يمكن أن تنتقل الهجمة بسرعة من محطة العمل إلى الخوادم. لذلك، يقلل مبدأ الحد الأدنى من الامتيازات وتقسيم الشبكة من حجم الضرر.
4. التحضير للتشفير
قبل التشفير، عادةً ما يتم تنظيم قائمة بالأهداف من قبل البرنامج الضار. يبحث عن مستندات، جداول بيانات، قواعد بيانات، أرشيفات، صور، مشاريع، ملفات المصدر، وغيرها من البيانات القيمة. بينما يمكن أن يتم تجاهل الملفات النظامية عمدًا لضمان استمرارية تشغيل الكمبيوتر ورؤية المستخدم لمطالبة الدفع.
ثم قد يحاول الفيروس المشفر تعطيل العمليات الحماية، وحذف النسخ الاحتياطية، وتعطيل وكالات النسخ الاحتياطي، وإيقاف التطبيقات التي تحتفظ بالملفات مفتوحة. تعتبر هذه الأنشطة إحدے العلامات الفارقة للهجوم.
5. تشفير البيانات
الخطوة الرئيسية هي تحويل الملفات بكثافة إلى شكل غير قابل للقراءة. لتسريع العملية، يتم عادةً استخدام التشفير المتماثل. لحماية المفاتيح، يتم استخدام التشفير غير المتماثل. يُسمى هذا النهج هجينًا: يتم تشفير الملفات بسرعة، بينما يتم حماية المفاتيح لفك التشفير بواسطة المفتاح العمومي للجاني.
قد تتلقى الملفات امتدادًا جديدًا. تظهر ملاحظات في الأدلة مع التعليمات. أحيانًا تترك البرنامج هوية الضحية، وعنوانًا للاتصال، ومهلة لتزداد فيها الفدية. تعد هذه العناصر ضرورية ليس للاسترجاع، ولكن للضغط النفسي وإدارة المدفوعات.
6. الابتزاز والضغط
بعد التشفير، يتم عرض رسالة على الضحية. عادةً ما تصف الرسالة شروط الدفع، ووسائل الاتصال، والتهديدات. في الهجمات على الشركات، قد يذكر المجرمون المستندات المسروقة أو يهددون بإخطار العملاء والشركاء.
من المهم أن نتذكر: دفع الفدية لا يضمن الاسترداد. بالإضافة إلى ذلك، فإنه يدعم الاقتصاد الإجرامي وقد يخلق مخاطر قانونية إذا كانت الأموال تذهب إلى مجموعات مرتبطة بالعقوبات. يجب أن يتم اتخاذ قرار بشأن المفاوضات بمشاركة الإدارة والمحامين والمتخصصين في الأمان، وعند الحاجة، سلطات إنفاذ القانون.
كيف يتم التشفير في البرامج الخبيثة
التشفير بحد ذاته ليس ضارًا. إنه آلية أساسية لحماية البيانات في الأنظمة المصرفية، والرسائل، وVPN، والسحابة، ومخازن الشركات. تظهر الخطر عندما يتم استخدام التشفير ضد مالك البيانات.
التشفير المتماثل
التشفير المتماثل يستخدم نفس المفتاح السري للتشفير وفك التشفير. يعمل بسرعة مع كميات كبيرة من البيانات. لذلك، غالبًا ما تستخدم البرمجيات الضارة خوارزميات بمستوى AES أو ChaCha20 أو نظيراتها. يعتمد التنفيذ المحدد على عائلة البرنامج الضار.
من منظور الحماية، الاستنتاج الرئيسي بسيط: إذا كان المفتاح مصنوعًا بشكل موثوق ولم يتم حفظه في مكان ممكن الوصول إليه، فإن فك تشفير الملفات بدون المفتاح يكون شبه مستحيل. ولذلك، فإن الأمل فقط في محاولة العثور على المفتاح عادةً ما يكون غير واقعي. تحدث الاستثناءات إذا ارتكب مؤلفو البرامج الضارة خطأ في التنفيذ.
التشفير غير المتماثل
التشفير غير المتماثل يستخدم زوجًا من المفاتيح: مفتاح عمومي ومفتاح خاص. يمكن تضمين المفتاح العمومي في البرنامج الضار. يتم تشفير مفتاح عشوائي متماثل باستخدام ذلك المفتاح، والذي تم من خلاله تشفير الملفات. يبقى المفتاح الخاص مع الجناة.
يشرح هذا النهج لماذا لا تعيد إزالة البرنامج الضار بعد التشفير البيانات. الملفات أصبحت مهيأة بالفعل، والمفتاح المطلوب للاستعادة غير متاح. لذلك، النسخ الاحتياطية والاكتشاف المبكر أكثر أهمية من محاولة إصلاح العواقب يدويًا.
أخطاء التنفيذ ومفككات التشفير
أحيانًا يجد الباحثون أخطاء في الفيروسات المشفرة: مولد أرقام عشوائية ضعيف، إعادة استخدام المفاتيح، تخزين المفتاح على القرص، وضع غير ناجح للتشفير أو ثغرة في بروتوكول الاتصال. في مثل هذه الحالات، يمكن أن تظهر مفككات تشفير مجانية.
ومع ذلك، لا يمكن الاعتماد على ذلك. قبل الاسترداد، من الضروري التحقق من الموارد ذات السمعة الحسنة وقواعد بيانات مفككات التشفير من الشركات المعروفة ومبادرات مكافحة ransomware. يجب تجنب تنزيل مفككات التشفير المشبوهة من مصادر عشوائية: فقد تكون ضارة بحد ذاتها.
ما البيانات التي يختارها الفيروس المشفر أولاً
عادةً ما تبحث البرامج الضارة عن البيانات التي قد تسبب أكبر ضرر عند فقدانها. تحظى البيانات الشخصية وملفات العمل بأولية:
- المستندات المكتبية، والجداول، والعروض التقديمية؛
- قواعد البيانات وملفات أنظمة المحاسبة؛
- الأرشيفات والنسخ الاحتياطية إذا كانت متاحة من البيئة المصابة؛
- الصور، ومقاطع الفيديو، والرسومات، والنماذج، وملفات المشاريع؛
- شفرة المصدر، والتكوينات، والأدلة العملية الرئيسية؛
- المجلدات الشبكية، والأقراص المتصلة، والمجلدات السحابية المتزامنة.
يمكن أن يتم تجاهل الأدلة النظامية. هذه ليست علامة ضعف في البرنامج الضار. بالعكس، من المفيد للجناة أن يظل النظام قابلاً للاستخدام إلى حد ما لعرض تعليمات الدفع.
علامات العدوى الشائعة
كلما تم الكشف عن الهجوم مبكرًا، زادت فرصة إيقافه قبل التشفير الكامل. يمكن أن تكون العلامات تقنية أو مستخدم.
قد يلاحظ المستخدم أن الملفات توقفت فجأة عن الفتح، ظهرت امتدادات غير معروفة، توجد تعليمات نصية متكررة في المجلدات، أصبح الكمبيوتر بطيئًا بشكل ملحوظ، وتظهر التطبيقات أخطاء في الوصول إلى البيانات. أحيانًا يتغير خلفية سطح المكتب أو يظهر نافذة تطلب سوق الفدية.
يرى المدراء المزيد. قد تتضمن السجلات ووسائل المراقبة عمليات تسجيل وإعادة تسمية جماعية مشبوهة، نشاطًا غير عادي لحساب واحد، الوصول إلى عدد كبير من المجلدات الشبكية، محاولات لتعطيل خدمات الحماية، حذف اللقطات الاحتياطية، بدء عمليات غير معروفة من الأدلة المؤقتة، وزيادة كبيرة في أخطاء الوصول إلى الملفات.
من المهم التفاعل ليس فقط مع الرسالة النهائية عن الفدية. إذا سجل النظام الأمني أنشطة تحضيرية، يجب اعتبار ذلك حادثًا محتملًا حرجًا.
مقارنة مراحل الهجوم وإجراءات الحماية
لا توجد تدابير توفر حماية كاملة. تبنى الاستراتيجية الفعالة بخطوط متعددة. توضح الجدول ما هي الإجراءات الدفاعية التي تتوافق مع مراحل الهجوم.
| مرحلة الهجوم | ماذا يفعل الفيروس المشفر | ما يساعد على الحماية |
|---|---|---|
| الدخول الأولي | يحاول التشغيل عبر بريد إلكتروني أو رابط أو ثغرة أو وصول مسروق | تدريب المستخدمين، تصفية البريد، MFA، التحديثات، حماية الوصول عن بُعد |
| الاستطلاع | يدرس النظام والحقوق والشبكة | مراقبة السلوك، تحديد الحقوق، تقسيم الشبكة |
| التحضير | يبحث عن الملفات القيمة والنسخ الاحتياطية | تخزين النسخ الاحتياطية بشكل منفصل، التحكم في الوصول، تكوين السجلات |
| تعطيل الحماية | يحاول إيقاف الخدمات وحذف النسخ | EDR، منع التغييرات غير المصرح بها، حسابات إدارة منفصلة |
| التشفير | يعدل الملفات بكثافة | اكتشاف سلوكي، حجز الأجهزة بسرعة، قيود على الكتابة |
| الابتزاز | يُظهر التعليمات ويهدد بالنشر | خطة استجابة، دعم قانوني، خطة تواصل، الاستعادة من النسخ |
خطة عمل خطوة بخطوة عند اكتشاف الفيروس المشفر
إذا كان هناك شبه في وجود ransomware، فإن السرعة مهمة. لكن الإجراءات العشوائية قد تؤدي إلى تفاقم الموقف. إليك ترتيب آمن للتفاعل للمستخدم أو المدير.
- قم بفصل الجهاز عن الشبكة. فصل كابل Ethernet وإيقاف Wi-Fi. قد يوقف ذلك الوصول إلى المجلدات الشبكية وينشر العدوى.
- لا تحذف الملفات والملاحظات الخاصة بالفدية. قد تحتاج إليها للتحليل، وتحديد عائلة البرمجيات الضارة، والاتصال بالمتخصصين.
- لا تعيد تشغيل النظام بلا ضرورة. في بعض الحالات، قد تؤدي إعادة التشغيل إلى تدمير الآثار أو بدء إجراءات إضافية.
- أبلغ المسؤولين عن تكنولوجيا المعلومات والأمان. يجب أن يتم الاتصال فورًا بفريق الاستجابة، والإدارة، ومالكي الأنظمة في الشركة.
- قم بتوثيق علامات الحادث. احتفظ بوقت الاكتشاف، وأسماء الملفات التي تم تغييرها، ونص الطلب، والأجهزة والحسابات المتأثرة.
- عزل الأنظمة المرتبطة. تحقق من المجلدات الشبكية، والخوادم، ومخازن النسخ الاحتياطية، والأجهزة الأخرى ذات نفس بيانات الاعتماد.
- حدد النطاق. يجب فهم ما إذا كان التشفير محليًا أو يؤثر على البنية التحتية. بدون ذلك، قد يتأخر الاسترداد.
- تحقق من وجود نسخ احتياطية. تأكد من أن النسخ ليست مصابة أو مشفرة. يجب استعادتها فقط في بيئة نظيفة.
- حدد نوع ransomware. استخدم الموارد الموثوقة وطلب المساعدة من المتخصصين. سيساعدك ذلك في تحديد ما إذا كان هناك مفكك للتشفير.
- استأنف العمل حسب الخطة. أولاً قم بإزالة نقطة الدخول، ثم أعد تثبيت الأنظمة أو نظفها، وغيّر كلمات المرور، وفقط بعد ذلك ارجع البيانات.
كيف تحمي نفسك من الفيروسات المشفرة
تقوم الحماية من الفيروسات المشفرة على الوقاية، الاكتشاف، والاسترداد. إذا لم يعمل طبقة واحدة، يجب أن تقلل الطبقة التالية الأضرار.
النسخ الاحتياطي وفقًا لقواعد 3-2-1
تعتبر النسخ الاحتياطية الموثوقة الطريقة الرئيسية للتخلص من الاعتماد على الفدية. القاعدة العملية 3-2-1 تعني: يجب أن تكون لديك 3 نسخ على الأقل من البيانات، وخزنتها على نوعين مختلفين من أجهزة التخزين، واحتفظ بنسخة واحدة بعيدًا عن البيئة الرئيسية. بالنسبة للشركات الحديثة، من المهم إضافة مبدأ واحد: يجب أن تكون واحدة على الأقل من النسخ غير قابلة للتغيير أو غير متاحة للحسابات العادية.
يجب التحقق من النسخ بانتظام. وجود أرشيف لا يعني إمكانية الاسترداد. تساعد الاختبارات في تحديد الملفات التالفة، وقواعد البيانات المنسية، وحقوق الوصول غير الصحيحة، وعملية الاسترداد الطويلة جدًا.
التحديثات وإدارة الثغرات
تستخدم العديد من الهجمات ثغرات معروفة لها تصحيحات متاحة. لذلك، يجب أن تكون تحديثات أنظمة التشغيل، والمتصفحات، وحزم التشغيل المكتبي، وتطبيقات الخادم، وبوابات VPN، ووسائل الوصول عن بُعد عملية منتظمة، وليس مهمة واحدة.
من المفيد للشركات إجراء جرد للأصول. لا يمكن حماية خدمة لا يتذكر أحد وجودها. من المهم بشكل خاص مراقبة الأنظمة المتاحة من الإنترنت.
المصادقة المتعددة العوامل
كلمة مرور مسروقة يجب ألا تفتح الطريق إلى كل البنية التحتية. تقلل المصادقة المتعددة العوامل من خطر الدخول باستخدام البيانات المخترقة. يجب تشغيلها للبريد الإلكتروني، وVPN، وسطح المكتب البعيد، واللوحات السحابية، وحسابات المسؤول، وأنظمة الأعمال الحرجة.
ومع ذلك، فإن MFA لا تلغي الاحتياطات الأخرى. يمكن للمجرمين محاولة استخدام الهندسة الاجتماعية، وظهور الإرهاق من إشعارات الدفع، أو عمليات الاستعادة الضعيفة. لذلك، يجب أن تكون سياسة المصادقة المتعددة العوامل مدروسة.
مبدأ الحد الأدنى من الامتيازات
يحتاج المستخدمون فقط إلى الحقوق الضرورية لعملهم. إذا كانت الحسابات العادية يمكن أن تعدل جميع المجلدات الشبكية وتدير النسخ الاحتياطية، سيحصل الفيروس المشفر على نفس الامتيازات.
من الأفضل منح حقوق المسؤول مؤقتًا وفصلًا. يجب ألا يستخدم المسؤول حسابًا مميزًا للعمل اليومي. يقلل هذا من خطر العدوى الكبيرة.
تقسيم الشبكة
يقوم تقسيم الشبكة بتحديد تحركات الجناة. يجب ألا تكون محطات العمل، والخوادم، وأنظمة النسخ الاحتياطية، وقواعد البيانات المحاسبية، والأنظمة الإنتاجية في شبكة واحدة مسطحة بدون قيود.
حتى القسمة البسيطة حسب الأدوار تساعد. إذا لم يكن بإمكان الكمبيوتر المصاب الوصول مباشرة إلى الخوادم الحرجة، سيكون لدى الدفاعات الوقت لاتخاذ التدابير.
حماية البريد وتدريب الموظفين
تظل عمليات التصيد من القنوات المهمة للهجمات. لذلك، هناك حاجة إلى فلاتر تقنية، واختبارات للمرفقات، وحظر أنواع الملفات الخطيرة، وحماية الروابط وقواعد واضحة للموظفين.
يجب أن يكون التدريب عمليًا. يجب أن يعرف المستخدم كيف يبدو البريد المشبوه، وأين يتم الإبلاغ عنه، ولماذا لا ينبغي تشغيل الماكروات المشبوهة أو فتح المرفقات غير المعروفة. ثقافة الإبلاغ السريع عن الأخطاء أكثر فائدة من البحث عن اللوم.
المراقبة والاستجابة
يعتبر برنامج مكافحة الفيروسات مفيدًا، لكن المنهجيات القائمة على التوقيع وحدها ليست كافية. يجب أن يتضمن الحماية الحديثة تحليل السلوك: التغييرات الجماعية في الملفات، محاولات لحذف النسخ الاحتياطية، النشاط غير المعتاد للحسابات، وتشغيل البرامج من مواقع غير تقليدية.
بالنسبة للمنظمات، تعتبر سجلات الأحداث، وجمع السجلات المركزي، وEDR أو وسائل مشابهة، بالإضافة إلى خطة استجابة موصوفة مسبقًا مهمة. يجب أن يجيب الخطة على الأسئلة: من يتخذ القرارات، من يجب إخطارهم، كيفية عزل القسم، وأين تحتفظ جهات الاتصال بالمقاولين، وكيفية استعادة الأنظمة ذات الأولوية.
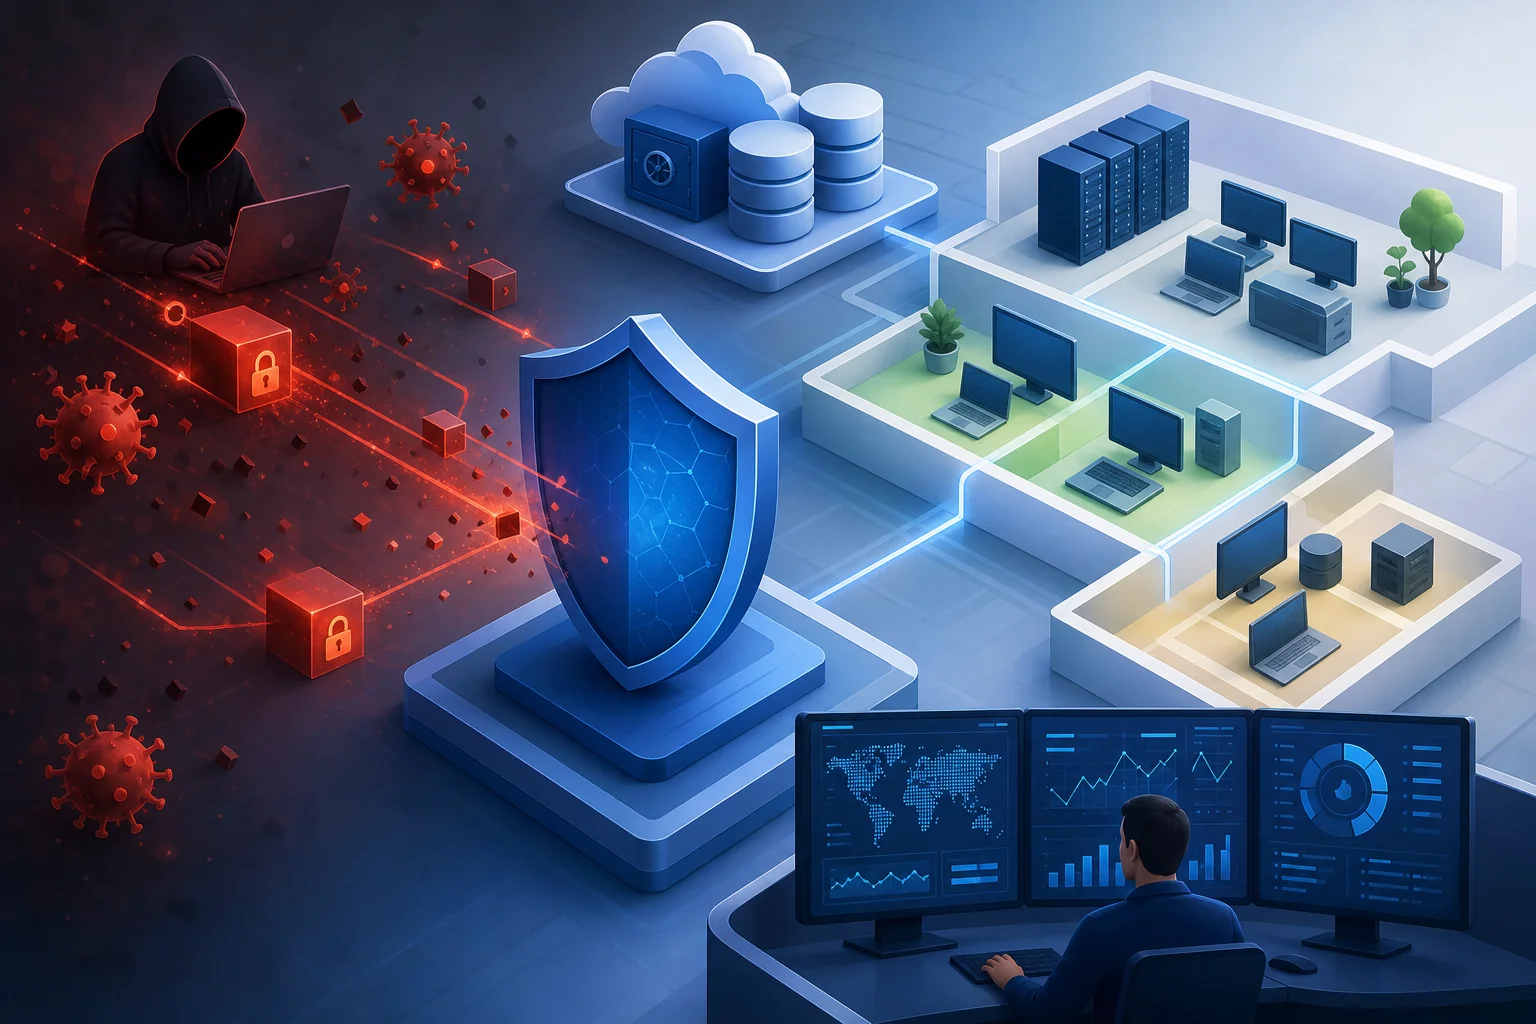
الأخطاء التي تزيد من الأضرار
تتسبب بعض الأفعال في تفاقم العواقب. الخطأ الأول هو الاحتفاظ بالنسخ الاحتياطية متصلة بنفس النظام باستمرار. إذا كان الفيروس المشفر يمكنه الوصول إليها، فقد يقوم بتشفير النسخ أيضًا.
الخطأ الثاني هو استخدام حساب إدارة واحد في كل مكان. يفتح اختراق مثل هذا الحساب الطريق إلى العديد من الأنظمة.
الخطأ الثالث هو استعادة البيانات قبل القضاء على سبب العدوى. إذا لم يتم إغلاق نقطة الدخول، قد يتكرر الهجوم.
الخطأ الرابع هو إخفاء الحادث داخل المنظمة. تؤخر تأخيرات الإبلاغ العزل، والتقييم القانوني، والتواصل الصحيح مع العملاء.
الخطأ الخامس هو تنزيل مفككات التشفير غير المعروفة. يمكن أن يتنشر برنامج ضار جديد تحت غلاف أداة الاسترداد.
هل يمكن فك تشفير الملفات بدون فدية
يمكن أحيانًا، لكن ليس دائمًا. تعتمد الإمكانية على عائلة ransomware المحددة، وجود الأخطاء في التشفير، ووجود النسخ الاحتياطية.
في البداية، يجب تحديد الفيروس المشفر من خلال امتداد الملفات، نص الملاحظة، وعلامات أخرى. ثم يجب التحقق من قواعد بيانات مفككات التشفير المجانية الموثوقة. إذا لم يكن هناك أداة، من الأفضل التركيز على الاسترداد من النسخ الاحتياطية والتحقيق في الحادث.
من المهم عدم تعديل الملفات المشفرة بدون ضرورة. قد تحتاج النسخ إلى إذا ظهرت مفككات التشفير لاحقًا. احتفظ بنماذج منفصلة ولا تشغل الملفات المشبوهة.
ميزات الهجمات على أجهزة الكمبيوتر المنزلية
غالبًا ما يواجه المستخدمون المنزليون العدوى من خلال البرمجيات المقرصنة، وتحديثات مزيفة، ومرفقات في الرسائل، ومواقع تبادل الملفات، وإعلانات ضارة. عادة ما ترتبط الأضرار بفقدان الصور، والوثائق، والأرشيفات الشخصية، ومواد العمل.
تشمل الحماية الأساسية للمنزل التحديثات التلقائية، والحماية المدمجة أو الخارجية من البرمجيات الضارة، والحذر مع المرفقات، وقرص خارجي منفصل للنسخ الاحتياطية، ومزامنة سحابية مع نسخة تاريخية. من الأفضل توصيل القرص الخارجي فقط أثناء عمليات النسخ.
من المفيد أيضًا استخدام حساب عادي بدون حقوق إدارية للنشاط اليومي. لن يمنع هذا جميع التهديدات، ولكنه سيقلل من قدرات البرنامج الضار.
ميزات الهجمات على الأعمال
في الأعمال، تصبح ransomware مشكلة ليس فقط تقنية ولكن أيضًا تشغيلية. تتوقف المبيعات، والإنتاج، والمحاسبة، ودعم العملاء، والعمليات الداخلية. بالإضافة إلى ذلك، قد تنشأ التزامات لإخطار الجهات التنظيمية، الشركاء، والمستخدمين.
تحتاج الشركات إلى تحديد أولويات. ليست كل الأنظمة بنفس الأهمية. يجب أن يحدد خطة الاسترداد الخدمات التي يتم رفعها أولاً، والبيانات الحاسمة، ومدة الانقطاع المقبولة، ومن المسؤول عن التواصل.
تحتاج النسخ الاحتياطية لخوادم المؤسسات، وقواعد البيانات، وأنظمة الافتراضية، والخدمات السحابية إلى اهتمام خاص. إذا كانت النسخ الاحتياطية معدة فقط لملفات المجلدات، فقد يتأخر استعادة الأعمال.
أسئلة شائعة حول الفيروسات المشفرة
كيف تعرف أن الملفات مشفرة بواسطة فيروس مشفر
عادةً ما تتوقف الملفات عن الفتح، وتحصل على امتداد جديد، وتظهر التعليمات في المجلدات مع طلب دفع. قد تتم ملاحظة عمليات إعادة تسمية جماعية وتباطؤ حاد في النظام.
هل يجب دفع الفدية
لا يضمن الدفع الاسترداد وقد يدعم المجرمين. أولاً، قيم النسخ الاحتياطية، تحقق من وجود مفكك تشفير مجاني، عزل الأنظمة واستشر متخصصين ومحامين.
هل سيساعد برنامج مكافحة الفيروسات بعد التشفير
يمكن لبرنامج مكافحة الفيروسات إزالة الخطر النشط، ولكنه لن يفك تشفير الملفات التالفة بالفعل. الاسترداد مطلوب النسخ الاحتياطية النظيفة، أو مفكك التشفير الرسمي، أو مفتاح فك التشفير.
لماذا قام الفيروس بتشفير مجلد شبكة
يعمل البرنامج الضار بحقوق المستخدم المصاب أو العملية. إذا كان لهذا الحساب حق الوصول إلى الكتابة في مجلد الشبكة، فقد يتم تعديل الملفات فيه.
هل يمكن حماية كاملة من ransomware
لا توجد حماية مطلقة. ولكن، فإن الجمع بين النسخ الاحتياطية، والتحديثات، وMFA، وتقييد الحقوق، والتقسيم، والمراقبة، والتعليم يقلل بشكل كبير من احتمال التعرض لأضرار كارثية.
ماذا تفعل مع الملفات المشفرة بعد الاسترداد
لا تتعجل في حذف كل شيء. احتفظ بعيّنات قليلة وملاحظة الفدية للتحليل. يمكن أرشفة البيانات الأخرى بشكل منفصل أو حذفها بعد الانتهاء من التحليل وتأكيد الاسترداد.
قائمة مراجعة وقائية مختصرة
لتقليل خطر العدوى، استخدم الحد الأدنى العملي:
- قم بتفعيل التحديثات التلقائية للأنظمة والتطبيقات؛
- قم بإعداد النسخ الاحتياطية والتحقق من إمكانية الاسترداد بانتظام؛
- احتفظ بنسخة واحدة بشكل منفصل أو في تخزين غير قابل للتغيير؛
- قم بتفعيل المصادقة المتعددة العوامل للحسابات المهمة؛
- قيد حقوق المستخدمين والمسؤولين؛
- قم بإيقاف تشغيل خدمات الوصول عن بُعد غير اللازمة؛
- قم بتقسيم الشبكة والموارد الحساسة؛
- استخدم وسائل حماية تحمل تحليل سلوكي؛
- درب الموظفين على التعرف على التصيد؛
- حضر خطة استجابة مبكرة للحوادث.
الخاتمة
تستند خوارزميات عمل الفيروسات المشفرة إلى سلسلة واضحة: اختراق النظام، دراسة البيئة، الحصول على البيانات القيمة، تشفيرها، والضغط على الضحية. لا تحميك برنامج سحري واحد، ولكن الانضباط: التحديثات الحالية، الحد الأدنى من الامتيازات، المصادقة المتعددة العوامل، التقسيم، المراقبة، والنسخ الاحتياطية الموثوقة. ابدأ بتدقيق النسخ وحقوق الوصول اليوم: هذه التدابير غالبًا ما تحدد ما إذا كانت الهجمة ستكون حادثًا قصيرًا أم أزمة طويلة الأمد.