Algorithmen für das Arbeiten von Verschlüsselungsviren: wie sie angreifen und wie man sich schützt
Algorithmen für das Arbeiten von Verschlüsselungsviren zu verstehen, ist wichtig, um die Bedrohung rechtzeitig zu erkennen, den Schaden zu verringern und einen Schutz aufzubauen. Verschlüsselungsviren, oder Ransomware, blockieren den Zugriff auf Daten, verschlüsseln Dateien und fordern ein Lösegeld. In diesem Artikel werden wir ihren Lebenszyklus, die Prinzipien der Kryptografie, typische Anzeichen einer Infektion, Präventionsmaßnahmen und das Handeln im Falle eines Vorfalls untersuchen.
Was sind Verschlüsselungsviren
Ein Verschlüsselungsvirus ist ein bösartiges Programm, das den Zugriff auf Daten oder Systeme einschränkt und die Wiederherstellung mit der Forderung nach Lösegeld verknüpft. In den meisten Fällen versprechen die Täter, den Entschlüsselungsschlüssel nach Zahlung zu übergeben. In der Praxis gibt es keine Garantien: Der Schlüssel kann nicht ankommen, unbrauchbar sein oder nur einen Teil der Dateien wiederherstellen.
Der Begriff Ransomware ist umfassender als das alltägliche Wort Virus. Nicht jedes solche Programm ist ein klassischer Virus, da viele Exemplare sich nicht selbst verbreiten. Sie können Trojaner, Downloader, Würmer oder Teil eines komplexen mehrstufigen Angriffs sein. In der Alltagssprache hat sich jedoch der Ausdruck Verschlüsselungsvirus für jegliche Malware etabliert, die Daten zur Erpressung verschlüsselt.
Moderne Angriffe beschränken sich selten auf eine ausführbare Datei. Gewöhnlich handelt es sich um eine Kette von Handlungen: Erstpenetration, Festigung, Erkundung, Erhöhung der Berechtigungen, Deaktivierung von Schutzmechanismen, Verschlüsselung und Druck auf das Opfer. In Unternehmensumgebungen wird die Verschlüsselung häufig mit Datendiebstahl kombiniert. Dies nennt man doppelte Erpressung: Die Kriminellen drohen nicht nur mit dem Verlust von Dateien, sondern auch mit der Veröffentlichung vertraulicher Informationen.
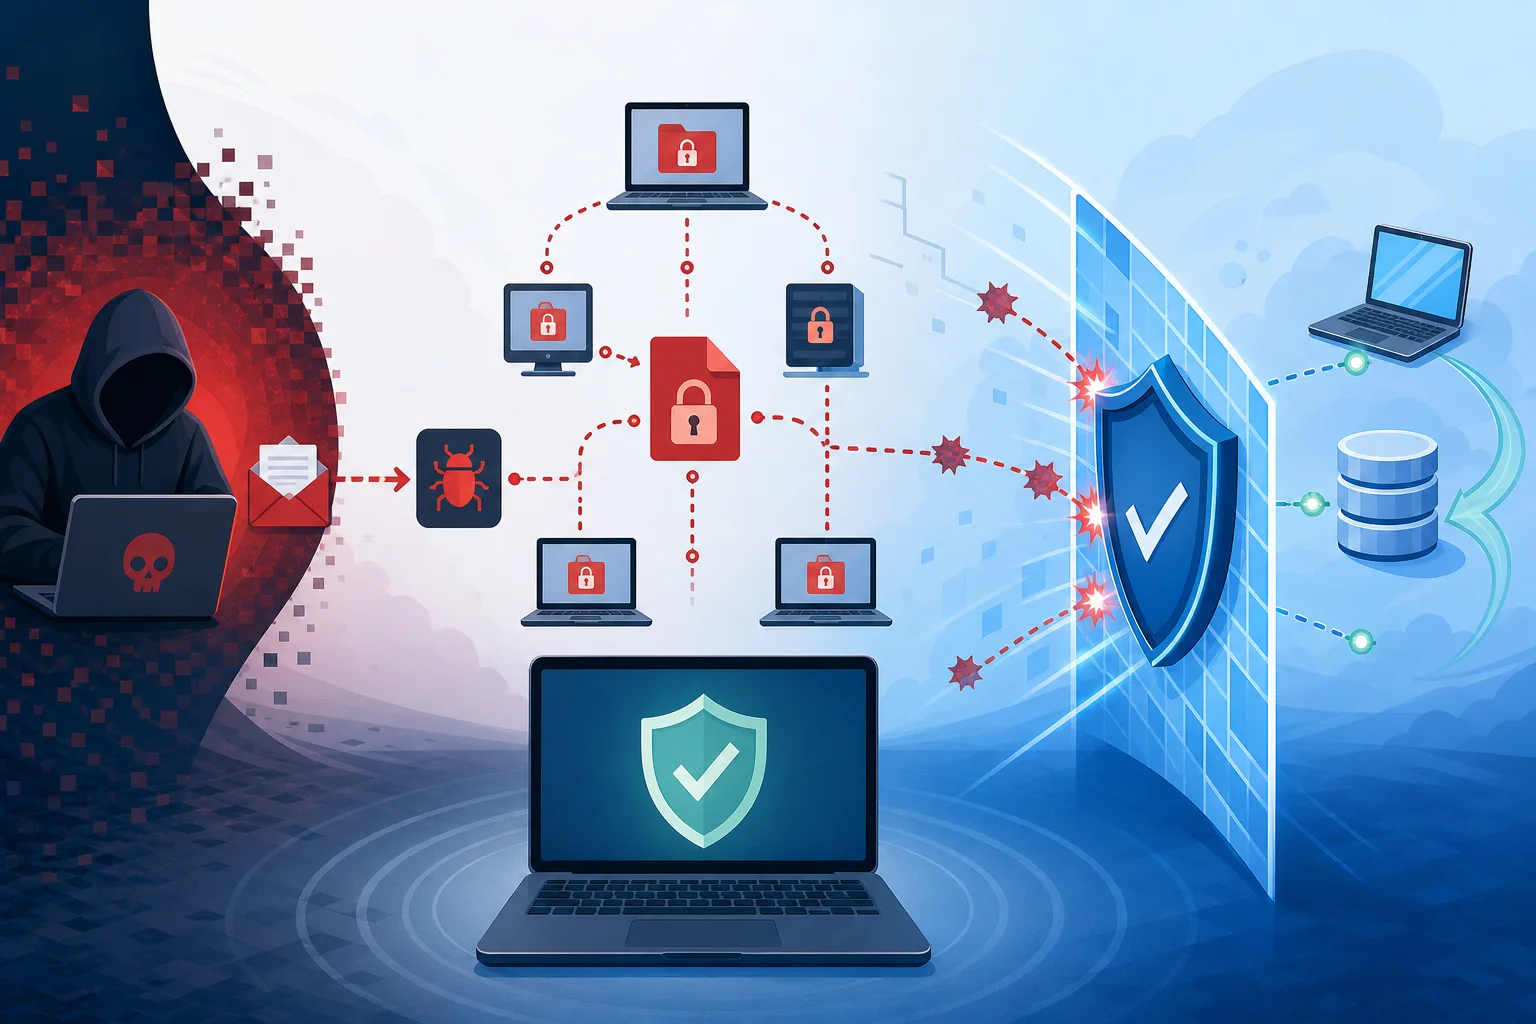
Allgemeiner Lebenszyklus eines Angriffs
Der Arbeitsalgorithmus eines Verschlüsselungsvirus lässt sich als Abfolge von Stufen darstellen. Reale Exemplare unterscheiden sich, aber die Logik ist oft ähnlich. Das Verständnis dieser Kette hilft zu erkennen, an welchen Stellen Schutzmaßnahmen den Angriff stoppen können.
1. Erstpenetration
Die Infektion beginnt am Einstiegspunkt. Häufige Szenarien umfassen Phishing-E-Mails, bösartige Anhänge, Links zu gefälschten Websites, kompromittierte Konten, Schwachstellen in öffentlichen Diensten, unsicheren Fernzugriff und infizierte Installer. Manchmal verwenden Kriminelle bereits gestohlene Passwörter, sodass der Benutzer die offensichtliche bösartige Datei möglicherweise nicht bemerkt.
In dieser Phase besteht das Hauptziel des Angreifenden darin, die anfängliche Komponente zu starten. Dies kann ein kleiner Downloader sein, der die Umgebung prüft und weitere Anweisungen erhält. Ein solcher Ansatz erschwert die Erkennung, da das erste Programm weniger gefährlich aussieht als das finale Verschlüsselungsmodul.
2. Überprüfung der Umgebung
Nach dem Start überprüft das bösartige Programm häufig, wo es sich befindet. Es kann die Sprache des Systems, die Domänenumgebung, das Vorhandensein von Schutzeinrichtungen, die virtuelle Umgebung, die Rechte des aktuellen Benutzers und die Verfügbarkeit von Netzwerkressourcen bewerten. Manchmal beenden Verschlüsselungsprogramme ihre Arbeit, wenn sie Anzeichen eines Forschungs labors oder einer Sandbox entdecken.
Für Verteidiger ist dies aus zwei Gründen wichtig. Erstens kann bösartige Aktivität nicht sofort erkennbar sein. Zweitens muss die Verhaltensanalyse nicht nur den Fakt der Verschlüsselung berücksichtigen, sondern auch die Vorbereitungsmaßnahmen: das Scannen von Dateien, den Zugriff auf Systemverzeichnisse, die Versuche, Backup-Dienste zu stoppen.
3. Festigung und Verbreitung
Nicht jeder Verschlüsselungsvirus festigt sich im System. Schnelle Angriffe können direkt zur Verschlüsselung übergehen. In komplexeren Kampagnen bemühen sich die Kriminellen, einen stabilen Zugriff zu erhalten. Sie suchen nach anderen Computern, Dateiservern, Cloud-Speichern und Administrator-Konten.
In Organisationen ist insbesondere das seitliche Bewegen gefährlich. Wenn ein Konto zu breite Rechte hat, kann der Angriff schnell vom Arbeitsplatz auf die Server übergreifen. Daher verringern das Prinzip der minimalen Berechtigungen und die Segmentation des Netzwerks das Ausmaß des Schadens.
4. Vorbereitung zur Verschlüsselung
Vor der Verschlüsselung erstellt das bösartige Programm normalerweise eine Liste von Zielen. Es sucht nach Dokumenten, Tabellen, Datenbanken, Archiven, Bildern, Projekten, Quellcodes und anderen wertvollen Daten. Systemdateien können absichtlich übersprungen werden, damit der Computer weiterhin bootet und der Benutzer die Lösegeldforderung sieht.
Anschließend kann das Verschlüsselungsprogramm versuchen, Schutzprozesse zu deaktivieren, Schattenkopien zu löschen, die Arbeit von Backup-Agenten zu stören und Anwendungen zu stoppen, die Dateien offen halten. Solche Handlungen sind ein entscheidendes Signal für einen Angriff.
5. Verschlüsselung der Daten
Der Haupttag ist die massive Umwandlung von Dateien in ein unleserliches Format. Zur Geschwindigkeit wird normalerweise symmetrische Verschlüsselung verwendet. Zum Schutz der Schlüssel kommt asymmetrische Kryptographie zum Einsatz. Dieser Ansatz wird als hybrid bezeichnet: Dateien werden schnell verschlüsselt, während die Schlüssel für die Entschlüsselung durch den öffentlichen Schlüssel des Täters geschützt werden.
Dateien können eine neue Erweiterung erhalten. In Verzeichnissen erscheinen Notizen mit Anweisungen. Manchmal hinterlässt das Programm die Kennung des Opfers, eine Kontaktadresse und einen Zeitraum, nach dem das Lösegeld erhöht wird. Diese Elemente sind nicht für die Wiederherstellung, sondern für psychologischen Druck und zur Steuerung von Zahlungen erforderlich.
6. Erpressung und Druck
Nach der Verschlüsselung wird dem Opfer eine Nachricht angezeigt. Darin werden normalerweise die Zahlungsbedingungen, Kontaktmethoden und Drohungen beschrieben. Bei Angriffen auf Unternehmen können die Täter gestohlene Dokumente erwähnen oder drohen, Kunden und Partner zu benachrichtigen.
Es ist wichtig zu beachten, dass die Zahlung des Lösegelds keine Garantie für die Wiederherstellung bietet. Darüber hinaus unterstützt sie die kriminelle Wirtschaft und kann rechtliche Risiken schaffen, wenn das Geld an sanktionierte Gruppen geht. Die Entscheidung über Verhandlungen sollte unter Einbeziehung der Unternehmensführung, juristischer Berater, Sicherheitsexperten und, falls nötig, der Strafverfolgungsbehörden getroffen werden.
Wie die Verschlüsselung in Ransomware funktioniert
Verschlüsselung ist an sich nicht schädlich. Es ist ein grundlegender Mechanismus zum Schutz von Daten in Banksystemen, Messenger-Diensten, VPNs, Clouds und Unternehmensspeichern. Die Gefahr entsteht, wenn Kryptografie gegen den Dateneigentümer eingesetzt wird.
Symmetrische Verschlüsselung
Die symmetrische Verschlüsselung verwendet denselben geheimen Schlüssel zur Verschlüsselung und Entschlüsselung. Sie arbeitet schnell mit großen Datenmengen. Daher wendet Ransomware häufig Algorithmen wie AES oder ChaCha20 oder deren Varianten an. Die spezifische Implementierung hängt von der Familie der Schadsoftware ab.
Aus Sicht des Schutzes ist die Hauptaussage einfach: Wenn der Schlüssel zuverlässig erstellt und nicht an einem zugänglichen Ort gespeichert wurde, ist es praktisch unmöglich, Dateien ohne den Schlüssel zu entschlüsseln. Daher ist die Hoffnung nur auf Brute-Force-Angriffe in der Regel unrealistisch. Ausnahmen gibt es, wenn die Autoren der Schadsoftware einen Fehler in der Implementierung gemacht haben.
Asymmetrische Verschlüsselung
Die asymmetrische Kryptografie verwendet ein Schlüssel-Paar: einen öffentlichen und einen privaten Schlüssel. Der öffentliche Schlüssel kann in die Malware eingebettet werden. Mit ihm wird ein zufälliger symmetrischer Schlüssel verschlüsselt, mit dem die Dateien verschlüsselt wurden. Der private Schlüssel bleibt bei den Tätern.
Dieser Ansatz erklärt, warum das Löschen der Malware nach der Verschlüsselung keine Daten zurückbringt. Die Dateien sind bereits umgewandelt, und der Schlüssel, der zur Wiederherstellung benötigt wird, ist nicht verfügbar. Daher sind Backups und frühzeitige Erkennung wichtiger als Versuche, die Folgen manuell zu beheben.
Implementierungsfehler und Entschlüsselungsdienste
Manchmal finden Forscher Fehler in Verschlüsselungsviren: einen schwachen Zufallszahlengenerator, Wiederverwendung von Schlüsseln, Speicherung des Schlüssels auf der Festplatte, einen fehlerhaften Verschlüsselungsmodus oder eine Schwachstelle im Kommunikationsprotokoll. In solchen Fällen können kostenlose Entschlüsselungsdienste erscheinen.
Darauf kann man jedoch nicht rechnen. Vor der Wiederherstellung sollten Sie vertrauenswürdige Ressourcen und Datenbanken von Entschlüsselungsdiensten bekannter Unternehmen und Initiativen zur Bekämpfung von Ransomware überprüfen. Verdächtige Entschlüsselungsprogramme aus randomisierten Quellen sollten nicht heruntergeladen werden: Sie können selbst bösartig sein.
Welche Daten werden von Verschlüsselungsviren zuerst ausgewählt
Bösartige Programme suchen normalerweise nach Daten, deren Verlust den größten Schaden verursacht. Benutzer- und Geschäftsdaten haben oft Priorität:
- Büro dokumente, Tabellen und Präsentationen;
- Datenbanken und Dateien von Buchhaltungssystemen;
- Archive und Backups, wenn sie aus der infizierten Umgebung verfügbar sind;
- Bilder, Videos, Zeichnungen, Skizzen und Projektdateien;
- Quellcodes, Konfigurationen und wichtige Arbeitsverzeichnisse;
- Netzwerkordner, angeschlossene Laufwerke und synchronisierte Cloud-Verzeichnisse.
Systemverzeichnisse können übersprungen werden. Das ist kein Anzeichen für Schwäche der Malware. Im Gegenteil, es ist im Interesse der Täter, dass das System ausreichend funktionsfähig bleibt, um die Zahlungsanweisungen anzuzeigen.
Typische Anzeichen einer Infektion
Je früher ein Angriff bemerkt wird, desto höher ist die Chance, ihn vor der vollständigen Verschlüsselung zu stoppen. Die Anzeichen können technischer und benutzerbezogener Natur sein.
Der Benutzer kann bemerken, dass Dateien plötzlich nicht mehr geöffnet werden, unbekannte Erweiterungen erschienen, in den Ordnern gleiche Textanweisungen auftauchen, der Computer stark verlangsamt ist und Anwendungen Fehler beim Datenzugriff melden. Manchmal ändert sich der Desktop-Hintergrund oder es erscheint ein Fenster mit einer Lösegeldforderung.
Administratoren sehen mehr. Auf Protokollebene und Monitoringsystemen können massenhafte Schreib- und Umbenennungsoperationen, unübliche Aktivitäten eines einzelnen Kontos, Zugriffe auf eine große Anzahl von Netzwerkordnern, Versuche, Schutzdienste zu deaktivieren, das Löschen von Wiederherstellungsschnappschüssen, das Starten unbekannter Prozesse aus temporären Verzeichnissen, sowie ein plötzlicher Anstieg der Datei zugriffs fehler als verdächtig erscheinen.
Es ist wichtig, nicht nur auf die endgültige Lösegeldnachricht zu reagieren. Wenn das Sicherheitssystem vorbereitende Maßnahmen erfasst, sollte dies als potenziell kritischer Vorfall betrachtet werden.
Vergleich der Angriffsphasen und Schutzmaßnahmen
Kein Maßnahme bietet vollständigen Schutz. Eine effektive Strategie wird schichtweise aufgebaut. Die Tabelle zeigt, welche Schutzmaßnahmen den Angriffsphasen entsprechen.
| Angriffsphase | Was macht der Verschlüsselungsvirus | Was hilft, sich zu schützen |
|---|---|---|
| Erstzugang | Versucht, sich über eine E-Mail, einen Link, eine Schwachstelle oder einen gestohlenen Zugang zu starten | Schulung der Benutzer, E-Mail-Filterung, MFA, Updates, Schutz des Fernzugriffs |
| Erkundung | Untersucht das System, Rechte und Netzwerk | Verhaltensmonitoring, Rechtebegrenzung, Netzwerksegmentierung |
| Vorbereitung | Sucht nach wertvollen Dateien und Backups | Getrennte Speicherung von Backups, Zugriffskontrolle, Logging |
| Deaktivierung des Schutzes | Versucht, Dienste zu stoppen und Kopien zu löschen | EDR, Verbot unbefugter Änderungen, separate Administrator-Konten |
| Verschlüsselung | Ändert massenhaft Dateien | Verhaltensbasierte Erkennung, schneller Quarantäne der Geräte, Schreibrestriktionen |
| Erpressung | Zeigt Anweisung und droht mit Veröffentlichung | Reaktionsplan, rechtliche Unterstützung, Kommunikationsplan, Wiederherstellung aus Backups |
Schritt-für-Schritt-Aktionsplan bei Entdeckung eines Verschlüsselungsvirus
Wenn Verdacht auf Ransomware besteht, ist Schnelligkeit wichtig. Aber chaotische Maßnahmen können die Situation verschlechtern. Hier ist eine sichere Reaktionsreihenfolge für Benutzer oder Administratoren.
- Trennen Sie das Gerät vom Netzwerk. Trennen Sie das Ethernet-Kabel und schalten Sie Wi-Fi aus. Dadurch kann der Zugriff auf Netzwerkordner und die Verbreitung gestoppt werden.
- Löschen Sie keine Dateien und Lösegeldnotizen. Sie könnten für Analysen, zur Identifizierung der Malware-Familie und zur Kontaktaufnahme mit Spezialisten benötigt werden.
- Starten Sie das System nicht ohne Notwendigkeit neu. In einigen Fällen kann ein Neustart Spuren verwischen oder zusätzliche Aktionen auslösen.
- Informieren Sie die Verantwortlichen für IT und Sicherheit. Im Unternehmen sollte sofort das Reaktionsteam, die Unternehmensführung und die Inhaber der Systeme einbezogen werden.
- Dokumentieren Sie die Anzeichen des Vorfalls. Bewahren Sie die Entdeckungszeit, die Namen der geänderten Dateien, den Text der Forderung, die betroffenen Geräte und Konten auf.
- Isolieren Sie betroffene Systeme. Überprüfen Sie die Netzwerkordner, Server, Backup-Speicher und andere Geräte mit denselben Anmeldedaten.
- Bestimmen Sie den Umfang. Sie müssen verstehen, ob die Verschlüsselung lokal ist oder die Infrastruktur betroffen ist. Ohne dies könnte die Wiederherstellung verfrüht sein.
- Überprüfen Sie die Verfügbarkeit von Backups. Stellen Sie sicher, dass die Kopien nicht infiziert und nicht verschlüsselt sind. Wiederherstellen sollten Sie sie nur in einer bereinigten Umgebung.
- Identifizieren Sie die Ransomware-Variante. Nutzen Sie vertrauenswürdige Ressourcen und die Hilfe von Spezialisten. Das hilft zu verstehen, ob ein Entschlüsseler verfügbar ist.
- Stellen Sie die Arbeit gemäß dem Plan wieder her. Schließen Sie zuerst den Einstiegspunkt, installieren Sie die Systeme neu oder bereinigen Sie sie, ändern Sie Passwörter und bringen Sie erst dann die Daten zurück.
Wie man sich vor Verschlüsselungsviren schützt
Der Schutz vor Verschlüsselungsviren basiert auf Prävention, Erkennung und Wiederherstellung. Wenn eine Schicht nicht funktioniert, sollte die nächste den Schaden verringern.
Backup nach dem 3-2-1-Prinzip
Zuverlässige Backups sind der Hauptweg, um nicht von Lösegeld abhängig zu sein. Die praktische Regel 3-2-1 besagt: mindestens drei Kopien der Daten führen, sie auf zwei verschiedenen Arten von Trägern speichern und eine Kopie getrennt von der Hauptumgebung aufbewahren. Für moderne Unternehmen ist es wichtig, ein weiteres Prinzip hinzuzufügen: Mindestens eine Kopie sollte unveränderlich oder nicht für reguläre Konten zugänglich sein.
Kopien sollten regelmäßig überprüft werden. Das Vorhandensein eines Archivs bedeutet nicht, dass eine Wiederherstellung möglich ist. Tests helfen, beschädigte Dateien, vergessene Datenbanken, falsche Zugriffrechte und zu lange Wiederherstellungsprozesse zu identifizieren.
Updates und Schwachstellenmanagement
Viele Angriffe nutzen bekannte Schwachstellen, für die es bereits Patches gibt. Daher sollten Updates für Betriebssysteme, Browser, Office-Pakete, Serveranwendungen, VPN-Gateways und Fernzugriffssoftware ein regelmäßiger Prozess sein und keine einmalige Aufgabe.
Für Unternehmen ist es nützlich, ein Inventar der Assets zu führen. Man kann keinen Dienst schützen, dessen Existenz niemand kennt. Besonders wichtig ist die Kontrolle über Systeme, die aus dem Internet zugänglich sind.
Mehrfaktor-Authentifizierung
Ein gestohlenes Passwort sollte nicht den Zugang zur gesamten Infrastruktur ermöglichen. Die Mehrfaktor-Authentifizierung verringert das Risiko, sich mit kompromittierten Daten einzuloggen. Sie sollte für E-Mail, VPN, Remote-Desktop, Cloud-Dashboards, Administratorkonten und kritische Geschäftssysteme aktiviert werden.
Dabei ersetzt MFA nicht andere Maßnahmen. Kriminelle könnten versuchen, soziale Ingenieurskunst, Push-Benachrichtigungsmüdigkeit oder schwache Prozesse zur Wiederherstellung des Zugriffs auszunutzen. Daher sollte die MFA-Politik durchdacht sein.
Prinzip der minimalen Berechtigungen
Benutzer benötigen nur die Rechte, die für ihre Arbeit notwendig sind. Wenn ein reguläres Konto alle Netzwerkordner ändern und Backups verwalten kann, hat der Verschlüsselungsvirus die gleichen Möglichkeiten.
Administratorrechte sollten besser zeitlich begrenzt und separat vergeben werden. Im Alltag sollte der Administrator kein privilegiertes Konto verwenden. Das verringert das Risiko einer umfassenden Infektion.
Netzwerksegmentierung
Die Segmentierung schränkt die Bewegung des Angreifers ein. Arbeitsstationen, Server, Backup-Systeme, Buchhaltungsdatenbanken und Produktionssysteme sollten nicht in einem flachen Netzwerk ohne Einschränkungen sein.
Schon eine einfache Aufteilung nach Rollen hilft. Wenn der infizierte Computer nicht direkt auf kritische Server zugreifen kann, haben die Verteidiger Zeit, um zu reagieren.
E-Mail-Schutz und Schulung der Mitarbeiter
Phishing bleibt ein wichtiger Angriffsweg. Daher sind technische Filter, Überprüfung von Anhängen, das Sperren gefährlicher Dateitypen, der Schutz von Links und klare Regeln für die Mitarbeiter erforderlich.
Das Training sollte praktisch sein. Der Benutzer muss wissen, wie eine verdächtige E-Mail aussieht, wo er sie melden kann und warum es nicht erlaubt ist, verdächtige Makros zu aktivieren oder unbekannte Anhänge zu öffnen. Eine Kultur des schnellen Fehlermeldens ist hilfreicher als das Suchen nach Schuldigen.
Monitoring und Reaktion
Antivirusprogramme sind nützlich, bieten aber keinen ausreichenden Schutz durch einen signaturbasierten Ansatz. Moderne Sicherheit muss das Verhalten analysieren: massenhafte Änderungen von Dateien, Versuche, Wiederherstellungsschnappschüsse zu löschen, ungewöhnliche Aktivitäten von Benutzerkonten und das Starten von Programmen aus untypischen Orten.
Für Organisationen sind Ereignisprotokolle, die zentrale Sammlung von Logs, EDR oder ähnliche Tools sowie ein im Voraus beschriebener Reaktionsplan wichtig. Der Plan sollte die Fragen beantworten: Wer trifft Entscheidungen, wen zu benachrichtigen, wie man ein Segment isoliert, wo die Kontaktdaten von Auftragnehmern gespeichert sind und wie die wichtigsten Systeme wiederherzustellen sind.
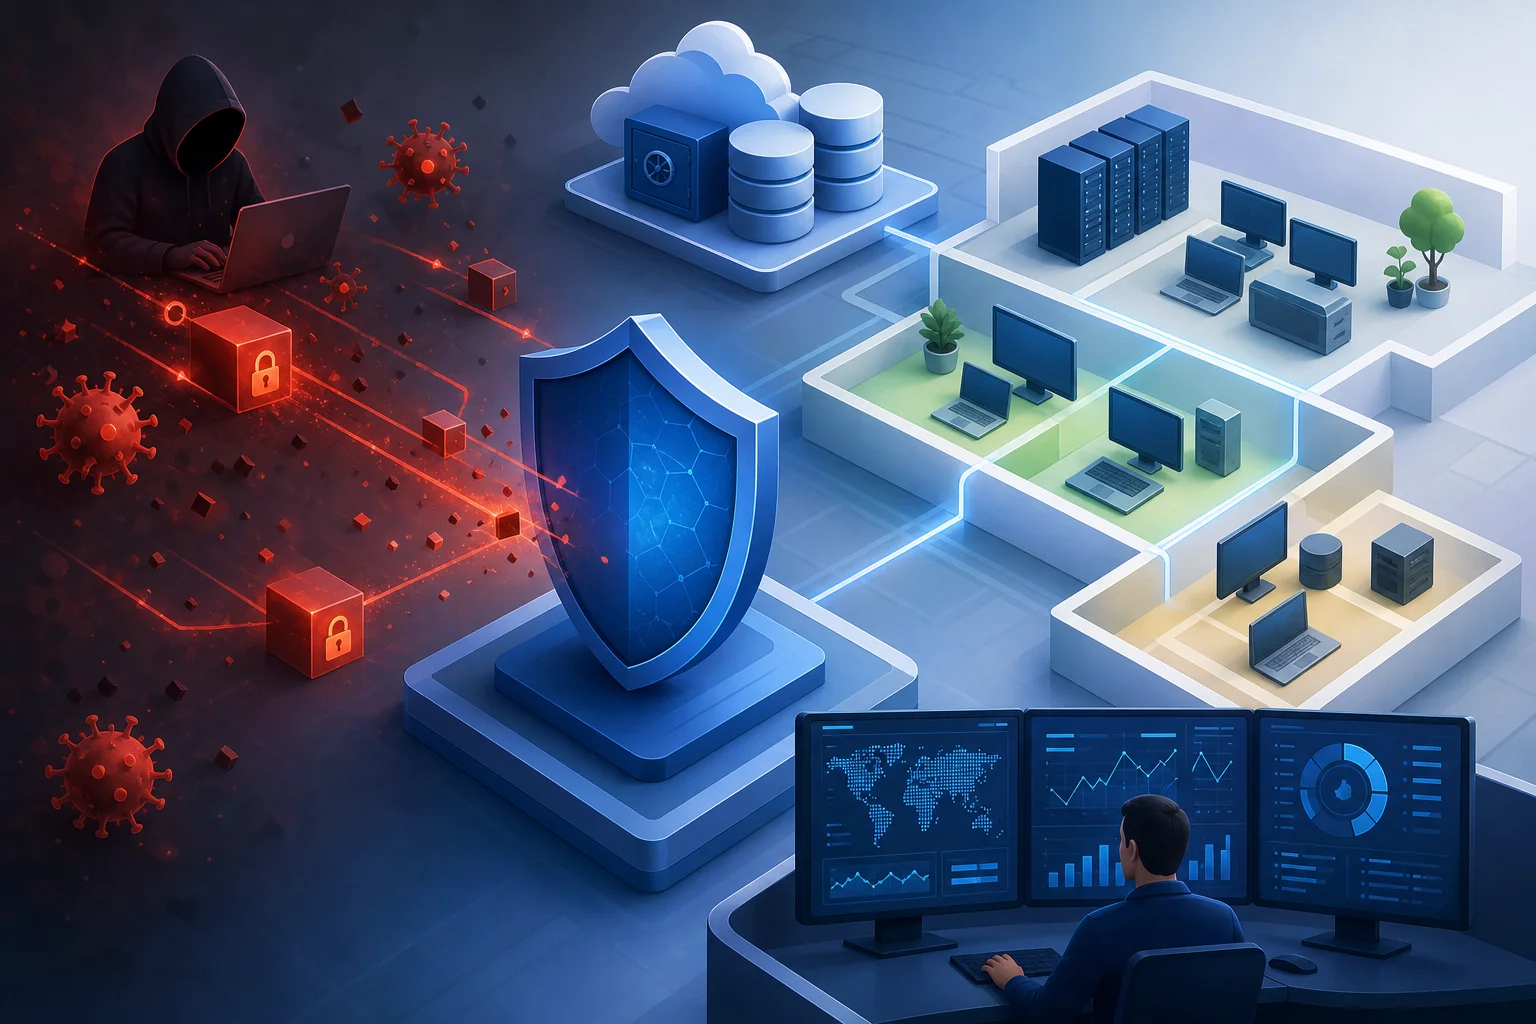
Fehler, die den Schaden erhöhen
Einige Handlungen verschlechtern die Folgen. Der erste Fehler besteht darin, Backups ständig mit demselben System verbunden zu halten. Wenn der Verschlüsselungsvirus Zugriff auf sie hat, kann er auch die Kopien verschlüsseln.
Der zweite Fehler besteht darin, überall ein einziges Administratorkonto zu verwenden. Eine Kompromittierung eines solchen Kontos öffnet den Zugang zu vielen Systemen.
Der dritte Fehler besteht darin, Daten wiederherzustellen, bevor die Ursache für die Infektion behoben ist. Wenn der Einstiegspunkt nicht geschlossen ist, kann der Angriff sich wiederholen.
Der vierte Fehler besteht darin, einen Vorfall innerhalb der Organisation geheim zu halten. Verzögerungen bei Benachrichtigungen behindern die Isolierung, die rechtliche Bewertung und die korrekte Kommunikation mit Kunden.
Der fünfte Fehler besteht darin, unbekannte Entschlüsselungsprogramme herunterzuladen. Unter dem Deckmantel eines Wiederherstellungstools könnte neue Malware verbreitet werden.
Kann man Dateien ohne Lösegeld entschlüsseln
Manchmal ist das möglich, aber nicht immer. Die Möglichkeit hängt von der spezifischen Familie der Ransomware, der Qualität der Verschlüsselungsimplementierung, möglichen Fehlern der Täter und der Verfügbarkeit von Backups ab.
Zuerst müssen Sie den Verschlüsselungsvirus anhand der Dateierweiterung, des Textes der Notiz und anderer Anzeichen identifizieren. Danach sollten Sie die vertrauenswürdigen Datenbanken für kostenlose Entschlüsselungsdienste überprüfen. Wenn es kein Tool gibt, ist es besser, sich auf die Wiederherstellung aus Backups und die Untersuchung des Vorfalls zu konzentrieren.
Es ist wichtig, verschlüsselte Dateien nicht ohne Notwendigkeit zu ändern. Ihre Kopien können benötigt werden, wenn der Entschlüsseler später verfügbar wird. Bewahren Sie Muster separat auf und starten Sie keine verdächtigen Dateien.
Besonderheiten von Angriffen auf Heimcomputer
Heimanwender sind häufiger von Infektionen durch Raubkopien, gefälschte Updates, Anhänge in E-Mails, File-Sharing-Dienste und bösartige Werbung betroffen. Der Schaden steht in der Regel im Zusammenhang mit dem Verlust von Fotos, Dokumenten, persönlichen Archiven und Arbeitsmaterialien.
Der grundlegende Schutz für zu Hause umfasst automatische Updates, integrierten oder externen Schutz gegen Malware, Vorsicht bei Anhängen, eine separate externe Festplatte für Backups und Cloud-Synchronisation mit Versionshistorie. Es ist besser, die externe Festplatte nur während des Kopierens einzuschließen.
Es ist auch hilfreich, ein reguläres Konto ohne Administratorrechte für die tägliche Arbeit zu verwenden. Das stoppt nicht alle Bedrohungen, verringert jedoch die Möglichkeiten der bösartigen Software.
Besonderheiten von Angriffen auf Unternehmen
In Unternehmen wird Ransomware nicht nur zu einem technischen, sondern auch zu einem operativen Problem. Verkäufe, Produktion, Buchhaltung, Kundenservice und interne Prozesse stehen still. Darüber hinaus können Verpflichtungen zur Benachrichtigung von Aufsichtsbehörden, Partnern und Benutzern entstehen.
Unternehmen benötigen Priorisierung. Nicht alle Systeme sind gleich wichtig. Der Wiederherstellungsplan sollte festlegen, welche Dienste zuerst hochgefahren werden, welche Daten kritisch sind, wie lange eine Ausfallzeit zulässig ist und wer für die Kommunikation verantwortlich ist.
Besondere Aufmerksamkeit erfordert die Sicherung von Domänencontrollern, Datenbanken, Virtualisierungssystemen und Cloud-Diensten. Wenn Backups nur für Dateiordner eingerichtet sind, kann die Wiederherstellung des Unternehmens dauern.
Häufige Fragen zu Verschlüsselungsviren
Wie erkennt man, dass Dateien von einem Verschlüsselungsvirus verschlüsselt wurden
In der Regel lassen Dateien sich nicht mehr öffnen, erhalten eine neue Erweiterung und in den Ordnern erscheinen Anweisungen mit einer Lösegeldforderung. Auch massenhafte Umbenennungen und eine plötzliche Verlangsamung des Systems können beobachtet werden.
Sollte man Lösegeld zahlen
Die Zahlung garantiert keine Wiederherstellung und könnte die Kriminellen unterstützen. Bewerten Sie zuerst die Backups, überprüfen Sie die Verfügbarkeit eines kostenlosen Entschlüsselaars, isolieren Sie die Systeme und konsultieren Sie Spezialisten und Juristen.
Hilft Antivirus nach der Verschlüsselung
Antivirus kann die aktive Bedrohung entfernen, jedoch die bereits beschädigten Dateien nicht entschlüsseln. Für die Wiederherstellung sind saubere Backups, ein offizielles Entschlüsselungsdienst oder ein Entschlüsselungsschlüssel erforderlich.
Warum hat der Verschlüsselungsvirus den Netzwerkordner verschlüsselt
Die bösartige Software wirkt mit den Rechten des infizierten Benutzers oder Prozesses. Wenn dieses Konto Schreibzugriff auf den Netzwerkordner hatte, konnten die Dateien dort verändert werden.
Kann man sich vollständig vor Ransomware schützen
Es gibt keinen absoluten Schutz. Aber eine Kombination aus Backups, Updates, MFA, Berechtigungsbeschränkungen, Segmentierung, Monitoring und Schulung reduziert das Risiko von katastrophalem Schaden erheblich.
Was tun mit verschlüsselten Dateien nach der Wiederherstellung
Eile nicht, alles zu löschen. Bewahre einige Muster und die Lösegeldnote für die Untersuchung auf. Die anderen Daten können nach Abschluss der Analyse und Bestätigung der Wiederherstellung separat archiviert oder gelöscht werden.
Kurzcheckliste zur Prävention
Um das Risiko einer Infektion zu verringern, verwenden Sie mindestens Folgendes:
- Aktivieren Sie automatische Updates für Systeme und Anwendungen;
- Richten Sie Backups ein und überprüfen Sie regelmäßig die Wiederherstellung;
- Bewahren Sie eine Kopie separat oder in einem unveränderlichen Speicher auf;
- Aktivieren Sie die Mehrfaktor-Authentifizierung für wichtige Konten;
- Begrenzen Sie die Rechte der Benutzer und Administratoren;
- Deaktivieren Sie unnötige Fernzugriffsservices;
- Segmentieren Sie das Netzwerk und kritische Ressourcen;
- Verwenden Sie Sicherheitsmittel mit Verhaltensanalyse;
- Schulen Sie die Mitarbeiter zur Erkennung von Phishing;
- Bereiten Sie im Voraus einen Reaktionsplan für Vorfälle vor.
Fazit
Algorithmen für das Arbeiten von Verschlüsselungsviren basieren auf einer klaren Kette: eindringen, Umgebung analysieren, Zugriff auf wertvolle Daten erlangen, diese verschlüsseln und Druck auf das Opfer ausüben. Um sich zu schützen, hilft nicht ein einziges Zauberprogramm, sondern Disziplin: aktuelle Updates, minimale Privilegien, MFA, Segmentierung, Monitoring und geprüfte Backups. Beginnen Sie noch heute mit einer Überprüfung der Backups und Zugriffsrechte: Diese Maßnahmen bestimmen oft, ob der Angriff zu einem kurzen Vorfall oder einer langen Krise wird.