Algoritmi di funzionamento dei virus ransomware: come attaccano e come proteggersi
È importante comprendere gli algoritmi di funzionamento dei virus ransomware non per ripetere l'attacco, ma per riconoscere tempestivamente la minaccia, ridurre i danni e costruire la protezione. I virus ransomware bloccano l'accesso ai dati, crittografano i file e richiedono un riscatto. In questo articolo, analizzeremo il loro ciclo di vita, i principi della crittografia, i segni tipici di infezione, le misure di prevenzione e le procedure in caso di incidente.
Cosa sono i virus ransomware
Un virus ransomware è un programma malevolo che limita l'accesso ai dati o al sistema e lega il recupero a una richiesta di riscatto. Spesso, i malintenzionati promettono di fornire la chiave di decrittazione dopo il pagamento. Nella pratica, non c'è alcuna garanzia: la chiave potrebbe non arrivare, potrebbe non funzionare o ripristinare solo parte dei file.
Il termine ransomware è più ampio rispetto alla parola comune virus. Non ogni programma di questo tipo è un virus classico, poiché molti campioni non si auto-diffondono. Possono essere trojan, download manager, worm o parte di un attacco complesso a più fasi. Tuttavia, nel linguaggio comune, l'espressione virus ransomware si è affermata per qualsiasi malware che crittografa i dati per estorcere denaro.
Gli attacchi moderni raramente si limitano a un singolo file eseguibile. Di solito si tratta di una catena di azioni: prima penetrano, poi si consolidano, fanno ricognizione, elevano i privilegi, disattivano i meccanismi di protezione, crittografano e fanno pressione sulla vittima. Nell'ambito aziendale, la crittografia spesso include il furto di dati. Questo è chiamato doppio estorsione: i criminali minacciano non solo la perdita di file, ma anche la pubblicazione di informazioni riservate.
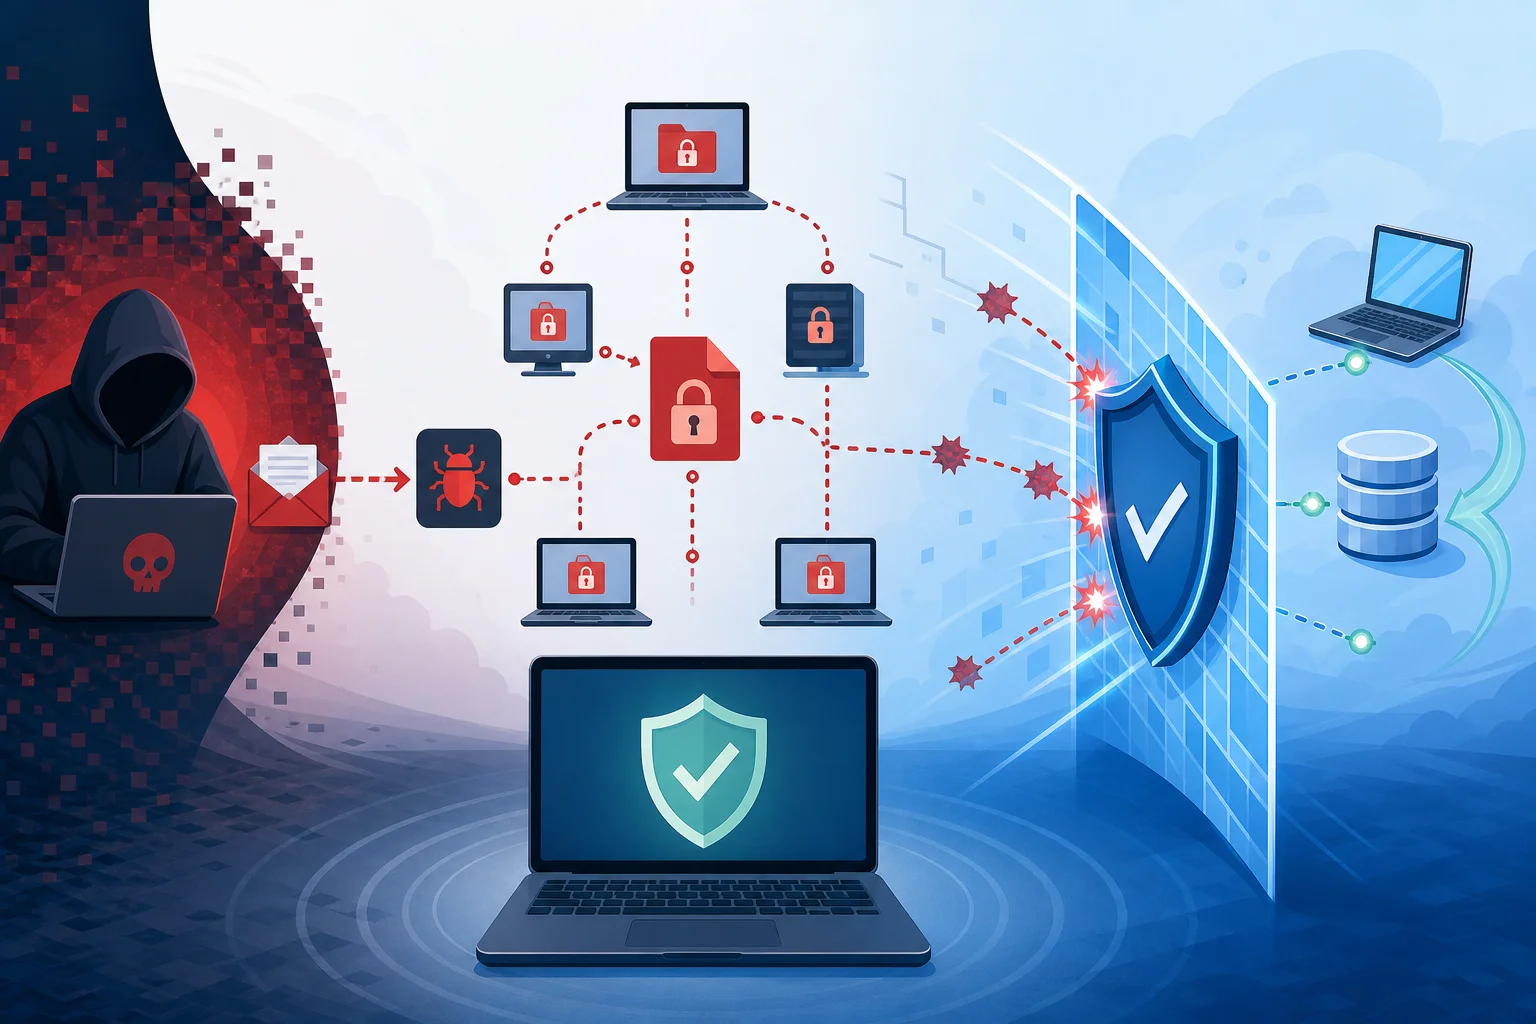
Ciclo di vita generale di un attacco
L'algoritmo di funzionamento di un ransomware può essere rappresentato come una sequenza di fasi. I campioni reali possono differire, ma la logica spesso è simile. Comprendere questa catena aiuta a vedere dove le misure di protezione possono fermare l'attacco.
1. Penetrazione iniziale
L'infezione inizia da un punto d'ingresso. Gli scenari comuni includono e-mail di phishing, allegati malevoli, collegamenti a siti falsi, account compromessi, vulnerabilità nei servizi pubblici, accesso remoto non sicuro e installer infetti. A volte, i malintenzionati utilizzano già password rubate, quindi l'utente potrebbe non notare immediatamente un file malevolo.
A questo punto, l'obiettivo principale dell'attaccante è avviare il componente iniziale. Potrebbe essere un piccolo downloader che controlla l'ambiente e riceve ulteriori istruzioni. Questo approccio complica la rilevazione, poiché il primo programma appare meno pericoloso rispetto al modulo finale di crittografia.
2. Verifica dell'ambiente
Dopo l'avvio, il programma malevolo spesso verifica dove si trova. Può valutare la lingua del sistema, l'ambiente di dominio, la presenza di misure di protezione, l'ambiente virtuale, i diritti dell'utente corrente e la disponibilità di risorse di rete. A volte, i ransomware cessano di funzionare se rilevano segni di un laboratorio di ricerca o di una sandbox.
Per chi protegge, questo è importante per due motivi. In primo luogo, l'attività malevola potrebbe non manifestarsi immediatamente. In secondo luogo, l'analisi comportamentale deve considerare non solo il fatto di crittografare, ma anche le azioni preparatorie: scansione dei file, interrogazione delle directory di sistema, tentativi di fermare i servizi di backup.
3. Consolidamento e diffusione
Non ogni ransomware si consolida nel sistema. Gli attacchi rapidi possono passare subito alla crittografia. Ma nelle campagne più complesse, i malintenzionati cercano di ottenere un accesso persistente. Cercano computer aggiuntivi, server di file, archiviazione cloud e account admin.
Negli ambienti aziendali, il movimento laterale è particolarmente pericoloso. Se un account ha diritti troppo ampi, l'attacco può rapidamente passare da una workstation ai server. Pertanto, il principio del minimo privilegio e la segmentazione della rete riducono l'entità del danno.
4. Preparazione alla crittografia
Prima della crittografia, il programma malevolo solitamente crea un elenco di obiettivi. Cerca documenti, fogli di calcolo, database, archivi, immagini, progetti, file sorgenti e altri dati di valore. Durante questo processo, i file di sistema possono essere intenzionalmente saltati, affinché il computer continui a caricarsi e l'utente veda la richiesta di riscatto.
Quindi il ransomware può cercare di disattivare i processi di protezione, eliminare le copie shadow, interrompere i servizi di backup e fermare le applicazioni che mantengono i file aperti. Tali azioni sono uno dei segnali chiave di un attacco.
5. Crittografia dei dati
La fase principale è la trasformazione di massa dei file in un formato illeggibile. Per velocità, di solito si applica la crittografia simmetrica. Per proteggere le chiavi, si utilizza la crittografia asimmetrica. Questo approccio è chiamato ibrido: i file vengono criptati rapidamente e le chiavi per la decrittazione sono protette dalla chiave pubblica del malintenzionato.
I file possono ricevere una nuova estensione. Nelle directory appaiono note con istruzioni. A volte, il programma lascia un identificativo della vittima, un indirizzo per contatti e una scadenza dopo la quale il riscatto aumenterà. Questi elementi servono non per il recupero, ma per la pressione psicologica e per gestire i pagamenti.
6. Estorsione e pressione
Dopo la crittografia, alla vittima viene mostrato un messaggio. Di solito, descrive le condizioni di pagamento, il modo di contatto e le minacce. Negli attacchi alle aziende, i criminali possono menzionare documenti rubati o minacciare di informare clienti e partner.
È importante ricordare: il pagamento del riscatto non garantisce il ripristino. Inoltre, sostiene l'economia criminale e può creare rischi legali, se i soldi vanno a gruppi collegati a sanzioni. La decisione di trattare deve essere presa con il coinvolgimento della dirigenza, dei legali, degli esperti di sicurezza e, se necessario, delle forze dell'ordine.
Come funziona la crittografia nei ransomware
La crittografia di per sé non è dannosa. È un meccanismo di base per la protezione dei dati nei sistemi bancari, nei messaggeri, nelle VPN, nel cloud e nelle archiviazioni aziendali. Il pericolo emerge quando la crittografia viene utilizzata contro il proprietario dei dati.
Crittografia simmetrica
La crittografia simmetrica utilizza la stessa chiave segreta per la crittografia e la decrittografia. Funziona rapidamente con volumi di dati elevati. Pertanto, i ransomware utilizzano frequentemente algoritmi di livello AES o ChaCha20 o loro analoghi. L'implementazione specifica dipende dalla famiglia di malware.
Dal punto di vista della protezione, la conclusione principale è semplice: se la chiave è creata in modo affidabile e non è memorizzata in un luogo accessibile, decrittografare i file senza la chiave è praticamente impossibile. Pertanto, la speranza di un attacco a forza bruta sulla chiave è generalmente irrealistica. Ci possono essere delle eccezioni, se gli autori del malware hanno commesso errori nell'implementazione.
Crittografia asimmetrica
La crittografia asimmetrica utilizza una coppia di chiavi: una pubblica e una privata. La chiave pubblica può essere incorporata nel malware. Essa cripta una chiave casuale simmetrica, con la quale sono stati crittografati i file. La chiave privata rimane ai malintenzionati.
Questo approccio spiega perché la rimozione del malware dopo la crittografia non ripristina i dati. I file sono già stati trasformati e la chiave necessaria per il recupero non è disponibile. Pertanto, i backup e la scoperta tempestiva sono più importanti rispetto ai tentativi di riparare manualmente le conseguenze.
Errori di implementazione e decrittatori
A volte i ricercatori trovano errori nei ransomware: un generatore di numeri casuali debole, il riutilizzo delle chiavi, la memorizzazione della chiave su disco, un modo di crittografia errato o una vulnerabilità nel protocollo di comunicazione. In tali casi, possono apparire decrittatori gratuiti.
Tuttavia, non è possibile fare affidamento su questo. Prima del ripristino, è necessario controllare le risorse reputazionali e i database di decrittatori di aziende e iniziative affidabili nella lotta contro i ransomware. Evita di scaricare decrittori dubbi da fonti casuali: possono essere malevoli loro stessi.
Quali dati i ransomware scelgono per primi
I programmi malevoli in genere cercano dati la cui perdita causerebbe il massimo danno. I file utente e aziendali hanno spesso la priorità:
- documenti d'ufficio, fogli di calcolo e presentazioni;
- database e file dei sistemi contabili;
- archivi e backup, se accessibili dall'ambiente infetto;
- immagini, video, disegni, layout e file di progetto;
- codice sorgente, configurazioni e directory di lavoro chiave;
- cartelle di rete, dischi connessi e directory cloud sincronizzate.
Le directory di sistema possono essere saltate. Questo non è un segno di debolezza del malware. Al contrario, per i malintenzionati è vantaggioso far sì che il sistema rimanga sufficientemente funzionante per mostrare le istruzioni di pagamento.
Segni tipici di infezione
Prima si nota un attacco, maggiore è la possibilità di fermarlo prima della crittografia totale. I segni possono essere tecnici e di utente.
L'utente può notare che i file hanno improvvisamente smesso di aprirsi, appaiono estensioni sconosciute, nelle cartelle sono comparsi istruzioni testuali identiche, il computer è rallentato notevolmente e le applicazioni restituiscono errori di accesso ai dati. A volte lo sfondo del desktop cambia o appare una finestra con la richiesta di riscatto.
Gli amministratori vedono di più. A livello di log e strumenti di monitoraggio, operazioni di scrittura e rinomina di file in massa, attività insolite di un singolo account, accessi a un numero elevato di cartelle di rete, tentativi di disabilitare i servizi di protezione, eliminazione di snapshot di ripristino, avvio di processi sconosciuti da cartelle temporanee e un improvviso aumento degli errori di accesso ai file possono sembrare sospetti.
È importante reagire non solo al messaggio finale di riscatto. Se il sistema di sicurezza rileva azioni preparatorie, ciò deve essere considerato come un potenziale incidente critico.
Confronto tra le fasi di attacco e le misure di protezione
Nessuna misura offre una protezione completa. Una strategia efficace si costruisce a strati. La tabella mostra quali azioni protettive corrispondono alle fasi di attacco.
| Fase dell'attacco | Cosa fa il ransomware | Cosa aiuta a proteggersi |
|---|---|---|
| Ingresso iniziale | Cerca di avviarsi tramite una e-mail, un link, una vulnerabilità o accesso rubato | Formazione degli utenti, filtraggio e-mail, MFA, aggiornamenti, protezione accesso remoto |
| Ricognizione | Studia il sistema, i diritti e la rete | Monitoraggio del comportamento, limitazione dei diritti, segmentazione della rete |
| Preparazione | Cerca file di valore e backup | Archiviazione separata dei backup, controllo accesso, registrazione |
| Disattivazione della protezione | Cerca di fermare i servizi e eliminare le copie | EDR, divieto di modifiche non autorizzate, account admin separati |
| Crittografia | Modifica i file in massa | Rilevazione comportamentale, quarantena rapida del dispositivo, restrizioni sulla scrittura |
| Estorsione | Mostra le istruzioni e minaccia di pubblicare | Piano di risposta, supporto legale, piano di comunicazione, ripristino dai backup |
Piano d'azione passo-passo in caso di rilevazione di un ransomware
Se si sospetta un ransomware, la velocità è importante. Ma le azioni caotiche possono peggiorare la situazione. Di seguito è riportato un ordine di risposta sicuro per l'utente o l'amministratore.
- Disconnettere il dispositivo dalla rete. Scollegare il cavo Ethernet e disattivare il Wi-Fi. Questo può fermare l'accesso alle cartelle di rete e la diffusione.
- Non eliminare file e note di riscatto. Possono essere necessari per analisi, identificazione della famiglia di malware e consultazione con esperti.
- Non riavviare il sistema senza necessità. In alcuni casi, il riavvio può distruggere tracce o avviare ulteriori azioni.
- Segnalare ai responsabili IT e sicurezza. In azienda è necessario attivare subito il team di risposta, la direzione e i proprietari dei sistemi.
- Registrare i segni dell'incidente. Conservare il tempo di scoperta, i nomi dei file modificati, il testo della richiesta, i dispositivi e gli account coinvolti.
- Isolare i sistemi correlati. Controllare le cartelle di rete, i server, le archiviazioni di backup e altri dispositivi con le stesse credenziali.
- Determinare l'entità. È necessario capire se la crittografia è locale o ha colpito l'infrastruttura. Senza di ciò, il ripristino potrebbe essere prematuro.
- Controllare la disponibilità di backup. Assicurarsi che le copie non siano infette e non crittografate. Ripristinarle è consigliato solo in un ambiente ripulito.
- Identificare la variante di ransomware. Utilizzare risorse affidabili e assistenza di esperti. Questo aiuterà a capire se esiste un decrittatore.
- Ripristinare il lavoro secondo il piano. Prima rimuovere il punto di ingresso, poi reinstallare o ripulire i sistemi, cambiare le password e solo dopo recuperare i dati.
Come proteggersi dai virus ransomware
La protezione dai ransomware si basa sulla prevenzione, rilevazione e recupero. Se uno strato non funziona, il successivo deve ridurre i danni.
Backup secondo la regola 3-2-1
Backup affidabili sono il principale modo per non dipendere dal riscatto. La regola pratica 3-2-1 significa: avere almeno tre copie di dati, conservarle su due tipi di supporti diversi e tenere una copia separata dall'ambiente principale. Per le aziende moderne è importante aggiungere un altro principio: almeno una copia deve essere immutabile o non accessibile a account normali.
È necessario controllare regolarmente le copie. Avere un archivio non equivale a avere la possibilità di recupero. I test aiutano a rivelare file danneggiati, database dimenticati, diritti di accesso errati e processi di recupero troppo lunghi.
Aggiornamenti e gestione delle vulnerabilità
Molti attacchi sfruttano vulnerabilità conosciute per le quali ci sono già patch disponibili. Pertanto, gli aggiornamenti di sistemi operativi, browser, pacchetti per ufficio, applicazioni server, gateway VPN e mezzi di accesso remoto devono essere un processo regolare e non un compito una tantum.
Per le aziende, è utile mantenere un inventario degli asset. Non è possibile proteggere un servizio di cui nessuno ricorda l'esistenza. È particolarmente importante controllare i sistemi accessibili da Internet.
Autenticazione a più fattori
Una password rubata non dovrebbe aprire la porta a tutta l'infrastruttura. L'autenticazione a più fattori riduce il rischio di accesso con dati compromessi. È consigliato attivarla per e-mail, VPN, desktop remoto, pannelli cloud, account admin e sistemi aziendali critici.
Tuttavia, la MFA non annulla le altre misure. I malintenzionati potrebbero tentare di utilizzare ingegneria sociale, stanchezza dagli avvisi push o processi deboli di ripristino dell'accesso. Pertanto, la politica di MFA deve essere ben studiata.
Principio dei privilegi minimi
L'utente ha solo i diritti necessari per il lavoro. Se un account normale può modificare tutte le cartelle di rete e gestire i backup, un ransomware avrà le stesse possibilità.
I diritti amministrativi sono meglio concessi temporaneamente e separatamente. Per il lavoro quotidiano, un amministratore non dovrebbe usare un account privilegiato. Questo riduce il rischio di una diffusione su larga scala.
Segmentazione della rete
La segmentazione limita il movimento del malintenzionato. Le workstation, i server, i sistemi di backup, i database contabili e i sistemi di produzione non dovrebbero trovarsi nella stessa rete piatta senza restrizioni.
Anche una semplice suddivisione per ruoli aiuta. Se un computer infetto non può accedere direttamente a server critici, i difensori hanno tempo per reagire.
Protezione delle e-mail e formazione dei dipendenti
Il phishing rimane un importante canale di attacco. Pertanto, sono necessari filtri tecnici, verifica degli allegati, blocco di tipi di file pericolosi, protezione dei collegamenti e regole chiare per i dipendenti.
La formazione deve essere pratica. L'utente deve sapere come appare un'e-mail sospetta, dove segnalarla e perché non può abilitare macro sospette o avviare allegati sconosciuti. Una cultura di segnalazione rapida è più utile della ricerca di colpevoli.
Monitoraggio e risposta
L'antivirus è utile, ma un approccio solo basato su firme non è sufficiente. La protezione moderna deve analizzare il comportamento: modifiche di massa ai file, tentativi di eliminare snapshot di backup, attività insolite degli account, avvio di programmi da luoghi atipici.
Per le organizzazioni, sono importanti i registri degli eventi, la raccolta centralizzata dei log, EDR o strumenti simili, e un piano di risposta predefinito. Il piano deve rispondere a domande: chi prende decisioni, chi informare, come isolare un segmento, dove sono conservati i contatti dei fornitori, come ripristinare sistemi prioritari.
Errori che aumentano i danni
Alcune azioni peggiorano le conseguenze. Il primo errore è mantenere i backup costantemente collegati alla stessa sistema. Se un ransomware ha accesso a loro, potrebbe crittografare anche le copie.
Il secondo errore è utilizzare un'unica account amministrativa ovunque. La compromissione di tale account apre la via a molti sistemi.
Il terzo errore è ripristinare i dati prima di rimuovere la causa dell'infezione. Se il punto di ingresso non viene chiuso, l'attacco può ripetersi.
Il quarto errore è nascondere l'incidente all'interno dell'organizzazione. Ritardare la notificazione ostacola l'isolamento, la valutazione legale e una comunicazione corretta con i clienti.
Il quinto errore è scaricare decrittori sconosciuti. Sotto forma di uno strumento di recupero potrebbe diffondersi nuovo malware.
È possibile decrittografare i file senza il riscatto
A volte sì, ma non sempre. La possibilità dipende dalla specifica famiglia di ransomware, dalla qualità dell'implementazione della crittografia, dalla presenza di errori da parte dei malintenzionati e dalla disponibilità di backup.
In primo luogo, è necessario identificare il ransomware in base all'estensione dei file, al testo della nota e ad altri segni. Poi vale la pena controllare database di decrittatori gratuiti affidabili. Se lo strumento non esiste, è meglio concentrarsi sul ripristino dai backup e sull'indagine dell'incidente.
È importante non modificare i file crittografati senza necessità. Le loro copie potrebbero essere necessarie se un decrittatore appare dopo. Conservare i campioni separatamente e non avviare file sospetti.
Caratteristiche degli attacchi ai computer domestici
Gli utenti domestici si imbattono più spesso in infezioni attraverso software pirata, aggiornamenti falsi, allegati in e-mail, file sharing e pubblicità malevole. I danni di solito riguardano la perdita di fotografie, documenti, archivi personali e materiali di lavoro.
Una protezione di base per le case include aggiornamenti automatici, protezione integrata o di terze parti contro malware, cautela con gli allegati, un disco esterno separato per i backup e sincronizzazione cloud con cronologia delle versioni. È meglio collegare il disco esterno solo per il tempo necessario al backup.
È anche utile utilizzare un normale account senza diritti di amministratore per il lavoro quotidiano. Questo non fermerà tutte le minacce, ma ridurrà le opportunità del malware.
Caratteristiche degli attacchi alle aziende
Nel mondo degli affari, i ransomware diventano non solo un problema tecnico, ma anche operativo. Si fermano le vendite, la produzione, la contabilità, l'assistenza clienti e i processi interni. Inoltre, potrebbero sorgere obblighi di notifica ai regolatori, ai partner e agli utenti.
Le aziende hanno bisogno di prioritarizzazione. Non tutti i sistemi sono ugualmente importanti. Un piano di ripristino deve determinare quali servizi vengono ripristinati per primi, quali dati sono critici, quanto tempo è tollerato per l'interruzione e chi è responsabile della comunicazione.
Richiede attenzione particolare il backup dei controller di dominio, dei database, dei sistemi di virtualizzazione e dei servizi cloud. Se il backup è configurato solo per le cartelle di file, il ripristino dell'azienda potrebbe richiedere del tempo.