Algoritmos de funcionamento de vírus sequestradores: como eles atacam e como se proteger
É importante entender os algoritmos de funcionamento dos vírus sequestradores não para repetir o ataque, mas para reconhecer a ameaça a tempo, reduzir danos e estabelecer uma defesa. Vírus sequestradores, ou ransomware, bloqueiam o acesso a dados, criptografam arquivos e exigem resgate. Neste artigo, vamos analisar seu ciclo de vida, princípios da criptografia, sinais típicos de infecção, medidas preventivas e o que fazer em caso de incidente.
O que são vírus sequestradores
Um vírus sequestrador é um programa malicioso que limita o acesso a dados ou a um sistema e condiciona a recuperação a uma exigência de resgate. Na maioria das vezes, os criminosos prometem fornecer a chave de descriptografia após o pagamento. Na prática, não há garantias: a chave pode não chegar, pode estar inoperante ou recuperar apenas parte dos arquivos.
O termo ransomware é mais abrangente do que a palavra comum vírus. Nem todo programa dessa natureza é um vírus clássico, pois muitos exemplos não se propagam sozinhos. Eles podem ser trojans, loaders, worms ou parte de um ataque complexo em várias etapas. No entanto, na linguagem comum, a expressão vírus sequestrador se consolidou para designar qualquer software malicioso que criptografa dados para extorsão.
Ataques modernos raramente se limitam a um único arquivo executável. Geralmente, é uma cadeia de ações: penetração inicial, persistência, exploração, elevação de privilégios, desativação de mecanismos de proteção, criptografia e pressão sobre a vítima. No ambiente corporativo, a criptografia é frequentemente acompanhada de roubo de dados. Isso é chamado de extorsão dupla: os criminosos ameaçam não apenas com a perda de arquivos, mas também com a publicação de informações confidenciais.
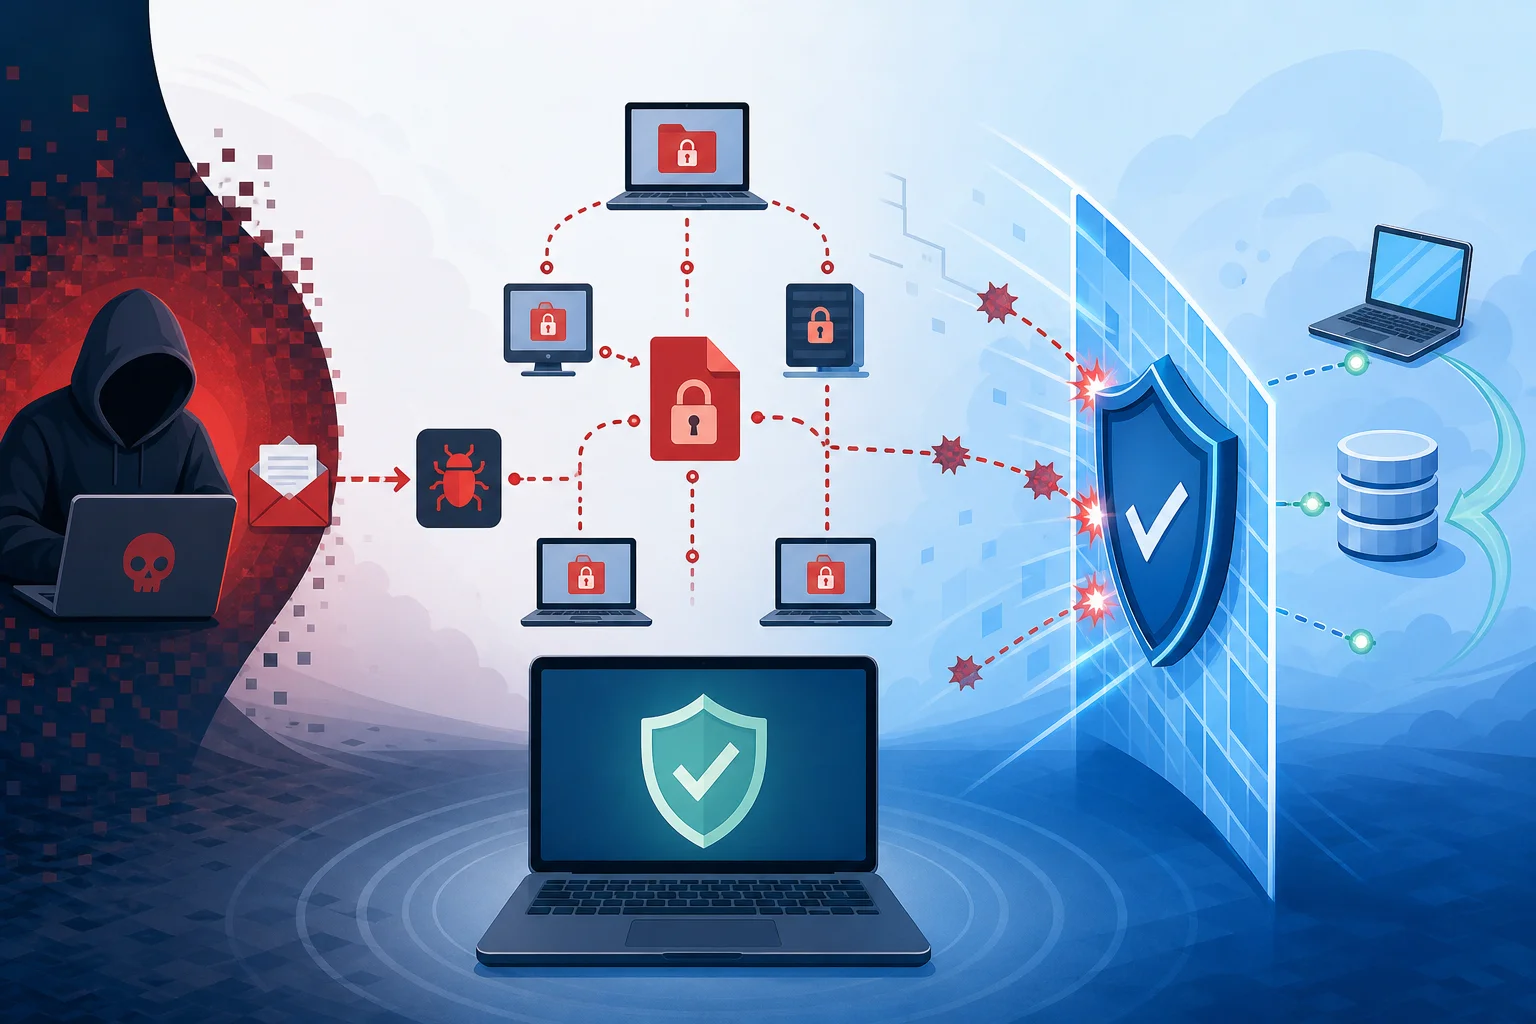
Ciclo de vida geral do ataque
O algoritmo de funcionamento de um sequestrador pode ser apresentado como uma sequência de etapas. Exemplares reais diferem, mas a lógica geralmente é semelhante. Compreender essa cadeia ajuda a identificar onde as medidas de proteção podem interromper o ataque.
1. Penetração inicial
A infecção começa em um ponto de entrada. Cenários comuns incluem e-mails de phishing, anexos maliciosos, links para sites falsos, contas comprometidas, vulnerabilidades em serviços públicos, acesso remoto inseguro e instaladores infectados. Às vezes, os criminosos usam senhas já roubadas, de modo que o usuário pode não notar um arquivo malicioso evidente.
Nesta etapa, o principal objetivo do atacante é executar o componente inicial. Ele pode ser um pequeno loader que verifica o ambiente e obtém mais instruções. Essa abordagem torna a detecção mais difícil porque o primeiro programa parece menos perigoso do que o módulo final de criptografia.
2. Verificação do ambiente
Após a execução, o programa malicioso frequentemente verifica onde se encontra. Ele pode avaliar o idioma do sistema, o ambiente de domínio, a presença de meios de proteção, o ambiente virtual, os direitos do usuário atual e a disponibilidade de recursos de rede. Às vezes, os sequestradores encerram a operação se detectam sinais de um laboratório de pesquisa ou sandbox.
Para os defensores, isso é importante por duas razões. Primeiro, a atividade maliciosa pode não se manifestar imediatamente. Em segundo lugar, a análise comportamental deve levar em conta não apenas o fato da criptografia, mas também as ações preparatórias: escaneamento de arquivos, acesso a diretórios do sistema, tentativas de interromper serviços de backup.
3. Persistência e propagação
Nem todo sequestrador se torna persistente no sistema. Ataques rápidos podem imediatamente passar para a criptografia. Mas em campanhas mais complexas, os criminosos tentam obter acesso persistente. Eles buscam outros computadores, servidores de arquivos, armazenamento em nuvem e contas de administrador.
Em organizações, a movimentação lateral é especialmente perigosa. Se uma conta tiver direitos excessivamente amplos, o ataque pode rapidamente se mover de uma estação de trabalho para os servidores. Portanto, o princípio do menor privilégio e a segmentação da rede reduzem a escala do dano.
4. Preparação para a criptografia
Antes da criptografia, o programa malicioso geralmente forma uma lista de alvos. Ele busca documentos, planilhas, bancos de dados, arquivos compactados, imagens, projetos, arquivos de código-fonte e outros dados valiosos. Neste processo, arquivos de sistema podem ser deliberadamente ignorados para que o computador continue a inicializar e o usuário veja a exigência de resgate.
Em seguida, o sequestrador pode tentar desativar processos de proteção, excluir cópias de sombra, interromper o funcionamento de agentes de backup e parar aplicativos que mantêm arquivos abertos. Essas ações são um dos sinais-chave do ataque.
5. Criptografia dos dados
A etapa principal é a conversão em massa de arquivos para um formato ilegível. Para velocidade, geralmente é utilizada criptografia simétrica. Chaves são protegidas com criptografia assimétrica. Essa abordagem é chamada de híbrida: os arquivos são criptografados rapidamente, enquanto as chaves para a descriptografia são protegidas pela chave pública do criminoso.
Os arquivos podem receber uma nova extensão. Notas aparecem nos diretórios com instruções. Às vezes, o programa deixa um identificador da vítima, um endereço de contato e um prazo, após o qual o resgate aumentará. Esses elementos não são necessários para a recuperação, mas para pressão psicológica e controle de pagamentos.
6. Extorsão e pressão
Após a criptografia, a vítima é apresentada com uma mensagem. Normalmente, ela descreve as condições de pagamento, método de contato e ameaças. Em ataques a empresas, os criminosos podem mencionar documentos roubados ou ameaçar informar clientes e parceiros.
É importante lembrar: o pagamento do resgate não garante a recuperação. Além disso, ele apoia a economia criminosa e pode criar riscos legais se o dinheiro for para grupos relacionados a sanções. A decisão de negociar deve ser tomada com a participação da diretoria, advogados, especialistas em segurança e, se necessário, autoridades policiais.
Como funciona a criptografia no ransomware
A criptografia em si não é prejudicial. É um mecanismo básico de proteção de dados em sistemas bancários, mensageiros, VPNs, nuvens e armazenamentos corporativos. O perigo surge quando a criptografia é usada contra o proprietário dos dados.
Criptografia simétrica
A criptografia simétrica usa a mesma chave secreta para criptografar e descriptografar. Ela funciona rapidamente com grandes volumes de dados. Portanto, o ransomware frequentemente aplica algoritmos como AES ou ChaCha20 ou seus análogos. A implementação específica depende da família do software malicioso.
Em termos de proteção, a principal conclusão é simples: se a chave for criada de forma segura e não for salva em um local acessível, descriptografar arquivos sem a chave é praticamente impossível. Portanto, a esperança de um ataque de força bruta geralmente é irrealista. Exceções ocorrem se os autores do malware cometem um erro na implementação.
Criptografia assimétrica
A criptografia assimétrica usa um par de chaves: uma aberta e uma privada. A chave pública pode ser incorporada ao programa malicioso. Ela é usada para criptografar uma chave simétrica aleatória, que foi usada para criptografar os arquivos. A chave privada permanece com os criminosos.
Essa abordagem explica por que remover o malware após a criptografia não recupera os dados. Os arquivos já foram convertidos, e a chave necessária para a recuperação não está disponível. Portanto, backups e detecção precoce são mais importantes do que tentar corrigir manualmente as consequências.
Erros de implementação e descriptografadores
Às vezes, os pesquisadores encontram erros em sequestradores: um gerador de números aleatórios fraco, reutilização de chaves, armazenamento da chave no disco, modo de criptografia mal executado ou vulnerabilidades no protocolo de comunicação. Em tais casos, podem surgir descriptografadores gratuitos.
No entanto, não se deve contar com isso. Antes de recuperar, é importante verificar recursos de reputação e bancos de dados de descriptografadores de empresas conhecidas e iniciativas de combate ao ransomware. Não baixe descriptografadores suspeitos de fontes aleatórias: eles mesmos podem ser maliciosos.
Quais dados os sequestradores escolhem primeiro
Os programas maliciosos geralmente buscam dados cuja perda causaria o maior dano. Prioridade muitas vezes é dada a arquivos de usuários e negócios:
- documentos de escritório, planilhas e apresentações;
- bancos de dados e arquivos de sistemas contábeis;
- arquivos compactados e backups, se estiverem acessíveis do ambiente infectado;
- imagens, vídeos, desenhos, layouts e arquivos de projeto;
- código-fonte, configurações e diretórios principais de trabalho;
- pastas de rede, discos conectados e diretórios de nuvem sincronizados.
Diretórios de sistema podem ser ignorados. Isso não é um sinal de fraqueza do programa malicioso. Pelo contrário, é vantajoso para os criminosos que o sistema permaneça suficientemente funcional para exibir a instrução de pagamento.
Sinais típicos de infecção
Quanto mais cedo um ataque for notado, maiores as chances de detê-lo antes da criptografia total. Os sinais podem ser técnicos e comportamentais.
O usuário pode notar que arquivos de repente pararam de abrir, surgiram extensões desconhecidas, pastas apresentam instruções textuais idênticas, o computador ficou muito lento e aplicativos exibem erros de acesso aos dados. Às vezes, o fundo da área de trabalho muda ou aparece uma janela com a exigência de resgate.
Administradores veem mais. No nível de logs e ferramentas de monitoramento, operações em massa de gravação e renomeação de arquivos, atividade incomum de uma única conta, acessos a muitas pastas de rede, tentativas de desativar serviços de proteção, exclusão de imagens de recuperação, execução de processos desconhecidos em diretórios temporários, aumento repentino de erros de acesso a arquivos podem ser suspeitos.
É importante reagir não apenas à mensagem final de resgate. Se o sistema de segurança registrar ações preparatórias, isso deve ser considerado um potencial incidente crítico.
Comparação das etapas de ataque e medidas de proteção
Nenhuma medida oferece proteção total. Uma estratégia eficaz é construída em camadas. A tabela a seguir mostra quais ações de proteção correspondem às etapas do ataque.
| Etapa do ataque | O que faz o sequestrador | O que ajuda a se proteger |
|---|---|---|
| Entrada inicial | Tenta se inicializar através de e-mail, link, vulnerabilidade ou acesso roubado | Treinamento de usuários, filtragem de e-mails, MFA, atualizações, proteção de acesso remoto |
| Reconhecimento | Estuda o sistema, permissões e rede | Monitoramento de comportamento, restrição de permissões, segmentação de rede |
| Preparação | Busca arquivos valiosos e backups | Armazenamento em separado de backups, controle de acesso, registro |
| Desativação de proteção | Tenta parar serviços e excluir cópias | EDR, proibição de alterações não autorizadas, contas administrativas separadas |
| Criptografia | Modifica arquivos em massa | Detecção comportamental, quarentena rápida do dispositivo, restrições de gravação |
| Extorsão | Mostra instruções e ameaça de publicação | Plano de resposta, apoio jurídico, plano de comunicação, recuperação a partir de backups |
Plano passo a passo para ações ao detectar um sequestrador
Se houver suspeita de ransomware, a velocidade é crucial. Mas ações caóticas podem piorar a situação. A seguir, um procedimento seguro de reação para usuários ou administradores.
- Desconectar o dispositivo da rede. Desconecte o cabo Ethernet e desligue o Wi-Fi. Isso pode interromper o acesso a pastas de rede e a propagação.
- Não exclua arquivos e notas de resgate. Eles podem ser necessários para análise, identificação da família do malware e consulta a especialistas.
- Não reinicie o sistema sem necessidade. Em alguns casos, a reinicialização pode destruir vestígios ou iniciar ações adicionais.
- Comunique à equipe de TI e segurança. Na empresa, a equipe de resposta, a diretoria e os proprietários dos sistemas devem ser acionados imediatamente.
- Registre sinais do incidente. Salve o horário de descoberta, nomes dos arquivos alterados, texto da exigência, dispositivos e contas afetados.
- Isolar sistemas relacionados. Verifique pastas de rede, servidores, armazenamentos de backup e outros dispositivos com as mesmas credenciais.
- Determine a escala. É necessário entender se a criptografia é local ou se a infraestrutura foi atingida. Sem isso, a recuperação pode ser prematura.
- Verifique a existência de backups. Certifique-se de que as cópias não estão infectadas e não estão criptografadas. O ideal é restaurá-las apenas em um ambiente limpo.
- Identifique a variante do ransomware. Utilize recursos confiáveis e ajuda de especialistas. Isso ajudará a entender se existe um descriptografador.
- Restabeleça o funcionamento conforme o plano. Primeiro, elimine o ponto de entrada, depois reinstale ou limpe os sistemas, altere senhas e somente após isso retorne os dados.
Como se proteger de vírus sequestradores
A proteção contra sequestradores é construída sobre prevenção, detecção e recuperação. Se uma camada não funcionar, a próxima deve reduzir os danos.
Backup segundo a regra 3-2-1
Backups confiáveis são a principal maneira de não depender do resgate. A regra prática 3-2-1 significa: ter pelo menos três cópias de dados, armazená-las em dois tipos diferentes de mídia e manter uma cópia separada do ambiente principal. Para as empresas modernas, é importante adicionar mais um princípio: pelo menos uma cópia deve ser imutável ou inacessível para contas usuais.
As cópias devem ser verificadas regularmente. Ter um arquivo não equivale a ter a capacidade de recuperação. Testes ajudam a identificar arquivos danificados, bancos de dados esquecidos, permissões de acesso inadequadas e um processo de recuperação que pode ser longo.
Atualizações e gerenciamento de vulnerabilidades
Muitos ataques exploram vulnerabilidades conhecidas para as quais já existem correções. Portanto, atualizações de sistemas operacionais, navegadores, pacotes de escritório, aplicativos de servidor, gateways VPN e ferramentas de acesso remoto devem ser um processo regular e não uma tarefa pontual.
Para os negócios, é benéfico fazer um inventário de ativos. Não se pode proteger um serviço cujo funcionamento ninguém se lembra. É especialmente importante controlar sistemas acessíveis pela internet.
Autenticação multifatorial
Uma senha roubada não deve abrir caminho para toda a infraestrutura. A autenticação multifatorial reduz o risco de acesso com dados comprometidos. Deve ser ativada para e-mails, VPN, desktop remoto, painéis de nuvem, contas de administrador e sistemas de negócios críticos.
Nesse contexto, o MFA não elimina outras medidas. Criminosos podem tentar usar engenharia social, fadiga com notificações push ou processos de restauração fracos. Portanto, a política de MFA deve ser bem elaborada.
Princípio do menor privilégio
O usuário precisa apenas dos direitos necessários para o trabalho. Se uma conta comum pode alterar todas as pastas de rede e gerenciar backups, o sequestrador terá as mesmas oportunidades.
Direitos administrativos devem ser concedidos temporariamente e separadamente. Para o dia a dia, o administrador não deve usar uma conta privilegiada. Isso reduz o risco de uma infecção em larga escala.
Segmentação da rede
A segmentação limita a movimentação do criminoso. Estações de trabalho, servidores, sistemas de backup, bancos contábeis e sistemas de produção não devem estar na mesma rede plana sem restrições.
Até mesmo uma simples separação por funções ajuda. Se um computador infectado não pode fazer chamadas diretas a servidores críticos, os defensores têm tempo para reagir.
Proteção de e-mails e treinamento de funcionários
O phishing continua sendo um canal importante para ataques. Portanto, são necessários filtros técnicos, verificação de anexos, bloqueio de tipos de arquivos perigosos, proteção de links e regras claras para os colaboradores.
O treinamento deve ser prático. O usuário deve saber como é um e-mail suspeito, onde reportá-lo e por que não deve habilitar macros duvidosas ou executar anexos desconhecidos. A cultura de reportar rapidamente erros é mais útil do que procurar culpados.
Monitoramento e resposta
Um antivírus é útil, mas uma abordagem baseada apenas em assinaturas não é suficiente. A proteção moderna deve analisar comportamentos: mudanças em massa de arquivos, tentativas de excluir snapshots de backup, atividade incomum de contas, execução de programas de locais atípicos.
Para organizações, são importantes registros de eventos, coleta centralizada de logs, EDR ou ferramentas similares, além de um plano de resposta previamente descrito. O plano deve responder perguntas como: quem toma decisões, a quem notificar, como isolar um segmento, onde estão contatos de contratados e como restaurar sistemas prioritários.
Erros que aumentam danos
Algumas ações pioram as consequências. O primeiro erro é manter backups constantemente conectados ao mesmo sistema. Se o sequestrador tiver acesso a eles, poderá criptografar as cópias também.
O segundo erro é usar uma única conta de administrador em todos os lugares. A compromisssão dessa conta abre caminho para muitos sistemas.
O terceiro erro é restaurar dados antes de eliminar a causa da infecção. Se o ponto de entrada não for fechado, o ataque pode se repetir.
O quarto erro é ocultar o incidente dentro da organização. O atraso nas notificações atrapalha a isolamento, avaliação jurídica e comunicação adequada com os clientes.
O quinto erro é baixar desconhecidos descriptografadores. Sob a aparência de uma ferramenta de recuperação, um novo malware pode ser disseminado.
É possível descriptografar arquivos sem pagar o resgate
Às vezes é possível, mas não sempre. A possibilidade depende da família específica de ransomware, da qualidade da implementação da criptografia, da existência de erros por parte dos criminosos e da disponibilidade de backups.
Primeiramente, é necessário identificar o sequestrador pela extensão dos arquivos, texto da nota e outros sinais. Em seguida, verifica-se banco de dados confiáveis de descriptografadores gratuitos. Se a ferramenta não estiver disponível, é melhor focar na recuperação a partir de backups e na investigação do incidente.
É importante não alterar arquivos criptografados sem necessidade. Suas cópias podem ser necessárias caso um descriptografador apareça posteriormente. Guarde amostras separadamente e não execute arquivos suspeitos.
Características dos ataques em computadores pessoais
Usuários domésticos costumam se deparar com infecções através de software pirateado, atualizações falsas, anexos de e-mails, sites de compartilhamento de arquivos e anúncios maliciosos. Os danos geralmente estão relacionados à perda de fotos, documentos, arquivos pessoais e materiais de trabalho.
A proteção básica para a casa inclui atualizações automáticas, proteção embutida ou de terceiros contra malware, cautela com anexos, um disco externo separado para backups e sincronização em nuvem com histórico de versões. O disco externo é melhor conectado apenas durante o cópia.
Também é recomendável usar uma conta comum sem direitos administrativos para o trabalho diário. Isso não irá parar todas as ameaças, mas diminuirá as oportunidades do malware.
Características dos ataques em negócios
No mundo dos negócios, o ransomware se torna não apenas um problema técnico, mas operacional. Vendas, produção, contabilidade, suporte ao cliente e processos internos param. Além disso, pode haver obrigações de notificar reguladores, parceiros e usuários.
As empresas precisam priorizar. Nem todos os sistemas são igualmente importantes. O plano de recuperação deve definir quais serviços serão ativados primeiro, quais dados são críticos, quanto tempo é aceitável para inatividade e quem é responsável pela comunicação.
Atenção especial é necessária para backups de controladores de domínio, bancos de dados, sistemas de virtualização e serviços em nuvem. Se o backup estiver configurado apenas para pastas de arquivos, a recuperação do negócio pode demorar.
Perguntas frequentes sobre vírus sequestradores
Como saber se arquivos foram criptografados por um vírus sequestrador
Geralmente, os arquivos param de abrir, recebem uma nova extensão e aparecem instruções de resgate nas pastas. Também podem ocorrer renomeações em massa e uma desaceleração acentuada do sistema.
É necessário pagar o resgate
O pagamento não garante a recuperação e pode apoiar os criminosos. Avalie primeiro os backups, verifique a existência de um descriptografador gratuito, isole os sistemas e consulte especialistas e advogados.
Um antivírus ajudará após a criptografia
Um antivírus pode remover uma ameaça ativa, mas não descriptografará arquivos que já foram danificados. Para recuperação, são necessários backups limpos, um descriptografador oficial ou a chave de descriptografia.
Por que o sequestrador criptografou uma pasta de rede
O programa malicioso opera com os direitos do usuário ou processo infectado. Se essa conta tinha acesso de gravação a uma pasta de rede, os arquivos nela poderiam ter sido alterados.
É possível se proteger completamente do ransomware
Não existe proteção absoluta. Mas uma combinação de backups, atualizações, MFA, restrição de permissões, segmentação, monitoramento e treinamento reduz drasticamente a probabilidade de danos catastróficos.
O que fazer com arquivos criptografados após a recuperação
Não se apresse a excluir tudo. Guarde algumas amostras e a nota de resgate para investigação. Os demais dados podem ser arquivados separadamente ou excluídos após a conclusão da análise e confirmação da recuperação.
Checklist resumido de prevenção
Para reduzir o risco de infecção, use um mínimo prático:
- ative atualizações automáticas para sistemas e aplicativos;
- configure backups e verifique regularmente a recuperação;
- mantenha uma cópia separada ou em armazenamento imutável;
- habilite autenticação multifatorial para contas importantes;
- restrinja permissões de usuários e administradores;
- desative serviços de acesso remoto desnecessários;
- segmente a rede e recursos críticos;
- utilize ferramentas de proteção com análise comportamental;
- treine funcionários para reconhecer phishing;
- prepare antecipadamente um plano de resposta a incidentes.
Conclusão
Os algoritmos de funcionamento dos vírus sequestradores se baseiam em uma cadeia clara: penetrar, estudar o ambiente, obter acesso a dados valiosos, criptografá-los e exercer pressão sobre a vítima. A proteção não é uma única solução mágica, mas sim disciplina: atualizações regulares, privilégios mínimos, MFA, segmentação, monitoramento e backups confiáveis. Comece a auditar seus backups e permissões de acesso hoje mesmo: essas medidas frequentemente determinam se um ataque será um breve incidente ou uma crise prolongada.