Algoritmos de trabajo de virus cifradores: cómo atacan y cómo protegerse
Es importante entender los algoritmos de trabajo de los virus cifradores, no para repetir el ataque, sino para reconocer a tiempo la amenaza, reducir daños y construir una defensa. Los virus cifradores, o ransomware, bloquean el acceso a los datos, cifran archivos y exigen un rescate. En este artículo analizaremos su ciclo de vida, principios de criptografía, señales típicas de infección, medidas preventivas y procedimientos a seguir en caso de un incidente.
Qué son los virus cifradores
Un virus cifrador es un programa malicioso que limita el acceso a datos o sistemas y vincula la recuperación a la exigencia de un rescate. Con mayor frecuencia, los delincuentes prometen proporcionar la clave de descifrado después del pago. En la práctica, no hay garantías: la clave puede no llegar, estar inoperativa o recuperar solo una parte de los archivos.
El término ransomware es más amplio que la palabra habitual virus. No todos los programas de este tipo son un virus clásico, porque muchos ejemplos no se autorreplican. Pueden ser troyanos, cargadores, gusanos o parte de un ataque complejo en varias etapas. Sin embargo, en el lenguaje cotidiano, la expresión virus cifrador se ha consolidado para referirse a cualquier software malicioso que cifra datos con fines de extorsión.
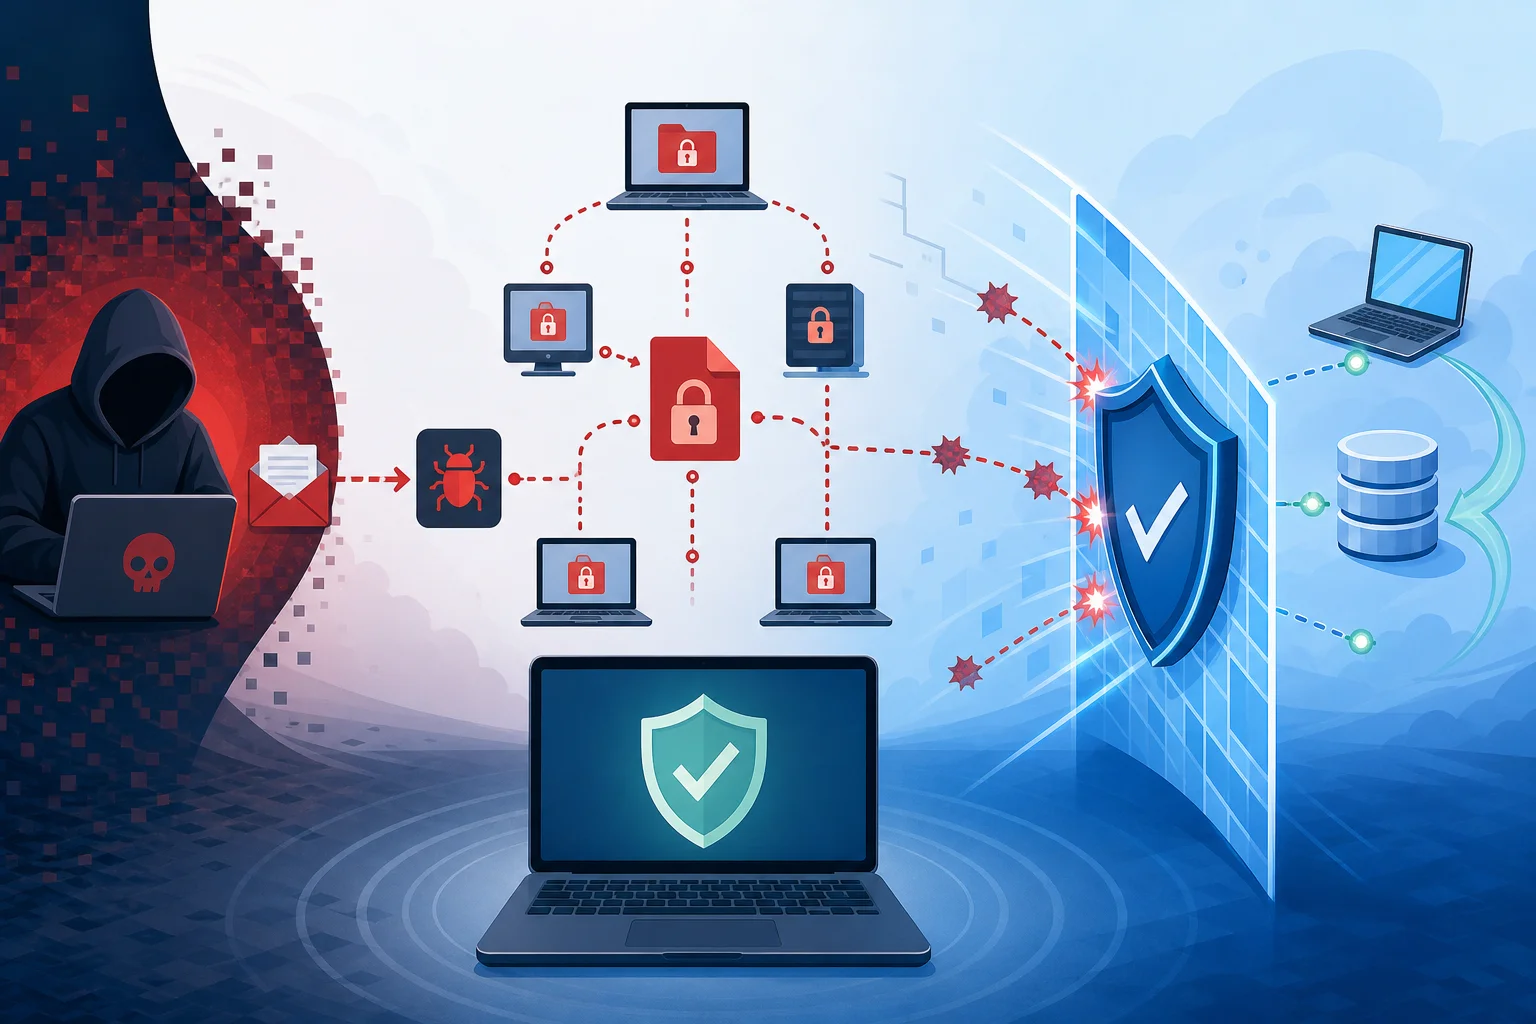
Los ataques modernos rara vez se limitan a un solo archivo ejecutable. Generalmente, se trata de una cadena de acciones: penetración inicial, fijación, exploración, escalamiento de privilegios, desactivación de mecanismos de defensa, cifrado y presión sobre la víctima. En el entorno corporativo, al cifrado a menudo se suma el robo de datos. Esto se denomina extorsión doble: los criminales amenazan no solo con la pérdida de archivos, sino también con la publicación de información confidencial.
Ciclo de vida general de un ataque
El algoritmo de operación de un cifrador se puede presentar como una secuencia de etapas. Los ejemplos reales son variados, pero la lógica suele ser similar. Entender esta cadena ayuda a ver dónde las medidas de protección pueden detener el ataque.
1. Penetración inicial
La infección comienza en el punto de entrada. Los escenarios comunes incluyen correos electrónicos de phishing, archivos adjuntos maliciosos, enlaces a sitios falsos, cuentas comprometidas, vulnerabilidades en servicios públicos, acceso remoto inseguro y instaladores infectados. A veces, los delincuentes usan contraseñas ya robadas, por lo que el usuario puede no notar el archivo malicioso obvio.
En esta etapa, el objetivo principal del atacante es ejecutar el componente inicial. Puede ser un pequeño cargador que verifica el entorno y recibe instrucciones posteriores. Este enfoque dificulta la detección, porque el primer programa parece menos peligroso que el módulo final de cifrado.
2. Verificación del entorno
Después de la ejecución, el programa malicioso a menudo verifica dónde se encuentra. Puede evaluar el idioma del sistema, el entorno de dominio, la presencia de medios de protección, el entorno virtual, los derechos del usuario actual y la disponibilidad de recursos de red. A veces, los cifradores terminan su trabajo si detectan signos de un laboratorio de investigación o una sandbox.
Para los defensores, esto es importante por dos razones. Primero, la actividad maliciosa puede no manifestarse de inmediato. Segundo, el análisis de comportamiento debe considerar no solo el hecho del cifrado, sino también las acciones preparatorias: escaneo de archivos, acceso a directorios del sistema, intentos de detener servicios de copia de seguridad.
3. Fijación y propagación
No todos los cifradores se fijan en el sistema. Los ataques rápidos pueden pasar directamente al cifrado. Pero en campañas más complejas, los delincuentes buscan obtener acceso persistente. Buscan otros ordenadores, servidores de archivos, almacenes en la nube y cuentas de administrador.
En organizaciones, el movimiento lateral es especialmente peligroso. Si una cuenta tiene derechos demasiado amplios, el ataque puede pasar rápidamente de una estación de trabajo a los servidores. Por ello, el principio de privilegios mínimos y la segmentación de la red reducen la magnitud del daño.
4. Preparación para el cifrado
Antes del cifrado, el programa malicioso generalmente forma una lista de objetivos. Busca documentos, hojas de cálculo, bases de datos, archivos comprimidos, imágenes, proyectos, archivos fuente y otros datos valiosos. Al mismo tiempo, los archivos del sistema pueden ser intencionalmente omitidos para que la computadora continúe arrancando y el usuario vea la exigencia de rescate.
Luego, el cifrador puede intentar desactivar los procesos de protección, eliminar copias sombra, interrumpir el funcionamiento de los agentes de copia de seguridad y detener aplicaciones que mantienen archivos abiertos. Estas acciones son una de las señales clave del ataque.
5. Cifrado de datos
La etapa principal es la conversión masiva de archivos a un formato ilegible. Para mayor velocidad, se aplica usualmente cifrado simétrico. Las claves se protegen utilizando criptografía asimétrica. Este enfoque se llama híbrido: los archivos se cifran rápidamente, mientras que las claves para el descifrado se protegen con la clave pública del delincuente.
Los archivos pueden recibir una nueva extensión. En los directorios aparecen notas con instrucciones. A veces, el programa deja un identificador de la víctima, una dirección de contacto y un plazo en el que el rescate aumentará. Estos elementos no son necesarios para la recuperación, sino para la presión psicológica y el control de pagos.
6. Extorsión y presión
Después del cifrado, la víctima recibe un mensaje. Normalmente se describen las condiciones de pago, el método de contacto y las amenazas. En ataques a empresas, los delincuentes pueden mencionar documentos robados o amenazar con notificar a clientes y socios.
Es importante recordar: pagar el rescate no garantiza la recuperación. Además, apoya la economía criminal y puede crear riesgos legales si el dinero va a grupos relacionados con sanciones. La decisión de negociar debe tomarse con la participación de la directiva, abogados, especialistas en seguridad y, de ser necesario, autoridades policiales.
Cómo funciona el cifrado en ransomware
El cifrado en sí no es dañino. Es un mecanismo básico de protección de datos en sistemas bancarios, mensajeros, VPN, nubes y almacenes corporativos. El peligro surge cuando se utiliza la criptografía en contra del propietario de los datos.
Cifrado simétrico
El cifrado simétrico utiliza la misma clave secreta para cifrar y descifrar. Funciona rápidamente con grandes volúmenes de datos. Por esta razón, el ransomware a menudo utiliza algoritmos de nivel AES o ChaCha20 o sus equivalentes. La implementación específica depende de la familia del software malicioso.
Desde la perspectiva de la protección, la conclusión principal es simple: si la clave se crea de forma segura y no se guarda en un lugar accesible, descifrar archivos sin ella es prácticamente imposible. Por eso, la esperanza de un ataque de fuerza bruta suele ser irrealista. Hay excepciones si los autores del software malicioso cometieron un error en la implementación.
Cifrado asimétrico
La criptografía asimétrica utiliza un par de claves: pública y privada. La clave pública se puede incrustar en el programa malicioso. Con ella se cifra una clave simétrica aleatoria que se utilizó para cifrar los archivos. La clave privada queda en manos de los delincuentes.
Este enfoque explica por qué eliminar el software malicioso después del cifrado no recupera los datos. Los archivos ya han sido convertidos, y la clave necesaria para la recuperación no está disponible. Por lo tanto, las copias de seguridad y la detección temprana son más importantes que los intentos de reparar los daños manualmente.
Errores de implementación y descifradores
A veces, los investigadores encuentran errores en los cifradores: un generador de números aleatorios débil, reutilización de claves, almacenamiento de la clave en disco, un modo de cifrado fallido o vulnerabilidades en protocolos de comunicación. En tales casos, pueden surgir descifradores gratuitos.
Sin embargo, no se puede contar con ello. Antes de la recuperación, es recomendable verificar fuentes reputacionales y bases de datos de descifradores de empresas conocidas e iniciativas contra ransomware. No se deben descargar descifradores dudosos de fuentes aleatorias: pueden ser ellos mismos maliciosos.
Qué datos eligen los cifradores primero
Los programas maliciosos suelen buscar datos cuya pérdida causará el mayor daño. A menudo tienen prioridad los archivos de usuario y de negocio:
- documentos de oficina, hojas de cálculo y presentaciones;
- bases de datos y archivos de sistemas contables;
- archivos comprimidos y copias de seguridad, si son accesibles desde el entorno infectado;
- imágenes, videos, dibujos, maquetas y archivos de proyectos;
- código fuente, configuraciones y directorios de trabajo clave;
- carpetas de red, discos conectados y directorios de nube sincronizados.
Los directorios del sistema pueden ser omitidos. Esto no es un signo de debilidad del software malicioso. Por el contrario, a los delincuentes les conviene que el sistema siga siendo suficientemente funcional para mostrar las instrucciones de pago.
Señales típicas de infección
Cuanto antes se detecte un ataque, mayor será la probabilidad de detenerlo antes de que se cifren por completo. Las señales pueden ser técnicas y por parte del usuario.
El usuario puede notar que los archivos dejaron de abrirse repentinamente, que aparecieron extensiones desconocidas, que en las carpetas surgieron instrucciones de texto idénticas, que la computadora se ralentizó drásticamente y que aplicaciones muestran errores de acceso a datos. A veces, el fondo del escritorio cambia o aparece una ventana con exigencias de rescate.
Los administradores ven más. A nivel de registros y herramientas de monitoreo, las operaciones masivas de escritura y renombrado de archivos, actividad inusual de una cuenta, accesos a un gran número de carpetas de red, intentos de desactivar servicios de protección, eliminación de instantáneas de recuperación, ejecución de procesos desconocidos desde directorios temporales y un aumento drástico en los errores de acceso a archivos pueden parecer sospechosos.
Es importante reaccionar no solo al mensaje final de rescate. Si el sistema de seguridad captura acciones preparatorias, esto debe considerarse un posible incidente crítico.
Comparación de etapas de ataque y medidas de protección
Ninguna medida protege por completo. Una estrategia efectiva se construye en capas. La siguiente tabla muestra qué acciones de protección se corresponden con las etapas del ataque.
| Etapa del ataque | Qué hace el cifrador | Qué ayuda a protegerse |
|---|---|---|
| Entrada inicial | Intenta ejecutarse a través de un correo, un enlace, una vulnerabilidad o acceso robado | Capacitación de usuarios, filtrado de correo, MFA, actualizaciones, protección de acceso remoto |
| Exploración | Estudia el sistema, derechos y red | Monitoreo de comportamiento, restricción de derechos, segmentación de red |
| Preparación | Busca archivos valiosos y copias de seguridad | Almacenamiento separado de copias de seguridad, control de acceso, registro |
| Desactivación de protección | Intenta detener servicios y eliminar copias | EDR, prohibición de cambios no autorizados, cuentas de administrador separadas |
| Cifrado | Modifica archivos masivamente | Detección de comportamiento, cuarentena rápida del dispositivo, restricciones de escritura |
| Extorsión | Muestra instrucciones y amenaza con publicación | Plan de respuesta, apoyo legal, plan de comunicación, restauración de copias |
Plan de acción paso a paso al detectar un cifrador
Si hay sospechas de ransomware, la velocidad es importante. Pero acciones caóticas pueden empeorar la situación. A continuación se presenta un orden seguro de respuesta para el usuario o el administrador.
- Desconecte el dispositivo de la red. Desconecte el cable Ethernet y apague el Wi-Fi. Esto puede detener el acceso a las carpetas de red y la propagación.
- No elimine archivos y notas de rescate. Pueden ser necesarias para el análisis, identificación de la familia de software malicioso y consultas con especialistas.
- No reinicie el sistema sin necesidad. En algunos casos, reiniciar puede destruir las huellas o iniciar acciones adicionales.
- Informe a los responsables de TI y seguridad. Es necesario activar de inmediato al equipo de respuesta, la dirección y los propietarios de sistemas en la empresa.
- Registre las señales del incidente. Guarde la hora de detección, los nombres de los archivos modificados, el texto de la exigencia, los dispositivos y cuentas afectadas.
- Aísle los sistemas relacionados. Verifique las carpetas de red, servidores, almacenes de copia de seguridad y otros dispositivos con las mismas credenciales.
- Determine la magnitud. Necesita comprender si el cifrado es local o si afecta a la infraestructura. Sin esto, la recuperación puede ser prematura.
- Verifique la existencia de copias de seguridad. Asegúrese de que las copias no estén infectadas y no sean cifradas. Es recomendable restaurarlas solo en un entorno limpio.
- Identifique la variante de ransomware. Utilice recursos de confianza y la ayuda de especialistas. Esto ayudará a entender si existe un descifrador.
- Restablezca el funcionamiento según el plan. Primero elimine el punto de entrada, luego reinstale o limpie los sistemas, cambie contraseñas y solo después recupere datos.
Cómo protegerse de virus cifradores
La protección contra cifradores se basa en la prevención, detección y recuperación. Si una capa no funciona, la siguiente debe reducir el daño.
Copia de seguridad según la regla 3-2-1
Copias de seguridad confiables son la principal forma de no depender del rescate. La regla práctica 3-2-1 significa: tener al menos tres copias de datos, almacenarlas en dos tipos diferentes de medios y mantener una copia separada del entorno principal. Para las empresas modernas, es importante añadir otro principio: al menos una copia debe ser inalterable o no accesible para cuentas ordinarias.
Las copias deben revisarse regularmente. Tener un archivo no es lo mismo que tener la posibilidad de recuperación. Las pruebas ayudan a detectar archivos dañados, bases de datos olvidadas, derechos de acceso incorrectos y un proceso de recuperación demasiado largo.
Actualizaciones y gestión de vulnerabilidades
Muchos ataques utilizan vulnerabilidades conocidas para las cuales ya existen parches. Por ello, las actualizaciones de sistemas operativos, navegadores, suites de oficina, aplicaciones de servidor, gateways VPN y herramientas de acceso remoto deben ser un proceso regular, no una tarea puntual.
Para las empresas, es útil llevar un inventario de activos. No se puede proteger un servicio que nadie recuerda que existe. Especialmente importante es controlar los sistemas accesibles desde Internet.
Autenticación multifactor
Una contraseña robada no debe abrir el camino a toda la infraestructura. La autenticación multifactor reduce el riesgo de entrada a través de datos comprometidos. Debe habilitarse para correo electrónico, VPN, escritorio remoto, paneles en la nube, cuentas de administrador y sistemas empresariales críticos.
Sin embargo, MFA no debe anular las demás medidas. Los delincuentes pueden intentar utilizar ingeniería social, fatiga de notificaciones push o procesos débiles de recuperación de acceso. Por lo tanto, la política de MFA debe ser cuidadosa.
Principio de privilegios mínimos
El usuario solo necesita aquellos derechos que son necesarios para su trabajo. Si una cuenta ordinaria puede modificar todas las carpetas de red y gestionar copias de seguridad, el cifrador tendrá las mismas posibilidades.
Los derechos de administrador es mejor otorgarlos temporalmente y por separado. Para el trabajo diario, el administrador no debe usar una cuenta privilegiada. Esto reduce el riesgo de una infección generalizada.
Segmentación de red
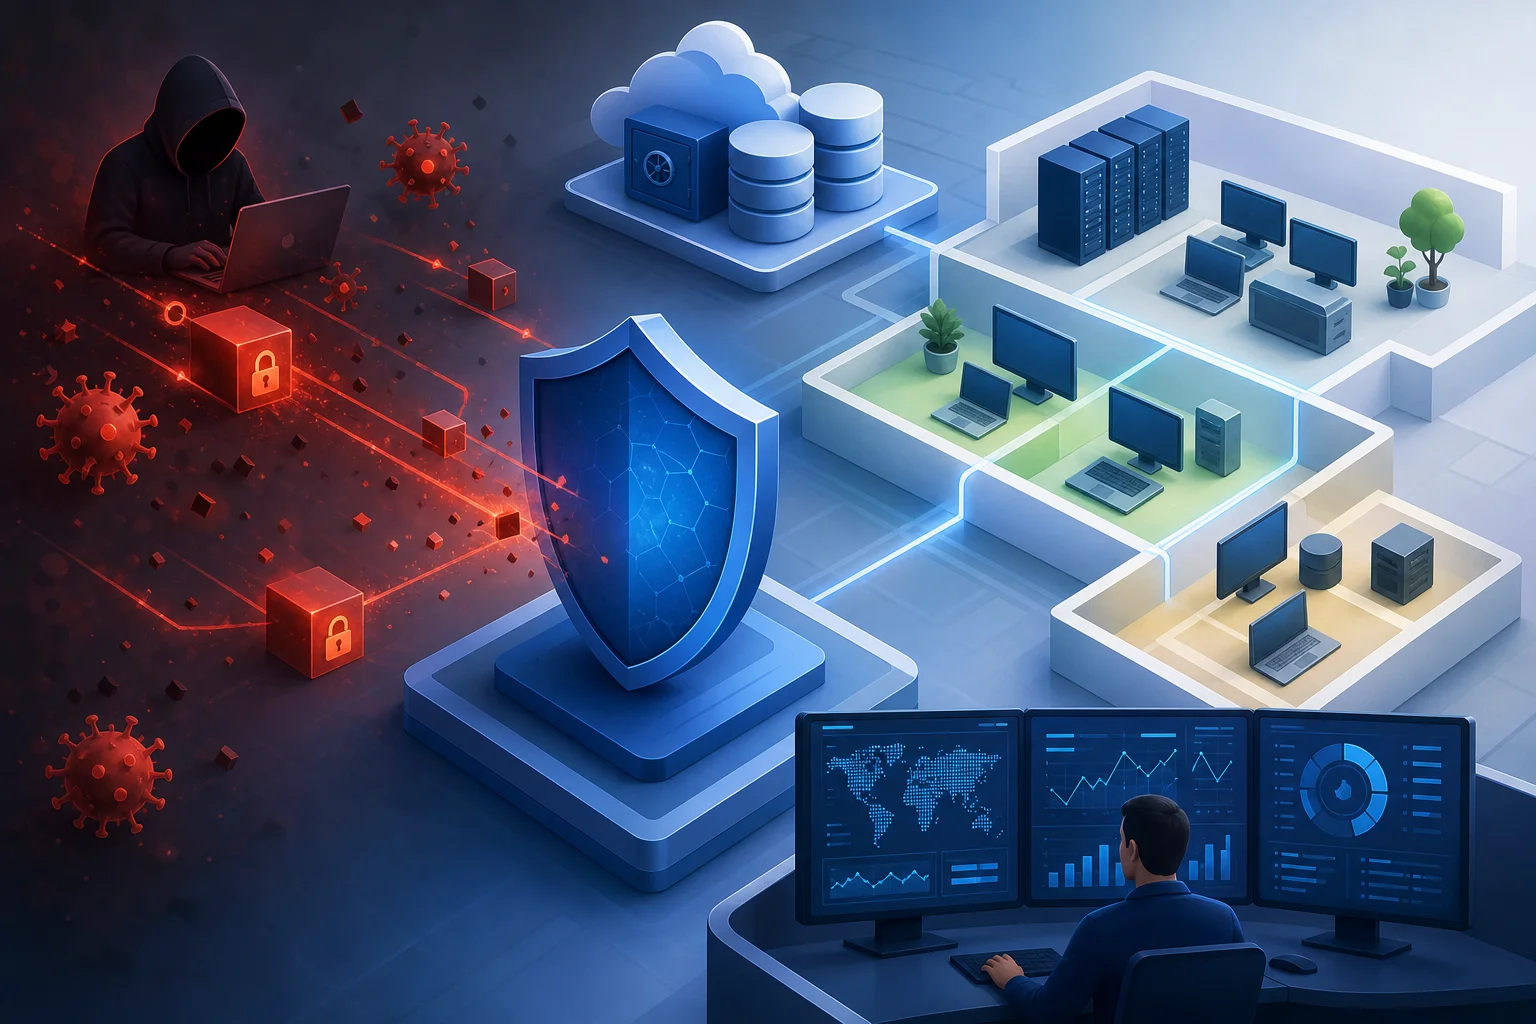
La segmentación limita el movimiento de los delincuentes. Las estaciones de trabajo, servidores, sistemas de copia de seguridad, bases de datos contables y sistemas de producción no deben estar en una sola red plana sin restricciones.
Incluso una simple división por roles ayuda. Si un ordenador infectado no puede acceder directamente a servidores críticos, los defensores tienen tiempo para reaccionar.
Protección del correo y capacitación de empleados
El phishing sigue siendo un canal importante de ataques. Por ello, se necesitan filtros técnicos, verificación de archivos adjuntos, bloqueo de tipos de archivos peligrosos, protección de enlaces y reglas claras para los empleados.
La capacitación debe ser práctica. El usuario debe saber cómo luce un correo sospechoso, a dónde informarlo y por qué no se deben habilitar macros dudosos o ejecutar archivos adjuntos desconocidos. Una cultura de rápida comunicación de errores es más útil que buscar culpables.
Monitoreo y respuesta
Antivirus es útil, pero un enfoque solo basado en firmas no es suficiente. La protección moderna debe analizar el comportamiento: cambios masivos de archivos, intentos de eliminar instantáneas de restauración, actividad inusual de cuentas, ejecución de programas desde ubicaciones atípicas.
Para las organizaciones, son importantes los diarios de eventos, la recopilación centralizada de registros, EDR u otras herramientas similares, así como un plan de respuesta previamente descrito. El plan debe responder a preguntas: quién toma decisiones, a quién notificar, cómo aislar un segmento, dónde se almacenan los contactos de contratistas y cómo restaurar sistemas prioritarios.
Errores que aumentan el daño
Algunas acciones empeoran las consecuencias. El primer error es mantener copias de seguridad constantemente conectadas a la misma sistema. Si el cifrador tiene acceso a ellas, puede cifrar también las copias.
El segundo error es usar una cuenta de administrador en todas partes. La compromisión de dicha cuenta abre el camino a muchos sistemas.
El tercer error es restaurar datos antes de eliminar la causa de la infección. Si el punto de entrada no se cierra, el ataque puede repetirse.
El cuarto error es ocultar el incidente dentro de la organización. Retrasar las notificaciones dificulta el aislamiento, la evaluación legal y la comunicación adecuada con clientes.
El quinto error es descargar descifradores desconocidos. Bajo el pretexto de una herramienta de recuperación, puede propagarse nuevo software malicioso.
Es posible descifrar archivos sin rescate
A veces es posible, pero no siempre. La viabilidad depende de la familia específica de ransomware, la calidad de la implementación del cifrado, la existencia de errores por parte de los delincuentes y la disponibilidad de copias de seguridad.
Primero, se debe identificar el cifrador por la extensión de los archivos, el texto de la nota y otras señales. Luego, es recomendable revisar bases de datos confiables de descifradores gratuitos. Si no hay una herramienta disponible, es mejor concentrarse en la recuperación de copias de seguridad e investigar el incidente.
Es importante no modificar archivos cifrados sin necesidad. Sus copias pueden ser necesarias si el descifrado aparece más tarde. Guarde muestras por separado y no ejecute archivos sospechosos.
Características de los ataques a computadoras domésticas
Los usuarios domésticos enfrentan con más frecuencia infecciones a través de software pirateado, actualizaciones falsas, archivos adjuntos en correos, intercambios de archivos y publicidad maliciosa. El daño generalmente se relaciona con la pérdida de fotos, documentos, archivos personales y materiales de trabajo.
La protección básica para el hogar incluye actualizaciones automáticas, protección integrada o de terceros contra software malicioso, precaución con los archivos adjuntos, un disco externo separado para copias de seguridad y sincronización en la nube con historial de versiones. Es mejor conectar el disco externo solo durante el tiempo de copia.
También es útil utilizar una cuenta estándar sin derechos de administrador para el trabajo diario. Esto no detendrá todas las amenazas, pero reducirá las capacidades del software malicioso.
Características de los ataques a empresas
En los negocios, el ransomware se convierte no solo en un problema técnico, sino también operativo. Se detienen ventas, producción, contabilidad, atención al cliente y procesos internos. Además, pueden surgir obligaciones de notificar a reguladores, socios y usuarios.
Las empresas necesitan priorización. No todos los sistemas son igualmente importantes. Un plan de recuperación debe determinar qué servicios se levantan primero, qué datos son críticos, cuánto tiempo se permite estar inactivo y quién es responsable de la comunicación.
Se requiere atención especial a las copias de seguridad de controladores de dominio, bases de datos, sistemas de virtualización y servicios en la nube. Si la copia de seguridad se configura solo para carpetas de archivos, la recuperación del negocio puede tardar.
Preguntas frecuentes sobre virus cifradores
¿Cómo saber si los archivos están cifrados por un virus cifrador?
Generalmente, los archivos dejan de abrirse, reciben una nueva extensión y aparecen instrucciones con exigencias de rescate en las carpetas. También pueden observarse renombramientos masivos y una ralentización drástica del sistema.
¿Es necesario pagar el rescate?
El pago no garantiza la recuperación y puede sustentar a los delincuentes. Primero, evalúe las copias de seguridad, verifique la disponibilidad de un descifrador gratuito, aísle los sistemas y consulte a especialistas y abogados.
¿Ayudará el antivirus después del cifrado?
El antivirus puede eliminar la amenaza activa, pero no descifrará los archivos ya dañados. Se necesitan copias de seguridad limpias, un descifrador oficial o la clave de descifrado para recuperar.
¿Por qué cifró el cifrador la carpeta de red?
El programa malicioso opera con los derechos del usuario o proceso infectado. Si esta cuenta tenía acceso de escritura a la carpeta de red, los archivos en ella pueden haber sido modificados.
¿Se puede proteger completamente contra ransomware?
No existe una protección absoluta. Pero una combinación de copias de seguridad, actualizaciones, MFA, restricción de derechos, segmentación, monitoreo y capacitación reduce drásticamente la probabilidad de daños catastróficos.
¿Qué hacer con los archivos cifrados después de la recuperación?
No se apresure a eliminar todo. Guarde algunas muestras y la nota de rescate para la investigación. Los demás datos se pueden archivar por separado o eliminar después de completar el análisis y confirmar la recuperación.
Breve lista de verificación de prevención
Para reducir el riesgo de infección, use un mínimo práctico:
- active actualizaciones automáticas para sistemas y aplicaciones;
- configure copias de seguridad y verifique regularmente la recuperación;
- almacene una copia por separado o en un almacenamiento inalterable;
- habilite autenticación multifactor para cuentas importantes;
- limite los derechos de usuarios y administradores;
- desactive servicios de acceso remoto innecesarios;
- segmente la red y recursos críticos;
- utilice herramientas de protección con análisis de comportamiento;
- capacite a los empleados para reconocer phishing;
- prepare de antemano un plan de respuesta a incidentes.
Conclusión
Los algoritmos de trabajo de los virus cifradores se basan en una cadena comprensible: penetrar, investigar el entorno, acceder a datos valiosos, cifrarlos y presionar a la víctima. Protegerse no ayuda un solo programa mágico, sino la disciplina: actualizaciones oportunas, privilegios mínimos, MFA, segmentación, monitoreo y copias de seguridad verificadas. Comience hoy mismo con una auditoría de copias y derechos de acceso: estas medidas suelen determinar si un ataque se convierte en un breve incidente o en una crisis prolongada.