ウイルス暗号化プログラムの動作アルゴリズム:攻撃方法と防御方法
ウイルス暗号化プログラムの動作アルゴリズムを理解することは、攻撃を繰り返すためではなく、脅威を早期に認識し、損害を軽減し、防御を構築するために重要です。ウイルス暗号化プログラム(ransomware)は、データへのアクセスを制限し、ファイルを暗号化し、身代金を要求します。本記事では、彼らのライフサイクル、暗号化の原則、感染の典型的な兆候、予防措置、インシデント発生時の行動手順について解説します。
ウイルス暗号化プログラムとは
ウイルス暗号化プログラムとは、データやシステムへのアクセスを制限し、復旧を身代金の要求に関連付ける悪意のあるプログラムです。攻撃者は、支払い後に復号化キーを提供すると約束することが多いですが、実際には保証はありません:キーが届かない、機能しない、またはファイルの一部しか復元できないことがあります。
「ransomware」という用語は、一般的な「ウイルス」よりも広い意味を持ちます。このようなプログラムが必ずしも古典的なウイルスであるとは限らず、多くのサンプルは自己拡散しません。それらはトロイの木馬、ブートローダ、ワーム、または複雑な多段階攻撃の一部であることがあります。しかし、普通の会話では「ウイルス暗号化プログラム」という表現は、データを脅迫のために暗号化する悪意のあるソフトウェア全般を指して定着しています。
現代の攻撃は通常、1つの実行ファイルに限定されません。一般的には、一連のアクションとして進行します:初期侵入、固定、偵察、特権の昇格、防御メカニズムの無効化、暗号化、犠牲者へのプレッシャー。法人環境では暗号化にデータの窃盗が加えられることが多く、これは二重脅迫と呼ばれます:犯罪者はファイルの喪失だけでなく、機密情報の公開も脅かします。
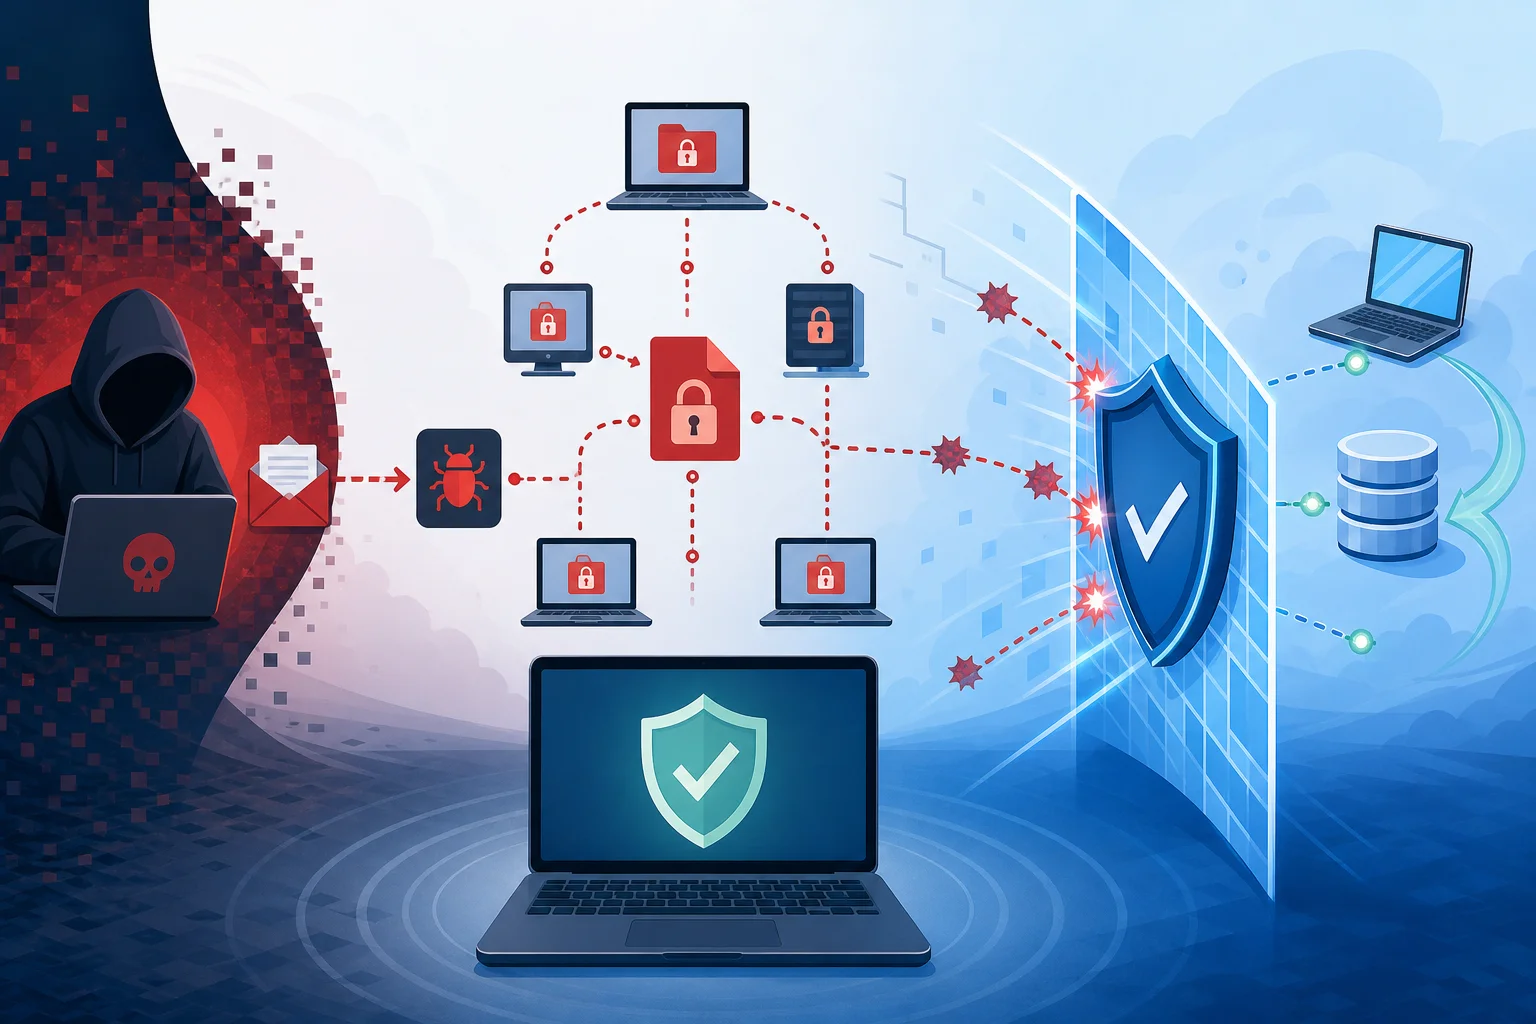
攻撃の全体的なライフサイクル
暗号化プログラムの動作アルゴリズムは、一連の段階として表現できます。実際のサンプルは異なりますが、論理はしばしば似ています。このチェーンを理解することで、どこに防御策が攻撃を止めることができるかを見定める助けになります。
1. 初期侵入
感染は入り口から始まります。一般的なシナリオには、フィッシングメール、有害な添付ファイル、偽のウェブサイトへのリンク、侵害されたアカウント、公共サービスの脆弱性、安全でないリモートアクセス、および感染したインストーラーが含まれます。時には犯罪者が既に盗まれたパスワードを使用するため、ユーザーは明らかな悪意のあるファイルに気付かない場合があります。
この段階で攻撃者の主な目標は、最初のコンポーネントを起動することです。それは、小さなブートローダであり、環境をチェックし、次の指示を受け取ります。このアプローチは、最初のプログラムが暗号化の最終モジュールよりも危険ではないため、検出を困難にします。
2. 環境の確認
悪意のあるプログラムが起動した後、しばしば自分がどこにいるのかを確認します。システムの言語、ドメイン環境、防御手段、仮想環境、現在のユーザーの権限、ネットワークリソースの利用可能性を評価することがあります。時には、研究室やサンドボックスの兆候を発見した場合、暗号化プログラムは作業を終了します。
防御者にとって、これは2つの理由で重要です。第一に、悪意のある活動はすぐには現れないことがあります。第二に、行動分析は、単に暗号化の事実だけでなく、準備行動も考慮する必要があります:ファイルのスキャン、システムディレクトリへのアクセス、バックアップサービスを停止しようとする試みです。
3. 固定と拡散
すべての暗号化プログラムがシステムに固定されるわけではありません。迅速な攻撃はすぐに暗号化へと移行することがあります。しかし、より複雑なキャンペーンでは、攻撃者は持続可能なアクセスを獲得しようとします。他のコンピュータ、ファイルサーバー、クラウドストレージ、管理アカウントを探します。
組織では、特に側面移動が危険です。あるアカウントが過度の権限を持つと、攻撃はワークステーションからサーバーに迅速に移行する可能性があります。したがって、最小特権の原則とネットワークのセグメンテーションは、損害の規模を減少させます。
4. 暗号化の準備
暗号化の前に、悪意のあるプログラムは通常、ターゲットリストを作成します。文書、スプレッドシート、データベース、アーカイブ、画像、プロジェクト、ソースファイル、その他の貴重なデータを探します。この際、システムファイルを意図的にスキップすることがあり、コンピュータは引き続き起動し、ユーザーは身代金要求を目にすることができます。
その後、暗号化プログラムは防御プロセスを無効にし、影のコピーを削除し、バックアップエージェントの動作を妨げ、ファイルを開いているアプリケーションを停止しようとすることがあります。これらの行動は、攻撃の重大な信号の1つです。
5. データの暗号化
主なステップは、大量のファイルを読めない形式に変換することです。スピードのために、通常は対称暗号化が使用されます。キーの保護には非対称暗号が使用されます。このアプローチはハイブリッドと呼ばれ、ファイルは迅速に暗号化され、復号化用のキーは攻撃者の公開鍵で保護されます。
ファイルは新しい拡張子を持つことがあります。ディレクトリには指示のメモが表示されます。時には、プログラムが犠牲者の識別子、連絡先アドレス、身代金が増加する期限を残します。これらの要素は復旧のためではなく、心理的圧力と支払いの管理のために必要です。
6. 身代金要求と圧力
暗号化後、犠牲者にはメッセージが表示されます。通常、支払い条件、連絡方法、脅威について説明されます。企業への攻撃では、犯罪者が盗まれた文書を言及したり、顧客やパートナーに通知すると脅したりすることがあります。
重要なのは、身代金を支払っても復元が保証されないことです。また、それは犯罪経済を支え、制裁に関連するグループに資金が流れると法律的リスクを生じる可能性があります。交渉の決定は、経営陣、弁護士、安全専門家、および必要に応じて法執行機関を交えて行うべきです。
Ransomwareにおける暗号化の仕組み
暗号化そのものは悪意のあるものではありません。それは銀行システム、メッセンジャー、VPN、クラウド、企業ストレージにおけるデータ保護の基本的なメカニズムです。危険は、暗号化がデータの所有者に対して使用されるときに生じます。
対称暗号化
対称暗号化は、暗号化と復号化のために同じ秘密鍵を使用します。それは大量のデータを迅速に処理します。このため、ransomwareは通常、AESレベルのアルゴリズムやChaCha20、またはその類似物を使用します。具体的な実装は悪意のあるプログラムのファミリーによって異なります。
保護の観点から、主要な教訓は単純です:キーが安全に作成され、アクセス可能な場所に保存されていなければ、キーなしでファイルを復号することはほぼ不可能です。したがって、キーの総当たり攻撃に頼ることは通常非現実的です。例外がある場合は、悪意のあるソフトウェアの作者が実装において間違いを犯した場合です。
非対称暗号化
非対称暗号は、公開鍵と秘密鍵のペアを使用します。公開鍵は悪意のあるプログラムに組み込むことができます。それを使用してファイルを暗号化するランダムな対称鍵が暗号化されます。秘密鍵は犯罪者が保持します。
このアプローチは、暗号化後に悪意のあるプログラムを削除してもデータが戻らない理由を説明します。ファイルは既に変換されており、復元に必要なキーは利用できません。そのため、バックアップと早期の検出が手動での影響修正の試みよりも重要です。
実装のエラーと復号ツール
時には研究者が暗号化プログラムのエラーを発見します:弱い乱数生成器、キーの再利用、ディスク上のキーの保存、失敗した暗号化モード、または通信プロトコルの脆弱性。こうした場合には、無料の復号ツールが登場することがあります。
しかし、それに依存することはできません。復元の前には、信頼できるリソースや有名企業およびransomware対策イニシアチブの復号ツールデータベースを確認するべきです。怪しい復号ツールを無作為なソースからダウンロードすることは、悪意のあるものである可能性があるため避けるべきです。
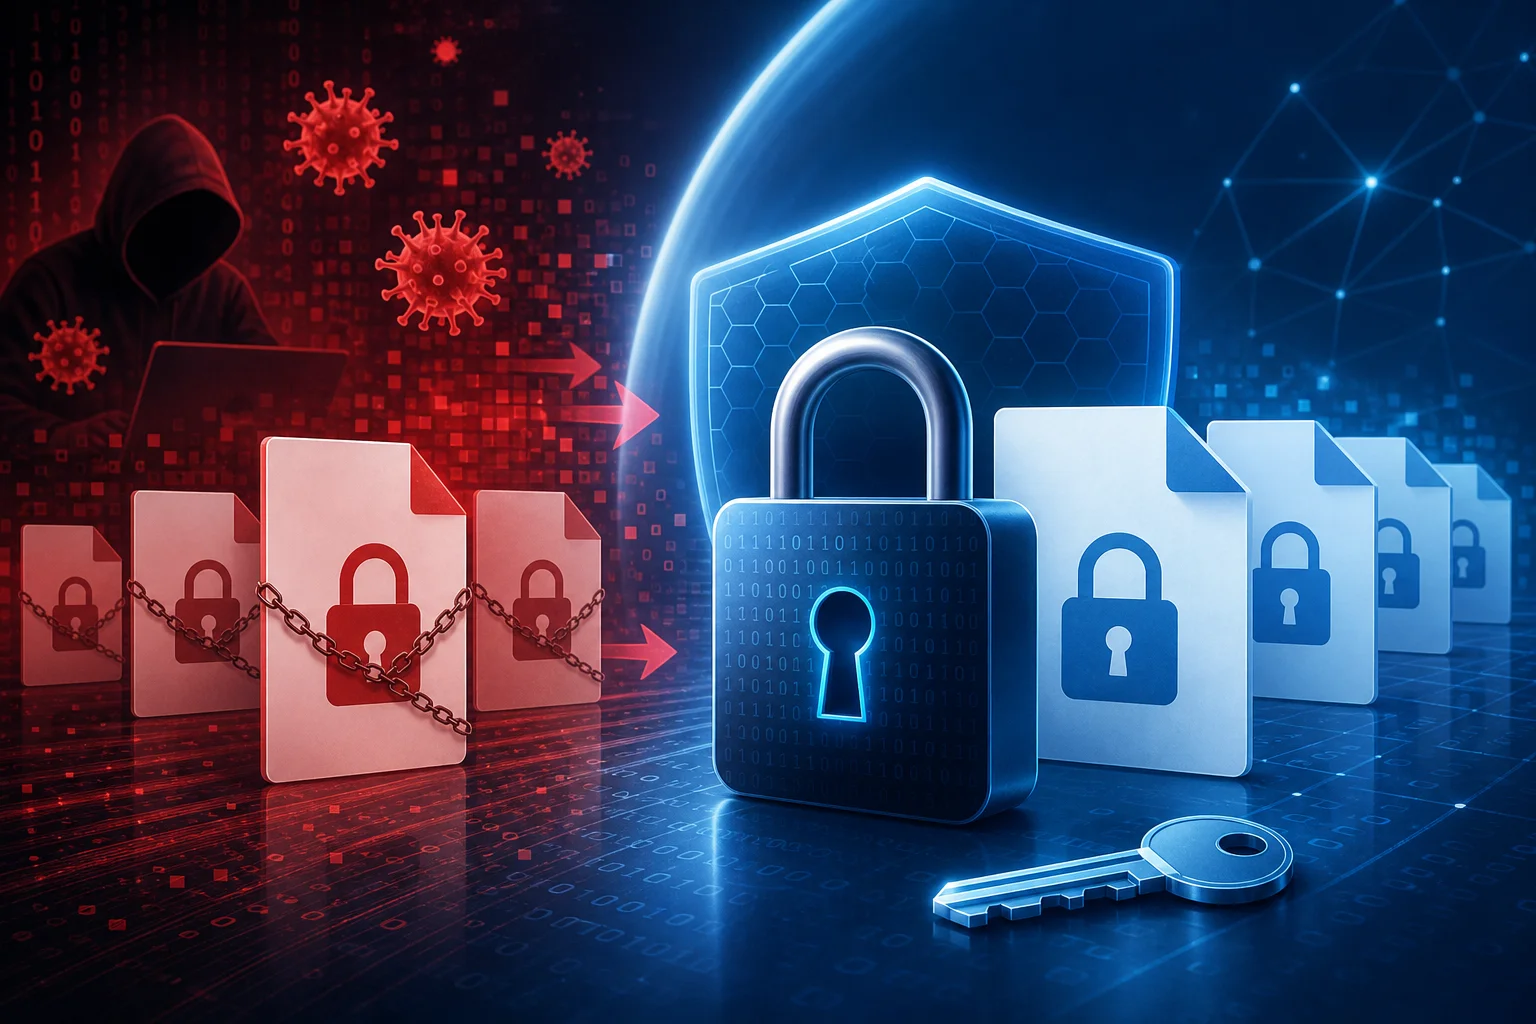
暗号化プログラムが最初に選ぶデータ
悪意のあるプログラムは通常、喪失が最大の損害を引き起こすデータを探します。優先順位が高いのは、ユーザーファイルとビジネスファイルです:
- オフィス文書、スプレッドシート、プレゼンテーション;
- データベースおよび会計システムのファイル;
- アーカイブおよびバックアップ(感染した環境からアクセス可能な場合);
- 画像、動画、図面、レイアウトおよびプロジェクトファイル;
- ソースコード、設定、および主要な作業ディレクトリ;
- ネットワークフォルダ、接続されたドライブ、および同期されたクラウドディレクトリ。
システムディレクトリはスキップされることがあります。これは悪意のあるプログラムの弱点を示すものではありません。むしろ、攻撃者にとってシステムが十分に機能し続け、支払い指示が表示されることが有利です。
感染の典型的な兆候
攻撃が早期に発見されるほど、完全な暗号化を防ぐチャンスが高くなります。兆候は技術的なものとユーザーによるものがあります。
ユーザーは、ファイルが突然開けなくなった、新しい拡張子が付いた、フォルダーに同じテキストの指示が表示された、コンピュータが大幅に遅くなった、アプリケーションがデータへのアクセスエラーを出すなどのことに気づくかもしれません。時には、デスクトップの背景が変更されたり、身代金要求のウィンドウが現れたりします。
管理者はもっと多くを見ます。ログや監視ツールのレベルでは、大量のファイルの書き込みおよび名前変更操作、特定のアカウントの異常活動、数多くのネットワークフォルダへのアクセス、保護サービスを停止しようとする試み、復元スナップショットの削除、通常でない場所からの未知のプロセスの起動、ファイルへのアクセスエラーの急増が疑わしいとされることがあります。
最終的な身代金メッセージに反応するだけでなく、システムが準備行動を記録している場合は、これは潜在的に重大なインシデントと見なすべきです。
攻撃の段階と防御措置の比較
いかなる対策も完全に保護できるわけではありません。効果的な戦略は、層状に構築されます。テーブルは、攻撃の各段階に対してどのような防御行動があるかを示しています。
| 攻撃の段階 | 暗号化プログラムが実行すること | 防御策 |
|---|---|---|
| 初期侵入 | メール、リンク、脆弱性、または盗まれたアクセスを通じて起動しようとする | ユーザー教育、メールフィルタリング、MFA、更新、リモートアクセスの保護 |
| 偵察 | システム、権限、ネットワークを調査 | 行動モニタリング、権限の制限、ネットワークのセグメンテーション |
| 準備 | 価値のあるファイルやバックアップを探す | バックアップの分離保存、アクセス制御、ログ記録 |
| 防御の無効化 | サービスを停止し、コピーを削除しようとする | EDR、権限変更の禁止、個別の管理アカウント |
| 暗号化 | 大量のファイルを変更する | 行動検出、迅速なデバイス隔離、書き込み制限 |
| 身代金要求 | 指示を表示し、公開を脅す | 反応計画、法的サポート、コミュニケーションプラン、バックアップからの復元 |
暗号化プログラム検出時の行動手順
Ransomwareの疑いがある場合、迅速さが重要です。しかし、無秩序な行動は状況を悪化させる可能性があります。以下は、ユーザーまたは管理者のための安全な対応手順です。
- デバイスをネットワークから切断します。 イーサネットケーブルを抜き、Wi-Fiをオフにします。これにより、ネットワークフォルダへのアクセスと拡散を停止できる可能性があります。
- 身代金要求のファイルやメモを削除しないでください。 それらは解析、悪意のあるソフトウェアの特定、専門家への連絡に必要になる可能性があります。
- 必要ない限り、システムを再起動しないでください。 特定の状況では、再起動が痕跡を破壊したり、追加のアクションを起動したりする可能性があります。
- ITおよびセキュリティ担当者に報告します。 企業内では、反応チーム、管理者、システムのオーナーをすぐに招集する必要があります。
- インシデントの兆候を記録します。 発見時間、変更されたファイル名、要求のテキスト、影響を受けたデバイスとアカウントを保存します。
- 関連するシステムを隔離します。 ネットワークフォルダ、サーバー、バックアップストレージ、同じ資格情報のその他のデバイスを確認します。
- スケールを特定します。 暗号化がローカルか、それともインフラが影響を受けたかを理解する必要があります。これがなければ、復元は時期尚早になるかもしれません。
- バックアップの存在を確認します。 コピーが感染していないか暗号化されていないかを確認します。復元は、クリーンな環境でのみ行うべきです。
- ransomwareのバリエーションを特定します。 信頼できるリソースと専門家の助けを利用します。これにより、復号ツールが存在するかどうかを理解する助けになります。
- 計画に従って業務を復元します。 まず侵入ポイントを排除し、その後システムを再インストールまたはクリーンアップし、パスワードを変更し、最後にデータを復元します。
ウイルス暗号化プログラムからの保護方法
ウイルス暗号化プログラムからの保護は、予防、検出、復元に基づいて構築されます。1つの層が機能しない場合、次の層は損害を軽減する必要があります。
3-2-1ルールによるバックアップ
信頼できるバックアップは、身代金に依存しないための主要な手段です。実用的な3-2-1ルールは:データの最小3コピーを持ち、異なる2種類のメディアに保存し、1つのコピーを主要環境から分離しておくことを意味します。現代の企業にとっては、さらに1つの原則を追加することが重要です:少なくとも1つのコピーは不変または通常のアカウントからアクセスできないものでなければなりません。
コピーは定期的に確認する必要があります。アーカイブが存在することは復元可能性を意味するものではありません。テストは、破損したファイルや忘れられたデータベース、不適切なアクセス権、過度に長い復元プロセスを特定する助けになります。
更新と脆弱性管理
多くの攻撃は、既に修正されている知られた脆弱性を利用します。したがって、オペレーティングシステム、ブラウザ、オフィススイート、サーバーアプリケーション、VPNゲートウェイ、およびリモートアクセスツールの更新は、定期的なプロセスでなければならず、一度きりの作業であってはなりません。
ビジネスにとっては、アセットのインベントリを維持することが有益です。誰もが忘れているサービスを保護することはできません。特に、インターネットからアクセスできるシステムを監視することが重要です。
多要素認証
盗まれたパスワードがインフラ全体への道を開くべきではありません。多要素認証は、侵害されたデータによるログインのリスクを軽減します。これをメール、VPN、リモートデスクトップ、クラウドパネル、管理アカウント、重要なビジネスシステムに適用するべきです。
ただし、MFAは他の措置を無効にしません。攻撃者は社会工学、プッシュ通知への疲労、または弱いアクセス回復プロセスを利用しようとする可能性があります。したがって、MFAポリシーは慎重に設計されるべきです。
最小特権の原則
ユーザーには、業務に必要な権限だけが必要です。通常のアカウントがすべてのネットワークフォルダを変更し、バックアップを管理できる場合、暗号化プログラムも同じ権限を得ることになります。
管理者権限は一時的かつ別々に付与した方が良いです。日常業務において、管理者は特権アカウントを使用すべきではありません。これにより、大規模な感染のリスクを低減できます。
ネットワークのセグメンテーション
セグメンテーションは、攻撃者の移動を制限します。ワークステーション、サーバー、バックアップシステム、会計データベース、生産システムは、制限なしに同じフラットネットワーク上に存在すべきではありません。
単純な役割による分割でも助けになります。感染したコンピュータがクリティカルなサーバーに直接アクセスできない場合、防御者には対応する時間が与えられます。
メールの保護と従業員の教育
フィッシングは依然として重要な攻撃チャネルです。したがって、技術的フィルター、添付ファイルのチェック、危険なファイルタイプのブロック、リンク保護、従業員への明確なルールが必要です。
教育は実践的であるべきです。ユーザーは疑わしいメールの外見、どこに報告すべきか、疑わしいマクロを有効にしたり、未知の添付ファイルを実行したりすることがなぜダメなのかを理解する必要があります。迅速な報告文化は、誰が悪いかを探すよりも有益です。
モニタリングと対応
アンチウイルスは役立ちますが、シグネチャベースのアプローチだけでは不十分です。現代の保護は行動を分析する必要があります:大量のファイルの変更、復元スナップショットの削除の試み、アカウントの異常な活動、非典型的な場所からのプログラムの起動。
組織にとっては、イベントログ、集中集計、EDRまたは類似のツール、またあらかじめ記述された反応計画が重要です。計画は、決定を誰が下すのか、誰に通知するのか、セグメントをどのように隔離するのか、請負業者との連絡先がどこに保管されているのか、優先システムをどのように復元するのかという質問に応えるべきです。
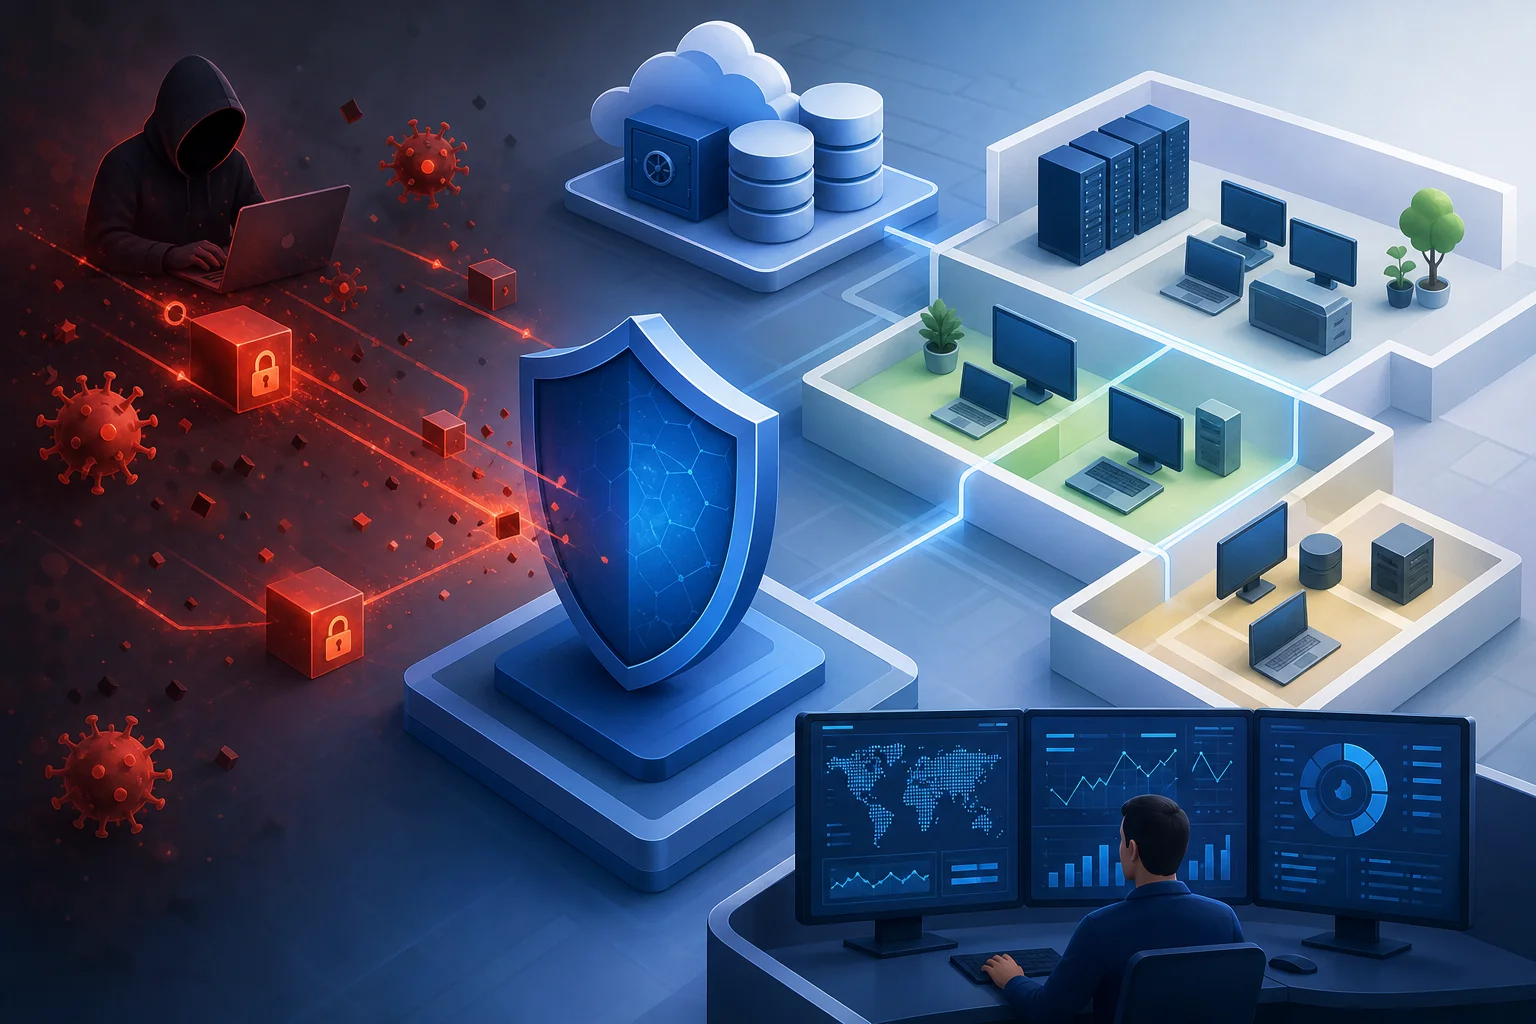
被害を大きくする誤り
特定の行動は結果を悪化させます。最初の誤りは、バックアップを同じシステムに常時接続しておくことです。もし暗号化プログラムがアクセスできれば、バックアップも暗号化される可能性があります。
二つ目の誤りは、同じ管理アカウントをすべての場所で使用することです。そのアカウントが侵害されれば、多くのシステムへの道が開かれます。
三つ目の誤りは、感染の原因を取り除く前にデータを復元することです。侵入ポイントが閉じられていない場合、攻撃が再度発生する可能性があります。
四つ目の誤りは、組織内でインシデントを隠すことです。通知の遅れは隔離、法的評価、および顧客との適切なコミュニケーションを妨げます。
五つ目の誤りは、未知の復号ツールをダウンロードすることです。復元ツールを装った新たな悪意のあるソフトウェアが広まる可能性があります。
身代金なしでファイルを復号することは可能か
時には可能ですが、常にではありません。この可能性は特定のransomwareのファミリー、暗号化の実装の質、犯罪者のエラーの有無、およびバックアップの存在に依存します。
まずはファイルの拡張子、メモのテキスト、その他の兆候から暗号化プログラムを特定する必要があります。次に、信頼できる無料復号ツールのデータベースを確認します。ツールがない場合は、バックアップからの復元とインシデントの調査に集中した方が良いです。
暗号化されたファイルを不必要に変更しないことが重要です。それらのコピーは、復号ツールが後で登場した場合に必要になるかもしれません。サンプルを分けて保存し、疑わしいファイルを実行しないでください。
自宅のコンピュータに対する攻撃の特徴
家庭ユーザーは、パイレートソフトウェア、偽のアップデート、メールの添付、ファイル共有サイト、および悪意のある広告を通じて感染することが多いです。損害は通常、写真、文書、個人のアーカイブ、仕事の資料の喪失に関連しています。
家庭用の基本的な保護には、自動更新、内蔵またはサードパーティの悪意のあるソフトウェア保護、添付ファイルへの注意、バックアップのための別の外付けドライブ、およびバージョン履歴のついたクラウド同期が含まれます。外付けドライブはバックアップ時にのみ接続する方が良いです。
また、日常業務には管理者権限のない通常のアカウントを使用することが大変有益です。これはすべての脅威を止めるわけではありませんが、悪意のあるプログラムの可能性を減少させます。
ビジネスへの攻撃の特徴
ビジネスにおいて、ransomwareは技術的な問題だけでなく、運用上の問題にもなります。販売、製造、会計、顧客サポート、および内部プロセスが停止します。また、規制当局やパートナー、ユーザーに通知しなければならない義務が生じる可能性もあります。
企業は優先順位付けを必要とします。すべてのシステムが同じように重要ではありません。復元計画は、どのサービスが最初に立ち上がるべきか、どのデータがクリティカルか、どのくらいのダウンタイムが許容されるか、誰がコミュニケーションを担当するかを明らかにするべきです。
ドメインコントローラ、データベース、仮想化システム、クラウドサービスのバックアップには特別な注意が必要です。もしバックアップがファイルフォルダのみに設定されているなら、ビジネスの復元に時間がかかる可能性があります。
ウイルス暗号化プログラムについてのよくある質問
ファイルがウイルス暗号化プログラムに暗号化されたかどうかを判断するには
通常、ファイルが開けなくなり、新しい拡張子が付けられ、フォルダーには身代金要求の指示が表示されます。また、大量の名前変更やシステムの急激な遅延が見られることもあります。
身代金を支払う必要があるか
支払いは復元を保証せず、犯罪者を支える可能性があります。まずはバックアップを評価し、無料復号ツールの有無を確認し、システムを隔離し、専門家や弁護士に相談するべきです。
暗号化後にアンチウイルスはどのくらい役立つか
アンチウイルスはアクティブな脅威を削除できますが、既に損なわれたファイルを復号することはできません。復元にはクリーンなバックアップ、公式な復号ツール、または復号キーが必要です。
なぜ暗号化プログラムがネットワークフォルダを暗号化したのか
悪意のあるプログラムは、感染したユーザーまたはプロセスの権限で動作します。もしそのアカウントがネットワークフォルダに書き込み権限を持っていた場合、そのフォルダ内のファイルが変更される可能性があります。
完全にransomwareから保護することは可能か
絶対的な保護はありません。しかし、バックアップ、更新、MFA、権限の制限、セグメンテーション、モニタリング、教育の組み合わせは、壊滅的な損害の可能性を大幅に低下させます。
復元後に暗号化されたファイルに何をすべきか
すぐにすべてを削除することは避けてください。数サンプルと身代金要求を調査のために保存してください。他のデータは別にアーカイブするか、分析と復元確認が完了した後に削除できます。
予防のための簡易チェックリスト
感染リスクを減少させるために、実用的な最小限を使用してください:
- システムおよびアプリケーションの自動更新を有効にする;
- バックアップを設定し、復元を定期的に確認する;
- 1つのコピーを別にまたは不変のストレージに保管する;
- 重要なアカウントに多要素認証を有効にする;
- ユーザーと管理者の権限を制限する;
- 不要なリモートアクセスサービスを無効にする;
- ネットワークとクリティカルなリソースをセグメント化する;
- 行動分析を備えた保護手段を使用する;
- 従業員にフィッシングを認識させる;
- 事前にインシデント応答計画を準備する。
結論
ウイルス暗号化プログラムの動作アルゴリズムは、侵入、環境調査、貴重なデータへのアクセス、暗号化、および犠牲者への圧力という明確なチェーンに基づいています。保護には1つの魔法のプログラムではなく、規律が必要です:最新の更新、最小特権、MFA、セグメンテーション、モニタリング、信頼できるバックアップが重要です。今日、バックアップとアクセス権の監査から始めましょう:これらの措置が攻撃が短期的なインシデントで終わるか、長期的な危機になるかを決定することが多いのです。