Algorithmes de fonctionnement des virus de ransomware : comment ils attaquent et comment se protéger
Il est important de comprendre les algorithmes de fonctionnement des virus de ransomware non pas pour répéter l'attaque, mais pour reconnaître la menace à temps, réduire les dommages et établir des défenses. Les virus de ransomware bloquent l'accès aux données, chiffrent les fichiers et demandent une rançon. Dans cet article, nous examinerons leur cycle de vie, les principes de cryptographie, les signes typiques d'infection, les mesures préventives et les démarches à suivre en cas d'incident.
Qu'est-ce que les virus de ransomware
Un virus de ransomware est un programme malveillant qui limite l'accès aux données ou au système et lie la récupération à une demande de rançon. Le plus souvent, les criminels promettent de fournir la clé de déchiffrement après le paiement. En pratique, il n'y a aucune garantie : la clé peut ne pas arriver, être défectueuse ou ne déchiffrer qu'une partie des fichiers.
Le terme ransomware est plus large que le mot vulgaire virus. Tous ces programmes ne sont pas des virus classiques, car beaucoup d'entre eux ne se propagent pas d'eux-mêmes. Ils peuvent être des chevaux de Troie, des loaders, des vers ou faire partie d'une attaque complexe en plusieurs étapes. Cependant, dans le discours courant, l'expression virus de ransomware est attachée à tout logiciel malveillant qui chiffre des données dans un but de chantage.
Les attaques modernes se limitent rarement à un seul fichier exécutable. En général, il s'agit d'une chaîne d'actions : infiltration initiale, ancrage, reconnaissance, élévation des privilèges, désactivation des mécanismes de protection, chiffrement et pression sur la victime. Dans le cadre d'une entreprise, le chiffrement est souvent associé au vol de données. Cela s'appelle l'extorsion double : les criminels menacent non seulement de perte de fichiers, mais aussi de publication d'informations confidentielles.
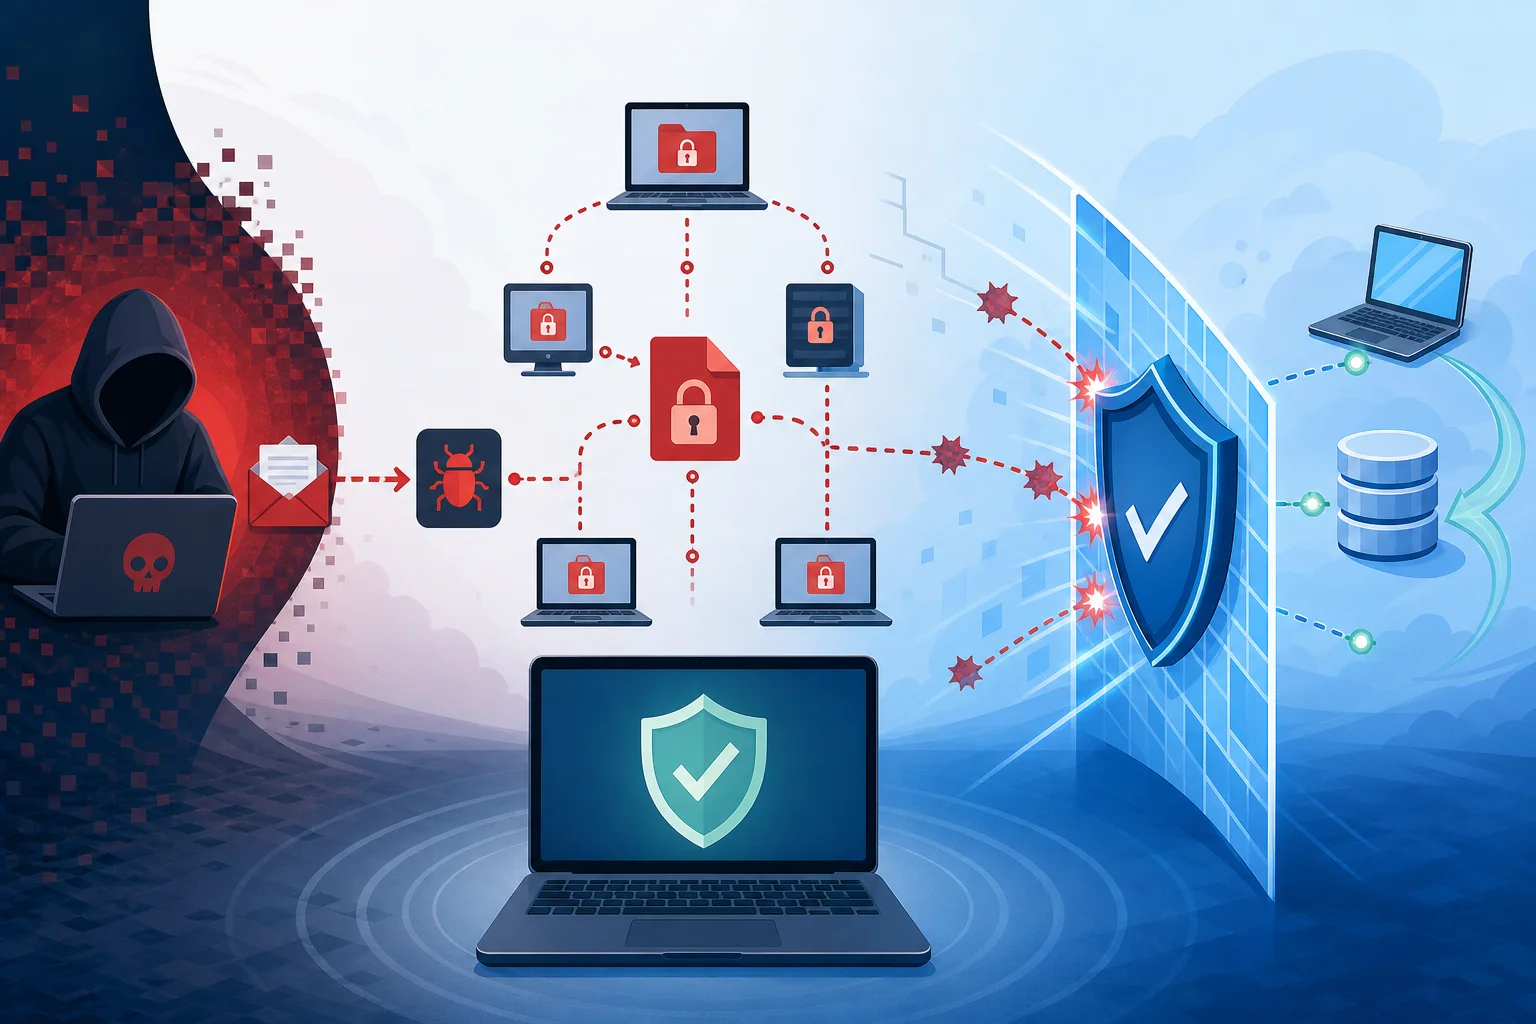
Cycle de vie général d'une attaque
L'algorithme de fonctionnement d'un ransomware peut être présenté comme une série d'étapes. Les échantillons réels diffèrent, mais la logique est souvent similaire. Comprendre cette chaîne aide à voir où exactement les mesures de sécurité peuvent arrêter l'attaque.
1. Infiltration initiale
L'infection commence par un point d'entrée. Les scénarios courants comprennent les courriels de phishing, les pièces jointes malveillantes, les liens vers des sites falsifiés, les comptes compromis, les vulnérabilités dans les services publics, l'accès à distance non sécurisé et les installateurs infectés. Parfois, les criminels utilisent déjà des mots de passe volés, c'est pourquoi l'utilisateur peut ne pas remarquer de fichier malveillant évident.
À cette étape, le principal objectif de l'attaquant est de lancer le composant initial. Cela peut être un petit loader qui vérifie l'environnement et reçoit d'autres instructions. Cette approche complique la détection, car le premier programme semble moins dangereux que le module de chiffrement final.
2. Vérification de l'environnement
Après le lancement, le logiciel malveillant vérifie souvent où il se trouve. Il peut évaluer la langue du système, l'environnement de domaine, la présence de moyens de protection, l'environnement virtuel, les droits de l'utilisateur actuel et l'accessibilité des ressources réseau. Parfois, les ransomwares terminent leur travail s'ils découvrent des signes de laboratoire de recherche ou de sandbox.
Pour les défenseurs, c'est important pour deux raisons. Tout d'abord, l'activité malveillante peut ne pas se manifester immédiatement. Deuxièmement, l'analyse comportementale doit prendre en compte non seulement le fait de chiffrer, mais aussi les actions préparatoires : le scan des fichiers, l'accès aux répertoires système, les tentatives d'arrêter les services de sauvegarde.
3. Ancrage et propagation
Tous les ransomware ne s'installent pas dans le système. Les attaques rapides peuvent immédiatement passer au chiffrement. Mais dans les campagnes plus complexes, les criminels essaient d'obtenir un accès durable. Ils recherchent d'autres ordinateurs, serveurs de fichiers, espaces de stockage en cloud et comptes administrateurs.
Dans les organisations, le déplacement latéral est particulièrement dangereux. Si un compte a des droits trop larges, l'attaque peut rapidement passer d'une station de travail aux serveurs. C'est pourquoi le principe du moindre privilège et la segmentation du réseau réduisent l'échelle des dommages.
4. Préparation au chiffrement
Avant le chiffrement, le logiciel malveillant crée généralement une liste d'objectifs. Il recherche des documents, des tableaux, des bases de données, des archives, des images, des projets, des fichiers sources et d'autres données précieuses. Les fichiers système peuvent être intentionnellement ignorés pour que l'ordinateur continue de démarrer et que l'utilisateur voie la demande de rançon.
Ensuite, le ransomware peut tenter de désactiver les processus de protection, de supprimer les copies ombres, d'interrompre les agents de sauvegarde et de stopper les applications qui maintiennent les fichiers ouverts. De telles actions sont l'un des signaux clés d'une attaque.
5. Chiffrement des données
L'étape principale est la transformation massive des fichiers en un format illisible. Pour la vitesse, le chiffrement symétrique est généralement utilisé. Pour protéger les clés, la cryptographie asymétrique est utilisée. Cette approche est appelée hybride : les fichiers sont chiffrés rapidement, tandis que les clés pour le déchiffrement sont protégées par la clé publique du criminel.
Les fichiers peuvent recevoir une nouvelle extension. Des notes avec des instructions apparaissent dans les répertoires. Parfois, le programme laisse un identifiant de la victime, une adresse de contact et un délai après lequel la rançon augmentera. Ces éléments ne sont pas nécessaires pour le rétablissement, mais pour faire pression psychologiquement et gérer les paiements.
6. Extorsion et pression
Après le chiffrement, la victime voit un message. Celui-ci décrit généralement les conditions de paiement, le moyen de contact et les menaces. Lors des attaques contre des entreprises, les criminels peuvent mentionner des documents volés ou menacer d'informer les clients et partenaires.
Il est important de se rappeler : le paiement de la rançon ne garantit pas la récupération. De plus, cela soutient l'économie criminelle et peut créer des risques juridiques si l'argent va à des groupes sanctionnés. La décision de négocier doit être prise avec la participation de la direction, des avocats, des experts en sécurité et, si nécessaire, des forces de l'ordre.
Comment fonctionne le chiffrement dans les ransomwares
Le chiffrement en lui-même n'est pas nuisible. C'est un mécanisme de protection des données dans les systèmes bancaires, les messageries, les VPN, les espaces de stockage en cloud et les entrepôts d'entreprise. Le danger se pose lorsque la cryptographie est utilisée contre le propriétaire des données.
Chiffrement symétrique
Le chiffrement symétrique utilise la même clé secrète pour le chiffrement et le déchiffrement. Il fonctionne rapidement avec de grands volumes de données. C'est pourquoi les ransomwares appliquent souvent des algorithmes de niveau AES ou ChaCha20 ou leurs équivalents. La mise en œuvre spécifique dépend de la famille du logiciel malveillant.
En termes de protection, la principale conclusion est simple : si la clé est créée de manière fiable et n'est pas stockée en lieu accessible, il est pratiquement impossible de déchiffrer les fichiers sans clé. C'est pourquoi l'espoir de simplement tenter toutes les clés est généralement irréaliste. Des exceptions se produisent si les auteurs du logiciel malveillant ont commis une erreur de mise en œuvre.
Chiffrement asymétrique
La cryptographie asymétrique utilise une paire de clés : publique et privée. La clé publique peut être intégrée dans le logiciel malveillant. Elle chiffre une clé symétrique aléatoire, qui a été utilisée pour chiffrer les fichiers. La clé privée reste aux mains des criminels.
Cette approche explique pourquoi la suppression du logiciel malveillant après le chiffrement ne restaure pas les données. Les fichiers sont déjà transformés, et la clé nécessaire à la récupération n'est pas accessible. C'est pourquoi les sauvegardes et la détection précoce sont plus importantes que les tentatives de justesse manuelle des conséquences.
Erreurs de mise en œuvre et déchiffreurs
Parfois, les chercheurs trouvent des erreurs dans les ransomwares : un générateur de nombres aléatoires faible, la réutilisation de clés, le stockage de la clé sur le disque, un mode de chiffrement raté ou une vulnérabilité dans le protocole de communication. Dans de tels cas, des déchiffreurs gratuits peuvent apparaître.
Cependant, il ne faut pas compter là-dessus. Avant de récupérer, il convient de consulter des ressources de réputation et des bases de déchiffreurs de sociétés connues et d'initiatives de lutte contre le ransomware. Il est déconseillé de télécharger des déchiffreurs douteux provenant de sources aléatoires : ils peuvent eux-mêmes être malveillants.
Quelles données les ransomwares ciblent-ils en premier lieu
Les programmes malveillants recherchent généralement des données dont la perte causerait un maximum de dommages. Les fichiers utilisateurs et d'entreprise reçoivent souvent la priorité :
- documents de bureau, tableaux et présentations ;
- bases de données et fichiers des systèmes comptables ;
- archives et sauvegardes, s'ils sont accessibles depuis l'environnement infecté ;
- images, vidéos, dessins, maquettes et fichiers de projets ;
- code source, configurations et répertoires de travail clés ;
- dossiers réseau, disques connectés et répertoires cloud synchronisés.
Les répertoires système peuvent être ignorés. Ce n'est pas un signe de faiblesse du programme malveillant. Au contraire, cela avantage les criminels que le système reste suffisamment opérationnel pour afficher les instructions de paiement.
Signes typiques d'infection
Plus une attaque est remarquée tôt, plus les chances de l'arrêter avant le chiffrement complet sont élevées. Les signes peuvent être techniques et liés à l'utilisateur.
L'utilisateur peut remarquer que les fichiers cessent soudain d'ouvrir, qu'ils acquièrent des extensions inconnues, que des instructions textuelles identiques apparaissent dans les dossiers, que l'ordinateur se ralentit fortement et que les applications affichent des erreurs d'accès aux données. Parfois, le fond d'écran change ou une fenêtre apparaît avec une demande de rançon.
Les administrateurs voient plus. Au niveau des journaux et des outils de surveillance, des opérations de masse suspectes peuvent être l'enregistrement et le renommage de fichiers, une activité inhabituelle d'un seul compte, des accès à un grand nombre de dossiers réseau, des tentatives de désactivation des services de protection, de suppression de snapshots de restauration, de lancement de processus inconnus à partir de répertoires temporaires, une forte augmentation des erreurs d'accès aux fichiers.
Il est important de ne pas réagir uniquement au message final de rançon. Si le système de sécurité détecte des actions préparatoires, cela doit être considéré comme un incident potentiellement critique.
Comparaison des étapes d'attaque et des mesures de protection
Aucune mesure ne protège entièrement. Une stratégie efficace se construit en couches. Le tableau ci-dessous montre quelles actions de protection correspondent aux étapes de l'attaque.
| Étape d'attaque | Que fait le ransomware | Que faire pour se protéger |
|---|---|---|
| Infiltration initiale | Tente de se lancer via un e-mail, un lien, une vulnérabilité ou un accès volé | Formation des utilisateurs, filtrage des e-mails, MFA, mises à jour, protection de l'accès à distance |
| Reconnaissance | Étudie le système, les droits et le réseau | Surveillance comportementale, restriction des droits, segmentation du réseau |
| Préparation | Recherche des fichiers précieux et des sauvegardes | Stockage de sauvegardes séparées, contrôle d'accès, journalisation |
| Désactivation de la protection | Tente d'arrêter des services et de supprimer des copies | EDR, interdiction des changements non autorisés, comptes admin séparés |
| Chiffrement | Modifie massivement des fichiers | Détection comportementale, mise en quarantaine rapide des dispositifs, restrictions d'écriture |
| Extorsion | Affiche l'instruction et menace de publication | Plan de réponse, soutien juridique, plan de communication, récupération à partir des copies |
Plan d'action étape par étape en cas de découverte d'un ransomware
S'il y a suspicion de ransomware, la rapidité est essentielle. Mais des actions chaotiques peuvent aggraver la situation. Voici un ordre de réponse sécurisé pour l'utilisateur ou l'administrateur.
- Déconnectez l'appareil du réseau. Débranchez le câble Ethernet et éteignez le Wi-Fi. Cela peut arrêter l'accès aux dossiers réseau et la propagation.
- Ne supprimez pas les fichiers et notes de rançon. Ils peuvent être nécessaires pour l'analyse, l'identification de la famille de logiciels malveillants et la consultation avec des spécialistes.
- Ne redémarrez pas le système sans nécessité. Parfois, le redémarrage peut détruire des pistes ou lancer d'autres actions.
- Informez les responsables informatiques et de la sécurité. Dans l'entreprise, il faut immédiatement mobiliser l'équipe de réponse, la direction et les propriétaires de systèmes.
- Capturez les signes de l'incident. Conservez l'heure de découverte, les noms des fichiers modifiés, le texte de la demande, les appareils et comptes concernés.
- Isolez les systèmes connexes. Vérifiez les dossiers réseau, les serveurs, les espaces de sauvegarde et les autres appareils avec les mêmes identifiants.
- Déterminez l'ampleur. Il faut comprendre si le chiffrement est local ou si c'est l'infrastructure qui est touchée. Sans cela, la récupération peut être prématurée.
- Vérifiez la présence de sauvegardes. Assurez-vous que les copies ne sont ni infectées ni chiffrées. Il convient de les récupérer uniquement dans un environnement nettoyé.
- Identifiez la variante de ransomware. Utilisez des ressources de confiance et l'aide de spécialistes. Cela aidera à comprendre si un déchiffreur existe.
- Restaurez les opérations selon le plan. D'abord, éliminez le point d'entrée, puis réinstallez ou nettoyez les systèmes, changez les mots de passe et seulement après, récupérez les données.
Comment se protéger contre les virus de ransomware
La protection contre les ransomwares repose sur la prévention, la détection et la récupération. Si un niveau échoue, le suivant doit réduire les dommages.
Sauvegarde selon la règle 3-2-1
De bonnes sauvegardes sont le principal moyen de ne pas dépendre de la rançon. La règle pratique 3-2-1 signifie : avoir au moins trois copies de données, les stocker sur deux types différents de supports et garder une copie séparément de l'environnement principal. Pour les entreprises modernes, il est crucial d'ajouter un autre principe : au moins une copie doit être immuable ou inaccessible aux comptes normaux.
Les copies doivent être vérifiées régulièrement. Avoir un archive n’équivaut pas à la possibilité de restauration. Les tests aident à identifier des fichiers corrompus, des bases de données oubliées, des droits d'accès incorrects et des processus de restauration trop longs.
Mises à jour et gestion des vulnérabilités
De nombreuses attaques exploitent des vulnérabilités connues pour lesquelles des correctifs existent déjà. C'est pourquoi les mises à jour des systèmes d'exploitation, des navigateurs, des suites bureautiques, des applications serveur, des passerelles VPN et des outils d'accès à distance doivent être un processus régulier plutôt qu'une tâche ponctuelle.
Pour les entreprises, il est utile de faire un inventaire des actifs. On ne peut pas protéger un service dont personne ne se souvient. Il est particulièrement important de contrôler les systèmes accessibles depuis Internet.
Authentification multifacteur
Un mot de passe volé ne doit pas ouvrir l'accès à toute l'infrastructure. L'authentification multifacteur réduit le risque d'accès avec des données compromises. Elle doit être activée pour les e-mails, les VPN, les bureaux à distance, les panneaux cloud, les comptes administratifs et les systèmes critiques de l'entreprise.
Cependant, le MFA ne remplace pas les autres mesures. Les criminels peuvent essayer d'utiliser l'ingénierie sociale, la fatigue des notifications push ou des processus de récupération d'accès faibles. C'est pourquoi la politique MFA doit être bien pensée.
Principe du moindre privilège
L'utilisateur a besoin uniquement des droits nécessaires pour son travail. Si un compte ordinaire peut modifier tous les dossiers réseau et gérer les sauvegardes, le ransomware obtiendra les mêmes capacités.
Il est préférable de donner des droits administratifs temporairement et séparément. Pour le travail quotidien, un administrateur ne doit pas utiliser un compte privilégié. Cela réduit le risque d'infection massive.
Segmentation du réseau
La segmentation limite le mouvement des criminels. Les stations de travail, les serveurs, les systèmes de sauvegarde, les bases de données comptables et les systèmes de production ne doivent pas se trouver sur un même réseau plat sans restrictions.
Même une simple séparation par rôles aide. Si un ordinateur infecté ne peut pas accéder directement à des serveurs critiques, les défenseurs ont le temps de réagir.
Protection des e-mails et formation des employés
Le phishing reste un canal important d'attaques. C'est pourquoi des filtres techniques sont nécessaires, une vérification des pièces jointes, le blocage de types de fichiers dangereux, la protection des liens et des règles claires pour les employés.
La formation doit être pratique. L'utilisateur doit savoir à quoi ressemble un e-mail suspect, où signaler celui-ci et pourquoi il ne faut pas activer des macros douteuses ou exécuter des pièces jointes inconnues. Une culture de signalement rapide des erreurs est plus bénéfique que de chercher des coupables.
Surveillance et réponse
Un antivirus est utile, mais une approche basée sur les signatures n'est pas suffisante. La protection moderne doit analyser le comportement : modification massive de fichiers, tentatives de suppression de snapshots de sauvegarde, activité inhabituelle des comptes, lancement de programmes à partir d'endroits atypiques.
Pour les organisations, les journaux d'événements, la collecte centralisée des logs, EDR ou des outils similaires, ainsi qu'un plan de réponse préalablement défini sont importants. Le plan doit répondre à ces questions : qui prend des décisions, qui informer, comment isoler un segment, où sont stockés les contacts des sous-traitants, comment récupérer les systèmes prioritaires.
Erreurs qui augmentent les dommages
Certaines actions aggravent les conséquences. La première erreur est de conserver les sauvegardes constamment connectées au même système. Si le ransomware y a accès, il peut chiffrer aussi les copies.
La deuxième erreur est d'utiliser un seul compte administrateur partout. La compromission de ce compte ouvre l'accès à de nombreux systèmes.
La troisième erreur est de restaurer des données avant d'éliminer la cause de l'infection. Si le point d'entrée n'est pas clos, l'attaque peut se reproduire.
La quatrième erreur est de cacher un incident à l'intérieur de l'organisation. Le retard à notifier nuit à l'isolation, à l'évaluation juridique et à une communication correcte avec les clients.
La cinquième erreur est de télécharger des déchiffreurs inconnus. Sous le couvert d'un outil de récupération, un nouveau logiciel malveillant peut se propager.
Est-il possible de déchiffrer des fichiers sans rançon
Parfois, c'est possible, mais pas toujours. La possibilité dépend de la famille spécifique de ransomware, de la qualité de mise en œuvre du chiffrement, des erreurs des criminels et de la disponibilité des sauvegardes.
Il faut d'abord identifier le ransomware par l'extension des fichiers, le texte de la note et d'autres signes. Ensuite, vérifiez les bases de déchiffreurs gratuits de confiance. Si l'outil n'existe pas, il vaut mieux se concentrer sur la récupération à partir des sauvegardes et l'enquête de l'incident.
Il est important de ne pas modifier les fichiers chiffrés sans nécessité. Leurs copies peuvent être nécessaires si un déchiffreur apparaît plus tard. Conservez des échantillons séparément et n'exécutez pas de fichiers suspects.
Particularités des attaques sur les ordinateurs domestiques
Les utilisateurs domestiques sont plus souvent confrontés à des infections via des logiciels piratés, de fausses mises à jour, des pièces jointes dans des e-mails, des sites d'échange de fichiers et de la publicité malveillante. Les dommages sont généralement liés à la perte de photos, de documents, d'archives personnelles et de matériels de travail.
Une protection de base pour la maison inclut des mises à jour automatiques, une protection intégrée ou tiers contre les logiciels malveillants, la prudence envers les pièces jointes, un disque dur externe séparé pour les sauvegardes et la synchronisation dans le cloud avec un historique des versions. Il est préférable de ne connecter le disque dur externe que pendant la copie.
Il est également utile d'utiliser un compte ordinaire sans droits d'administrateur pour le travail quotidien. Cela n'arrêtera pas toutes les menaces, mais réduira les possibilités du logiciel malveillant.
Particularités des attaques sur les entreprises
Dans le secteur commercial, le ransomware devient non seulement un problème technique, mais aussi opérationnel. Les ventes, la production, la comptabilité, le support client et les processus internes sont stoppés. De plus, des obligations peuvent survenir en matière d'information des régulateurs, des partenaires et des utilisateurs.
Les entreprises ont besoin de priorisation. Tous les systèmes ne sont pas également importants. Le plan de récupération doit définir quels services sont redémarrés en premier, quelles données sont critiques, combien de temps un arrêt est acceptable et qui est responsable de la communication.
Une attention particulière est requise pour les sauvegardes des contrôleurs de domaine, des bases de données, des systèmes de virtualisation et des services cloud. Si la sauvegarde est uniquement configurée pour les dossiers de fichiers, la récupération des affaires peut prendre beaucoup de temps.
Questions fréquentes sur les virus de ransomware
Comment savoir si des fichiers ont été chiffrés par un virus de ransomware
En général, les fichiers cessent d'ouvrir, obtiennent une nouvelle extension et des instructions avec une demande de rançon apparaissent dans les dossiers. Des renommages massifs et un ralentissement soudain du système peuvent également être observés.
Faut-il payer la rançon
Le paiement ne garantit pas la récupération et peut soutenir les criminels. Évaluez d'abord les sauvegardes, vérifiez la disponibilité d'un déchiffreur gratuit, isolez les systèmes et consultez des experts et des avocats.
Un antivirus aidera-t-il après le chiffrement
L'antivirus peut éliminer la menace active, mais il ne déchiffrera pas les fichiers déjà endommagés. Pour la récupération, des sauvegardes saines, un déchiffreur officiel ou une clé de déchiffrement sont nécessaires.
Pourquoi le ransomware a-t-il chiffré un dossier réseau
Le logiciel malveillant agit avec les droits de l'utilisateur ou du processus infecté. Si ce compte avait un accès en écriture à un dossier réseau, les fichiers qui s'y trouvent ont pu être modifiés.
Peut-on se protéger complètement contre les ransomwares
Il n'existe pas de protection absolue. Cependant, la combinaison de sauvegardes, mises à jour, MFA, restrictions de droits, segmentation, surveillance et formation réduit considérablement la probabilité de dommages catastrophiques.
Que faire avec des fichiers chiffrés après récupération
Ne vous précipitez pas à tout supprimer. Conservez quelques échantillons et la note de rançon pour analyse. Les autres données peuvent être archivées séparément ou supprimées après l'achèvement de l'analyse et la confirmation de la récupération.
Liste de contrôle de prévention
Pour réduire le risque d'infection, utilisez un minimum pratique :
- activez les mises à jour automatiques pour les systèmes et applications ;
- configurez la sauvegarde et vérifiez régulièrement la récupération ;
- conservez une copie séparément ou dans un stockage immuable ;
- activez l'authentification multifacteur pour les comptes importants ;
- limitez les droits des utilisateurs et des administrateurs ;
- désactivez les services d'accès à distance non nécessaires ;
- segmentez le réseau et les ressources critiques ;
- utilisez des outils de protection avec analyse comportementale ;
- formez les employés à reconnaître le phishing ;
- préparez à l'avance un plan de réponse à l'incident.
Conclusion
Les algorithmes de fonctionnement des virus de ransomware reposent sur une chaîne compréhensible : s'introduire, examiner l'environnement, accéder aux données précieuses, les chiffrer et faire pression sur la victime. Se protéger ne nécessite pas un seul programme magique, mais la discipline : mises à jour actuelles, privilèges minimaux, MFA, segmentation, surveillance et sauvegardes vérifiées. Commencez dès aujourd'hui par un audit des copies et des droits d'accès : ce sont ces mesures qui déterminent le plus souvent si l'attaque sera un incident bref ou une crise prolongée.