Come funzionano i virus di ransomware e come proteggere i dati
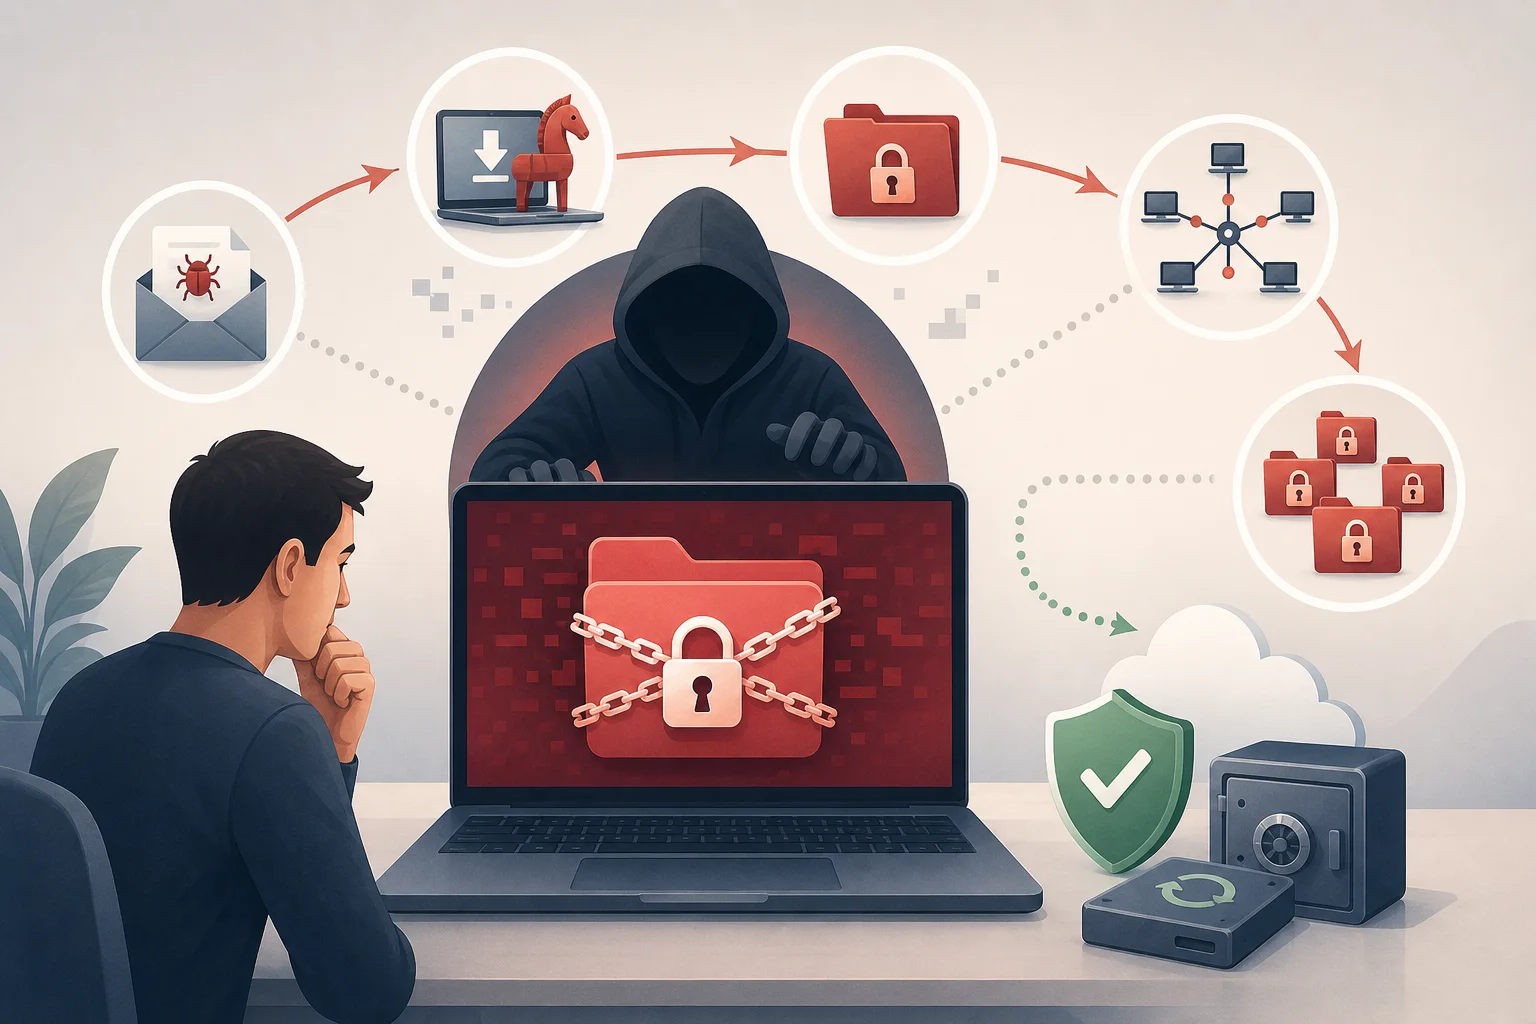
Come funzionano i virus di ransomware: essi penetrano in un dispositivo o server, trovano file di valore, li crittografano con un algoritmo crittografico e richiedono un riscatto per la chiave di ripristino. Questo tipo di attacco è chiamato ransomware, o software di estorsione. Nell'articolo esploreremo come il ransomware entra nel sistema, cosa fa dopo il lancio, perché la semplice rimozione del virus non restituisce i file, quali sintomi di infezione sono importanti e come costruire una protezione a casa e in azienda.
Cos'è un virus di ransomware
Un virus di ransomware è un programma malevolo che blocca l'accesso ai dati o al sistema e richiede denaro per il ripristino. Di solito crittografa documenti, database, archivi, fotografie, file di contabilità e altri materiali di lavoro. Poi appare sullo schermo o nelle cartelle un messaggio che richiede il riscatto.
Tecnicamente, molti moderni ransomware non sono “virus” nel senso stretto del termine. Un virus classico si inserisce da solo in altri file e si diffonde attraverso di essi. Il ransomware può essere un trojan, un worm, un loader, uno script o parte di un attacco complesso con azioni manuali da parte dell'attaccante. Tuttavia, nel linguaggio comune vengono spesso chiamati virus di ransomware, e questo termine è comprensibile alla maggior parte degli utenti.
L'obiettivo principale di un tale programma è creare una situazione in cui il proprietario dei dati sente la pressione. A tal fine, gli attaccanti utilizzano diversi mezzi:
- indisponibilità di file importanti;
- fermo dei processi lavorativi;
- minaccia di pubblicazione dei dati rubati;
- timer e pressione psicologica;
- promessa di “sconto” per un pagamento rapido.
È importante capire: il ransomware non sempre rovina semplicemente i file. Negli attacchi più sofisticati, i criminali prima studiano la rete, rubano dati, disabilitano protezioni e backup, e poi avviano la crittografia di massa.
In cosa un ransomware si differenza da un normal malware
I normali programmi malevoli possono rubare password, mostrare pubblicità, connettere il computer a una botnet o monitorare l'utente. Il virus di ransomware agisce diversamente: rende i dati inaccessibili e li trasforma in uno strumento di pressione.
La principale distinzione è l'uso della crittografia. Se i file sono crittografati con un algoritmo ben implementato, trovare la chiave è praticamente impossibile. Pertanto, il ripristino non dipende dalla “cura” del virus, ma dalla presenza di backup, errori nella realizzazione della crittografia o chiavi trovate per una specifica famiglia di ransomware.
Ci sono altre differenze:
| Criterio | Normale malware | Virus di ransomware |
|---|---|---|
| Obiettivo | Rubare dati in modo furtivo, controllare il dispositivo, mostrare pubblicità | Bloccare l'accesso ai dati e ottenere un riscatto |
| Notabilità | Spesso opera invisibilmente | Di solito si manifesta dopo la crittografia |
| Danno | Può essere graduale | Spesso rapido e critico |
| Ripristino | A volte basta rimuovere il programma | La rimozione non decrittografa i file |
| Pressione sulla vittima | Può essere assente | Quasi sempre c'è un messaggio, un timer o minacce |
Come il ransomware entra nel dispositivo
Il percorso di infezione dipende dall'obiettivo. L'utente domestico si imbatte più spesso in e-mail di phishing, software pirata e allegati infetti. Le aziende sono attaccate più frequentemente attraverso accesso remoto, vulnerabilità nei server, password rubate e catene di approvvigionamento.
E-mail di phishing e allegati
Il phishing rimane uno dei metodi di distribuzione più comuni per il ransomware. L'utente riceve una e-mail simile a un messaggio da una banca, un servizio di consegna, un fornitore, un'agenzia fiscale, un dipartimento delle risorse umane o di supporto tecnico. All'interno può esserci un allegato o un link.
Può essere pericoloso:
- un archivio con un file eseguibile;
- un documento con macro;
- un link a una pagina di accesso falsa;
- un file mascherato da fattura, atto o curriculum;
- un'installer di un