كيف تعمل فيروسات تشفير البيانات وكيف تحمي البيانات
كيف تعمل فيروسات تشفير البيانات: هي تتسلل إلى الجهاز أو الخادم، وتجد الملفات القيمة، وتقوم بتشفيرها باستخدام خوارزمية تشفير، وتطلب فدية مقابل مفتاح الاستعادة. تُسمى هذه الهجمات رانسوموير أو برامج الفدية. في هذه المقالة، سنقوم بتحليل كيفية دخول برنامج التشفير إلى النظام، وما الذي يفعله بعد التشغيل، ولماذا لا يعيد حذف الفيروس الملفات، وما هي علامات الإصابة المهمة، وكيفية بناء الحماية في المنزل والشركة.
ما هو فيروس تشفير البيانات
فيروس تشفير البيانات هو برنامج ضار يحظر الوصول إلى البيانات أو النظام ويطلب أموالاً لاستعادة الوصول. غالبًا ما يقوم بتشفير الوثائق، وقواعد البيانات، والأرشيفات، والصور، وملفات المحاسبة، وغيرها من المواد العملية. ثم تظهر ملاحظة على الشاشة أو في المجلدات تطالب بفدية.
من الناحية الفنية، العديد من برامج التشفير الحديثة ليست "فيروسات" بالمعنى الدقيق. الفيروس الكلاسيكي يزرع نفسه في الملفات الأخرى وينتشر من خلالها. يمكن أن يكون رانسوموير عبارة عن تروجان أو دودة أو محمّل أو سكريبت أو جزء من هجوم معقد يتطلب إجراء يدوي من المهاجم. ومع ذلك، يُطلق عليها عادةً فيروسات تشفير البيانات في المحادثات اليومية، وهذا المصطلح مفهوم لمعظم المستخدمين.
الهدف الرئيسي من هذا البرنامج هو خلق حالة ضغط على مالك البيانات. لتحقيق ذلك، يستخدم المهاجمون عدة وسائل:
- عدم توفر الملفات المهمة؛
- توقف العمليات العملية؛
- تهديد نشر البيانات المسروقة؛
- مؤقتات وضغوط نفسية؛
- وعد بـ "خصم" عند الدفع السريع.
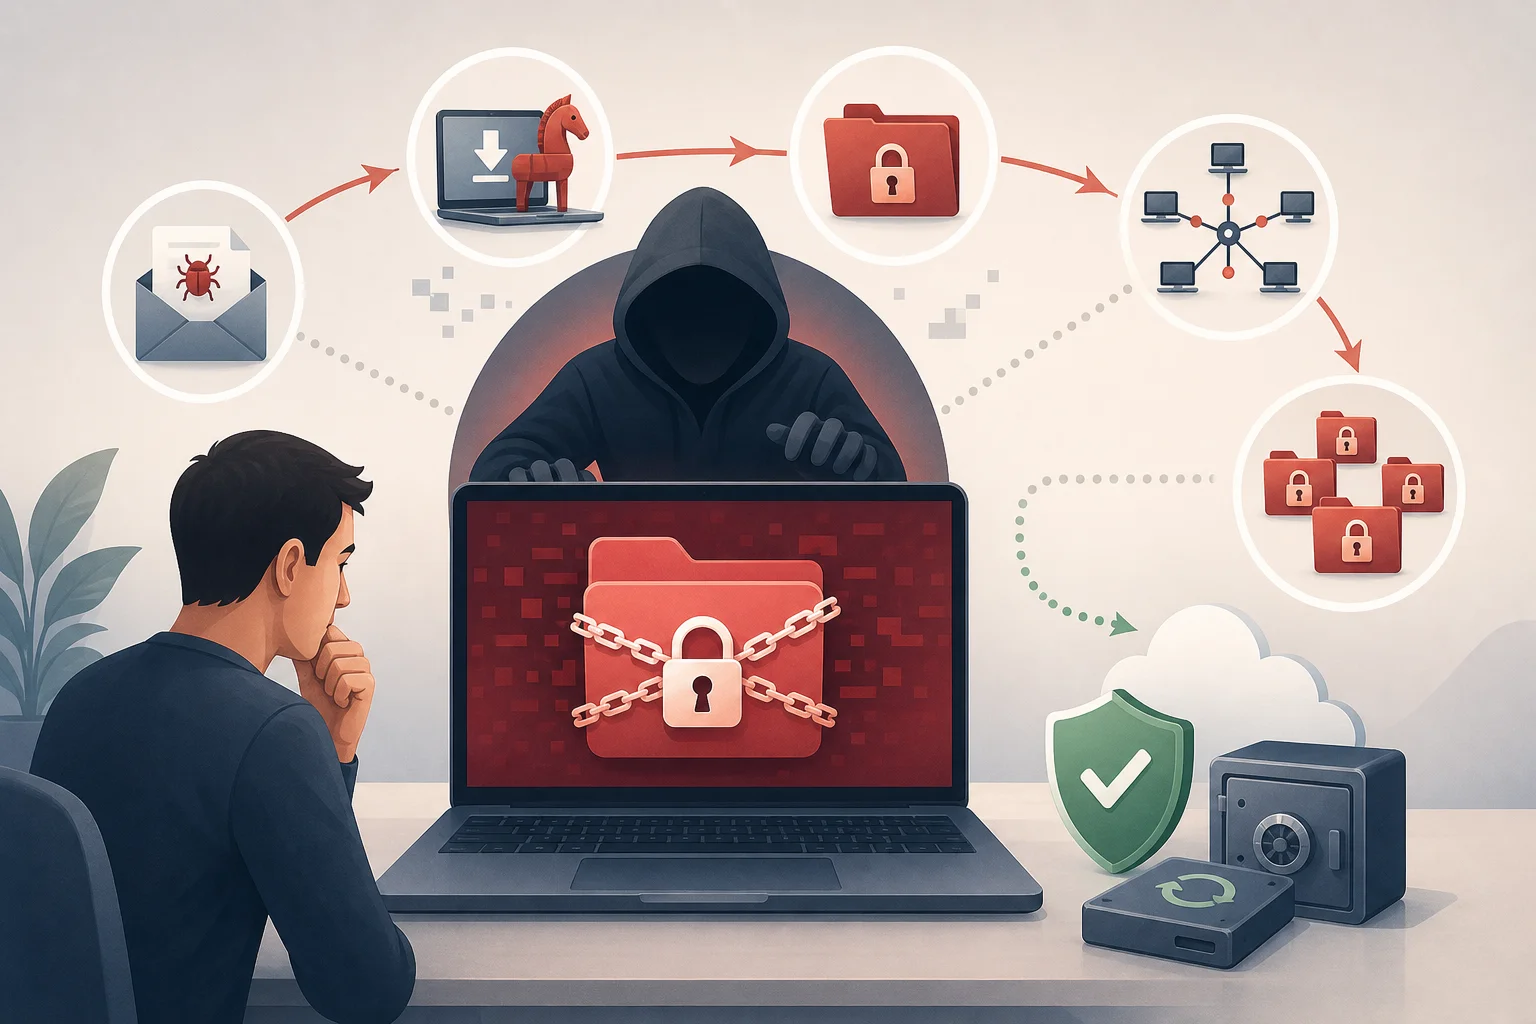
من المهم فهم أن برنامج التشفير ليس ببساطة يفسد الملفات. في الهجمات الناضجة، يدرس المجرمون الشبكة أولاً، ويسرقون البيانات، ويعطلون الحماية ونسخ الاحتياطي، ثم يبدأون في التشفير الشامل.
كيف يختلف برنامج التشفير عن البرمجيات الضارة العادية
يمكن أن تسرق البرمجيات الضارة العادية كلمات المرور، تعرض الإعلانات، تربط الكمبيوتر بشبكة بوت، أو تتعقب المستخدم. بينما يعمل فيروس التشفير بشكل مختلف: يجعل البيانات غير متاحة ويحولها إلى أداة ضغط.
الاختلاف الرئيسي هو استخدام التشفير. إذا كانت الملفات مشفرة بشكل صحيح باستخدام خوارزمية مُنفّذة، يصبح من الصعب جداً كسر شفرتها. لذلك، يعتمد الاسترداد ليس على "علاج" الفيروس، بل على وجود النسخ الاحتياطية، أو الأخطاء في تنفيذ التشفير أو المفاتيح المستخرجة لعائلة معينة من رانسوموير.
هناك اختلافات أخرى:
| المعيار | البرمجيات الضارة العادية | فيروس التشفير |
|---|---|---|
| الهدف | سرقة البيانات بسرية، التحكم في الجهاز، وعرض الإعلانات | حظر الوصول إلى البيانات والحصول على فدية |
| الملحوظية | غالبًا ما تعمل دون أن تُلاحظ | عادةً ما تظهر بعد التشفير |
| الأضرار | يمكن أن تكون تدريجية | غالبًا سريعة وحاسمة |
| الاسترداد | في بعض الأحيان يكفي حذف البرنامج | الحذف لا يفك تشفير الملفات |
| الضغط على الضحية | قد يكون غائبًا | تقريبًا دائمًا يكون هناك ملاحظة، مؤقت أو تهديدات |
كيف يدخل برنامج التشفير إلى الجهاز
تعتمد طريقة الإصابة على الهدف. غالبًا ما يواجه المستخدم المنزلي رسائل التصيد، وبرامج القرصنة، والمرفقات المصابة. بينما تتعرض الشركات للهجمات بشكل أكبر عبر الوصول عن بُعد، والثغرات في الخوادم، وكلمات المرور المسروقة، وسلاسل الإمداد.
رسائل التصيد المرفقة
يبقى التصيد واحدًا من أكثر الطرق شيوعًا لتوصيل رانسوموير. يحصل المستخدم على رسالة تبدو وكأنها من البنك، أو خدمة التوصيل، أو طرف متعاقد، أو مصلحة الضرائب، أو قسم الموارد البشرية، أو الدعم الفني. تحتوي الرسالة عادةً على مرفق أو رابط.
قد يكون الخطير:
- أرشيف مع ملف تنفيذي;
- وثيقة تحتوي على ماكرو;
- رابط إلى صفحة تسجيل دخول مزيفة;
- ملف مقنع كفاتورة، أو مستند قانوني، أو سيرة ذاتية;
- مثبت لبرنامج "مفيد".
بعد فتح المرفق، يبدأ المُحمّل. إنه يتصل بخادم المهاجم ويقوم بتنزيل البرنامج الضار الرئيسي. في بعض الأحيان لا تبدأ الهجمة على الفور. ينتظر المهاجمون حتى يكون الجهاز في الشبكة المؤسسية أو يحصل المستخدم على المزيد من الحقوق.
الثغرات في البرامج والخوادم
إذا لم يتم تحديث نظام التشغيل أو المتصفح أو خادم البريد الإلكتروني أو بوابة الـ VPN أو نظام إدارة المحتوى لفترة طويلة، قد تبقى به ثغرات معروفة. يقوم المجرمون بمسح الإنترنت بحثًا عن هذه الأنظمة ويستخدمون الاستغلالات الجاهزة.
تعتبر الخدمات الضعيفة التي يمكن الوصول إليها عبر الإنترنت خطرة بشكل خاص:
- RDP والخدمات الأخرى لسطح المكتب البعيد;
- خوادم VPN;
- خوادم البريد؛
- لوحات الإدارة;
- مخازن الملفات;
- التطبيقات والمكونات الإضافية لنظام إدارة المحتوى.
في الهجمات المؤسسية، غالبًا ما يحصل المهاجمون على الوصول الأولي عبر نقطة ضعف واحدة، ثم يتحركون عبر الشبكة، ويرفعون الامتيازات، ويبحثون عن الخوادم التي تحتوي على بيانات مهمة.
كلمات المرور الضعيفة والوصول عن بُعد
الوصول عن بُعد المفتوح مع كلمة مرور بسيطة هو سبب شائع للإصابة. إذا كان RDP متاحًا عبر الإنترنت، وكلمة المرور كـ Company2024 تُستخدم من قبل عدة موظفين، تزداد المخاطر بشكل حاد. يمكن للمهاجم محاولة كسر كلمة المرور، أو شراءها في السوق السوداء، أو الحصول عليها عبر التصيد.
بعد الدخول، يبدو المهاجم كأنه مستخدم عادي. يمكنه تعطيل الحماية، تنزيل الأدوات، استكشاف الأقراص الشبكية، وتشغيل برنامج التشفير يدويًا. لذلك، فإن المصادقة متعددة العوامل، وتقييد الوصول عبر VPN، ومراقبة محاولات الدخول مهمة بنفس القدر مثل برنامج مكافحة الفيروسات.
البرامج القرصنة ومفاتيح التفعيل غير القانونية
غالبًا ما تحتوي البرمجيات المقرصنة على شفرة ضارة. يقوم المستخدم بإيقاف الحماية ليتمكن "الكراك" من التشغيل، مما يزيل آخر حاجز. يمكن أن تشمل مفاتيح التفعيل غير القانونية، وتوزيعات الأنظمة، والألعاب المقرصنة، ومحركات الأقراص المشبوهة مُحملاً لرانسوموير.
بالنسبة للأعمال، يكون هذا خطيرًا بشكل خاص. يمكن لجهاز كمبيوتر محمول واحد مصاب الوصول إلى المجلدات الشبكية، والأقراص المشتركة، ومزامنات السحابة. وبالتالي، تتجاوز المشكلة حدود جهاز واحد.
كيف تعمل فيروسات التشفير بعد التشغيل
تمر عملية عمل رانسوموير عادةً بعدة مراحل. تختلف التفاصيل بين العائلات المختلفة، لكن المنطق العام مشابه: الثبات، تحضير الهجوم، تشفير الملفات وترك التعليمات للفدية.
المرحلة 1. الثبات والاستطلاع
في البداية، يتحقق البرنامج الضار من البيئة. يمكن أن يتمكن من تحديد لغة النظام، المجال، حقوق المستخدم، وجود برنامج مكافحة الفيروسات، آلة افتراضية أو أدوات تحليل. بعض برامج التشفير لا تبدأ في مناطق معينة أو في بيئات اختبارية لتقليل خطر الاستطلاع.
ثم تبحث البرمجية عن:
- الأقراص المحلية;
- المجلدات الشبكية;
- وحدات التخزين المتصلة;
- كاتالوغات مزامنة السحابة;
- قواعد البيانات ومخازن النسخ الاحتياطي;
- العمليات التي تمنع الوصول إلى الملفات المطلوبة.
في الهجمات المؤسسية، يمكن أن تستمر مرحلة الاستطلاع لعدة أيام أو أسابيع. يدرس المجرمون هيكل الشبكة، ويبحثون عن وحدات تحكم المجال، وخوادم النسخ الاحتياطي وحسابات المسؤولين.
المرحلة 2. تعطيل الحماية والنسخ
قبل التشفير، يحاول رانسوموير إزالة العوائق. قد يقوم بإنهاء عمليات قواعد البيانات، وطرفيات المكتب، وعملاء البريد الإلكتروني، للحصول على الوصول إلى الملفات المفتوحة. كما يمكنه حذف النسخ الظل الخاصة بـ Windows، وتعطيل خدمات النسخ الاحتياطي، ومحاولة إيقاف برامج الحماية.
تشمل الإجراءات النمطية:
- إنهاء العمليات التي تحتفظ بالملفات مفتوحة;
- حذف نقاط الاستعادة المحلية;
- تنظيف السجلات;
- تعطيل بعض الخدمات;
- محاولة حذف النسخ الاحتياطية;
- الانتشار عبر المصادر الشبكية.
لهذا السبب، يجب أن تكون النسخ الاحتياطية معزولة. إذا كانت النسخة متصلة بشكل دائم كقرص عادي، قد يقوم برنامج التشفير بتشفيرها أيضًا.
المرحلة 3. تشفير الملفات
في هذه المرحلة، يتفحص البرنامج الضار الملفات وفقًا للامتدادات والأدلة. عادةً ما يتم اختيار الوثائق، والبيانات، والعروض التقديمية، والصور، والأرشيفات، وقواعد البيانات، والمشاريع، وغيرها من الأشكال القيمة. عادةً ما تُتجاوز الملفات النظامية لكي يستمر الكمبيوتر في العمل ويستطيع المستخدم قراءة المطلب.
غالبًا ما تستخدم برامج التشفير الحديثة نمطًا هجينًا:
- يُنشأ مفتاح متناظر سريع لكل ملف.
- يُشفّر الملف باستخدام هذا المفتاح.
- يتم تشفير المفتاح المتناظر نفسه باستخدام مفتاح عام للمهاجم.
- يُحفظ المفتاح المشفر في الملف أو بجانبه.
- يتم حذف الملف الأصلي أو الكتابة فوقه.
يجمع هذا النهج بين السرعة والصلابة. التشفير المتناظر يعالج كميات كبيرة من البيانات بسرعة، بينما التشفير غير المتناظر يمنع الحصول على المفتاح دون الجزء المغلق، الذي يبقى لدى المجرمين.
المرحلة 4. مذكرة طلب الفدية
بعد التشفير، يرى الضحية رسالة. قد تظهر على سطح المكتب، في المتصفح، في ملفات النص داخل المجلدات أو كخلفيات معدلة. عادةً ما تحتوي المذكرة على:
- حقيقة التشفير;
- عنوان موقع ويب أو دردشة على شبكة Tor;
- مُعرّف فريد للضحية;
- مبلغ الفدية;
- مهلة الدفع;
- تهديدات بحذف المفتاح أو نشر البيانات;
- عرض لفك تشفير ملف واحد "كإثبات".
عادةً ما يُطلب الدفع بالعملات المشفرة. ومع ذلك، حتى بعد الدفع، لا يوجد ضمان بأن المفتاح سيتم تقديمه، أو أنه سيعمل، أو أن البيانات المسروقة لن تُباع لاحقًا.
لماذا لا يُعيد حذف الفيروس الملفات
هذه واحدة من أكبر الأساطير. يمكن لمضاد الفيروسات حذف الملف الضار، وإيقاف العملية، ومنع المزيد من التشفير. ولكن تبقى البيانات المشفرة مشفرة. يشبه ذلك الخزنة: إذا تم إزالة الشخص الذي أغلق الخزنة، فإن المحتوى لا يصبح متاحًا بدون المفتاح.
يمكن أن يكون الاسترداد ممكنًا في بعض الحالات:
- إذا كانت هناك نسخة احتياطية نظيفة;
- إذا كان برنامج التشفير مكتوبًا بشكل سيئ ارتكب خطأً تشفيرياً;
- إذا تم نشر مفاتيح لعائلة معينة من قبل الباحثين؛
- إذا نجا جزء من الملفات في المجلدات المؤقتة، أو الكاش، أو السجل السحابي لأرشيفات النسخة؛
- إذا تم قطع التشفير في مرحلة مبكرة.
لذلك، بعد الإصابة، من المهم عدم التصرف بشكل عشوائي. لا يجب إعادة تثبيت النظام على الفور، أو تنسيق الأقراص، أو تشغيل "مفككات التشفير" من نتائج البحث. يمكن لتلك الأفعال أن تدمر الأدلة، والملفات المؤقتة، وفرصة الاسترداد.
ما هي أنواع برامج رانسوموير الموجودة
تختلف برامج التشفير في طريقة تأثيرها ونموذج الابتزاز. يساعد فهم الأنواع في تقدير المخاطر بشكل أدق.
برامج تشفير الملفات
هذا هو النوع الأكثر شهرة. يقوم بتشفير ملفات المستخدم وإضافة امتداد جديد لها أو تغيير اسمها. قد يستمر نظام التشغيل في العمل، لكن الوثائق والصور والبيانات والأرشيفات لا تفتح.
تعد برامج تشفير الملفات هي الأكثر إصابة لأجهزة الكمبيوتر المنزلية، ومحطات العمل، والمجلدات الشبكية.
برامج حظر الشاشة
يقوم برنامج الحظر بحظر الوصول إلى سطح المكتب أو النظام. قد يُظهر نافذة ملء الشاشة تطلب الدفع. على عكس برامج تشفير الملفات، تظل البيانات أحيانًا غير متأثرة. ولكن لا يمكن للمستخدم العمل بشكل طبيعي.
تحدث هذه الهجمات أقل، لأنها أسهل في التجاوز باستخدام الوضع الآمن، أو وسائط التمهيد، أو استعادة النظام.
برامج تشفير الخوادم والبنية التحتية الافتراضية
تمثل الهجمات على الخوادم، وموصلات المراقبة، والمخازن خطرًا منفصلًا. إذا تم تشفير الآلات الافتراضية، أو قاعدة البيانات، أو خادم الملفات، يتوقف قسم كامل أو شركة.
غالبًا ما تُنفذ مثل هذه الهجمات يدويًا بعد اختراق الشبكة. يختار المهاجمون اللحظة التي سيكون فيها الضرر في أقصى حد: ليلاً، عطلات نهاية الأسبوع، أيام العطلات، أو فترة التقارير.
الابتزاز المزدوج والثلاثي
في السابق، كانت الجرائم عادةً ما تشفر الملفات. الآن، وغالبًا ما يقوم المهاجمون أولاً بسرقة البيانات، ثم التهديد بنشرها. يُطلق عليه الابتزاز المزدوج.
عند الابتزاز الثلاثي، يتوسع الضغط. يمكن أن يكتب المهاجمون للعملاء، والشركاء، أو الموظفين، إعلامهم بالاختراق، وتهديدهم بهجوم DDoS، أو استخدام البيانات المسروقة لهجمات جديدة.
علامات الإصابة بفيروس التشفير
في بعض الأحيان يحدث التشفير بسرعة وتكون العلامات مرئية بعد الهجوم. ولكن يمكن ملاحظة بعض الإشارات في وقتٍ مبكر.
لاحظ الأعراض التالية:
- تغيّر الامتدادات فجأة للملفات وتوقفها عن الفتح;
- ظهور ملفات نصية متناظرة مع التعليمات في المجلدات;
- تباطؤ الكمبيوتر بشكل حاد دون سبب واضح;
- عمل القرص بنشاط، على الرغم من عدم قيام المستخدم بنسخ أي شيء;
- اختفاء نقاط الاستعادة;
- يُخبر برنامج مكافحة الفيروسات عن عملية مشبوهة;
- أصبحت المجلدات الشبكية غير متاحة;
- في السجلات، تظهر تسجيلات دخول غير عادية عبر RDP أو VPN;
- ظهور طلب الفدية.
إذا لاحظت إعادة تسمية جماعية للملفات أو ظهور ملاحظات، اعتبر الوضع حادثًا. من الأفضل إيقاف الانتشار بدلاً من الانتظار حتى "يتم كل شيء محليًا".
ماذا تفعل في حالة الإصابة بفيروس تشفير البيانات
فيما يلي خطة خطوة بخطوة. تصلح للمستخدم المنزلي وكخطة أساسية للأعمال الصغيرة. في المؤسسات، يجب إدراج متخصّصين في أمن المعلومات، ومديرين نظم، ومحامين، وإدارة إضافية.
خطة عمل خطوة بخطوة
- قم بفصل الجهاز عن الشبكة. افصل كابل الشبكة، وأوقف الـ Wi-Fi والـ Bluetooth. قد يتوقف ذلك عن تشفير المجلدات الشبكية والانتشار.
- لا تغلق الكمبيوتر دون حاجة. إذا كانت العملية لا تزال تعمل، قد يحتاج المتخصصون إلى بيانات من الذاكرة. ولكن إذا استمر التشفير ولم يتوفر مساعدة، فإن إيقاف الطاقة أحيانًا يقلل الأضرار. يعتمد القرار على الموقف.
- لا تدفع على الفور. الدفع لا يضمن الاسترداد ويدعم النموذج الإجرامي. أولاً، قم بتقييم الخيارات.
- تأمين العلامات. التقط صورة للملاحظة، واحفظ أسماء الملفات المشفرة، أو الامتدادات، أو توقيت الحدث، أو الرسائل المشبوهة.
- عزل الموارد المشتركة. قم بفصل الأقراص الشبكية، وأوقف مزامنة السحابة، وقم بتقييد وصول المستخدمين مؤقتًا.
- تحقق من النسخ الاحتياطية. تأكد من أنها ليست مشفرة وتم أخذها قبل الإصابة.
- تحديد عائلة رانسوموير. استخدم خدمات موثوقة للتعرف أو مساعدة المتخصصين. لا تقم بتحميل ملفات حساسة على مواقع غير موثوقة.
- تحقق من وجود مفكك تشفير. أحيانًا يقوم الباحثون بنشر أدوات مجانية لعائلات معينة.
- نظف النظام أو أعد تثبيته. قم بذلك بعد حفظ الأدلة اللازمة وتقييم إمكانية الاسترداد.
- استعد البيانات من النسخ الآمنة. أغلق الثغرة أولاً، وإلا قد يعود رانسوموير.
القاعدة الرئيسية: لا تقم باستعادة النسخ الاحتياطية في بيئة مصابة. يجب أولاً فهم كيفية حدوث الاختراق، وإغلاق نقطة الدخول، والتأكد من أن المهاجم فقد الوصول.
هل يستحق دفع الفدية
لا توجد إجابة شاملة، ولكن في معظم الحالات، لا يُنصح بالدفع. الأسباب بسيطة: قد لا يمنح المجرمون المفتاح، قد تعمل المفككات بشكل سيء، قد تتلف بعض الملفات، وقد تكون البيانات قد سُرقت بالفعل. بالإضافة إلى ذلك، يموّل الدفع هجمات جديدة.
ومع ذلك، في الحياة العملية، تنظر المؤسسات أحيانًا إلى الدفع إذا كانت العمليات الحرجة تعتمد على البيانات، أو حياة البشر، أو بقاء الأعمال. حتى في هذه الحالة، يجب أن يكون القرار محسوبًا من الناحية القانونية والإدارية. من المهم مراعاة المخاطر العقابية، ومتطلبات الجهات التنظيمية، والتزامات العملاء، وضرورة الإبلاغ عن الانتهاكات المحتملة.
قبل أي مفاوضات، يجب تقييم:
- هل هناك نسخ احتياطية تعمل;
- هل البيانات مسروقة حقًا;
- هل يمكن استعادة العمل جزئيًا;
- هل هناك مفكك تشفير مجاني;
- ما هي العواقب القانونية المحتملة;
- هل تتعلق المجموعة بقوائم محظورة;
- كيف يمكن منع الهجوم المتكرر.
بالنسبة للمستخدم المنزلي، فإن الخيار الأفضل هو البحث عن النسخ الاحتياطية، والإصدارات السحابية من الملفات، والأدوات المجانية للاستعادة، بدلاً من تحويل الأموال إلى أشخاص غير معروفين.
كيف تحمي نفسك من فيروسات تشفير البيانات
تُبنى الحماية على عدة طبقات. يعتبر برنامج مكافحة الفيروسات مفيدًا، لكنه لا ينفي الحاجة إلى التحديثات، النسخ الاحتياطية، التحكم في الوصول، وتدريب المستخدمين. فكلما كانت هناك حواجز مستقلة أكثر، كانت احتمالية الحادث أقل.
قم بعمل النسخ الاحتياطية وفقًا لقاعدة 3-2-1
قاعدة 3-2-1 تعني:
- احتفظ بثلاث نسخ على الأقل من البيانات;
- استخدم نوعين مختلفين من وسائل التخزين أو المخازن;
- احتفظ بنسخة واحدة خارج النظام الرئيسي أو غير متصلة بالإنترنت.
بالنسبة للمنزل، يمكن أن تكون هذه تركيبة من قرص خارجي، سحابة مع سجل إصدارات، ونسخة مؤقتة غير متصلة. بالنسبة للأعمال، يمكن أن تكون تخزينًا احتياطيًا، ونسخ غير قابلة للتغيير، وحسابات منفصلة، وتجزيء الشبكة، والاختبارات المنتظمة للاسترداد.
تعتبر النسخة مفيدة فقط بعد التحقق منها. إذا لم تقم أبدًا باختبار استعادة ملف، فلن تعرف ما إذا كانت النسخة الاحتياطية تعمل.
قم بتحديث الأنظمة والبرامج
تغلق التحديثات الثغرات المعروفة. ينبغي عليك تحديث:
- نظام التشغيل;
- المتصفحات;
- حزم المكتب;
- عملاء البريد;
- VPN وأجهزة الشبكات;
- الخوادم والتطبيقات الويبية;
- المكونات الإضافية لنظام إدارة المحتوى;
- قواعد بيانات مكافحة الفيروسات وعوامل الأمان.
في الشركات، يجري إدارة عملية التحديثات. من المهم فهم الأنظمة الموجودة في الشبكة، ومن المسؤول عنها، ومدى سرعة تثبيت التحديثات الحرجة.
قيد حقوق المستخدمين
لا ينبغي أن يعمل المستخدم بامتيازات إدارية كل يوم. إذا تم تشغيل رانسوموير من حساب عادي، ستكون قدراته أقل غالبًا. لن يستطيع بسهولة تعطيل الخدمات، أو تثبيت البرامج، أو تغيير إعدادات النظام، أو تشفير الأدلة الغير ملك له.
طبق مبدأ الحد الأدنى من الامتيازات:
- امنح الوصول فقط إلى المجلدات المطلوبة;
- افصل حسابات الإدارة والحسابات العادية;
- قم بإيقاف أي مديري محلي غير ضروريين;
- استخدم كلمات مرور منفصلة للأنظمة المختلفة;
- تحقق من حقوق الدخول بانتظام.
احمِ الوصول عن بُعد
إذا كنت بحاجة إلى الوصول عن بُعد، يجب أن يكون مغلقًا من الوصول المباشر من الإنترنت. من الأفضل استخدام VPN، والمصادقة متعددة العوامل، وقوائم العناوين المسموح بها.
إجراءات الحد الأدنى:
- أغلق RDP المفتوح إذا لم يكن ضروريًا;
- قم بتفعيل MFA لـ VPN، والبريد الإلكتروني، ولوحات الإدارة;
- قلل من محاولات الدخول;
- استخدم كلمات مرور طويلة وفريدة;
- احتفظ بسجلات لمحاولات الدخول;
- احظر البروتوكولات القديمة.
إعداد حماية البريد الإلكتروني والتدريب
نظرًا لأن العديد من الهجمات تبدأ برسالة، فإن أمن البريد مهم. استخدم تصفية المرفقات، والتحقق من الروابط، وحماية من تزييف الدومين، وبيئات Sandbox للملفات المشبوهة.
لكن التكنولوجيا لا تعوض عن اليقظة. يجب أن يفهم المستخدمون أنه لا ينبغي فتح مرفقات غير متوقعة، أو تفعيل الماكros بناءً على طلب الوثيقة، أو إدخال كلمة المرور على صفحة غريبة، أو تشغيل "invoice.exe" من الأرشيف.
من الأفضل إجراء التدريب بشكل قصير ومنتظم. يتذكر الناس الأمثلة العملية بشكل أسرع من التعليمات الطويلة.
استخدم تجزيء الشبكة
إذا كانت الشبكة بأكملها مسطحة، يمكن أن يحقق جهاز كمبيوتر مصاب الوصول إلى العديد من الموارد. يجزيء التجزيء الانتشار. يجب أن تُفصل محطات العمل، والخوادم، ونسخ الاحتياطي، وشبكة الضيوف، والإدارة.
الإجراءات المهمة:
- قيد الوصول إلى الخوادم بناءً على الأدوار;
- اغلق المنافذ غير الضرورية بين الأقسام;
- افصل البنية التحتية الخاصة بالنسخ الاحتياطي;
- راقب الوصول إلى المجلدات الشبكية;
- استخدم مراقبة النشاط غير العادي.
كيف تتحقق من استعدادك للهجوم
تعد حماية الرانسوموير ليست إعداداً لمرة واحدة، بل فحصًا دوريًا. فيما يلي قائمة فحص قصيرة تساعد في العثور على نقاط الضعف.
| السؤال | علامة جيدة | علامة خطرة |
|---|---|---|
| هل هناك نسخ احتياطية؟ | يتم إنشاء النسخ تلقائيًا ويتم التحقق منها | تظل النسخ على القرص المتصل فقط |
| هل هناك تاريخ إصدارات؟ | يمكن استعادة الملف إلى حالته قبل الهجوم | السحابة تزامن فقط الإصدار الحالي |
| هل تم إغلاق RDP من الإنترنت؟ | الوصول فقط من خلال VPN وMFA | المنفذ مفتوح للجميع، وكلمة المرور بسيطة |
| هل يتم تحديث الأنظمة؟ | هناك عملية منتظمة لتثبيت التصحيحات | يتم تأجيل التحديثات لعدة أشهر |
| هل تم تقييد الحقوق؟ | يعمل المستخدمون بدون وصول إداري | لدى الجميع صلاحيات محلية كمدير |
| هل يتم فحص البريد الإلكتروني؟ | يوجد تصفية وتدريب | أي مرفقات تصل دون رقابة |
| هل تم اختبار الاسترداد؟ | تم إجراء اختبارات استردا | |
| لا يعرف أي أحد كم سيستغرق استعادة البيانات |
إذا كانت هناك عدة نقاط في العمود الأيسر، فإن المخاطر المتعلقة بالضرر الكبير تزداد. ابدأ بنسخ الاحتياطية والتحديثات وإغلاق الوصول عن بُعد.