ランサムウェアウイルスの仕組みとデータ保護方法
ランサムウェアウイルスの仕組み:それらはデバイスやサーバーに侵入し、貴重なファイルを見つけ、暗号化アルゴリズムで暗号化し、復旧キーのために身代金を要求します。このような攻撃をランサムウェア、または要求プログラムと呼びます。本記事では、ランサムウェアがシステムに侵入する方法、起動後に行うこと、単純にウイルスを削除してもファイルが戻らない理由、感染の兆候、家庭や企業での防御の構築方法について説明します。
ランサムウェアウイルスとは
ランサムウェアウイルスとは、データまたはシステムへのアクセスをブロックし、復旧のための金銭を要求する悪意のあるプログラムです。通常、文書、データベース、アーカイブ、写真、会計ファイル、およびその他の作業資料を暗号化します。その後、画面やフォルダーに身代金の要求を含むメモが表示されます。
技術的に、多くの現代のランサムウェアは厳密な意味で「ウイルス」ではありません。伝統的なウイルスは他のファイルに自ら侵入し、それを通じて拡散します。ランサムウェアはトロイの木馬、ワーム、ブートローダー、スクリプト、または攻撃者の手動アクションを含む複雑な攻撃の一部である場合があります。しかし、一般的には、それらはしばしばランサムウェアウイルスと呼ばれ、この用語は大多数のユーザーに理解されています。
このようなプログラムの主な目的は、データの所有者に圧力をかける状況を作成することです。そのため、攻撃者は幾つかの手段を用います:
- 重要なファイルにアクセスできなくすること;
- 作業プロセスを停止させること;
- 盗まれたデータの公開を脅かすこと;
- タイマーや心理的圧力をかけること;
- 迅速な支払いに対する「割引」を約束すること。
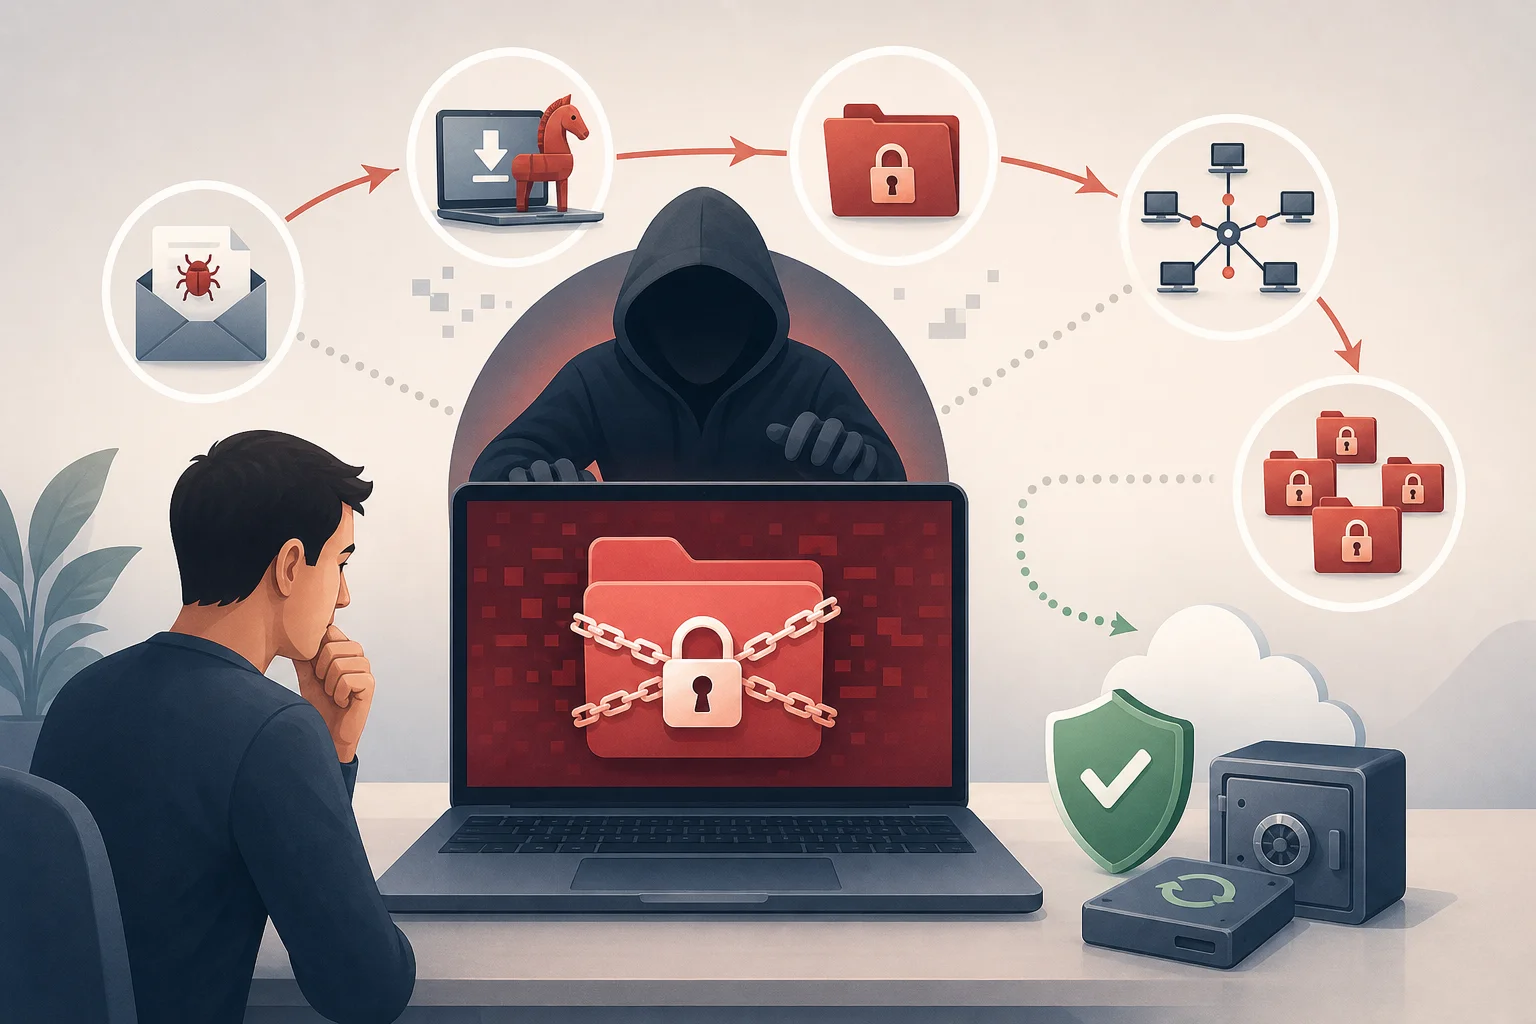
重要なのは、ランサムウェアは常に単にファイルを損なうだけではないということです。成熟した攻撃では、犯罪者はまずネットワークを調べ、データを盗み、セキュリティとバックアップを無効にし、後に大量の暗号化を開始します。
ランサムウェアと一般的なマルウェアの違い
一般的なマルウェアはパスワードを盗んだり、広告を表示したり、コンピュータをボットネットに接続したり、ユーザーを監視したりします。ランサムウェアウイルスは異なる方法で行動します:それはデータをアクセス不能にし、圧力の手段に変えます。
主な違いは暗号技術の使用です。ファイルが適切に実装されたアルゴリズムで暗号化されている場合、キーを解読することはほぼ不可能です。したがって、復旧はウイルスの「治療」によるものではなく、バックアップの有無、暗号化実装のエラー、または特定のランサムウェアファミリーのキーの発見に依存します。
他の違いもあります:
| 基準 | 一般的なマルウェア | ランサムウェアウイルス |
|---|---|---|
| 目的 | データを秘匿して盗む、デバイスを支配する、広告を表示する | データへのアクセスをブロックし、身代金を得る |
| 発見性 | しばしば目に見えない形で動作 | 通常、暗号化後にその存在が現れる |
| 被害 | 徐々に進行することがある | しばしば迅速かつ重大なもの |
| 復旧 | 時にはプログラムを削除するだけで済む | 削除してもファイルは解読されない |
| 被害者への圧力 | 存在しないことがある | ほぼ常にメモ、タイマー、または脅迫がある |
ランサムウェアがデバイスに侵入する方法
感染経路は目的によって異なります。家庭ユーザーはフィッシングメール、海賊版ソフトウェア、感染した添付ファイルにしばしば直面します。企業は、リモートアクセス、サーバーの脆弱性、盗まれたパスワード、供給チェーンを通じて攻撃されることが多いです。
フィッシングメールと添付ファイル
フィッシングは、ランサムウェアを送る最も一般的な方法の一つです。ユーザーは銀行、配送サービス、取引先、税務、HR部門、または技術サポートからのメッセージに似たメールを受け取ります。その中には添付ファイルまたはリンクが含まれています。
危険なものには以下が含まれます:
- 実行ファイルを含むアーカイブ;
- マクロを含む文書;
- 偽のログインページへのリンク;
- 請求書、契約書、または履歴書に偽装されたファイル;
- 「有用な」プログラムのインストーラー。
添付ファイルを開くと、ダウンローダが起動します。それは犯罪者のサーバーに接続し、主要な悪意のあるプログラムをダウンロードします。時には、攻撃が直ちに始まらないこともあります。犯罪者はデバイスが企業ネットワーク内にあるか、ユーザーがより多くの権限を持つまで待ちます。
プログラムやサーバーの脆弱性
オペレーティングシステム、ブラウザ、メールサーバー、VPNゲートウェイ、CMS、またはその他のプログラムが長期間更新されていない場合、既知の脆弱性が残る可能性があります。犯罪者はインターネット上でそのようなシステムをスキャンし、既存のエクスプロイトを使用します。
特に危険なのは、インターネットからアクセス可能な脆弱なサービスです:
- RDPやその他のリモートデスクトップサービス;
- VPNサーバー;
- メールサーバー;
- 管理パネル;
- ファイルストレージ;
- ウェブアプリケーションやCMSプラグイン。
企業への攻撃では、犯罪者はしばしば一つの脆弱なポイントから初期アクセスを得て、その後ネットワーク全体を移動し、権限を昇格させ、重要なデータを持つサーバーを探します。
脆弱なパスワードとリモートアクセス
簡単なパスワードでのオープンなリモートアクセスは、感染の一般的な原因です。RDPがインターネットから利用可能で、Company2024のようなパスワードが複数の従業員によって使用されている場合、リスクは急増します。攻撃者はパスワードを推測したり、地下市場で購入したり、フィッシングによって取得したりすることができます。
アクセス後、犯罪者は通常のユーザーのように見えます。彼はセキュリティを無効にし、ツールをダウンロードし、ネットワークディスクを調べ、ランサムウェアを手動で起動できます。したがって、多要素認証、VPNによるアクセス制限、ログイン試行の監視も、アンチウイルスと同様に重要です。
海賊版ソフトウェアと不正なアクティベーター
海賊版ソフトウェアにはしばしば悪意のあるコードが含まれています。ユーザーは「クラック」を実行するために自らセキュリティを無効にし、最後の防御線を取り除いてしまいます。不正なアクティベーター、システムのビルド、ハッキングされたゲーム、および疑わしいドライバーには、ランサムウェアのダウンローダが含まれている可能性があります。
ビジネスにとって、これは特に危険です。一台の感染したノートパソコンが、ネットワークフォルダー、共有ドライブ、またはクラウド同期にアクセスできる場合、問題は一つのデバイスの範囲を超えます。
ランサムウェアウイルスの起動後の動作
ランサムウェアの動作は通常、いくつかの段階を経ます。異なるファミリーによって詳細は異なりますが、全体的なロジックは似ています:固定し、攻撃を準備し、ファイルを暗号化し、身代金の指示を残す。
ステージ1. 固定と偵察
最初に、悪意のあるプログラムは環境をチェックします。システムの言語、ドメイン、ユーザー権限、アンチウイルス、仮想マシン、または分析ツールの有無を判断することができます。一部のランサムウェアは、特定の地域やテスト環境では起動しないことがあり、リサーチのリスクを減らします。
その後、プログラムは次を探します:
- ローカルドライブ;
- ネットワークフォルダー;
- 接続されたストレージ;
- クラウド同期ディレクトリ;
- データベースとバックアップストレージ;
- 必要なファイルをブロックしているプロセス。
企業への攻撃では、偵察は数日または数週間かかることがあります。犯罪者はネットワーク構造を調査し、ドメインコントローラー、バックアップサーバー、管理者アカウントを探します。
ステージ2. セキュリティとバックアップの無効化
暗号化の前に、ランサムウェアは障害を取り除こうとします。データベース、オフィスプログラム、メールクライアントのプロセスを終了させ、開いているファイルにアクセスします。また、Windowsのシャドウコピーを削除したり、バックアップサービスを無効にしたり、セキュリティソフトウェアを停止しようとします。
典型的なアクションには以下が含まれます:
- ファイルを開いたままにするプロセスの終了;
- ローカルの復元ポイントの削除;
- ログのクリア;
- 一部のサービスを無効にする;
- バックアップの削除を試みる;
- ネットワークリソースに拡散する。
そのため、バックアップは隔離される必要があります。もしバックアップが通常のドライブとして常に接続されている場合、ランサムウェアはそれを暗号化することもできます。
ステージ3. ファイルの暗号化
この段階で、悪意のあるプログラムは拡張子とディレクトリでファイルをスキャンします。通常は、文書、表計算、プレゼンテーション、画像、アーカイブ、データベース、プロジェクト、およびその他の貴重なフォーマットが選択されます。システムファイルは通常スキップされ、コンピュータが引き続き動作し、ユーザーが身代金要求を読むことができるようにします。
現代のランサムウェアは、ハイブリッドスキームを使用することがよくあります:
- 各ファイルに対して高速の対称キーが作成されます。
- ファイルはそのキーで暗号化されます。
- 対称キー自体は攻撃者の公開鍵で暗号化されます。
- 暗号化されたキーはファイル内またはその近くに保存されます。
- 元のファイルは削除または上書きされます。
このアプローチは速度と耐性を兼ね備えています。対称暗号は大規模なデータの処理が早く、非対称暗号では犯罪者が持っている秘密部分がなければキーを取得できません。
ステージ4. 身代金要求のメモ
暗号化後、被害者はメッセージを目にします。それはデスクトップ、ブラウザ、フォルダー内のテキストファイル、または変更された壁紙の形で表示されることがあります。メモには通常、以下が記載されています:
- 暗号化された事実;
- Torネットワーク上のウェブサイトまたはチャットのアドレス;
- 被害者のユニークな識別子;
- 身代金の金額;
- 支払いの締切;
- キー削除またはデータ公開の脅威;
- 「証明」用に一つのファイルを解読する提案。
ほぼ常に支払いは暗号通貨で求められます。しかし、支払い後もキーが与えられる保証はありませんし、キーが機能するか、盗まれたデータが後で売られることはありません。
ウイルスを削除してもファイルが復元されない理由
これは主な神話の一つです。アンチウイルスは悪意のあるファイルを削除したり、プロセスを停止させたり、さらなる暗号化を防いだりできます。しかし、既に暗号化されたデータは暗号化されたままです。これは金庫に似ています。金庫を閉めた人を取り除いても、内容はキーなしではアクセスできません。
復旧が可能な場合は以下のケースがあります:
- クリーンなバックアップがある;
- ランサムウェアが適切に実装されておらず、暗号化エラーが発生した;
- 研究者によって特定のファミリーのキーがすでに公開された;
- 一部のファイルが一時フォルダー、キャッシュ、またはクラウドバージョン履歴に保存されている;
- 暗号化が初期段階で中断された。
したがって、感染後の行動は混乱してはいけません。すぐにシステムを再インストールしたり、ディスクをフォーマットしたり、不明な検索結果から「ディシファイア」を実行したりしてはいけません。そのような行動は、証拠、テンポラリファイル、復元の可能性を破壊するかもしれません。
ランサムウェアの種類
ランサムウェアは、影響の方法や要求モデルによって異なります。タイプを理解することでリスクを正確に評価するのに役立ちます。
ファイル暗号化型
これが最も一般的なタイプです。ユーザーのファイルを暗号化し、新しい拡張子を追加したり名前を変更したりします。オペレーティングシステムは動作し続けますが、文書、写真、データベース、アーカイブは開けなくなります。
ファイル暗号化型は、家庭用コンピュータ、ワークステーション、ネットワークフォルダーに最も多く見られます。
スクリーンロッカー
スクリーンロッカーはデスクトップまたはシステムへのアクセスを制限します。支払い要求を表示する全画面のウィンドウを表示することがあります。ファイル暗号化型とは異なり、データはそのままのことがありますが、ユーザーは正常に作業できなくなります。
このような攻撃は、セーフモード、ブートメディア、またはシステムの復元を使用して回避が容易なため、あまり一般的ではありません。
サーバーおよび仮想インフラストラクチャ向けのランサムウェア
サーバー、ハイパーバイザー、ストレージへの攻撃は別の危険をもたらします。仮想マシン、データベース、またはファイルサーバーが暗号化されると、全体の部門や会社が停止します。
これらの攻撃はしばしば、ネットワークへの侵入後に手動で行われます。犯罪者は、最大の被害が生じる時期を選びます:夜間、週末、祝日、または決算期間です。
二重および三重の身代金要求
以前は、犯罪者は主にファイルを暗号化していました。今では、しばしばデータを盗んだ後に公開を脅かす二重の身代金要求を行います。
三重の身代金要求では、圧力が拡大します。犯罪者は、被害者の顧客、パートナー、または従業員に連絡している可能性があり、侵入を通知し、DDoS攻撃を脅かし、盗まれたデータを新たな攻撃に利用することがあります。
ランサムウェアによる感染の兆候
時には、暗号化が迅速に行われ、攻撃後に兆候が見えることがあります。しかし、いくつかの信号は早期に気付くことができます。
以下の症状に注目してください:
- ファイルの拡張子が突然変更され、開けなくなる;
- フォルダーに同じテキストファイルが出現し、指示が含まれている;
- コンピュータが無理解の理由で急に遅くなる;
- ユーザーが何もコピーしなくても、ディスクが活発に動作している;
- 復元ポイントが消失する;
- アンチウイルスが疑わしいプロセスを報告する;
- ネットワークフォルダーが利用できなくなる;
- ログに不審なRDPまたはVPNのログインが表示される;
- 身代金の要求が現れる。
大量のファイル名の変更やメモの出現が見られた場合、その状況をインシデントと見なすべきです。拡散を止める方が、すぐに「すべてが終わるのを待つ」よりも良いです。
ランサムウェアに感染した場合の対処方法
以下は手順に従った行動計画です。これは家庭ユーザーに適しており、小規模ビジネスの基礎計画ともなります。組織の場合、追加でサイバーセキュリティ専門家、システム管理者、弁護士、および経営陣に連絡する必要があります。
ステップバイステップ行動計画
- デバイスをネットワークから切り離す。 ネットワークケーブルを抜いて、Wi-FiとBluetoothをオフにします。これにより、ネットワークフォルダーの暗号化および拡散を停止できる可能性があります。
- 必要がない限りコンピュータをシャットダウンしない。 プロセスがまだ動作している場合、専門家がメモリからデータが必要な場合があります。しかし、暗号化が続いていて助けがない場合、電源をオフにすることで損害を減らすことがあります。判断は状況によります。
- すぐに支払わない。 支払いは回復を保証せず、犯罪モデルを助長します。最初にオプションを評価してください。
- サインを記録する。 メモの写真を撮り、暗号化されたファイル名、拡張子、イベントの時刻、および疑わしいメールを保存します。
- 共有リソースを隔離する。 ネットワークドライブを切断し、クラウドの同期を停止し、一時的にユーザーのアクセスを制限します。
- バックアップを確認する。 バックアップが暗号化されていないこと、そして感染前に作成されたことを確認します。
- ランサムウェアファミリーを特定する。 権威のある特定サービスを使用するか、専門家の助けを求めてください。確認されていないサイトに機密ファイルをアップロードしないでください。
- ディシファイアを探す。 時々、研究者が特定のファミリーに対する無料ツールを公開しています。
- システムを清掃または再インストールする。 必要な証拠を保存し、復元を評価した後に行います。
- クリーンなコピーからデータを復元する。 最初に脆弱性を埋める必要があります。さもないと、ランサムウェアが戻ってくる可能性があります。
重要なルール:感染した環境でバックアップを復元しないでください。最初に侵害の方法を理解し、侵入点を閉じ、犯罪者のアクセスを失わせたことを確認する必要があります。
身代金を支払う価値があるか
普遍的な答えはありませんが、ほとんどの場合支払うことは推奨されません。その理由は簡単です:犯罪者はキーを提供しないかもしれませんし、ディシファイアはうまく動作しない可能性があり、ファイルの一部が破損しているかもしれませんし、データがすでに盗まれている可能性があります。さらに、支払いは新しい攻撃の資金源となります。
しかし、現実の世界では、組織は時々支払いを考慮します。データが重要なプロセスや人命、生存に依存している場合です。その場合でも、判断は法的および管理的に慎重であるべきです。制裁リスク、規制当局の要求、顧客への義務、および可能な漏洩の通知が必要です。
あらゆる交渉の前に評価する必要があります:
- 作業バックアップがあるか;
- データが実際に盗まれたか;
- 部分的に作業を復旧できるか;
- 無料のディシファイアがあるか;
- どのような法的結果が考えられるか;
- グループが禁止リストに含まれていないか;
- 繰り返し攻撃をどのように防ぐか。
家庭ユーザーにとっては、最良の選択肢はほぼ常にバックアップを探すこと、クラウドのファイルバージョン、および無料の復元ツールを探すことであり、知らない人にお金を送ることではありません。
ランサムウェアウイルスからの保護方法
保護は層で構築されます。一つのアンチウイルスは役立ちますが、更新、バックアップ、アクセス制御、ユーザー教育に代わるものではありません。独立した障壁が多ければ多いほど、大惨事の可能性は低くなります。
3-2-1のルールでバックアップを行う
3-2-1のルールは、次のことを意味します:
- データのコピーを最低3つ保持する;
- 2種類の異なるメディアまたはストレージを使用する;
- 1つのコピーをメインシステム外またはオフラインに保管する。
家庭用では、外部ドライブ、バージョン履歴のあるクラウド、および定期的なオフラインコピーの組み合わせが考えられます。ビジネス用では、バックアップストレージ、変更不可能なコピー、分離されたアカウント、ネットワークのセグメンテーション、および定期的な復元テストが必要です。
バックアップは評価された後に役立つとされています。ファイルの復元を試したことがない場合、バックアップが機能しているかどうかは不明です。
システムやプログラムを更新する
更新は既知の脆弱性を修正します。最初に更新するべきものには:
- オペレーティングシステム;
- ブラウザ;
- オフィススイート;
- メールクライアント;
- VPNおよびネットワーク機器;
- サーバーおよびウェブアプリケーション;
- CMSプラグイン;
- アンチウイルスデータベースとセキュリティエージェント。
企業にはパッチ管理プロセスが必要です。ネットワーク内のシステムを理解し、それぞれについて誰が責任を持っているか、そして重要な修正がどれくらい迅速に施されるかを把握することが重要です。
ユーザーの権限を制限する
ユーザーが毎日管理者として働くべきではありません。通常のアカウント名でランサムウェアが実行される場合、その能力はしばしば制限されます。彼はサービスを容易に無効化したり、ドライバをインストールしたり、システム設定を変更したり、他のディレクトリを暗号化したりすることはできません。
最小権限の原則を適用します:
- 必要なフォルダーのみへのアクセスを提供する;
- 管理者アカウントと通常のアカウントを分ける;
- 不要なローカル管理者を無効にする;
- 様々なシステム用に個別のパスワードを使用する;
- 定期的にアクセス権を確認する。
リモートアクセスを保護する
リモートアクセスが必要な場合、インターネットからの直接アクセスを制限する必要があります。VPN、多要素認証、許可されたアドレスのリストを使用することをお勧めします。
最低限の対策としては:
- 必要のない場合はオープンなRDPを無効にする;
- VPN、メール、管理パネルに多要素認証を有効にする;
- ログイン試行を制限する;
- 長くユニークなパスワードを使用する;
- ログインの記録を確認する;
- 古いプロトコルをブロックする。
メール保護と教育を設定する
多くの攻撃がメールから始まるため、メールセキュリティは重要です。添付ファイルのフィルタリング、リンクの検証、ドメインの偽造防止、疑わしいファイルのための沙漠を使用します。
しかし、技術だけでは注意が欠けています。ユーザーは、予期しない添付ファイルを開いたり、ドキュメントの要求でマクロを有効にしたり、奇妙なページでパスワードを入力したり、「invoice.exe」をアーカイブから実行したりしてはいけません。
教育は、短いもので定期的に行うのが良いです。人々は長い指示よりも実践的な例をすぐに覚えます。
ネットワークのセグメンテーションを使用する
ネットワークがフラットである場合、一台の感染したコンピュータが多くのリソースにアクセスできる可能性があります。セグメンテーションは拡散を制限します。ワークステーション、サーバー、バックアップ、ゲストネットワーク、管理は分ける必要があります。
重要な対策:
- サーバーへのアクセスをロールで制限する;
- セグメント間の不要なポートを閉じる;
- バックアップインフラストラクチャを分離する;
- ネットワークフォルダーへのアクセスを制御する;
- 異常活動の監視を使用する。
攻撃への準備状態をチェックする方法
ランサムウェアからの保護は一回限りの設定ではなく、定期的なチェックが必要です。以下は、弱点を見つけるのに役立つ短いチェックリストです。
| 質問 | 良好な兆候 | リスクの兆候 |
|---|---|---|
| バックアップはありますか? | コピーは自動的に作成され、検証される | コピーは接続されたドライブにのみ保存される |
| バージョン履歴はありますか? | 攻撃前の状態にファイルを復元できる | クラウドは現在のバージョンのみを同期する |
| RDPはインターネットから閉じられていますか? | アクセスはVPNと多要素認証のみ | ポートは全員に開いており、パスワードは簡単 |
| システムは更新されていますか? | 定期的にパッチをインストールするプロセスがあります | 更新が数ヶ月遅れている |
| 権限は制限されていますか? | ユーザーは管理者アクセスなしで作業する | 全員がローカルの管理者権限を持っている |
| メールが確認されていますか? | フィルタリングと教育が行われる | すべての添付ファイルがチェックなしで到達する |
| 復元がテストされましたか? | 試行復元が行われた | 誰もデータを復元するのにどれくらいかかるかわからない |
右側の列にいくつかの項目があれば、深刻な損害を受けるリスクが高まります。最初にバックアップ、更新、リモートアクセスの閉鎖から始めてください。
ランサムウェアウイルスに関するよくある質問
支払いなしでファイルを解読できますか
時には可能です。これは具体的なランサムウェアファミリー、暗号化の質、バックアップの有無に依存します。有名な研究プロジェクトやアンチウイルス会社が提供する無料のディシファイアが存在するか確認してください。アルゴリズムが正しく実装されており、キーが存在しない場合、通常はキーなしで解読することは不可能です。
感染後にアンチウイルスは役に立ちますか
アンチウイルスは悪意のあるプロセスを停止し、コンポーネントを削除し、再起動を防ぐことができます。しかし、すでに損傷を受けたファイルを解読する義務はありません。したがって、アンチウイルスは保護の一部として重要ですが、バックアップの代わりにはなりません。
ランサムウェアはスマートフォンに感染しますか
はい、しかしシナリオは異なります。スマートフォンでは、ブロッカーや悪意のあるアプリ、データの盗難がより一般的です。ユーザーのファイルが完全に大量に暗号化されるのは、Windowsシステムよりもあまり一般的ではありませんが、リスクは残ります。信頼できるソースからのみアプリをインストールし、システムを更新し、余分な権限を与えないでください。
ランサムウェアに対するクラウドストレージは危険ですか
クラウドストレージは役立ちますが、同期は暗号化されたバージョンのファイルをクラウドに拡散させる可能性があります。バージョン履歴、ゴミ箱、変更不可能なコ���ピー、および個別のバックアップポリシーが保護します。単純な同期フォルダーは完全なバックアップとは見なされません。
どのようにしてメールがランサムウェアをもたらすかを理解できますか
送信者、ドメイン、メールのスタイル、予期しない添付ファイル、急いでファイルを開くように求める要求、またはマクロを有効にするように求められるメールをチェックします。パスワード付きのアーカイブ、実行ファイル、ショートカット、およびセキュリティを無効にする必要があるドキュメントは危険です。疑う場合は、別のルートで送信者に連絡してください。
なぜランサムウェアは小規模ビジネスを攻撃するのか
小規模ビジネスはしばしば貴重なデータを持ちますが、保護は不十分です:ITリソースが少なく、システムが古く、パスワードが簡単で、バックアップが確認されていないため、犯罪者にとっては手頃なターゲットです。基本的なセキュリティーの衛生状態はリスクを大幅に減少させます。
保護時の一般的な誤り
素晴らしいツールであっても、不適切に使用されると役立ちません。最も一般的な誤りは次のとおりです:
- 常に接続されたドライブに唯一のバックアップを保存する;
- クラウドの同期を完全なバックアップと見なす;
- インターネット上でRDPをオープンにしておく;
- メール、VPN、管理パネル用に1つのパスワードを使用する;
- 必要のない場合は管理者のもとで働く;
- 重要な更新を遅らせる;
- ログイン記録を確認しない;
- 不明なサイトからディシファイアをダウンロードする;
- ハッキングの原因を特定する前にデータを復元する。
すべてを一度に修正するのは難しいです。したがって、措置の優先順位を付けましょう:最初にバックアップと明らかな侵入の閉鎖、その後、権限、更新、監視、および教育を行います。
短いまとめ
ランサムウェアウイルスは魔法のように働くのではなく、理解しやすいスキームに従います:アクセスを得て、貴重なデータを探し、保護メカニズムを無効にし、ファイルを暗号化し、身代金を要求します。技術的な損害と心理的圧力の組み合わせが彼らの力です。最良の保護は前もって準備されたものです:確認されたバックアップ、更新、多要素認証、権利の制限、保護されたメール、そして反応計画。この機会に自らのバックアップを確認し、不要なリモートアクセスを閉じ、重要なシステムを更新してください。