Como funcionam os vírus sequestradores e como proteger os dados
Como funcionam os vírus sequestradores: eles invadem um dispositivo ou servidor, encontram arquivos valiosos, os criptografam com um algoritmo criptográfico e exigem um pagamento pelo chave de recuperação. Esse tipo de ataque é chamado de ransomware, ou programa sequestrador. Neste artigo, vamos discutir como o sequestrador entra no sistema, o que faz após ser ativado, por que a simples remoção do vírus não recupera os arquivos, quais sinais de infecção são importantes e como implementar a proteção em casa e na empresa.
O que é um vírus sequestrador
Um vírus sequestrador é um programa malicioso que bloqueia o acesso a dados ou ao sistema e exige dinheiro para a recuperação. Geralmente, ele criptografa documentos, bancos de dados, arquivos compactados, fotos, arquivos contábeis e outros materiais de trabalho. Em seguida, uma nota de resgate aparece na tela ou nas pastas.
Tecnicamente, muitos sequestradores modernos não são "vírus" no sentido estrito. Um vírus clássico se insere em outros arquivos e se espalha por meio deles. Ransomware pode ser um cavalo de Troia, worm, loader, script, ou parte de um ataque complexo com ações manuais do criminoso. No entanto, na linguagem comum, eles são frequentemente chamados de vírus sequestradores, e esse termo é compreendido pela maioria dos usuários.
O principal objetivo desse tipo de programa é criar uma situação em que o proprietário dos dados sinta pressão. Para isso, os criminosos usam vários mecanismos:
- a inacessibilidade de arquivos importantes;
- a interrupção de processos de trabalho;
- a ameaça de publicação de dados roubados;
- contadores e pressão psicológica;
- a promessa de um "desconto" para pagamento rápido.
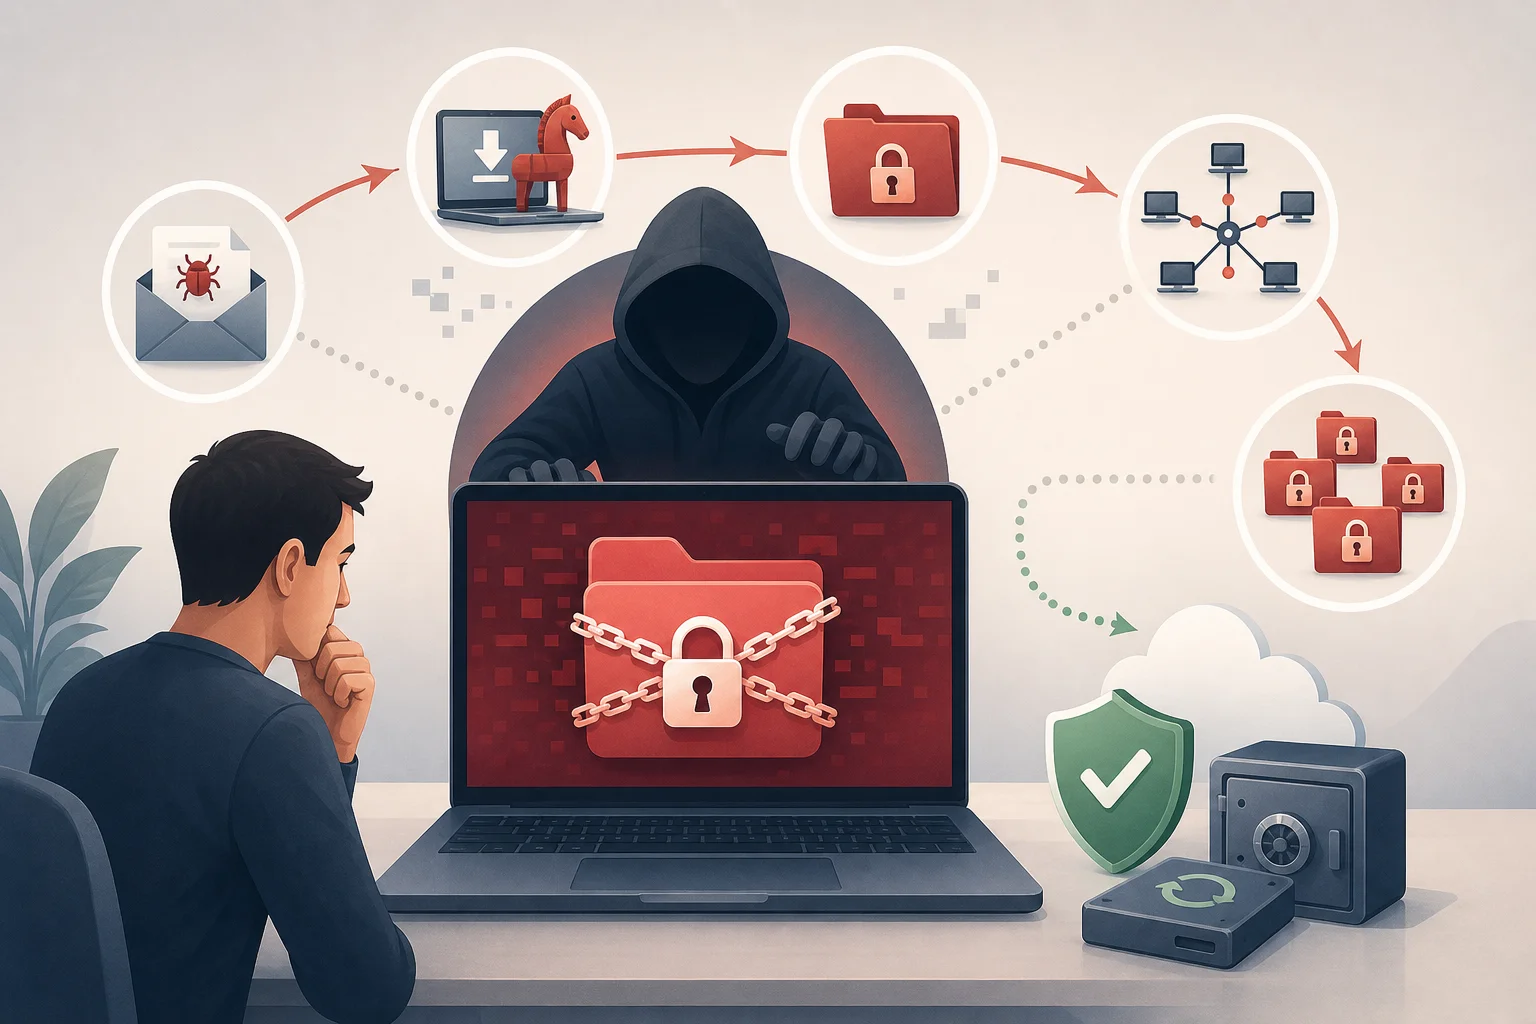
É importante entender que o sequestrador nem sempre apenas danifica arquivos. Em ataques avançados, os criminosos primeiro estudam a rede, roubam dados, desativam a proteção e os backups, e só então iniciam a criptografia em massa.
O que diferencia um sequestrador de um malware comum
Os programas maliciosos comuns podem roubar senhas, exibir anúncios, conectar o computador a um botnet ou vigiar o usuário. O vírus sequestrador age de forma diferente: ele torna os dados inacessíveis e os transforma em uma ferramenta de pressão.
A principal diferença é o uso de criptografia. Se os arquivos forem criptografados corretamente com um algoritmo bem implementado, a chave é praticamente impossível de ser quebrada. Portanto, a recuperação depende não da "cura" do vírus, mas da existência de backups, de falhas na implementação da criptografia, ou de chaves encontradas para uma família específica de ransomware.
Há também outras diferenças:
| Critério | Malware comum | Vírus sequestrador |
|---|---|---|
| Objetivo | Roubar dados secretamente, controlar o dispositivo, exibir anúncios | Bloquear o acesso a dados e obter um resgate |
| Notoriedade | Muitas vezes opera de forma discreta | Geralmente se manifesta após a criptografia |
| Danos | Podem ser gradativos | Muitas vezes rápidos e críticos |
| Recuperação | Às vezes, basta remover o programa | A remoção não descriptografa arquivos |
| Pressão sobre a vítima | Pode estar ausente | Quase sempre há uma nota, contador ou ameaças |
Como o sequestrador entra no dispositivo
O caminho da infecção depende do alvo. Usuários domésticos frequentemente se deparam com e-mails de phishing, programas piratas e anexos infectados. Empresas são atacadas mais frequentemente através de acesso remoto, vulnerabilidades nos servidores, senhas roubadas e cadeias de suprimentos.
E-mails de phishing e anexos
O phishing continua sendo um dos métodos mais comuns de entrega de ransomware. O usuário recebe um e-mail que se assemelha a uma mensagem de um banco, serviço de entrega, parceiro comercial, autoridade fiscal, departamento de recursos humanos ou suporte técnico. Dentro, há um anexo ou um link.
Pode ser perigoso:
- um arquivo compactado com um executável;
- um documento com macros;
- um link para uma página de login falsa;
- um arquivo disfarçado como uma conta, ato ou currículo;
- um instalador de um programa "útil".
Após a abertura do anexo, um loader é iniciado. Ele se conecta ao servidor do criminoso e baixa o programa malicioso principal. Às vezes, o ataque não começa imediatamente. Os criminosos esperam até que o dispositivo esteja na rede corporativa ou o usuário obtenha mais privilégios.
Vulnerabilidades em programas e servidores
Se o sistema operacional, navegador, servidor de e-mail, gateway VPN, CMS ou outro programa não foram atualizados há muito tempo, eles podem ter vulnerabilidades conhecidas. Os criminosos escaneiam a internet em busca de tais sistemas e utilizam exploits prontos.
Serviços vulneráveis acessíveis pela internet são especialmente perigosos:
- RDP e outros serviços de desktop remoto;
- servidores VPN;
- servidores de e-mail;
- painéis de administração;
- armazenamentos de arquivos;
- aplicações web e plugins de CMS.
Em ataques corporativos, os criminosos frequentemente ganham acesso inicial através de um único ponto fraco e, em seguida, se movem pela rede, aumentam privilégios e buscam servidores com dados importantes.
Senhas fracas e acesso remoto
O acesso remoto aberto com uma senha fraca é uma causa frequente de infecção. Se o RDP estiver acessível pela internet e uma senha como Company2024 for utilizada por vários funcionários, o risco aumenta drasticamente. O atacante pode adivinhar a senha, comprá-la no mercado negro ou obtê-la através de phishing.
Após o login, o criminoso já se parece com um usuário normal. Ele pode desativar a proteção, baixar ferramentas, explorar discos de rede e iniciar o sequestrador manualmente. Portanto, a autenticação multifatorial, a restrição de acesso via VPN e o controle de tentativas de login são tão importantes quanto um antivírus.
Programas piratas e ativadores ilegais
Software pirata frequentemente contém código malicioso. O usuário desativa a proteção para que o "crack" seja iniciado, removendo assim a última barreira. Ativadores ilegais, versões do sistema, jogos piratas e drivers duvidosos podem incluir um loader de ransomware.
Para os negócios, isso é especialmente perigoso. Um laptop infectado pode acessar pastas de rede, unidades compartilhadas e sincronizações em nuvem. Como resultado, o problema excede em muito um único dispositivo.
Como os vírus sequestradores funcionam após a ativação
O funcionamento do ransomware geralmente ocorre em várias etapas. As especificidades variam entre diferentes famílias, mas a lógica geral é semelhante: estabelecer-se, preparar o ataque, criptografar arquivos e deixar instruções para o resgate.
Etapa 1. Estabelecimento e reconhecimento
Primeiro, o programa malicioso verifica o ambiente. Ele pode determinar o idioma do sistema, domínio, permissões do usuário, presença de antivírus, máquinas virtuais ou ferramentas de análise. Alguns sequestradores não se ativam em determinadas regiões ou ambientes de teste para reduzir o risco de investigação.
Depois, o programa procura:
- discos locais;
- pastas de rede;
- unidades conectadas;
- diretórios de sincronização em nuvem;
- bancos de dados e armazenamentos de backup;
- processos que bloqueiam os arquivos necessários.
Em ataques corporativos, o reconhecimento pode levar dias ou semanas. Os criminosos estudam a estrutura da rede, buscam controladores de domínio, servidores de backup e contas de administradores.
Etapa 2. Desativação da proteção e backups
Antes de criptografar, o ransomware tenta eliminar obstáculos. Ele pode encerrar processos de bancos de dados, programas de escritório e clientes de e-mail, para obter acesso a arquivos abertos. Ele também pode remover cópias sombra do Windows, desativar serviços de backup e tentar parar programas de proteção.
As ações típicas incluem:
- encerrar processos que mantêm arquivos abertos;
- remover pontos de restauração locais;
- limpar logs;
- desativar alguns serviços;
- tentar excluir backups;
- se espalhar por recursos de rede.
É por isso que os backups devem ser isolados. Se a cópia estiver constantemente conectada como uma unidade normal, o sequestrador pode criptografá-la também.
Etapa 3. Criptografia de arquivos
Nesta fase, o programa malicioso percorre arquivos por extensões e diretórios. Normalmente, ele seleciona documentos, planilhas, apresentações, imagens, arquivos compactados, bancos de dados, projetos e outros formatos valiosos. Os arquivos do sistema às vezes são ignorados para que o computador continue funcionando e o usuário consiga ler a exigência de pagamento.
Os sequestradores modernos frequentemente usam um esquema híbrido:
- Um rápido chave simétrico é criado para cada arquivo.
- O arquivo é criptografado com essa chave.
- A chave simétrica é criptografada com a chave pública do criminoso.
- A chave criptografada é salva no arquivo ou ao lado dele.
- O arquivo original é excluído ou sobrescrito.
Essa abordagem combina velocidade e resistência. A criptografia simétrica processa grandes volumes de dados rapidamente, enquanto a criptografia assimétrica impede a obtenção da chave sem a parte privada que permanece com os criminosos.
Etapa 4. Nota de exigência de resgate
Após a criptografia, a vítima vê uma mensagem. Ela pode aparecer na área de trabalho, no navegador, em arquivos de texto dentro de pastas ou na forma de papéis de parede alterados. Na nota, geralmente estão indicados:
- o fato da criptografia;
- endereço do site ou chat na rede Tor;
- identificador único da vítima;
- valor do resgate;
- prazo de pagamento;
- ameaças de exclusão da chave ou publicação de dados;
- oferta de descriptografar um arquivo "para prova".
O pagamento quase sempre é exigido em criptomoeda. No entanto, mesmo após o pagamento, não há garantia de que a chave será fornecida, que funcionará, ou que os dados roubados não serão vendidos posteriormente.
Por que a remoção do vírus não recupera os arquivos
Esse é um dos principais mitos. O antivírus pode remover o arquivo malicioso, interromper o processo e prevenir a criptografia adicional. Mas os dados que já foram criptografados permanecem criptografados. É semelhante a um cofre: se você remover a pessoa que fechou o cofre, o conteúdo não se tornará acessível sem a chave.
A recuperação é possível em algumas situações:
- há um backup limpo;
- a sequestrador foi mal escrito e cometeu um erro criptográfico;
- chaves para uma família específica já foram publicadas por pesquisadores;
- parte dos arquivos foi mantida em pastas temporárias, cache ou histórico de versão em nuvem;
- a criptografia foi interrompida em um estágio inicial.
Portanto, após a infecção, é importante não agir de forma caótica. Não se deve reinstalar imediatamente o sistema, formatar discos ou rodar "descriptografadores" aleatórios encontrados na busca. Tais ações podem destruir vestígios, arquivos temporários e a possibilidade de recuperação.
Que tipos de ransomware existem
Os sequestradores diferem na forma de atuar e no modelo de extorsão. Entender os tipos ajuda a avaliar mais precisamente o risco.
Sequestradores de arquivos
Este é o tipo mais conhecido. Ele criptografa os arquivos do usuário e adiciona uma nova extensão ou muda o nome. O sistema operacional pode continuar funcionando, mas documentos, fotos, bancos e arquivos compactados não abrem.
São os sequestradores de arquivos que, frequentemente, atingem computadores domésticos, estações de trabalho e pastas de rede.
Bloqueadores de tela
O bloqueador limita o acesso à área de trabalho ou ao sistema. Ele pode exibir uma janela em tela cheia com um pedido de pagamento. Diferente do sequestrador de arquivos, os dados às vezes permanecem intocados. Contudo, o usuário não pode trabalhar normalmente.
Esses ataques são menos comuns, pois são mais fáceis de contornar usando o modo seguro, uma mídia de boot ou a restauração do sistema.
Sequestradores de servidores e infraestrutura virtual
Ataques a servidores, hipervisores e armazenamentos representam um perigo separado. Se máquinas virtuais, bancos de dados ou servidores de arquivos forem criptografados, um departamento ou empresa inteira pode ser paralisada.
Esses ataques costumam ser realizados manualmente após a invasão na rede. Os criminosos escolhem o momento em que o dano será máximo: à noite, nos finais de semana, durante feriados ou períodos de relatório.
Extorsão dupla e tripla
Anteriormente, os criminosos se concentravam principalmente em criptografar arquivos. Agora, muitas vezes, eles primeiro roubam dados e então ameaçam a publicação. Isso é chamado de extorsão dupla.
Na extorsão tripla, a pressão é ampliada. Os criminosos podem contatar clientes, parceiros ou funcionários da vítima, notificar sobre a violação, ameaçar com ataques DDoS ou usar os dados roubados para novos ataques.
Sinais de infecção por sequestrador
Às vezes, a criptografia ocorre rapidamente e os sinais são visíveis logo após o ataque. Mas alguns sinais podem ser percebidos antes.
Preste atenção aos seguintes sintomas:
- os arquivos mudam abruptamente de extensão e deixam de abrir;
- aparecem arquivos de texto idênticos nas pastas com instruções;
- o computador desacelera drasticamente sem uma razão aparente;
- o disco trabalha ativamente, embora o usuário não copie nada;
- os pontos de restauração desaparecem;
- o antivírus notifica sobre um processo suspeito;
- pastas de rede tornam-se inacessíveis;
- nos logs, há entradas incomuns através de RDP ou VPN;
- aparece a exigência de um resgate.
Se você notar uma renomeação em massa de arquivos ou o surgimento de notas, considere a situação um incidente. É melhor parar a disseminação do que tentar "esperar que tudo acabe".
O que fazer em caso de infecção por sequestrador
Abaixo, há um passo a passo. Ele é adequado para usuários domésticos e como um plano básico para pequenas empresas. Na organização, também deve-se envolver especialistas em segurança da informação, administradores de sistemas, juristas e a direção.
Plano de ação passo a passo
- Desconecte o dispositivo da rede. Retire o cabo de rede, desligue o Wi-Fi e o Bluetooth. Isso pode interromper a criptografia das pastas de rede e a disseminação.
- Não desligue o computador sem necessidade. Se o processo ainda estiver em andamento, os especialistas podem precisar de dados da memória. Mas se a criptografia continua e não há ajuda, desligar a energia às vezes reduz os danos. A decisão depende da situação.
- Não pague imediatamente. O pagamento não garante a recuperação e sustenta o modelo criminoso. Primeiro, avalie suas opções.
- Documente os sinais. Fotografe a nota, salve os nomes dos arquivos criptografados, extensões, horários do evento e e-mails suspeitos.
- Isolar recursos compartilhados. Desconecte as unidades de rede, interrompa a sincronização em nuvem e restrinja temporariamente o acesso dos usuários.
- Verifique os backups. Certifique-se de que não estejam criptografados e foram feitos antes da infecção.
- Determine a família do ransomware. Use serviços de identificação respeitáveis ou a ajuda de especialistas. Não faça upload de arquivos confidenciais em sites não verificados.
- Verifique se há um descriptografador. Às vezes, pesquisadores publicam ferramentas gratuitas para famílias específicas.
- Limpeza ou reinstalação do sistema. Faça isso após salvar as provas necessárias e avaliar a recuperação.
- Recupere os dados de backups limpos. Primeiro, feche a vulnerabilidade, caso contrário, o sequestrador pode retornar.
A principal regra: não restaure os backups em um ambiente infectado. Primeiro, é necessário entender como a violação ocorreu, fechar o ponto de entrada e garantir que o criminoso perdeu o acesso.
Vale a pena pagar o resgate?
Não há uma resposta universal, mas na maioria dos casos, não se recomenda pagar. As razões são simples: os criminosos podem não fornecer a chave, o descriptografador pode não funcionar, parte dos arquivos pode estar danificada, e os dados podem já ter sido roubados. Além disso, o pagamento financia novos ataques.
No entanto, na vida real, organizações às vezes consideram o pagamento se processos críticos, vidas humanas ou a sobrevivência do negócio dependem dos dados. Mesmo assim, a decisão deve ser ponderada legal e administrativamente. É importante considerar riscos de sanções, exigências de reguladores, obrigações com clientes e a necessidade de notificações sobre possíveis vazamentos.
Antes de qualquer negociação, é preciso avaliar:
- existem backups funcionais?
- os dados foram realmente roubados?
- é possível recuperar parte da operação?
- há um descriptografador gratuito?
- quais são as possíveis consequências legais?
- o grupo pertence a listas de proibição?
- como prevenir um novo ataque?
Para o usuário doméstico, a melhor opção quase sempre é procurar backups, versões em nuvem dos arquivos e ferramentas de recuperação gratuitas, em vez de transferir dinheiro para desconhecidos.
Como se proteger contra vírus sequestradores
A proteção é construída em camadas. Um antivírus é útil, mas não substitui atualizações, backups, controle de acesso e treinamento dos usuários. Quanto mais barreiras independentes houver, menor a probabilidade de um desastre.
Faça backups seguindo a regra 3-2-1
A regra 3-2-1 significa:
- tenha pelo menos 3 cópias dos dados;
- use 2 tipos diferentes de dispositivos ou armazenamentos;
- mantenha 1 cópia fora do sistema principal ou offline.
Para casa, isso pode ser uma combinação de um disco externo, nuvem com histórico de versões e um backup periódico offline. Para empresas, um armazenamento de backup, cópias imutáveis, contas separadas, segmentação da rede e testes regulares de recuperação.
Uma cópia é considerada útil apenas após verificação. Se você nunca tentou restaurar um arquivo, não sabe se o backup funciona.
Mantenha sistemas e programas atualizados
As atualizações fecham vulnerabilidades conhecidas. Prioritariamente, atualize:
- o sistema operacional;
- navegadores;
- pacotes de escritório;
- clientes de e-mail;
- VPN e hardware de rede;
- servidores e aplicações web;
- plugins de CMS;
- bancos de dados de antivírus e agentes de segurança.
Nas empresas, é necessário um processo de gerenciamento de patches. É importante entender quais sistemas existem na rede, quem é responsável por eles e quão rapidamente as correções críticas são instaladas.
Limite os direitos dos usuários
O usuário não deve trabalhar com direitos de administrador todos os dias. Se o ransomware for executado sob um conta comum, suas capacidades são frequentemente limitadas. Ele não poderá desativar serviços facilmente, instalar drivers, alterar configurações do sistema ou criptografar diretórios de outros.
Aplique o princípio do menor privilégio:
- conceda acesso apenas às pastas necessárias;
- separe contas administrativas de contas comuns;
- desative administradores locais desnecessários;
- use senhas diferentes para sistemas variados;
- verifique regularmente os direitos de acesso.
Proteja o acesso remoto
Se o acesso remoto for necessário, deve ser fechado para acesso direto pela internet. Melhor usar VPN, autenticação multifatorial e listas de endereços permitidos.
Um conjunto mínimo de medidas:
- desative o RDP aberto, se não for necessário;
- ative MFA para VPN, e-mails e painéis de administração;
- limite tentativas de login;
- use senhas únicas e longas;
- mantenha logs de entradas;
- bloqueie protocolos desatualizados.
Configure a proteção de e-mail e o treinamento
Como muitos ataques começam com um e-mail, a segurança do correio é crucial. Use filtragem de anexos, verificação de links, proteção contra falsificação de domínios e sandbox para arquivos suspeitos.
Mas a tecnologia não substitui a vigilância. Os usuários devem entender que não devem abrir anexos inesperados, habilitar macros a pedido de um documento, inserir senhas em páginas estranhas ou executar "count.exe" de um arquivo compactado.
O treinamento é melhor conduzido de forma breve e regular. As pessoas lembram mais rapidamente de exemplos práticos do que de longas instruções.
Utilize segmentação de rede
Se toda a rede é plana, um computador infectado pode acessar muitos recursos. A segmentação limita a disseminação. Estações de trabalho, servidores, backups, redes de convidados e administração devem ser separados.
Medidas importantes incluem:
- limitar o acesso aos servidores por função;
- fechar portas não utilizadas entre segmentos;
- separar a infraestrutura de backup;
- controlar o acesso a pastas de rede;
- usar monitoramento de atividades anômalas.
Como verificar a prontidão para um ataque
A proteção contra ransomware não é uma configuração única, mas uma verificação regular. Abaixo, um breve checklist que ajuda a identificar pontos fracos.
| Pergunta | Bom sinal | Sinal arriscado |
|---|---|---|
| Existem backups? | Cópias são criadas automaticamente e verificadas | Cópias são armazenadas apenas em um disco conectado |
| Existe histórico de versões? | É possível restaurar um arquivo para o estado anterior ao ataque | A nuvem sincroniza apenas a versão atual |
| O RDP está fechado da internet? | Acesso apenas através de VPN e MFA | A porta está aberta para todos, a senha é simples |
| Os sistemas estão atualizados? | Existe um processo regular de instalação de patches | As atualizações são adiadas por meses |
| Os direitos estão limitados? | Usuários trabalham sem acesso de admin | Todos têm direitos locais de administrador |
| O e-mail é verificado? | Existe filtragem e treinamento | Qualquer anexo chega sem controle |
| A restauração foi testada? | Restaurações foram testadas | Ninguém sabe quanto tempo levará para recuperar os dados |
Se houver pelo menos alguns itens na coluna da direita, o risco de danos sérios aumenta. Comece com backups, atualizações e o fechamento de acessos remotos desnecessários.
Perguntas frequentes sobre vírus sequestradores
É possível descriptografar arquivos sem pagamento?
Às vezes é possível. Isso depende da família específica de ransomware, da qualidade da criptografia e da existência de backups. Verifique se há um descriptografador gratuito de projetos de pesquisa conhecidos e empresas antivírus. Se o algoritmo for implementado corretamente e não houver chaves, a descriptografia sem a chave geralmente é impossível.
O antivírus ajudará após a infecção?
Um antivírus pode interromper o processo malicioso, remover componentes e prevenir um novo início. Mas ele não é obrigado a descriptografar arquivos já danificados. Portanto, o antivírus é importante como parte da proteção, mas não substitui os backups.
Os sequestradores podem infectar smartphones?
Sim, mas os cenários diferem. Nos smartphones, bloqueadores, aplicativos maliciosos e roubo de dados são mais comuns. A criptografia em massa dos arquivos dos usuários é menos típica do que em sistemas Windows, mas o risco permanece. Instale aplicativos apenas de fontes confiáveis, atualize o sistema e não conceda permissões excessivas.
Os drives em nuvem são perigosos com ransomware?
Os drives em nuvem são úteis, mas a sincronização pode espalhar versões criptografadas dos arquivos na nuvem. A história de versões, a lixeira, cópias imutáveis e políticas separadas de backup protegem. Uma simples pasta de sincronização não é um backup completo.
Como entender que um e-mail pode trazer um sequestrador?
Verifique o remetente, domínio, estilo da mensagem, anexos inesperados, solicitações para abrir um arquivo urgentemente ou habilitar macros. Arquivos compactados com senha, executáveis, atalhos e documentos que requerem desativação da proteção são perigosos. Se tiver dúvidas, entre em contato com o remetente por outro canal.
Por que os sequestradores atacam pequenas empresas?
Pequenas empresas frequentemente têm dados valiosos, mas estão menos protegidas: menos recursos de TI, sistemas desatualizados, senhas simples e backups sem verificação. Para os criminosos, isso é um alvo conveniente. A higiene de segurança básica já reduz significativamente o risco.
Erros comuns na proteção
Mesmo boas ferramentas não ajudam se forem mal utilizadas. Os erros mais frequentes são:
- ter um único backup armazenado em um disco constantemente conectado;
- considerar a sincronização em nuvem como um backup completo;
- deixar o RDP aberto na internet;
- usar uma senha única para e-mail, VPN e painéis de administração;
- operar sob administrador sem necessidade;
- adiar atualizações críticas;
- não monitorar logs de entrada;
- baixar descriptografadores de sites desconhecidos;
- restaurar dados antes de solucionar a causa da violação.
Corrigir tudo de uma vez é difícil. Portanto, priorize as medidas: comece pelos backups e o fechamento dos acessos óbvios, seguido de direitos, atualizações, monitoramento e treinamento.
Resumo
Os vírus sequestradores não operam magicamente, mas seguem um esquema compreensível: obtêm acesso, buscam dados valiosos, desativam mecanismos de proteção, criptografam arquivos e exigem um resgate. Sua força está na combinação de dano técnico e pressão psicológica. A melhor defesa é a preparação antecipada: backups verificados, atualizações, autenticação multifatorial, direitos limitados, e-mail protegido, e um plano de resposta. Verifique seus backups, feche acessos remotos desnecessários e atualize sistemas críticos hoje, antes que um ataque transforme a prevenção em recuperação urgente.