Comment fonctionnent les virus de ransomware et comment protéger vos données
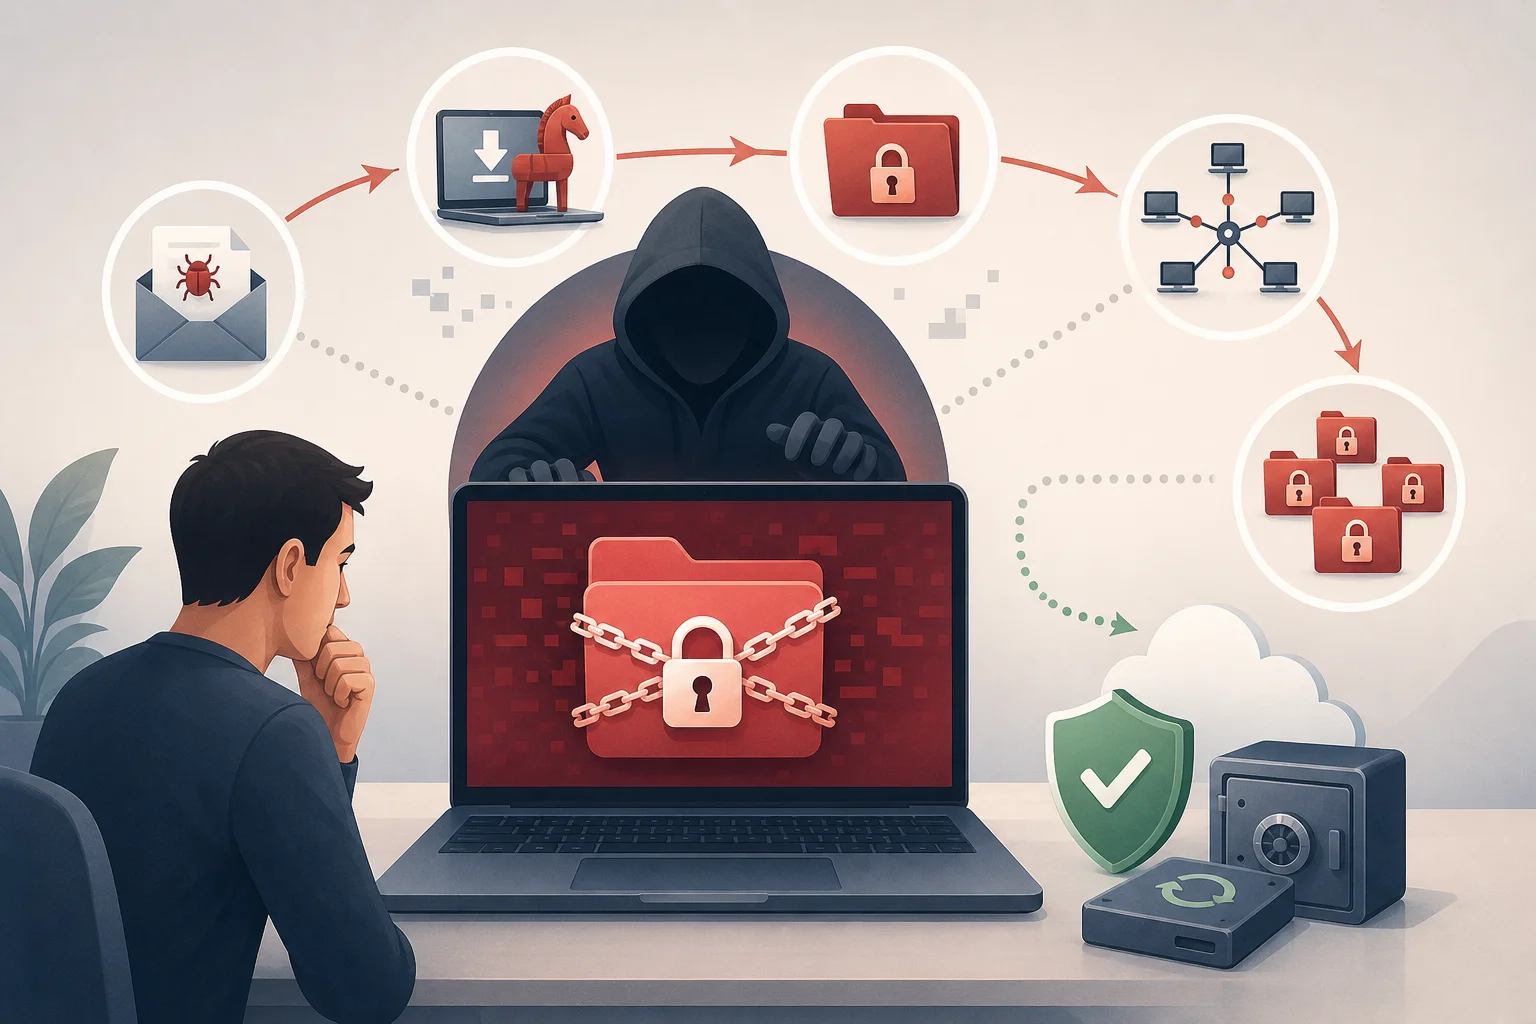
Comment fonctionnent les virus de ransomware : ils pénètrent dans un appareil ou un serveur, trouvent des fichiers précieux, les chiffrent avec un algorithme cryptographique et exigent une rançon pour la clé de restauration. Une telle attaque est appelée ransomware, ou programme de rançon. Dans cet article, nous examinerons comment le ransomware pénètre dans le système, ce qu'il fait après le lancement, pourquoi la simple suppression du virus ne restaure pas les fichiers, quels signes d'infection sont importants et comment établir une protection à la maison et en entreprise.
Qu'est-ce qu'un virus de ransomware
Un virus de ransomware est un programme malveillant qui bloque l'accès aux données ou au système et exige de l'argent pour le rétablissement. Le plus souvent, il chiffre des documents, des bases de données, des archives, des photos, des fichiers comptables et d'autres matériaux de travail. Ensuite, une note de rançon apparaît à l'écran ou dans les dossiers.
Techniquement, de nombreux ransomwares modernes ne sont pas des « virus » au sens strict. Un virus classique s'auto-injecte dans d'autres fichiers et se propage à travers eux. Le ransomware peut être un cheval de Troie, un ver, un chargeur, un script ou faire partie d'une attaque complexe avec des actions manuelles de l'agresseur. Cependant, dans le langage courant, on les appelle souvent virus de ransomware, et ce terme est compris par la plupart des utilisateurs.
L'objectif principal d'un tel programme est de créer une situation dans laquelle le propriétaire des données ressent une pression. Pour cela, les agresseurs utilisent plusieurs leviers :
- l'inaccessibilité des fichiers importants ;
- l'arrêt des processus de travail ;
- la menace de publication des données volées ;
- des compteurs et une pression psychologique ;
- la promesse d'une « remises » pour un paiement rapide.
Il est important de comprendre : le ransomware ne détériore pas toujours simplement les fichiers. Dans les attaques mûres, les criminels examinent d'abord le réseau, volent des données, désactivent les protections et les sauvegardes, puis lancent le chiffrement massif.
En quoi le ransomware est-il différent d'un logiciel malveillant ordinaire
Les logiciels malveillants ordinaires peuvent voler des mots de passe, afficher des publicités, connecter l'ordinateur à un botnet ou surveiller l'utilisateur. Le virus de ransomware agit différemment : il rend les données inaccessibles et les transforme en outil de pression.
La principale différence réside dans l'utilisation de la cryptographie. Si les fichiers sont chiffrés avec un algorithme correctement implémenté, il est presque impossible de retrouver la clé. Par conséquent, la restauration dépend non de la « guérison » du virus, mais de la disponibilité de sauvegardes, d'erreurs dans l'implémentation du chiffrement ou de clés trouvées pour une famille particulière de ransomware.
Il y a d'autres différences :
| Critère | Logiciel malveillant ordinaire | Virus de ransomware |
|---|---|---|
| Objectif | Voler discrètement des données, contrôler l'appareil, afficher des publicités | Bloquer l'accès aux données et obtenir une rançon |
| Visibilité | Fonctionne souvent de manière discrète | Se manifeste généralement après le chiffrement |
| Dommages | Peuvent être progressifs | Souvent rapides et critiques |
| Récupération | Parfois, il suffit de supprimer le programme | La suppression ne déchiffre pas les fichiers |
| Pression sur la victime | Peut être absente | Une note, un compteur ou des menaces sont presque toujours présents |
Comment le ransomware pénètre-t-il un appareil
La voie d'infection dépend de la cible. L'utilisateur domestique est plus souvent confronté à des e-mails de phishing, des logiciels piratés et des pièces jointes infectées. Les entreprises sont généralement attaquées via un accès à distance, des vulnérabilités dans les serveurs, des mots de passe volés et des chaînes d'approvisionnement.
E-mails de phishing et pièces jointes
Le phishing demeure l'un des moyens les plus courants de livraison des ransomwares. L'utilisateur reçoit un e-mail ressemblant à un message de banque, de service de livraison, de partenaire, des impôts, des ressources humaines ou du support technique. À l'intérieur se trouve une pièce jointe ou un lien.
Cela peut être dangereux :
- une archive avec un fichier exécutable ;
- un document avec des macros ;
- un lien vers une fausse page de connexion ;
- un fichier déguisé en facture, acte ou CV ;
- un installateur d'un programme « utile ».
Après l'ouverture de la pièce jointe, un chargeur se lance. Il se connecte au serveur de l'agresseur et télécharge le programme malveillant principal. Parfois, l'attaque ne commence pas immédiatement. Les agresseurs attendent que l'appareil soit connecté au réseau d'entreprise ou que l'utilisateur obtienne plus de droits.
Vulnérabilités dans les programmes et serveurs
Si le système d'exploitation, le navigateur, le serveur de messagerie, la passerelle VPN, le CMS ou tout autre programme n'a pas été mis à jour depuis longtemps, des vulnérabilités connues peuvent subsister. Les criminels scannent Internet à la recherche de tels systèmes et utilisent des exploits prêts à l'emploi.
Les services vulnérables accessibles depuis Internet sont particulièrement dangereux :
- RDP et d'autres services de bureau à distance ;
- serveurs VPN ;
- serveurs de messagerie ;
- panneaux d'administration ;
- stockages de fichiers ;
- applications web et plugins CMS.
Dans les attaques en entreprise, les agresseurs obtiennent souvent un accès initial par un point faible, puis se déplacent au sein du réseau, augmentent leurs privilèges et recherchent des serveurs avec des données importantes.
Mots de passe faibles et accès à distance
L'accès distant ouvert avec un mot de passe simple est une cause fréquente d'infection. Si RDP est accessible depuis Internet et qu'un mot de passe comme Company2024 est utilisé par plusieurs employés, le risque augmente considérablement. L'attaquant peut deviner le mot de passe, l'acheter sur le marché noir ou l'obtenir par phishing.
Après s'être connecté, l'agresseur ressemble déjà à un utilisateur ordinaire. Il peut désactiver la protection, télécharger des outils, explorer les disques réseau et lancer manuellement le ransomware. C'est pourquoi l'authentification multifactorielle, la restriction d'accès par VPN et le contrôle des tentatives de connexion sont tout aussi importants que l'antivirus.
Logiciels piratés et activateurs illégaux
Les logiciels piratés contiennent souvent du code malveillant. L'utilisateur désactive la protection pour que le « crack » s'exécute, éliminant ainsi la dernière barrière. Les activateurs illégaux, les versions pirates de systèmes, les jeux piratés et les pilotes discutables peuvent inclure un chargeur de ransomware.
Pour les entreprises, c'est particulièrement dangereux. Un ordinateur portable infecté peut accéder aux dossiers réseau, aux disques partagés et aux synchronisations cloud. Au final, le problème s'étend bien au-delà d'un seul appareil.
Comment fonctionnent les virus de ransomware après leur lancement
Le fonctionnement du ransomware se déroule généralement en plusieurs étapes. Les détails varient selon les familles, mais la logique générale est similaire : s'établir, préparer l'attaque, chiffrer les fichiers et laisser des instructions pour la rançon.
Étape 1. S'établir et effectuer la reconnaissance
Tout d'abord, le programme malveillant examine l'environnement. Il peut déterminer la langue du système, le domaine, les droits de l'utilisateur, la présence d'un antivirus, d'une machine virtuelle ou d'outils d'analyse. Certains ransomwares ne se lancent pas dans certaines régions ou dans un environnement de test pour réduire le risque d'étude.
Ensuite, le programme cherche :
- des disques locaux ;
- des dossiers réseau ;
- des périphériques connectés ;
- des catalogues cloud de synchronisation ;
- des bases de données et des stockages de sauvegarde ;
- des processus qui bloquent les fichiers nécessaires.
Dans les attaques en entreprise, la reconnaissance peut durer des jours ou des semaines. Les criminels étudient la structure du réseau, recherchent des contrôleurs de domaine, des serveurs de sauvegarde et des comptes administratifs.
Étape 2. Désactiver la protection et les sauvegardes
Avant de chiffrer, le ransomware tente d'éliminer les obstacles. Il peut terminer des processus de bases de données, de programmes de bureau et de clients de messagerie pour accéder aux fichiers ouverts. Il peut également supprimer les copies shadow de Windows, désactiver des services de sauvegarde et tenter d'arrêter les logiciels de protection.
Les actions typiques incluent :
- terminer des processus qui maintiennent les fichiers ouverts ;
- supprimer des points de restauration locaux ;
- nettoyer les journaux ;
- désactiver certains services ;
- tenter de supprimer des sauvegardes ;
- se propager à des ressources réseau.
C'est pourquoi les sauvegardes doivent être isolées. Si une copie est constamment connectée comme un disque ordinaire, le ransomware peut aussi la chiffrer.
Étape 3. Chiffrement des fichiers
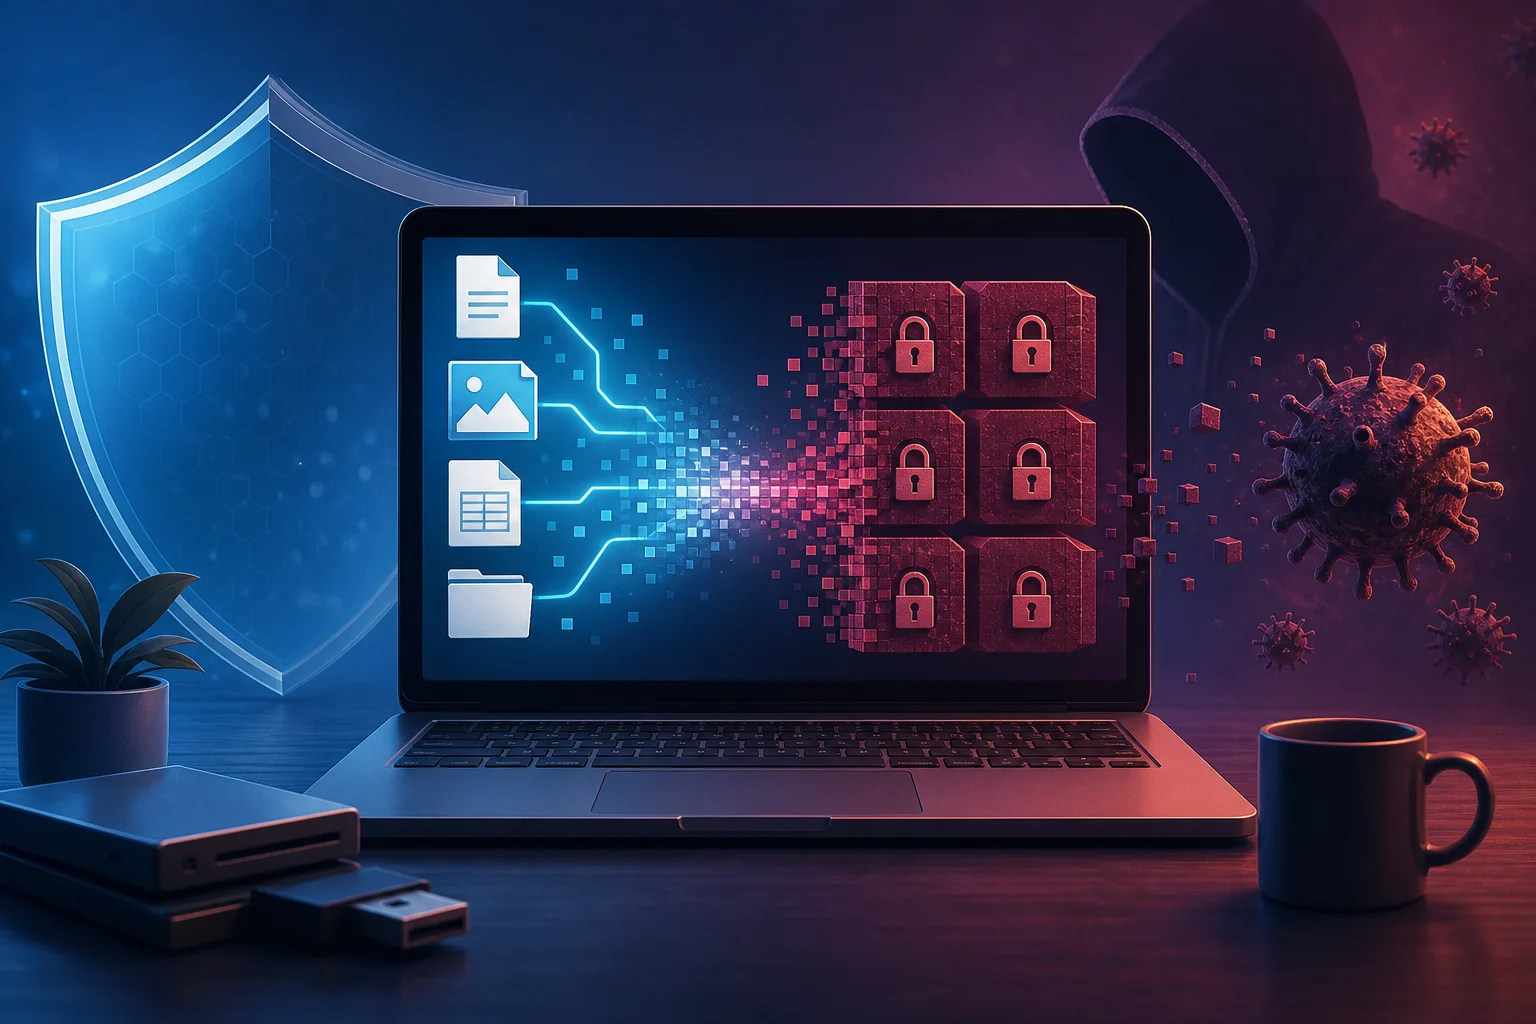
À ce stade, le programme malveillant parcourt les fichiers par extensions et répertoires. Il choisit généralement des documents, des tableurs, des présentations, des images, des archives, des bases de données, des projets et d'autres formats précieux. Les fichiers système sont parfois omis pour que l'ordinateur continue de fonctionner et que l'utilisateur puisse lire la demande de rançon.
Les ransomwares modernes utilisent souvent un schéma hybride :
- Pour chaque fichier, une clé symétrique rapide est créée.
- Le fichier est chiffré avec cette clé.
- La clé symétrique elle-même est chiffrée avec la clé publique de l'agresseur.
- La clé chiffrée est enregistrée dans le fichier ou à côté de celui-ci.
- Le fichier original est supprimé ou écrasé.
Cette approche combine vitesse et résistance. Le chiffrement symétrique traite rapidement de grandes quantités de données, tandis que l'asymétrique ne permet pas d'obtenir la clé sans la partie privée, qui est réservée aux criminels.
Étape 4. Note de rançon
Après le chiffrement, la victime voit un message. Il peut apparaître sur le bureau, dans le navigateur, dans des fichiers texte à l'intérieur des dossiers ou sous forme de fonds d'écran modifiés. La note indique généralement :
- le fait que les fichiers ont été chiffrés ;
- l'adresse du site ou du chat dans le réseau Tor ;
- un identifiant unique de la victime ;
- le montant de la rançon ;
- l'échéance pour le paiement ;
- les menaces de suppression de la clé ou de publication des données ;
- une offre de déchiffrer un fichier « pour preuve ».
Le paiement est presque toujours exigé en cryptomonnaie. Cependant, même après le paiement, il n'y a aucune garantie que la clé sera donnée, qu'elle fonctionnera ou que les données volées ne seront pas vendues plus tard.
Pourquoi la suppression du virus ne restaure pas les fichiers
C'est l'un des principaux mythes. L'antivirus peut supprimer le fichier malveillant, arrêter le processus et empêcher un chiffrement supplémentaire. Mais les données déjà chiffrées restent chiffrées. C'est comme un coffre-fort : si vous retirez la personne qui a fermé le coffre, le contenu ne devient pas accessible sans clé.
La récupération est possible dans plusieurs cas :
- il y a une sauvegarde propre ;
- le ransomware était mal écrit et a commis une erreur cryptographique ;
- les clés pour une certaine famille ont déjà été publiées par des chercheurs ;
- une partie des fichiers a été conservée dans des dossiers temporaires, dans le cache ou dans l'historique des versions du cloud ;
- le chiffrement a été interrompu à un stade précoce.
C'est pourquoi, après une infection, il est important de ne pas agir de manière chaotique. Il ne faut pas immédiatement réinstaller le système, formater des disques ou lancer des « déchiffreurs » aléatoires provenant des résultats de recherche. De telles actions peuvent détruire des traces, des fichiers temporaires et la possibilité de récupération.
Quels types de ransomware existent
Les ransomwares se distinguent par leur mode d'action et leur modèle d'extorsion. Comprendre les types aide à évaluer plus précisément le risque.
Ransomwares de fichiers
C'est le type le plus connu. Il chiffre les fichiers de l'utilisateur et leur ajoute une nouvelle extension ou change leur nom. Le système d'exploitation peut continuer à fonctionner, mais les documents, photos, bases de données et archives ne peuvent pas être ouverts.
Ce sont les ransomwares de fichiers qui infectent le plus souvent les ordinateurs domestiques, les stations de travail et les dossiers réseau.
Verrouilleurs d'écran
Le verrouilleur limite l'accès au bureau ou au système. Il peut afficher une fenêtre plein écran avec une demande de paiement. Contrairement au ransomware de fichier, les données restent parfois intactes. Cependant, l'utilisateur ne peut pas travailler normalement.
De telles attaques se produisent moins fréquemment car elles sont plus faciles à contourner en utilisant le mode sans échec, un support de démarrage ou la restauration du système.
Ransomwares de serveurs et d'infrastructure virtuelle
Les attaques sur les serveurs, hyperviseurs et stockages posent un danger particulier. Si les machines virtuelles, bases de données ou serveurs de fichiers sont chiffrés, un département ou l'ensemble de l'entreprise s'arrête.
De telles attaques sont souvent effectuées manuellement après une intrusion dans le réseau. Les agresseurs choisissent le moment où le dommage sera maximal : nuit, week-ends, jours fériés ou période de rapports.
Extorsion double et triple
Auparavant, les criminels chiffraient principalement des fichiers. Maintenant, ils volent souvent d'abord des données, puis menacent de publication. Cela s'appelle une extorsion double.
Dans l'extorsion triple, la pression s'élargit. Les criminels peuvent écrire aux clients, partenaires ou employés de la victime, annoncer le piratage, menacer de mener des attaques DDoS ou utiliser des données volées pour de nouvelles attaques.
Signes d'infection par ransomware
Parfois, le chiffrement se produit rapidement et les signes sont visibles après l'attaque. Mais certains signaux peuvent être détectés plus tôt.
Faites attention aux symptômes suivants :
- les fichiers changent soudainement d'extension et cessent de s'ouvrir ;
- des fichiers texte identiques avec des instructions apparaissent dans les dossiers ;
- l'ordinateur ralentit brusquement sans raison évidente ;
- le disque fonctionne activement, bien que l'utilisateur ne copie rien ;
- les points de restauration disparaissent ;
- l'antivirus signale un processus suspect ;
- les dossiers réseau deviennent inaccessibles ;
- des entrées inhabituelles apparaissent dans les journaux pour RDP ou VPN ;
- une demande de rançon apparaît.
Si vous remarquez un renommage massif de fichiers ou l'apparition de notes, considérez la situation comme un incident. Il vaut mieux arrêter la propagation que d'essayer « d'attendre que tout se termine ».
Que faire en cas d'infection par ransomware
Voici un plan d'action étape par étape. Il convient à un utilisateur domestique et comme plan de base pour une petite entreprise. Dans une organisation, il est également nécessaire d'impliquer des spécialistes en sécurité de l'information, des administrateurs système, des juristes et la direction.
Plan d'action
- Déconnectez l'appareil du réseau. Débranchez le câble réseau, désactivez le Wi-Fi et le Bluetooth. Cela peut arrêter le chiffrement des dossiers réseau et la propagation.
- Ne désactivez pas l'ordinateur sans nécessité. Si le processus est encore en cours, les spécialistes peuvent avoir besoin de données de la mémoire. Mais si le chiffrement continue et qu'il n'y a pas d'aide, une coupure de courant réduit parfois les dommages. La décision dépend de la situation.
- Ne payez pas immédiatement. Le paiement ne garantit pas la récupération et soutient le modèle criminel. Évaluez d'abord les options.
- Documentez les signes. Prenez une photo de la note, enregistrez les noms des fichiers chiffrés, les extensions, l'heure de l'événement et les e-mails suspects.
- Isoler les ressources partagées. Déconnectez les disques réseau, arrêtez la synchronisation cloud, limitez temporairement l'accès des utilisateurs.
- Vérifiez les sauvegardes. Assurez-vous qu'elles ne sont pas chiffrées et qu'elles ont été réalisées avant l'infection.
- Identifiez la famille de ransomware. Utilisez des services réputés d'identification ou l'aide de spécialistes. Ne téléchargez pas de fichiers sensibles sur des sites non vérifiés.
- Vérifiez la disponibilité d'un déchiffreur. Parfois, les chercheurs publient des outils gratuits pour certaines familles.
- Nettoyez le système ou réinstallez-le. Faites cela après avoir conservé les preuves nécessaires et évalué la récupération.
- Restaurez les données à partir de copies propres. Fermez d'abord la vulnérabilité, sinon le ransomware peut revenir.
La règle principale : ne restaurez pas les sauvegardes dans un environnement infecté. Il faut d'abord comprendre comment l'intrusion a eu lieu, fermer le point d'entrée et s'assurer que l'agresseur a perdu l'accès.
Faut-il payer la rançon
Il n'y a pas de réponse universelle, mais dans la plupart des cas, il n'est pas recommandé de payer. Les raisons sont simples : les criminels peuvent ne pas donner la clé, le déchiffreur peut mal fonctionner, une partie des fichiers peut être endommagée, et les données ont peut-être déjà été volées. De plus, le paiement finance de nouvelles attaques.
Cependant, dans la vie réelle, les organisations envisagent parfois le paiement si des processus critiques, la vie humaine ou la survie de l'entreprise dépendent des données. Même dans ce cas, la décision doit être juridiquement et administrativement équilibrée. Il est crucial de prendre en compte les risques de sanctions, les attentes des régulateurs, les obligations envers les clients et la nécessité d'informer d'une éventuelle fuite.
Avant toute négociation, il faut évaluer :
- y a-t-il des sauvegardes fonctionnelles ;
- les données ont-elles vraiment été volées ;
- le travail peut-il être partiellement récupéré ;
- existe-t-il un déchiffreur gratuit ;
- quelles conséquences juridiques sont possibles ;
- le groupe est-il sur des listes interdites ;
- comment éviter une nouvelle attaque.
Pour un utilisateur domestique, la meilleure option est presque toujours de chercher des sauvegardes, des versions cloud des fichiers et des outils gratuits de récupération, plutôt que de transférer des fonds à des inconnus.
Comment se protéger contre les virus de ransomware
La protection se construit par couches. Un antivirus est utile, mais il ne remplace pas les mises à jour, les sauvegardes, le contrôle d'accès et la sensibilisation des utilisateurs. Plus il y a de barrières indépendantes, plus le risque de catastrophe est réduit.
Effectuez des sauvegardes selon la règle 3-2-1
La règle 3-2-1 signifie :
- conservez au moins 3 copies de données ;
- utilisez 2 types de supports ou de stockages différents ;
- gardez 1 copie hors du système principal ou hors ligne.
Pour un domicile, cela peut être une combinaison d'un disque externe, d'un cloud avec un historique de versions et d'une sauvegarde hors ligne périodique. Pour une entreprise — un stockage de sauvegarde, des copies immuables, des comptes séparés, une segmentation du réseau et des tests réguliers de récupération.
Une copie n'est considérée utile que après vérification. Si vous n'avez jamais essayé de restaurer un fichier, vous ne savez pas si la sauvegarde fonctionne.
Mettez à jour les systèmes et les programmes
Les mises à jour patchent les vulnérabilités connues. Commencez par mettre à jour :
- le système d'exploitation ;
- les navigateurs ;
- les suites bureautiques ;
- les clients de messagerie ;
- le matériel réseau et VPN ;
- les serveurs et applications web ;
- les plugins CMS ;
- les bases antivirus et les agents de sécurité.
Dans les entreprises, un processus de gestion des patchs est nécessaire. Il est crucial de comprendre quels systèmes sont présents sur le réseau, qui les gère et à quelle rapidité les correctifs critiques sont appliqués.
Limitez les droits des utilisateurs
Un utilisateur ne devrait pas travailler avec des droits d'administrateur tous les jours. Si le ransomware s'exécute sous un compte ordinaire, ses capacités sont souvent réduites. Il ne pourra pas facilement désactiver des services, installer des pilotes, modifier des paramètres système ou chiffrer les répertoires d'autres utilisateurs.
Appliquez le principe du moindre privilège :
- accordez l'accès uniquement aux dossiers nécessaires ;
- séparez les comptes administratifs et ordinaires ;
- désactivez les administrateurs locaux superflus ;
- utilisez des mots de passe distincts pour les différents systèmes ;
- vérifiez régulièrement les droits d'accès.
Protégez l'accès à distance
Si l'accès à distance est nécessaire, il doit être fermé des accès directs depuis Internet. Il est préférable d'utiliser un VPN, l'authentification multifactorielle et des listes d'adresses autorisées.
Un ensemble minimal de mesures :
- désactiver le RDP ouvert s'il n'est pas nécessaire ;
- activer l'AMF pour le VPN, la messagerie et les panneaux d'administration ;
- limiter les tentatives de connexion ;
- utiliser des mots de passe uniques longs ;
- maintenir des journaux des connexions ;
- bloquer les protocoles obsolètes.
Configurez la protection du mail et la formation
Comme de nombreuses attaques commencent par un e-mail, la sécurité des mails est importante. Utilisez le filtrage des pièces jointes, la vérification des liens, la protection contre l'usurpation de domaine et les bacs à sable pour les fichiers suspects.
Mais la technologie ne remplace pas la vigilance. Les utilisateurs doivent comprendre qu'ils ne doivent pas ouvrir des pièces jointes inattendues, activer des macros à la demande d'un document, entrer un mot de passe sur une page étrange ou exécuter « compte.exe » à partir d'une archive.
La formation est préférable concentrée et régulière. Les gens retiennent mieux les exemples pratiques que de longues instructions.
Utilisez la segmentation du réseau
Si tout le réseau est plat, un ordinateur infecté peut accéder à de nombreuses ressources. La segmentation limite la propagation. Les stations de travail, les serveurs, les sauvegardes, les réseaux invités et l'administration doivent être séparés.
Mesures importantes :
- limiter l'accès aux serveurs par rôles ;
- fermer les ports non nécessaires entre segments ;
- séparer l'infrastructure de sauvegarde ;
- contrôler l'accès aux dossiers réseau ;
- utiliser la surveillance des activités anormales.
Comment vérifier la préparation à une attaque
Se protéger contre les ransomwares n'est pas un réglage unique, mais un contrôle régulier. Voici une courte liste de contrôle qui aide à identifier les points faibles.
| Question | Bon signe | Signe risqué |
|---|---|---|
| Existe-t-il des sauvegardes? | Des copies sont créées automatiquement et vérifiées | Les copies ne sont stockées que sur un disque connecté |
| Y a-t-il un historique des versions ? | Il est possible de restaurer le fichier à un état antérieur à l'attaque | Le cloud synchronise uniquement la version actuelle |
| Le RDP est-il fermé depuis Internet ? | Accès uniquement via VPN et AMF | Le port est ouvert à tous, le mot de passe est simple |
| Les systèmes sont-ils mis à jour ? | Un processus régulier d'installation des patches existe | Les mises à jour sont retardées de plusieurs mois |
| Les droits sont-ils limités ? | Les utilisateurs fonctionnent sans accès administrateur | Tous ont des droits d'administrateur locaux |
| Les e-mails sont-ils vérifiés ? | Il existe un filtrage et une formation | Toute pièce jointe parvient sans contrôle |
| La récupération a-t-elle été testée ? | Des récupérations d'essai ont été réalisées | Personne ne sait combien de temps ça prendra pour récupérer les données |
Si au moins quelques éléments sont dans la colonne de droite, le risque de dommages graves augmente. Commencez par les sauvegardes, les mises à jour et la fermeture des accès à distance.
Questions fréquentes sur les virus de ransomware
Peut-on déchiffrer des fichiers sans payer
Parfois, oui. Cela dépend de la famille particulière de ransomware, de la qualité du chiffrement et de la disponibilité des sauvegardes. Vérifiez si un déchiffreur gratuit existe auprès de projets de recherche ou d'entreprises antivirus connus. Si l'algorithme est correctement implémenté et qu'il n'y a pas de clés, le déchiffrement sans clé est généralement impossible.
Un antivirus peut-il aider après une infection
Un antivirus peut arrêter le processus malveillant, supprimer des composants et prévenir le redémarrage. Mais il n'est pas tenu de déchiffrer les fichiers déjà endommagés. Par conséquent, un antivirus est important dans la protection, mais ne remplace pas les sauvegardes.
Les ransomwares peuvent-ils infecter des smartphones
Oui, mais les scénarios diffèrent. Sur les smartphones, les bloqueurs, les applications malveillantes et le vol de données sont plus fréquents. Le véritable chiffrement massif des fichiers utilisateur est moins typique que sur les systèmes Windows, mais le risque demeure. Installez des applications uniquement à partir de sources fiables, mettez à jour le système et ne donnez pas d'autorisations excessives.
Les disques cloud sont-ils dangereux face au ransomware
Les disques cloud sont utiles, mais la synchronisation peut diffuser des versions chiffrées des fichiers dans le cloud. L'historique des versions, la corbeille, les copies immuables et des politiques de sauvegarde séparées protègent. Un simple dossier de synchronisation n'est pas une véritable sauvegarde.
Comment savoir si un e-mail peut contenir un ransomware
Vérifiez l'expéditeur, le domaine, le style de l'e-mail, les pièces jointes inattendues, les demandes d'ouverture urgente d'un fichier ou d'activation de macros. Les archives avec mot de passe, les fichiers exécutables, les raccourcis et les documents qui demandent de désactiver la protection sont dangereux. En cas de doute, contactez l'expéditeur par un autre moyen.
Pourquoi les ransomwares attaquent-ils les petites entreprises
Les petites entreprises possèdent souvent des données précieuses mais sont moins bien protégées : moins de ressources informatiques, des systèmes obsolètes, des mots de passe simples et des sauvegardes sans vérification. Pour les criminels, c'est une cible facile. Une hygiène de sécurité de base réduit déjà considérablement le risque.
Erreurs courantesdans la protection
Même de bons outils ne servent à rien s'ils sont mal utilisés. Les erreurs les plus fréquentes sont les suivantes :
- garder une seule sauvegarde sur un disque constamment connecté ;
- considérer la synchronisation cloud comme une véritable sauvegarde ;
- laisser le RDP ouvert sur Internet ;
- utiliser le même mot de passe pour le mail, le VPN et les panneaux d'administration ;
- fonctionner sous un compte administrateur sans nécessité ;
- retarder des mises à jour critiques ;
- ne pas vérifier les journaux de connexion ;
- télécharger des déchiffreurs à partir de sites inconnus ;
- restaurer des données avant d'avoir éliminé la cause du piratage.
Il est difficile de tout corriger d'un coup. Priorisez donc les mesures : commencez par les sauvegardes et la fermeture des accès évidents, et ensuite les droits, les mises à jour, la surveillance et la formation.
Récapitulatif
Les virus de ransomware n'agissent pas par magie, mais selon un schéma compréhensible : ils obtiennent l'accès, recherchent des données précieuses, désactivent les mécanismes de protection, chiffrent des fichiers et exigent une rançon. Leur force réside dans la combinaison de dommages techniques et de pression psychologique. La meilleure protection est celle qui est préparée à l'avance : des sauvegardes fiables, des mises à jour, une authentification multifactorielle, des droits limités, une messagerie protégée et un plan de réponse. Vérifiez vos copies, fermez les accès à distance non nécessaires et mettez à jour les systèmes critiques aujourd'hui, avant qu'une attaque ne transforme la prévention en urgence de récupération.