Cómo funcionan los virus cifradores y cómo proteger los datos
Cómo funcionan los virus cifradores: penetran en el dispositivo o servidor, buscan archivos valiosos, los cifran con un algoritmo criptográfico y exigen un rescate por la clave de recuperación. Este ataque se llama ransomware, o programa de rescate. En el artículo analizaremos cómo el cifrador entra en el sistema, qué hace después de ejecutarse, por qué la simple eliminación del virus no devuelve los archivos, qué signos de infección son importantes y cómo establecer la protección en casa y en la empresa.
Qué es un virus cifrador
Un virus cifrador es un programa malicioso que bloquea el acceso a los datos o al sistema y exige dinero por la recuperación. Más a menudo cifra documentos, bases de datos, archivos, fotografías, archivos contables y otros materiales de trabajo. Luego, en la pantalla o en las carpetas aparece una nota con la demanda de rescate.
Técnicamente, muchos de los cifradores modernos no son "virus" en el sentido estricto. Un virus clásico se infiltra en otros archivos y se propaga a través de ellos. El ransomware puede ser un troyano, un gusano, un cargador, un script o parte de un ataque complejo con acciones manuales del delincuente. Sin embargo, en el habla común, a menudo se les llama virus cifradores y este término es comprensible para la mayoría de los usuarios.
El principal objetivo de tal programa es crear una situación en la que el propietario de los datos sienta presión. Para ello, los delincuentes utilizan varios mecanismos:
- inaccesibilidad de archivos importantes;
- interrupción de procesos de trabajo;
- amenaza de publicación de datos robados;
- temporizadores y presión psicológica;
- promesa de un "descuento" por pago rápido.
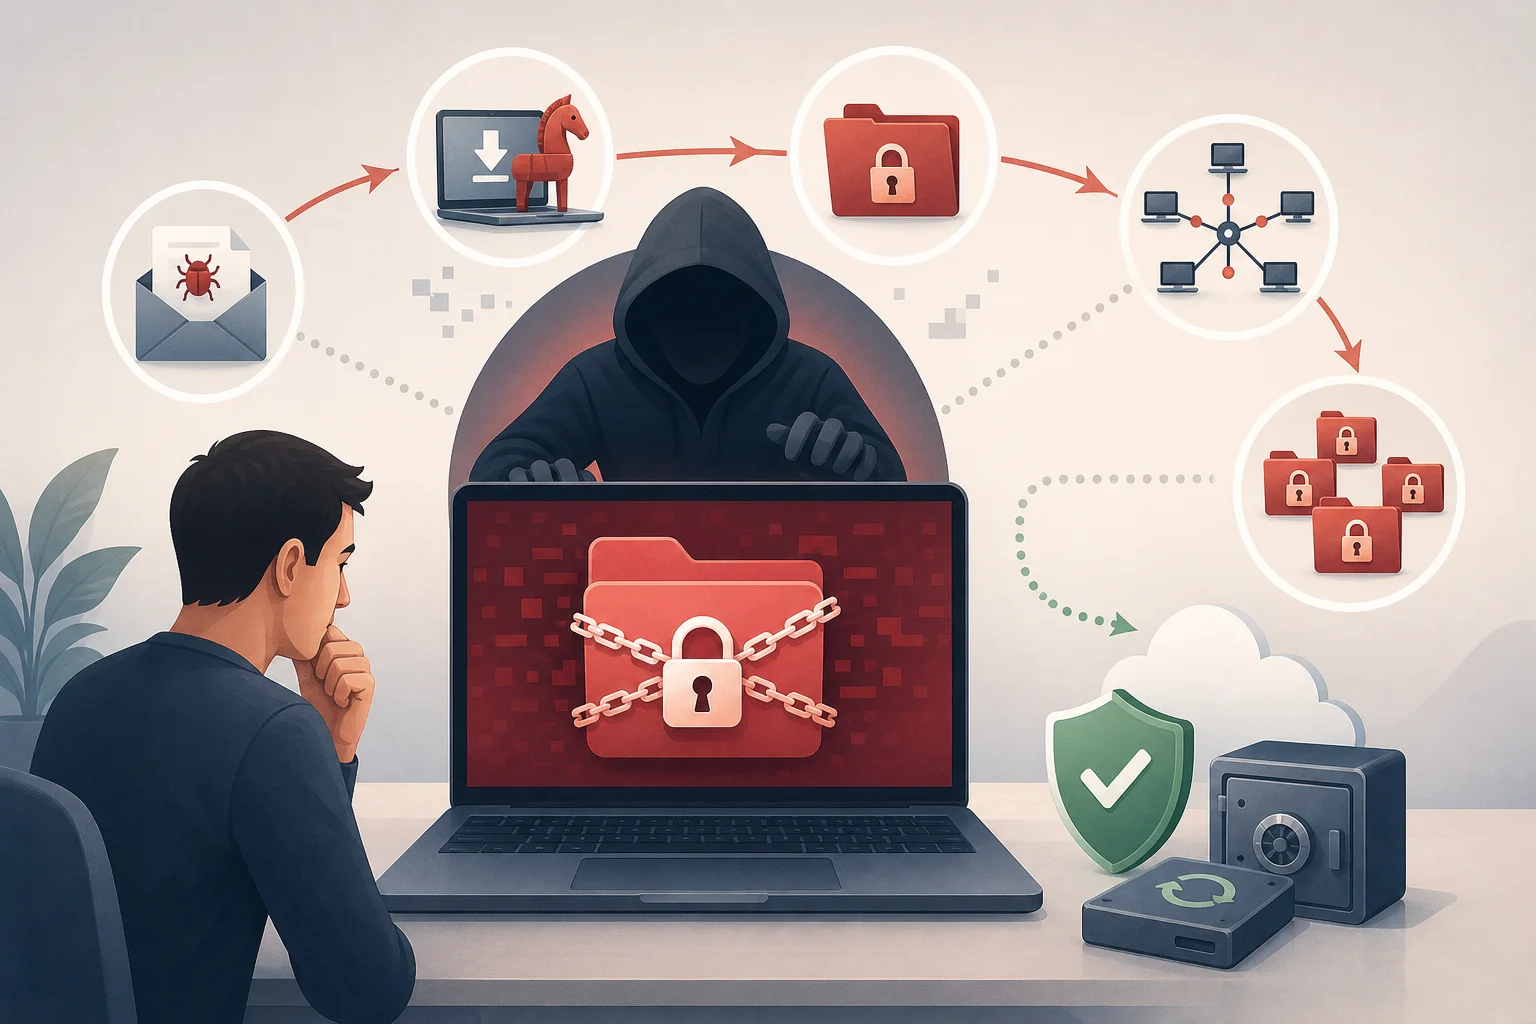
Es importante entender: un cifrador no siempre daña simplemente los archivos. En ataques más sofisticados, los delincuentes primero estudian la red, roban datos, desactivan la protección y las copias de seguridad, y solo entonces inician el cifrado masivo.
En qué se diferencia un cifrador de un software malicioso normal
El software malicioso común puede robar contraseñas, mostrar anuncios, conectar la computadora a una botnet o espiar al usuario. El virus cifrador actúa de manera diferente: hace que los datos sean inaccesibles y los convierte en una herramienta de presión.
La principal diferencia es el uso de la criptografía. Si los archivos están cifrados correctamente con un algoritmo bien implementado, encontrar la clave es prácticamente imposible. Por lo tanto, la recuperación depende no de "curar" el virus, sino de la existencia de copias de seguridad, errores en la implementación del cifrado o claves encontradas para una familia específica de ransomware.
Hay otras diferencias:
| Criterio | Software malicioso común | Virus cifrador |
|---|---|---|
| Objetivo | Robar datos de manera encubierta, controlar el dispositivo, mostrar anuncios | Bloquear el acceso a los datos y obtener un rescate |
| Notoriedad | A menudo funciona de manera indetectable | Normalmente se manifiesta después del cifrado |
| Daño | Puede ser gradual | A menudo rápido y crítico |
| Recuperación | A veces es suficiente con eliminar el programa | La eliminación no descifra los archivos |
| Presión sobre la víctima | Puede estar ausente | Casi siempre hay una nota, un temporizador o amenazas |
Cómo entra un cifrador en el dispositivo
El camino de infección depende del objetivo. El usuario doméstico se encuentra más a menudo con correos electrónicos de phishing, programas piratas y archivos adjuntos infectados. Las empresas suelen ser atacadas a través de acceso remoto, vulnerabilidades en servidores, contraseñas robadas y cadenas de suministro.
Correos electrónicos y archivos adjuntos de phishing
El phishing sigue siendo uno de los métodos más comunes para entregar ransomware. El usuario recibe un correo electrónico que parece un mensaje del banco, servicio de mensajería, contratista, oficina de impuestos, departamento de recursos humanos o soporte técnico. Dentro hay un archivo adjunto o un enlace.
Lo que puede ser peligroso:
- un archivo comprimido con un archivo ejecutable;
- un documento con macros;
- un enlace a una página de inicio de sesión falsa;
- un archivo disfrazado como factura, acto o currículum;
- un instalador de un programa "útil".
Después de abrir el archivo adjunto, se ejecuta un cargador. Este se conecta al servidor del delincuente y descarga el programa malicioso principal. A veces, el ataque no comienza de inmediato. Los delincuentes esperan a que el dispositivo esté en la red corporativa o que el usuario obtenga más privilegios.
Vulnerabilidades en programas y servidores
Si el sistema operativo, navegador, servidor de correo, puerta de enlace VPN, CMS o cualquier otro programa no se han actualizado durante mucho tiempo, pueden quedar vulnerabilidades conocidas. Los delincuentes escanean Internet en busca de tales sistemas y utilizan exploits disponibles.
Los servicios vulnerables que son accesibles desde Internet son especialmente peligrosos:
- RDP y otros servicios de escritorio remoto;
- servidores VPN;
- servidores de correo;
- paneles de administración;
- almacenes de archivos;
- aplicaciones web y complementos de CMS.
En los ataques corporativos, los delincuentes a menudo obtienen acceso inicial a través de un único punto débil, y luego se mueven por la red, elevan privilegios y buscan servidores con datos importantes.
Contraseñas débiles y acceso remoto
El acceso remoto abierto con una contraseña simple es una causa común de infección. Si RDP es accesible desde Internet y una contraseña como Empresa2024 es utilizada por varios empleados, el riesgo aumenta significativamente. El atacante puede adivinar la contraseña, comprarla en el mercado negro o conseguirla a través de phishing.
Después de ingresar, el delincuente ya parece un usuario normal. Puede desactivar la protección, descargar herramientas, explorar unidades de red e iniciar el cifrador manualmente. Por lo tanto, la autenticación multifactor, la restricción del acceso a través de VPN y el control de intentos de inicio de sesión son tan importantes como el antivirus.
Programas piratas y activadores ilegales
El software pirata a menudo contiene código malicioso. El usuario desactiva la protección para que el "crack" se ejecute, eliminando así la última barrera. Los activadores ilegales, las compilaciones del sistema, los juegos pirateados y los controladores dudosos pueden incluir un cargador de ransomware.
Para las empresas, esto es especialmente peligroso. Un portátil infectado puede obtener acceso a carpetas de red, unidades compartidas y sincronizaciones en la nube. Por lo tanto, el problema se extiende mucho más allá de un solo dispositivo.
Cómo funcionan los virus cifradores después de su ejecución
El funcionamiento del ransomware suele pasar por varias etapas. Los detalles varían entre diferentes familias, pero la lógica general es similar: establecerse, preparar el ataque, cifrar archivos y dejar instrucciones para el rescate.
Etapa 1. Establecimiento y reconocimiento
Primero, el programa malicioso verifica el entorno. Puede detectar el idioma del sistema, dominio, derechos del usuario, existencia de antivirus, máquinas virtuales o herramientas de análisis. Algunos cifradores no se ejecutan en ciertas regiones o en entornos de prueba para reducir el riesgo de investigación.
Luego, el programa busca:
- discos locales;
- carpetas de red;
- unidades conectadas;
- catálogos de sincronización en la nube;
- bases de datos y repositorios de respaldo;
- procesos que bloquean los archivos necesarios.
En ataques corporativos, el reconocimiento puede durar días o semanas. Los delincuentes estudian la estructura de la red, buscan controladores de dominio, servidores de respaldo y cuentas de administrador.
Etapa 2. Desactivación de la protección y copias
Antes de cifrar, el ransomware intenta eliminar obstáculos. Puede finalizar procesos de bases de datos, programas de oficina y clientes de correo para acceder a archivos abiertos. También puede eliminar copias sombra de Windows, desactivar servicios de respaldo y tratar de detener software de protección.
Las acciones típicas incluyen:
- finalizar procesos que mantienen los archivos abiertos;
- eliminar puntos de restauración locales;
- limpiar registros;
- desactivar algunos servicios;
- intentar eliminar copias de respaldo;
- propagación por recursos de red.
Por eso, las copias de seguridad deben estar aisladas. Si una copia está constantemente conectada como un disco normal, el cifrador puede cifrarla también.
Etapa 3. Cifrado de archivos
En esta etapa, el programa malicioso revisa los archivos por extensiones y directorios. Por lo general, selecciona documentos, hojas de cálculo, presentaciones, imágenes, archivos, bases de datos, proyectos y otros formatos valiosos. Los archivos del sistema a veces se omiten para que la computadora siga funcionando y el usuario pueda leer la exigencia del rescate.
Los cifradores modernos a menudo utilizan un esquema híbrido:
- Se crea una clave simétrica rápida para cada archivo.
- El archivo se cifra con esta clave.
- La clave simétrica se cifra con la clave pública del delincuente.
- La clave cifrada se guarda en el archivo o junto a él.
- El archivo original se elimina o sobrescribe.
Este enfoque combina velocidad y resistencia. El cifrado simétrico procesa grandes volúmenes de datos rápidamente, mientras que el asimétrico evita obtener la clave sin la parte privada que permanece con los delincuentes.
Etapa 4. Nota con demanda de rescate
Después del cifrado, la víctima ve un mensaje. Este puede aparecer en el escritorio, en el navegador, en archivos de texto dentro de las carpetas o en forma de fondos de pantalla modificados. La nota generalmente indica:
- el hecho del cifrado;
- dirección del sitio o chat en la red Tor;
- identificador único de la víctima;
- suma de rescate;
- plazo de pago;
- amenazas de eliminación de la clave o publicación de datos;
- propuesta de descifrar un archivo "como prueba".
Casi siempre se requiere el pago en criptomonedas. Sin embargo, incluso después del pago, no hay garantía de que se proporcione la clave, que funcionará o que los datos robados no se venderán posteriormente.
Por qué la eliminación del virus no recupera archivos
Este es uno de los principales mitos. Un antivirus puede eliminar un archivo malicioso, detener un proceso y prevenir un cifrado adicional. Pero los datos ya cifrados permanecen cifrados. Esto es similar a una caja fuerte: si se quita a la persona que cerró la caja fuerte, el contenido no se hará accesible sin la clave.
La recuperación es posible en algunos casos:
- hay una copia de respaldo limpia;
- el cifrador fue mal construido y cometió un error criptográfico;
- las claves para una familia específica ya han sido publicadas por investigadores;
- parte de los archivos se ha conservado en carpetas temporales, caché o historial de versiones en la nube;
- el cifrado fue interrumpido en una etapa temprana.
Por lo tanto, después de una infección, es crucial no actuar de manera caótica. No se debe reinstalar el sistema, formatear discos o ejecutar "descifradores" aleatorios de la búsqueda. Tales acciones pueden destruir pruebas, archivos temporales y posibilidades de recuperación.
Qué tipos de ransomware existen
Los cifradores se diferencian por el método de ataque y el modelo de extorsión. Comprender los tipos ayuda a evaluar el riesgo con mayor precisión.
Cifradores de archivos
Este es el tipo más conocido. Cifra los archivos del usuario y añade una nueva extensión o cambia el nombre. El sistema operativo puede seguir funcionando, pero los documentos, fotos, bases de datos y archivos no se abren.
Los cifradores de archivos son los que más frecuentemente afectan a computadoras domésticas, estaciones de trabajo y carpetas de red.
Bloqueadores de pantalla
El bloqueador limita el acceso al escritorio o al sistema. Puede mostrar una ventana de pantalla completa con una demanda de pago. A diferencia del cifrador de archivos, los datos pueden permanecer intactos a veces. Sin embargo, el usuario no puede trabajar correctamente.
Tales ataques son menos comunes porque son más fáciles de eludir usando el modo seguro, un medio de arranque o la recuperación del sistema.
Cifradores de servidores e infraestructura virtual
Los ataques a servidores, hipervisores y almacenes representan un peligro particular. Si se cifran máquinas virtuales, bases de datos o un servidor de archivos, se detiene todo un departamento o empresa.
Estos ataques a menudo se realizan manualmente después de infiltrarse en la red. Los delincuentes eligen el momento en que el daño será máximo: la noche, fines de semana, días festivos o períodos de informes.
Doble y triple extorsión
Anteriormente, los delincuentes principalmente cifraban archivos. Ahora, a menudo primero roban datos y luego amenazan con publicarlos. Esto se llama doble extorsión.
En la triple extorsión, la presión se amplía. Los delincuentes pueden escribir a los clientes, socios o empleados de la víctima, informar sobre el hackeo, amenazar con un ataque DDoS o utilizar datos robados para nuevos ataques.
Signos de infección por cifrador
A veces el cifrado ocurre rápidamente y los signos son visibles después del ataque. Pero algunos señales se pueden notar antes.
Preste atención a los siguientes síntomas:
- los archivos cambian repentinamente de extensión y dejan de abrirse;
- aparecen archivos de texto idénticos en las carpetas con instrucciones;
- la computadora se ralentiza bruscamente sin razón clara;
- el disco trabaja activamente aunque el usuario no copia nada;
- desaparecen los puntos de restauración;
- el antivirus informa sobre un proceso sospechoso;
- las carpetas de red se vuelven inaccesibles;
- se observan intentos inusuales de inicio de sesión a través de RDP o VPN en los registros;
- aparece una demanda de rescate.
Si nota un cambio masivo en el nombre de los archivos o la aparición de notas, considere la situación como un incidente. Es mejor detener la propagación que intentar "esperar a que todo termine".
Qué hacer en caso de infección por cifrador
A continuación, se presenta un orden de acciones paso a paso. Es adecuado para el usuario doméstico y como plan básico para pequeñas empresas. En la organización, también se deben involucrar especialistas en seguridad de la información, administradores de sistemas, abogados y la dirección.
Plan de acción paso a paso
- Desconecte el dispositivo de la red. Desenchufe el cable de red, apague el Wi-Fi y el Bluetooth. Esto puede detener el cifrado de las carpetas de red y la propagación.
- No apague la computadora sin necesidad. Si el proceso aún está en funcionamiento, los especialistas pueden necesitar datos de la memoria. Pero si se sigue cifrando y no hay ayuda, a veces desconectar la alimentación reduce el daño. La decisión depende de la situación.
- No pague de inmediato. El pago no garantiza la recuperación y apoya el modelo delictivo. Primero, evalúe las opciones.
- Registre signos. Fotografie la nota, guarde los nombres de los archivos cifrados, extensiones, hora del evento y correos sospechosos.
- Aísle los recursos compartidos. Desconecte los discos de red, detenga la sincronización en la nube, limite temporalmente el acceso de los usuarios.
- Revise las copias de seguridad. Asegúrese de que no estén cifradas y se hayan hecho antes de la infección.
- Identifique la familia de ransomware. Utilice servicios de identificación autorizados o la ayuda de especialistas. No cargue archivos confidenciales en sitios no verificados.
- Verifique la existencia de un descifrador. A veces, los investigadores publican herramientas gratuitas para familias específicas.
- Limpie el sistema o reinstálelo. Hágalo después de guardar las pruebas necesarias y evaluar la recuperación.
- Recupere los datos de copias limpias. Primero cierre la vulnerabilidad, de lo contrario, el cifrador puede volver.
La regla principal: no recupere copias de seguridad en un entorno infectado. Primero debe entenderse cómo ocurrió la violación, cerrar el punto de entrada y asegurarse de que el delincuente haya perdido el acceso.
¿Vale la pena pagar el rescate?
No hay una respuesta universal, pero en la mayoría de los casos no se recomienda pagar. Las razones son simples: los delincuentes pueden no dar la clave, el descifrador puede funcionar mal, parte de los archivos puede estar dañada y los datos pueden haber sido robados ya. Además, el pago financia nuevos ataques.
Sin embargo, en la vida real, las organizaciones a veces consideran el pago si procesos críticos, la vida de las personas o la supervivencia del negocio dependen de los datos. Incluso en tal caso, la decisión debe ser ponderada legal y administrativamente. Es importante tener en cuenta los riesgos de sanciones, las exigencias de los reguladores, los compromisos con los clientes y la necesidad de notificar sobre una posible filtración.
Antes de cualquier negociación, es necesario evaluar:
- si hay copias de seguridad funcionales;
- si realmente se han robado datos;
- si el trabajo se puede recuperar parcialmente;
- si hay un descifrador gratuito;
- qué consecuencias legales pueden surgir;
- si el grupo está en listas prohibidas;
- cómo prevenir un nuevo ataque.
Para el usuario doméstico, la mejor opción casi siempre es buscar copias de seguridad, versiones en la nube de archivos y herramientas gratuitas de recuperación, en lugar de transferir dinero a desconocidos.
Cómo protegerse de los virus cifradores
La protección se construye en capas. Un antivirus es útil, pero no reemplaza las actualizaciones, las copias de seguridad, el control de acceso y la capacitación de los usuarios. Cuantos más barreras independientes, menor es la probabilidad de un desastre.
Haga copias de seguridad siguiendo la regla 3-2-1
La regla 3-2-1 significa:
- mantenga al menos 3 copias de los datos;
- use 2 tipos diferentes de medios o almacenamiento;
- mantenga 1 copia fuera del sistema principal o fuera de línea.
Para el hogar, esto puede ser una combinación de un disco externo, una nube con historial de versiones y una copia fuera de línea periódica. Para las empresas: almacenamiento de respaldo, copias inalterables, cuentas separadas, segmentación de red y pruebas regulares de recuperación.
Una copia se considera útil solo después de verificarla. Si nunca ha intentado recuperar un archivo, no sabe si la copia de seguridad funciona.
Actualice sistemas y programas
Las actualizaciones cierran vulnerabilidades conocidas. Priorice la actualización de:
- sistema operativo;
- navegadores;
- suites de oficina;
- clientes de correo;
- VPN y hardware de red;
- servidores y aplicaciones web;
- complementos de CMS;
- bases de datos antivirus y agentes de seguridad.
Las empresas necesitan un proceso de gestión de parches. Es importante entender qué sistemas hay en la red, quién es responsable de ellos y cuán rápido se instalan las correcciones críticas.
Limite los derechos de los usuarios
El usuario no debe trabajar con derechos de administrador todos los días. Si el ransomware se ejecuta bajo el nombre de una cuenta normal, sus capacidades suelen ser menores. No podrá desactivar servicios fácilmente, instalar controladores, cambiar configuraciones del sistema o cifrar directorios ajenos.
Aplique el principio de mínimos privilegios:
- otorgue acceso solo a las carpetas necesarias;
- separe cuentas administrativas de cuentas normales;
- desactive administradores locales innecesarios;
- use contraseñas separadas para diferentes sistemas;
- revise los derechos de acceso regularmente.
Proteja el acceso remoto
Si el acceso remoto es necesario, debe estar cerrado al acceso directo desde Internet. Es mejor usar VPN, autenticación multifactor y listas de direcciones permitidas.
Mínimo conjunto de medidas:
- desactive RDP abierto, si no es necesario;
- active MFA para VPN, correo y paneles de administración;
- limite los intentos de inicio de sesión;
- use contraseñas largas y únicas;
- lleve registros de ingresos;
- bloquee protocolos obsoletos.
Configure la seguridad del correo y la capacitación
Dado que muchos ataques comienzan con un correo, la seguridad del correo es importante. Utilice filtrado de archivos adjuntos, verificación de enlaces, protección contra falsificaciones de dominio y un sandbox para archivos sospechosos.
Pero la tecnología no reemplaza la atención. Los usuarios deben entender que no deben abrir archivos adjuntos inesperados, habilitar macros a pedido del documento, ingresar la contraseña en una página extraña o ejecutar "factura.exe" desde un archivo comprimido.
La capacitación es mejor si se realiza de manera breve y regular. Las personas recuerdan más rápidamente ejemplos prácticos que largas instrucciones.
Utilice la segmentación de red
Si toda la red es plana, una computadora infectada puede acceder a muchos recursos. La segmentación limita la propagación. Las estaciones de trabajo, servidores, copias de seguridad, red de invitados y administración deben estar separadas.
Las medidas importantes son:
- restringir el acceso a servidores por roles;
- cerrar puertos innecesarios entre segmentos;
- separar la infraestructura de respaldo;
- controlar el acceso a carpetas de red;
- utilizar monitoreo de actividad anormal.
Cómo verificar la preparación para un ataque
La protección contra ransomware no es una configuración única, sino una verificación regular. A continuación, se presenta una breve lista de verificación que ayuda a encontrar puntos débiles.
| Pregunta | Buen signo | Signo arriesgado |
|---|---|---|
| ¿Hay copias de seguridad? | Se crean copias automáticamente y se verifican | Las copias solo se almacenan en un disco conectado |
| ¿Hay historial de versiones? | Se puede devolver un archivo a su estado anterior al ataque | La nube sincroniza solo la versión actual |
| ¿Está cerrado RDP desde Internet? | Acceso solo a través de VPN y MFA | El puerto está abierto para todos, la contraseña es simple |
| ¿Se actualizan los sistemas? | Hay un proceso regular de instalación de parches | Las actualizaciones se retrasan durante meses |
| ¿Están limitados los derechos? | Los usuarios trabajan sin acceso de administrador | Todos tienen derechos locales de administrador |
| ¿Se revisa el correo? | Hay filtrado y capacitación | Cualquier archivo adjunto llega sin control |
| ¿Se ha probado la recuperación? | Se llevaron a cabo restauraciones de prueba | Nadie sabe cuánto tiempo llevará devolver los datos |
Si en la columna de la derecha hay al menos algunos elementos, el riesgo de daño serio aumenta. Comience con copias de seguridad, actualizaciones y cierre de accesos remotos innecesarios.
Preguntas frecuentes sobre virus cifradores
¿Se pueden descifrar los archivos sin pagar?
A veces sí. Esto depende de la familia específica de ransomware, la calidad del cifrado y la existencia de copias de seguridad. Verifique si hay un descifrador gratuito de proyectos de investigación conocidos y empresas de antivirus. Si el algoritmo está bien implementado y no hay claves, la descifrado sin clave es generalmente imposible.
¿Ayudará el antivirus después de una infección?
El antivirus puede detener el proceso malicioso, eliminar componentes y prevenir el reinicio. Pero no está obligado a descifrar archivos que ya están dañados. Por lo tanto, el antivirus es importante como parte de la protección, pero no reemplaza las copias de seguridad.
¿Pueden los cifradores infectar teléfonos inteligentes?
Sí, pero los escenarios son diferentes. En teléfonos inteligentes, los bloqueadores, aplicaciones maliciosas y robos de datos son más comunes. El cifrado completo de los archivos del usuario es menos típico que en sistemas Windows, pero el riesgo sigue estando. Instale aplicaciones solo de fuentes de confianza, actualice el sistema y no otorgue permisos innecesarios.
¿Son peligrosos los discos en la nube en caso de ransomware?
Los discos en la nube son útiles, pero la sincronización puede propagar versiones cifradas de archivos en la nube. La historia de versiones, la papelera, copias inalterables y políticas de respaldo separadas protegen. Una simple carpeta de sincronización no es un respaldo completo.
¿Cómo saber que un correo puede traer un cifrador?
Verifique el remitente, el dominio, el estilo del correo, los archivos adjuntos inesperados, las solicitudes para abrir un archivo de inmediato o habilitar macros. Son peligrosos los archivos comprimidos con contraseña, los archivos ejecutables, accesos directos y documentos que requieren desactivar la protección. Si tiene dudas, comuníquese con el remitente a través de otro canal.
¿Por qué los cifradores atacan a las pequeñas empresas?
Las pequeñas empresas a menudo tienen datos valiosos pero están menos protegidas: menos recursos de TI, sistemas obsoletos, contraseñas simples y copias de seguridad sin verificación. Para los delincuentes, este es un objetivo conveniente. Una higiene básica de seguridad reduce significativamente el riesgo.
Errores comunes en la protección
Incluso las buenas herramientas no ayudan si se utilizan incorrectamente. Los errores más comunes son:
- almacenar una única copia de seguridad en un disco constantemente conectado;
- considerar la sincronización en la nube como una copia de seguridad completa;
- dejar RDP abierto en Internet;
- usar una contraseña para correo, VPN y paneles de administración;
- trabajar con privilegios de administrador sin necesidad;
- posponer actualizaciones críticas;
- no revisar registros de acceso;
- descargar descifradores de sitios desconocidos;
- restaurar datos antes de eliminar la causa del hackeo.
Es difícil corregir todo de inmediato. Por lo tanto, priorice las medidas: primero las copias de seguridad y el cierre de accesos evidentes, luego los derechos, las actualizaciones, el monitoreo y la capacitación.
Resumen
Los virus cifradores no funcionan mágicamente, sino que siguen un esquema claro: obtienen acceso, buscan datos valiosos, desactivan mecanismos de protección, cifran archivos y exigen un rescate. Su poder radica en la combinación del daño técnico y la presión psicológica. La mejor protección es la preparación previa: copias de seguridad verificadas, actualizaciones, autenticación multifactor, derechos limitados, correo protegido y un plan de respuesta. Revise sus copias, cierre el acceso remoto innecesario y actualice los sistemas críticos hoy, antes de que un ataque convierta la prevención en una recuperación urgente.