ランサムウェアからの保護:家庭とビジネスのための実用ガイド
ランサムウェアからの保護は、重要なファイルをコンピュータ、サーバー、NAS、またはクラウドに保存しているすべての人に必要です。このような悪意のあるプログラム、ランサムウェアとしても知られているものは、データへのアクセスをブロックし、復号化のための身代金を要求します。この記事では、ランサムウェアの仕組み、実際に感染リスクを低減する手段、バックアップの設定方法、メール、リモートアクセス、ワークステーションの保護方法、そして攻撃が既に発生している場合の対処法について説明します。
ランサムウェアとは何か、そしてなぜそれが危険なのか
ランサムウェアは、ユーザーまたは組織のファイルを暗号化する悪意のあるプログラムです。その後、攻撃者は身代金を要求するメッセージを残します。通常、支払い後に復号キーを提供すると約束します。しかし、保証はありません:キーが適合しない場合があり、犯罪者が姿を消したり、一部のデータが暗号化前に損傷する可能性もあります。
現代の攻撃は、しばしば1台の感染したノートパソコンに限定されません。攻撃者は数日または数週間の間、ネットワーク内にとどまり、サーバー、バックアップ、会計データ、文書、メールアーカイブ、共有フォルダを探すことができます。その後、彼らは多くのシステムで一度に暗号化を開始します。したがって、ランサムウェアからの保護は包括的であるべきです。
ランサムウェアの主な危険性は、ファイルの喪失だけではありません。ビジネスのダウンタイム、個人データの漏洩、契約上の義務違反、インフラの復旧にかかる費用、そして reputational lossesも考えられます。家庭ユーザーにとっても、影響は深刻です:家族の写真、文書、学習プロジェクト、パスワード、アーカイブが消失します。
ランサムウェアはどのようにデバイスに侵入するのか
防御を構築するためには、典型的な感染経路を理解することが重要です。ほとんどの攻撃は、プロセス、設定、またはユーザーの行動のエラーから始まります。
フィッシングメールと悪意のある添付ファイル
最も一般的なシナリオは、添付ファイルまたはリンクのあるメールです。それは請求書、行為、配送サービスからの通知、銀行からのメッセージ、またはパートナーからの文書のように見えるかもしれません。内部には、アーカイブファイル、マクロ付きオフィスファイル、実行可能ファイル、ショートカット、または偽のページへのリンクがあることがあります。
メールが信じられるものであっても、確認する必要があります。送信者のアドレス、メッセージの予期しない口調、緊急性、奇妙なファイル拡張子、マクロを有効にするような要求に注意してください。組織では、これには指示だけでなく、技術的なメールフィルタリングが必要です。
プログラムとオペレーティングシステムの脆弱性
システムが長期間更新されていない場合、攻撃者は知られている脆弱性を利用できる可能性があります。これには、Windows、Linuxサーバー、ブラウザ、メールクライアント、VPNゲートウェイ、ハイパーバイザー、リモートアクセスシステム、CMS、ネットワーク機器が含まれます。
脆弱なアプリケーションがインターネットに接続できる場合、危険性が増します。たとえば、古いVPNサーバーまたは管理用のウェブパネルは、ユーザーの介入なしにネットワークへの入り口となる可能性があります。
弱いパスワードとオープンRDP
リモートデスクトップ、管理パネル、SSH、VPN、クラウドアカウントは、強力なパスワードと多要素認証で保護されるべきです。簡単なパスワードのオープンRDPは、侵害の一般的な原因です。攻撃者がログインした後、防御手段を無効にし、ネットワークを調査し、手動でランサムウェアを起動することが可能です。
海賊版ソフトウェアと疑わしいダウンロード
クラック、アクティベーター、無料のソフトウェアパッケージやゲームは、確認されていないソースからダウンロードすることがしばしば悪意のあるコードを含みます。ユーザーは「インストーラー」や「アクティベーター」を期待するため、管理者権限でファイルを実行します。その結果、保護が有効になる前に回避されることがあります。
ランサムウェアからの保護の基本原則
信頼できるランサムウェアからの保護は、複数の防御線に基づいて構築されます。どの対策も絶対的な保証はありませんが、組み合わせることで成功する攻撃の可能性が大幅に減少し、復旧も簡素化されます。
最小特権の原則を使用
ユーザーは、毎日管理者アカウントで作業する必要はありません。管理者権限は、管理タスクのためにのみ必要です。悪意のあるファイルが通常のユーザーの名前で実行されれば、その能力は制約されます。
会社では、アカウントを分割する必要があります:作業用の通常のアカウントと設定用の管理アカウントを分けてください。ドメイン管理者は、通常のワークステーションへのログインを禁止する必要があります。
システムとアプリケーションを更新
定期的なアップデートは、知られている脆弱性を修正します。オペレーティングシステムだけでなく、ブラウザ、オフィスパッケージ、Java、PDFリーダー、アーカイバ、VPNエージェント、サーバーアプリケーション、ネットワークデバイスのファームウェア、仮想化システムも更新する必要があります。
ビジネスの場合、資産のレジストリを保持することが望ましいです。知らないものは保護できません。ネットワーク内に古いサーバー、忘れられたNAS、テスト用の仮想マシンがある場合、それらは脆弱な環境となる可能性があります。
多要素認証を有効にする
MFAは特に、メール、VPN、リモートアクセス、クラウドサービス、管理パネル、特権アカウントにとって重要です。パスワードが漏洩しても、攻撃者は第二の要素が必要になります。
アプリ認証プロセッサ、ハードウェアキー、追加の確認を伴うプッシュ認証を使用する方が良いです。SMSはMFAを欠くよりも良いですが、この方法は一部の攻撃の形に対しては脆弱です。
未知のプログラムの実行を制限
ワークステーションでは、アプリケーション制御のポリシーが有益です。たとえば、ダウンロードフォルダー、一時フォルダー、ユーザープロファイル、およびメールの添付ファイルから実行可能ファイルの実行を禁止できます。Windowsでは、AppLocker、Windows Defender Application Control、その他の同等のソリューションを使用してこれを実施します。
家庭のユーザーにとっての最小限の対策は、確認されていないソースからファイルを実行せず、アンチウイルスの潜在的に不正なアプリからの保護を有効にすることです。
バックアップは主要な防御線
もしランサムウェアが実際に発動した場合、バックアップがデータを復元する唯一の迅速な方法になることがよくあります。しかし、接続されたドライブやネットワークフォルダーの通常のコピーも、主要なファイルと一緒に暗号化される可能性があります。したがって、バックアップを正しく設計する必要があります。
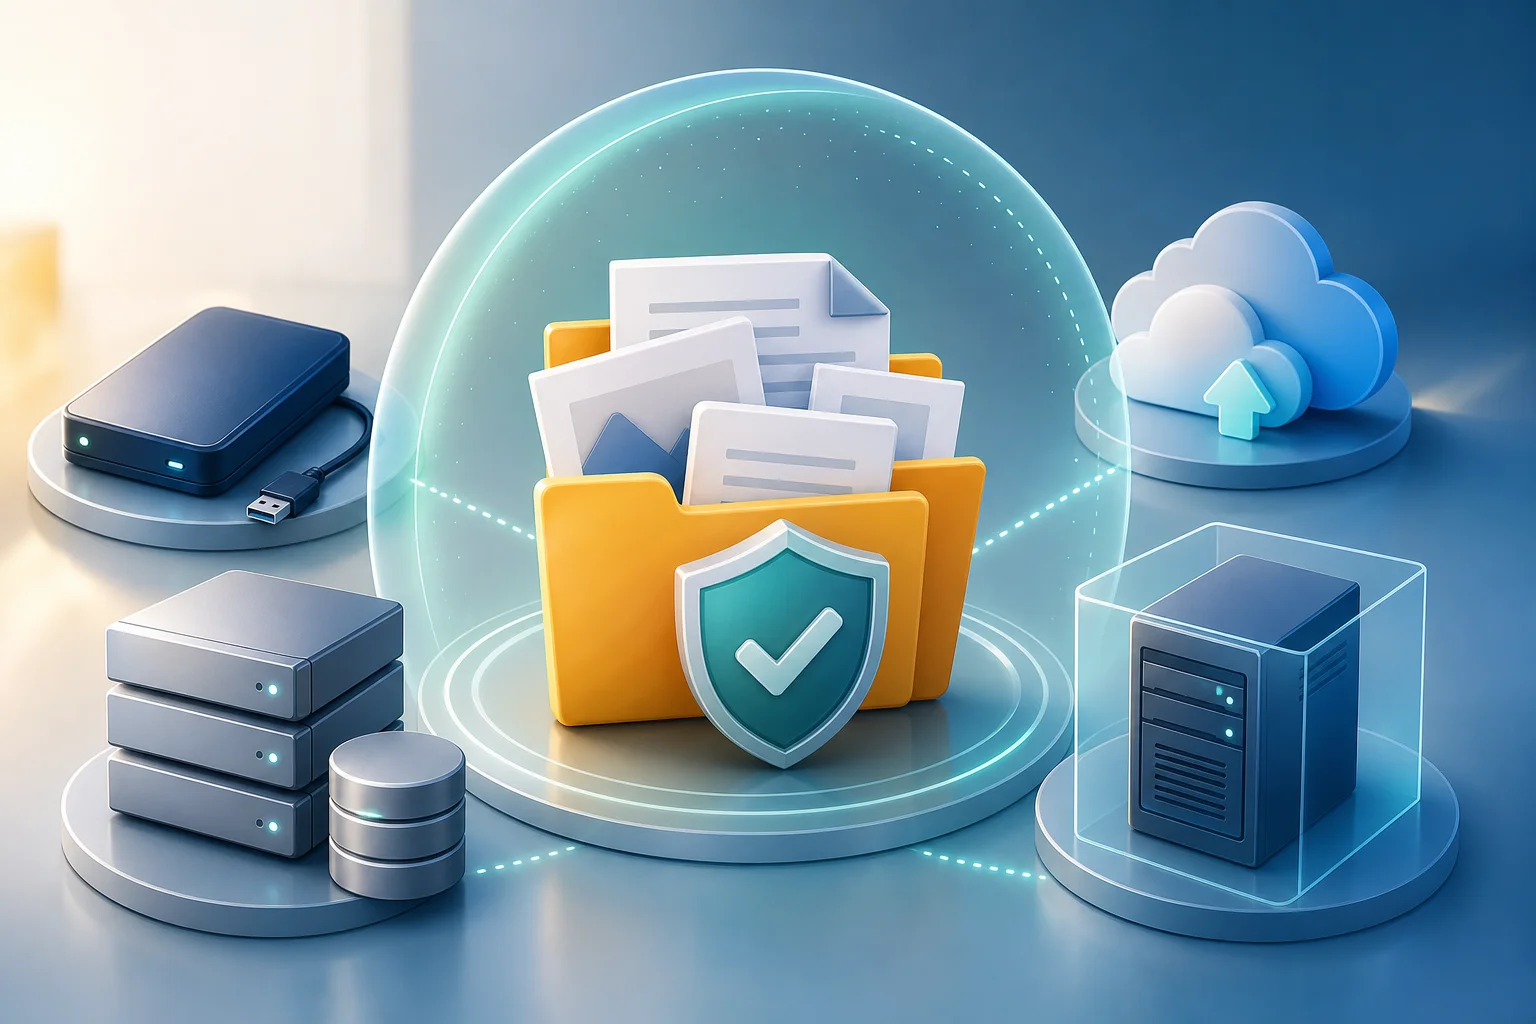
バックアップのための3-2-1ルール
古典的なアプローチは、3-2-1ルールです:
- データのコピーを3つ以上保持してください: メインコピーと2つのバックアップ。
- 少なくとも異なる2つのタイプのメディアまたはストレージを使用してください。
- 1つのコピーは、メインインフラから離れた場所に保管してください: オフライン、別のクラウドアカウント、または孤立したストレージに。
ランサムウェアからの保護のためには、変更不可能またはオフラインのコピーが特に重要です。バックアップフォルダーが感染したコンピュータに書き込み権限で常に接続されている場合、それは脆弱です。
どのバックアップがランサムウェアに耐性があるか
以下のアプローチは、耐性を高めます:
- コピー中のみ接続されるオフラインドライブ;
- ファイルのバージョン管理があるクラウドストレージ;
- 指定された期間中変更不可能なバックアップ;
- 通常のユーザーにアクセスがないバックアップ専用のアカウント;
- 別のネットワークセグメントでのコピーの保管;
- バックアップの作成だけでなく、復元の定期的な検査。
重要なのは、バックアップは復元できるときにのみ有用であるということです。したがって、定期的に個別のファイル、データベース、システム全体のテスト復元を実施してください。
どのくらいの頻度でバックアップを行うべきか
頻度は、失うことを許容できるデータの量に依存します。家庭のユーザーには、重要なフォルダーの毎日または毎週のバックアップで十分な場合があります。ビジネスでは、データ損失の許容ポイント、すなわちRPOを特定する必要があります。たとえば、会計データベースが1時間以上の作業を失ってはいけない場合、1日1回のバックアップでは不十分です。
また、復旧のための許容時間、すなわちRTOも定義する必要があります。サーバーのダウンタイムが2日間許容できない場合は、あらかじめ復旧計画、予備機器、手順、および責任者を整備しておきます。
ランサムウェアからの保護のためのステップバイステッププラン
以下は、チェックリストとして使用できる実用的な計画です。家庭のコンピュータ、小規模オフィス、企業ポリシーの基礎として適しています。
- 重要なデータのリストを作成します。 文書、データベース、写真、プロジェクト、メール、鍵、証明書、アーカイブがどこにあるかを確認します。
- 3-2-1ルールに従ってバックアップを設定します。 最低1つのコピーは、メインコンピュータから永久に書き込みできない場所に保管する必要があります。
- 復元をテストします。 複数のファイルを別のフォルダーに復元します。ビジネスの場合は、重要なサービスの復元をテストしてみてください。
- オペレーティングシステムとアプリケーションを更新します。 もはや使用されていないプログラムを削除します。
- アンチウイルスとランサムウェア保護を有効にします。 利用可能な場合は、最新のデータベース、行動分析、保護フォルダーへのアクセス制御を使用してください。
- ユーザーの権限を制限します。 常に管理者で作業しないでください。会社では、通常のアカウントと特権アカウントを分けてください。
- MFAを有効にします。 メール、VPN、リモートアクセス、クラウド、管理アカウントから始めてください。
- 不要なリモートアクセスを閉じます。 RDPを直接インターネット上に公開しないでください。VPN、許可されたIPアドレスリスト、ログ記録を使用してください。
- メールフィルタリングを設定します。 危険な添付ファイルをブロックし、リンクをチェックし、マクロの自動実行を無効にしてください。
- 対応計画を準備します。 誰に通知するか、どのシステムをオフにするか、バックアップはどこにあるか、サービスを復元する方法を記録します。
このチェックリストは完全な監査に取って代わるものではありませんが、成功した攻撃の最も一般的な理由をカバーしています。
保護手段の比較
| 保護手段 | 対象 | 制限 | 優先度 |
|---|---|---|---|
| バックアップ3-2-1 | 暗号化後のデータ損失 | 感染を防ぐものではない | 非常に高い |
| ソフトウェアの更新 | 知られている脆弱性の悪用 | ユーザーのエラーを修正しない | 非常に高い |
| MFA | パスワードの盗用とアクセスの推測 | すでに感染したデバイスからの救いにはならない | 高い |
| アンチウイルスまたはEDR | 知られている脅威や疑わしい行動 | 100%保証はない | 高い |
| メールフィルタリング | フィッシングや悪意のある添付ファイル | 見逃しや誤報の可能性 | 高い |
| 権限の制限 | 悪意のあるコードの拡散 | プロセスの設定が必要 | 高い |
| ネットワークのセグメンテーション | サーバーやPCの大規模感染 | 論理的なアーキテクチャが必要 | 中程度または高い |
| ユーザー教育 | メールやファイルの取り扱いミス | 定期的な再確認が必要 | 中程度 |
アンチウイルスとEDRの設定
アンチウイルスは重要な保護要素であり続けますが、唯一の手段と考えるべきではありません。現代のランサムウェアは、正当な管理ツール、スクリプト、ハッキングされたアカウントを使用する可能性があります。したがって、行動分析、アプリケーション起動の制御、ファイル変更の防御、中央集権された監視を提供するソリューションが有用です。
家庭のコンピュータに何を含めるべきか
Windowsでは、組み込みの保護、クラウド検査、リアルタイム保護、アプリケーションの評判管理を有効にすることをお勧めします。作業プログラムに支障をきたさない場合は、フォルダーへの制御アクセス機能も役立ちます。これにより、不明なアプリケーションが選択したディレクトリにおいてファイルを変更することが制限されます。
macOSやLinuxのユーザーにも構成が必要です:更新、管理者権限の使用に関する注意、ダウンロードファイルの確認、バックアップを行うことが不可欠です。ランサムウェアはWindowsにのみ存在するものではなく、Windowsはオフィスでの広範な普及により、よく標的にされます。
ビジネスにとって重要なこと
組織は、疑わしい行動を検出するのに役立つEDRまたはXDRソリューションを検討するべきです:ファイルの大規模な変更、スナップショット削除ツールの実行、異常なログイン、ネットワーク内の移動、スクリプトの使用などです。エージェントのインストールだけでなく、アラートに対する対応プロセスも重要です。
通知が分析されなければ、保護の効果は薄れます。責任者を指名し、優先順位を設定し、インシデントログを作成し、すべてのワークステーションとサーバーにエージェントがインストールされているかを定期적으로確認してください。
メールとブラウザの保護
メールとブラウザは基本的な作業ツールであり、したがって人気の攻撃チャネルです。保護は、技術的な設定と、ユーザーの理解可能なルールを組み合わせる必要があります。
フィッシングリスクを減らす方法
アンチスパムと添付ファイルのアンチウイルス検査を使用してください。悪意のあるファイルタイプをブロックします:実行ファイル、スクリプト、ショートカット、確認されていないソースからのパスワード付きアーカイブ。メールゲートウェイまたはサービスがこの機能をサポートしている場合は、リンク修正を設定してください。
ドメインメールでは、SPF、DKIM、DMARCが重要です。これらのメカニズムはフィッシングの問題を完全には解決しませんが、送信者の偽造を減少させ、正当なメールへの信頼性を向上させます。
マクロとオフィス文書
文書内のマクロは長い間悪意のあるコード配信に使用されてきました。ほとんどの会社では、ユーザーがインターネットからマクロを実行する必要はありません。したがって、デフォルトでそれを無効にし、信頼できるソースからの署名済みマクロのみに許可する方が安全です。
ドキュメントが「内容を有効にするように」と求める場合は、請求書や契約書を取得するための警告信号です。他のチャネルを介して送信者に連絡する方が良いですので、実際にファイルを送信したかどうか確認してください。
リモートアクセスとネットワークインフラの保護
リモートワークは常識となりましたが、攻撃の表面を拡大します。VPN、RDP、クラウドサービスの設定ミスは、ネットワークを完全に侵害する可能性があります。
安全なRDPとVPN
RDPをインターネットに直接公開しないでください。リモートデスクトップが必要な場合は、VPN、MFA、IPアドレス制限、強力なパスワード、失敗したログイン試行後のブロックを使用してください。特に管理アカウントのログインを確認する必要があります。
VPNサーバーも更新が必要です。VPNゲートウェイの脆弱性は、ネットワーク内部へのアクセスを攻撃者に提供するリスクがあります。製造元の通知を見逃さずに修正プログラムを迅速に適用するようにしてください。
ネットワークのセグメンテーション
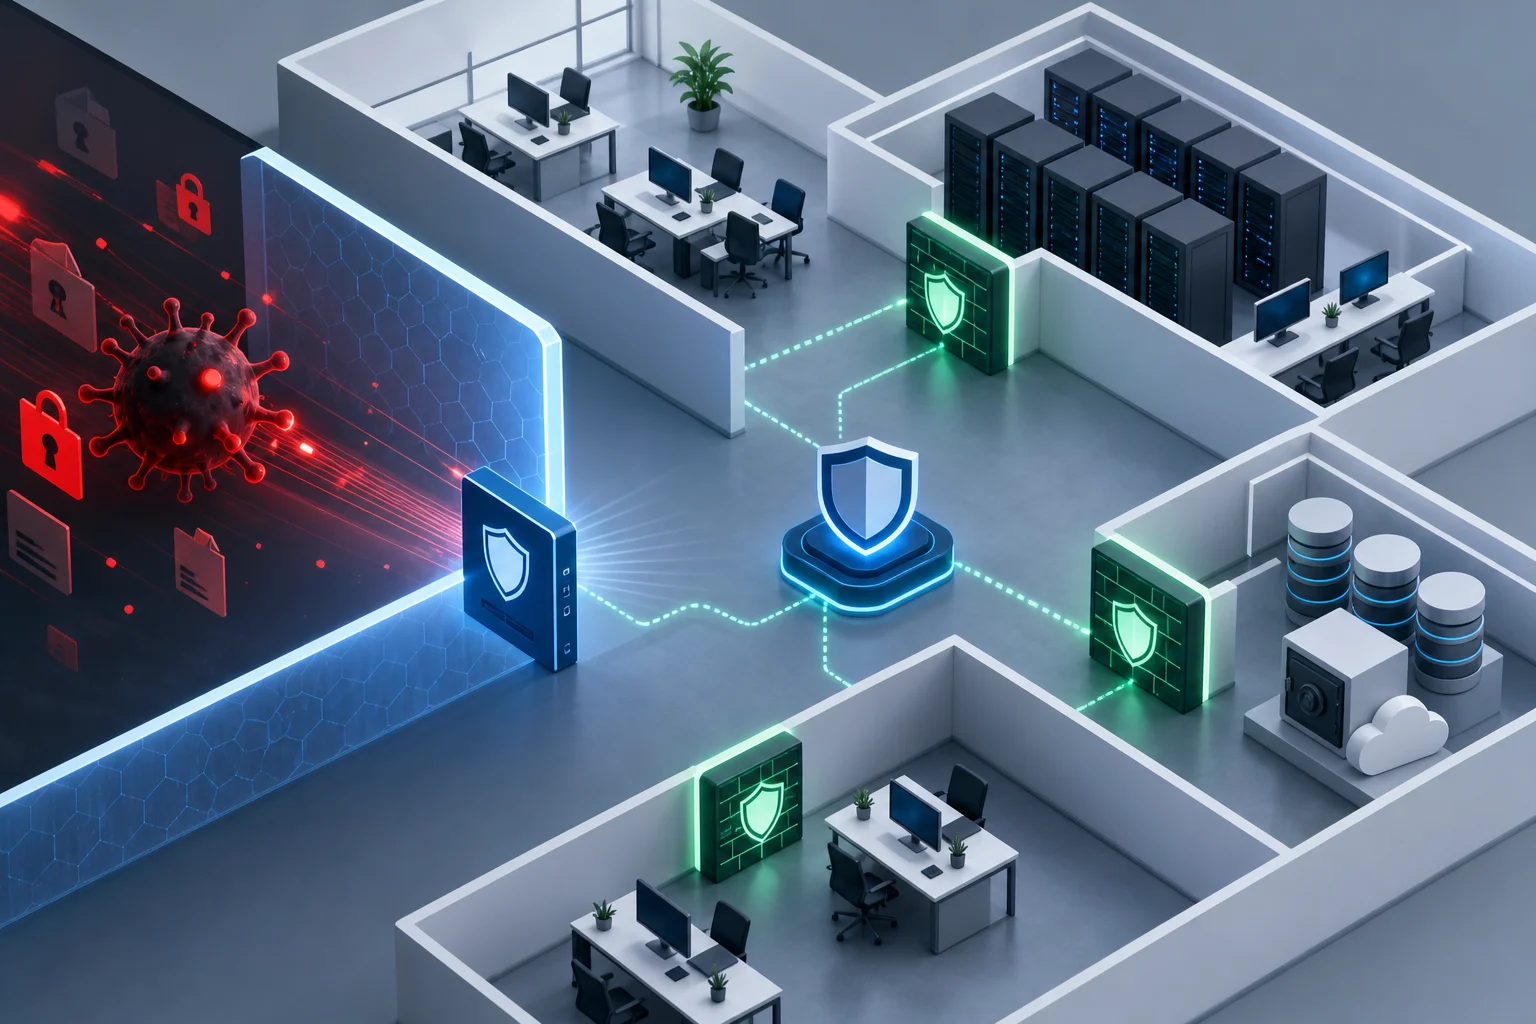
フラットネットワークでは、感染したワークステーションが過剰なリソースを認識可能です。セグメンテーションは攻撃の拡散を制限します。たとえば、ユーザのコンピュータは、サーバーの管理インターフェース、バックアップストレージ、管理ネットワークへの直接アクセスを持つべきではありません。
小規模オフィスでは、ユーザー、サーバー、ゲストWi-Fi、バックアップストレージでVLANを分割できます。大規模な組織では、ファイアウォール、アクセスリスト、トラフィック監視を用いたより詳細なモデルが必要です。
ランサムウェアがすでに起動している場合の対処法
ファイルの異常な拡張子、身代金の要求メッセージ、大量の文書の名称変更、またはシステムの急激な遅延を目にした場合は、迅速に行動することが重要です。この時点では、状況を悪化させないようにすることが重要です。
感染時の最初の行動
- デバイスをネットワークから切断します。 ネットワークケーブルを引き抜き、Wi-FiとVPNをオフにします。データを保存できる場合は、コンピュータをすぐにシャットダウンしないでください。
- 共有フォルダとサーバーを隔離します。 会社内で感染が広がった場合、ネットワークセグメント間のアクセスを制限し、疑わしいアカウントを無効にします。
- バックアップドライブを接続しないでください。 ランサムウェアがアクティブな場合、それらも暗号化される可能性があります。
- 身代金の要求メモを写真に撮るか、保存してください。 これにより、悪性プログラムのファミリーを特定するのに役立ちます。
- 責任者に報告します。 組織内では、IT、セキュリティサービス、経営陣、および必要に応じて法務部に通知する必要があります。
- 他のデバイスを確認します。 1台の感染したPCはインシデントの目に見える部分である可能性があります。
- クリーンアップ後にのみ復旧を開始します。 そうしないと、復元されたファイルが再度暗号化される可能性があります。
身代金を支払うべきか
身代金の支払いは、データの復元を保証しません。その上、資金は犯罪モデルを支援し、情報漏全体を解決することはないかもしれません。場合によっては、受取人が制裁リストや禁止されたグループに関連している場合、支払いは法的なリスクをもたらすこともあります。
いかなる決定を下す前に、バックアップの可用性、感染の規模、法律の要求、および専門家の推奨を評価してください。企業の場合、インシデントへの対応専門家と法務の助言を求める方が良いです。
無料でファイルを復号化できるか
場合によっては、特定のファミリーのランサムウェアに対して無料の復号化ツールが存在します。これは、ランサムウェア内にバグが見つかったり、法執行機関がキーを入手した場合に可能です。しかし、これを期待することはできません。
信頼できるソース、たとえばランサムウェア対策プロジェクトや有名なアンチウイルス企業のウェブサイトを確認してください。「復号化ツール」をフォーラムや無作為なウェブサイトからダウンロードしないでください。支援の名の下に新しい悪意のあるソフトウェアが配布されることがよくあります。
ランサムウェアからの保護に関する一般的な誤り
アンチウイルスとバックアップが存在していても、組織やユーザーは繰り返し誤りを犯しています。
バックアップを同じネットワークに保管すること
バックアップが通常のユーザーによる書き込みアクセスを持つ共有フォルダにある場合、ランサムウェアはそれも消去する可能性があります。重要なデータには隔離したコピー、特別な権利、そしてバージョン管理が必要です。
テスト復元がないこと
多くの人々は攻撃後にバックアップが機能しないことを知ります。理由はさまざまです:すべてのフォルダーがコピーされていなかったり、データベースが一貫性のない状態にあったり、キーが不足したり、ライセンスが切れたり、メディアが損傷したりしました。定期的な復元テストは必須です。
複数のサービスに同じパスワードを使用すること
パスワードの再利用は連鎖反応を引き起こします。あるサイトのパスワードが漏洩すると、メール、VPN、クラウドが危険にさらされます。パスワードマネージャーを使用して、各サービスごとにユニークで長いパスワードを使用してください。
ログや警告を無視すること
夜間の異常なログイン、大量の認証エラー、保護サービスの無効化、大量のスナップショットが削除され、ネットワークがスキャンされることは、重要な攻撃の兆候です。これらを追跡しない場合、暗号化はすでに長引く侵入の最終段階となるかもしれません。
家庭ユーザーのための実用的な推奨事項
家庭の保護はシンプルにすることができますが、事前に設定しておく必要があります。
- 重要なファイルをバックアップに含まれるフォルダに保存します。
- 外付けドライブを使用して、コピーが完了した後は切断します。
- 利用可能な場合、クラウドストレージにバージョン管理を有効にします。
- Windows、macOS、ブラウザ、およびオフィスアプリケーションを更新します。
- 疑わしいプログラムをインストールするためにアンチウイルスを無効にしないでください。
- 不明な送信者からの添付ファイルを開かないでください。
- ファイルの拡張子を確認します。たとえば、
document.pdf.exeはPDFファイルではありません。 - メール用のパスワードマネージャーとMFAを使用してください。
- 日常業務のために、管理者権限のない別のアカウントを作成します。
これらの対策は複雑なインフラを必要とせず、感染やデータ損失に対する耐性を大幅に向上させることができます。
ビジネスのための実用的な推奨事項
会社が重要なのは、個々のツールだけでなく、管理されたプロセスです。リスク評価と重要なサービスの評価から始めてください。
組織上の対策
システムとデータの所有者を割り当てます。どのサービスが重要か、バックアップに誰が責任を持つか、インシデント時に決定を下すのは誰か、そして契約者に連絡する方法を説明します。ストレス状況で利用できるように、理解しやすい形式で対応計画を作成してください。
定期的に従業員を教育してください。教育は短く、実践的であるべきです:フィッシングを見抜く方法、疑わしいメールをどこに送信するか、なぜマクロを有効にすべきでないか、奇妙なファイルが現れたときに何をするべきか。
技術的な対策
中央集権的なアップデート、アンチウイルス、パスワードポリシー、及びログを導入してください。ローカル管理者を制限します。すべての外部サービスにMFAを設定します。公開リソースのインベントリを行い、不必要なポートを閉じてください。
重要なサーバーには、ネットワークの独自のセグメント、変更不可能なバックアップ、整合性監視、及び管理者の行動ログを使用してください。バックアップ用アカウントが通常のログインに使用されていないことを確認してください。
FAQ:ランサムウェアからの保護に関するよくある質問
どのアンチウイルスがランサムウェアから最も良い保護を提供するか
最良の選択は、システム、予算、および要件によって異なります。製品名ではなく、リアルタイムの保護、行動分析、定期的な更新、アプリケーション起動の制御、およびアラートへの迅速な対応が重要です。ビジネスには、EDR機能と中央集権的な管理が役立ちます。
クラウドストレージはランサムウェアからの保護に役立つか
はい、クラウドにバージョン履歴と削除ファイルの復元機能があれば助けになります。しかし、同期だけでは完全なバックアップとは言えません。ランサムウェアがコンピュータ上のファイルを変更すれば、暗号化されたバージョンがクラウドに同期される可能性があります。したがって、バージョンの保持期間と一括復元の可能性を確認してください。
感染リスクを完全に排除できるか
完全にリスクを排除することはできません。攻撃の可能性を低減し、復旧の準備をすることができます。実際には、持続力が重要です:更新、MFA、権限制限、メールフィルタリング、バックアップ、対応計画です。
ファイル復元後の感染したコンピュータに何をすべきか
まず、悪意のあるプログラムが削除され、侵入経路が閉じられていることを確認する必要があります。理想的なシナリオでは、システムを再インストールするか、クリーンなイメージから復元し、パスワードを変更し、他のデバイスをチェックし、その後バックアップからデータを戻します。
ランサムウェアが疑われる場合はインターネットを切断すべきか
はい、感染したデバイスをできるだけ早くネットワークから隔離する必要があります。これにより、共有フォルダーやサーバーでの拡散を防ぐことが助けになります。しかし、重要なデータの場合、ファイルを無造作に削除したり、ランダムなユーティリティを実行したりしないようにしてください。
本日最低限のチェックリスト
もし時間がない場合は、迅速な効果をもたらす行動から始めてください:
- 重要なファイルの最新のバックアップがあるか確認します。
- コピーが完了した後はバックアップドライブを切断してください。
- メールとリモートアクセスのためにMFAを有効にします。
- システムとブラウザを更新します。
- 不要なプログラムを削除します。
- 必要ない限り、管理者として作業しないでください。
- RDPがインターネット上にオープンされていないか確認します。
- アンチウイルス保護を有効にし、無効にしないでください。
- フィッシングメールに関して従業員や家族に警告を伝えます。
- 感染時の簡単な行動計画を記載します。
これらの手順は、複雑な調達なしで実行できます。次に、ネットワークのセグメンテーション、EDR、中央集権的ログ管理、アプリケーション制御ポリシー、及び定期的な訓練に進んでください。
結論
ランサムウェアからの保護は、システムとして機能します:バックアップ、更新、MFA、権限制限、安全なメール、保護されたリモートアクセス、および理解しやすい対応計画です。重要なデータのインベントリと3-2-1ルールに従ったバックアップの設定から始め、次に最もリスクの高い侵入経路を閉じてください。これらの対策を早く導入することで、身代金、パニック、大幅なダウンタイムを余儀なくされるリスクが高まります。