Schutz vor ransomware: praktischer Leitfaden für zu Hause und Unternehmen
Schutz vor ransomware ist für alle notwendig, die wichtige Dateien auf dem Computer, Server, NAS oder in der Cloud speichern. Solche Schadprogramme, auch bekannt als ransomware, blockieren den Zugriff auf Daten und fordern ein Lösegeld für die Entschlüsselung. In diesem Artikel werden wir erörtern, wie Ransomware funktioniert, welche Maßnahmen tatsächlich das Risiko einer Infektion senken, wie man Backup einrichtet, E-Mails, Fernzugriff und Arbeitsstationen schützt sowie was zu tun ist, wenn bereits ein Angriff erfolgt ist.
Was ist ein ransomware-Virus und warum ist er gefährlich?
Ein ransomware-Virus ist ein Schadprogramm, das die Dateien eines Benutzers oder einer Organisation verschlüsselt. Danach hinterlassen die Angreifer eine Notiz mit einer Lösegeldforderung. In der Regel versprechen sie, den Entschlüsselungsschlüssel nach Zahlung zu liefern. Es gibt jedoch keine Garantien: Der Schlüssel funktioniert möglicherweise nicht, die Kriminellen können verschwinden und ein Teil der Daten kann möglicherweise sogar vor der Verschlüsselung beschädigt worden sein.
Moderne Angriffe sind oft nicht auf einen infizierten Laptop beschränkt. Angreifer können mehrere Tage oder Wochen im Netzwerk verweilen, Server, Backups, Buchhaltungsdaten, Dokumente, E-Mail-Archive und freigegebene Ordner suchen. Dann starten sie die Verschlüsselung gleichzeitig auf vielen Systemen. Daher muss der Schutz vor Ransomware umfassend sein.
Die Hauptgefahr von Ransomware liegt nicht nur im Verlust von Dateien. Mögliche Geschäftsausfälle, Datenpannen, Vertragsverletzungen, Kosten für die Wiederherstellung der Infrastruktur und Schäden an der Reputation können auftreten. Für den Heimuser sind die Folgen ebenfalls ernst: Familienfotos, Dokumente, Schulprojekte, Passwörter und Archive verschwinden.
Wie gelangen Ransomware auf Geräte?
Um einen Schutz aufzubauen, ist es wichtig, die typischen Infektionswege zu verstehen. Die meisten Angriffe beginnen mit einem Fehler in Prozessen, Einstellungen oder dem Verhalten des Nutzers.
Phishing-E-Mails und schädliche Anhänge
Das häufigste Szenario ist eine E-Mail mit einem Anhang oder einem Link. Sie kann wie eine Rechnung, ein Protokoll, eine Benachrichtigung von einem Lieferservice, eine Nachricht von einer Bank oder ein Dokument von einem Partner aussehen. Oft liegt ein Archiv, eine Office-Datei mit Makro, eine ausführbare Datei, ein Verknüpfung oder ein Link zu einer gefälschten Seite bei.
Selbst wenn die E-Mail überzeugend aussieht, sollte sie überprüft werden. Achten Sie auf die Absenderadresse, einen unerwarteten Ton der Nachricht, Dringlichkeit, seltsame Dateiendungen und Aufforderungen, Makros zu aktivieren. In Organisationen sind dafür nicht nur Anleitungen, sondern auch technische E-Mail-Filterung nötig.
Sicherheitsanfälligkeiten in Programmen und Betriebssystemen
Wenn das System lange nicht aktualisiert wurde, können Angreifer bekannte Sicherheitsanfälligkeiten nutzen. Das betrifft Windows, Linux-Server, Browser, E-Mail-Clients, VPN-Gateways, Hypervisoren, Remote-Access-Systeme, CMS und Netzwerkausrüstung.
Die Gefahr steigt, wenn die verwundbare Anwendung aus dem Internet erreichbar ist. Beispielsweise kann ein veralteter VPN-Server oder ein Web-Administrationspanel ohne das Zutun des Nutzers ein Eingangspunkt ins Netzwerk werden.
Schwache Passwörter und offenes RDP
Remote Desktop, Admin-Panels, SSH, VPN und Cloud-Konten sollten mit starken Passwörtern und multifaktorieller Authentifizierung geschützt werden. Offenes RDP mit einfachem Passwort ist eine häufige Ursache für Kompromittierungen. Nach dem Zugriff kann der Angreifer Sicherheitsmaßnahmen deaktivieren, das Netzwerk erkunden und Ransomware manuell starten.
Piratensoftware und fragwürdige Downloads
Cracks, Aktivatoren, kostenlose Softwareversionen und Spiele aus nicht überprüften Quellen enthalten häufig schädlichen Code. Der Benutzer startet selbst die Datei mit Administratorrechten, da er einen „Installer“ oder „Aktivator“ erwartet. Infolgedessen wird der Schutz umgangen, noch bevor das Antivirenprogramm reagieren kann.
Grundprinzipien zum Schutz vor Ransomware
Ein zuverlässiger Schutz vor Ransomware basiert auf dem Prinzip mehrerer Verteidigungslinien. Keine Maßnahme gibt eine absolute Garantie. Aber zusammen verringern sie die Wahrscheinlichkeit eines erfolgreichen Angriffs erheblich und erleichtern die Wiederherstellung.
Verwenden Sie das Prinzip der minimalen Berechtigungen
Der Benutzer sollte nicht täglich unter einem Admin-Konto arbeiten. Administratorrechte sind nur für Verwaltungstätigkeiten erforderlich. Wenn eine schädliche Datei im Namen eines normalen Benutzers ausgeführt wird, sind ihre Möglichkeiten eingeschränkt.
Im Unternehmen sollten Konten voneinander getrennt werden: ein separates normales Konto für die Arbeit, ein separates Administratorkonto für Einstellungen. Für Domänenadministratoren sollte der Zugang zu normalen Arbeitsstationen verboten werden, es sei denn, es ist notwendig.
Halten Sie Systeme und Anwendungen aktuell
Regelmäßige Updates schließen bekannte Sicherheitsanfälligkeiten. Aktualisieren Sie nicht nur das Betriebssystem, sondern auch Browser, Office-Pakete, Java, PDF-Viewer, Archivierungsprogramme, VPN-Clients, Serveranwendungen, Firmware von Netzwerksystemen und Virtualisierungssysteme.
Für Unternehmen ist es wünschenswert, ein Vermögensregister zu führen. Man kann nicht schützen, was man nicht kennt. Wenn im Netzwerk ein alter Server, ein vergessenes NAS oder eine Test-VM vorhanden ist, können diese zum schwächsten Glied werden.
Aktivieren Sie die multifaktorielle Authentifizierung
MFA ist besonders wichtig für E-Mails, VPN, Remote-Access, Cloud-Dienste, Administrationspanels und Konten mit erweiterten Rechten. Selbst wenn das Passwort geleakt wird, benötigt der Angreifer einen zweiten Faktor.
Es ist besser, eine Authentifizierungs-App, einen Hardware-Schlüssel oder eine Push-Bestätigung mit einer zusätzlichen Überprüfung zu verwenden. SMS sind besser als keine MFA, aber diese Methode ist weniger resistent gegen bestimmte Arten von Angriffen.
Begrenzen Sie die Ausführung unbekannter Programme
Auf Arbeitsstationen sind Richtlinien zur Anwendungssteuerung nützlich. Zum Beispiel kann man das Ausführen von ausführbaren Dateien aus dem Download-Ordner, temporären Verzeichnissen, dem Benutzerprofil und E-Mail-Anhängen verbieten. In Windows werden dafür AppLocker, Windows Defender Application Control oder ähnliche Lösungen verwendet.
Für Heimanwender besteht die minimale Maßnahme darin, keine Dateien aus nicht überprüften Quellen auszuführen und den Schutz vor potenziell unerwünschten Anwendungen im Antivirenprogramm einzuschalten.
Backup als Hauptverteidigungslinie
Wenn die Ransomware dennoch aktiviert wurde, sind Backups oft der einzige schnelle Weg, die Daten zurückzubekommen. Aber ein gewöhnliches Backup auf einer angeschlossenen Festplatte oder in einem Netzwerkordner kann zusammen mit den Hauptdateien verschlüsselt werden. Daher muss Backup korrekt geplant werden.
Regel 3-2-1 für Backups
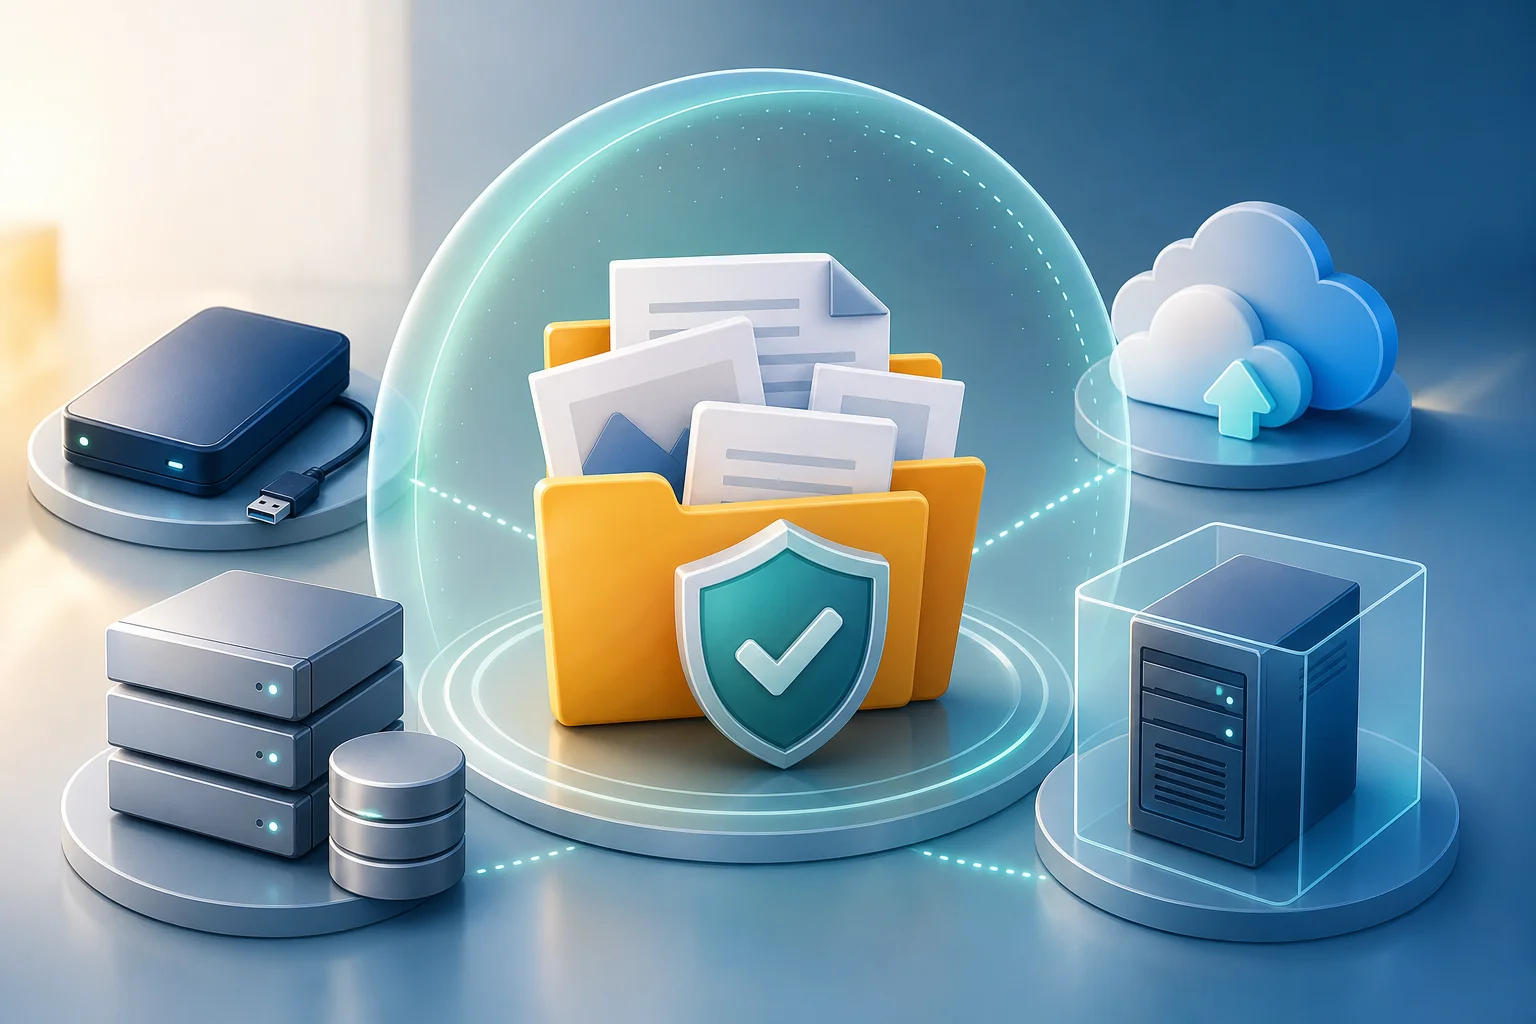
Der klassische Ansatz ist die Regel 3-2-1:
- Bewahren Sie mindestens drei Kopien Ihrer Daten auf: eine Hauptkopie und zwei Sicherungskopien.
- Verwenden Sie mindestens zwei verschiedene Arten von Medien oder Speichersystemen.
- Halten Sie eine Kopie getrennt von der Hauptinfrastruktur: offline, in einem anderen Cloud-Konto oder auf einem isolierten Speicher.
Für den Schutz vor Ransomware sind unveränderliche oder Offline-Kopien besonders wichtig. Wenn der Backup-Ordner ständig mit einem infizierten Computer mit Schreibrechten verbunden ist, ist er anfällig.
Welche Backups sind resistent gegen Ransomware?
Folgende Ansätze erhöhen die Resilienz:
- Offline-Festplatten, die nur während des Backups angeschlossen werden;
- Cloud-Speicher mit Dateiversionierung;
- unveränderbare Backups, d.h. unveränderliche Kopien für einen festgelegten Zeitraum;
- separate Konten für Backups ohne Zugriff für normale Benutzer;
- Speicherung von Kopien in einem anderen Netzwerksegment;
- regelmäßige Überprüfung der Wiederherstellung und nicht nur des Vorhandenseins von Kopien.
Wichtig zu wissen: Ein Backup ist nur dann nützlich, wenn es wiederhergestellt werden kann. Führen Sie daher regelmäßig Testwiederherstellungen einzelner Dateien, Datenbanken und ganzer Systeme durch.
Wie oft Backups durchführen?
Die Häufigkeit hängt davon ab, wie viele Daten Sie bereit sind zu verlieren. Ein Heimuser könnte mit täglichen oder wöchentlichen Backups wichtiger Ordner auskommen. Ein Unternehmen muss RPO — die akzeptable Datenverlustschwelle — definieren. Wenn die Buchhaltungsdaten nicht mehr als eine Stunde Arbeitszeit verlieren sollten, ist ein tägliches Backup nicht genug.
Es muss auch RTO — die akzeptable Wiederherstellungszeit — festgelegt werden. Ist eine zweitägige Ausfallzeit inakzeptabel, sollten Sie im Voraus einen Wiederherstellungsplan, Ersatzgerät, Anleitungen und verantwortliche Mitarbeiter vorbereiten.
Schritt-für-Schritt-Plan zum Schutz vor Ransomware
Hier ist ein praktischer Plan, der als Checkliste verwendet werden kann. Er eignet sich für einen Heimcomputer, ein kleines Büro und als Grundlage für die Unternehmenspolitik.
- Erstellen Sie eine Liste wichtiger Daten. Bestimmen Sie, wo Dokumente, Datenbanken, Fotos, Projekte, E-Mails, Schlüssel, Zertifikate und Archive gespeichert sind.
- Richten Sie Backups nach der 3-2-1-Regel ein. Mindestens eine Kopie sollte keinen konstanten Schreibzugriff vom Hauptcomputer aus haben.
- Überprüfen Sie die Wiederherstellung. Stellen Sie mehrere Dateien in einen separaten Ordner wieder her. Testen Sie für Unternehmen die Wiederherstellung kritischer Dienste.
- Aktualisieren Sie Betriebssysteme und Anwendungen. Entfernen Sie Programme, die nicht mehr verwendet werden.
- Aktivieren Sie die Antivirensoftware und den Schutz vor Ransomware. Verwenden Sie aktuelle Datenbanken, Verhaltensanalysen und Zugriffskontrollen für geschützte Ordner, falls diese Funktion verfügbar ist.
- Begrenzen Sie die Benutzerrechte. Arbeiten Sie nicht ständig unter einem Administrator-Konto. Im Unternehmen sollten normale und privilegierte Konten getrennt werden.
- Aktivieren Sie MFA. Beginnen Sie mit E-Mails, VPN, Remote-Access, Cloud-Diensten und Administratorkonten.
- Schließen Sie unnötigen Remote-Zugriff. Stellen Sie RDP nicht direkt ins Internet bereit. Verwenden Sie VPN, IP-Adress-Whitelists und Logging.
- Richten Sie eine E-Mail-Filterung ein. Blockieren Sie gefährliche Anhänge, überprüfen Sie Links, deaktivieren Sie die automatische Ausführung von Makros.
- Bereiten Sie einen Reaktionsplan vor. Notieren Sie, wen zu benachrichtigen, welche Systeme zu deaktivieren sind, wo die Backups liegen und wie die Dienste wiederhergestellt werden.
Eine solche Checkliste ersetzt kein vollständiges Audit, aber sie schließt die häufigsten Ursachen erfolgreicher Angriffe aus.
Vergleich der Schutzmaßnahmen
| Schutzmaßnahme | Wovor sie schützt | Einschränkungen | Priorität |
|---|---|---|---|
| 3-2-1 Backups | Datenverlust nach Verschlüsselung | Verhindern keine Infektion | Sehr hoch |
| Software-Updates | Ausnutzung bekannter Sicherheitsanfälligkeiten | Schließen keine Benutzerfehler aus | Sehr hoch |
| MFA | Passwortdiebstahl und Brute-Force-Angriffe | Schützt nicht vor bereits infizierten Geräten | Hoch |
| Antivirus oder EDR | Bekannte Bedrohungen und verdächtiges Verhalten | Gibt keine 100%ige Garantie | Hoch |
| E-Mail-Filterung | Phishing und schädliche Anhänge | Fehler und falsche Alarme sind möglich | Hoch |
| Rechteeinschränkungen | Verbreitung von schädlichem Code | Erfordert Prozessanpassung | Hoch |
| Netzwerk-Segmentierung | Masseninfektionen von Servern und PCs | Benötigt eine durchdachte Architektur | Mittel oder hoch |
| Benutzerschulungen | Fehler beim Umgang mit E-Mails und Dateien | Erfordert regelmäßige Wiederholung | Mittel |
Konfiguration von Antivirus und EDR
Antivirus bleibt ein wichtiger Bestandteil des Schutzes, darf aber nicht als einzige Maßnahme betrachtet werden. Moderne Ransomware kann legitime Administrations-Tools, Skripte und gestohlene Konten verwenden. Daher sind Lösungen mit Verhaltensanalysen, Kontrolle der Anwendungsstarts, Schutz vor Dateiänderungen und zentralem Monitoring hilfreich.
Was auf einem Heimcomputer aktivieren?
Unter Windows sollten Sie den integrierten Schutz, Cloud-Scans, Echtzeitschutz und Anwendungsreputationskontrolle aktivieren. Auch eine kontrollierte Ordnersicherung ist sinnvoll, sofern sie die Arbeitsprogramme nicht stört. Diese schränkt Änderungen an Dateien in ausgewählten Verzeichnissen durch unbekannte Anwendungen ein.
Auch macOS- und Linux-Nutzern sind Disziplin erforderlich: Updates, Vorsicht mit Administratorrechten, Überprüfung heruntergeladener Dateien und Backups. Ransomware gibt es nicht nur für Windows, obwohl Windows oft Ziel ist, aufgrund seiner weiten Verbreitung in Büros.
Was für Unternehmen wichtig ist
Organisationen sollten sich EDR oder XDR-Lösungen ansehen, die dabei helfen, verdächtige Aktivitäten zu erkennen: massenhafte Änderung von Dateien, Ausführen von Tools zum Löschen von Schattenkopien, ungewöhnliche Zugriffe, Bewegungen im Netzwerk und Verwendung von Skripten. Wichtig ist nicht nur die Installation des Agents, sondern auch der Reaktionsprozess auf Warnmeldungen.
Wenn niemand die Benachrichtigungen analysiert, wird der Schutz ineffektiv. Bestimmen Sie Verantwortliche, richten Sie Prioritäten ein, führen Sie ein Vorfallprotokoll und überprüfen Sie regelmäßig, dass die Agents auf allen Arbeitsstationen und Servern installiert sind.
Schutz von E-Mail und Browser
E-Mail und Browser sind die wichtigsten Arbeitsmittel und damit beliebte Angriffsziele. Der Schutz sollte technische Einstellungen und klare Regeln für Benutzer kombinieren.
Wie man das Phishing-Risiko senkt
Verwenden Sie Antispam und antivirusüberprüfungen für Anhänge. Blockieren Sie gefährliche Dateitypen: ausführbare Dateien, Skripte, Verknüpfungen, Archive mit Passwort aus unbekannten Quellen. Richten Sie eine Linküberprüfung ein, wenn diese Funktion im E-Mail-Gateway oder Dienst verfügbar ist.
Für Domain-E-Mails sind SPF, DKIM und DMARC wichtig. Diese Mechanismen lösen nicht das ganze Phishing-Problem, helfen aber, die Fälschung des Absenders zu reduzieren und erhöhen das Vertrauen in legitime E-Mails.
Makros und Office-Dokumente
Makros in Dokumenten wurden lange verwendet, um Schadcode zu liefern. In den meisten Unternehmen müssen Benutzer keine Makros aus dem Internet ausführen. Daher ist es sicherer, sie standardmäßig zu verbieten und nur signierte Makros aus vertrauenswürdigen Quellen zuzulassen.
Wenn ein Dokument auffordert, „Inhalt zu aktivieren“, um eine Rechnung oder einen Vertrag zu sehen, ist das ein alarmierendes Signal. Es ist besser, den Absender über einen anderen Kanal zu kontaktieren und zu bestätigen, ob er die Datei wirklich gesendet hat.
Schutz von Fernzugriff und Netzwerk-Infrastruktur
Remote-Arbeit ist zur Norm geworden, vergrößert jedoch die Angriffsfläche. Fehler bei der Konfiguration von VPN, RDP und Cloud-Diensten können zur vollständigen Kompromittierung des Netzwerks führen.
Sicheres RDP und VPN
Veröffentlichen Sie RDP nicht direkt im Internet. Wenn Remote Desktop erforderlich ist, nutzen Sie VPN, MFA, IP-Adressbeschränkungen, komplexe Passwörter und Sperrung nach fehlgeschlagenen Anmeldeversuchen. Login-Logs sollten überprüft werden, insbesondere für Administratorkonten.
VPN-Server erfordern ebenfalls Updates. Eine Sicherheitsanfälligkeit im VPN-Gateway ist gefährlich, da sie Angreifern Zugang zum Netzwerk verschaffen kann. Achten Sie auf Herstellerbulletins und installieren Sie Patches ohne lange Verzögerungen.
Netzwerksegmentierung
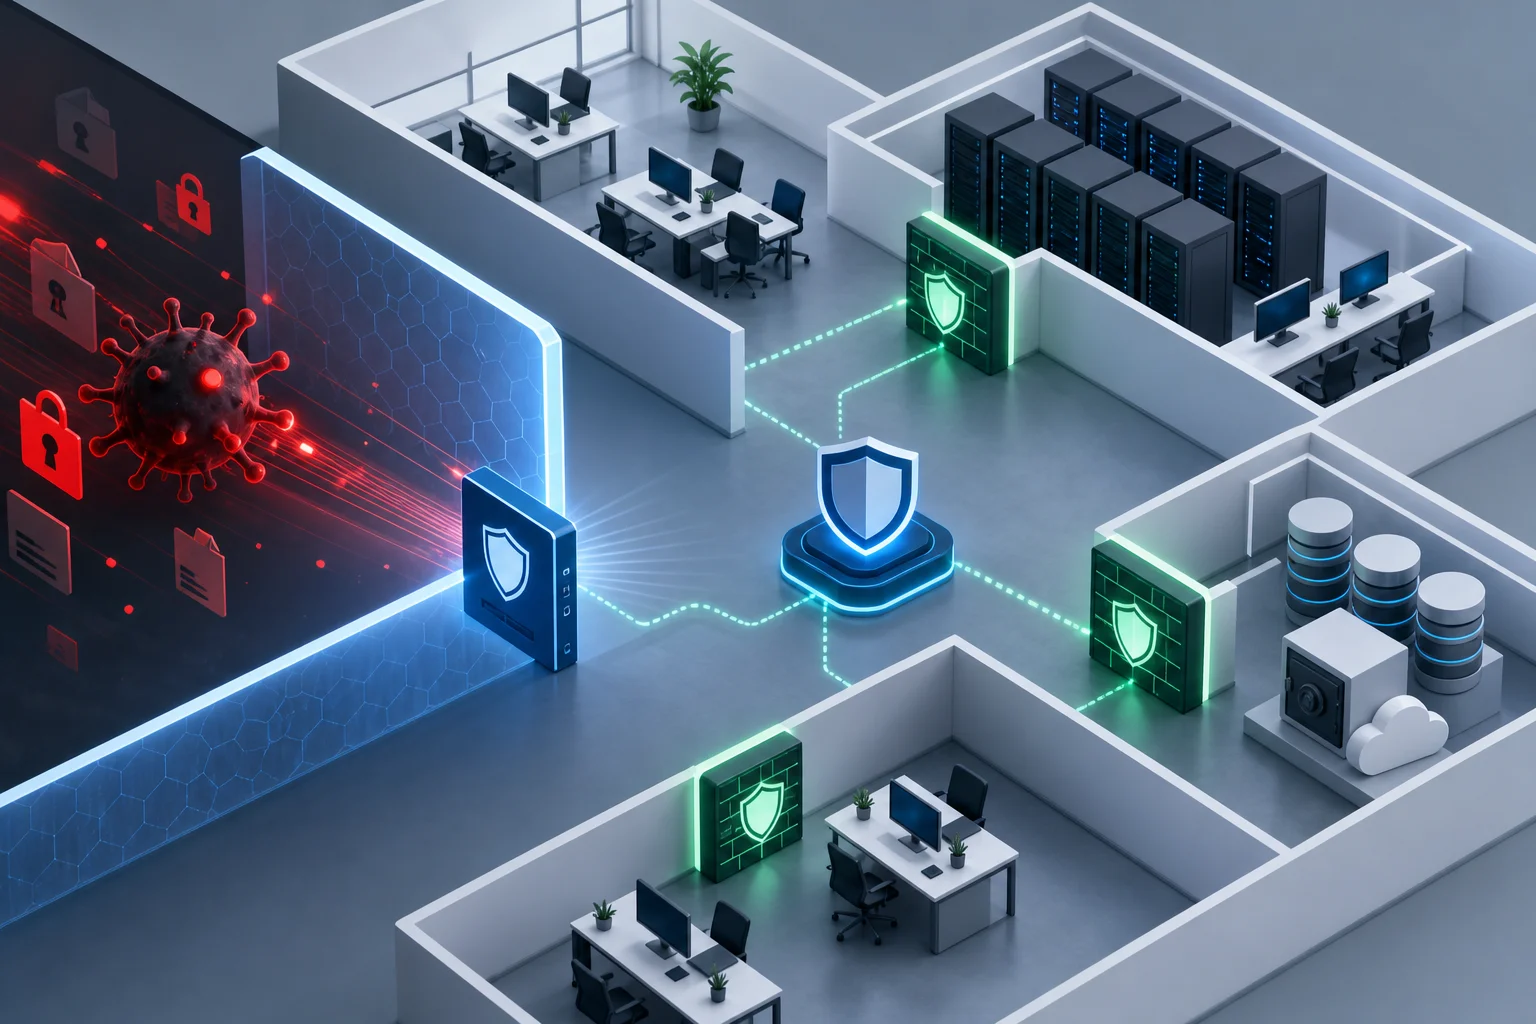
In einem flachen Netzwerk kann eine infizierte Workstation zu viele Ressourcen sehen. Die Segmentierung schränkt die Verbreitung des Angriffs ein. Beispielsweise sollten Benutzercomputer keinen direkten Zugriff auf die Administrationsoberflächen von Servern, Backup-Speichern und Management-Netzwerken haben.
Für ein kleines Büro kann dies eine VLAN-Teilung für Benutzer, Server, Gäste-WLAN und Backup-Speicher sein. Für eine große Organisation eine detailliertere Modelstruktur mit Firewalls, Zugriffslisten und Verkehrsüberwachung.
Was tun, wenn die Ransomware bereits läuft?
Wenn Sie seltsame Dateiendungen, eine Lösegeldnotiz, massenhafte Umbenennungen von Dokumenten oder plötzliche Systemverlangsamung bemerken, handeln Sie schnell. In diesem Moment ist es wichtig, die Situation nicht zu verschärfen.
Erste Schritte bei einer Infektion
- Trennen Sie das Gerät vom Netzwerk. Ziehen Sie das Netzwerkkabel ab, schalten Sie Wi-Fi und VPN aus. Schalten Sie den Computer nicht sofort aus, wenn Sie Daten zur Untersuchung retten können.
- Isolieren Sie gemeinsame Ordner und Server. Wenn die Infektion im Unternehmen aufgetreten ist, beschränken Sie den Zugriff zwischen den Netzwerksegmenten und deaktivieren Sie verdächtige Konten.
- Schließen Sie keine Backup-Festplatten an. Wenn die Ransomware aktiv ist, kann sie auch diese verschlüsseln.
- Fotografieren oder speichern Sie die Lösegeldnotiz. Das hilft, die Familie der Schadsoftware zu identifizieren.
- Informieren Sie die Verantwortlichen. Im Unternehmen sollten IT, Sicherheitsdienst, Management und gegebenenfalls die Rechtsabteilung benachrichtigt werden.
- Überprüfen Sie andere Geräte. Ein infizierter PC kann nur die sichtbare Spitze des Vorfalls sein.
- Beginnen Sie die Wiederherstellung erst nach der Bereinigung. Andernfalls können wiederhergestellte Dateien erneut verschlüsselt werden.
Sollten Sie das Lösegeld bezahlen?
Die Zahlung eines Lösegelds garantiert nicht die Wiederherstellung der Daten. Darüber hinaus unterstützt das Geld ein kriminelles Modell und kann das Problem eines Datenlecks nicht lösen. In einigen Fällen können Zahlungen rechtliche Risiken verursachen, insbesondere wenn der Empfänger auf Sanktionslisten oder verbotene Gruppen steht.
Bewerten Sie vor der Entscheidungsfindung die Verfügbarkeit von Backups, das Ausmaß der Infektion, die rechtlichen Anforderungen und die Empfehlungen von Fachleuten. Wenn es sich um ein Unternehmen handelt, ziehen Sie am besten Incident-Response-Spezialisten und Anwälte hinzu.
Ist es möglich, Dateien kostenlos zu entschlüsseln?
Manchmal gibt es kostenlose Entschlüsseler für bestimmte Familien von Ransomware. Dies ist möglich, wenn in der Ransomware ein Fehler entdeckt oder von Strafverfolgungsbehörden Schlüssel erhalten wurden. Aber darauf kann man sich nicht verlassen.
Überprüfen Sie zuverlässige Quellen, z. B. Projekte zur Bekämpfung von Ransomware und Websites bekannter Antivirenunternehmen. Laden Sie keine „Entschlüsseler“ von Foren oder zufälligen Websites herunter. Unter dem Vorwand, Hilfe zu leisten, wird häufig neue Malware verbreitet.
Häufige Fehler beim Schutz vor Ransomware
Selbst bei Vorhandensein von Antivirenprogrammen und Backups machen Organisationen und Benutzer wiederkehrende Fehler.
Backup im gleichen Netzwerk speichern
Wenn das Backup in einem gemeinsamen Ordner mit Schreibzugriff für gewöhnliche Benutzer gespeichert ist, kann die Ransomware auch dieses zerstören. Für kritische Daten sind isolierte Kopien, separate Rechte und Versionierung notwendig.
Fehlende Testwiederherstellung
Viele erfahren erst nach einem Angriff, dass die Backups nicht funktionieren. Die Ursachen sind unterschiedlich: Es wurden nicht alle Ordner kopiert, die Datenbank war inkonsistent, Schlüssel fehlten, Lizenzen liefen ab, das Medium wurde beschädigt. Regelmäßige Überprüfungen der Wiederherstellung sind unerlässlich.
Dasselbe Passwort für verschiedene Dienste
Das Wiederverwenden von Passwörtern erzeugt eine Kettenreaktion. Das Passwort von einer Website ist geleakt — E-Mail, VPN und Cloud sind gefährdet. Verwenden Sie einen Passwortmanager und einzigartige lange Passwörter für jeden Dienst.
Ignorieren von Logs und Warnmeldungen
Ungewöhnliche Anmeldungen in der Nacht, viele Authentifizierungsfehler, deaktivierte Schutzdienste, massenhaftes Löschen von Schattenkopien und Netzwerkscans sind wichtige Hinweise auf einen Angriff. Wenn diese nicht überwacht werden, könnte die Verschlüsselung das endgültige Kapitel eines bereits lange bestehenden Hacks werden.
Praktische Empfehlungen für den Heimbenutzer
Der Schutz zu Hause kann einfach sein, muss aber im Voraus eingerichtet werden.
- Speichern Sie wichtige Dateien in Ordnern, die im Backup enthalten sind.
- Verwenden Sie eine externe Festplatte und trennen Sie sie nach Abschluss des Backups.
- Aktivieren Sie die Versionierung im Cloud-Speicher, wenn verfügbar.
- Aktualisieren Sie Windows, macOS, Browser und Office-Anwendungen.
- Deaktivieren Sie den Antivirus nicht, um fragwürdige Software zu installieren.
- Öffnen Sie keine Anhänge von unbekannten Absendern.
- Überprüfen Sie die Dateiendungen. Zum Beispiel ist
document.pdf.exekeine PDF-Datei. - Verwenden Sie einen Passwortmanager und MFA für E-Mails.
- Erstellen Sie ein separates Konto ohne Administratorrechte für die tägliche Arbeit.
Diese Maßnahmen erfordern keine komplexe Infrastruktur, erhöhen jedoch die Resilienz gegen Infektionen und Datenverluste erheblich.
Praktische Empfehlungen für Unternehmen
Für Unternehmen sind nicht nur Einzelinstrumente, sondern auch ein gesteuerter Prozess wichtig. Beginnen Sie mit der Risikobewertung und den kritischen Diensten.
Organisatorische Maßnahmen
Bestimmen Sie System- und Datenverantwortliche. Beschreiben Sie, welche Dienste kritisch sind, wer für Backups zuständig ist, wer bei einem Vorfall Entscheidungen trifft und wie man mit Anbietern kommuniziert. Prepare a response plan in a clear format, so that it can be used in a stressful situation.
Führen Sie regelmäßig Schulungen durch. Die Schulung sollte kurz und praktisch sein: Wie erkennt man Phishing, wohin schickt man verdächtige E-Mails, warum sollte man Makros nicht aktivieren, was ist bei ungewöhnlichen Dateien zu tun?
Technische Maßnahmen
Implementieren Sie ein zentrales Management für Updates, Antivirus, Passwortrichtlinien und Logs. Begrenzen Sie lokale Administratoren. Richten Sie MFA für alle externen Dienste ein. Führen Sie eine Inventarisierung öffentlicher Ressourcen durch und schließen Sie unnötige Ports.
Für kritische Server verwenden Sie separate Netzwerksegmente, unveränderliche Backups,Integrity Monitoring und Protokollierung der Administratoraktivitäten. Stellen Sie sicher, dass die Konten für Backups nicht für den normalen Systemzugang verwendet werden.
FAQ: häufige Fragen zum Schutz vor Ransomware-Viren
Welches Antivirenprogramm schützt am besten vor Ransomware?
Die beste Wahl hängt von Ihrem System, Budget und Anforderungen ab. Wichtig sind nicht die Produktnamen, sondern die aktivierte Echtzeit-Schutz, Verhaltensanalysen, regelmäßige Updates, Kontrolle des Anwendungsstarts und die Möglichkeit, schnell auf Warnungen zu reagieren. Für Unternehmen sind EDR-Funktionen und zentrales Management hilfreich.
Hilft Cloud-Speicher gegen Ransomware?
Ja, wenn die Cloud eine Versionshistorie hat und gelöschte Dateien wiederherstellen kann. Aber die Synchronisation alleine ist kein vollwertiges Backup. Wenn die Ransomware Dateien auf dem Computer ändert, können die verschlüsselten Versionen in die Cloud synchronisiert werden. Daher überprüfen Sie die Aufbewahrungsfristen für Versionen und die Möglichkeit einer Massenwiederherstellung.
Kann das Risiko einer Infektion vollständig ausgeschlossen werden?
Das Risiko kann nicht vollständig ausgeschlossen werden. Es ist jedoch möglich, die Wahrscheinlichkeit eines Angriffs zu verringern und sich auf die Wiederherstellung vorzubereiten. In der Praxis ist die Widerstandsfähigkeit wichtiger: Updates, MFA, Rechtebeschränkungen, E-Mail-Filterung, Backups und ein Reaktionsplan.
Was tun mit einem infizierten Computer nach der Wiederherstellung der Dateien?
Zuerst muss sichergestellt werden, dass das Schadprogramm entfernt ist und der Eintrittspunkt geschlossen ist. In einem sicheren Szenario wird das System neuinstalliert oder aus einem sauberen Image wiederhergestellt, Passwörter geändert, andere Geräte überprüft und erst dann Daten aus dem Backup wiederhergestellt.
Sollte bei Verdacht auf Ransomware das Internet abgeschaltet werden?
Ja, das infizierte Gerät sollte so schnell wie möglich vom Netzwerk isoliert werden. Das hilft, die Verbreitung durch gemeinsame Ordner und Server zu stoppen. Es ist jedoch nicht ratsam, wahllos Dateien zu löschen oder zufällige Utilities auszuführen, ohne sich zuvor mit einem Fachmann abzusprechen, falls die Daten kritisch sind.
Minimale Checkliste für heute
Wenn die Zeit knapp ist, beginnen Sie mit Maßnahmen, die schnelle Ergebnisse liefern:
- Überprüfen Sie, ob eine aktuelle Backup- Kopie wichtiger Dateien vorhanden ist;
- Trennen Sie die Backup-Festplatte nach dem Kopieren;
- Aktivieren Sie MFA für E-Mails und Fernzugriffe;
- Aktualisieren Sie das System und den Browser;
- Entfernen Sie unnötige Programme;
- Verbieten Sie das Arbeiten unter Administratoren ohne Notwendigkeit;
- Überprüfen Sie, ob RDP nicht im Internet geöffnet ist;
- Aktivieren Sie den Antivirenschutz und schalten Sie ihn nicht aus;
- Warnen Sie Mitarbeiter oder Familienmitglieder vor Phishing-E-Mails;
- Skizzieren Sie einen einfachen Aktionsplan bei einer Infektion.
Diese Schritte können ohne komplexe Anschaffungen durchgeführt werden. Danach gehen Sie zu reiferen Maßnahmen über: Netzwerksegmentierung, EDR, zentrales Logging, Anwendungssteuerungspolitik und regelmäßige Übungen.
Fazit
Der Schutz vor ransomware funktioniert nur als System: Backups, Updates, MFA, Rechtebeschränkungen, sichere E-Mail, geschützter Fernzugriff und ein klarer Reaktionsplan. Beginnen Sie mit einer Bestandsaufnahme wichtiger Daten und richten Sie ein Backup gemäß der 3-2-1-Regel ein, schließen Sie dann die riskantesten Eintrittsstellen. Je früher Sie diese Maßnahmen umsetzen, desto höher ist die Wahrscheinlichkeit, einen Angriff ohne Lösegeld, Panik und lange Ausfallzeiten zu überstehen.