Proteção contra vírus sequestradores: guia prático para casa e negócios
A proteção contra vírus sequestradores é necessária para todos que armazenam arquivos importantes em um computador, servidor, NAS ou na nuvem. Esses programas maliciosos, também conhecidos como ransomware, bloqueiam o acesso a dados e exigem um resgate para a descriptografia. Neste artigo, vamos abordar como os sequestradores funcionam, quais medidas realmente reduzem o risco de infecção, como configurar backups, proteger e-mails, acesso remoto e estações de trabalho, além do que fazer se um ataque já ocorreu.
O que é um vírus sequestrador e por que ele é perigoso
Um vírus sequestrador é um software malicioso que criptografa os arquivos de um usuário ou de uma organização. Após isso, os criminosos deixam uma nota exigindo um resgate. Geralmente, eles prometem fornecer a chave de descriptografia após o pagamento. No entanto, não há garantias: a chave pode não funcionar, os criminosos podem desaparecer e parte dos dados pode estar corrompida mesmo antes da criptografia.
Os ataques modernos muitas vezes não se restringem a um único laptop infectado. Os criminosos podem permanecer dentro da rede por dias ou semanas, procurando servidores, backups, bases de dados da contabilidade, documentos, arquivos de e-mail e pastas compartilhadas. Em seguida, eles iniciam a criptografia simultaneamente em muitos sistemas. Portanto, a proteção contra sequestradores deve ser abrangente.
O principal perigo do ransomware não se resume apenas à perda de arquivos. É possível a paralisação de negócios, vazamento de dados pessoais, violação de obrigações contratuais, custos para recuperação de infraestrutura e perdas reputacionais. Para o usuário doméstico, as consequências também são graves: fotografias de família, documentos, projetos de estudos, senhas e arquivos desaparecem.
Como os sequestradores chegam aos dispositivos
Para construir uma proteção, é importante entender os caminhos típicos de infecção. A maioria dos ataques começa com erros nos processos, configurações ou comportamento do usuário.
E-mails de phishing e anexos maliciosos
O cenário mais comum é um e-mail com anexo ou link. Ele pode parecer uma fatura, recibo, notificação de serviço de entrega, mensagem de banco ou documento de parceiro. Dentro, frequentemente há um arquivo comprimido, um arquivo de escritório com macro, um arquivo executável, um atalho ou um link para uma página falsa.
Mesmo que o e-mail pareça convincente, deve ser verificado. Preste atenção ao endereço do remetente, tom inesperado da mensagem, urgência, extensões estranhas de arquivos e pedidos para ativar macros. Nas organizações, são necessárias não apenas instruções, mas também filtragem técnica dos e-mails.
Vulnerabilidades em programas e sistemas operacionais
Se o sistema não for atualizado há muito tempo, os criminosos podem explorar vulnerabilidades conhecidas. Isso se aplica a Windows, servidores Linux, navegadores, clientes de e-mail, gateways VPN, hypervisores, sistemas de acesso remoto, CMS e equipamentos de rede.
O perigo aumenta quando um aplicativo vulnerável está acessível pela internet. Por exemplo, um servidor VPN desatualizado ou um painel de administração da web pode se tornar um ponto de entrada na rede sem o envolvimento do usuário.
Senhas fracas e RDP aberto
O desktop remoto, painéis de administração, SSH, VPN e contas em nuvem devem ser protegidos por senhas fortes e autenticação multifatorial. O RDP aberto com uma senha simples é uma causa comum de comprometimento. Após o login, o invasor pode desativar as medidas de proteção, explorar a rede e iniciar o sequestrador manualmente.
Software pirata e downloads duvidosos
Cracks, ativadores, pacotes de software gratuitos e jogos de fontes não verificadas frequentemente contêm código malicioso. O usuário executa o arquivo com privilégios de administrador porque espera um “instalador” ou “ativador”. Como resultado, a proteção é contornada antes que o antivírus consiga reagir.
Princípios básicos de proteção contra softwares sequestradores
Uma proteção confiável contra ransomware é construída com base em múltiplas camadas. Nenhuma medida oferece garantia absoluta. Mas juntas, elas reduzem drasticamente a probabilidade de um ataque bem-sucedido e facilitam a recuperação.
Use a regra do menor privilégio
O usuário não deve trabalhar sob uma conta de administrador todos os dias. Direitos administrativos são necessários apenas para tarefas de administração. Se um arquivo malicioso for executado em nome de um usuário comum, suas capacidades serão limitadas.
Na empresa, as contas devem ser divididas: uma conta comum separada para trabalho e uma administrativa separada para configurações. Para administradores de domínio, o acesso a estações de trabalho comuns deve ser proibido, a menos que seja necessário.
Atualize sistemas e aplicativos
Atualizações regulares cobrem vulnerabilidades conhecidas. Não apenas o sistema operacional deve ser atualizado, mas também navegadores, pacotes de escritório, Java, visualizadores de PDF, compactadores, agentes VPN, aplicativos de servidor, firmware de dispositivos de rede e sistemas de virtualização.
Para empresas, é desejável manter um registro de ativos. Não se pode proteger o que você não conhece. Se há um servidor antigo na rede, um NAS esquecido ou uma máquina virtual de teste, eles podem se tornar um elo fraco.
Ative a autenticação multifatorial
A MFA é particularmente importante para e-mails, VPN, acesso remoto, serviços em nuvem, painéis de administração e contas com privilégios elevados. Mesmo que a senha vaze, o criminoso precisará de um segundo fator.
É melhor usar um aplicativo de autenticação, uma chave de hardware ou confirmação por push com verificação adicional. SMS é melhor do que não ter MFA, mas esse método é menos resistente a alguns tipos de ataques.
Limite a execução de programas desconhecidos
Em estações de trabalho, políticas de controle de aplicativos são úteis. Por exemplo, pode-se proibir a execução de arquivos executáveis nas pastas de downloads, diretórios temporários, perfil do usuário e anexos de e-mail. No Windows, para isso, utilizam-se o AppLocker, Controle de Aplicativos do Windows Defender ou soluções similares.
Para usuários domésticos, a medida mínima é não executar arquivos de fontes não verificadas e ativar a proteção contra aplicativos potencialmente indesejados no antivírus.
Backup como a principal linha de defesa
Se o sequestrador for ativado, os backups muitas vezes se tornam a única maneira rápida de recuperar dados. No entanto, uma cópia simples em um disco conectado ou em uma pasta de rede pode ser criptografada junto com os arquivos principais. Portanto, os backups precisam ser projetados corretamente.
Regra 3-2-1 para backups
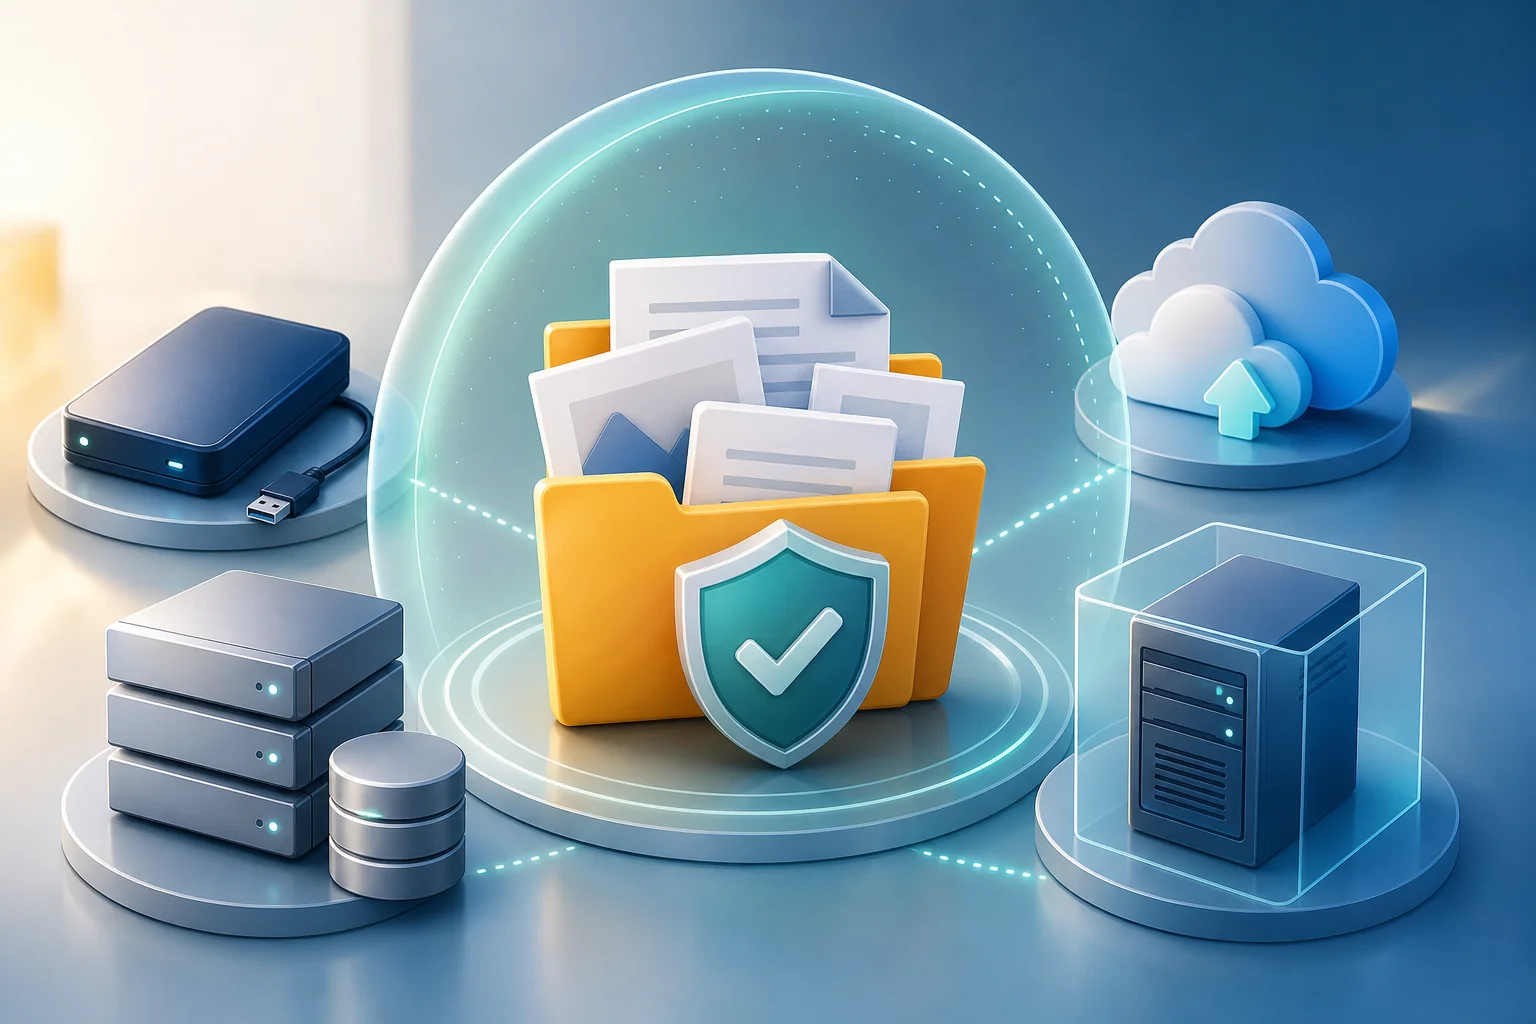
A abordagem clássica é a regra 3-2-1:
- Armazene pelo menos três cópias de dados: uma principal e duas de backup.
- Use pelo menos dois tipos diferentes de mídias ou armazenamentos.
- Mantenha uma cópia separada da infraestrutura principal: offline, em outra conta em nuvem ou em um armazenamento isolado.
Para proteção contra sequestradores, cópias imutáveis ou offline são especialmente importantes. Se a pasta de backup estiver constantemente conectada a um computador infectado com permissões de escrita, ela estará vulnerável.
Quais backups são resistentes a sequestradores
A resistência é aumentada pelas seguintes abordagens:
- discos offline que são conectados apenas durante o tempo de cópia;
- armazenamentos em nuvem com versionamento de arquivos;
- backup imutável, ou seja, cópias que não podem ser alteradas por um período determinado;
- contas separadas para backup sem acesso para usuários comuns;
- armazenamento de cópias em outro segmento de rede;
- verificação regular de recuperação, e não apenas do fato de se criar uma cópia.
É importante lembrar: um backup é útil somente se puder ser recuperado. Portanto, periodicamente faça testes de recuperação de arquivos individuais, bancos de dados e sistemas completos.
Com que frequência fazer backups
A frequência depende de quanto dado você está disposto a perder. Um usuário doméstico pode se contentar com uma cópia diária ou semanal de pastas importantes. As empresas devem determinar o RPO — ponto de perda de dados aceitável. Por exemplo, se a base de contabilidade não deve perder mais de uma hora de trabalho, fazer cópias uma vez por dia não é suficiente.
Também é necessário definir o RTO — tempo de recuperação aceitável. Se a inatividade do servidor por dois dias for inaceitável, prepare um plano de recuperação, equipamentos sobressalentes, instruções e funcionários responsáveis com antecedência.
Plano passo a passo de proteção contra vírus sequestradores
Abaixo está um plano prático que pode ser usado como uma lista de verificação. Ele é adequado para computadores domésticos, pequenos escritórios e como base para políticas corporativas.
- Faça uma lista de dados importantes. Identifique onde estão armazenados documentos, bases de dados, fotos, projetos, e-mails, chaves, certificados e arquivos.
- Configure backups de acordo com a regra 3-2-1. Pelo menos uma cópia deve ser inacessível para gravação contínua do computador principal.
- Verifique a recuperação. Restaure alguns arquivos em uma pasta separada. Para empresas, teste a recuperação de serviços críticos.
- Atualize sistemas operacionais e aplicativos. Remova programas que não estão mais em uso.
- Ative o antivírus e a proteção contra ransomware. Use bases atualizadas, análise comportamental e controle de acesso a pastas protegidas, se a função estiver disponível.
- Limite os direitos dos usuários. Não trabalhe constantemente como administrador. Na empresa, divida contas comuns e privilegiadas.
- Ative a MFA. Comece com e-mails, VPN, acesso remoto, serviços em nuvem e contas administrativas.
- Feche o acesso remoto desnecessário. Não exponha o RDP diretamente à internet. Use VPN, listas de endereços permitidos e registro.
- Configure filtragem de e-mails. Bloqueie anexos perigosos, verifique links e desative a execução automática de macros.
- Prepare um plano de resposta. Documente quem notificar, quais sistemas desligar, onde estão os backups e como restaurar serviços.
Essa lista de verificação não substitui uma auditoria completa, mas cobre as causas mais frequentes de ataques bem-sucedidos.
Comparação de medidas de proteção
| Medida de proteção | Contra o que ajuda | Limitações | Prioridade |
|---|---|---|---|
| Backups 3-2-1 | Perda de dados após criptografia | Não previnem infecção | Muito alta |
| Atualizações de software | Exploração de vulnerabilidades conhecidas | Não corrigem erros do usuário | Muito alta |
| MFA | Roubo de senhas e acesso indevido | Não protege contra dispositivos já infectados | Alta |
| Antivírus ou EDR | Ameaças conhecidas e comportamentos suspeitos | Não fornece 100% de garantia | Alta |
| Filtragem de e-mails | Phishing e anexos maliciosos | Possíveis omissões e falsos positivos | Alta |
| Limitação de direitos | Disseminação de código malicioso | Requer configuração de processos | Alta |
| Segmentação de rede | Infecção em massa de servidores e PCs | Requer arquitetura inteligente | Média ou alta |
| Treinamento de usuários | Erros ao lidar com e-mails e arquivos | Requer repetição regular | Média |
Configuração do antivírus e EDR
O antivírus continua sendo um elemento importante da proteção, mas não pode ser considerado a única medida. Sequestradores modernos podem usar ferramentas legítimas de administração, scripts e contas roubadas. Portanto, soluções com análise comportamental, controle de execução de aplicativos, proteção contra alterações de arquivos e monitoramento centralizado são úteis.
O que ativar no computador doméstico
No Windows, é recomendável ativar a proteção embutida, verificação em nuvem, proteção em tempo real e controle de reputação de aplicativos. Também é útil a função de controle de acesso a pastas, se ela não interferir em programas de trabalho. Ela limita a alteração de arquivos em diretórios selecionados por aplicativos desconhecidos.
Usuários de macOS e Linux também precisam de disciplina: atualizações, cautela com privilégios de administrador, verificação de arquivos baixados e backups. Sequestradores não existem apenas para Windows, embora o Windows permaneça um alvo frequente devido à sua ampla disseminação nos escritórios.
O que é importante para negócios
As organizações devem considerar soluções EDR ou XDR, que ajudam a detectar atividades suspeitas: alterações em massa de arquivos, execução de ferramentas para apagar cópias sombreadas, entradas incomuns, movimentação pela rede e uso de scripts. Não é apenas importante instalar o agente, mas também o processo de resposta a alertas.
Se as notificações não forem analisadas por ninguém, a proteção perde eficácia. Designe responsáveis, configure prioridades, registre incidentes e verifique regularmente se os agentes estão instalados em todas as estações de trabalho e servidores.
Proteção de e-mails e navegadores
E-mail e navegador são as principais ferramentas de trabalho, portanto, canais populares de ataques. A proteção deve combinar configurações técnicas e regras compreensíveis para os usuários.
Como reduzir o risco de phishing
Use anti-spam e verificação antivírus de anexos. Bloqueie tipos perigosos de arquivos: executáveis, scripts, atalhos, arquivos comprimidos com senha de fontes desconhecidas. Configure a verificação de links, se essa função estiver disponível no gateway de e-mail ou serviço.
Para e-mails de domínio, SPF, DKIM e DMARC são importantes. Esses mecanismos não resolvem todo o problema do phishing, mas ajudam a reduzir a falsificação de remetentes e melhoram a confiabilidade de e-mails legítimos.
Macros e documentos de escritório
Macros em documentos têm sido usadas por muito tempo para entregar código malicioso. Na maioria das empresas, os usuários não precisam ativar macros da internet. Portanto, é mais seguro desativá-las por padrão e permitir apenas macros assinadas de fontes confiáveis.
Se um documento pede para “ativar conteúdo” para ver uma fatura ou contrato, isso é um sinal de alerta. É melhor entrar em contato com o remetente por outro canal e confirmar se ele realmente enviou o arquivo.
Proteção de acesso remoto e infraestrutura de rede
O trabalho remoto se tornou a norma, mas amplia a superfície de ataque. Erros na configuração de VPN, RDP e serviços em nuvem podem levar à completa compromissão da rede.
RDP e VPN seguros
Não exponha o RDP diretamente à internet. Se o desktop remoto for necessário, use VPN, MFA, restrições por endereços IP, senhas complexas e bloqueio após tentativas de login malsucedidas. Registros de acessos devem ser revisados, especialmente para contas administrativas.
Os servidores VPN também requerem atualizações. Uma vulnerabilidade em um gateway VPN é perigosa porque dá ao criminoso acesso à rede interna. Fique atento aos boletins do fabricante e instale correções sem longos atrasos.
Segmentação de rede
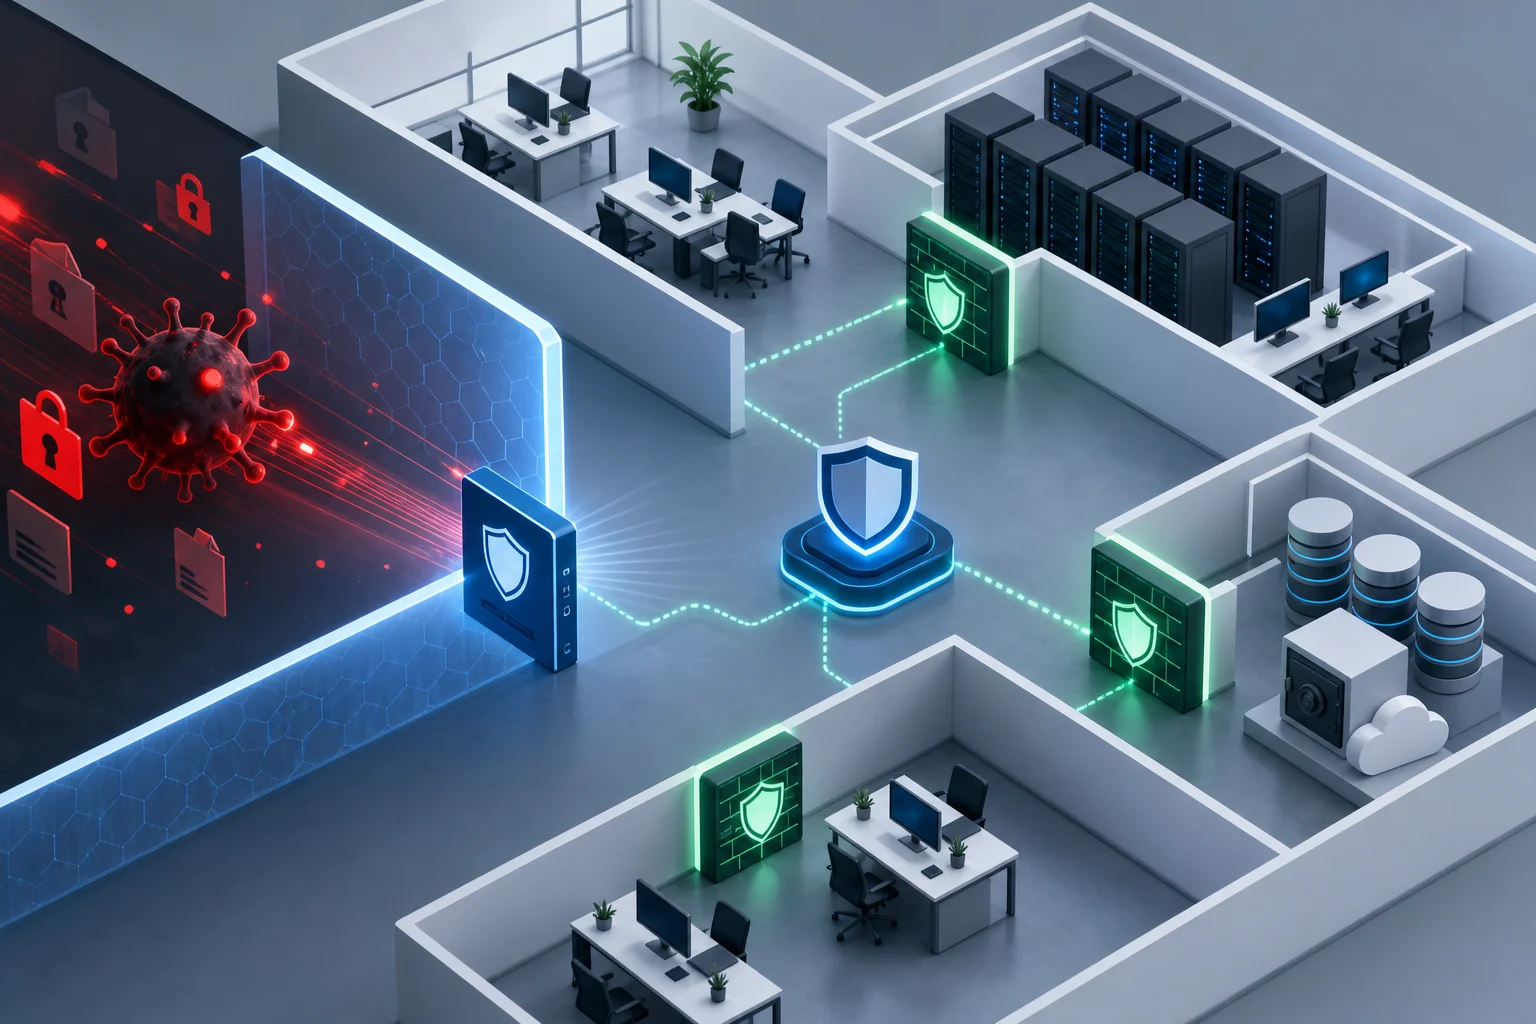
Em uma rede plana, uma estação de trabalho infectada pode ver muitos recursos. A segmentação limita a disseminação de ataques. Por exemplo, computadores de usuários não devem ter acesso direto às interfaces administrativas de servidores, sistemas de backup ou redes de gerenciamento.
Para um pequeno escritório, isso pode ser dividido em VLANs para usuários, servidores, Wi-Fi de convidados e armazenamento de backup. Para uma grande organização, um modelo mais detalhado com firewalls, listas de acesso e monitoramento de tráfego é necessário.
O que fazer se o sequestrador já estiver em execução
Se você notar extensões de arquivo estranhas, uma nota de resgate, renomeação em massa de documentos ou uma desaceleração drástica do sistema, aja rapidamente. Nesse momento, é crucial não agravar a situação.
Primeiras ações em caso de infecção
- Desconecte o dispositivo da rede. Desconecte o cabo de rede, desligue o Wi-Fi e a VPN. Não desligue o computador imediatamente, se houver a possibilidade de salvar dados para investigação.
- Isolar pastas e servidores compartilhados. Se a infecção estiver na empresa, limite o acesso entre os segmentos da rede e desconecte contas suspeitas.
- Não conecte discos de backup. Se o sequestrador estiver ativo, ele pode criptografá-los também.
- Fotografe ou salve a nota de resgate. Isso ajudará a identificar a família do software malicioso.
- Informe os responsáveis. Na organização, deve-se notificar TI, segurança, gerência e, se necessário, o departamento jurídico.
- Verifique outros dispositivos. Um PC infectado pode ser apenas a parte visível de um incidente.
- Inicie a recuperação somente após a limpeza. Caso contrário, os arquivos restaurados podem ser criptografados novamente.
Devo pagar o resgate?
Pagar o resgate não garante a recuperação dos dados. Além disso, o dinheiro sustenta o modelo criminoso e pode não resolver o problema da violação de informações. Em alguns casos, os pagamentos podem criar riscos jurídicos, especialmente se o destinatário estiver relacionado a listas de sanções ou grupos proibidos.
Antes de tomar qualquer decisão, avalie a disponibilidade de backups, a extensão da infecção, os requisitos legais e as recomendações de especialistas na área. Se for uma empresa, é melhor trazer especialistas em resposta a incidentes e advogados.
É possível descriptografar arquivos de graça?
Às vezes, existem descriptografadores gratuitos para famílias específicas de ransomware. Isso é possível se uma falha for encontrada no sequestrador ou se as autoridades obtiverem as chaves. Mas não se deve contar com isso.
Verifique fontes confiáveis, como projetos de combate ao ransomware e sites de empresas antivírus conhecidas. Não baixe “descriptografadores” de fóruns e sites aleatórios. Sob a aparência de ajuda, frequentemente são divulgados novos malwares.
Erros comuns na proteção contra sequestradores
Mesmo com antivírus e backups, organizações e usuários cometem erros repetitivos.
Armazenar backups na mesma rede
Se um backup está em uma pasta compartilhada com acesso de gravação para usuários comuns, o sequestrador pode deletá-lo também. Para dados críticos, cópias isoladas, direitos separados e versionamento são necessários.
Falta de testes de recuperação
Muitos descobrem que os backups não funcionam apenas após um ataque. As razões variam: nem todas as pastas foram copiadas, a base estava em um estado inconsistente, faltavam chaves, a licença expirou, o dispositivo falhou. A verificação regular da recuperação é obrigatória.
Usar uma senha para diversos serviços
Reutilizar senhas cria uma reação em cadeia. Se a senha de um site vazar, o e-mail, a VPN e as nuvens ficam ameaçados. Use um gerenciador de senhas e senhas longas e únicas para cada serviço.
Ignorar logs e avisos
Entradas incomuns à noite, muitos erros de autenticação, desativação de serviços de proteção, exclusão em massa de cópias sombreadas e varredura da rede são sinais importantes de um ataque. Se esses eventos não forem monitorados, a criptografia pode se tornar a fase final de uma invasão já prolongada.
Recomendações práticas para o usuário doméstico
A proteção em casa pode ser simples, mas precisa ser configurada com antecedência.
- Armazene arquivos importantes em pastas que sejam incluídas nos backups.
- Use um disco externo e desconecte-o após a cópia ser concluída.
- Ative versionamento no armazenamento em nuvem, se disponível.
- Atualize Windows, macOS, navegadores e aplicativos de escritório.
- Não desative o antivírus ao instalar programas duvidosos.
- Não abra anexos de remetentes desconhecidos.
- Verifique extensões de arquivos. Por exemplo,
document.pdf.exenão é um arquivo PDF. - Use um gerenciador de senhas e MFA para e-mails.
- Crie uma conta separada sem direitos de administrador para o trabalho cotidiano.
Essas medidas não requerem uma infraestrutura complexa, mas aumentam significativamente a resistência contra infecções e perda de dados.
Recomendações práticas para empresas
Para uma empresa, não apenas ferramentas individuais são importantes, mas também um processo gerenciado. Comece avaliando riscos e serviços críticos.
Medidas organizacionais
Designar proprietários de sistemas e dados. Descreva quais serviços são críticos, quem é responsável pelos backups, quem toma decisões em caso de incidentes e como se comunicar com os contratados. Prepare um plano de resposta em um formato claro, que possa ser usado em uma situação estressante.
Treine regularmente os funcionários. O treinamento deve ser curto e prático: como reconhecer phishing, onde enviar e-mails suspeitos, por que não ativar macros, o que fazer ao encontrar arquivos estranhos.
Medidas técnicas
Implemente gerenciamento centralizado de atualizações, antivírus, políticas de senha e registros. Limite administradores locais. Configure MFA para todos os serviços externos. Realize um inventário de recursos públicos e feche portas desnecessárias.
Para servidores críticos, use segmentos de rede separados, backups com imutabilidade, monitoramento de integridade e registro de ações de administradores. Certifique-se de que as contas para backups não sejam usadas para login regular no sistema.
FAQ: perguntas frequentes sobre proteção contra vírus sequestradores
Qual antivírus protege melhor contra sequestradores?
A melhor escolha depende do seu sistema, orçamento e requisitos. É importante não o nome do produto, mas sim a proteção em tempo real ativada, análise comportamental, atualizações regulares, controle de execução de aplicativos e capacidade de resposta rápida a alertas. Para empresas, são úteis funções EDR e gerenciamento centralizado.
O armazenamento em nuvem ajuda contra ransomware?
Sim, se a nuvem tiver um histórico de versões e recuperação de arquivos deletados. Mas a sincronização, por si só, não constitui um backup completo. Se um sequestrador modificar arquivos no computador, versões criptografadas podem ser sincronizadas para a nuvem. Portanto, verifique os períodos de armazenamento de versões e a possibilidade de retrocessos em massa.
É possível eliminar completamente o risco de infecção?
É impossível eliminar completamente o risco. Pode-se reduzir a probabilidade de ataque e se preparar para a recuperação. Na prática, a resistência é mais importante: atualizações, MFA, limitação de direitos, filtragem de e-mails, backups e plano de resposta.
O que fazer com um computador infectado após a recuperação dos arquivos?
Primeiro, é preciso garantir que o software malicioso tenha sido removido e que a porta de entrada esteja fechada. Em um cenário seguro, o sistema é reinstalado ou recuperado a partir de uma imagem limpa, as senhas são trocadas, outros dispositivos são verificados e, só então, os dados são restaurados a partir do backup.
É necessário desconectar a internet em caso de suspeita de sequestrador?
Sim, um dispositivo infectado deve ser isolado da rede o mais rápido possível. Isso ajuda a parar a disseminação por pastas e servidores compartilhados. No entanto, não se deve excluir arquivos aleatoriamente ou executar utilitários aleatórios sem consultar um especialista, se os dados forem críticos.
Lista de verificação mínima para hoje
Se houver pouco tempo, comece com ações que proporcionam um efeito rápido:
- verifique se há um backup atualizado de arquivos importantes;
- desconecte o disco de backup após a cópia;
- ative a MFA para e-mails e acesso remoto;
- atualize o sistema e o navegador;
- remova programas desnecessários;
- proíba o trabalho como administrador sem necessidade;
- verifique se o RDP não está exposto à internet;
- ative a proteção do antivírus e não a desative;
- avise os funcionários ou membros da família sobre e-mails de phishing;
- escreva um plano simples de ação em caso de infecção.
Essas etapas podem ser realizadas sem compras complexas. Em seguida, passe para medidas mais maduras: segmentação de rede, EDR, registro centralizado, política de controle de aplicativos e exercícios regulares.
Conclusão
A proteção contra vírus sequestradores funciona apenas como um sistema: backups, atualizações, MFA, limitação de direitos, e-mail seguro, acesso remoto protegido e um plano de resposta claro. Comece com um inventário de dados importantes e configure backups de acordo com a regra 3-2-1, e em seguida feche os pontos de entrada mais arriscados. Quanto mais cedo você implementar essas medidas, maior a chance de sobreviver a um ataque sem resgate, pânico e longos períodos de inatividade.