Protection contre les virus ransomware : guide pratique pour la maison et les affaires
La protection contre les virus ransomware est nécessaire pour tous ceux qui conservent des fichiers importants sur un ordinateur, un serveur, un NAS ou dans le cloud. Ces logiciels malveillants, également connus sous le nom de ransomware, bloquent l'accès aux données et exigent une rançon pour le décryptage. Dans cet article, nous examinerons comment fonctionnent les ransomware, quelles mesures réduisent réellement le risque d'infection, comment configurer les sauvegardes, protéger les e-mails, l'accès à distance et les stations de travail, ainsi que ce qu'il faut faire si une attaque s'est déjà produite.
Qu'est-ce qu'un virus ransomware et pourquoi est-il dangereux
Un virus ransomware est un logiciel malveillant qui chiffre les fichiers d'un utilisateur ou d'une organisation. Après cela, les criminels laissent un message exigeant une rançon. Ils promettent généralement de fournir la clé de décryptage après paiement. Cependant, il n'y a aucune garantie : la clé peut ne pas fonctionner, les criminels peuvent disparaître, et une partie des données peut être endommagée même avant le chiffrement.
Les attaques modernes ne se limitent souvent pas à un seul ordinateur portable infecté. Les criminels peuvent rester à l'intérieur du réseau pendant plusieurs jours ou semaines, rechercher des serveurs, des copies de sauvegarde, des bases comptables, des documents, des archives d'e-mails et des dossiers partagés. Ensuite, ils lancent le chiffrement sur de nombreux systèmes simultanément. C'est pourquoi la protection contre les ransomware doit être globale.
Le principal danger des ransomwares ne réside pas seulement dans la perte de fichiers. Il peut entraîner des arrêts d'activité, des fuites de données personnelles, des violations d'obligations contractuelles, des coûts de restauration d'infrastructure et des pertes de réputation. Pour un utilisateur domestique, les conséquences sont également graves : des photos de famille, des documents, des projets scolaires, des mots de passe et des archives peuvent disparaître.
Comment les ransomwares pénètrent-ils dans les appareils
Pour établir une protection, il est important de comprendre les voies typiques d'infection. La plupart des attaques commencent par une erreur dans les processus, les paramètres ou le comportement de l'utilisateur.
E-mails de phishing et pièces jointes malveillantes
Le scénario le plus courant est un e-mail avec une pièce jointe ou un lien. Il peut ressembler à une facture, un acte, une notification de service de livraison, un message de banque ou un document d'un partenaire. À l'intérieur, il y a souvent une archive, un fichier Office avec un macro, un fichier exécutable, un raccourci ou un lien vers une fausse page.
Même si l'e-mail semble convaincant, il doit être vérifié. Faites attention à l'adresse de l'expéditeur, au ton inattendu du message, à l'urgence, aux extensions de fichiers étranges et aux demandes d'activation de macros. Dans les organisations, cela nécessite non seulement des instructions, mais aussi un filtrage technique des e-mails.
Vulnérabilités dans les logiciels et systèmes d'exploitation
Si le système n'a pas été mis à jour depuis longtemps, les criminels peuvent exploiter des vulnérabilités connues. Cela concerne Windows, les serveurs Linux, les navigateurs, les clients de messagerie, les passerelles VPN, les hyperviseurs, les systèmes d'accès à distance, les CMS et l'équipement réseau.
Le danger augmente lorsque l'application vulnérable est accessible via Internet. Par exemple, un serveur VPN obsolète ou un panneau d'administration web peut devenir un point d'entrée dans le réseau sans l'intervention d'un utilisateur.
Mots de passe faibles et RDP ouvert
Le bureau à distance, les panneaux d'administration, SSH, VPN et les comptes cloud doivent être protégés par de forts mots de passe et une authentification à facteurs multiples. Le RDP ouvert avec un mot de passe simple est une cause fréquente de compromission. Après connexion, un attaquant peut désactiver les protections, explorer le réseau et lancer le ransomware manuellement.
Logiciels piratés et téléchargements douteux
Les cracks, activateurs, versions gratuites de logiciels et jeux provenant de sources non vérifiées contiennent souvent du code malveillant. L'utilisateur exécute lui-même le fichier avec des droits administratifs, car il s'attend à un « installateur » ou un « activateur ». Ainsi, la protection est contournée avant même que l'antivirus ait le temps de réagir.
Principes de base pour se protéger contre les ransomwares
Une protection fiable contre les ransomwares repose sur plusieurs couches de protection. Aucune mesure ne garantit une sécurité absolue. Mais ensemble, elles réduisent considérablement la probabilité d'une attaque réussie et facilitent la restauration.
Utilisez le principe des privilèges minimaux
Un utilisateur ne doit pas travailler sous un compte administrateur tous les jours. Les droits d'administrateur sont nécessaires seulement pour les tâches d'administration. Si un fichier malveillant s'exécute au nom d'un utilisateur ordinaire, ses capacités seront limitées.
Dans l'entreprise, il convient de séparer les comptes : un compte utilisateur ordinaire pour le travail et un compte administratif séparé pour les réglages. Pour les administrateurs de domaine, il faut interdire l'accès aux stations de travail ordinaires, sauf si nécessaire.
Mettez à jour les systèmes et applications
Les mises à jour régulières ferment les vulnérabilités connues. Il est nécessaire de mettre à jour non seulement le système d'exploitation, mais aussi les navigateurs, les suites bureautiques, Java, les visionneuses PDF, les archives, les agents VPN, les applications serveur, les firmwares d'appareils réseaux et les systèmes de virtualisation.
Pour les entreprises, il est souhaitable de maintenir un registre des actifs. On ne peut pas protéger ce que l'on ne connaît pas. Si un vieux serveur, un NAS oublié ou une machine virtuelle de test se trouvent sur le réseau, ils peuvent devenir un maillon faible.
Activez l'authentification à facteurs multiples
L'authentification à plusieurs facteurs est particulièrement importante pour les e-mails, le VPN, l'accès à distance, les services cloud, les panneaux d'administration et les comptes avec des droits élevés. Même si le mot de passe fuit, un criminel aura besoin d'un second facteur.
Il vaut mieux utiliser une application d'authentification, un clé hardware, ou une confirmation push avec vérification supplémentaire. Les SMS sont meilleurs que l'absence de MFA, mais cette méthode est moins résistante à certains types d'attaques.
Limitez l'exécution de programmes inconnus
Les politiques de contrôle des applications sont utiles sur les stations de travail. Par exemple, il est possible d'interdire l'exécution de fichiers exécutables à partir des dossiers de téléchargement, des répertoires temporaires, des profils utilisateurs et des pièces jointes d'e-mails. Sur Windows, on utilise AppLocker, Windows Defender Application Control ou des solutions similaires.
Pour les utilisateurs domestiques, une mesure minimale consiste à ne pas exécuter de fichiers provenant de sources non vérifiées et à activer la protection contre les applications potentiellement indésirables dans l'antivirus.
Sauvegarde comme première ligne de défense
Si le ransomware s'active, les sauvegardes deviennent souvent le seul moyen rapide de retrouver des données. Mais une copie normale sur un disque connecté ou un dossier réseau peut être chiffrée avec les fichiers principaux. C'est pourquoi il est essentiel de concevoir correctement les sauvegardes.
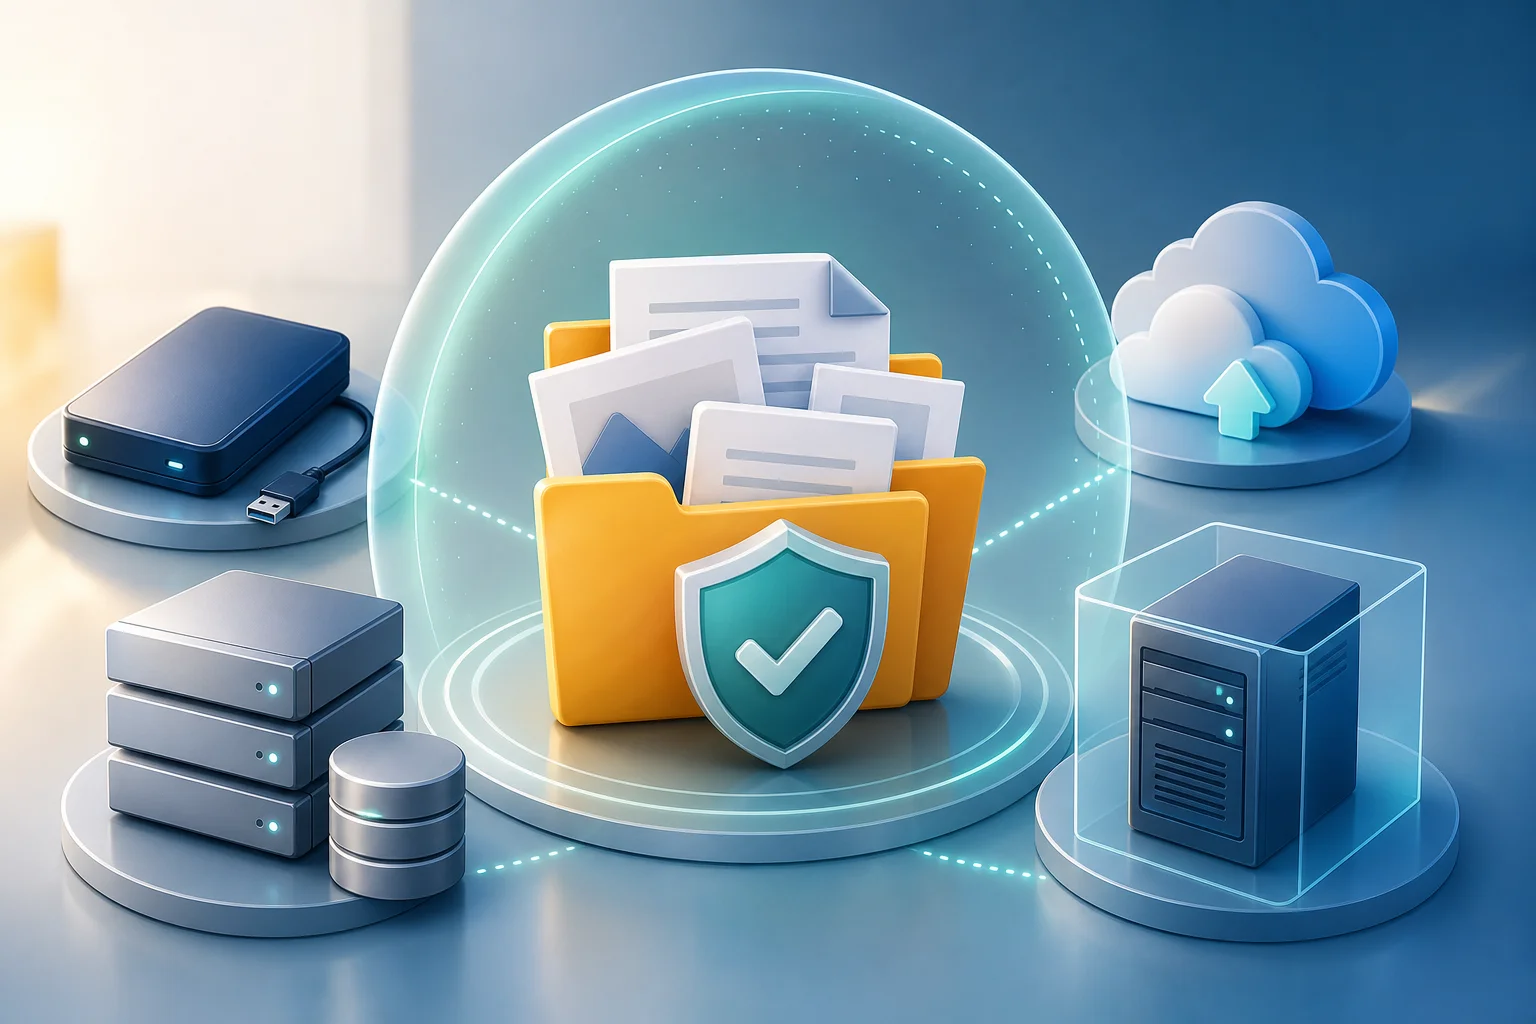
Règle 3-2-1 pour les sauvegardes
L'approche classique est la règle 3-2-1 :
- Conservez au moins trois copies de données : une principale et deux de sauvegarde.
- Utilisez au moins deux types de supports ou de stockage différents.
- Gardez une copie à l'écart de l'infrastructure principale : hors ligne, dans un autre compte cloud ou sur un stockage isolé.
Pour se protéger contre les ransomware, il est particulièrement important d'avoir des copies immuables ou hors ligne. Si le dossier de sauvegarde est constamment connecté à un ordinateur infecté avec des droits d'écriture, il est vulnérable.
Quelles sauvegardes résistent aux ransomwares
La résistance est améliorée grâce aux approches suivantes :
- disques hors ligne qui ne se connectent que pendant la copie ;
- stockages cloud avec versionnage des fichiers ;
- sauvegardes immuables, c'est-à-dire des copies immuables pour une période déterminée ;
- comptes séparés pour les sauvegardes sans accès pour les utilisateurs ordinaires ;
- stockage des copies dans un autre segment du réseau ;
- vérification régulière de la restauration, et pas seulement de la création des copies.
Il est important de se rappeler : une sauvegarde n'est utile que si elle peut être restaurée. Par conséquent, effectuez régulièrement des tests de restauration de fichiers individuels, de bases de données et de systèmes entiers.
À quelle fréquence faire des sauvegardes
La fréquence dépend de la quantité de données que vous êtes prêt à perdre. Un utilisateur domestique peut se contenter d'une copie quotidienne ou hebdomadaire des dossiers importants. Les entreprises doivent déterminer le RPO - le point de perte de données acceptable. Par exemple, si la base comptable ne doit pas perdre plus d'une heure de travail, une copie quotidienne est insuffisante.
Il faut aussi définir le RTO - le temps de restauration acceptable. Si le temps d'arrêt du serveur de deux jours n'est pas acceptable, préparez à l'avance un plan de restauration, un équipement de secours, des instructions et des employés responsables.
Plan d'action pour se protéger contre les virus ransomware
Voici un plan pratique qui peut être utilisé comme liste de contrôle. Il convient pour un ordinateur domestique, un petit bureau et comme base pour une politique d'entreprise.
- Dressez la liste des données importantes. Identifiez où sont stockés les documents, bases, photos, projets, e-mails, clés, certificats et archives.
- Configurez la sauvegarde selon la règle 3-2-1. Au minimum, une copie doit être inaccessible à l'écriture permanente à partir de l'ordinateur principal.
- Vérifiez la restauration. Restaurez plusieurs fichiers dans un dossier séparé. Pour les entreprises, testez la restauration des services critiques.
- Mettez à jour les systèmes d'exploitation et les applications. Supprimez les programmes qui ne sont plus utilisés.
- Activez l'antivirus et la protection contre les ransomwares. Utilisez des bases de données actuelles, analyse comportementale et contrôle d'accès aux dossiers protégés, si cette fonction est disponible.
- Limitez les droits des utilisateurs. N'utilisez pas constamment un administrateur. Dans l'entreprise, séparez les comptes ordinaires et privilégiés.
- Activez MFA. Commencez par les e-mails, le VPN, l'accès à distance, le cloud et les comptes administratifs.
- Fermez l'accès à distance inutile. Ne publiez pas RDP directement sur Internet. Utilisez VPN, listes d'adresses autorisées et journalisation.
- Configurez le filtrage des e-mails. Bloquez les pièces jointes dangereuses, vérifiez les liens, désactivez l'exécution automatique des macros.
- Préparez un plan de réponse. Écrivez qui informer, quels systèmes éteindre, où se trouvent les sauvegardes et comment restaurer les services.
Cette liste de contrôle ne remplace pas un audit complet, mais elle couvre les raisons les plus fréquentes des attaques réussies.
Comparaison des mesures de protection
| Mesure de protection | De quoi ça aide | Limitations | Priorité |
|---|---|---|---|
| Sauvegardes 3-2-1 | Perte de données après chiffrement | Ne prévient pas l'infection | Très élevé |
| Mises à jour logicielles | Exploitation de vulnérabilités connues | Ne couvre pas les erreurs d'utilisateur | Très élevé |
| MFA | Vol de mots de passe et accès non autorisé | Ne protège pas d'un appareil déjà infecté | Élevé |
| Antivirus ou EDR | Menaces connues et comportement suspect | Ne donne pas 100 % de garantie | Élevé |
| Filtrage des e-mails | Phishing et pièces jointes malveillantes | Possibles omissions et faux positifs | Élevé |
| Limitation des droits | Propagation de code malveillant | Nécessite une configuration des processus | Élevé |
| Segmentation du réseau | Infections massives de serveurs et ordinateurs | Besoin d'une architecture correcte | Moyen ou élevé |
| Formation des utilisateurs | Erreurs lors de l'utilisation d'e-mails et de fichiers | Nécessite une répétition régulière | Moyen |
Configuration de l'antivirus et EDR
L'antivirus reste un élément important de la protection, mais ne peut pas être considéré comme la seule mesure. Les ransomwares modernes peuvent utiliser des outils d'administration légitimes, des scripts et des comptes piratés. C'est pourquoi des solutions d'analyse comportementale, de contrôle de lancement d'applications, de protection contre les modifications de fichiers et de surveillance centralisée sont utiles.
Ce qu'il faut inclure sur un ordinateur domestique
Sur Windows, activez la protection intégrée, la vérification cloud, la protection en temps réel et le contrôle de la réputation des applications. La fonction de contrôle d'accès aux dossiers est également utile, si elle ne perturbe pas les programmes de travail. Elle limite les modifications de fichiers dans des répertoires sélectionnés par des applications inconnues.
Les utilisateurs de macOS et Linux ont également besoin de discipline : mises à jour, prudence avec les droits d'administrateur, vérification des fichiers téléchargés et sauvegardes. Les ransomwares n'existent pas seulement pour Windows, bien que Windows reste une cible fréquente en raison de sa large diffusion dans les bureaux.
Ce qui est important pour les entreprises
Les organisations devraient considérer des solutions EDR ou XDR, qui aident à détecter des actions suspectes : modifications massives de fichiers, lancement d'outils de suppression de copies d'ombre, entrées inhabituelles, déplacements dans le réseau et utilisation de scripts. Il est important non seulement d'installer l'agent, mais aussi de réagir aux alertes.
Si personne n'analyse les notifications, la protection perd de son efficacité. Nommez des responsables, configurez les priorités, tenez un journal des incidents et vérifiez régulièrement que les agents sont installés sur tous les postes de travail et serveurs.
Protection des e-mails et des navigateurs
Les e-mails et les navigateurs sont des outils de travail principaux et donc des canaux d'attaques populaires. La protection doit combiner des réglages techniques et des règles claires pour les utilisateurs.
Comment réduire le risque de phishing
Utilisez des anti-spams et une vérification antivirus des pièces jointes. Bloquez les types de fichiers dangereux : fichiers exécutables, scripts, raccourcis, archives protégées par mot de passe provenant de sources inconnues. Configurez la vérification des liens, si cette fonction est disponible dans la passerelle ou le service de messagerie.
Pour les e-mails de domaine, SPF, DKIM et DMARC sont importants. Ces mécanismes ne résolvent pas tout le problème du phishing, mais aident à réduire la contrefaçon de l'expéditeur et améliorent la confiance envers les e-mails légitimes.
Macros et documents Office
Les macros dans les documents ont longtemps été utilisées pour livrer du code malveillant. Dans la plupart des entreprises, les utilisateurs n'ont pas besoin d'exécuter des macros provenant d'Internet. Il est donc plus sûr de les interdire par défaut et de n'autoriser que les macros signées provenant de sources fiables.
Si un document demande de « activer le contenu » pour voir une facture ou un contrat, c'est un signe d'alerte. Il vaut mieux contacter l'expéditeur par un autre canal et vérifier s'il a réellement envoyé le fichier.
Protection de l'accès à distance et de l'infrastructure réseau
Le travail à distance est devenu la norme, mais il élargit la surface d'attaque. Des erreurs dans la configuration des VPN, RDP et des services cloud peuvent entraîner une compromission totale du réseau.
RDP et VPN sécurisés
Ne publiez pas RDP directement sur Internet. Si le bureau à distance est nécessaire, utilisez un VPN, MFA, des restrictions par adresse IP, des mots de passe complexes et un blocage après des tentatives de connexion infructueuses. Les journaux de connexions doivent être examinés, surtout pour les comptes administratifs.
Les serveurs VPN nécessitent également des mises à jour. Une vulnérabilité dans une passerelle VPN est dangereuse car elle donne accès au réseau interne. Suivez les bulletins du fabricant et appliquez les correctifs sans retard excessif.
Segmentation du réseau
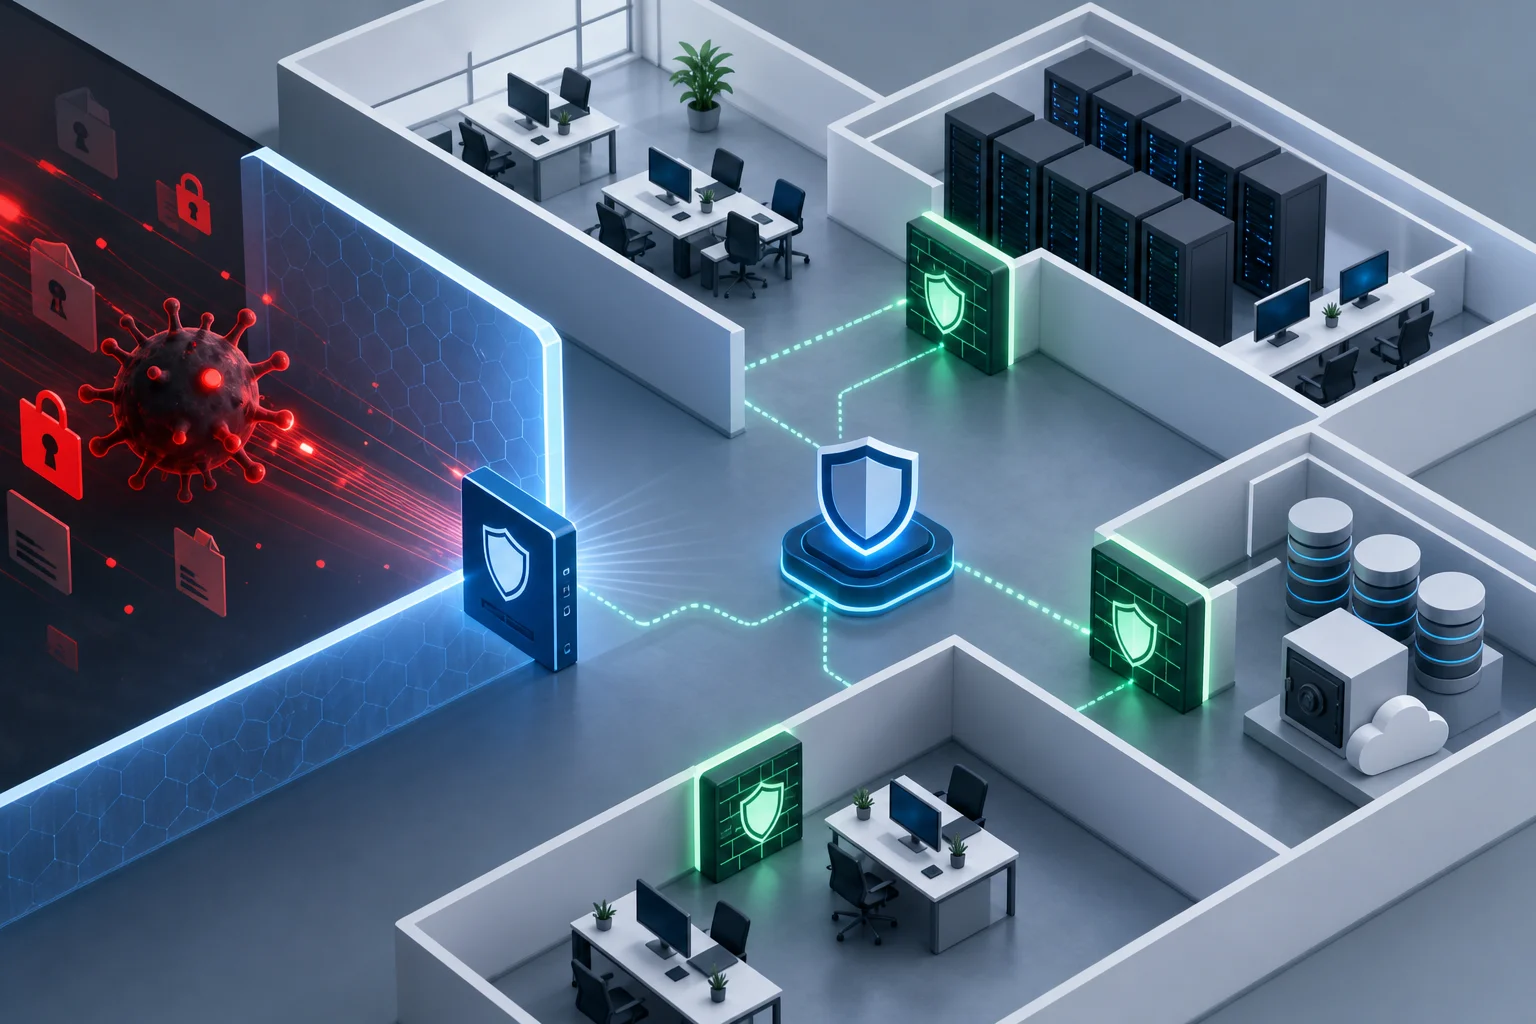
Dans un réseau plat, une station de travail infectée peut voir trop de ressources. La segmentation limite la propagation de l'attaque. Par exemple, les ordinateurs des utilisateurs ne devraient pas avoir un accès direct aux interfaces administratives des serveurs, aux espaces de stockage de sauvegarde et aux réseaux de gestion.
Pour un petit bureau, cela peut être une segmentation en VLAN pour les utilisateurs, serveurs, Wi-Fi invité et stockage de secours. Pour une grande organisation, un modèle plus détaillé avec des pare-feux, des listes d'accès et une surveillance du trafic.
Que faire si le ransomware est déjà actif
Si vous remarquez des extensions de fichiers étranges, un message de rançon, une renommée massive de documents ou un ralentissement soudain du système, agissez rapidement. À ce moment-là, il est important de ne pas aggraver la situation.
Actions à prendre lors d'une infection
- Déconnectez l'appareil du réseau. Débranchez le câble réseau, désactivez le Wi-Fi et le VPN. Ne fermez pas immédiatement l'ordinateur si vous avez la possibilité de conserver des données pour une enquête.
- Isoler les dossiers partagés et les serveurs. Si l'infection touche l'entreprise, limitez l'accès entre les segments du réseau et désactivez les comptes suspects.
- Ne connectez pas les disques de sauvegarde. Si le ransomware est actif, il peut également les chiffrer.
- Prenez une photo ou enregistrez la note de rançon. Cela aidera à identifier la famille de logiciels malveillants.
- Informez les responsables. Dans l'organisation, il faut alerter le service informatique, la sécurité, la direction et, si nécessaire, le service juridique.
- Vérifiez les autres appareils. Un PC infecté peut n'être qu'une partie visible de l'incident.
- Commencez la restauration seulement après nettoyage. Sinon, les fichiers restaurés peuvent être à nouveau chiffrés.
Faut-il payer la rançon
Payer la rançon ne garantit pas la restauration des données. De plus, cet acte soutient un modèle criminel et peut ne pas résoudre le problème de fuite d'informations. Dans certains cas, les paiements peuvent créer des risques juridiques, surtout si le destinataire est lié à des listes de sanctions ou des groupes interdits.
Avant toute décision, évaluez la disponibilité des sauvegardes, l'ampleur de l'infection, les exigences légales et les recommandations des spécialistes. S'il s'agit d'une entreprise, il est préférable d'impliquer des spécialistes en réponse aux incidents et des avocats.
Peut-on déchiffrer les fichiers gratuitement
Parfois, pour des familles spécifiques de ransomware, il existe des déchiffreurs gratuits. Cela est possible si une vulnérabilité est trouvée dans le ransomware ou si les forces de l'ordre ont obtenu les clés. Mais il ne faut pas compter là-dessus.
Vérifiez des sources fiables, comme des projets de lutte contre le ransomware et des sites d'antivirus connus. Ne téléchargez pas de « déchiffreurs » sur des forums et des sites aléatoires. Sous couvert d'aide, de nouveaux logiciels malveillants sont souvent propagés.
Erreurs courantes dans la protection contre les ransomwares
Même avec un antivirus et une sauvegarde, les organisations et les utilisateurs continuent de faire des erreurs répétées.
Stockage des sauvegardes sur le même réseau
Si la sauvegarde se trouve dans un dossier partagé avec accès en écriture pour des utilisateurs ordinaires, le ransomware peut également la détruire. Pour des données critiques, des copies isolées, des droits séparés et du versionnage sont nécessaires.
Absence de test de restauration
Beaucoup découvrent que leurs sauvegardes ne fonctionnent pas qu'après une attaque. Les raisons varient : pas tous les dossiers étaient copiés, la base était dans un état incohérent, des clés manquaient, la licence était expirée, le support était endommagé. Un contrôle régulier de la restauration est obligatoire.
Un mot de passe pour différents services
La réutilisation des mots de passe crée un effet domino. Si un mot de passe d'un site fuit, les e-mails, VPN et le cloud sont également menacés. Utilisez un gestionnaire de mots de passe et des mots de passe longs et uniques pour chaque service.
Ignorer les journaux et les alertes
Des connexions inhabituelles de nuit, de nombreuses erreurs d'authentification, la désactivation de services de protection, la suppression massive de copies d'ombre et l'exploration du réseau sont des signes importants d'attaque. Si elles ne sont pas surveillées, le chiffrement peut devenir la phase finale d'une intrusion prolongée.
Recommandations pratiques pour les utilisateurs domestiques
La protection domestique peut être simple, mais elle doit être configurée à l'avance.
- Conservez des fichiers importants dans des dossiers inclus dans la sauvegarde.
- Utilisez un disque externe et déconnectez-le après la copie.
- Activez le versionnage dans le stockage cloud, si disponible.
- Mettez à jour Windows, macOS, navigateurs et applications bureautiques.
- Ne désactivez pas l'antivirus pour installer des programmes douteux.
- N'ouvrez pas de pièces jointes d'expéditeurs inconnus.
- Vérifiez les extensions de fichiers. Par exemple,
document.pdf.exen'est pas un fichier PDF. - Utilisez un gestionnaire de mots de passe et MFA pour les e-mails.
- Créez un compte séparé sans droits d'administration pour le travail quotidien.
Ces mesures ne nécessitent pas de complexité infrastructurelle, mais augmentent considérablement la résistance aux infections et à la perte de données.
Recommandations pratiques pour les entreprises
Pour une entreprise, il est important non seulement d'utiliser des outils individuels, mais aussi de gérer un processus contrôlé. Commencez par évaluer les risques et les services critiques.
Mesures organisationnelles
Désignez des propriétaires pour les systèmes et les données. Décrivez quels services sont critiques, qui est responsable des sauvegardes, qui prend des décisions lors d'un incident et comment contacter des prestataires. Préparez un plan de réponse sous une forme compréhensible, utilisable en situation stressante.
Formez régulièrement le personnel. La formation doit être courte et pratique : comment reconnaître le phishing, où envoyer des e-mails suspects, pourquoi il ne faut pas activer les macros, que faire en cas de fichiers étranges.
Mesures techniques
Implémentez la gestion centralisée des mises à jour, de l'antivirus, des politiques de mots de passe et des journaux. Limitez les administrateurs locaux. Configurez MFA pour tous les services externes. Faites l'inventaire des ressources publiques et fermez les ports inutiles.
Pour les serveurs critiques, utilisez des segments de réseau séparés, des sauvegardes avec immutabilité, une surveillance de l'intégrité et une journalisation des actions des administrateurs. Vérifiez que les comptes pour les sauvegardes ne sont pas utilisés pour une connexion régulière.
FAQ : questions fréquentes sur la protection contre les virus ransomware
Quel antivirus protège le mieux contre les ransomwares ?
Le meilleur choix dépend de votre système, de votre budget et de vos exigences. Il est important de ne pas se fier seulement au nom du produit, mais d'inclure une protection en temps réel, une analyse comportementale, des mises à jour régulières, un contrôle du lancement des applications et la capacité de réagir rapidement aux alertes. Les fonctionnalités EDR et la gestion centralisée sont utiles pour les entreprises.
Le stockage cloud aide-t-il contre les ransomware ?
Oui, si le cloud offre un historique des versions et la récupération de fichiers supprimés. Mais la synchronisation seule ne constitue pas une véritable sauvegarde. Si le ransomware modifie des fichiers sur l'ordinateur, les versions chiffrées peuvent être synchronisées dans le cloud. Il est donc important de vérifier les délais de conservation des versions et la possibilité d'un retour en arrière massif.
Peut-on complètement éliminer le risque d'infection ?
On ne peut pas éliminer totalement le risque. On peut réduire la probabilité d'attaques et se préparer à la restauration. Dans la pratique, il est plus important d'assurer la résilience : mises à jour, MFA, limitation des droits, filtrage des e-mails, sauvegardes et plan de réponse.
Que faire avec un ordinateur infecté après la restauration des fichiers ?
Tout d'abord, assurez-vous que le logiciel malveillant a été supprimé et que le point d'entrée est fermé. Dans un scénario fiable, le système est réinstallé ou restauré à partir d'une image propre, les mots de passe sont changés, les autres appareils sont vérifiés, puis les données sont restituées depuis la sauvegarde.
Faut-il désactiver Internet en cas de suspicion de ransomware ?
Oui, l'appareil infecté doit être isolé du réseau le plus rapidement possible. Cela aide à stopper la propagation dans les dossiers partagés et les serveurs. Cependant, évitez de supprimer des fichiers de manière chaotique ou d'exécuter des utilitaires aléatoires avant de consulter un spécialiste, si les données sont critiques.
Liste de contrôle minimale pour aujourd'hui
Si le temps est limité, commencez par les actions qui ont un effet rapide :
- Vérifiez s'il existe une sauvegarde à jour des fichiers importants ;
- Déconnectez le disque de sauvegarde après la copie ;
- Activez le MFA pour les e-mails et l'accès à distance ;
- Mettez à jour le système et le navigateur ;
- Supprimez les programmes inutiles ;
- Interdisez de travailler sous l'administrateur sans nécessité ;
- Vérifiez si RDP n'est pas ouvert sur Internet ;
- Activez la protection antivirus et ne la désactivez pas ;
- Avertissez le personnel ou les membres de la famille des e-mails de phishing ;
- Écrivez un plan simple d'action en cas d'infection.
Ces mesures peuvent être réalisées sans achats compliqués. Ensuite, passez à des mesures plus matures : segmentation du réseau, EDR, journalisation centralisée, politique de contrôle des applications et exercices réguliers.
Conclusion
La protection contre les virus ransomware fonctionne uniquement comme un système : sauvegardes, mises à jour, MFA, limitation des droits, e-mail sûr, accès à distance protégé et plan de réponse clair. Commencez par faire l'inventaire des données importantes et configurer des sauvegardes selon la règle 3-2-1, puis fermez les points d'entrée les plus risqués. Plus vous mettrez en œuvre ces mesures tôt, plus votre chance de survivre à une attaque sans rançon, panique et temps d'arrêt prolongé sera élevée.