Protezione dai virus crittografici: guida pratica per la casa e le aziende
La protezione dai virus crittografici è necessaria per chiunque conservi file importanti su computer, server, NAS o nel cloud. Questi malware, noti anche come ransomware, bloccano l'accesso ai dati e richiedono un riscatto per la decrittazione. In questo articolo, analizzeremo come funzionano i crittografi, quali misure possono realmente ridurre il rischio di infezione, come impostare il backup, proteggere la posta, l'accesso remoto e le stazioni di lavoro, e cosa fare se un attacco è già avvenuto.
Cos'è un virus crittografico e perché è pericoloso
Un virus crittografico è un software malevolo che crittografa i file di un utente o di un'organizzazione. Dopo di che, i malintenzionati lasciano un messaggio di richiesta di riscatto. Di solito, promettono di fornire la chiave di decrittazione dopo il pagamento. Tuttavia, non ci sono garanzie: la chiave potrebbe non funzionare, i criminali potrebbero scomparire e parte dei dati potrebbe essere danneggiata ancor prima della crittografia.
Gli attacchi moderni spesso non si limitano a un solo laptop infetto. I malintenzionati possono rimanere all'interno della rete per giorni o settimane, cercando server, backup, database contabili, documenti, archivi di posta e cartelle condivise. Poi avviano la crittografia su molti sistemi contemporaneamente. Perciò, la protezione dai crittografi deve essere complessiva.
Il principale pericolo del ransomware non risiede solo nella perdita dei file. Sono possibili fermi aziendali, fuoriuscite di dati personali, violazioni di obblighi contrattuali, costi per il ripristino dell'infrastruttura e perdite reputazionali. Anche per un utente domestico le conseguenze sono gravi: spariscono fotografie di famiglia, documenti, progetti scolastici, password e archivi.
Come si diffondono i crittografi sui dispositivi
Per costruire una protezione, è importante comprendere i percorsi tipici di infezione. La maggior parte degli attacchi inizia con errori nei processi, nelle impostazioni o nel comportamento dell'utente.
Email di phishing e allegati malevoli
Lo scenario più comune è un'email con un allegato o un link. Può sembrare una fattura, un atto, una notifica dal servizio di consegna, un messaggio da una banca o un documento di un partner. All'interno si trova spesso un archivio, un file di Office con macro, un file eseguibile, un collegamento o un link a una pagina falsa.
Anche se l'email sembra convincente, deve essere controllata. Presta attenzione all'indirizzo del mittente, al tono inaspettato del messaggio, all'urgenza, alle strane estensioni dei file e alle richieste di attivare le macro. Nelle organizzazioni, non sono solo necessarie istruzioni, ma anche una filtrazione tecnica della posta.
Vulnerabilità nei software e nei sistemi operativi
Se un sistema non è stato aggiornato da tempo, i malintenzionati possono sfruttare vulnerabilità conosciute. Questo riguarda Windows, server Linux, browser, client di posta, gateway VPN, ipervisori, sistemi di accesso remoto, CMS e apparecchiature di rete.
Il pericolo aumenta quando un'applicazione vulnerabile è accessibile da Internet. Ad esempio, un server VPN obsoleto o un pannello di amministrazione web possono diventare un punto di ingresso nella rete senza l'intervento dell'utente.
Password deboli e RDP aperto
Il desktop remoto, i pannelli di amministrazione, SSH, VPN e gli account cloud devono essere protetti con password forti e autenticazione a più fattori. Un RDP aperto con password semplice è una causa comune di compromissione. Una volta effettuato l'accesso, l'attaccante può disattivare le misure di protezione, esaminare la rete e avviare manualmente il crittografo.
Software piratati e download sospetti
Crack, attivatori, bundle gratuiti di software e giochi provenienti da fonti non verificate contengono spesso codice malevolo. L'utente lancia il file con privilegi di amministratore, perché si aspetta un "installer" o un "attivatore". Di conseguenza, la protezione viene elusa prima ancora che l'antivirus possa reagire.
Principi di base per la protezione dai ransomware
Una protezione affidabile contro il ransomware si costruisce seguendo il principio di più livelli. Nessuna misura garantisce una protezione assoluta. Ma insieme riducono drasticamente la probabilità di un attacco riuscito e semplificano il ripristino.
Utilizza il principio del minimo privilegio
L'utente non deve lavorare con un account amministrativo ogni giorno. I diritti amministrativi sono necessari solo per le attività di amministrazione. Se un file malevolo viene eseguito a nome di un utente normale, le sue possibilità saranno limitate.
In azienda, è consigliabile suddividere gli account: un account normale separato per il lavoro, un account amministrativo separato per la configurazione. Per gli amministratori di dominio, è necessario vietare l'accesso alle normali stazioni di lavoro, se non necessario.
Aggiorna sistemi e applicazioni
Aggiornamenti regolari chiudono vulnerabilità conosciute. Devi aggiornare non solo il sistema operativo, ma anche browser, suite per ufficio, Java, lettori PDF, archivi, agenti VPN, applicazioni server, firmware di dispositivi di rete e sistemi di virtualizzazione.
Per le aziende, è auspicabile mantenere un registro degli asset. Non puoi proteggere ciò di cui non sei consapevole. Se in rete c'è un vecchio server, un NAS dimenticato o una macchina virtuale di test, possono diventare il punto debole.
Attiva l'autenticazione a più fattori
L'MFA è particolarmente importante per la posta, per VPN, accesso remoto, servizi cloud, pannelli di amministrazione e account con diritti elevati. Anche se la password viene compromessa, all'attaccante servirà un secondo fattore.
È meglio utilizzare un'app di autenticazione, una chiave hardware o una conferma push con verifica aggiuntiva. Gli SMS sono meglio che niente MFA, ma questo metodo è meno resistente ad alcuni tipi di attacchi.
Limita l'esecuzione di programmi sconosciuti
Sulle stazioni di lavoro, le politiche di controllo delle applicazioni possono essere utili. Ad esempio, puoi vietare l'esecuzione di file eseguibili da cartelle di download, cataloghi temporanei, profili utente e allegati di posta. In Windows, si possono usare AppLocker, Windows Defender Application Control o soluzioni analoghe.
Per gli utenti domestici, la misura minima è non eseguire file provenienti da fonti non verificate e attivare la protezione da programmi potenzialmente indesiderati nell'antivirus.
Backup come principale linea di difesa
Se il crittografo entra in azione, i backup diventano spesso l'unico modo rapido per recuperare i dati. Ma una copia normale su un'unità collegata o in una cartella di rete potrebbe essere crittografata assieme ai file principali. Quindi, il backup deve essere progettato correttamente.
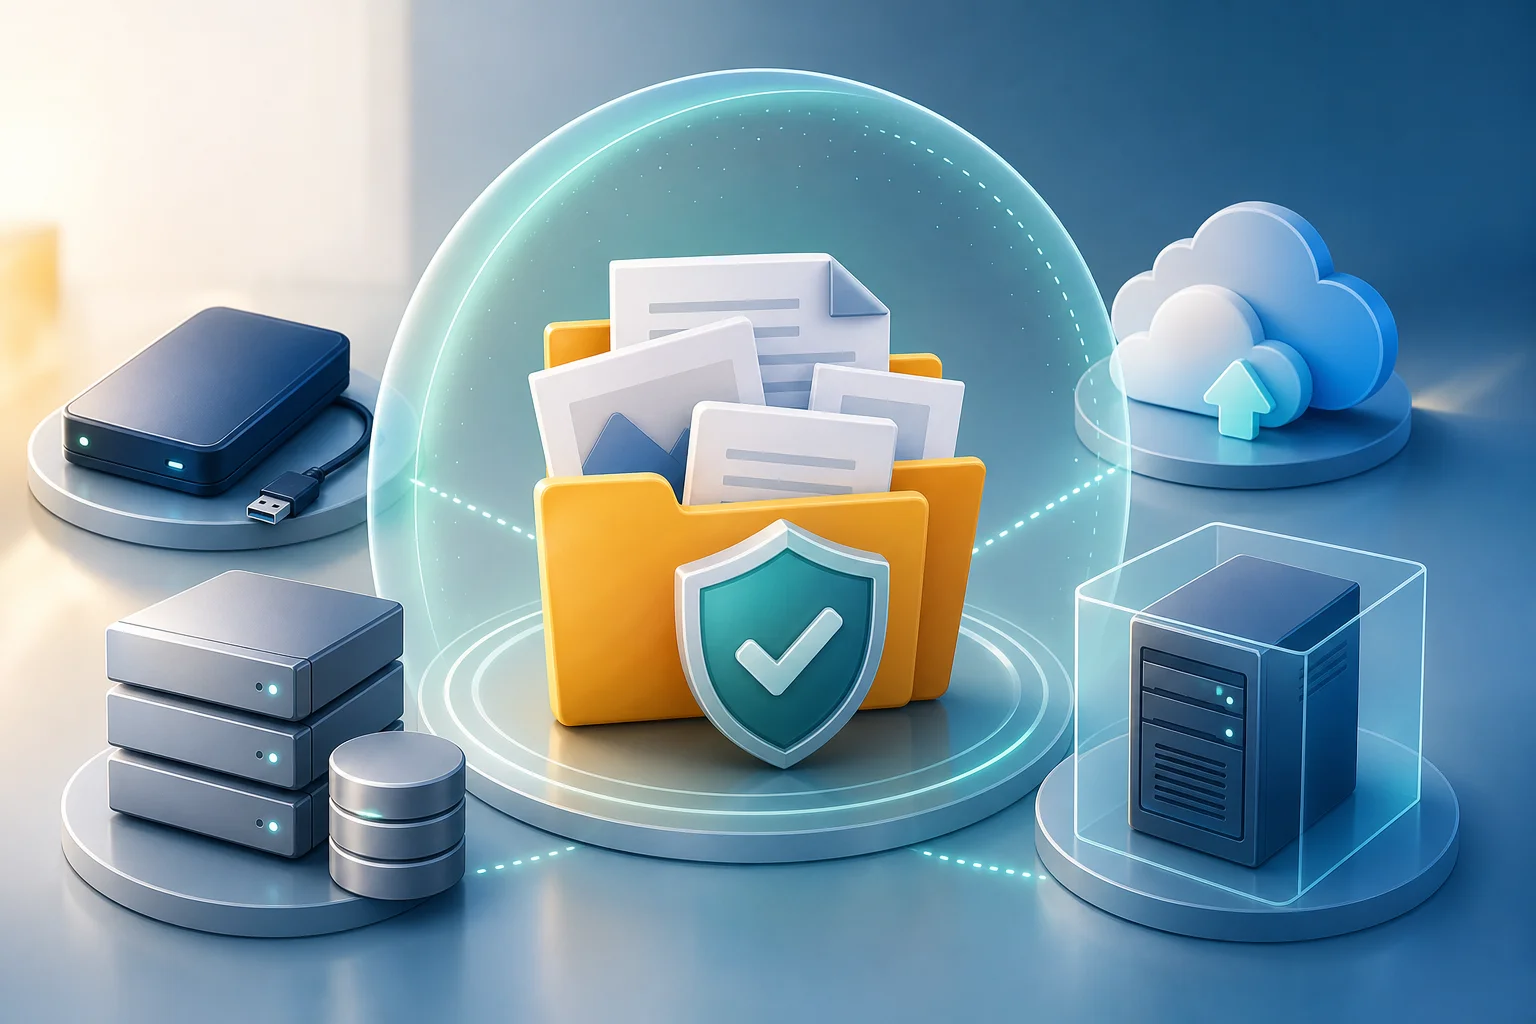
Regola 3-2-1 per i backup
L'approccio classico è la regola 3-2-1:
- Conserva almeno tre copie dei dati: una principale e due di backup.
- Usa almeno due diversi tipi di supporti o archiviazioni.
- Tieni una copia separata dall'infrastruttura principale: offline, in un altro account cloud o su un'unità isolata.
Per proteggere dai crittografi, sono particolarmente importanti copie immutabili o offline. Se una cartella di backup è sempre collegata a un computer infetto con diritti di scrittura, è vulnerabile.
Quali backup sono resistenti ai crittografi
L'efficacia aumenta con i seguenti approcci:
- dischi offline, che vengono collegati solo per il tempo di copia;
- archiviazioni cloud con versioning dei file;
- backup immutabili, ovvero copie immutabili per un tempo definito;
- account separati per il backup senza accesso per gli utenti normali;
- conservazione delle copie in un altro segmento della rete;
- verifica regolare del ripristino, non solo della creazione della copia.
È importante ricordare: un backup è utile solo se può essere ripristinato. Quindi, esegui periodicamente un ripristino di test di singoli file, database e interi sistemi.
Con quale frequenza eseguire backup
La frequenza dipende da quanto dati sei disposto a perdere. Un utente domestico potrebbe accontentarsi di una copia giornaliera o settimanale delle cartelle importanti. Le aziende devono definire l'RPO - il punto di perdita dati tollerabile. Ad esempio, se il database contabile non deve perdere più di un'ora di lavoro, un backup giornaliero è insufficiente.
Devi anche definire l'RTO - il tempo di ripristino tollerabile. Se un'interruzione del server di due giorni è inaccettabile, prepara in anticipo un piano di ripristino, attrezzature di riserva, istruzioni e personale responsabile.
Piano d'azione passo-passo per la protezione dai virus crittografici
Di seguito è riportato un piano pratico che può essere utilizzato come checklist. È adatto per un computer domestico, un piccolo ufficio e come base per una politica aziendale.
- Fai un elenco dei dati importanti. Identifica dove sono archiviati documenti, database, fotografie, progetti, email, chiavi, certificati e archivi.
- Imposta il backup secondo la regola 3-2-1. Almeno una copia deve essere non accessibile per la scrittura continua dal computer principale.
- Controlla il ripristino. Ripristina alcuni file in una cartella separata. Per le aziende, testa il ripristino dei servizi critici.
- Aggiorna i sistemi operativi e le applicazioni. Disinstalla i programmi che non vengono più utilizzati.
- Attiva l'antivirus e la protezione dai ransomware. Usa database aggiornati, analisi comportamentale e controllo degli accessi alle cartelle protette, se la funzione è disponibile.
- Limita i diritti degli utenti. Non lavorare costantemente come amministratore. In azienda, separa gli account normali da quelli privilegiati.
- Attiva l'MFA. Inizia con la posta, le VPN, l'accesso remoto, i cloud e gli account amministrativi.
- Chiudi accessi remoti non necessari. Non pubblicare RDP direttamente in Internet. Usa VPN, liste di indirizzi autorizzati e registrazione.
- Imposta il filtro della posta. Blocca allegati pericolosi, controlla i link, disattiva l'avvio automatico delle macro.
- Prepara un piano di risposta. Scrivi a chi notificare, quali sistemi disattivare, dove si trovano i backup e come ripristinare i servizi.
Questa checklist non sostituisce un audit completo, ma chiude le cause più comuni di attacchi riusciti.
Confronto delle misure di protezione
| Misura di protezione | Da cosa aiuta | Limitazioni | Priorità |
|---|---|---|---|
| Backup 3-2-1 | Perdita di dati dopo la crittografia | Non previene l'infezione | Molto alta |
| Aggiornamenti software | Sfruttamento di vulnerabilità conosciute | Non chiudono gli errori degli utenti | Molto alta |
| MFA | Furto di password e accessi non autorizzati | Non protegge da dispositivi già infetti | Alta |
| Antivirus o EDR | Minacce conosciute e comportamenti sospetti | Non fornisce garanzie al 100% | Alta |
| Filtro della posta | Phishing e allegati malevoli | Possibili falsi positivi e falsi negativi | Alta |
| Limitazione dei diritti | Diffusione di malware | Richiede configurazione dei processi | Alta |
| Segmentazione della rete | Diffusione di ransomware su server e PC | Necessita di architettura adeguata | Media o alta |
| Formazione degli utenti | Errori nel gestione di email e file | Richiede ripetizione regolare | Media |
Configurazione dell'antivirus e dell'EDR
L'antivirus rimane un elemento importante della protezione, ma non può essere considerata l'unica misura. I crittografi moderni possono utilizzare strumenti di amministrazione legittimi, script e account rubati. Pertanto, soluzioni con analisi comportamentale, controllo dell'avvio delle applicazioni, protezione contro la modifica dei file e monitoraggio centralizzato sono utili.
Cosa attivare su un computer domestico
Su Windows, è consigliabile attivare la protezione integrata, il controllo cloud, la protezione in tempo reale e il controllo della reputazione delle applicazioni. Anche la funzione di controllo degli accessi alle cartelle è utile, se non interferisce con i programmi di lavoro. Essa limita la modifica dei file in specifici cataloghi da parte di applicazioni sconosciute.
Gli utenti macOS e Linux hanno bisogno di disciplina: aggiornamenti, cautela con i diritti di amministratore, verifica dei file scaricati e backup. I crittografi esistono non solo per Windows, anche se Windows rimane un obiettivo frequente a causa della sua diffusione negli uffici.
Cosa è importante per le aziende
Le organizzazioni devono considerare soluzioni EDR o XDR, che aiutano a rilevare azioni sospette: modifiche massicce ai file, avvio di strumenti per eliminare copie shadow, accessi insoliti, movimento nella rete e uso di script. Non è solo importante installare l'agente, ma anche il processo di risposta agli avvisi.
Se le notifiche non vengono analizzate, la protezione perde efficacia. Nomina i responsabili, imposta le priorità, apri un registro degli incidenti e controlla regolarmente che gli agenti siano installati su tutte le stazioni di lavoro e server.
Protezione della posta elettronica e del browser
La posta e il browser sono strumenti lavorativi principali, quindi canali di attacco popolari. La protezione deve combinare impostazioni tecniche e regole chiare per gli utenti.
Come ridurre il rischio di phishing
Utilizza filtri antispam e controlli antivirus sugli allegati. Blocca tipi di file pericolosi: file eseguibili, script, collegamenti, archivi protetti da password provenienti da fonti sconosciute. Imposta il controllo dei link, se tale funzione è disponibile nel gateway email o nel servizio.
Per la posta di dominio, sono importanti SPF, DKIM e DMARC. Questi meccanismi non risolvono tutti i problemi di phishing, ma aiutano a ridurre la falsificazione del mittente e migliorano la fiducia nelle email legittime.
Macro e documenti di Office
Le macro nei documenti sono state a lungo utilizzate per distribuire codice malevolo. Nella maggior parte delle aziende, non è necessario che gli utenti eseguano macro da Internet. Pertanto, è più sicuro disabilitarle di default e consentire solo macro firmate provenienti da fonti fidate.
Se un documento chiede di "attivare il contenuto" per visualizzare una fattura o un accordo, è un segnale di allerta. È meglio contattare il mittente tramite un altro canale e verificare se ha realmente inviato il file.
Protezione dell'accesso remoto e dell'infrastruttura di rete
Il lavoro remoto è diventato la norma, ma amplia la superficie di attacco. Errori nella configurazione di VPN, RDP e servizi cloud possono portare a una completa compromissione della rete.
RDP e VPN sicuri
Non pubblicare RDP direttamente su Internet. Se il desktop remoto è necessario, utilizza VPN, MFA, limitazioni basate su indirizzi IP, password complesse e blocco dopo tentativi di accesso falliti. È importante esaminare i log degli accessi, specialmente per gli account amministrativi.
I server VPN richiedono anche aggiornamenti. Una vulnerabilità nel gateway VPN è pericolosa in quanto consente ai malintenzionati di entrare nella rete. Controlla i bollettini del produttore e installa le patch senza ritardi.
Segmentazione della rete
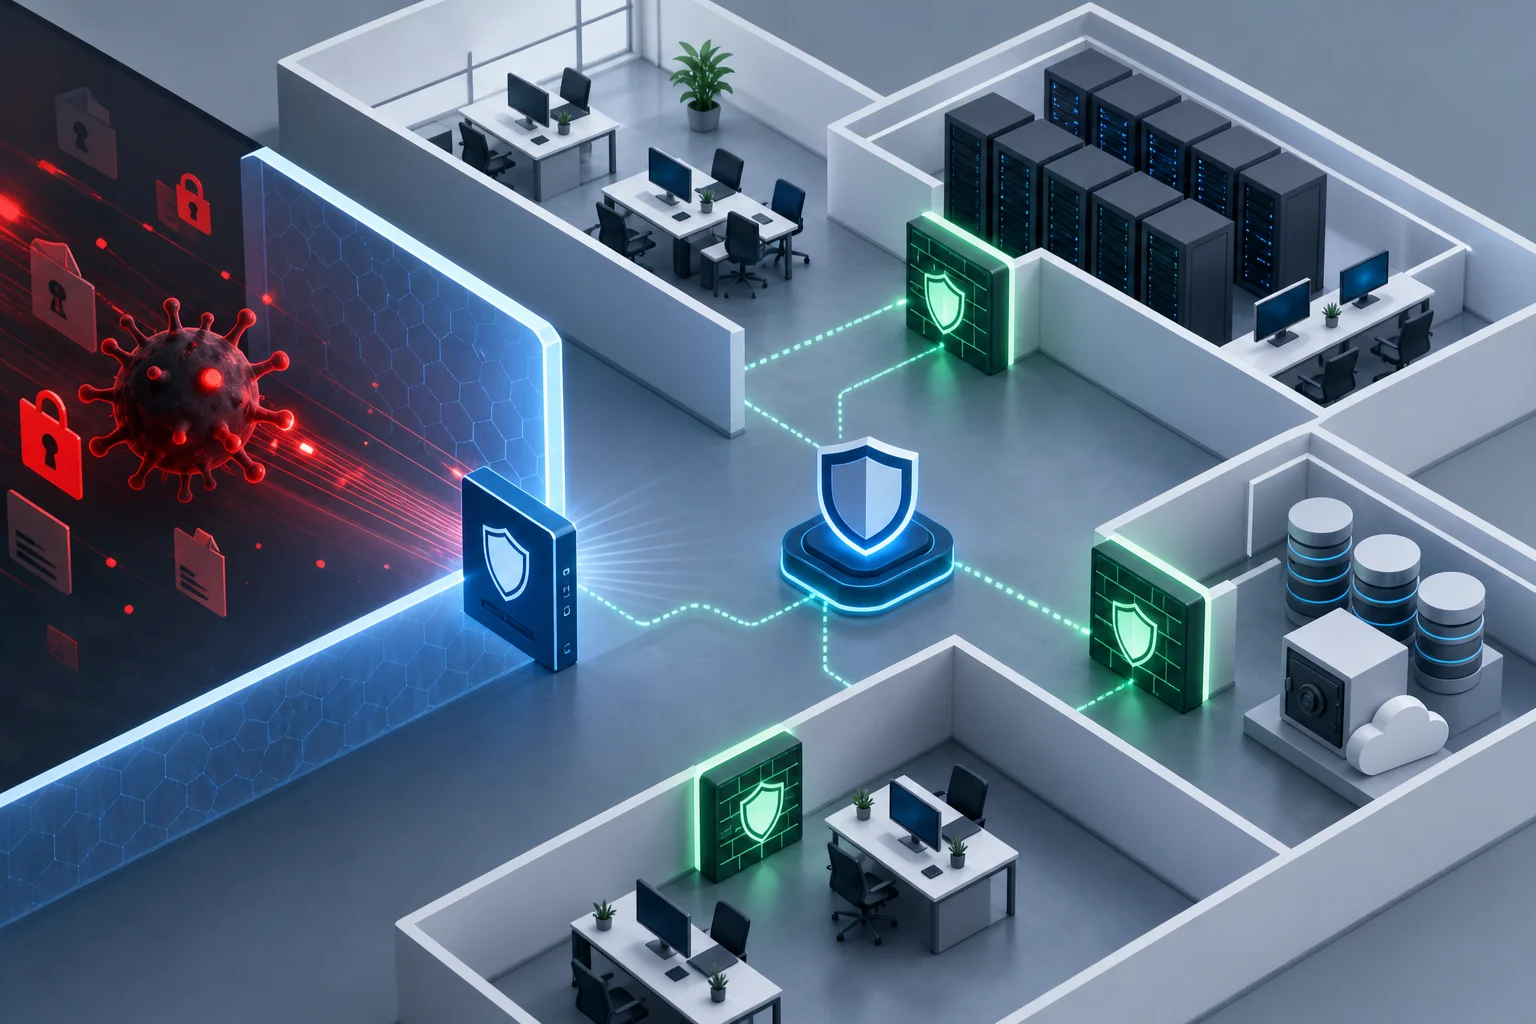
In una rete piatta, una workstation infetta può vedere troppe risorse. La segmentazione limita la diffusione dell'attacco. Ad esempio, i computer degli utenti non dovrebbero avere accesso diretto alle interfacce amministrative dei server, ai repository di backup e alle reti di gestione.
Per un piccolo ufficio, questo potrebbe significare la divisione in VLAN per utenti, server, Wi-Fi guest e archiviazione di backup. Per una grande organizzazione, un modello più dettagliato con firewall, elenchi di accesso e monitoraggio del traffico è necessario.
Cosa fare se il crittografo è già attivo
Se noti estensioni di file strane, un messaggio di riscatto, una rinominazione massiccia dei documenti o un rallentamento improvviso del sistema, agisci rapidamente. In questo momento, è importante non aggravare la situazione.
Azioni iniziali in caso di infezione
- Disconnetti il dispositivo dalla rete. Stacca il cavo di rete, disattiva il Wi-Fi e la VPN. Non spegnere immediatamente il computer, se c'è la possibilità di conservare i dati per l'indagine.
- Isola le cartelle condivise e i server. Se l'infezione si verifica in azienda, limita l'accesso tra i segmenti della rete e disattiva gli account sospetti.
- Non collegare dischi di backup. Se il crittografo è attivo, potrebbe crittografarli.
- Fotografa o salva la nota di richiesta di riscatto. Questo aiuterà a identificare la famiglia del malware.
- Informare le persone responsabili. In azienda, è necessario notificare IT, sicurezza, management e, se necessario, il reparto legale.
- Controlla altri dispositivi. Un PC infetto può essere solo la parte visibile dell'incidente.
- Inizia il ripristino solo dopo la pulizia. Altrimenti, i file ripristinati potrebbero essere nuovamente crittografati.
È necessario pagare il riscatto?
Il pagamento del riscatto non garantisce il recupero dei dati. Inoltre, il denaro sostiene un modello criminale e potrebbe non risolvere il problema della fuoriuscita di informazioni. In alcuni casi, i pagamenti possono creare rischi legali, specialmente se il destinatario è collegato a liste di sanzioni o gruppi vietati.
Prima di qualsiasi decisione, considera la disponibilità di backup, l'entità dell'infezione, i requisiti legislativi e i consigli di esperti nel settore. Se si tratta di un'azienda, è meglio rivolgersi a specialisti della risposta agli incidenti e legali.
È possibile decrittografare i file gratuitamente?
A volte esistono decrittografi gratuiti per famiglie specifiche di ransomware. Questo è possibile se viene trovata un'errore nel crittografo o se le forze dell'ordine hanno ottenuto le chiavi. Ma non si può fare affidamento su questo.
Controlla fonti affidabili, come progetti di lotta contro il ransomware e siti di famose aziende antivirus. Non scaricare "decrittografi" da forum e siti casuali. Sotto forma di aiuto vengono spesso distribuiti nuovi malware.
Errori comuni nella protezione dai crittografi
Anche con antivirus e backup, le aziende e gli utenti commettono errori ripetuti.
Conservazione dei backup nella stessa rete
Se un backup è situato in una cartella condivisa con accesso in scrittura per utenti normali, il crittografo potrebbe eliminarlo. Per dati critici, sono necessari backup isolati, diritti separati e versioning.
Mancanza di ripristino di test
Molti scoprono backup non funzionanti solo dopo un attacco. Le ragioni sono varie: non tutte le cartelle sono state copiate, il database era in uno stato non consistente, mancavano chiavi, la licenza era scaduta o il supporto era danneggiato. È obbligatorio un controllo regolare del ripristino.
Una password per diversi servizi
Il riutilizzo delle password crea una reazione a catena. Se una password di un sito viene compromessa, email, VPN e cloud sono a rischio. Usa un gestore di password e password uniche e lunghe per ogni servizio.
Ignorare i log e gli avvisi
Accessi insoliti di notte, molti errori di autenticazione, disattivazione dei servizi di protezione, eliminazione massiccia di copie shadow e scansione della rete sono segnali importanti di un attacco. Se non vengono monitorati, la crittografia potrebbe diventare l'ultima fase di una lunga compromissione.
Raccomandazioni pratiche per l'utente domestico
La protezione domestica può essere semplice, ma deve essere impostata in anticipo.
- Conserva file importanti in cartelle che vengono incluse nel backup.
- Usa un disco esterno e scollegalo dopo aver terminato la copia.
- Attiva il versioning nel cloud storage, se disponibile.
- Aggiorna Windows, macOS, browser e applicazioni per ufficio.
- Non disattivare l'antivirus per installare programmi sospetti.
- Non aprire allegati da mittenti sconosciuti.
- Controlla le estensioni dei file. Ad esempio,
document.pdf.exenon è un file PDF. - Usa un gestore di password e MFA per la posta.
- Crea un account separato senza diritti amministrativi per l'uso quotidiano.
Queste misure non richiedono un'infrastruttura complessa, ma aumentano notevolmente la resistenza all'infezione e alla perdita di dati.
Raccomandazioni pratiche per le aziende
Per un'azienda, sono importanti non solo gli strumenti separati, ma anche un processo gestito. Inizia con una valutazione dei rischi e dei servizi critici.
Misure organizzative
Designa proprietari per i sistemi e i dati. Descrivi quali servizi sono critici, chi è responsabile per i backup, chi prende decisioni in caso di incidente e come contattare i fornitori. Prepara un piano di risposta in una forma comprensibile, in modo che possa essere utilizzato in una situazione di stress.
Forma regolarmente il personale. La formazione deve essere breve e pratica: come riconoscere il phishing, a chi inviare email sospette, perché non attivare macro e cosa fare in caso di file strani.
Misure tecniche
Implementa una gestione centralizzata degli aggiornamenti, degli antivirus, delle politiche delle password e dei log. Limita gli amministratori locali. Imposta l'MFA per tutti i servizi esterni. Esegui un inventario delle risorse pubbliche e chiudi porte non necessarie.
Per i server critici, utilizza segmenti di rete separati, backup con immutabilità, monitoraggio dell'integrità e registrazione delle azioni degli amministratori. Controlla che gli account per il backup non vengano utilizzati per l'accesso normale al sistema.
FAQ: domande frequenti sulla protezione dai virus crittografici
Qual è il miglior antivirus per proteggersi dai crittografi?
La scelta migliore dipende dal tuo sistema, budget e requisiti. È importante non il nome del prodotto, ma la protezione in tempo reale attivata, analisi comportamentale, aggiornamenti regolari, controllo dell'avvio delle applicazioni e la possibilità di rispondere rapidamente agli avvisi. Per le aziende, le funzioni EDR e la gestione centralizzata sono utili.
Il cloud storage aiuta contro il ransomware?
Sì, se nel cloud esiste un registro delle versioni e il ripristino di file eliminati. Ma la sincronizzazione da sola non è un backup completo. Se il crittografo modifica i file sul computer, le versioni crittografate potrebbero sincronizzarsi nel cloud. Quindi, controlla i tempi di archiviazione delle versioni e la possibilità di un ripristino di massa.
È possibile escludere completamente il rischio di infezione?
Escludere completamente il rischio non è possibile. È possibile ridurre la probabilità di attacco e prepararsi al ripristino. Nella pratica, la resilienza è più importante: aggiornamenti, MFA, limitazione dei diritti, filtrazione della posta, backup e piano di risposta.
Cosa fare con un computer infetto dopo il ripristino dei file?
Prima di tutto, assicurati che il malware sia stato rimosso e che il punto di ingresso sia stato chiuso. In uno scenario sicuro, il sistema viene reinstallato o ripristinato da un'immagine pulita, cambiano le password, si controllano altri dispositivi e solo poi si recuperano i dati dal backup.
È necessario disattivare Internet se si sospetta un crittografo?
Sì, un dispositivo infetto deve essere isolato dalla rete il prima possibile. Questo aiuta a fermare la diffusione attraverso cartelle e server condivisi. Tuttavia, non è consigliabile eliminare in modo caotico file o avviare utility casuali prima di consultare uno specialista, se i dati sono critici.
Checklist minima per oggi
Se il tempo è poco, inizia con azioni che producono un effetto rapido:
- controlla se c'è un backup aggiornato di file importanti;
- scollegare il disco di backup dopo la copia;
- attivare l'MFA per la posta e l'accesso remoto;
- aggiornare il sistema e il browser;
- rimuovere i programmi non necessari;
- vietare di lavorare come amministratore senza necessità;
- controlla se RDP è aperto su Internet;
- attivare la protezione dell'antivirus e non disattivarla;
- avvisa il personale o i membri della famiglia riguardo alle email di phishing;
- scrivi un semplice piano d'azione in caso di infezione.
Questi passaggi possono essere eseguiti senza acquisti complessi. Poi passa a misure più mature: segmentazione della rete, EDR, registrazione centralizzata, politiche di controllo delle applicazioni e esercitazioni regolari.
Conclusione
La protezione dai virus crittografici funziona solo come un sistema: backup, aggiornamenti, MFA, limitazione dei diritti, email sicure, accesso remoto protetto e un pianificato piano di risposta. Inizia dall'inventario dei dati importanti e dalla configurazione del backup secondo la regola 3-2-1, quindi chiudi i punti di ingresso più rischiosi. Prima inizi a implementare queste misure, maggiori saranno le possibilità di affrontare un attacco senza riscatti, panico e lunghi tempi di inattività.