Récupération après rançongiciel : guide pratique pour les entreprises et les utilisateurs privés
La récupération après rançongiciel ne commence pas par la recherche d'un programme « magique », mais par l'arrêt correct de l'attaque, la sauvegarde des preuves et le retour en toute sécurité des systèmes au travail. Cet article décrit les premières actions à entreprendre en cas d'infection, les moyens d'évaluer les dommages, les options de récupération des fichiers, le travail avec les sauvegardes, la vérification des déchiffreurs et les mesures permettant de réduire le risque de nouvelle attaque.
Un rançongiciel, ou ransomware, est un logiciel malveillant qui bloque l'accès aux données, généralement en chiffrant des fichiers. Ensuite, les cybercriminels demandent une rançon pour la clé de déchiffrement. Parfois, une attaque est accompagnée du vol de données et de menaces de publication. Il est donc important d'agir rapidement, mais sans panique.
L'objectif principal dans les premières heures n'est pas de "tout réparer tout de suite", mais de ne pas aggraver la situation. Il ne faut pas redémarrer tout et n'importe quoi, connecter des disques de sauvegarde à un réseau infecté ou payer une rançon sans évaluer la situation. Une approche ordonnée augmente les chances de récupérer des données et de conserver des preuves pour l'enquête.
Que se passe-t-il lors d'une attaque par rançongiciel
Les rançongiciels modernes ne se déclenchent généralement pas par hasard et immédiatement. Souvent, l'attaque se développe en chaîne :
- l'attaquant obtient l'accès via un e-mail de phishing, un mot de passe volé, un VPN vulnérable, RDP ou un serveur obsolète ;
- s'implante dans le réseau et élève ses privilèges ;
- désactive les protections et les copies de sécurité ;
- recherche des serveurs de fichiers, des bases de données, des systèmes comptables et des sauvegardes ;
- chiffre les données et laisse une note de rançon ;
- dans certains cas, exfiltre d'abord des documents vers un stockage externe.
C'est pourquoi la récupération après un virus rançongiciel implique non seulement le retour des fichiers. Il est crucial de comprendre comment le piratage s'est produit, quels comptes ont été compromis et s'il n'y a pas encore d'attaquant à l'intérieur du réseau.
Premières actions en cas de détection d'une infection
Si un message de rançon apparaît à l'écran, que des fichiers ont reçu des extensions étranges ou que des utilisateurs se plaignent massivement de l'inaccessibilité des documents, agissez selon le plan.
Liste de contrôle étape par étape pour les 60 premières minutes
| Étape | Que faire | Pourquoi est-ce nécessaire |
|---|---|---|
| 1 | Déconnecter les appareils infectés du réseau | Arrêter la propagation du chiffrement à travers les dossiers et serveurs réseau |
| 2 | Ne pas éteindre les ordinateurs sans nécessité | Des clés, processus et traces d'attaque peuvent rester en mémoire vive |
| 3 | Déconnecter les dossiers et disques réseau partagés | Protéger les données qui ne sont pas encore chiffrées |
| 4 | Isoler les sauvegardes | Empêcher le rançongiciel d'accéder aux sauvegardes |
| 5 | Conserver la note de rançon et des exemples de fichiers | Aider à identifier la famille de ransomware |
| 6 | Informer les responsables | Connecter rapidement les équipes de sécurité, les administrateurs système, la direction et les avocats |
| 7 | Commencer un journal des événements | Documenter le moment, les actions et les signes de compromission détectés |
Important : si l'infection touche des serveurs, une infrastructure virtuelle ou des systèmes critiques pour les affaires, il vaut mieux immédiatement faire appel à des spécialistes de la réponse aux incidents. Les tentatives de "nettoyer" le système par soi-même peuvent détruire des preuves importantes.
Ce qu'il ne faut pas faire immédiatement après une attaque
Ne pas effectuer d'actions qui aggravent souvent la situation :
- ne pas connecter des disques externes de sauvegarde à un ordinateur infecté ;
- ne pas exécuter de "déchiffreurs" aléatoires provenant de sources non vérifiées ;
- ne pas supprimer la note de rançon, les journaux et les fichiers suspects ;
- ne pas formater les disques avant d'avoir pris des copies et analysé ;
- ne pas utiliser des mots de passe compromis pour entrer dans les systèmes restaurés ;
- ne pas transférer de rançon sans consulter des avocats, des spécialistes de la sécurité informatique et la direction.
Un nettoyage hâtif peut entraîner une nouvelle infection. De plus, une partie des données peut parfois être récupérée uniquement en présence de fichiers chiffrés d'origine et de traces techniques de l'attaque.
Comment isoler l'infrastructure infectée
L'isolation est une étape clé de la récupération des données après un rançongiciel. Son objectif est de séparer les nœuds infectés des sains et de conserver ce qui n'est pas encore chiffré.
Pour un ordinateur individuel, il suffit généralement de déconnecter le câble réseau et le Wi-Fi. Si c'est un ordinateur portable, désactivez le Bluetooth et ne branchez pas de clés USB. Ne pas éteindre l'appareil, s'il ne continue pas à chiffrer activement des données et si vous avez la possibilité de le transmettre à un spécialiste.
Dans un réseau d'entreprise, agissez à plus grande échelle :
- désactivez l'accès aux partages de fichiers pour les comptes suspects ;
- bloquez temporairement le VPN, le RDP et l'accès à distance s'ils ont pu devenir des points d'entrée ;
- segmentez le réseau, en séparant les stations de travail des serveurs ;
- désactivez la synchronisation des dossiers cloud si des fichiers chiffrés y sont arrivés ;
- vérifiez les contrôleurs de domaine, les hyperviseurs, les serveurs de messagerie et les systèmes de sauvegarde ;
- arrêtez les tâches planifiées qui pourraient écraser de bonnes sauvegardes par de mauvaises.
Si vous utilisez EDR, SIEM ou un antivirus centralisé, vérifiez la console de gestion. Souvent, on y voit les premiers hôtes infectés, les processus suspects et les comptes ayant lancé le chiffrement.
Comment évaluer l'ampleur des dommages
Avant de récupérer, il est essentiel de comprendre quelles données ont été perdues, quels systèmes peuvent être fiables et où se trouve la cause profonde de l'attaque.
Inventaire des systèmes touchés
Dressez une liste :
- des stations de travail infectées ;
- des serveurs de fichiers ;
- des bases de données ;
- des machines virtuelles ;
- des stockages cloud ;
- des dossiers réseau ;
- des dépôts de sauvegarde ;
- des comptes utilisés durant l'attaque.
Pour chaque objet, notez son état : en marche, éteint, isolé, chiffré partiellement, chiffré complètement, données accessibles, sauvegarde disponible ou absente.
Signes de vol de données
Tous les rançongiciels ne se contentent pas de bloquer des fichiers. De nombreux opérateurs de ransomware exfiltrent d'abord des données. Vérifiez :
- un trafic sortant anormalement important ;
- des archives portant des noms comme
backup.zip,data.7z,docs.rardans des dossiers non standards ; - l'exécution d'outils d'administration à distance ;
- des connexions à des adresses IP inconnues ;
- des événements de connexion en dehors des heures de travail ;
- l'utilisation d'outils cloud et de services de partage de fichiers publics.
S'il y a des signes de fuite de données personnelles, de secrets commerciaux ou d'informations de paiement, faites appel à des avocats. Il peut être nécessaire d'informer les régulateurs, les clients ou les partenaires conformément à la législation applicable et aux contrats.
Faut-il payer la rançon
Le paiement ne garantit pas la récupération des fichiers. Le déchiffreur peut ne pas fonctionner, la clé peut être partielle, et les criminels peuvent demander un paiement à nouveau. De plus, le paiement supporte un modèle criminel et entraîne parfois des risques juridiques, surtout si le destinataire est lié à des listes de sanctions.
Cependant, la décision de payer la rançon dans les affaires n'est généralement pas émotionnelle, mais passe par une évaluation des risques. On considère la disponibilité des sauvegardes, la criticité de l'interruption, la probabilité de fuite, les exigences légales et les recommandations des experts. Même si une organisation envisage des négociations, cela ne supprime pas la nécessité d'enquêter, d'isoler et de se préparer à la récupération.
Pour les utilisateurs privés, le meilleur moyen est presque toujours de ne pas payer, mais de vérifier les sauvegardes, d'essayer des déchiffreurs fiables et de récupérer le système de manière sécurisée.
Comment identifier un rançongiciel
Déterminer la famille de ransomware aide à comprendre s'il existe un outil de déchiffrement gratuit et quels indicateurs de compromission rechercher.
Utilisez les données suivantes :
- l'extension des fichiers chiffrés ;
- le texte de la note de rançon ;
- les adresses e-mail ou les sites des cybercriminels ;
- les noms de fichiers malveillants ;
- les hachages de fichiers exécutables suspects ;
- le temps de modification de fichiers en masse.
Vérifiez les échantillons via des services de reconnaissance de ransomware connus et sécurisés ou avec l'aide de spécialistes. N'envoyez pas de documents confidentiels à des services publics, si cela peut violer la politique de l'entreprise ou la loi. Pour l'analyse, une note de rançon et un fichier chiffré peu important sont généralement suffisants.
Récupération de fichiers après rançongiciel
Il n'existe pas une seule méthode universelle. Le choix dépend du type de rançongiciel, de l'état des sauvegardes, des systèmes touchés et des copies d'ombre supprimées ou non.
Option 1 : Récupération à partir de la sauvegarde
C'est le moyen le plus sûr, si les sauvegardes ne sont pas endommagées. Mais avant la récupération, elles doivent être vérifiées.
Séquence correcte :
- Isolez le stockage de sauvegarde du réseau infecté.
- Trouvez un point de restauration avant le début de l'attaque, et non seulement avant le moment de la découverte.
- Testez la copie sur un banc d'essai ou une machine distincte.
- Scannez les données restaurées avec un antivirus et EDR.
- Assurez-vous qu'il n'y a pas de tâches malveillantes sauvegardées dans le système, de scripts et de comptes.
- Restaurez d'abord les services critiques, puis les secondaires.
- Après la récupération, changez les mots de passe et les clés d'accès.
Il est essentiel de choisir un point avant la compromission. Si l'attaquant a été dans le réseau pendant une semaine, la sauvegarde d'hier peut contenir une porte dérobée, un script malveillant ou un compte modifié.
Option 2 : Déchiffreurs gratuits
Des outils de déchiffrement gratuits sont disponibles pour certaines familles de rançongiciels. Ils apparaissent lorsque les chercheurs découvrent des failles dans la mise en œuvre du chiffrement, obtiennent des clés ou lorsque les forces de l'ordre saisissent l'infrastructure des criminels.
Utilisez uniquement des sources fiables : sites d'entreprises antivirus reconnus, initiatives internationales de lutte contre les rançongiciels et recommandations officielles CERT/CSIRT. Avant d'exécuter un déchiffreur, faites une copie des fichiers chiffrés. Si l'outil échoue ou si les fichiers sont endommagés, la copie permettra d'essayer une autre méthode.
Ne faites pas confiance aux sites qui promettent un "déchiffrement à 100 % de tous les fichiers". Il n'existe pas de déchiffreur universel pour tous les rançongiciels.
Option 3 : Copies d'ombre et versions précédentes
Windows peut conserver des copies d'ombre des volumes. Certains rançongiciels les suppriment, mais ce n'est pas toujours le cas. Vérifiez la possibilité de restaurer des versions précédentes de fichiers et de dossiers.
Vérifiez également :
- l'historique des fichiers Windows ;
- les clichés locaux NAS ;
- les snapshots de machines virtuelles ;
- les versions d'objets dans des stockages cloud ;
- la corbeille et les dossiers archives ;
- les copies sur les ordinateurs portables des employés qui n'ont pas été connectés au réseau pendant l'attaque.
Ne restaurez pas les données directement sur les fichiers chiffrés. Il est préférable de les copier dans un endroit propre et distinct, puis de les transférer vers l'environnement de travail.
Option 4 : Récupération de données supprimées
Parfois, un rançongiciel crée une copie chiffrée d'un fichier, tandis que l'original est supprimé. Dans ce cas, une partie des données peut théoriquement être récupérée avec des programmes de récupération de fichiers supprimés. Les chances sont plus élevées si le disque n'a pas été utilisé après l'attaque.
Pour les SSD, le risque est plus faible à cause de TRIM. Pour les stockages en réseau, tout dépend du système de fichiers, des paramètres de snapshots et du volume des écritures ultérieures. Cette méthode ne doit pas être la première, mais elle mérite d'être envisagée si aucune sauvegarde n'est disponible.
Option 5 : Récupération manuelle à partir de sources
Si les documents ne peuvent pas être entièrement récupérés, il est possible de Récupérer au moins les données critiques à partir de sources secondaires :
- des pièces jointes dans les e-mails ;
- rapports envoyés ;
- exportations de CRM, ERP et comptabilité ;
- versions cloud de documents ;
- copies locales détenues par les employés ;
- données chez des sous-traitants et clients ;
- documents imprimés et archives PDF.
Ce chemin prend du temps, mais aide à relancer plus rapidement les processus clés en attendant l'enquête technique.
Comment restaurer en toute sécurité des serveurs et des stations de travail
Il ne suffit pas de supprimer le fichier malveillant. Après un rançongiciel, il faut supposer que les identifiants ont pu être volés et que des mécanismes d'accès cachés peuvent être présents dans le système.
Préparation d'un environnement propre
La meilleure option est de redéployer les systèmes à partir d'images fiables. Ceci est particulièrement important pour les contrôleurs de domaine, les serveurs d'administration, les passerelles VPN et les hyperviseurs.
Ordre recommandé :
- Créez un réseau de récupération isolé.
- Déployez des serveurs propres à partir d'images vérifiées.
- Installez les mises à jour de sécurité à jour.
- Configurez un antivirus, un EDR et une journalisation.
- Restaurez les données à partir d'une sauvegarde vérifiée.
- Changez les mots de passe des administrateurs, des comptes de service et des utilisateurs.
- Réémettez des clés API, des certificats et des jetons, s'ils ont pu être accessibles aux criminels.
- Vérifiez les droits d'accès selon le principe du moindre privilège.
- Connectez les stations de travail progressivement, après vérification.
Vérification d'Active Directory
Dans une infrastructure de domaine, portez une attention particulière à Active Directory. Les cybercriminels créent souvent de nouveaux comptes, s'ajoutent aux groupes d'administrateurs ou utilisent de vieux mots de passe de service.
Vérifiez :
- les membres des groupes Domain Admins, Enterprise Admins et administrateurs locaux ;
- les comptes nouveaux ou récemment modifiés ;
- les politiques de groupe suspectes ;
- les scripts de connexion ;
- les droits délégués ;
- les événements de connexion provenant de nœuds inhabituels ;
- les anomalies Kerberos et l'utilisation de vieux protocoles.
Après cela, activez l'authentification multifacteur pour l'accès à distance et les comptes administratifs. Limitez également l'accès des administrateurs aux stations de travail ordinaires.
Retour des utilisateurs au travail
Ne connectez pas tous les utilisateurs en même temps. Commencez par un groupe pilote et des départements critiques. Surveillez les journaux, le trafic réseau et les événements de sécurité. S'il y a des signes de nouvelle chiffration, arrêtez immédiatement le processus et revenez à l'enquête.
La communication avec les utilisateurs est également importante. Informez-les des mots de passe à changer, des fichiers temporairement indisponibles et de l'endroit où envoyer les e-mails suspects. Plus les instructions sont claires, moins il y a de chaos.
Comment travailler avec des sauvegardes après une attaque
Les sauvegardes sont l'outil principal de récupération, mais elles deviennent souvent une cible d'attaque. Il faut donc évaluer non seulement la disponibilité de la sauvegarde, mais aussi sa qualité.
Signes d'une sauvegarde fiable
Une bonne sauvegarde doit être :
- créée avant le début de la compromission ;
- inaccessible aux administrateurs de domaine ordinaires ;
- protégée contre les modifications ou les suppressions ;
- vérifiée par une restauration, et non seulement par un rapport d'exécution réussie ;
- séparée du réseau principal ;
- cryptée et protégée par des identifiants séparés.
Une règle utile est la 3-2-1 : conserver au moins trois copies de données, sur deux types de supports différents, avec une copie à l'extérieur du site principal. Pour se protéger contre le rançongiciel, des copies immuables sont souvent utilisées : backup immuable, stockages WORM, stockage d'objets avec verrouillage des versions ou supports hors ligne.
Pourquoi ne pas écraser immédiatement les sauvegardes
Après une attaque, certains systèmes de sauvegarde continuent de fonctionner selon un horaire. Ils peuvent écraser des données déjà chiffrées avec de vieux points de sauvegarde. Par conséquent, d'abord arrêtez les tâches, vérifiez les politiques de stockage et protégez les anciennes copies de la suppression.
S'il y a soupçon que le serveur de sauvegarde a été compromis, ne l'utilisez pas comme source fiable. Premièrement, faites des copies des journaux et des configurations, et analysez-les ensuite en mode isolé.
Enquête sur la cause de l'infection
Sans recherche de la cause profonde, la récupération reste incomplète. Le système peut à nouveau être chiffré via le même accès vulnérable.
Points d'entrée fréquents :
- e-mails de phishing avec des pièces jointes malveillantes ;
- mots de passe volés d'un VPN ou d'une messagerie ;
- RDP ouvert sur Internet ;
- serveurs web et CMS vulnérables ;
- passerelles VPN obsolètes ;
- mots de passe des administrateurs faibles ;
- absence de MFA ;
- appareils personnels infectés ;
- connexions non sécurisées de sous-traitants.
Recueillez des journaux des systèmes de messagerie, des VPN, des contrôleurs de domaine, des pare-feu, des EDR, des proxies et des serveurs. Comparez le temps des premiers accès suspects avec celui du chiffrement. Souvent, il y a un écart significatif, alors analysez non seulement les dernières heures.
Actions juridiques et organisationnelles
La récupération technique après un rançongiciel doit se faire parallèlement à la gestion des risques. Pour une entreprise, il ne s'agit pas seulement d'un incident informatique.
Il est recommandé de :
- désigner un coordinateur responsable de l'incident ;
- tenir un journal des décisions et des actions ;
- conserver les preuves pour un éventuel recours aux forces de l'ordre ;
- évaluer si des données personnelles ont été touchées ;
- vérifier les exigences des contrats avec les clients et les partenaires ;
- informer la compagnie d'assurance, s'il y a une assurance cyber ;
- préparer des messages clairs pour les employés et les clients.
Il ne faut pas cacher le problème aux équipes internes qui doivent participer à la récupération. Mais il est également dangereux de répandre des détails non vérifiés. Mieux vaut utiliser un seul canal de communication et des formulations convenues.
Comment réduire le risque de nouvelle attaque
Après la récupération, la phase la plus importante commence : le renforcement de la protection. Si vous vous contentez de tout remettre comme avant, la probabilité d'un nouvel incident demeure élevée.
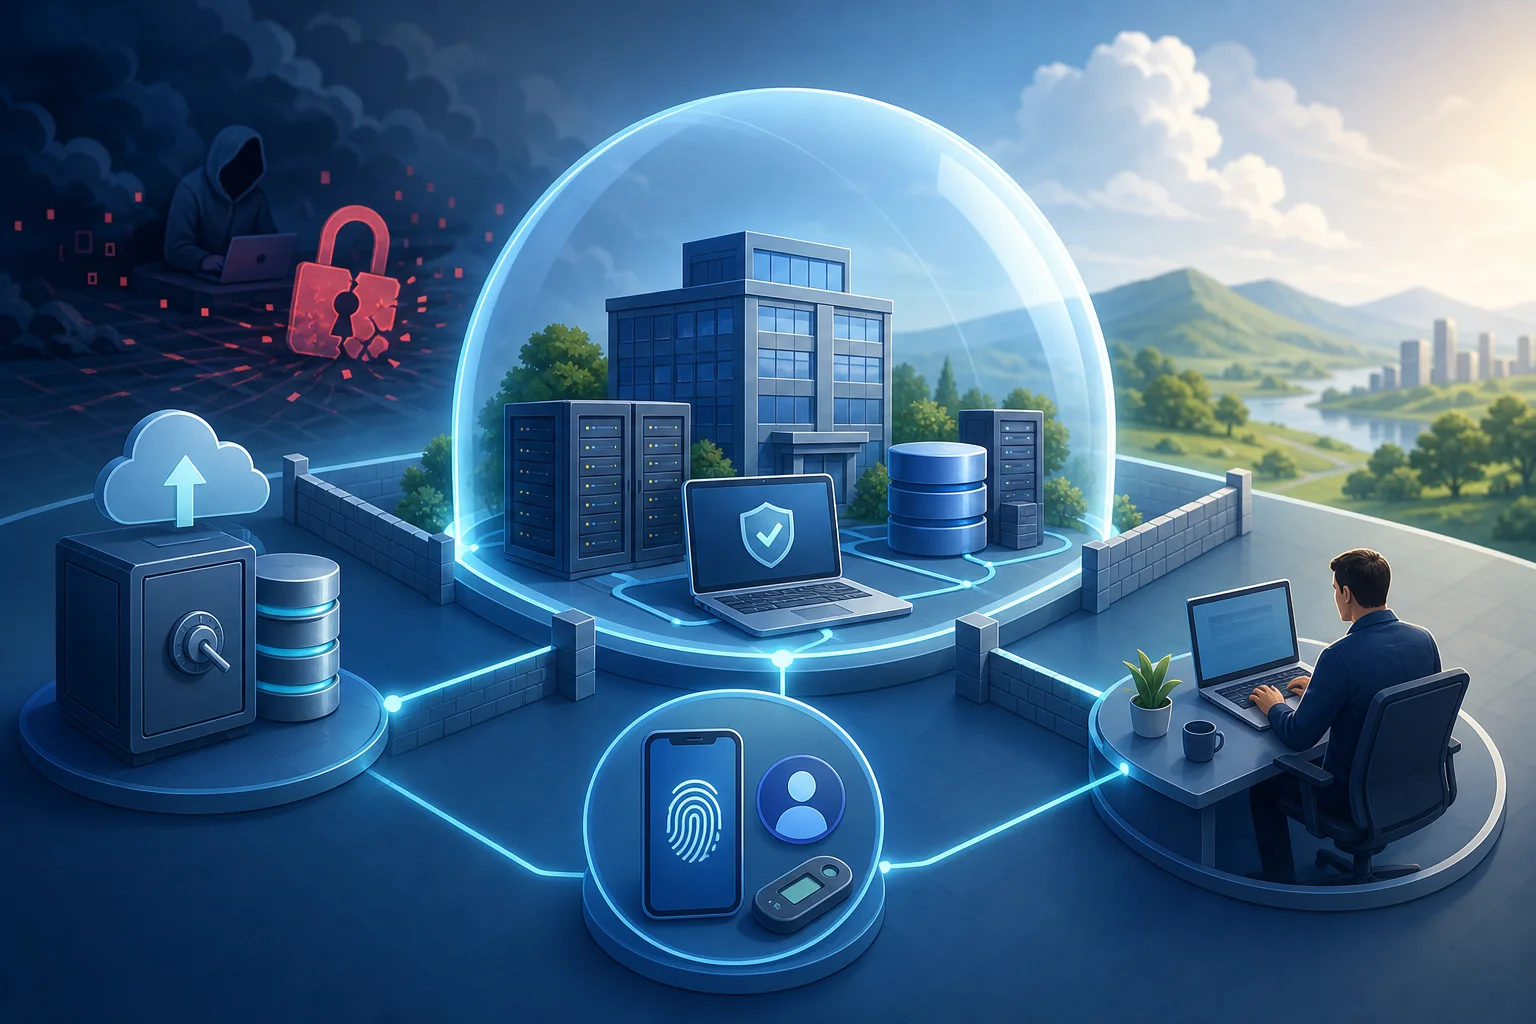
Mesures techniques de protection
Actions prioritaires :
- activer la MFA pour le VPN, le courrier, les administrateurs et les services cloud ;
- fermer le RDP sur Internet ou le sécuriser via un VPN et des règles d'accès strictes ;
- mettre à jour les systèmes d'exploitation, passerelles VPN, hyperviseurs, serveurs de messagerie et CMS ;
- mettre en œuvre EDR ou une protection endpoint moderne ;
- restreindre les droits des utilisateurs ;
- segmenter le réseau ;
- interdire l'exécution de macros provenant d'Internet ;
- configurer le filtrage des e-mails et des pièces jointes ;
- surveiller PowerShell, PsExec, WMI et autres outils d'administration ;
- maintenir des journaux centralisés et les conserver séparément des stations de travail ;
- vérifier régulièrement la restauration des sauvegardes.
Commencez par des mesures qui ferment les points d'entrée évidents. La MFA et la correction des services externes vulnérables donnent souvent un effet rapide.
Mesures organisationnelles
Les technologies ne remplacent pas les processus. Des règles claires sont nécessaires :
- qui prend la décision de déconnecter le réseau ;
- où se trouve le plan de récupération ;
- qui a accès aux sauvegardes ;
- à quelle fréquence la récupération est-elle vérifiée ;
- comment les employés signalent-ils des cas de phishing ;
- qui communique avec les clients, partenaires et régulateurs ;
- quels systèmes sont considérés comme critiques.
Menez des exercices de formation. Même un exercice court sur le scénario "serveur de fichiers chiffré" révèle des faiblesses : mots de passe oubliés, sauvegardes non vérifiées, dépendance à un seul administrateur ou absence de contacts de sous-traitants.
Plan de récupération pour les petites entreprises
Les petites entreprises manquent souvent d'une équipe distincte de sécurité. Le plan doit donc être simple et réalisable.
Ensemble minimal :
- Liste des systèmes critiques : comptabilité, CRM, site, messagerie, fichiers, banque en ligne.
- Contacts de l'administrateur, de l'hébergeur, du fournisseur, de l'avocat et de la direction.
- Sauvegardes quotidiennes des données importantes.
- Une copie hors ligne ou une copie cloud immuable.
- MFA sur le courrier, le VPN et l'accès à distance.
- Interdiction des comptes administrateurs partagés.
- Mises à jour régulières.
- Instructions pour les employés : que faire en cas de courriel suspect ou de fichiers chiffrés.
Si le budget est limité, commencez par les sauvegardes, la MFA et la fermeture de l'accès RDP. Ces mesures ne résolvent pas tous les problèmes, mais elles éliminent des causes fréquentes de pertes majeures.
Plan de récupération pour les utilisateurs privés
Si un rançongiciel infecte un ordinateur personnel, l'ordre des actions est similaire, mais plus simple.
Faites ce qui suit :
- Déconnectez l'ordinateur de l'Internet et du réseau domestique.
- Ne connectez pas de disque externe avec des photos et des documents.
- Photographiez la note de rançon et conservez-en une copie.
- Copiez quelques fichiers chiffrés sur un support séparé pour analyse, si cela est sûr.
- Vérifiez s'il existe des sauvegardes dans le cloud, sur un disque externe ou un autre appareil.
- Trouvez un déchiffreur de confiance pour la famille de rançongiciel, s'il existe.
- Réinstallez le système ou restaurez-le à partir d'une image propre.
- Changez les mots de passe de messagerie, des banques, des réseaux sociaux et des services cloud à partir d'un autre appareil propre.
- Restaurez les données uniquement après vérification.
s'il y avait des scans de documents, des mots de passe ou des données financières dans les fichiers chiffrés, considérez-les comme potentiellement compromis. Changez les mots de passe et activez l'authentification à deux facteurs.
Erreurs fréquentes lors de la récupération
Les erreurs coûtent souvent plus cher que l'attaque elle-même. Voici les plus courantes :
- la récupération de données dans un réseau encore infecté ;
- l'utilisation de vieux mots de passe administratifs ;
- l'absence de vérification des sauvegardes avant la récupération en masse ;
- la suppression des journaux et des fichiers malveillants avant analyse ;
- faire confiance à des déchiffreurs aléatoires ;
- connecter une sauvegarde hors ligne à un serveur infecté ;
- ignorer la cause d'intrusion ;
- déclaration prématurée de l'incident comme clos.
Il est bon de diviser la récupération en étapes : arrêt de l'attaque, analyse, environnement propre, retour des données, surveillance, amélioration de la protection. Cela réduit le risque de manquer un détail important.
FAQ : réponses aux questions fréquentes sur la récupération après rançongiciel
Peut-on récupérer des fichiers après un rançongiciel sans sauvegarde ?
Parfois oui, mais pas toujours. Vérifiez les déchiffreurs gratuits, les copies d'ombre, les versions dans le cloud, les snapshots NAS et les fichiers originaux supprimés. Si le chiffrement a été correctement réalisé et qu'il n'y a pas de copies, la récupération complète peut être impossible.
Existe-t-il un programme universel pour déchiffrer des fichiers ?
Non. Chaque rançongiciel utilise ses propres clés et méthodes. Il n'existe pas de déchiffreur universel. Utilisez uniquement des outils fiables pour la famille de rançongiciel spécifique.
Faut-il éteindre l'ordinateur en cas d'infection ?
Si le chiffrement se poursuit et qu'il n'y a pas d'autre moyen de l'arrêter, couper l'alimentation peut limiter les dommages. Mais dans un environnement d'entreprise, il est préférable d'isoler d'abord l'appareil du réseau et de conserver l'état pour analyse, si possible.
Pourquoi faut-il changer les mots de passe après la récupération ?
Parce que les criminels ont pu voler des identifiants avant le démarrage du chiffrement. Si vous laissez de vieux mots de passe, ils peuvent à nouveau entrer dans le réseau et répéter l'attaque.
Peut-on utiliser l'ordinateur après avoir supprimé le virus ?
Il est préférable de ne pas considérer un tel système comme fiable. Pour les appareils importants, il est plus sûr de réinstaller le système d'exploitation ou de déployer une image propre, puis de restaurer des données vérifiées.
Comment comprendre que la sauvegarde n'est pas infectée ?
Il faut choisir un point avant le début de la compromission, le restaurer dans un environnement isolé, le vérifier avec un antivirus et l'analyser pour des comptes suspects, des tâches, des scripts et des modifications de configuration.
Que faire si des fichiers sont chiffrés dans le cloud ?
Arrêtez la synchronisation, changez le mot de passe et terminez les sessions actives. Ensuite, vérifiez l'historique des versions, la corbeille et les fonctions de récupération de compte. De nombreux services cloud permettent de revenir à un état précédent pour les fichiers.
Plan d'action rapide
Si vous devez rapidement vous orienter, utilisez cet ordre :
- Isolez les appareils infectés et les sauvegardes.
- Documentez les signes de l'attaque : notes, extensions de fichiers, heure des événements.
- Évaluez l'échelle : stations de travail, serveurs, cloud, sauvegardes.
- Déterminez la famille du rançongiciel et vérifiez la disponibilité d'un déchiffreur.
- Trouvez un point de restauration propre.
- Déployez un environnement fiable et mettez à jour les systèmes.
- Restaurez les données à partir de sauvegardes vérifiées.
- Changez les mots de passe, clés et jetons.
- Recherchez et éliminez la cause de l'attaque.
- Renforcez la protection et vérifiez le plan de récupération.
Conclusion
La récupération après un rançongiciel exige de la discipline : d'abord arrêter la propagation, puis collecter des preuves, vérifier les sauvegardes et restaurer les systèmes uniquement dans un environnement propre. Ne comptez pas sur des déchiffreurs aléatoires et ne connectez pas des sauvegardes à un réseau infecté. Commencez par l'isolation, l'inventaire et la recherche d'un point de récupération fiable, puis une fois l'entreprise relancée, assurez-vous d'éliminer la cause du piratage et de mettre à jour le plan de protection.