Récupération de données après un virus ransomware : que faire et comment réduire les pertes
La récupération de données après un virus ransomware ne commence pas par la recherche d'un programme "magique", mais par des actions correctes dans les premières minutes après la découverte de l'attaque. Il faut isoler l'appareil infecté, conserver les fichiers chiffrés, déterminer le type de rançongiciel, vérifier les sauvegardes, et seulement ensuite choisir la méthode de récupération. Dans cet article, nous allons voir que faire immédiatement, quelles méthodes sont réellement efficaces pour récupérer des fichiers après un ransomware, quand faire appel à des spécialistes et comment se protéger d'une nouvelle infection.
Un virus ransomware bloque l'accès aux données grâce à un chiffrement et exige une rançon pour la clé. Cependant, payer les cybercriminels est dangereux : il n'y a aucune garantie que la clé sera fournie, et le paiement peut provoquer de nouvelles attaques. Il est beaucoup plus sûr d'agir selon un plan et de ne pas aggraver la situation par des actions hâtives.
Qu'est-ce qu'un virus ransomware et comment endommage-t-il les données
Un ransomware est un logiciel malveillant qui trouve des documents, des archives, des bases de données, des photos, des projets, des machines virtuelles et d'autres fichiers précieux, puis les chiffre. Après cela, une note exigeant une rançon apparaît généralement. Les fichiers peuvent recevoir une nouvelle extension, par exemple .locked, .encrypted, .crypt, .lockbit ou une autre, dépendant de la famille du malware.
Il est important de comprendre : dans la plupart des attaques modernes, les données ne sont pas simplement "renommées". Elles sont réellement chiffrées par un algorithme cryptographique. Par conséquent, le changement manuel d'extension ne fonctionne presque jamais. De plus, des tentatives imprudentes de "guérison" peuvent supprimer des traces nécessaires à l'analyse.
Les ransomwares pénètrent le système le plus souvent par :
- des pièces jointes dans des courriels de phishing ;
- des documents infectés avec des macros ;
- un accès à distance RDP ou VPN compromis ;
- des vulnérabilités dans des logiciels obsolètes ;
- des activateurs piratés et des versions illégales de programmes ;
- des sites infectés et des téléchargeurs ;
- des comptes administrateurs compromis.
Dans un environnement professionnel, l'attaque peut se répandre sur le réseau. Dans ce cas, non seulement les stations de travail, mais aussi les serveurs, les dossiers partagés, NAS, les stockages de sauvegarde et les synchronisations cloud sont affectés.
Actions initiales en cas d'infection par un ransomware
Le principal objectif des premières minutes est d'arrêter la propagation et de conserver le maximum d'informations pour la récupération. Ne redémarrez pas l'ordinateur sans nécessité et n'exécutez pas de déchiffreurs aléatoires provenant d'Internet.
Plan étape par étape pour les 30 premières minutes
- Déconnectez l'appareil du réseau. Retirez le câble réseau, désactivez le Wi-Fi et le Bluetooth. Si le serveur est infecté, isolez-le du réseau local.
- Ne supprimez pas les fichiers chiffrés et la note de rançon. Ils aideront à déterminer la famille de ransomware et à choisir un déchiffreur potentiel.
- Ne formatez pas le disque. Le formatage compliquera la récupération et peut détruire des copies de shadow ou des restes des fichiers originaux.
- Faites une copie du support infecté. Si possible, créez une image bit-à-bit du disque ou copiez au moins les données chiffrées sur un support externe.
- Documentez les signes de l'attaque. Conservez les extensions de fichiers, le texte de la note, les adresses des portefeuilles, les e-mails des cybercriminels, le moment du début du chiffrement.
- Vérifiez les autres appareils. Désactivez les dossiers partagés, NAS et disques externes pour que le ransomware n'y atteigne pas.
- Contactez un spécialiste de la cybersécurité ou un administrateur. Surtout si l'infection s'est produite dans une entreprise.
Ce type d'actions réduit le risque de perte de données et aide à choisir la bonne stratégie de récupération.
Que ne pas faire après une attaque de ransomware
Après une infection, il est facile de faire une erreur. Certaines actions peuvent sembler logiques, mais en réalité elles aggravent la situation.
Il n'est pas recommandé de :
- payer une rançon sans consulter des spécialistes ;
- télécharger des "déchiffreurs universels" à partir de sites inconnus ;
- installer de nouveaux programmes sur le disque infecté ;
- exécuter un nettoyage du système avant de conserver des preuves ;
- supprimer des notes de rançon et des fichiers suspects ;
- réécrire les données avec de gros volumes de nouveaux fichiers ;
- connecter des disques de sauvegarde à un système infecté ;
- essayer de récupérer le serveur sur l'ancienne configuration sans analyse de la cause de l'attaque.
Les faux services de récupération sont particulièrement dangereux. Ils peuvent facturer de l'argent pour des outils gratuits, voler des données ou réinfecter l'ordinateur.
Comment identifier le type de ransomware
L'identification de la famille de ransomware est une étape importante. Cela dépend de savoir s'il existe un déchiffreur gratuit, quels fichiers sont nécessaires pour l'analyse et la faisabilité d'une récupération sans sauvegarde.
Faites attention aux signes suivants :
- une nouvelle extension de fichiers ;
- le nom et le contenu de la note de rançon ;
- l'e-mail, Telegram, un site Tor ou un autre contact des cybercriminels ;
- des fonds d'écran modifiés ;
- des noms de processus suspects ;
- le moment du changement massif de fichiers ;
- les événements dans les journaux de Windows, Linux ou du matériel réseau.
Pour une première vérification, vous pouvez utiliser des services connus d'identification de ransomware. En général, ils demandent de télécharger la note et plusieurs fichiers chiffrés. Il ne faut pas envoyer de documents confidentiels ; mieux vaut choisir des fichiers neutres sans données personnelles.
Où chercher un déchiffreur
Sources sûres pour vérification :
- le projet No More Ransom ;
- les sites de grands laboratoires antivirus ;
- les bases de données officielles des déchiffreurs des fournisseurs de solutions de cybersécurité ;
- les recommandations des centres nationaux de réponse aux incidents informatiques ;
- les consultations de spécialistes du recouvrement de données.
Si un déchiffreur est trouvé, testez-le d'abord sur des copies de fichiers, et non sur un exemplaire unique. Cela protégera contre des dommages supplémentaires aux données.
Méthodes de récupération des données après un virus ransomware
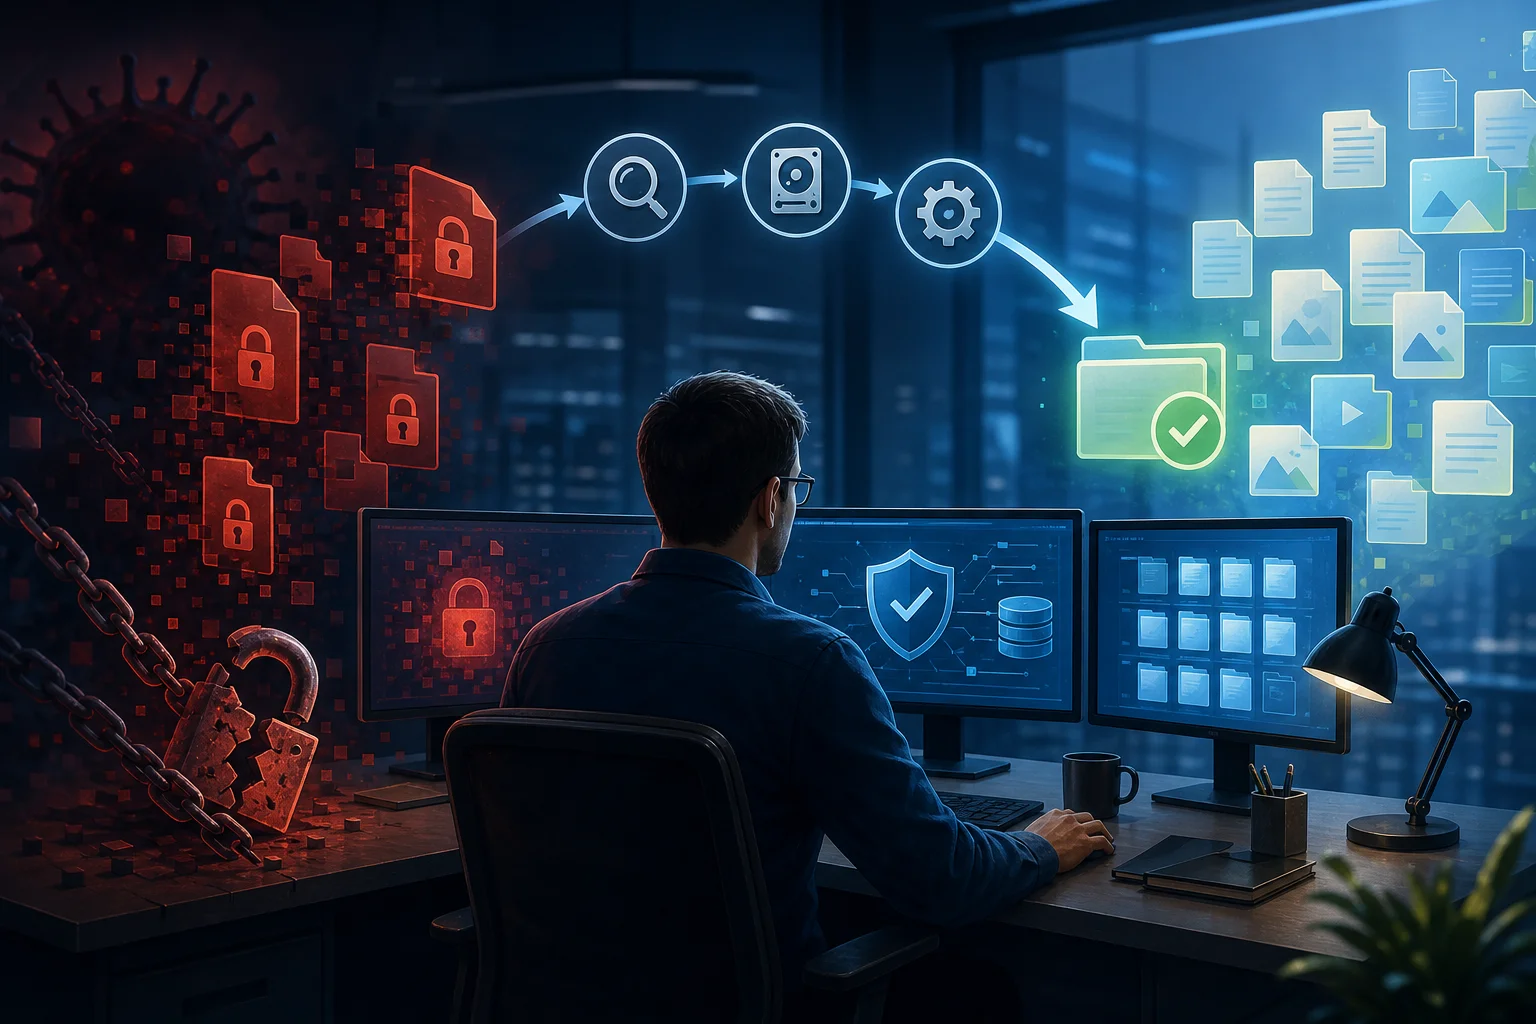
Il n'existe pas de méthode unique qui convienne à tous. Le choix dépend du type de ransomware, de la disponibilité des sauvegardes, de l'état du disque, de la version du système d'exploitation et de savoir si les fichiers originaux ont été supprimés après le chiffrement.
Comparaison des principales méthodes de récupération
| Méthode | Quand convient-elle | Avantages | Limitations |
|---|---|---|---|
| Récupération à partir d'une sauvegarde | Il y a une sauvegarde propre avant l'attaque | C'est la méthode la plus fiable | Il faut s'assurer que la copie n'est pas infectée |
| Déchiffreur officiel | La famille de ransomware a déjà été étudiée | Peut restaurer des fichiers sans rançon | Pas disponible pour tous les ransomwares |
| Copies d'ombre de Windows | Les shadow copies n'ont pas été supprimées | Rapide pour des fichiers et dossiers individuels | De nombreux rançongiciels suppriment les copies |
| Historique des fichiers et points de restauration | Les fonctions étaient activées à l'avance | Pratique pour les PC domestiques | Ne conserve pas toujours tous les types de données |
| Récupération de fichiers sources supprimés | Le ransomware a créé une copie et supprimé l'original | Cela aide parfois partiellement | Nécessite un minimum de réécriture sur le disque |
| Versions cloud des fichiers | Utilisation de Google Drive, OneDrive, Dropbox ou équivalents | Peut annuler des modifications | Dépend des tarifs et de la durée de conservation des versions |
| Laboratoire professionnel | Les données sont critiques, la situation est compliquée | Analyse approfondie et travail sécurisé avec le support | Nécessite du temps et un budget |
Nous allons examiner ces options plus en détail ci-dessous.
Récupération à partir des sauvegardes
Si vous avez une sauvegarde à jour, c'est le meilleur scénario. Mais avant la récupération, il est important de s'assurer que la sauvegarde a été créée avant l'infection et ne contient pas de fichiers malveillants.
Ordre des actions à suivre :
- Nettoyez ou réinstallez le système infecté.
- Fermez la vulnérabilité par laquelle l'attaque s'est produite.
- Vérifiez la sauvegarde avec un antivirus et des moyens EDR, s'ils existent.
- Récupérez les données dans un environnement isolé.
- Vérifiez l'intégrité des documents, des bases et des applications.
- Ce n'est qu'après cela que vous ramenez le système dans le réseau de travail.
Pour les entreprises, il est particulièrement important de ne pas restaurer le serveur dans l'ancienne infrastructure compromise. Si les cybercriminels ont conservé l'accès, le chiffrement peut se reproduire.
Quelles sauvegardes sont considérées comme sûres
L'option la plus résiliente est la règle 3-2-1 :
- 3 copies de données ;
- 2 types différents de supports ou de stockages ;
- 1 copie hors du réseau principal ou dans un stockage immuable.
Des sauvegardes hors ligne, des stockages WORM, des snapshots immuables, des comptes séparés pour le système de sauvegarde et des tests réguliers de récupération sont très utiles. Il est important non seulement de faire des copies, mais aussi de vérifier qu'il est effectivement possible de récupérer à partir de celles-ci.
Déchiffreurs pour ransomware
Parfois, des spécialistes trouvent des erreurs dans l'implémentation du chiffrement, obtiennent des clés après l'arrestation d'un groupe criminel ou publient des outils gratuits. Dans ce cas, la récupération est possible sans paiement de rançon.
Cependant, les déchiffreurs ne fonctionnent que pour des familles et des versions spécifiques. Si un outil est conçu pour un type de ransomware, il ne déchiffrera pas les fichiers d'un autre. Dans le pire des cas, il peut endommager des copies si on l'utilise mal.
Avant de lancer un déchiffreur :
- faites une copie des données chiffrées ;
- lisez le guide du fabricant ;
- vérifiez la signature numérique ou la source de téléchargement ;
- utilisez un dossier de test ;
- conservez un rapport sur le résultat.
Si le déchiffreur demande de télécharger des documents privés sur un site inconnu, il est préférable de s'arrêter. Les outils sécurisés sont généralement publiés par des organisations connues et accompagnés d'une documentation claire.
Copies d'ombre, versions de fichiers et points de restauration
Dans Windows, les copies d'ombre de volume, l'historique des fichiers et les versions précédentes peuvent aider. Elles permettent de ramener un fichier ou un dossier à un état antérieur au chiffrement. Mais de nombreux ransomwares modernes tentent de supprimer les copies d'ombre avec une commande comme vssadmin delete shadows.
Vous pouvez vérifier les versions précédentes comme suit :
- Ouvrez les propriétés d'un dossier ou d'un fichier.
- Allez sous l'onglet "Versions précédentes".
- Choisissez une date avant l'attaque.
- Copiez les données dans un endroit sûr.
- Vérifiez le résultat.
Si l'interface standard ne montre rien, des outils spécialisés pour visualiser les copies d'ombre peuvent parfois aider. Mais ils doivent être installés sur un ordinateur propre séparé ou travailler avec une image disque.
Dans macOS, Time Machine peut remplir un rôle similaire. Dans Linux, ce sont des snapshots Btrfs, ZFS, LVM ou des sauvegardes via rsync, Borg, Restic et d'autres systèmes. Le principe est le même : avoir une image avant le chiffrement.
Récupération de fichiers sources supprimés
Certains ransomwares créent une copie chiffrée d'un fichier et supprimant l'original. Dans ce cas, une partie des fichiers originaux peut être tentée d'être récupérée comme fichiers supprimés. Les chances dépendent de savoir si les zones de disque correspondantes ont été réécrites.
Cette méthode est particulièrement sensible aux actions de l'utilisateur. Plus vous utilisez le disque après l'attaque, plus la probabilité de succès est faible. Par conséquent, il est important de cesser immédiatement d'écrire sur le support et de faire une image.
Recommandations :
- n'installez pas de programmes de récupération sur le disque infecté ;
- ne sauvegardez pas les fichiers trouvés sur le même support ;
- créez d'abord une image, puis travaillez avec la copie ;
- utilisez un mode en lecture seule si possible ;
- vérifiez l'intégrité des fichiers récupérés.
Cette méthode donne généralement des résultats partiels. Elle peut restaurer des photos, des documents, des archives ou des bases séparées, mais ne garantit pas la récupération complète de la structure des dossiers.
Stockages cloud et synchronisation
Si les fichiers ont été synchronisés avec un cloud, le ransomware a peut-être envoyé là-bas des versions déjà chiffrées. Cependant, de nombreux services cloud conservent un historique des modifications. Cela signifie qu'il est possible d'annuler des documents, des dossiers ou l'ensemble du compte à un moment antérieur à l'attaque.
Vérifiez :
- l'historique des versions des fichiers ;
- la corbeille du service cloud ;
- la fonction de restauration de masse après ransomware ;
- les journaux d'activité ;
- les appareils et applications connectés ;
- les accès des utilisateurs tiers.
Après la récupération, assurez-vous de changer le mot de passe, d'activer l'authentification multifactorielle et de désactiver les sessions inconnues. Sinon, les cybercriminels peuvent à nouveau obtenir l'accès.
Quand une aide professionnelle est-elle nécessaire
L'utilisateur domestique peut vérifier lui-même les sauvegardes, les copies d'ombre et les déchiffreurs officiels. Mais dans certains cas, il est préférable de consulter immédiatement des spécialistes.
Une aide professionnelle est nécessaire si :
- des bases comptables, CRM, ERP ou des données médicales ont été chiffrées ;
- des serveurs, un domaine Active Directory, NAS ou une infrastructure virtuelle ont été attaqués ;
- il n'y a pas de sauvegardes ;
- le support est physiquement endommagé ;
- il faut préserver des preuves pour une enquête ;
- il y a un risque de fuite de données personnelles ;
- les cybercriminels ont toujours accès au réseau ;
- il est nécessaire de restaurer le fonctionnement de l'entreprise avec un minimum d'arrêt.
Les spécialistes créent d'abord des copies des supports, analysent les logiciels malveillants, vérifient les logs, cherchent le point d'entrée et évaluent les options de récupération. Cette approche est plus sûre que les tentatives chaotiques de récupérer des fichiers.
Comment vérifier que le système est nettoyé
Récupérer des fichiers ne suffit pas. Il est nécessaire de s'assurer que le ransomware est supprimé et que le chemin d'intrusion est fermé. Sinon, l'attaque peut se reproduire.
Checklist minimum :
- Mettez à jour le système d'exploitation et toutes les applications critiques.
- Supprimez les comptes inconnus.
- Changez les mots de passe, en particulier ceux des administrateurs.
- Activez l'authentification multifactorielle.
- Vérifiez le démarrage automatique, les services et le planificateur de tâches.
- Analysez RDP, VPN, passerelles de courrier et journaux de connexions.
- Scannez le système avec un antivirus fiable ou EDR.
- Vérifiez les dossiers réseau et les stockages de sauvegarde.
- Limitez les privilèges des utilisateurs selon le principe du moindre privilège.
- Configurez un suivi des activités suspectes.
Pour les entreprises, il est bénéfique de réaliser une analyse des incidents. Elle doit répondre à trois questions : comment les attaquants sont-ils entrés, que sont-ils parvenus à faire et quelles mesures excluront une répétition.
Comment se protéger contre le ré-chiffrement
La prévention est moins coûteuse que la récupération. Même si les données ont pu être récupérées, il est important de revoir la protection.
Sauvegarde
Mettez en place des sauvegardes régulières des données importantes. Conservez au moins une copie hors du réseau principal. Utilisez des comptes séparés pour accéder aux sauvegardes. Effectuez périodiquement des tests de récupération.
Mises à jour et vulnérabilités
Les systèmes et programmes obsolètes deviennent souvent un point d'entrée. Mettez à jour Windows, Linux, macOS, les suites bureautiques, les navigateurs, les passerelles VPN, les hyperviseurs et les dispositifs réseau. Pour les entreprises, le processus de gestion des vulnérabilités est essentiel.
Protection de l'accès à distance
Si RDP est utilisé, ne l'ouvrez pas directement sur Internet. Utilisez un VPN, une MFA, des restrictions par IP, des mots de passe complexes, un blocage des tentatives infructueuses et le journal des connexions. L'accès à distance doit être visible à l'administrateur et non fonctionner "tout seul".
Droits des utilisateurs
Un utilisateur disposant de droits administratifs accroît les dommages causés par une attaque. Séparez les comptes ordinaires et administratifs. Ne donnez pas accès aux dossiers réseau "au cas où".
Formation des employés
Les courriels de phishing restent un moyen courant d'infection. Expliquez aux employés comment vérifier l'expéditeur, les pièces jointes, les liens et les demandes urgentes de paiement. Plus tôt une personne remarquera un courriel suspect, plus le risque d'incident sera faible.
Segmentation du réseau
Tous les appareils ne doivent pas se voir. Séparez les stations de travail, les serveurs, les stockages de sauvegarde, les caméras, le Wi-Fi invité et les systèmes critiques. Ainsi, l'infection d'un ordinateur ne provoquera pas automatiquement le chiffrement de tout le réseau.
FAQ sur la récupération après un ransomware
Peut-on récupérer des fichiers après un virus ransomware sans rançon ?
Oui, parfois c'est possible. Les options les plus réelles sont une sauvegarde propre, un déchiffreur officiel, des copies d'ombre, des versions cloud de fichiers ou la récupération de copies originales supprimées. Si rien de tout cela n'est disponible, les chances dépendent du ransomware spécifique.
Faut-il payer une rançon pour déchiffrer des données ?
Payer est risqué. Les cybercriminels peuvent ne pas envoyer la clé, envoyer un outil défectueux ou exiger plus d'argent. De plus, le paiement n'élimine pas la vulnérabilité grâce à laquelle l'attaque s'est produite.
Renommer des fichiers peut-il restituer l'accès ?
Presque jamais. Une nouvelle extension n'est généralement qu'un signe extérieur. Le contenu du fichier reste chiffré. Renommer peut entraver l'analyse, donc il est préférable de conserver les noms d'origine.
Peut-on utiliser un antivirus pour déchiffrer des fichiers ?
L'antivirus peut supprimer le logiciel malveillant et arrêter d'autres infections, mais il ne déchiffre généralement pas les fichiers déjà endommagés. Un déchiffreur approprié ou une sauvegarde est nécessaire pour déchiffrer.
Pourquoi ne pas formater le disque tout de suite ?
Le formatage détruit une partie des informations qui pourraient être nécessaires pour la récupération : les originaux supprimés, les copies d'ombre, les journaux d'événements et les traces de logiciels malveillants. Il est préférable de créer une image du disque et de faire une analyse d'abord.
Comment savoir si la sauvegarde n'est pas infectée ?
Vérifiez la date de création, les journaux du système de sauvegarde, l'intégrité des fichiers et les résultats des analyses antivirus. Il est préférable de récupérer d'abord les données dans un environnement isolé, pas directement dans le réseau de travail.
Que faire si des fichiers sur NAS sont chiffrés ?
Déconnectez le NAS du réseau, ne réécrivez pas les données et vérifiez les snapshots, la corbeille, les versions de fichiers et les sauvegardes. Si le NAS a été accessible via SMB depuis l'ordinateur infecté, il faut également nettoyer cet ordinateur et changer les mots de passe.
Liste de vérification rapide de récupération
Utilisez cette liste comme indicatif :
- Isolez l'appareil infecté du réseau.
- Conservez les fichiers chiffrés et la note de rançon.
- Créez une copie du disque ou des données importantes.
- Identifiez la famille de ransomware.
- Vérifiez la disponibilité d'un déchiffreur officiel.
- Vérifiez les sauvegardes, les copies d'ombre et les versions cloud.
- Récupérez les données uniquement dans un environnement propre.
- Éliminez la cause de l'infection.
- Changez les mots de passe et activez la MFA.
- Configurez une sauvegarde sécurisée pour l'avenir.
Conclusion
La récupération de données après un virus ransomware nécessite une approche calme et méthodique. D'abord, arrêtez la propagation, sauvegardez les preuves et les copies, puis vérifiez les sauvegardes, les déchiffreurs, les copies d'ombre et les versions cloud. Ne payez pas de rançon et n'exécutez pas de programmes douteux. Si les données sont importantes ou si le réseau d'entreprise est infecté, contactez des spécialistes le plus tôt possible : cela augmentera les chances de récupération et aidera à fermer la vulnérabilité avant une nouvelle attaque.