Comment restaurer des données chiffrées : guide pratique
Comment restaurer des données chiffrées — c'est une question qui se pose après une attaque de rançongiciel, une défaillance de disque, une perte de mot de passe ou une erreur lors de l'utilisation d'une archive chiffrée. La règle principale : ne pas se précipiter, ne pas écraser le support et ne pas payer la rançon sans analyser la situation. Dans cet article, nous examinerons quels scénarios de restauration sont possibles, que faire dans les premières minutes, comment vérifier les sauvegardes, où chercher les clés et quand faire appel à des spécialistes.
Que signifie restaurer des données chiffrées
Les données chiffrées sont des fichiers, un disque, une archive ou une base de données dont le contenu a été transformé par un algorithme cryptographique. Sans la bonne clé, le mot de passe ou la procédure de déchiffrement fonctionnelle, ces données apparaissent comme un ensemble de bytes aléatoires.
Ainsi, la restauration peut impliquer différentes tâches :
- retrouver l'accès aux fichiers chiffrés par un rançongiciel ;
- restaurer le mot de passe ou la clé du conteneur chiffré ;
- récupérer des données à partir d'une sauvegarde ;
- restaurer un disque chiffré endommagé ;
- extraire des fichiers d'une ancienne archive, si le mot de passe est connu ;
- retrouver l'accès au cloud ou au gestionnaire de mots de passe.
Il est important de comprendre la limitation : le chiffrement moderne, lorsqu'il est correctement mis en œuvre, ne peut pas être simplement craqué par force brute dans un délai raisonnable. Si la clé est perdue à jamais et qu'il n'y a pas de sauvegardes, la restauration peut être impossible. Cependant, dans la pratique, des traces demeurent souvent : des copies ombres, des sauvegardes, des synchronisations, des clés sauvegardées, des anciennes versions de fichiers, des journaux d'opérations ou un déchiffreur pour une famille de virus connue.
Premières actions après la découverte du problème
Si des fichiers ont soudainement reçu une étrange extension, ne s'ouvrent plus ou qu'un message de rançon apparaît à l'écran, agissez avec prudence. Des actions incorrectes peuvent anéantir les dernières chances de restauration.
Plan d'action en 30 minutes
- Déconnectez l'appareil du réseau. Débranchez le câble Ethernet, éteignez le Wi-Fi et le Bluetooth. Cela réduit le risque de propagation du rançongiciel vers des dossiers réseau et d'autres appareils.
- Ne pas éteindre brusquement l'ordinateur s'il y a un chiffrement actif. Déconnectez d'abord le réseau. Ensuite, évaluez la situation. Dans certains cas, il est utile aux spécialistes d'obtenir des informations sur la mémoire et les processus actifs.
- Ne pas supprimer les fichiers chiffrés et les notes de rançongiciel. Ils peuvent contenir l'identifiant de la victime, des adresses, des extensions de fichiers et des informations sur la variante du malware.
- Ne pas réinstaller le système sur l'ancien. La réinstallation peut effacer des copies ombres, des journaux et des fichiers temporaires.
- Faites une copie du support ou des dossiers importants. Travaillez avec la copie, et conservez l'original sans modifications.
- Documentez les signes de l'incident. Notez la date, l'heure, les extensions de fichiers, le texte de la note, les noms des processus suspects et les dernières actions de l'utilisateur.
- Vérifiez d'autres appareils et stockage réseau. Si le chiffrement a atteint le NAS ou des dossiers partagés, déconnectez-les du réseau.
Cet ordre aide à préserver les preuves et à ne pas détériorer l'état des données.
Déterminez la cause du chiffrement
La méthode de restauration dépend de la cause. Avant de chercher un déchiffreur ou de lancer des programmes de récupération de fichiers, il faut comprendre ce qui s'est exactement passé.
Rançongiciel
C'est le scénario le plus courant. Le logiciel malveillant chiffre des documents, des photos, des bases de données et des archives, puis exige un paiement pour la clé. Signes :
- les fichiers ont reçu une nouvelle extension ;
- des fichiers avec des instructions de paiement se trouvent dans les dossiers ;
- certaines programmes ont cessé de s'exécuter ;
- l'antivirus a détecté un rançongiciel ou des processus suspects ;
- des dossiers réseau et des disques externes ont été chiffrés.
Dans ce cas, il faut d'abord arrêter la propagation, identifier la famille de malware et vérifier l'existence d'un déchiffreur gratuit.
Mot de passe oublié ou clé perdue
Parfois, les données sont chiffrées par un outil légitime : BitLocker, VeraCrypt, FileVault, 7-Zip, WinRAR, un système DLP d'entreprise ou le chiffrement intégré d'un smartphone. Le problème survient lorsque le mot de passe est oublié, le TPM a changé, la clé de récupération a été supprimée ou le compte est inaccessible.
Ici, ce ne sont pas les actions antivirus qui importent, mais la recherche de clés, la vérification des comptes, des anciennes entrées, des gestionnaires de mots de passe et des dépôts d'entreprise.
Dommages matériels ou système de fichiers
Un disque chiffré peut être physiquement endommagé. Dans ce cas, le mot de passe est connu, mais le conteneur ne s'ouvre pas. La cause peut être des secteurs défectueux, une défaillance du contrôleur, une erreur de mise à jour ou une coupure soudaine d'alimentation.
En cas de signes de dommage physique, ne lancez pas de scan massif et ne tentez pas de monter le disque à plusieurs reprises. D'abord, faites une image secteur par secteur, si possible, ou contactez un laboratoire spécialisé dans la récupération de données.
Erreur de synchronisation ou de service cloud
Les fichiers peuvent avoir été chiffrés sur un appareil puis synchronisés dans le cloud. Mais de nombreux services ont un historique des versions et une corbeille. Cela peut être une façon rapide de revenir en arrière.
Vérifiez :
- l'historique des versions d'un fichier ;
- la corbeille du cloud ;
- les appareils supprimés dans le compte ;
- la date de la dernière synchronisation ;
- la présence d'entrées suspectes.
Ce qu'il ne faut pas faire lors de la restauration de fichiers chiffrés
Certaines actions peuvent sembler logiques, mais nuisent à la restauration.
Il ne faut pas :
- formater le disque avant d'avoir créé une copie ;
- exécuter des déchiffreurs aléatoires de forums ;
- payer la rançon sans consultation préalable et évaluation des risques ;
- télécharger des fichiers inconnus sur des sites douteux ;
- exécuter des ordres dans les notes des malfaiteurs ;
- nettoyer les fichiers temporaires et les points de restauration ;
- continuer à utiliser l'ordinateur infecté comme d'habitude ;
- installer des programmes de récupération sur le même disque où sont les données.
Les faux déchiffreurs sont particulièrement dangereux. Ils peuvent voler davantage de mots de passe, installer un mineur ou rechiffrer des fichiers. Utilisez uniquement des sources vérifiées : sites des développeurs d'antivirus, projets de lutte contre les rançongiciels, documentation officielle des fournisseurs.
Comment restaurer des données chiffrées après un rançongiciel
Ci-dessous se trouve une séquence d'actions sécurisée. Elle ne garantit pas le succès, mais aide à explorer toutes les options réelles.
Étape 1. Isolez le système infecté
Déconnectez le réseau et les périphériques externes. Si l'ordinateur est au bureau, informez l'administrateur. Dans un environnement d'entreprise, il est crucial de bloquer rapidement les comptes, de vérifier les dossiers partagés et de déconnecter les machines compromises.
Si le rançongiciel est encore en cours d'exécution, les processus doivent être terminés avec précaution. Pour un utilisateur domestique, il est généralement plus sûr de déconnecter le réseau et d'éteindre l'ordinateur après avoir noté les signes. Pour les affaires, il est préférable de conserver l'état du système jusqu'à l'arrivée d'un spécialiste en intervention d'incidents.
Étape 2. Créez une copie des données
Copiez les fichiers chiffrés, les notes des rançonniers et quelques originaux non chiffrés, s'ils existent. Conservez la copie sur un disque séparé. Si possible, créez une image de l'ensemble du support.
Il est impératif de travailler avec la copie. Cela est crucial, car certains déchiffreurs peuvent endommager les fichiers si la famille de ransomware est mal sélectionnée ou en cas de clé incomplète.
Étape 3. Déterminez le type de rançongiciel
Pour l'identification, les éléments suivants sont nécessaires :
- l'extension des fichiers chiffrés ;
- le texte des notes ;
- les adresses e-mail ou les sites indiqués dans l'exigence de rançon ;
- un exemple de fichier chiffré ;
- le fichier original non chiffré dans la même version, s'il est disponible.
Vérifiez les informations uniquement sur des ressources fiables. De nombreuses entreprises d'antivirus publient des bases de données de rançongiciels connus et des utilitaires de déchiffrement gratuits. Si un déchiffreur existe, lisez attentivement les instructions et testez-le d'abord sur des copies.
Étape 4. Vérifiez les sauvegardes
Une sauvegarde est le chemin le plus fiable pour récupérer après un rançongiciel. Mais celle-ci doit également être vérifiée. Parfois, les rançongiciels suppriment les sauvegardes locales ou chiffrent un disque USB connecté.
Vérifiez :
- les disques externes qui n'ont pas été connectés pendant l'attaque ;
- les NAS avec des instantanés d'état ;
- les copies cloud ;
- l'historique des versions dans OneDrive, Google Drive, Dropbox et d'autres services ;
- les sauvegardes dans Windows, macOS ou Linux ;
- les systèmes de sauvegarde d'entreprise ;
- les anciens archives de projets.
Ne connectez pas le disque de sauvegarde au système infecté. D'abord, nettoyez l'ordinateur ou utilisez un environnement sécurisé séparé.
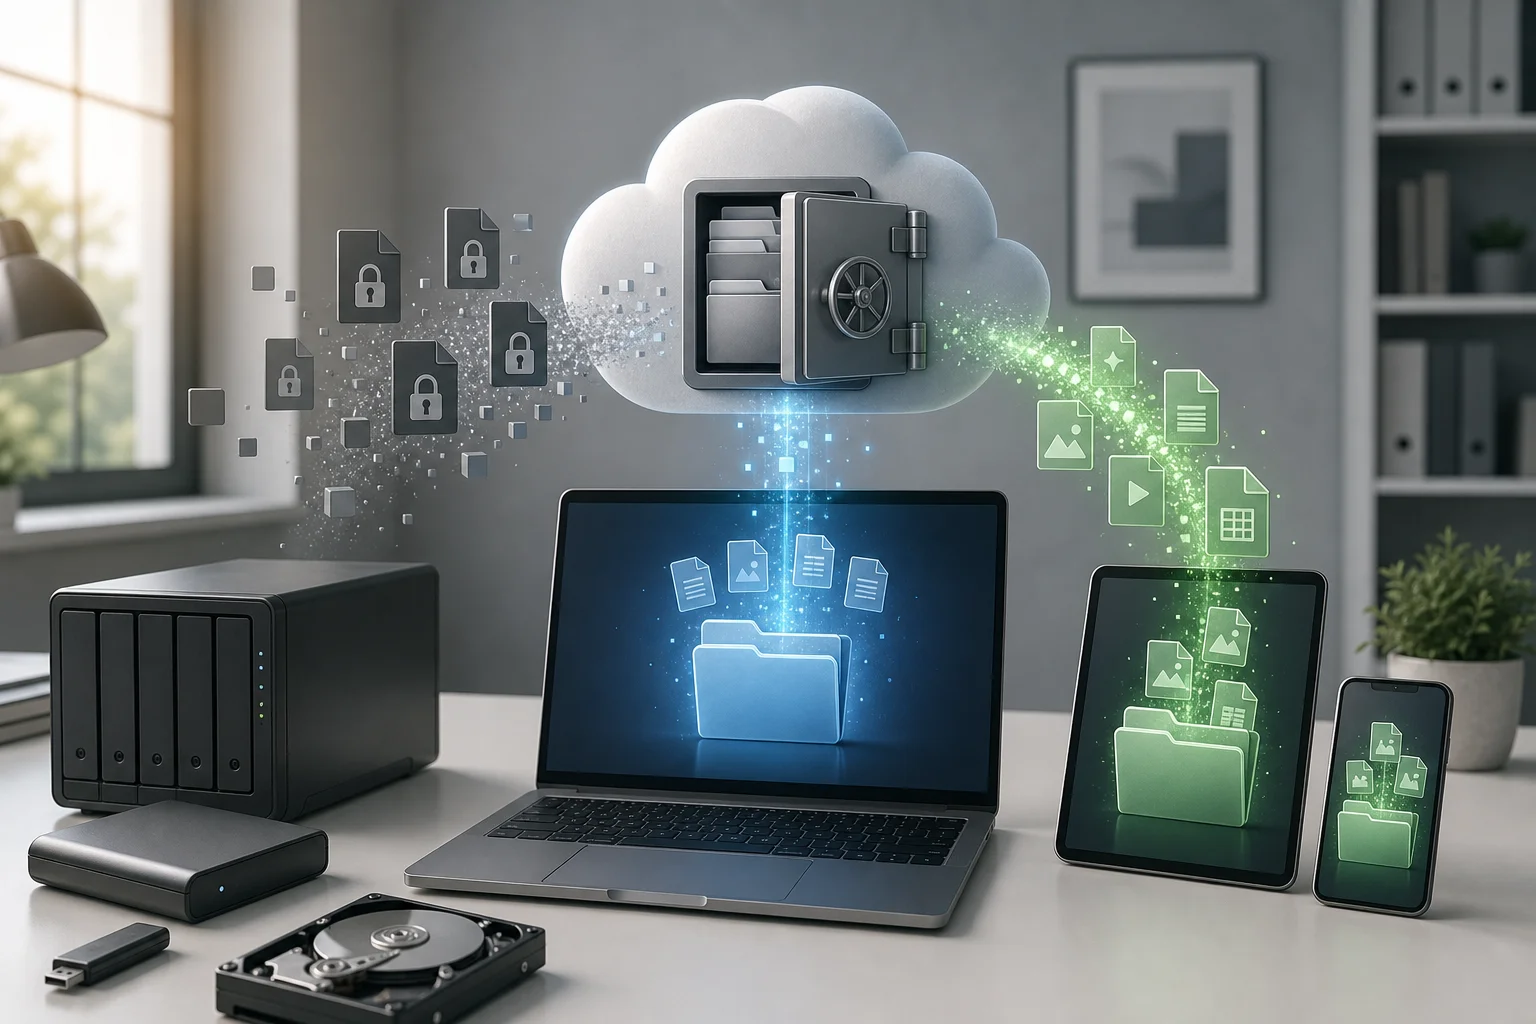
Étape 5. Cherchez des copies ombres et des versions précédentes
Dans Windows, certaines versions de rançongiciels suppriment les copies ombres, mais toutes ne le font pas avec succès. Vérifiez les versions précédentes de fichiers et de dossiers. Vous pouvez également examiner les points de restauration du système, s'ils ont été activés.
Sous macOS, vérifiez Time Machine. En Linux, portez attention aux instantanés Btrfs, ZFS, LVM ou aux outils de sauvegarde qui ont été utilisés auparavant.
Si des copies ombres sont présentes, restaurez d'abord quelques fichiers de test. Ensuite, assurez-vous que le système a déjà été nettoyé de malware.
Étape 6. Vérifiez l'historique des versions cloud
Si les fichiers ont été synchronisés avec le cloud, le retour à une ancienne version peut être utile même lorsque les copies locales sont chiffrées. De nombreux services cloud permettent de restaurer un fichier à un état antérieur à une certaine date.
Procédez ainsi :
- Connectez-vous au cloud avec un appareil sain.
- Changez le mot de passe et activez l'authentification à deux facteurs.
- Vérifiez l'historique des connexions et les applications connectées.
- Recherchez les dossiers où sont apparus les fichiers chiffrés.
- Utilisez la restauration des versions précédentes ou le retour massif, si le service le supporte.
- Téléchargez les données restaurées sur un support sécurisé.
Étape 7. Utilisez un déchiffreur gratuit, si disponible
Des déchiffreurs gratuits existent uniquement pour certaines familles de rançongiciels. Ils apparaissent lorsque des chercheurs trouvent une vulnérabilité dans l'implémentation du chiffrement, obtiennent des clés des forces de l'ordre ou analysent l'infrastructure des malfaiteurs.
Avant de lancer :
- assurez-vous que le déchiffreur est destiné spécifiquement à votre variante ;
- téléchargez l'outil depuis le site officiel ;
- faites des copies des fichiers chiffrés ;
- lisez les exigences concernant les fichiers source ;
- testez sur un petit dossier.
Si le déchiffreur n'a pas fonctionné, ne lancez pas des dizaines d'utilitaires similaires à la suite. Cela pourrait endommager la structure des fichiers et compliquer l'analyse.
Étape 8. Nettoyez le système et restaurez les données
Après avoir confirmé la source de la restauration, il faut supprimer le malware. Une option sûre est la réinstallation complète du système à partir d'un support fiable et l'installation des mises à jour. Ensuite, vous pouvez restaurer les données à partir d'une sauvegarde fraîche.
S'il s'agit d'une entreprise, vérifiez également :
- les comptes de domaines ;
- RDP, VPN et accès à distance ;
- les journaux de connexions ;
- les pièces jointes par mail ;
- les droits d'accès aux dossiers réseau ;
- la présence d'autres nœuds infectés.
Restaurer des fichiers sans résoudre la cause peut entraîner un rechiffrement.
Comment récupérer l'accès en cas d'oubli de mot de passe ou de clé
Si les données ont été chiffrées par vous-même ou par une organisation, commencez par chercher des clés légitimes. C'est plus sûr et efficace que de forcer.
Vérifiez les gestionnaires de mots de passe et les enregistrements
Cherchez le mot de passe dans :
- le gestionnaire de mots de passe ;
- le stockage du navigateur ;
- les notes sur le téléphone ;
- les enregistrements papier ;
- les anciens courriers ;
- la base de connaissances d'entreprise ;
- les fichiers avec des indices ;
- les sauvegardes de profil utilisateur.
Rappelez-vous également des modèles que vous avez utilisés au moment de la création de l'archive ou du conteneur : langue, disposition du clavier, dates, caractères spéciaux, anciennes variantes de mot de passe.
Trouvez la clé de récupération BitLocker
Pour BitLocker, la clé de récupération peut être stockée à plusieurs endroits :
- dans le compte Microsoft ;
- dans Azure AD ou Entra ID pour les appareils de travail ;
- dans Active Directory ;
- sur papier imprimé ;
- dans un fichier sur une clé USB ;
- chez l'administrateur système ;
- dans la documentation de l'appareil, si le chiffrement a été activé lors de la configuration.
Si le système demande une clé après un changement de BIOS, de TPM ou d'ordre de démarrage, rétablissez d'abord les paramètres précédents. Cela résout parfois le problème sans déchiffrement manuel.
Vérifiez les clés FileVault et Apple ID
Sur Mac, la clé FileVault peut être liée à un Apple ID ou enregistrée comme recovery key. Vérifiez les appareils de confiance, les paramètres de Apple ID, le profil MDM d'entreprise et les documents créés lors de l'activation du chiffrement.
Si le mot de passe utilisateur est connu, mais que le disque ne s'ouvre pas, essayez le démarrage en mode de récupération et les outils standards de macOS. En cas de signes matériels de défaillance, commencez par créer une image disque.
Évaluez la possibilité d'un brute force sur le mot de passe
Le brute force est possible uniquement en cas de mot de passe faible ou partiellement connu. Par exemple, si vous vous souvenez de la base du mot de passe mais avez oublié l'année ou un caractère. Pour une longue phrase aléatoire, le brute force est pratiquement inutile.
Le brute force légitime est acceptable uniquement pour ses propres données ou avec l'autorisation officielle du propriétaire. N'utilisez pas de services en ligne douteux où il faut télécharger une archive confidentielle. Il vaut mieux travailler localement et avec une copie du fichier.
Récupération de données chiffrées à partir d'un support endommagé
Lorsque le disque fait des clics, disparaît du système, fonctionne très lentement ou affiche des erreurs de lecture, l'objectif principal est de ne pas endommager davantage le support.
Signes de défaillance physique
Consultez des experts si vous remarquez :
- des bruits étranges du disque dur ;
- une odeur de brûlé ou des traces de surchauffe ;
- le disque est détecté de temps à autre ;
- la vitesse de lecture tombe à zéro ;
- SMART affiche des erreurs critiques ;
- le lecteur a été mouillé ou est tombé ;
- un SSD est devenu soudainement inaccessible.
Pour les disques chiffrés, une erreur physique est particulièrement dangereuse. Même une petite défaillance de l'en-tête du conteneur, de la zone de service ou des métadonnées peut bloquer l'accès à tout.
Pourquoi une image est nécessaire en premier
Une image disque est une copie secteur par secteur. On peut travailler plusieurs fois avec elle, sans surcharger le support original. Pour les disques endommagés, des outils capables d'ignorer les secteurs défectueux et de revenir dessus plus tard sont utilisés.
Si la clé est connue, la séquence est généralement la suivante :
- Créer une image aussi complète que possible du support.
- Conserver l'original sans expériences supplémentaires.
- Vérifier l'intégrité des en-têtes ou du conteneur.
- Essayer de monter la copie.
- Restaurer le système de fichiers à l'intérieur de l'image déchiffrée.
Si la clé est inconnue et que le support est endommagé, la tâche devient considérablement plus difficile. Dans ce cas, ne tentez pas d'expérimenter.
Comparaison des méthodes de récupération
Ci-dessous se trouve un tableau récapitulatif qui aide à choisir une voie en fonction de la situation.
| Situation | Meilleur premier pas | Chance de succès | Risque |
|---|---|---|---|
| Il y a une sauvegarde propre | Nettoyer le système et restaurer le backup | Élevée | Faible |
| Rançongiciel connu | Trouver un déchiffreur officiel | Moyenne | Faible en travaillant avec une copie |
| Rançongiciel inconnu | Identification et consultation d'un spécialiste | Dépend de la famille | Moyenne |
| Mot de passe d'archive oublié | Recherche d'indices et brute force local par masque | Faible ou moyen | Faible |
| Clé BitLocker perdue | Vérifier le compte Microsoft, AD ou Entra ID | Moyenne | Faible |
| Disque endommagé | Créer une image ou contacter un laboratoire | Dépend des dégâts | Élevé lors de tentatives personnelles |
| Fichiers chiffrés et synchronisés dans le cloud | Retour à l'historique des versions | Moyenne ou élevée | Faible |
Faut-il payer la rançon
Payer les malfaiteurs ne garantit pas la restauration. Même si la clé est envoyée, le déchiffreur peut fonctionner lentement, endommager certains fichiers ou ne pas convenir à votre variante. De plus, le paiement soutient le schéma criminel et peut enfreindre les règles internes de l'entreprise ou les exigences des régulateurs.
Avant toute décision, évaluez :
- y a-t-il des sauvegardes ;
- existe-t-il un déchiffreur gratuit ;
- quelles données sont réellement critiques ;
- combien de temps la restauration à partir des sauvegardes prendra ;
- y a-t-il des restrictions juridiques ;
- faut-il informer les clients, partenaires ou régulateurs ;
- les données n'ont-elles pas été volées avant le chiffrement.
Pour les organisations, il est important d'impliquer un avocat, un spécialiste de la sécurité de l'information et la direction. Parfois, l'incident concerne non seulement la perte d'accès, mais aussi des fuites de données.
Comment augmenter les chances de restauration réussie
Même si la situation a déjà eu lieu, certaines actions augmentent la probabilité de succès.
Conservez tous les artefacts
Conservez les notes des rançonniers, des exemples de fichiers, des journaux, des courriels avec des pièces jointes suspectes, une liste d'extensions et des captures d'écran. Ils aident à déterminer la famille de rançongiciel et à comprendre le chemin d'infiltration.
Cherchez des originaux non chiffrés
Les originaux peuvent rester :
- dans les pièces jointes d'emails ;
- sur le téléphone ;
- dans les messageries ;
- sur un ancien ordinateur portable ;
- chez des collègues ;
- sur une clé USB ;
- dans le cache des applications ;
- dans le dossier de téléchargements ;
- dans la corbeille cloud.
Parfois, un déchiffreur a besoin d'un seul fichier chiffré et de sa version originale. Donc, ne supprimez pas les doublons.
Séparer récupération et enquête
L'objectif de la récupération est de retrouver les données opérationnelles. L'objectif de l'enquête est de comprendre comment l'incident s'est produit. Ces processus sont liés, mais ne doivent pas interférer l'un avec l'autre. Par exemple, vous pouvez rapidement restaurer le service à partir d'une copie propre, tandis que le serveur infecté peut être conservé comme image pour analyse.
Prévention : comment éviter de perdre des données chiffrées à nouveau
Le meilleur moyen de restaurer des fichiers chiffrés est d'avoir un plan préparé à l'avance. Il doit être simple et vérifiable.
Utilisez la règle 3-2-1
Conservez au moins trois copies des données sur deux types de supports différents, l'une d'elles devant être en dehors du système principal. Par exemple : ordinateur de travail, disque externe et cloud avec historique des versions.
Pour se protéger contre les rançongiciels, des copies immuables sont particulièrement utiles. Ce sont des sauvegardes qui ne peuvent pas être modifiées ou supprimées par un compte standard. Dans le monde des affaires, on utilise des stockages WORM, des instantanés protégés contre la suppression et des comptes séparés pour la sauvegarde.
Testez la restauration pas seulement la création de sauvegardes
Une sauvegarde n'est précieuse que si vous pouvez vous en restaurer. Par conséquent, effectuez régulièrement un test :
- Sélectionnez quelques fichiers importants.
- Restaurez-les dans un dossier séparé.
- Vérifiez si'ils s'ouvrent.
- Comparez les dates et les versions.
- Notez le temps de restauration.
- Mettez à jour l'instruction si des problèmes surgissent.
Un tel test prend peu de temps, mais montre à l'avance les points faibles.
Limitez les droits d'accès
Le rançongiciel agit généralement avec les droits de l'utilisateur qui l'a exécuté. Si un utilisateur a accès à tous les dossiers réseau, les dommages seront plus importants. Utilisez le principe du moindre privilège : accès uniquement aux données nécessaires à l'exécution.
Désactivez également tout accès à distance non nécessaire, protégez RDP et VPN par une authentification multi-facteurs, mettez à jour les systèmes et filtrez les pièces jointes dans les mails.
Conservez les clés de récupération séparément
Les clés BitLocker, FileVault, VeraCrypt et les mots de passe d'archives doivent être conservés séparément des données chiffrées. Une bonne option est un gestionnaire de mots de passe fiable avec un accès de secours, un kit d'urgence imprimé dans un coffre-fort ou un dépôt de secrets d'entreprise.
Ne conservez pas la clé de récupération dans un fichier texte sur le même disque chiffré. Au moment de la défaillance, elle sera inaccessible.
Questions fréquentes sur la restauration des données chiffrées
Peut-on restaurer des données chiffrées sans clé
Parfois, oui, mais pas en craquant un chiffrement fort. Les véritables options sont une sauvegarde, un historique des versions cloud, des copies ombres, une clé retrouvée, une erreur dans le rançongiciel ou un déchiffreur officiel. Si l'algorithme est correctement mis en œuvre, la clé est perdue et aucune copie n'est disponible, la récupération peut être impossible.
Un programme de récupération de fichiers supprimés aidera-t-il
Il peut aider si les fichiers d'origine ont été supprimés après la création des copies chiffrées et que leur emplacement sur le disque n'a pas encore été écrasé. Mais avec un SSD et TRIM, la chance est plus faible. Il est important d'installer le programme sur un autre disque et de scanner une copie du support, pas l'original.
Peut-on déchiffrer gratuitement des fichiers après un rançongiciel
Oui, si un déchiffreur gratuit existe pour une famille spécifique. Il faut le chercher sur les sites de sociétés antivirus réputées et des projets spécialisés. Si aucun déchiffreur n'existe, la récupération gratuite est possible par le biais de sauvegardes, de copies ombres ou de versions cloud.
Que faire si des photos sont chiffrées sur le téléphone
Tout d'abord, déconnectez Internet et ne supprimez pas les fichiers. Vérifiez les copies cloud : Google Photos, iCloud, OneDrive ou autre service. Consultez la corbeille et l'historique des modifications. Si une carte mémoire a été utilisée, faites-en une image et travaillez avec la copie. N'installez pas d'applications inconnues pour déchiffrer.
Peut-on récupérer des données après avoir formaté un disque chiffré
Parfois, oui, si le formatage était rapide et la clé connue. Mais si les en-têtes du conteneur chiffré ou des métadonnées ont été supprimés ou réécrits, cela complique la tâche. Après le formatage, cessez immédiatement d'écrire sur le disque et créez une image.
Faut-il contacter la police
En cas d'attaque par rançongiciel, c'est un pas raisonnable, surtout pour les entreprises. Le signalement aide à enregistrer l'incident et peut être nécessaire pour les assurances, les régulateurs ou une enquête interne. De plus, les forces de l'ordre obtiennent parfois des clés de groupes criminels connus.
Quand faire appel à des spécialistes
Les actions autonomes conviennent si vous avez une sauvegarde, un scénario clair et pas de signes de défaillance physique. Mais l'assistance d'un spécialiste est nécessaire lorsque :
- les données sont critiques pour l'entreprise ;
- des serveurs, des bases de données ou la comptabilité sont chiffrés ;
- il y a des signes de fuite d'informations ;
- le disque est endommagé ;
- il n'y a pas de sauvegardes ;
- le type de rançongiciel est inconnu ;
- il faut préserver des preuves ;
- il est nécessaire de restaurer une infrastructure complexe.
Lors du choix d'un prestataire, demandez comment ils traitent les copies, fournissent un acte de diagnostic, préservent la confidentialité et ne demandent pas de transmettre immédiatement le support original sans décrire la procédure.
Liste de vérification rapide de la restauration
Utilisez cette liste comme un guide rapide :
- Déconnectez l'appareil infecté du réseau.
- Ne supprimez pas les fichiers chiffrés et les notes.
- Créez une copie des données ou une image du disque.
- Déterminez la cause : rançongiciel, clé oubliée, défaillance de support ou synchronisation cloud.
- Vérifiez les sauvegardes et l'historique des versions.
- Recherchez les clés de récupération et les mots de passe.
- Vérifiez la disponibilité d'un déchiffreur officiel.
- Ne restaurez que dans un environnement sain.
- Après restauration, éliminez la cause de l'incident.
- Configurez des sauvegardes sécurisées et le stockage des clés.
Conclusion
Restaurer des données chiffrées n'est pas toujours possible, mais une bonne séquence d'actions augmente considérablement les chances. Isolez d'abord le dispositif, sauvegardez des copies et déterminez la cause. Ensuite, vérifiez les sauvegardes, les versions cloud, les clés de récupération et les déchiffreurs officiels. Si les données sont importantes ou si le support est endommagé, n'expérimentez pas : contactez des spécialistes et ne travaillez qu'avec des copies. Commencez dès maintenant avec la liste de vérification ci-dessus — c'est le chemin le plus sûr vers la récupération et la protection des données pour l'avenir.