Comment éviter d'être infecté par des ransomware : guide pratique de protection
Comment éviter d'être infecté par des ransomware est l'une des principales questions pour les utilisateurs, les administrateurs et les propriétaires d'entreprise. Un ransomware bloque l'accès aux fichiers et exige une rançon pour leur déchiffrement. Cet article rassemble des mesures pratiques : sauvegarde, mises à jour, protection des e-mails, configuration des droits d'accès, contrôle des accès à distance et plan d'action en cas de suspicion d'infection. L'objectif est simple : réduire la probabilité d'attaque et ne pas perdre de données, même si le logiciel malveillant réussit à entrer dans le système.
Les ransomwares sont dangereux non seulement parce qu'ils endommagent des documents, des photos, des bases de données et des projets de travail. Ils se propagent souvent sur le réseau, désactivent les outils de protection, suppriment les copies d'ombre et tentent de chiffrer les dépôts de sauvegarde. Par conséquent, un seul programme antivirus ne suffit pas. Une protection multilayer est nécessaire, où chaque mesure bloque un chemin d'attaque particulier.
Qu'est-ce qu'un ransomware et comment infecte-t-il les dispositifs
Un ransomware est un logiciel malveillant qui chiffre des fichiers ou bloque le système, puis affiche une demande de rançon. Les criminels promettent de fournir la clé de déchiffrement après paiement, mais il n'y a aucune garantie. Même si la clé est réellement envoyée, les données peuvent être endommagées, et l'organisation peut être attaquée à nouveau.
En général, l'infection ne se produit pas "d'elle-même". Il existe souvent un point d'entrée spécifique : un e-mail avec une pièce jointe, un lien vers un faux site, une vulnérabilité dans un ancien logiciel, un mot de passe faible pour le bureau à distance ou l'exécution d'un programme piraté. Comprendre ces scénarios aide à structurer la protection sans panique inutile.
Principaux canaux d'infection
Dans la pratique, les ransomwares pénètrent le système principalement par les canaux suivants :
- e-mails de phishing avec des pièces jointes ou des liens malveillants ;
- documents avec des macros, des scripts et des archives protégées par mot de passe ;
- comptes piratés et mots de passe faibles ;
- RDP, VPN ou panneaux d'administration non sécurisés ;
- vulnérabilités dans les systèmes d'exploitation, navigateurs, suites bureautiques et serveurs ;
- logiciels piratés, "activateurs", keygens et compilations douteuses ;
- clés USB infectées et dossiers réseau avec des droits d'accès larges ;
- compromission d'un fournisseur ou d'un sous-traitant à distance.
Il est important de noter que l'attaque peut être manuelle. Dans ce cas, l'attaquant verrouille d'abord le réseau, étudie l'infrastructure, élève ses privilèges, désactive la protection et ne lance le chiffrement qu'ensuite. Par conséquent, la prévention doit inclure non seulement la protection d'un ordinateur individuel, mais aussi le contrôle des comptes, des accès réseau et des sauvegardes.
Plan de protection contre les ransomwares
Si vous avez besoin d'une liste de vérification rapide, commencez par ces actions. Elles couvrent les causes les plus fréquentes d'infection et aident à récupérer sans payer de rançon.
- Configurez la sauvegarde selon la règle de 3-2-1.
- Mettez régulièrement à jour le système d'exploitation, les navigateurs, les applications bureautiques et les logiciels serveurs.
- Activez une protection fiable des terminaux : antivirus, EDR ou outils intégrés du système d'exploitation.
- Limitez les droits des utilisateurs et ne travaillez pas en permanence en tant qu'administrateur.
- Protégez les e-mails contre le phishing, les pièces jointes avec des macros et les liens suspects.
- Fermez le RDP ouvert depuis Internet ou déplacez l'accès via VPN avec MFA.
- Utilisez des mots de passe uniques et complexes ainsi que l'authentification multi-facteurs.
- Segmentez le réseau et limitez l'accès aux dossiers partagés.
- Formez les employés à reconnaître les e-mails et demandes suspicieuses.
- Préparez un plan de réponse : qui informer, quoi couper, où chercher des sauvegardes.
Cet ensemble de mesures ne garantit pas une sécurité absolue. Cependant, il complique considérablement l'attaque et réduit les dommages si une infection se produit.
Sauvegarde comme principale protection des données
Les sauvegardes représentent la dernière ligne de défense. Si les fichiers sont chiffrés et que des copies propres sont disponibles, l'entreprise ou l'utilisateur peut se rétablir sans payer de rançon. Mais la sauvegarde doit être correctement organisée. Une simple copie sur un disque réseau connecté peut être chiffrée avec les autres fichiers.
Utilisez la règle de 3-2-1
La règle classique de 3-2-1 est la suivante :
- 3 copies des données : une version active et au moins deux sauvegardes ;
- 2 types différents de supports ou de stockage : par exemple, un NAS local et un stockage cloud ;
- 1 copie en dehors de l'infrastructure principale : un disque hors ligne, un stockage d'objets avec immutabilité ou un site distant.
Pour se protéger des ransomwares, les copies immuables sont particulièrement utiles. Ce sont des copies qui ne peuvent pas être modifiées ou supprimées pendant un délai défini. Dans les clouds, cette fonctionnalité est souvent appelée "object lock", "immutabilité" ou "retention lock". Dans un environnement d'entreprise, elle doit être activée pour les données critiques.
Vérifiez la récupération, pas seulement la création de copies
Une erreur fréquente parmi de nombreuses organisations est de considérer que la simple existence d'une tâche de sauvegarde signifie déjà la sécurité. En réalité, il est important d'effectuer régulièrement des tests de récupération. Une copie peut être incomplète, endommagée, obsolète ou inaccessible en raison de mauvaises informations d'identification.
Ordre minimal de vérification :
- Choisissez quelques fichiers critiques, bases de données ou machines virtuelles.
- Rétablissez-les dans un environnement de test, sans toucher au système en production.
- Vérifiez l'intégrité des données et le fonctionnement des applications.
- Notez le temps de récupération.
- Mettez à jour la documentation si des erreurs sont découvertes.
Pour un utilisateur domestique, la vérification est plus simple : ouvrez quelques fichiers à partir de la sauvegarde, assurez-vous que les photos, documents et archives sont lisibles, puis déconnectez le disque externe de l'ordinateur.
Mises à jour et correction des vulnérabilités
Les mises à jour ferment les failles qui peuvent être utilisées pour des infections à distance. Plus le système fonctionne longtemps sans correctifs, plus le risque qu'une vulnérabilité connue soit exploitée contre lui est élevé. Cela concerne non seulement Windows, macOS ou Linux, mais aussi les navigateurs, les extensions, les suites bureautiques, les logiciels de compression, les passerelles VPN, les CMS, les serveurs de bases de données et le matériel réseau.
Que mettre à jour en premier
Il convient de prioriser selon le risque. Mettez d'abord à jour :
- systèmes d'exploitation des postes de travail et serveurs ;
- navigateurs et clients e-mail ;
- Microsoft Office, LibreOffice et lecteurs PDF ;
- VPN, passerelles RDP, pare-feu et routeurs ;
- hyperviseurs et plateformes de virtualisation ;
- systèmes de sauvegarde ;
- applications Web publiques, CMS et plugins ;
- Java, .NET, Python, Node.js et autres composants runtime, si utilisés.
Dans un milieu professionnel, il est utile de maintenir un registre des actifs. Il est impossible de mettre à jour efficacement quelque chose dont personne n'a connaissance. Même un simple tableau listant les serveurs, versions de logiciels et responsables est mieux que l'absence de suivi.
Comment mettre à jour en toute sécurité
Pour les appareils domestiques, il suffit généralement d'activer les mises à jour automatiques. Pour les organisations, l'approche doit être plus gérée : groupe de test, fenêtre de maintenance, sauvegarde avant mise à jour critique et surveillance après installation.
Cela ne doit pas non plus signifier repousser indéfiniment les correctifs par crainte de "casser quelque chose". Des passerelles VPN vulnérables, de vieux serveurs de messagerie et des panneaux de contrôle publics deviennent souvent des points d'entrée pour les ransomwares. Le bon équilibre est le suivant : d'abord le test, puis un déploiement rapide sur les systèmes critiques.
Protection des e-mails et des navigateurs
Le phishing reste l'un des moyens les plus pratiques de livraison de code malveillant. Un e-mail peut ressembler à une facture, un acte, un avis d'un service de livraison, un CV, une demande d'un manager ou un message d'une banque. Parfois, les criminels copient le style d'un vrai partenaire et utilisent un domaine similaire.
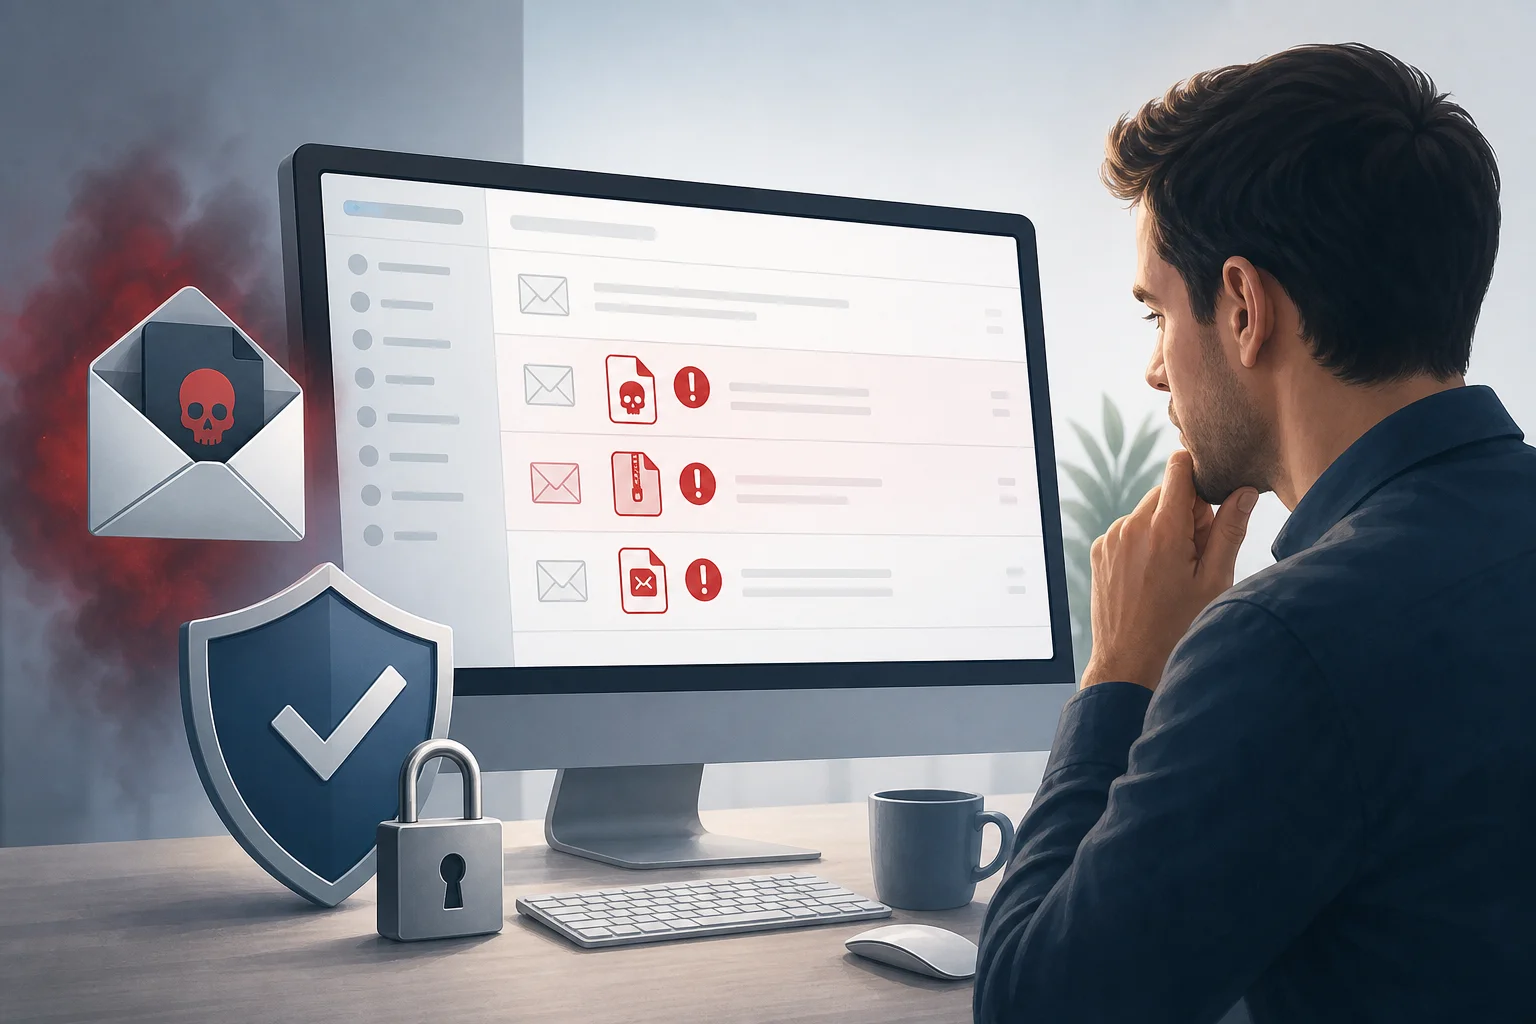
Comment reconnaître un e-mail de phishing
Faites attention aux signes de risque :
- fichier ou lien inattendu, surtout si l'expéditeur vous presse ;
- archive avec un mot de passe indiqué dans le message ;
- demande d'activer des macros ou "permettre l'édition" ;
- l'adresse de l'expéditeur ressemble à une vraie, mais contient des caractères supplémentaires ;
- le texte joue sur la peur, l'urgence ou la menace d'amende ;
- le lien mène à un domaine qui ne correspond pas à l'officiel ;
- la pièce jointe a une double extension, comme
facture.pdf.exe; - le message provient d'une connaissance, mais est écrit dans un style inhabituel.
S'il y a des doutes, il est préférable de contacter l'expéditeur par un autre canal : appeler, écrire un message ou créer un nouvel e-mail à une adresse connue. Ne répondez pas directement à un e-mail suspect, car l'adresse peut avoir été falsifiée.
Paramètres qui réduisent le risque d'infection par e-mail
Pour les organisations, des mesures techniques sont utiles :
- filtrage des pièces jointes par type de fichier ;
- blocage des fichiers exécutables dans les archives ;
- vérification des liens et pièces jointes dans une sandbox ;
- configuration de SPF, DKIM et DMARC pour le domaine ;
- interdiction des macros depuis Internet ;
- alertes sur les e-mails d'expéditeurs externes ;
- règles distinctes pour les documents financiers et les demandes de paiement.
Pour les e-mails personnels, il existe également des étapes simples. Utilisez un service de messagerie moderne, activez l'authentification deux facteurs, n'ouvrez pas les pièces jointes suspectes et ne saisissez pas vos mots de passe après avoir cliqué sur un lien dans un e-mail. Il vaut mieux ouvrir le site par vous-même dans le navigateur et vous connecter via un favori ou une adresse saisie manuellement.
Contrôle des droits d'accès et des comptes
Un ransomware chiffre généralement uniquement les fichiers auxquels le processus en cours a accès. Si un utilisateur a des droits sur tous les dossiers réseau, les dommages seront beaucoup plus considérables. C'est pourquoi le principe du moindre privilège est l'une des méthodes de protection les plus importantes contre les ransomwares.
Ne travaillez pas constamment en tant qu'administrateur
Un compte d'utilisateur quotidien ne doit pas avoir de droits d'administrateur. Les droits administratifs ne sont nécessaires que pour l'installation de logiciels, les modifications des réglages système et la maintenance. Pour ces tâches, il est préférable d'utiliser un compte distinct.
Dans les entreprises, il est bon de séparer les rôles :
- utilisateur ordinaire - accès uniquement à ses propres données de travail ;
- administrateur local - de manière limitée et sur demande ;
- administrateur de domaine - seulement pour les tâches d'administration de domaine ;
- comptes de service - avec des autorisations minimales et sans connexion interactive ;
- comptes de sous-traitants - avec une date limite d'expiration.
Cette approche réduit la probabilité qu'un seul poste de travail infecté entraîne le chiffrement de l'ensemble du réseau.
Activez l'authentification multi-facteurs
L'MFA protège le compte même en cas de fuite de mot de passe. Il est particulièrement important d'activer l'authentification multi-facteurs pour :
- e-mail ;
- VPN ;
- stockages cloud ;
- panneaux d'administration ;
- systèmes de sauvegarde ;
- comptes d'administrateurs ;
- accès à distance des sous-traitants.
Il est préférable d'utiliser des applications d'authentification, des clés matérielles ou des notifications push avec protection contre les attaques de force brute. Les SMS sont mieux que l'absence de second facteur, mais pour les comptes critiques, il est plus sécurisé d'utiliser des méthodes plus robustes.
Accès à distance sécurisé
Un RDP ouvert sur Internet est souvent la cause d'une compromission. Les criminels balaient les adresses, essaient de deviner des mots de passe, utilisent des informations d'identification volées ou exploitent des vulnérabilités. Après s'être connectés, ils peuvent désactiver la protection, étudier le réseau et lancer manuellement le ransomware.
Comment protéger RDP, VPN et panneaux d'administration
Utilisez l'ordre suivant :
- Supprimez l'accès direct au RDP depuis Internet.
- Autorisez la connexion uniquement via un VPN ou une passerelle sécurisée.
- Activez l'MFA pour toutes les connexions à distance.
- Limitez l'accès par IP, si possible.
- Configurez le blocage après plusieurs tentatives de connexion infructueuses.
- Utilisez des mots de passe complexes et uniques ou l'authentification par clé.
- Conservez des journaux de connexion et vérifiez régulièrement les anomalies.
- Fermez les comptes d'anciens employés et sous-traitants immédiatement après la fin de leur service.
Si une administration à distance des serveurs est utilisée, créez des comptes administratifs distincts. Ne partagez pas un seul identifiant commun pour toute l'équipe. Sinon, en cas d'incident, il sera difficile de savoir qui a réalisé quelles actions et quand.
Logiciels de protection, EDR et fonctionnalités intégrées du système
L'antivirus ne doit pas être la seule ligne de défense, mais il est nécessaire. Les outils de protection modernes vérifient les fichiers, le comportement des processus, les connexions réseau, les scripts et les tentatives de modification massive des données. Dans un environnement d'entreprise, l'EDR aide à détecter des comportements suspects : exécution de PowerShell avec des paramètres dangereux, désactivation de services de protection, tentatives de piratage de comptes, suppression de copies d'ombre.
Quelles fonctionnalités activer
Les fonctionnalités suivantes sont utiles pour les postes de travail et les serveurs :
- protection en temps réel ;
- vérification cloud de la réputation des fichiers ;
- contrôle du lancement de scripts ;
- protection contre les exploits ;
- contrôle d'accès aux dossiers ;
- détection de modifications massives de fichiers ;
- interdiction de désactiver la protection sans confirmation de l'administrateur ;
- notifications centralisées sur les événements de sécurité.
Sous Windows, portez une attention particulière aux mécanismes intégrés, tels que Microsoft Defender, Controlled Folder Access, SmartScreen, BitLocker, AppLocker ou Windows Defender Application Control. Sous macOS et Linux, il est également important d'utiliser les mises à jour intégrées, le contrôle des autorisations, la journalisation et des moyens de protection vérifiés.
Ne désactivez pas la protection pour des raisons de commodité
Les ransomwares essaient souvent de désactiver les antivirus, de supprimer les sauvegardes et d'arrêter les services de sécurité. Par conséquent, les utilisateurs ne doivent pas avoir la possibilité de désactiver la protection sans raison. Si un programme interfère avec le travail, il vaut mieux définir des exceptions de manière ciblée après analyse, plutôt que de tout éteindre.
Les exceptions dans l'antivirus doivent être minimales. Il n'est pas permis d'ajouter l'intégralité du dossier des téléchargements, des pièces jointes électroniques, des disques réseau ou des répertoires où les utilisateurs peuvent écrire des fichiers.
Segmentation du réseau et protection des dossiers partagés
Si tous les appareils sont sur un même réseau plat, le ransomware peut s'y propager plus facilement. La segmentation limite les mouvements à l'intérieur de l'infrastructure. Même si un poste de travail est infecté, il sera plus difficile pour le logiciel malveillant d'atteindre les serveurs, les dépôts de sauvegarde et les bases de données critiques.
Que segmenter dans le réseau
Il convient de segmenter au minimum :
- postes de travail des employés ;
- serveurs avec des données critiques ;
- systèmes comptables et financiers ;
- systèmes de sauvegarde ;
- Wi-Fi pour les invités ;
- appareils Internet des objets ;
- environnements de test et de production ;
- postes de travail administratifs.
L'accès entre les segments ne doit être autorisé que sur les ports nécessaires et uniquement aux utilisateurs ou services qui en ont réellement besoin. Par exemple, un comptable n'a pas besoin d'accéder au serveur de développement, et le Wi-Fi invité ne doit pas voir les ressources internes.
Comment configurer les dossiers partagés
Les dossiers partagés deviennent souvent la cible principale du chiffrement. Par conséquent, il convient d'attribuer des droits par groupes, plutôt qu'à chaque utilisateur manuellement. Supprimez les autorisations obsolètes et vérifiez régulièrement qui a accès à l'écriture.
Bonne pratique :
- donner un droit d'écriture uniquement à ceux qui doivent réellement modifier les fichiers ;
- séparer les données archivées des dossiers de travail en cours ;
- activer la journalisation des modifications pour les répertoires critiques ;
- utiliser des quotas et un contrôle de comportement anormal ;
- ne pas connecter les sauvegardes comme des disques réseau ordinaires ;
- limiter l'accès des comptes de services.
Si un utilisateur ne doit que lire des instructions ou des modèles, il n'a pas besoin d'autorisation de modification. Cette simple règle réduit considérablement le risque de dommages possibles.
Travail sécurisé avec des fichiers, des clés USB et des programmes
De nombreuses infections commencent par une action habituelle : télécharger un fichier, ouvrir une archive, installer un "outil nécessaire", connecter une clé USB ou exécuter un installateur inconnu. Par conséquent, l'hygiène numérique est tout aussi importante que les réglages techniques.
Vérifiez les sources de programmes
Téléchargez des applications uniquement à partir de sites officiels, de magasins vérifiés ou de portails d'entreprise internes. Évitez les logiciels piratés, les "activateurs", les versions craquées et les compilations provenant de forums aléatoires. Ces fichiers sont souvent déguisés sous des outils utiles, mais peuvent contenir des chevaux de Troie, des voleurs de données et des ransomwares.
Avant d'installer, posez-vous trois questions :
- Ce programme est-il nécessaire pour le travail ?
- Fais-je confiance à la source ?
- Le fichier a-t-il une signature numérique ou une réputation ?
Si la réponse est négative, il vaut mieux ne pas exécuter l'installateur. Dans une entreprise, l'installation de nouveaux logiciels doit passer par une demande ou un catalogue d'applications approuvé.
Limitez l'exécution automatique et l'utilisation de supports USB
Les clés USB peuvent transporter des fichiers malveillants entre les appareils. Pour un ordinateur personnel, il suffit de désactiver l'exécution automatique et de vérifier les supports avec un antivirus. Dans une organisation, il convient d'élaborer une politique : autoriser uniquement les clés USB de confiance, interdire les appareils inconnus et garder une trace des supports contenant des données sensibles.
Si les employés échangent des fichiers avec des partenaires externes, il est préférable d'utiliser un portail cloud sécurisé ou un stockage d'entreprise, plutôt que des archives aléatoires par e-mail et des clés USB non contrôlées.
Comparaison des mesures de protection contre les ransomwares
Voici un tableau résumé qui aide à établir des priorités. Il est utile pour comprendre rapidement par où commencer.
| Mesure de protection | À quoi elle protège | Quoi vérifier |
|---|---|---|
| Sauvegardes 3-2-1 | Perte de données après chiffrement | Une copie hors ligne ou immuable existe, récupération testée |
| Mises à jour de logiciels | Exploitation des vulnérabilités connues | Correctifs installés sur système d'exploitation, navigateurs, VPN, serveurs et applications |
| MFA | Accès avec mot de passe volé | Deuxième facteur activé pour e-mail, VPN, administrateurs et cloud |
| Limitation des droits | Chiffrement massif des dossiers réseau | Utilisateurs n'ont pas de droits d'écriture excessifs |
| Protection des e-mails | Phishing et pièces jointes malveillantes | Macros internet bloquées, pièces jointes filtrées |
| Protection RDP et VPN | Piratage de l'accès à distance | Pas de RDP ouvert, MFA activé et journalisation |
| EDR ou antivirus | Exécution de processus malveillants | Protection activée, événements suivis de manière centralisée |
| Segmentation du réseau | Propagation de l'attaque dans le réseau | Serveurs critiques séparés, accès limité |
| Formation des employés | Erreurs lors de la gestion des e-mails et fichiers | Instructions claires et vérifications des connaissances régulières |
Commencez par des sauvegardes, mises à jour, MFA et protection des e-mails. Ensuite, passez à la segmentation, EDR, contrôle des applications et ajustement plus fin des permissions.
Configuration pas à pas de la protection pour un utilisateur domestique
Un utilisateur domestique n'a pas besoin d'une infrastructure d'entreprise complexe. Mais des mesures de base sont obligatoires si des documents, des photos, des matériaux d'étude ou des fichiers de travail existent sur l'ordinateur.
- Activez les mises à jour automatiques. Mettez à jour le système d'exploitation, le navigateur, les applications bureautiques et les messengers.
- Configurez la sauvegarde. Utilisez un disque externe et un stockage cloud. Déconnectez le disque externe après la copie.
- Vérifiez l'antivirus. Assurez-vous que la protection en temps réel est activée et que les bases de données sont mises à jour.
- N'utilisez pas de logiciels piratés. Les activateurs, compilations inconnues et versions "gratuites" de logiciels payants sont particulièrement dangereux.
- Activez l'authentification à deux facteurs. Commencez par l'e-mail, car il peut être utilisé pour récupérer l'accès à d'autres services.
- Ouvrez les pièces jointes avec précaution. Ne lancez pas de fichiers à partir d'e-mails inattendus et d'archives protégées par mot de passe.
- Créez un compte distinct sans droits d'administrateur. Utilisez-le pour vos opérations quotidiennes.
- Désactivez l'exécution automatique des supports. Vérifiez les clés USB avant d'ouvrir des fichiers.
- Conservez des mots de passe importants dans un gestionnaire de mots de passe. Ne répétez pas le même mot de passe sur différents sites.
- Écrivez un plan de récupération. Où se trouvent les copies, quel est le mot de passe d'accès au cloud, comment réinstaller le système.
Ces étapes prennent peu de temps, mais augmentent considérablement la résistance à une infection par ransomware.
Configuration pas à pas de la protection pour les petites entreprises
Les petites entreprises pensent souvent qu'elles n'intéressent pas les criminels. En pratique, les attaques peuvent être automatisées, et les conséquences graves : arrêt des ventes, inaccessibilité de la comptabilité, perte de documents clients, et arrêt des employés. Par conséquent, un plan simple mais systématique est nécessaire.
- Désignez une personne responsable de la sécurité. Cela peut être un membre du personnel, un administrateur externe ou le propriétaire du processus.
- Rédigez une liste de données critiques. Comptabilité, CRM, bases de données clients, contrats, fichiers de production, e-mails.
- Configurez une sauvegarde avec une copie immuable. Vérifiez la récupération au moins après des changements significatifs dans l'infrastructure.
- Activez MFA pour les e-mails, VPN et administrateurs. Ne retardez pas cette étape.
- Fermez le RDP direct. Utilisez un VPN, des restrictions IP et la journalisation des connexions.
- Mettez à jour les serveurs et le matériel réseau. En particulier les services publics et les VPN.
- Limitez les droits des employés. L'accès aux dossiers doit correspondre au rôle, et non être attribué "au cas où".
- Configurez la protection des e-mails. Bloquez les pièces jointes dangereuses, les macros et les domaines falsifiés.
- Mettez en œuvre un antivirus ou un EDR centralisé. Il est important de voir l'état de tous les appareils.
- Organisez une courte formation. Expliquez aux employés où envoyer des e-mails suspects et ce qu'il ne faut pas ouvrir.
- Préparez un plan de réponse. Qui isole le réseau, qui contactera le sous-traitant, qui décide de la restauration.
L'essentiel est de ne pas essayer de tout faire parfaitement en un jour. Il vaut mieux mettre en œuvre les mesures par priorité et enregistrer les progrès.
Que faire en cas de suspicion d'infection
Si vous remarquez des extensions de fichiers étranges, un message de demande de rançon, un ralentissement soudain du système, un renommage massif de documents ou des alertes de protection, agissez rapidement. L'objectif est d'arrêter la propagation et de conserver des traces pour analyse.
Premières actions
- Déconnectez l'appareil du réseau. Retirez le câble Ethernet, éteignez le Wi-Fi ou isolez le port sur le switch.
- Ne éteignez pas l'ordinateur à moins que ce ne soit nécessaire. Parfois, il peut contenir des données utiles pour une enquête. Si le chiffrement est actif et qu'il ne peut pas être arrêté, la décision dépend de la situation.
- Ne connectez pas les disques de sauvegarde. Sinon, ils peuvent également être chiffrés.
- Informez la personne responsable. Dans l'entreprise, cela serait l'administrateur informatique, le service de sécurité ou un sous-traitant externe.
- Documentez les symptômes. Prenez une photo du message des rançongiciels, notez l'heure, le nom de l'appareil, de l'utilisateur et des dernières actions.
- Ne payez pas la rançon à la légère. Le paiement ne garantit pas la récupération et peut entraîner des demandes renouvelées.
- Vérifiez d'autres appareils. Recherchez des signes similaires, des entrées suspectes et de nouveaux comptes.
- Rétablissez uniquement à partir de copies propres. Avant de restaurer, assurez-vous que la source de l'infection a été éliminée.
Un utilisateur domestique, après avoir isolé l'appareil, doit contacter un professionnel ou utiliser des ressources vérifiées pour identifier la famille du ransomware. Parfois, pour les variantes plus anciennes, des déchiffreurs gratuits existent, mais exécuter des "déchiffreurs" aléatoires trouvés sur Internet est dangereux.
Ce qu'il ne faut pas faire
Ne renommez pas massivement les fichiers chiffrés et ne supprimez pas la note des rançongiciels avant analyse. Ne formatez pas le disque s'il y a une chance de récupération ou d'enquête. Ne saisissez pas les informations d'identification sur un appareil infecté. Ne connectez pas des dossiers cloud, des disques externes et des téléphones à celui-ci.
Si l'incident s'est produit dans une entreprise, il est crucial de conserver les journaux : événements de connexion, journaux réseau, journaux antivirus, VPN, passerelle de messagerie et système de sauvegarde. Ils aideront à comprendre le point d'entrée et à ne pas restaurer une configuration vulnérable à nouveau.
Erreurs fréquentes qui augmentent le risque
Même en présence d'outils de protection, des erreurs dans les processus peuvent entraîner une infection. Les plus dangereuses se répètent souvent.
Une seule sauvegarde sur un disque connecté
Si le disque de sauvegarde est constamment connecté à l'ordinateur ou au serveur, le ransomware peut l'atteindre. Les copies doivent être isolées : hors ligne, dans un segment séparé, avec des informations d'identification séparées ou en mode immuable.
Un mot de passe pour différents services
La répétition d'un mot de passe facilite l'attaque. Un mot de passe compromis d'un ancien site peut donner accès à l'e-mail, au cloud ou au VPN. Utilisez un gestionnaire de mots de passe et des mots de passe uniques pour chaque service.
Droits excessifs sur les dossiers réseau
Des droits « pour tous en écriture » sont pratiques mais dangereux. Si un ordinateur est infecté, le programme malveillant peut chiffrer des documents partagés de tout un département. Les droits doivent être examinés régulièrement.
Mises à jour repoussées sans délai
Parfois, les mises à jour sont repoussées à cause d'un manque de temps ou de la crainte d'incompatibilité. Mais si un service public reste vulnérable pendant des mois, le risque augmente. Un processus clair pour installer des correctifs est nécessaire.
Absence de plan de réponse
Lors d'un incident, les gens sont nerveux et prennent des décisions désordonnées. Une directive prête fait gagner du temps : qui isole les appareils, qui vérifie les sauvegardes, qui communique avec la direction et les clients.
FAQ sur comment éviter d'être infecté par des ransomwares
Peut-on se protéger complètement contre les ransomwares ?
Il est impossible d'éliminer complètement le risque. Mais il est possible de réduire considérablement la probabilité d'infection et de se préparer à une récupération. Pour cela, des sauvegardes, des mises à jour, MFA, des droits limités, une protection des e-mails et un contrôle de l'accès à distance sont nécessaires.
Un antivirus aidera-t-il contre les ransomwares ?
Un antivirus aide à détecter de nombreuses menaces, mais ne remplace pas les autres mesures. Si l'utilisateur exécute lui-même un fichier malveillant ou qu'un criminel accède via un mot de passe volé, une seule protection peut ne pas suffire. Utilisez un antivirus en plus des sauvegardes, des mises à jour et du MFA.
Faut-il payer une rançon pour déchiffrer les fichiers ?
Payer une rançon est risqué. Il n'y a aucune garantie de recevoir une clé fonctionnelle ou que les criminels ne demanderont pas d'argent à nouveau. Commencez par isoler les appareils, vérifiez les sauvegardes, identifiez le type de ransomware et consultez des spécialistes.
Un cloud peut-il protéger contre les ransomwares ?
Le cloud peut être utile s'il propose un historique des versions, une corbeille et une protection contre les suppressions massives. Mais un dossier synchronisé peut également recevoir des versions chiffrées des fichiers. Il est donc important d'activer la versionnage et d'avoir une sauvegarde séparée.
Quels fichiers sont le plus souvent chiffrés ?
Les ransomwares ciblent généralement des documents, des feuilles de calcul, des présentations, des bases de données, des photos, des archives, des projets et des fichiers sur des disques réseau. Certaines variantes tentent également d'arrêter des bases de données et de chiffrer des machines virtuelles.
Comment savoir si un e-mail est dangereux ?
Un e-mail dangereux demande souvent une action urgente, contient une pièce jointe inattendue, demande d'activer des macros ou mène à un domaine suspect. Si l'e-mail concerne un paiement, une amende, une livraison ou une demande d'un supérieur, vérifiez-le par un autre canal.
Que doit-on faire en priorité aujourd'hui ?
Si le temps est limité, faites trois choses : vérifiez les sauvegardes, activez MFA pour les e-mails et mettez à jour le système. Ensuite, fermez l'accès distant direct et limitez les droits sur les dossiers partagés.
Liste de contrôle pratique pour la semaine
Pour ne pas se surcharger, répartissez les tâches sur plusieurs jours.
Jour 1 : sauvegardes
Vérifiez quelles données sont critiques. Configurez la sauvegarde. Assurez-vous qu'au moins une copie n'est pas accessible à un utilisateur normal et n'est pas constamment connectée.
Jour 2 : mises à jour
Mettez à jour le système d'exploitation, les navigateurs, les applications bureautiques, les VPN et le matériel réseau. Supprimez les programmes qui ne sont plus utilisés.
Jour 3 : comptes
Activez MFA. Changez les mots de passe répétitifs. Supprimez les anciens comptes. Séparez les droits d'utilisateur et d'administrateur.
Jour 4 : e-mails et fichiers
Vérifiez les paramètres de filtrage. Interdisez les macros depuis Internet. Expliquez aux utilisateurs comment signaler des e-mails suspects.
Jour 5 : accès distant
Fermez le RDP ouvert. Configurez les VPN, l'MFA, les restrictions IP et la journalisation des connexions.
Jour 6 : dossiers réseau
Vérifiez les droits en écriture. Retirez l'accès "pour tous". Séparez les répertoires importants et activez la journalisation des modifications.
Jour 7 : plan de réponse
Écrivez une courte directive : qui informer, comment isoler un appareil, où se trouvent les copies, qui décide de la restauration. Effectuez un test d'essai.
Conclusion
Pour éviter d'être infecté par des ransomwares, ne comptez pas sur une seule mesure. Configurez des sauvegardes, mettez régulièrement à jour les systèmes, protégez les e-mails, activez MFA, limitez les droits et fermez les points de faiblesse de l'accès à distance. Commencez dès aujourd'hui par vérifier les sauvegardes et activer l'authentification à deux facteurs, puis renforcez progressivement les autres niveaux de protection.