Comment se protéger contre un virus ransomware : guide complet
Comment se protéger contre un virus ransomware est une question à résoudre avant la première attaque. Le ransomware bloque l'accès aux fichiers et exige une rançon pour la clé de décryptage. Cet article examine comment réduire le risque d'infection, quelles configurations activer dans Windows, macOS, Linux et les services cloud, comment organiser des sauvegardes, former les employés et que faire si une infection est déjà survenue.
Les virus ransomware ne menacent pas seulement les grandes entreprises. Un ordinateur portable domestique, un album photo de famille, une base de clients d'une petite entreprise, une comptabilité, un NAS et un disque partagé dans un département peuvent tous devenir des cibles. De plus, la protection ne repose pas sur un seul antivirus, mais est le résultat d'une combinaison d'habitudes, de configurations, de sauvegardes et de plans d'intervention.
Qu'est-ce qu'un virus ransomware et comment fonctionne-t-il
Un virus ransomware est un logiciel malveillant qui localise des fichiers sur un appareil ou dans des dossiers réseau accessibles, les crypte et laisse un message exigeant une rançon. Souvent, les criminels promettent d'envoyer la clé après paiement. En pratique, il n'y a aucune garantie : la clé peut ne pas arriver, peut ne pas fonctionner, et l'argent peut financer de nouvelles attaques.
Une attaque typique se déroule en plusieurs étapes :
- Le criminel obtient un accès initial. Cela peut être un e-mail d'hameçonnage, une pièce jointe infectée, un mot de passe piraté, un RDP vulnérable, de la publicité malveillante ou un logiciel piraté.
- Le code malveillant s'installe dans le système. Parfois, il désactive les protections, supprime les copies shadow et recherche des ressources réseau.
- Le ransomware choisit ses cibles. Il affecte le plus souvent des documents, des tableaux, des archives, des photos, des bases de données et des sauvegardes, s'ils se trouvent dans des dossiers standard.
- Les fichiers sont cryptés. Les extensions peuvent changer, et un message apparaît sur le bureau avec des instructions de paiement.
- Parfois, des données sont préalablement volées. Les criminels menacent ensuite de publier ces données, même si la victime a des sauvegardes.
La conclusion principale est simple : la protection contre le ransomware doit entraver l'attaque à chaque étape. Il est nécessaire de compliquer l'accès, de limiter la propagation, de conserver des copies de données propres et de préparer à l'avance un plan d'action.
Principales voies d'infection du ransomware
Pour comprendre comment se protéger contre le ransomware, il est crucial de connaître les scénarios les plus fréquents. Ils évoluent, mais les techniques de base demeurent similaires.
E-mails d'hameçonnage et pièces jointes
Un e-mail peut ressembler à une facture, un acte, une notification bancaire, un message de livraison, un CV ou un document d'un partenaire. À l'intérieur, il peut y avoir une pièce jointe avec des macros, un lien vers un site trompeur ou une archive contenant un fichier exécutable. Parfois, le texte crée un sentiment d'urgence : payez aujourd'hui, ouvrez immédiatement, vérifiez vos dettes.
Signes d'alerte :
- un fichier inattendu d'un expéditeur inconnu ;
- une archive avec un mot de passe indiqué dans le message ;
- une demande d'activation des macros dans le document ;
- un lien avec un domaine semblable, mais inexact ;
- un style étrange, des erreurs ou une pression temporelle.
Piratage d'accès à distance
RDP, portail VPN, panneau d'administration, SSH ou bureau à distance deviennent souvent des points d'entrée. Le risque est accru si un mot de passe faible est utilisé, s'il n'y a pas de MFA, si le service est exposé sur Internet et si les mises à jour n'ont pas été effectuées depuis longtemps.
Pour les entreprises, cela est particulièrement critique. Un compte administrateur piraté peut donner accès aux serveurs, aux dossiers partagés et aux sauvegardes.
Logiciels piratés et activateurs
Les cracks, les activateurs, les versions de Windows, les versions gratuites de logiciels payants et les plugins suspects contiennent souvent du code malveillant. L'utilisateur exécute le fichier avec des droits administratifs, perdant alors le contrôle du système.
Économiser sur une licence peut se traduire par la perte de documents de travail, l'arrêt de l'activité et des coûts de récupération.
Vulnérabilités dans les logiciels et les dispositifs
Les ransomwares exploitent les erreurs des systèmes d'exploitation, navigateurs, suites bureautiques, passerelles VPN, NAS, routeurs et applications serveurs. C'est pourquoi les mises à jour ne sont pas une formalité, mais une mesure de sécurité de base.
Une attention particulière doit être portée aux dispositifs qui fonctionnent des années sans maintenance : stockage réseau, anciens serveurs, caméras, imprimantes et routeurs.
Stratégie de protection de base contre le virus ransomware
Une protection fiable est composée de plusieurs couches. Si une couche échoue, la suivante doit réduire les dommages.
Principe des privilèges minimaux
Un utilisateur ne doit pas travailler constamment sous un compte administrateur. Pour les tâches quotidiennes, un compte standard suffit. Les droits d'administrateur ne sont nécessaires que pour installer des programmes et effectuer des changements système.
Dans une entreprise, ce principe est particulièrement important. Un employé n'a pas besoin d'accéder à tous les dossiers s'il travaille sur un seul projet. Moins il y a de fichiers accessibles, moins la zone de compromission est grande en cas d'infection.
Mises à jour régulières
Mettez à jour le système d'exploitation, le navigateur, les applications de bureau, le client de messagerie, Java, les lecteurs PDF, les archives et les services serveur. Si un programme n'est plus supporté, il est préférable de le remplacer.
Pratiques utiles :
- activer les mises à jour automatiques lorsque cela est sûr ;
- vérifier manuellement les mises à jour des dispositifs réseau ;
- supprimer les anciens logiciels qui ne sont plus utilisés ;
- tenir une liste des systèmes critiques et leurs dates de mise à jour.
Mots de passe fiables et MFA
Un mot de passe doit être long et unique. La réutilisation des mots de passe est une cause fréquente de piratage. Si un service prend la fuite, le criminel essaie le même mot de passe sur la messagerie, le VPN et le cloud.
Utilisez un gestionnaire de mots de passe et activez l’authentification multifactorielle. La MFA est particulièrement nécessaire pour la messagerie, le stockage cloud, le VPN, le RDP, les panneaux administratifs, les CRM et les services de comptabilité.
Protection moderne des dispositifs
Un antivirus ou un EDR n'offre pas de garantie absolue, mais ils sont utiles. Une bonne solution de protection peut bloquer un cryptage suspect, un script malveillant, un exploit ou une tentative de désactiver la protection.
Vérifiez que la protection fonctionne effectivement :
- la protection en temps réel est activée ;
- les bases et composants sont mis à jour ;
- la réputation cloud des fichiers est activée ;
- les utilisateurs ne peuvent pas désactiver la protection sans autorisation ;
- les événements de sécurité sont remontés à la personne responsable.
Sauvegarde selon la règle 3-2-1
La sauvegarde est le principal moyen de se remettre d'un ransomware sans payer la rançon. Mais une copie doit être inaccessible au virus. Si la sauvegarde est connectée comme un disque standard et ouverte en écriture, le ransomware peut également l'encrypter.
La règle classique 3-2-1 signifie :
| Élément | Que cela signifie | Exemple |
|---|---|---|
| 3 copies de données | L'original et au moins deux sauvegardes | Ordinateur portable de travail, sauvegarde locale, sauvegarde cloud |
| 2 supports différents | Les données ne sont pas uniquement sur un type de dispositif | Disque externe et cloud ou NAS et bande |
| 1 copie hors site | Une sauvegarde est stockée séparément | Cloud, un autre bureau, disque hors ligne dans un endroit sûr |
Pour protéger contre un virus ransomware, ajoutez une règle supplémentaire : au moins une copie doit être immuable ou hors ligne. Une copie immuable est protégée de la suppression et de l'écrasement pendant une période définie. Une copie hors ligne est physiquement déconnectée après sa création.
Comment configurer des sauvegardes à domicile
Pour un utilisateur à domicile, un schéma simple fonctionne :
- Stockez des documents importants dans des dossiers clairs pour les inclure facilement dans la sauvegarde.
- Configurez la sauvegarde automatique vers le cloud avec un historique des versions.
- Faites une copie sur un disque externe chaque semaine ou chaque mois.
- Déconnectez le disque de l'ordinateur après la copie.
- Vérifiez périodiquement que les fichiers de la sauvegarde s'ouvrent.
Ne vous limitez pas à la synchronisation. Si un logiciel malveillant crypte les fichiers, la synchronisation peut rapidement transférer les versions chiffrées vers le cloud. Une historique des versions et des sauvegardes distinctes sont donc nécessaires.
Comment configurer des sauvegardes en entreprise
Pour les entreprises, la sauvegarde doit être un processus géré, et non une initiative personnelle de l'administrateur. Il est nécessaire de déterminer quels systèmes sont critiques, à quelle fréquence les sauvegarder et en combien de temps il faut les restaurer.
Minimales impliquées :
- sauvegardes quotidiennes des fichiers de travail et des serveurs ;
- copies distinctes des bases de données avec un arrêt correct ou des snapshots ;
- protection des sauvegardes par des comptes distincts ;
- interdiction d'accès des utilisateurs ordinaires au stockage des sauvegardes ;
- tests de restauration réguliers ;
- journal des tâches réussies et échouées ;
- stockage d'une partie des copies hors du réseau principal.
Un test de restauration est plus important qu'un joli rapport de création de sauvegarde. Tant que vous n'avez pas restauré un fichier, un dossier, une base de données ou un serveur dans un environnement de test, on ne peut pas être sûr que la sauvegarde est utilisable.
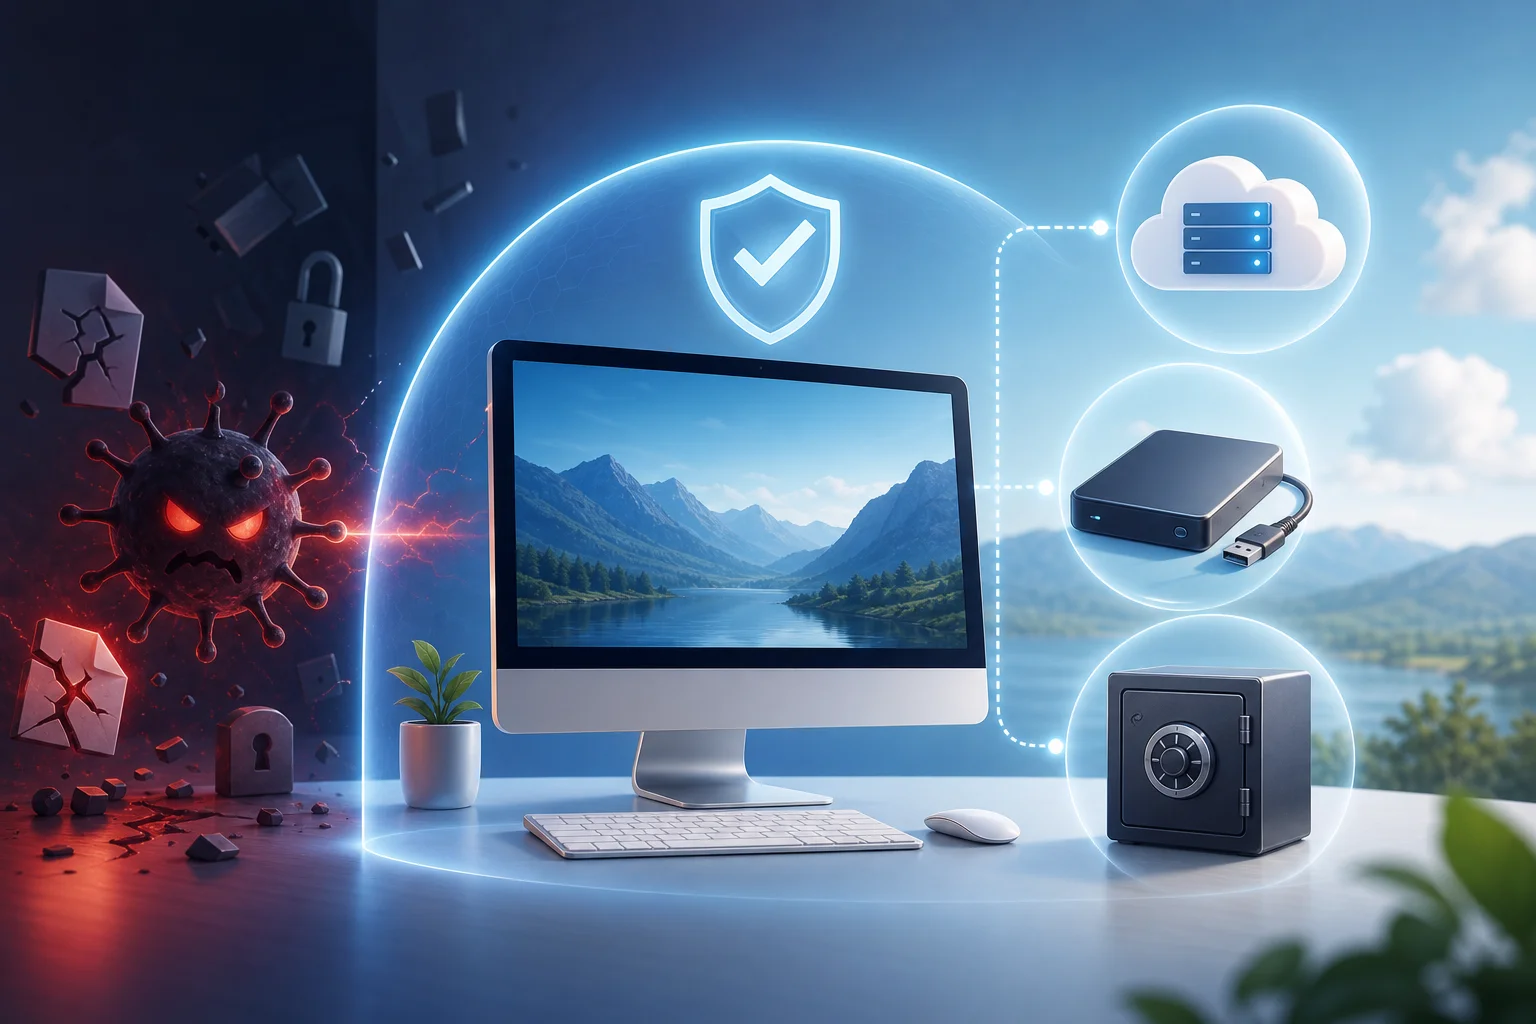
Liste de vérification étape par étape pour protéger contre les ransomwares
Cette liste de vérification peut être utilisée comme un rapide plan d’action. Commencez par les premiers points. Ils offrent le maximum d'effet à coût raisonnable.
- Déterminez les données précieuses. Faites une liste des dossiers importants, des services, des bases et des appareils. On ne peut pas protéger ce que personne ne connaît.
- Configurez la sauvegarde. Utilisez la règle 3-2-1. Ajoutez une copie hors ligne ou immuable. Vérifiez la restauration.
- Activez les mises à jour. Mettez à jour le système d'exploitation, les navigateurs, les suites bureautiques, les serveurs, NAS et dispositifs réseau. Supprimez les anciens programmes.
- Réduisez les droits inutiles. Travaillez sans droits d'administrateur permanents. Limitez l'accès aux dossiers partagés.
- Activez la MFA. Commencez par la messagerie, le VPN, le cloud, l'accès à distance et les comptes administratifs.
- Protégez la messagerie. Configurez des anti-spams, vérifiez les pièces jointes, SPF, DKIM et DMARC pour le domaine de l'entreprise. Formez les employés à reconnaître le phishing.
- Limitez les macros et les scripts. Interdisez les macros provenant d'internet. Contrôlez le lancement de PowerShell, JavaScript et des fichiers exécutables inconnus.
- Fermez l'accès à distance depuis Internet. Ne publiez pas RDP directement. Utilisez un VPN, MFA, des listes d'adresses autorisées et des journaux de connexion.
- Segmentez le réseau. Séparez les postes de travail, les serveurs, le Wi-Fi invité, la comptabilité, les systèmes de production et les dispositifs de stockage.
- Préparez un plan de réaction. Décidez à l'avance qui avertir, comment déconnecter les dispositifs infectés, et où se trouvent les contacts et les instructions.
S'il n'y a pas de temps pour tout faire instantanément, commencez par les sauvegardes, les mises à jour, la MFA et la réduction des droits. Ces mesures couvrent les causes les plus fréquentes de pertes majeures.
Paramètres Windows réduisant le risque
Windows est souvent ciblé en raison de sa popularité. Cependant, les fonctionnalités intégrées peuvent réduire considérablement le risque si elles sont correctement activées.
Protection contre les ransomwares dans Microsoft Defender
Windows dispose d'une fonction de contrôle d'accès aux dossiers. Elle limite la modification des répertoires importants par des applications inconnues. Elle peut être activée dans les paramètres de sécurité de Windows, sous la section protection contre les virus et menaces.
Ce qu'il convient de faire :
- activez la protection en temps réel ;
- activez la protection cloud ;
- activez le contrôle d'accès aux dossiers ;
- ajoutez des dossiers importants à la liste protégée ;
- autorisez l'accès uniquement aux applications de confiance ;
- ne désactivez pas les alertes sans en analyser la cause.
La fonction peut nécessiter des ajustements. Certains programmes de travail seront d'abord bloqués. Ils doivent être vérifiés et ajoutés aux exceptions seulement après avoir vérifié leur légitimité.
Limitation des macros dans Office
Les macros sont souvent utilisées pour exécuter du code malveillant. Dans les versions récentes de Microsoft Office, les macros provenant d'internet peuvent être bloquées par défaut, mais cela dépend de la politique et de la version.
Pour une entreprise, il est préférable d'interdire de manière centralisée les macros provenant de sources non fiables. Si des macros sont nécessaires pour la comptabilité ou les analystes, utilisez des signatures numériques, des emplacements de confiance et des règles distinctes.
Contrôle des applications
Interdire le lancement de programmes inconnus réduit le risque d'infection. Pour cela, vous pouvez utiliser Microsoft Defender Application Control, AppLocker ou d'autres outils de contrôle des applications. L'idée est simple : seuls les logiciels autorisés peuvent être exécutés.
Pour les petites entreprises, une approche progressive fonctionne. Commencez par dresser une liste des programmes utilisés. Ensuite, interdisez le lancement à partir des dossiers temporaires, du profil utilisateur, des archives et des téléchargements. C'est souvent d'où partent les fichiers malveillants.
Protection de macOS et Linux contre les ransomwares
macOS et Linux ne doivent pas être considérés comme invulnérables. Les attaques sont moins fréquentes sur les appareils domestiques, mais les serveurs Linux, les conteneurs, les NAS et les ordinateurs portables macOS des employés sont des cibles intéressantes pour les criminels.
Que faire sur macOS
Activez les mises à jour automatiques, utilisez Gatekeeper, ne désactivez pas la protection de l'intégrité du système, et installez des applications à partir de sources de confiance. Pour les données importantes, activez Time Machine, mais ne laissez pas le disque de sauvegarde constamment connecté s'il n'est pas protégé contre les modifications.
Vérifiez également les permissions des applications. Ne fournissez pas d'accès au disque, documents, téléchargements, microphone et caméra sans nécessité. Supprimez les anciens profils de gestion et les extensions de navigateur inconnues.
Que faire sur Linux
Sur Linux, les principaux risques sont souvent liés aux services serveur : SSH, panneaux de contrôle, applications web, bases de données, Docker, Samba et partages réseau. Utilisez des mises à jour de sécurité, des clés plutôt que des mot de passe pour SSH, fail2ban ou des moyens similaires, un pare-feu et le principe de privilèges minimaux.
Pour les serveurs, des comptes de service distincts, des droits corrects sur les répertoires, des snapshots réguliers et des sauvegardes hors serveur sont essentiels. Si le ransomware obtient accès à un utilisateur du serveur web, il ne doit pas avoir la capacité de modifier toutes les données de l'entreprise.
Comment sécuriser la messagerie et le navigateur
La messagerie et le navigateur sont les deux principaux canaux d'entrée. Leur protection influence donc directement la probabilité d'infection.
Règles de travail sécurisé avec les e-mails
Vérifiez l'expéditeur, le domaine et le contexte. Si un e-mail est inattendu, il est préférable de vérifier par un autre canal : téléphone, chat d'entreprise ou site officiel. Ne téléchargez pas de pièces jointes avec des macros si vous ne les attendiez pas.
Les e-mails qui vous pressent sont particulièrement dangereux. L'urgence diminue l'attention. Faites une pause, passez la souris sur le lien, vérifiez l'adresse et réfléchissez à savoir si l'expéditeur doit envoyer un tel fichier.
Sécurité du navigateur
Utilisez un navigateur moderne et mettez-le à jour. Assurez-vous d'avoir un minimum d'extensions. Chaque extension obtient des permissions spécifiques, et certaines peuvent lire des pages ou modifier le contenu des sites.
Mesures pratiques :
- supprimez les extensions inutiles ;
- ne téléchargez pas de programmes depuis des bannières publicitaires ;
- vérifiez l'adresse du site avant d'entrer un mot de passe ;
- ne sauvegardez pas les mots de passe d'entreprise dans le navigateur sans une politique de protection ;
- utilisez un gestionnaire de mots de passe avec MFA.
Protection réseau, NAS et dossiers partagés
Le ransomware est dangereux car il chiffre non seulement les fichiers locaux. Si des dossiers réseau sont accessibles à un utilisateur, ils sont également menacés. C'est pourquoi les ressources partagées doivent être configurées avec précaution.
Limitation de l'accès aux dossiers partagés
Donnez des permissions par rôle. Si un département a besoin de lecture et de consultation, ne donnez pas de droits d'écriture. Si un employé travaille sur un seul projet, ne lui ouvrez pas tout l'archive de l'entreprise.
Vérifiez périodiquement les droits. Après des départs, des mutations et des fermetures de projets, des accès inutiles restent souvent. Cela augmente les dommages lors de la compromission d'un compte.
Sécurisation du NAS
Le NAS est pratique pour stocker des fichiers, mais ne doit pas être laissé sans protection. Mettez à jour le firmware, désactivez les services inutiles, ne publiez pas le panneau de contrôle sur Internet, activez la MFA, utilisez des comptes distincts et des snapshots.
Si le NAS prend en charge les snapshots immuables ou la protection contre la suppression, activez-la. Mais ne considérez pas les snapshots comme la seule sauvegarde. En cas de mauvaise configuration, de piratage d'administrateur ou de panne d'appareil, vous risquez de perdre tout. Une copie hors du NAS est nécessaire.
Segmentation du réseau
La segmentation signifie diviser le réseau en zones. Par exemple, le Wi-Fi invité ne doit pas voir les serveurs. Les postes de travail ne devraient pas accéder directement aux systèmes de sauvegarde. Le segment de comptabilité peut être séparé du réseau de bureau général.
Même une simple séparation réduit le risque de cryptage de masse. Une attaque peut commencer sur un ordinateur, mais ne doit pas se déplacer librement à travers toute l'infrastructure.
Formation des utilisateurs sans intimider
Les technologies sont importantes, mais les humains prennent souvent la décision finale : ouvrir un fichier ou non, entrer un mot de passe ou non, activer des macros ou non. C'est pourquoi la formation doit être régulière et pratique.
Un bon programme inclut :
- des instructions courtes avec des exemples réels de messages ;
- un canal clair pour signaler des e-mails suspects ;
- une règle sans sanction pour un signalement rapide ;
- des envois d'entraînement sans rabaisser les employés ;
- des rappels concernant les mots de passe, la MFA et la gestion des pièces jointes.
Il est préférable de ne pas baser la formation sur la peur. Expliquez plutôt que l'employé fait partie de la protection, et n'est pas responsable de tous les problèmes. Si une personne signale rapidement un doute, l'équipe de sécurité a une chance d'arrêter l'attaque avant le cryptage.
Que faire si le virus ransomware est déjà en cours
Si vous remarquez des extensions de fichiers étranges, des renommages massifs, une note de rançon ou un ralentissement soudain du disque, agissez rapidement. N'essayez pas d'ouvrir des fichiers au hasard et de redémarrer tous les dispositifs.
Premières actions
- Déconnectez l'appareil du réseau. Débranchez le câble réseau, éteignez le Wi-Fi et le Bluetooth. Ne supprimez pas de fichiers et ne formatez pas le disque.
- Déconnectez les dossiers partagés et les stockages réseau. Si vous êtes administrateur, bloquez temporairement l'accès aux serveurs de fichiers et aux NAS.
- Ne payez pas tout de suite. Évaluez d'abord l'ampleur, l'existence de sauvegardes et les options de décryptage. Le paiement ne garantit pas la récupération.
- Conservez les preuves. Prenez une photo de la note, enregistrez les noms de fichiers, les extensions, l'heure de l'événement et les e-mails suspects.
- Avertissez les responsables. Dans l'entreprise, informez le service informatique, la sécurité, la direction et le service juridique selon un plan préalablement approuvé.
- Vérifiez d'autres dispositifs. Cherchez des signes similaires sur les partages communs, les serveurs et les ordinateurs voisins.
- Commencez la récupération seulement après avoir nettoyé. Si vous ramenez des données dans un environnement infecté, elles peuvent être encryptées à nouveau.
Peut-on décrypter des fichiers gratuitement
Parfois, des déchiffreurs gratuits existent pour des familles de ransomware spécifiques. Cela est possible si des chercheurs ont découvert une faille dans la mise en œuvre de l'encryptage, ont obtenu des clés ou si les forces de l'ordre ont saisi l'infrastructure des criminels.
Vérifiez les ressources de réputation et les sites de sociétés antivirus connues. Ne téléchargez pas de déchiffreurs inconnus depuis des forums et des pages publicitaires. Ils peuvent représenter un nouveau logiciel malveillant.
Quand faire appel aux spécialistes
Si cela concerne une entreprise, des serveurs, des données personnelles, de la comptabilité ou une éventuelle fuite, il est préférable de faire appel à des spécialistes en investigation d'incidents. Ils aideront à déterminer le point d'entrée, à arrêter la propagation, à conserver les preuves et à restaurer le fonctionnement de manière sécuritaire.
Il est important non seulement de récupérer les fichiers. Il faut comprendre comment l'attaque a eu lieu. Sinon, le ransomware ou une autre forme de logiciel malveillant pourrait revenir par le même accès vulnérable.
Faut-il payer la rançon
Payer la rançon est risqué. Il n'y a aucune garantie que les criminels envoient la clé, que la clé déchiffrera tous les fichiers et que les données volées ne seront pas publiées. De plus, le paiement lui-même pourrait violer les règles internes de l'entreprise ou les exigences légales si le bénéficiaire est lié à des listes de sanctions.
La décision dépend généralement de la situation spécifique : la valeur des données, l'existence de sauvegardes, les risques juridiques, l'arrêt de l'activité et la consultation avec des spécialistes. Mais la meilleure stratégie est de construire la protection de manière à ce que la question du paiement ne soit pas la seule option.
Erreurs courantes dans la protection contre les ransomwares
Même de bons outils ne sont pas efficaces s'ils sont mal utilisés. Voici des erreurs fréquentes.
Conserver la sauvegarde en permanence connectée
Un disque connecté, une ressource réseau ou un dossier cloud peuvent être encryptés en même temps que les fichiers principaux. Une copie hors ligne, un stockage immuable ou un système distinct avec des droits limités est nécessaire.
Travailler sous un compte administrateur tous les jours
Si un fichier malveillant s'exécute avec des droits élevés, les dommages augmentent. Utilisez un compte standard pour le travail quotidien.
Reporter les mises à jour pendant des mois
Certaines attaques exploitent déjà des vulnérabilités connues pour lesquelles des correctifs existent depuis longtemps. Plus le système est longtemps sans mises à jour, plus le risque est élevé.
Ouvrir RDP sur Internet
Un bureau à distance ouvert avec un mot de passe est une cible fréquente pour les tentatives de piratage. Utilisez un VPN, MFA et des restrictions par IP.
Considérer le cloud comme une sauvegarde complète
La synchronisation dans le cloud est pratique, mais ce n'est pas toujours une backup. Vérifiez l'historique des versions, la durée de stockage des fichiers supprimés et la possibilité de récupération massive.
FAQ : questions sur la protection contre le virus ransomware
Comment savoir si l'ordinateur est infecté par un ransomware
Signes : les fichiers ne s'ouvrent plus, des extensions inconnues apparaissent, des notes de rançon se trouvent dans les dossiers, le disque travaille activement sans raison, l'antivirus montre des blocages massifs. En cas de tels symptômes, déconnectez immédiatement l'appareil du réseau.
L'antivirus protège-t-il complètement contre le ransomware
Non, il ne protège pas complètement. L'antivirus est important, mais il doit être combiné avec des mises à jour, MFA, restriction des droits, filtrage de la messagerie, contrôle des applications et sauvegardes.
Quels fichiers sont le plus souvent chiffrés par le virus
En général, ce sont des documents, tableaux, présentations, photos, archives, bases de données, projets, fichiers comptables et contenus de dossiers réseau accessibles qui sont encryptés. Les fichiers système peuvent ne pas être touchés pour que la victime puisse lire l'exigence de rançon.
Réinstaller Windows aidera-t-il
La réinstallation peut supprimer le logiciel malveillant, mais ne déchiffrera pas les fichiers. Avant la réinstallation, sauvegardez les preuves et vérifiez les sauvegardes. Restaurez toujours les données dans un système propre.
Peut-on se protéger gratuitement contre le ransomware
Oui, il est possible d'améliorer le niveau de base sans coûts importants : activez les mises à jour, utilisez la protection intégrée de Windows, travaillez sans droits administratifs, activez la MFA, faites des sauvegardes hors ligne et n'ouvrez pas de pièces jointes suspectes. Pour les entreprises, des outils et processus supplémentaires sont souvent nécessaires.
À quelle fréquence faire des sauvegardes
La fréquence dépend de combien de données vous êtes prêt à perdre. Pour les utilisateurs domestiques, une version cloud quotidienne et une copie hors ligne périodique suffisent souvent. Les entreprises peuvent avoir besoin de sauvegardes quotidiennes, horaires ou plus fréquentes des systèmes critiques.
Qu'est-ce qui est plus important : la sauvegarde ou la protection de la messagerie
Les deux sont nécessaires. La protection de la messagerie réduit la probabilité d'infection, tandis que la sauvegarde réduit les dommages si l'infection s'est produite malgré tout. Ce sont différentes couches d'une seule stratégie.
Plan minimal pour le jour à venir
Si vous souhaitez rapidement améliorer la protection, effectuez aujourd'hui cinq actions :
- Copiez les fichiers les plus importants sur un disque externe et déconnectez-le.
- Activez la MFA pour la messagerie, le cloud et l'accès à distance.
- Vérifiez les mises à jour de Windows, macOS, Linux, du navigateur et des programmes de bureau.
- Assurez-vous que l'antivirus est activé et se met à jour.
- Supprimez les programmes inutiles, les extensions de navigateur et les anciens comptes.
Ensuite, au cours de la semaine, configurez des sauvegardes régulières, vérifiez la récupération, limitez les droits des utilisateurs et fermez les services à distance à risque.
Conclusion
La protection contre les virus ransomware fonctionne le mieux en tant que système : les mises à jour comblent les vulnérabilités, la MFA protège l'accès, la restriction des droits freine la propagation, l'éducation réduit le risque d'erreur, et les sauvegardes permettent de récupérer sans payer la rançon. Commencez par inventorier les données importantes et par faire des sauvegardes selon la règle 3-2-1, puis activez la MFA, les mises à jour et le contrôle d'accès. Plus vous implémentez ces mesures tôt, moins il y a de chances qu'un lien ou une pièce jointe accidentelle mette un frein à votre activité ou détruise des fichiers précieux.